Geopolitikk, risiko og felles ansvar
Cathrine Lagerberg
Tom Røseth
Cathrine Lagerberg og Tom Røseth

Cathrine Lagerberg og Tom Røseth
Geopolitikk, risiko og felles ansvar
universitetsforlaget
© Aschehoug AS ved Universitetsforlaget 2026
ISBN 9788215076805 Papirbok
ISBN 9788215077024 EPUB
Materialet er vernet etter åndsverkloven. Kopiering og tilgjengeliggjøring er ikke tillatt uten samtykke fra rettighetshaverne, avtale med Kopinor (www.kopinor.no) eller annen forvaltningsorganisasjon, eller hjemmel i lov. Forbudet gjelder også trening av og annen bruk av materialet i kunstig intelligens og innebærer et uttrykkelig forbehold mot tekst- og datautvinning etter digitalmarkedsdirektivet artikkel 4.
Henvendelser om denne utgivelsen kan rettes til:
Universitetsforlaget
Postboks 508 Sentrum 0105 Oslo
www.universitetsforlaget.no
Omslagsillustrasjon: Cathrine Lagerberg og Pia Haugseth
Omslag: Ellen Lorenzen
Illustrasjonstegninger: Tom Nissen
Sats: ottaBOK
Trykk og innbinding: Livonia Print, Latvia
Boken er satt med: Plantin MT Pro Light 10,5/13,5
Papir: 100 g Arctic Matt 1,0
Elektronisk tilrettelegging i EPUB-format: PHi Business Solutions Ltd.
trusler – når alt kan bli våpen
Hvem bruker sammensatte virkemidler og hvorfor?
kjører rally, mens vi øvelseskjører
4 trusselaktørene: hvem, hvorfor og hvordan
er trusselaktørene mot Norge?
i endring, Norges rolle og hvorfor det haster
Trusselen fra russiske etterretningstjenester
kapittel 6 norges rolle i stormaktsspillet
småstat med stor strategisk betydning
Økt militær aktivitet i nærområdene
Økt handlingsrom for russisk etterretning i Norge
Kinesisk tilstedeværelse og ambisjoner i Arktis
kapittel 7 hva betyr trusselbildet for norge og næringslivet? 203
En ny frontlinje i sikkerhetspolitikken 205
Når investeringer blir et sikkerhetspolitisk verktøy 216
Kampen om ressurser og forsyningskjeder globalt 220
Digitaliseringens bakside: økt sårbarhet 225
KI som verktøy for både cyberforsvar og angrep 231
Innsidere: sårbare innganger 233
Makten i data: Forstår vi omfanget, risikoen og mulighetene? 238
USAs rolle – garantist og geopolitisk variabel 243
del iii næringslivets ansvar og muligheter 247
Fra trussel til trygghet – sikkerhet som konkurransefortrinn
kapittel 8 risikovurderinger i nye tider 251
Vi kan ikke skille butikk fra politikk 251
Relevans er viktigere enn størrelse 255
Fra analyse til beslutning – So what? 260
Når sikkerhet blir et styreansvar – fra frivillig til juridisk plikt 264
kapittel 9 kontroll over eierskap, teknologi og tilgang 273
Risikoappetitt – hvor mye risiko tåler vi? 274
Investeringer og oppkjøp: Eierskap er tilgang 275
Eksportkontroll: Teknologi er makt 279
Når rutiner svikter (og hvorfor dette skjer igjen og igjen) 289
Uønsket kunnskapsoverføring – dele, men ikke med alle 292
Leverandørkjeden: avhengighet som maktmiddel 295
For få krav til mange virksomheter: en nasjonal sårbarhet 297
Innsider: mennesket som strategisk sårbarhet 299
Ledelse og tillit
kapittel 10 sikkerhet som konkurransefortrinn
Sikkerhet som ny konkurransevaluta
Markedsadgang: når sikkerhet blir filter og veien inn
Offentlige anskaffelser – fra prispress til strategisk virkemiddel
Langsiktig og proaktiv – et strategisk konkurransefortrinn
Gjør egne vurderinger – ikke vent på reguleringer
Vær smart – bruk omdømme taktisk
Eksportkontroll som konkurransefortrinn
Ledelse for langsiktig konkurransekraft
Z
drive sikkerhetsendringen vi trenger
som sikkerhetsressurs
Impact investments – for bærekraftige valg
slår størrelse: SMB og kortere verdikjeder
som konkurransekraft
kapittel 11 sivilsamfunnets rolle, lærdommer fra
konkrete rolle og innsats
erfaringer – logistikk, korrupsjon og svakheter
for Norge
Praktiske anbefalinger for myndigheter og virksomheter
lærdom gjennom dyrekjøpt ukrainsk erfaring
i glasskulen: Fremtidens sikkerhetsperspektiver – tempoet vil avgjøre
kapittel 12 samarbeid for sikkerhet og motstandsdyktighet
Totalforsvar i praksis – når grensene viskes ut
Totalforsvaret er ikke sterkere enn svakeste ledd
Hvordan bygger vi sikkerhet i praksis?
Privatisering av etterretning, samarbeid som strategisk ressurs 399
Når samarbeid blir praksis – eksportkontroll som eksempel 403
Norge i den nye verdensorden: et lite land med store verdier 407
USA, Kina og Europas strategiske øyeblikk 409
Vi har planene. Nå trengs gjennomføring! 412
Det haster – og ingen kommer til å gjøre det for deg 418
De nye maktarenaene – der geopolitikk møter teknologi
Forsvarssjef Eirik Kristoffersen
tidlig i min karriere i forsvaret deltok jeg på en rekke overlevelseskurs. Kursene handlet om å klare seg selv i vanskelige situasjoner. Målsetningen var å gjøre enkeltsoldater eller makkerpar bedre forberedt på å klare seg selv uten å bli oppdaget av en fiende. Scenarioene var typisk et oppdrag som hadde gått galt inne på fiendtlig territorium. Ryggsekk, våpen, samband og sanitetsutstyr var tapt, og jobben var å holde seg i live, navigere og komme seg hjem til egne styrker med minimalt med hjelpemidler. Kursene ga kunnskaper, ferdigheter og holdninger som ga meg trygghet. Trygghet på at selv om mye går galt, skulle jeg likevel klare meg. Fordi jeg hadde lært meg noen enkle ferdigheter, ble min motstandskraft sterkere.
Når vi mennesker havner i en uventet og farlig situasjon, som for eksempel å gå gjennom en råk i isen på en skitur langt fra folk, vil vi reagere forskjellig. Fight, freeze or flight var det jeg lærte på disse overlevelseskursene om menneskelige reaksjoner på fare. Noen vil ta opp kampen, andre vil bli handlingslammet eller prøve å flykte fra den farlige situasjonen. Teorien bak overlevelseskursene var at kunnskap og opplæring i enkle ferdigheter gjør deltakerne bedre rustet til å ta opp kampen og gjøre de riktige tingene. Derfor handlet kursene om å redusere sjansen for å bli handlingslammet eller flykte, og å øke sannsynligheten for at den enkelte ville reagere riktig og handle hensiktsmessig. I spesialstyrkene brukte vi Grundighet gir trygghet som et motto. Ved å være forberedt på det verste kunne vi med litt mer realisme håpe på det beste.
I 2023 ga jeg ut forsvarssjefens fagmilitære råd om utviklingen av Forsvaret. Rådet fikk tittelen Trygghet i usikre tider. Siden den gang har dessverre situasjonen i verden blitt enda mer usikker. Vi lever i en tid der det er behov for å styrke vår felles motstandskraft. Satsingen på Forsvaret er en del av å bedre vår sikkerhet. Men motstandskraft handler om mye mer. Hver enkelt kan styrke sin motstandskraft med enkle grep som for eksempel å følge rådene fra Direktoratet for samfunnssikkerhet og beredskap. Bedrifter, frivillige organisasjoner og offentlige virksomheter kan også gjøre tiltak for bedre sikkerhet og økt trygghet. Det er summen av alle små og store tiltak som styrker vår totale beredskap og dermed vår kollektive motstandskraft.
STOP var huskeordet jeg lærte hvis jeg var i villrede på overlevelseskursene. Stans, tenk, orienter deg og planlegg. Cathrine Lagerberg og Tom Røseth har med denne boken gitt oss et verktøy for å praktisere STOP. Beredskap handler om å være forberedt på uventede hendelser, håndtere disse og gjenopprette en tilstand av trygghet igjen. Boken gir anbefalinger og tips om hvordan beredskapsråd kan omsettes i praktiske tiltak. Jeg vil også vektlegge verdien av forberedelser og fysiske tiltak for å styrke hver enkeltes mentale beredskap. Summen av fysiske tiltak og mentale forberedelser bygger vår motstandskraft. Vi har et felles ansvar for et trygt Norge, og med Den nye frontlinjen tilbyr Lagerberg og Røseth et overlevelseskurs for en usikker tid i bokformat.
den 24. februar 2022 våknet vi til en ny virkelighet. Russland gikk til fullskala krig på det europeiske kontinentet. Norge og Europa må stålsette seg for en spent sikkerhetspolitisk periode der tradisjonelle allianseforhold blir utfordret. Trusselbildet hviler ikke lenger bare på øverste myndigheter og større virksomheter; alle private og offentlige virksomheter må nå ta ansvar. Ledere som tidligere i liten grad hadde forholdt seg til geopolitikk, måtte på kort tid ta stilling til eksportkontroll, kinesiske investeringer, russisk spionasje og sabotasje. Mange opplevde at ansvaret nå var skjøvet over på dem, og det er et tydelig behov for råd og veiledning i hvordan man skal forholde seg til den nye sikkerhetssituasjonen.
Denne boken gir norsk næringsliv, offentlig forvaltning og beslutningstakere og ansatte konkrete verktøy for å navigere i det nye trusselbildet. Norske myndigheter publiserer åpne risiko og trusselvurderinger, sikkerhetsstrategier, Totalberedskapsmelding, sikkerhetsfaglige råd og sektorvise beredskapsplaner. Få av disse kommer likevel med konkrete tiltak for hvordan virksomheter skal håndtere det svært skiftende trusselbildet.
Det er ikke opplagt at alle leser trusselvurderingene, og om de leser dem, er det heller ikke opplagt at alle forstår hvordan disse påvirker egen virksomhet og hva som bør iverksettes. Det å bli i stand til å oversette og relevansoverføre trusselbildet er bakgrunnen for at vi skriver denne boken. For, som vi argumenterer for gjennom boken,
påvirker trusselbildet i dag de fleste organisasjoner, bedrifter og offentlige virksomheter. Du må forstå hva trusselbildet betyr, og hva du kan gjøre.
Selv om etterretnings og sikkerhetstjenestene (EOStjenestene) publiserer trusselvurderingene årlig, er konstant usikkerhet og stadige hendelser på den geopolitiske arenaen noe som påvirker virksomheter og samfunn. Staters handlinger forstås bedre ved å se trusselaktørenes beveggrunner, med deres motiv, årsak og drivkraft, og med store trekk oppsummere historien bak dagens trusselbilde. Evnen til å lese «mellom linjene» gir kontekst til nyheter i sosiale medier og redaktørstyrt media. I et reflektert bilde ligger grunnlaget som virksomhetene kan omsette til proaktive risikovurderinger og viktig beslutningsgrunnlag. Slik kunnskap kan brukes til å optimalisere virksomheten og få konkurransefortrinn i privat og offentlig sektor. Mens EOStjenestene gir et strategisk nasjonalt trusselbilde gjennom sine årlige vurderinger, har sektorene og virksomhetene selv et lovpålagt ansvar for å risikovurdere hva dette betyr for deres verdier og hvilke tiltak som er nødvendige.
Boken gir råd om motivert motstandskraft. Den er skrevet for å inspirere til forståelse og handling – for å gjøre det kompliserte mer tilgjengelig og vise hvordan trusselbildet angår oss alle. Bokens eksempler, scenarioer og refleksjoner er ment som en bevisstgjøring om at vi alle har et ansvar, og at det hver og en av oss gjør, faktisk betyr noe.
Den er skrevet av oss, Cathrine og Tom, med kombinert kunnskap fra etterretning, teknologi, næringsliv og sikkerhet. Vi har ulik bakgrunn og står med én fot i næringsliv og privat sektor, og én fot i Forsvaret, myndighetene og det offentlige. Det betyr at vi kjenner begge språk, behov, sjargonger og kulturer. Vi ønsker å spille begge sider gode.
Denne boken beveger seg bevisst i skjæringspunktet mellom analyse og praksis i en populærvitenskapelig fremstilling og språkdrakt. Den er ikke skrevet som en ren akademisk studie, heller ikke som en tradisjonell håndbok. Hensikten er å bygge en bro mellom ulike fagmiljøer og perspektiver. Det reflekterer både vår bakgrunn og ambisjon: å gjøre komplekse trussel og risikovurderinger mer tilgjengelige og relevante for et større publikum.
Vi kombinerer erfaring fra etterretning, næringsliv, teknologi, sikkerhet og akademia, og skriver med mål om å nå både beslutningstakere, fagpersoner og alle som ønsker å forstå hvordan geopolitikk
og sikkerhet påvirker virksomheter og samfunn. Vår erfaring spenner fra strategiske vurderinger til foredrag og rådgivende arbeid tett på virksomheter. Tett dialog med de som berøres av endret sikkerhetssituasjon, har gitt oss innsikt i hvordan trusselbildet treffer i praksis.
Boken veksler mellom analytiske beskrivelser, praktiske refleksjoner og normative vurderinger, altså hvordan situasjonen bør vurderes eller hvilke tiltak man bør gjøre.
En slik bred tilnærming er et bevisst valg. Trusselbildet i dag krysser etablerte sektorer og faggrenser og treffer hver og en av oss. Det krever evne til å se sammenhenger, oversette kunnskap og iverksette endring. Ambisjonen med boken er nettopp å bidra til forbedret sikkerhet. Der vi gir anbefalinger eller normative vurderinger, er disse forankret i erfaring, åpne trusselvurderinger og observerte utviklingstrekk.
Boken er skrevet for virksomhetsledere og personer med sikkerhetsansvar, men vel så mye for studenter og den nysgjerrige leseren som ønsker å forstå hvordan sikkerhet og geopolitikk angår oss alle. Den kombinerer situasjonsforståelse med praktiske råd som både beslutningstakere, ansatte og akademikere vil finne relevante. Målet er bevisstgjøring og faktisk handling i en tid hvor det haster å gå fra dyp fred til å være beredt.
Boken innleder med hvorfor næringslivet, forvaltningen, akademia og samfunnet ellers har fått økt betydning i trusselbildet, og deretter er den delt opp i fire deler:
I. Historien. Denne delen gir et historisk tilbakeblikk for å forstå hvordan aktører, metoder og dynamikker har formet dagens trusselbilde. Hvor kommer truslene fra? Om stormakter og bruk av sammensatte virkemidler.
II. Verden i endring gir et bilde av dagens trussel og risikosituasjon. Hvor står vi nå? Kapitlene tar for seg usikkerheten som dominerer i trusselbildet, Norges rolle og stormaktsspillet.
III. Næringslivets ansvar og muligheter. Kapitlene tar for seg hvordan gode, proaktive risikovurderinger kan gi både makt og konkurransefortrinn i en mer uforutsigbar verden. Hva betyr trusselbildet for næringslivet, og hvordan kan man håndtere risiko?
IV. Veien videre. Avslutningsvis ser vi på nødvendig samarbeid i totalforsvaret, og vi tar en titt inn i glasskulen om fremtidens sikkerhetsperspektiver.
Vi ønsker at du som leser skal sitte igjen med mer enn overskrifter og bruddstykker fra mediene, og bedre kunne anvende det som faktisk står i de årlige risiko og trusselvurderingene som etterretningsog sikkerhetstjenestene publiserer – og hvordan dette påvirker både samfunn og næringsliv.
Vi håper å inspirere til et ønske om å gjøre mer, og til å si fra når du ser sårbarheter. Det krever årvåkenhet, ansvar og vilje til å omsette innsikt i handling – og bidra til endring. Sikkerhet handler ikke bare om å beskytte teknologi og kunnskap, men også om å bevare verdier som tillit, åpenhet og demokrati.
Våre valg får varige følger. Vi har et ansvar for at neste generasjon får samme mulighet til å videreføre våre verdier.
Cathrine & Tom
Virksomheter er førstelinjen i vårt forsvar
Boken er dedikert til våre barn – for deres fremtid.
Cathrine Lagerberg er sivilingeniør med bakgrunn fra oljeog gassindustrien, teknologiutvikling og nasjonal sikkerhet. Hun har erfaring fra næringsliv, Forsvaret og etterretning som ingeniør, analytiker, rådgiver og gründer, og arbeider i skjæringspunktet mellom sikkerhet, teknologi og strategisk beslutningsstøtte. Med erfaring på tvers av offentlig og privat virksomhet, militær og sivil sektor, er hun en av Norges fremste eksperter på flerbruksteknologi (dualuse) og eksportkontroll. Lagerberg er en etterspurt foredragsholder og ekspert i media, og brenner for å bygge bro mellom sikkerhet, teknologi, næringsliv og totalforsvar – med særlig fokus på hvordan geopolitikk og hybride trusler påvirker norske virksomheter, samfunnssikkerheten og Norges motstandsdyktighet.
Tom Røseth er førsteamanuensis og hovedlærer i etterretning ved Forsvarets høgskole, og har ledet Ukrainaprogrammet der i fem år. Han er gjesteforsker ved Institutt for forsvarsstudier (IFS) og har en rådgiverstilling ved Forsvarets forskningsinstitutt (FFI). Han er en av Norges fremste eksperter på RusslandUkrainakrigen, etterretning, RusslandKinarelasjonen og Arktis, og han er en mye brukt fagperson i norsk og internasjonal presse. Med lang bakgrunn fra Forsvaret og bred erfaring fra forsknings og utdanningssektoren bidrar han med skarpe analyser av stormaktspolitikk og sikkerhetspolitiske utviklingstrekk.
Tom og Cathrine er begge anerkjente stemmer i offentligheten og etterspurte foredragsholdere for virksomheter, næringsliv og akademia. Sammen kombinerer de erfaring fra etterretning, næringsliv, forskning og teknologi, for å gi leseren nye perspektiver på sikkerhet som både en utfordring og et konkurransefortrinn.
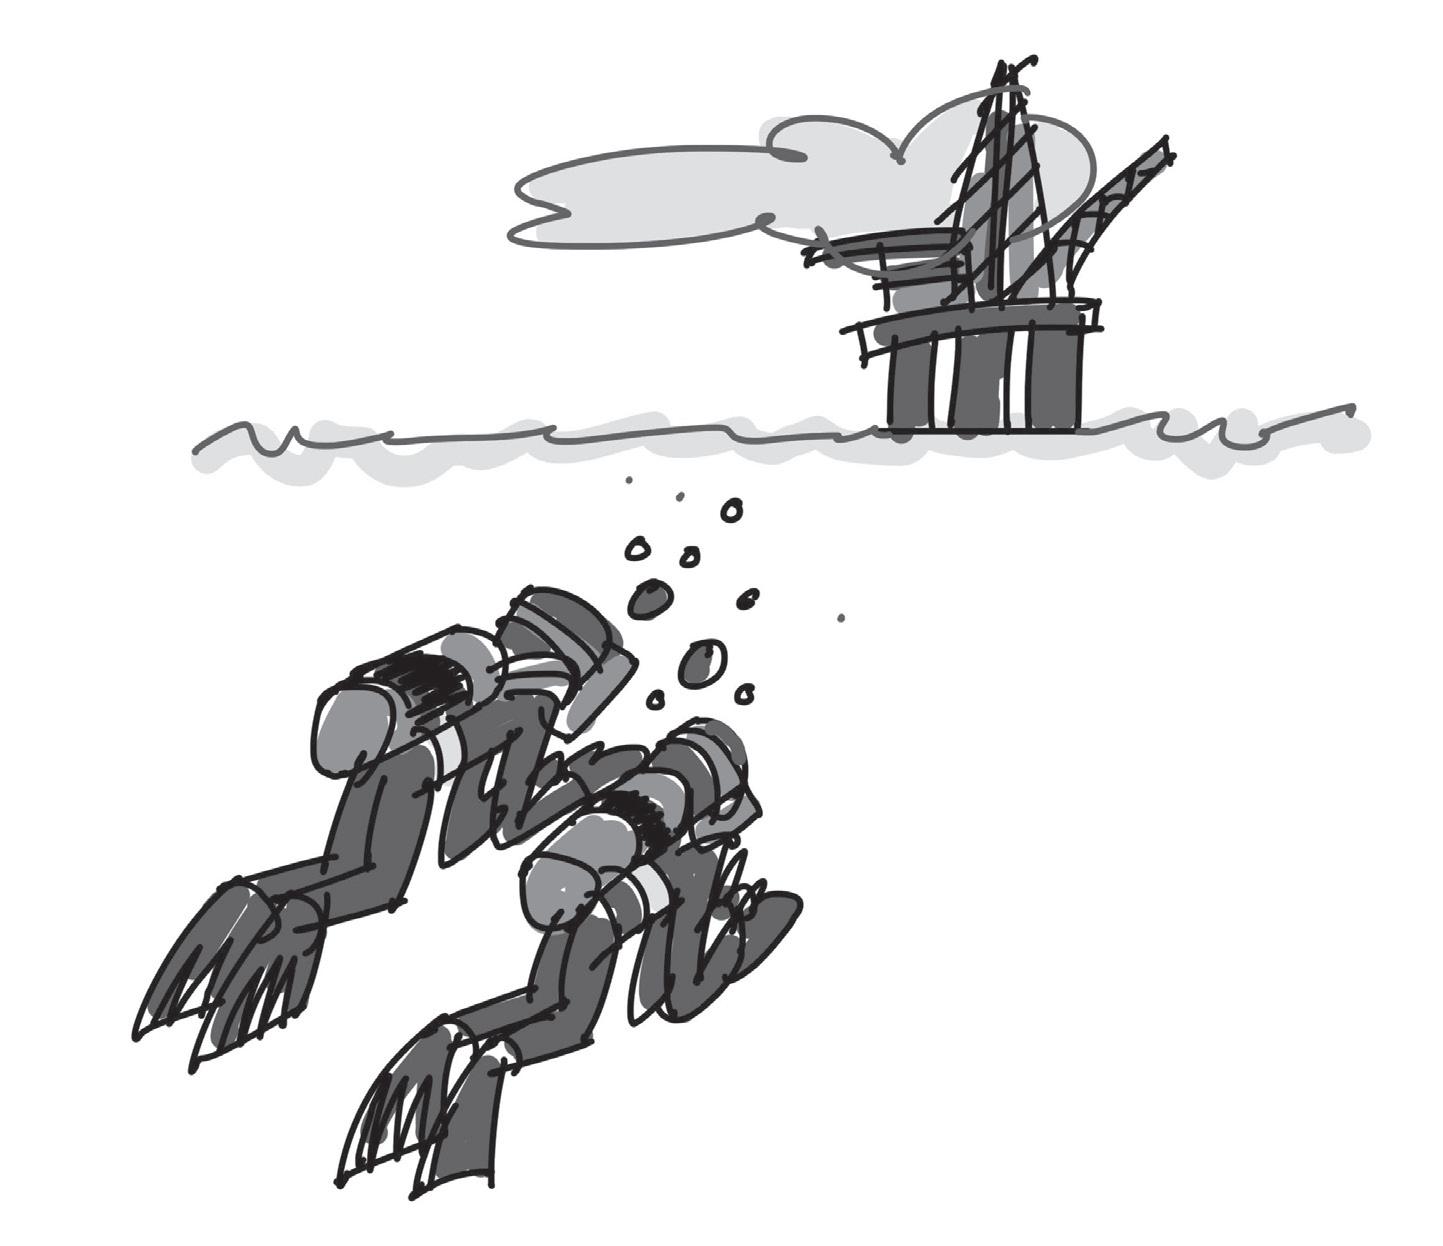
FEBRUAR 2022: Et paradigmeskifte – fra statlig til alles ansvar over natten
I Nordsjøens kalde farvann ruver Troll Aplattformen, en av verdens høyeste konstruksjoner. Fra det gigantiske gassfeltet i Troll Øst pumpes livsviktig våtgass til prosesseringsanlegget på Kollsnes før den sendes til Tyskland gjennom et nettverk av undersjøiske rørledninger. Etter en uvanlig lang og bitter vinter står Tyskland i en prekær situasjon med gasslagre som tømmes faretruende raskt.
Bak kulissene pågår intense diplomatiske møter mellom Norge, Tyskland og USA for å diskutere den svært anspente energipolitiske situasjonen som på nytt har oppstått mellom Russland og Vesten. Med økende russisk aktivitet i nordområdene frykter de hemmelige tjenestene en mulig eskalering av situasjonen, og den norske regjeringen har trappet opp sikkerheten betydelig. Russiske styrker øver flere steder i nord med kinesisk deltakelse, og NATO vurderer den økte aktiviteten i Barentsburg på Svalbard og på Kolahalvøya som urovekkende og en indikator på at Beijing vil støtte det de kaller russiske sikkerhetsinteresser i Arktis. De hemmelige tjenestene jobber på spreng, media og utvalgte kritiske selskaper er blitt informert om situasjonen, men bedt om å holde tilbake informasjon for ikke å spre frykt i befolkningen.
Alle russiske fartøy omfattes nå av havneforbudet, selv fiskefartøy som tidligere var unntatt. Streng kontroll er innført for skip som tidligere har seilt under russisk flagg. Politiet, Tolletaten og Kystverket har mobilisert, med full støtte fra både Kystvakten og alle Forsvarets ressurser. Kystvakten har også fått utvidet mandat til å kontrollere, borde, inspisere og nekte anløp for fartøy som også seiler under kinesisk flagg eller antas å ha kinesisk tilknytning. Fem kilometer fra Trollplattformen glir et hypermoderne norsk linefiskefartøy gjennom de iskalde bølgene. I dragerbrønnen midtskips står mannskapet tilsynelatende opptatt med torskefiske, beskyttet mot den stive kulingen. Fartøyet tråler sakte nærmere plattformen. Under dekk begynner nattskiftet å gjøre seg klare for noe helt annet enn torskefiske. Kapteinen, opprinnelig russisk, men bosatt lenge i NordNorge, vet at det som foregår under dekk, ikke har noe med fiske å gjøre. Fiskerne på nattskiftet har vært med mange ganger, men de skal nå gjøre det de egentlig har planlagt for i lengre tid. Nattskiftet er i virkeligheten russiske Spetsnaz sabotasjedykkere. Nå er de klare for et spesialoppdrag de har trent på mange ganger.
Tråleren siger i mørket mot 500meterssikkerhetssonen (hvor fartøyer er forbudt) rundt Troll A, men nær nok til å sette ut utstyr og dykkere under dekke av ordinær aktivitet. Dykkerne kontrollerer sitt avanserte utstyr, inkludert undervannsscooterne fra en britisk leverandør, som de har anskaffet gjennom et finsk skallselskap. Oppdraget deres er nøye planlagt: plassere en mine på en av plattformens massive betongssøyler – ikke for å ødelegge installasjonen, men for å avlede oppmerksomheten fra den egentlige operasjonen. Selv om fartøyet trolig vil bli mistenkeliggjort og senere inspisert, så er det skjulte rommet med utstyret nærmest umulig å oppdage for utrente øyne. Om det ikke allerede er dumpet på havet. Og skulle spor etter operasjonen bli funnet, så finnes det ingen bevis på kommunikasjon eller at dykkerenheten har fått ordre fra Kreml om dette oppdraget. Det virkelige målet er de kritiske forsyningskablene som styrer produksjonen og leverer strøm til plattformen. Kablene ligger delvis nedgravd på havbunnen og er ikke tykkere enn at de kan kuttes med spesialverktøy laget for industrielle undervannsoperasjoner.
Samtidig, inne i Hjeltefjorden utenfor Bergen, dupper en uanselig liten fiskebåt med tre personer om bord. Her ligger kablene eksponert på havbunnen på bare 40 meters dybde. Et perfekt mål for en operasjon som kan lamme en av Europas viktigste energiforsyninger uten å etterlate tydelige spor tilbake til Kreml. For liten til å være registrert med AISsender,1 går båten under myndighetenes radar. I nattemørket er det ingen som ser de to dykkerne som stille glir ned i vannet med den termiske lansen.
Dette scenarioet er oppdiktet, men bygger på sårbarheter norske sikkerhetsmyndigheter i dag vurderer som reelle. Det er heller ikke usannsynlig at noe lignende kan skje i fremtiden.
1 Automatisk identifikasjonssystem (AIS) er et antikollisjonshjelpemiddel for skipsfarten. Større fartøy pliktes å sende ut informasjon om sin identitet, posisjon, fart og kurs i henhold til nasjonale myndigheter og internasjonale regler for sjøfart.
Sabotasje mot kritisk infrastruktur til havs og under vann er i dag et av de mest alvorlige scenarioene norske sikkerhetsmyndigheter peker på. Vi har sett kutting av forsknings og telekomkabler, GPSforstyrrelser i nordområdene, signalfeil og togavsporinger, droneaktivitet og ikke minst sabotasjen av Nord Streamrørledningene i Østersjøen. Tar vi med nabolandene våre, er hendelsene mange. Både kabler og rørledninger er blitt skadet eller kuttet, ofte under uklare omstendigheter. Er det ulykker eller fordekt sabotasje? Er det uhell og uvørenhet, eller er hensikten å ramme samfunnet direkte eller binde opp myndighetenes ressurser? Spørsmålene i seg selv illustrerer sårbarheten. Russland vil utgjøre den største sikkerhetsutfordringen for Norge fremover, på grunn av vår geostrategiske plassering som naboland og arktisk stat. Samtidig representerer Kina en større og mer omfattende global utfordrer til USA og den vestlige verdensordenen som ble etablert etter andre verdenskrig. Kina utfordrer derfor Norge både direkte og indirekte, særlig i det digitale domenet.2
Det er dessverre ingenting som tyder på at dette kommer til å avta fremover. Tvert imot, Russlands konflikt med NATO3 gjennom sin aggresjon i Ukraina har styrket Moskvas vilje til å utføre såkalte hybride angrep mot europeiske land, deriblant Norge. Selv ved krigsslutt er det sannsynlig at russiske etterretningstjenester vil bli gitt stort handlingsrom til å påvirke og skade europeiske interesser. EU definerer hybride trusler slik:
Hybride trusler oppstår når statlige eller ikkestatlige aktører forsøker å utnytte sårbarhetene til kritisk infrastruktur ved å bruke på en koordinert måte, en blanding av tiltak (som diplomatiske, militære, økonomiske og teknologiske) mens de holder seg under terskelen for formell (konvensjonell) krigføring.4
I boken fokuserer vi på Russland og Kina da de dominerer trusselbildet mot Vesten. I boken fremstår Russland i hovedsak som en militær og sikkerhetspolitisk trussel, mens Kina primært fremstilles mest som en digital trussel og som en teknologisk eller økonomisk utford
2 Røseth, 2025
3 North Atlantic Treaty Organization
4 European Union, 2022
rer. Det trenger ikke være slik, og mange vil se Kina som mer kompleks og med flere fasetter enn kun som en trussel. Vi er enig i at det er mange muligheter med Kina, og landet må ses med flere prismer, ikke bare sikkerhetspolitikk. Kina må engasjeres diplomatisk, politisk og næringsmessig, siden Kina er en uunngåelig global aktør som kan bidra til stor positiv endring gjennom eksempelvis klima og teknologi. Vi velger likevel å ha fokus på sikkerhet i denne boken, som bør vurderes i samhandling med næring eller virksomheter i stater vi ikke har sikkerhetssamarbeid med.
Virkemidlene kan også benyttes av andre stater som ønsker å ramme mål i Norge. Også andre stater bruker maktmidler mot oss, og relasjoner mellom stater er i endring. Danmarks erfaring med USAs fremferd har vist at press og trusler ikke bare kommer fra tradisjonelle trusselaktører. I tillegg benytter ikkestatlige aktører som terrorister, kriminelle og ekstremister hybride og asymmetriske virkemidler både digitalt og fysisk. Vi må derfor være åpne og fleksible på hvor trusler kan komme fra.
BEGREPSBRUK I BOKEN
I denne boken benytter vi begreper på en stats maktmidler under terskelen for krig som hybride trusler eller sammensatte trusler, de overlapper delvis med asymmetriske trusler og indirekte trusler. Begrepene brukes ulikt i vestlig, russisk og akademisk sammenheng. Vi anvender en løs definisjon på begrepene og bruker dem slik de anvendes av statlige aktører, etterretningsog sikkerhetstjenester og beslutningstakere. Sammensatte trusler eller virkemidler er en populær betegnelse her hjemme, men kan vanskelig oversettes til engelsk, og forutsetter at truslene er nettopp sammensatte eller koordinerte, noe som ikke alltid er tilfellet. Det altomfattende begrepet hybride trusler har befestet sin posisjon enten vi liker det eller ikke. Vi velger derfor å bruke primært hybride trusler, men sammensatte trusler. Forenklet kan trusler deles inn i ulike virkemidler:
• Militære virkemidler, som åpen militærmakt, militære trusler gjennom øvelser og forflytninger, militær konfrontasjon og bruk av våpen.
• Hybride og sammensatte trusler brukes generelt om ikkemilitære virkemidler under terskelen for krig. Gjerne koordinert bruk av flere virkemidler samtidig, hvor skillet mellom fred og konflikt, sivilt og militært, statlig og ikkestatlig bevisst viskes ut – ofte omtalt som operasjoner i gråsonen. Virkemidlene gjøres ofte skjult og fordekt for å unngå direkte konflikt.
• Indirekte virkemidler, som påvirkning, informasjonsoperasjoner og propaganda, økonomisk press, cyberoperasjoner, bruk av stedfortredere, samt utnyttelse av politiske, juridiske og samfunnsmessige sårbarheter, gjerne i kombinasjon under terskelen for væpnet konflikt.
• Asymmetriske virkemidler beskriver hvordan en aktør bevisst utnytter motpartens svakheter, enten de er militære, teknologiske, økonomiske, politiske eller samfunnsmessige.
Slike trusseltyper preges i dag av at de ofte ikke klart kan tilskrives en aktør når de utøves, som russiske «grønne menn» på Krym eller cybertrusler.
Etterretnings og sikkerhetstjenestene deler dette bildet. I sine åpne trusselvurderinger peker Politiets sikkerhetstjeneste, Etterretningstjenesten og Nasjonal sikkerhetsmyndighet på at Norge står overfor en krevende sikkerhetssituasjon, sannsynligvis den mest alvorlige siden andre verdenskrig. Tjenestene advarer om økende trusler som sabotasje, spionasje, fordekte anskaffelser, uønsket kunnskapsoverføring, cyberangrep, påvirkning og annen etterretningsaktivitet mot norske myndigheter og virksomheter.
• Etterretningstjenesten er Norges nasjonale utenlandsetter retningstjeneste og en del av Forsvaret. Den håndterer eksterne trusler mot Norge, rikets sikkerhet og norske interesser i utlandet.
• Politiets sikkerhetstjeneste (PST) er vår nasjonale sikkerhetsog etterretningstjeneste. Den forebygger og håndterer trusler, etterforsker hendelser og ivaretar nasjonal sikkerhet i Norge, inkludert norske interesser i utlandet.
• Nasjonal sikkerhetsmyndighet (NSM)s hovedoppgave er å forebygge og styrke Norges beskyttelse mot trusler mot kritisk infrastruktur, systemer og samfunnssystemer.
Hvert år publiserer EOStjenestene sine åpne trussel og risikovurderinger. Etterretningstjenesten utgir Fokus, som gir et overordnet bilde av det internasjonale sikkerhets og trusselbildet, mens Politiets sikkerhetstjeneste publiserer Nasjonal trusselvurdering, med hovedvekt på trusler mot nasjonal sikkerhet og demokratiske institusjoner. Risiko fra Nasjonal sikkerhetsmyndighet er den tredje åpne vurderingen, og retter seg særlig mot digitale trusler og sårbarheter i samfunnet. Alle tre publiseres normalt i første kvartal hvert år.
Ifølge Etterretningstjenestens trusselvurdering Fokus5 står Norge overfor en krevende og langvarig sikkerhetssituasjon. Russland forbereder seg på en langvarig konfrontasjon med Vesten, og Norge forblir en del av Russlands fiendebilde. Krigens utfall i Ukraina vil påvirke Russlands tro på militærmakt som virkemiddel og Norges sikkerhet i lang tid.
Det forventes at Russland benytter stedfortredere til fysiske og digitale operasjoner som skjuler statlige knytninger. Stedfortredere, også kalt proxyaktører, er kriminelle, cybergrupper, ekstremister, vanlige virksomheter eller personer som vitende eller uvitende tar på seg oppdrag fra russiske etterretningstjenester. Den russiske etterretningstrusselen er betydelig mot høyteknologi, ukrainsk støtte, forsvars og beredskapsevne og kritiske samfunnsfunksjoner, særlig undervannsinfrastruktur i dypt vann.
Både kinesiske og russiske etterretningstjenester er aktive i Norge, med økende konsekvenser for næringsliv og akademia: cyberoperasjoner mot teknologivirksomheter og kritisk infrastruktursystemer, skjulte investeringer i kritiske verdikjeder, fordekte flerbruks (dualuse)anskaffelser. Samarbeidet mellom Kina og Russland er dypt
5 Etterretningstjenesten, 2026
gripende, og Kina videreeksporterer vestlig teknologi til Russland avhengig av Beijings oppfattelse av risikoen for sekundærsanksjoner.
Politiets sikkerhetstjeneste (PST) beskriver i sin nasjonale trusselvurdering (NTV)6 sikkerhetssituasjonen som den mest alvorlige siden andre verdenskrig. Etterretningstrusselen i Norge vurderes som betydelig og forventes å øke, og både Russland og Kina vil bruke sammensatte virkemidler i Norge. Dette omfatter cyber og påvirkningsoperasjoner, sabotasje, rekruttering av menneskelige kilder, omgåelse av sanksjons og eksportkontrollregelverket samt sikkerhetstruende økonomisk virkemiddelbruk.
Russland kan se fordeler i å gjennomføre sabotasjeoperasjoner mot blant annet militære installasjoner, allierte øvelser og operasjoner i nordområdene og Arktis, samt offentlige og private aktører involvert i norsk støtte til Ukraina. Russiske aktører rekognoserer norsk kritisk infrastruktur for å kartlegge sårbarheter som senere kan brukes i etterretnings, påvirknings eller sabotasjeaktiviteter, og i ytterste konsekvens i en væpnet konflikt.
Etter hvert som medieomtale, offentliggjøringer og trusselvurderinger har gjort russiske og kinesiske aktiviteter mer synlige og folk mer oppmerksomme, har dette begrenset begge aktørers evne til å operere på norsk territorium. Russland forventes i økende grad å benytte stedfortredere, mens Kina systematisk utnytter forskningsog utviklingssamarbeid for å styrke militær kapasitet.
Nasjonal sikkerhetsmyndighet (NSM) skriver i sine nasjonale trusselvurderinger Risiko7 at virksomheter må planlegge for scenarioer som for få år siden virket utenkelige. Totalforsvaret er summen av landets sivile og militære ressurser – men det er vesentlige mangler i det forebyggende sikkerhetsarbeidet til virksomheter i Norge. Det holder ikke å forstå trusselbildet. For å skape motstandsdyktighet må norske virksomheter ta ansvaret for sikkerheten sin og bevege seg fra risikovurderinger til konkrete risikoreduserende tiltak. Dette krever langsiktig og systematisk sikkerhetsarbeid for å beskytte viktige verdier og redusere konsekvenser av eventuelle ondsinnede handlinger som kan ramme virksomhetene.
Vi står dermed i en situasjon der virksomheter og næringsliv er blitt en operativ frontlinje for nasjonal sikkerhet, der beslutninger i
6 PST, 2026
7 NSM, 2026
Sikkerhet er ikke lenger statens ansvar alene. Et nytt geopolitisk landskap stiller nye krav til sikkerhet og totalforsvar – og til valgene vi tar. Frontlinjene går ikke lenger bare langs grenser og slagmarker, men gjennom styrerom, verdikjeder, datasystemer, forskningsmiljøer, offentlig forvaltning og vanlige forretningsbeslutninger. For trusler kommer ikke alltid i uniform. De kan skjule seg i fordekt sabotasje, investeringer, leverandører, samarbeid, eksport, rekruttering og digital infrastruktur.
I Den nye frontlinjen viser forfatterne hvordan geopolitikk i økende grad får konsekvenser for næringsliv, akademia og andre samfunnsaktører. Den geopolitiske rivaliseringen har endret seg fra den kalde krigen til dagens teknologikappløp og ny sikkerhetspolitisk trusselsituasjon. Forfatterne forklarer hvordan valg og maktkamper former trusselbildet vi nå står i.
Med dette som bakteppe er Norges totalforsvar avhengig av at flere tar proaktive valg. Samtidig skaper også det utfordrende trusselbildet muligheter for dem som evner å se dem. I en verden i rask endring er sikkerhet også et konkurransefortrinn for virksomheter og nasjoner.
Den nye frontlinjen gir deg som leser kunnskap til å forstå situasjonen for å fatte kloke beslutninger og å ta ansvar før andre gjør det for oss.
Boka retter seg mot næringsliv, akademia, statsforvaltere, kommuner, samt offentlige og private beslutningstakere som skal navigere og ta ansvar i et sikkerhetspolitisk landskap i rask endring.
ISBN 978-82-15-07680-5