Do poslovnog uspjeha upravljanjem operativnim rizicima
dr.sc. Marko Bešker
Anita Zado Bešker, prof.
„Kvaliteta možda nije sve, ali bez kvalitete sve ostalo gubi smisao.“
(u duhu filozofije P. B. Crosbyja)
1 Crosby, P. B. (1979). Quality Is Free: The Art of Making Quality Certain. New York: McGraw-Hill.
za 35. rođendan
Posveta
Ovo izdanje knjige
DO POSLOVNOG USPJEHA UPRAVLJANJEM
OPERATIVNIM
RIZICIMA
(WBS pristup)
objavljujemo u povodu obilježavanja 35 godina kontinuiranog rada tvrtke OSKAR – Centar za razvoj i kvalitetu, Zagreb.
Ova obljetnica nije samo vremenska prekretnica, već potvrda dugogodišnjeg zajedničkog puta učenja, razvoja i izgradnje sustava koji stvaraju sigurnije, učinkovitije i kvalitetnije poslovanje.
Knjigu posvećujemo svim našim klijentima, poslovnim partnerima i suradnicima koji su tijekom proteklih 35 godina svojim povjerenjem, otvorenošću za promjene i spremnošću na unapređenja bili sastavni dio tog puta. Upravo kroz suradnju s vama razvijali su se modeli, alati i pristupi koji su u ovoj knjizi objedinjeni u cjelovit i praktičan okvir upravljanja operativnim rizicima.
Posebnu zahvalnost upućujemo svima koji su razumjeli da kvaliteta nije slučajnost, već rezultat sustavnog rada, odgovornosti i upravljanja rizicima na razini procesa. Bez vaših stvarnih izazova, pitanja i iskustava, ova knjiga ne bi imala svoju punu vrijednost.
Nadamo se da će ovo izdanje biti ne samo podsjetnik na zajedničke uspjehe, već i poticaj za budući razvoj, jačanje otpornosti organizacija i stvaranje održivog poslovnog uspjeha u godinama koje dolaze.
Dr. sc. Marko Bešker
Anita Zado Bešker, prof.
DO POSLOVNOG USPJEHA UPRAVLJANJEM OPERATIVNIM RIZICIMA
(WBS pristup)
Zagreb 2026.
ISBN 978-953-6619-26-9 za 35. rođendan
Dr. sc. Marko Bešker
Anita Zado Bešker, prof.
Izdavač:
Oskar d.o.o. Zagreb
Sva prava pridržana
Recenzija:
Dr. sc. Tessa Uroić
Dr. sc. Krešimir Buntak
Dr. sc. Miroslav Drljača
Lektura:
Ljubica Kolbas, prof.
Grafička priprema:
Seniko studio d.o.o.
Elektroničko izdanje
Bešker, Marko
Zado Bešker, Anita
DO POSLOVNOG USPJEHA UPRAVLJANJEM OPERATIVNIM RIZICIMA (WBS pristup)
Zagreb : Oskar d.o.o., 2026. Elektronička publikacija (PDF)
Tekst na hrvatskom jeziku
Bibliografija
SADRŽAJ
Kvaliteta poslovanja počinje razumijevanjem rizika!
za 35. rođendan
Predgovor
U suvremenom poslovnom okruženju promjene se događaju brže nego ikada. Novi trendovi, tehnologije, zakonske obveze i tržišna neizvjesnost svakodnevno stvaraju nove izazove. U takvom okruženju, poslovni uspjeh više ne ovisi samo o kvaliteti proizvoda/usluga ili viziji menadžmenta – on ovisi o sposobnosti organizacije da prepozna, razumije i upravlja rizicima koji mogu ugroziti njezino djelovanje.
Ova knjiga nastala je iz potrebe da se upravljanje rizicima približi menadžerima i rukovodiocima na praktičan, razumljiv i primjenjiv način. Umjesto da rizike promatramo kao prijetnju, želimo ih prikazati kao izvor informacija, prilika i poboljšanja. Kroz iskustva iz prakse, metode i modele koje ćete ovdje pronaći, pokazujemo kako svaka organizacija – bez obzira na veličinu i djelatnost – može izgraditi sustav koji ne samo da štiti, nego i unapređuje poslovanje.
U središtu pristupa nalazi se operativni rizik, onaj koji proizlazi iz svakodnevnih aktivnosti, odluka i procesa (činjenja i ne činjenja). To su rizici koji nastaju u radu s ljudima, tehnologijom, informacijama i dobavljačima –oni koji se ne vide na strateškim razinama, ali često odlučuju o uspjehu ili neuspjehu organizacije. Upravo zato ova knjiga nudi jasan okvir kako prepoznati izvore opasnosti, procijeniti faktore rizika, definirati mjere smanjenja i uspostaviti kontinuirani nadzor učinkovitosti mjera.
Posebna vrijednost knjige jest u primjeni WBS (Work Breakdown Structure) pristupa u analizi poslovnih procesa te u korištenju KPI pokazatelja za mjerenje učinkovitosti. Time se upravljanje rizicima povezuje s kvalitetom, performansama i kulturom odgovornosti u organizaciji.
Naš je cilj jednostavan: pokazati da poslovni uspjeh nije slučajnost, već rezultat sustavnog i svjesnog upravljanja rizicima.
Kad organizacija nauči razumjeti vlastite procese, prepoznati izvore opasnosti i proaktivno djelovati – tada ne samo da smanjuje gubitke, nego
stvara temelje za održivi rast, inovacije i dugoročno povjerenje svojih kupaca i partnera.
Ova knjiga stoga nije napisana za teoretičare, već za menadžere i rukovodioce koji žele upravljati stvarnim izazovima poslovanja. Za one koji znaju da uspjeh ne dolazi slučajno, nego upravljanjem rizicima.
Knjiga je pripremljena u povodu obilježavanja 35. obljetnice rada Oskar d.o.o. Centar za razvoj i kvalitetu Zagreb. U izradi teksta su korištena brojna iskustva iz edukacijskog i savjetničkog rada suradnika Oskara u proteklih 35 godina.
dr. sc. Marko Bešker Anita Zado Bešker, prof. Zagreb, 2026.
1. Uvod
Upravljanje operativnim rizicima danas više nije pitanje izbora, nego potreba. Svaka organizacija, bez obzira na veličinu ili djelatnost, svakodnevno se suočava s nizom događaja koji mogu poremetiti poslovne procese, ugroziti resurse ili narušiti reputaciju. Bilo da se radi o ljudskoj pogrešci, tehničkom kvaru, loše definiranom postupku ili nedostatku kontrole – operativni rizici su stalno prisutni i zahtijevaju sustavan pristup.
Ova knjiga nastala je iz potrebe da se upravljanje operativnim rizicima prikaže jednostavno, razumljivo i – što je najvažnije – primjenjivo u praksi. Njezin je cilj pomoći čitatelju da:
– prepozna gdje u poslovnim procesima leže izvori rizika, razumije kako procijeniti rizik kroz konkretne čimbenike,
– uvede sustavnu metodologiju koja se može primijeniti na stvarne poslovne aktivnosti,
– odabere odgovarajuće mjere za sprječavanje ili ublažavanje posljedica.
U knjizi se ne bavimo samo teorijom. Kroz poglavlja ćemo pokazati kako upravljanje rizicima povezati s kvalitetom, kako iskoristiti alate kao što su WBS (struktura razlaganja posla) i KPI (ključni pokazatelji učinka), kako primijeniti zahtjeve ISO normi, i kako od jednostavne procjene doći do učinkovitih i konkretnih mjera.
U praksi često nedostaje jasan sustav: tko što procjenjuje, po kojim kriterijima, kako odlučujemo što je „visok rizik“, i kako znamo da je neka mjera doista učinkovita. Upravo zato je u ovoj knjizi poseban naglasak stavljen na postavljanje praktičnog okvira – kroz jasne korake, konkretne kriterije i metode vrednovanja, kao i smjernice za donošenje odluka. Bez konkretnih kriterija vrednovanja sve je samo improvizacija.
Što je novo u ovoj knjizi?
Ova knjiga donosi pristup upravljanju operativnim rizicima koji polazi od stvarnih poslovnih procesa i njihovih aktivnosti, a ne od apstraktnih ili agregiranih procjena rizika. Umjesto općeg razmatranja rizika na razini organizacije ili funkcije, naglasak je stavljen na procesni pristup, u kojem se rizici identificiraju i procjenjuju tamo gdje nastaju – u svakodnevnom izvođenju poslovnih aktivnosti.
Posebna novost ove knjige je primjena WBS pristupa u analizi poslovnih procesa s ciljem sustavne identifikacije izvora opasnosti i procjene operativnih rizika po pojedinim aktivnostima procesa. Time se upravljanje rizicima izravno povezuje s upravljanjem procesima, kvalitetom i odgovornostima.
Knjiga također uvodi multivarijatni pristup procjeni operativnih rizika, koji uzima u obzir više faktora rizika (opasnost, izloženost, vjerojatnost, posljedice i otpornost procesa), čime se omogućuje preciznije vrednovanje rizika i kvalitetnije donošenje odluka o mjerama.
Prikazani pristup usmjeren je na operativnu primjenu, uz korištenje WBS-a, KPI (Key Performance Indicator) pokazatelja i jasnih kriterija vrednovanja, kako bi upravljanje rizicima postalo sastavni dio upravljanja kvalitetom i svakodnevnog menadžerskog odlučivanja.
Ova knjiga namijenjena je svima koji se bave poslovnim procesima, analizama, kvalitetom, internom kontrolom ili upravljanjem. Da biste stvorili preduvjeta da budete stručnjak za rizike – dovoljno je poznavati poslovne procese, osnovne metode upravljanja rizicima i da želite uvesti red u organizaciju, smanjiti nesigurnost i unaprijediti svoje procese.
Ako ste se u praksi ikada zapitali:
– Što bi se moglo dogoditi ako se ovaj korak preskoči?
– Zašto se ovo stalno ponavlja i nitko to ne zaustavi?
– Kako dokazati da smo rizik uzeli u obzir? onda je ova knjiga pisana upravo za vas.
Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
1. Trebamo imati na umu da operativni rizici čine posebnu kategoriju – često zanemarenu sve dok se ne manifestira kroz poremećaje, gubitke ili krizne situacije. Upravo zato ova knjiga nastoji pružiti cjelovit pristup razumijevanju, klasificiranju, procjeni i upravljanju operativnim rizicima poslovanja.
Cilj ove knjige nije samo prikazati što je operativni rizik, već i objasniti kako se sistematski može prepoznati, analizirati i kontrolirati kroz strukturiran i praktičan model upravljanja.
2
Upravljanje rizicima i kvaliteta
2. Upravljanje rizicima i kvaliteta
Polazište je da kvaliteta znači ispunjenje zahtjeva kupca – a rizici su sve što to može ugroziti.
Kvaliteta se u najširem smislu definira kao stupanj do kojeg su ispunjeni zahtjevi kupca proizvodom ili uslugom, u skladu sa specifikacijom i odgovarajućim standardima. Iz tih razloga norma ISO 9001:2015 u točki 6.1.1 zahtjeva da „Prilikom planiranja sustava upravljanja kvalitetom, organizacija mora razmatrati pitanja iz 4.1 (Razumijevanje organizacije i njezina konteksta) i zahtjeve iz 4.2 (Razumijevanje potreba i očekivanja zainteresiranih strana) i odrediti rizike i prilike s obzirom na koje treba poduzeti korake kako bi se: a) zajamčilo da sustav upravljanja kvalitetom može ostvariti predviđene rezultate.“
Drugim riječima, kvaliteta nastaje kada organizacija dosljedno ispunjava ono što je kupcu obećano – bez odstupanja, bez neočekivanih pogrešaka, bez zastoja i bez gubitka vrijednosti zbog učinaka rizika.
No, da bi se to postiglo u praksi, potrebno je više od dobre volje i formaliziranih procedura.
Upravo svako odstupanje od zahtjeva kupca – bilo da je riječ o zakašnjeloj isporuci, neispravnom proizvodu, nekonzistentnoj usluzi ili krivoj informaciji – u svojoj biti ima neki operativni rizik koji nije bio prepoznat, procijenjen ili kontroliran.
Zato bez upravljanja rizicima nema stabilnog ispunjenja zahtjeva kupca, a time ni stvarne kvalitete. Možemo imati sustav upravljanja kvalitetom prema ISO normi, možemo imati sve propisane dokumente i nadzor uključivo i audit – ali ako nismo identificirali i upravljali onim što bi moglo ugroziti ishod procesa, sustav ostaje formalan i neučinkovit.
Upravljanje rizicima nije dodatak sustavu kvalitete – ono je njegov temelj. Ako želimo jamčiti ispunjenje zahtjeva kupca i očuvati povjerenje tržišta, moramo prije svega upravljati onim čimbenicima koji to mogu spriječiti.
Upravljanje rizicima i kvaliteta
Rizici i kvaliteta su nerazdvojni: kvaliteta je mjerilo postignutog, a upravljanje rizicima je alat koji to postignuće štiti i održava.
Iz tih razloga vlasnik procesa, u auditu s aspekta upravljana rizicima, treba inzistirati da se provjeri:
1. postoji li sustavno prepoznavanje i procjena rizika u procesu; je li za analizirani proces provedena identifikacija izvora rizika i jesu li definirani konkretni rizici po aktivnostima procesa unutar koraka procesa i jesu li rizici procijenjeni prema definiranim kriterijima;
2. postoje li definirane mjere kontrole za svaki značajan rizik, jesu li za rizike iznad prihvatljive razine utvrđene i provode li se konkretne mjere (preventivne, korektivne, detektivne);
3. provodi li se praćenje rizika i ponovna procjena te postoji li mehanizam za kontinuirano praćenje i ažuriranje procjene rizika (npr. kod promjene procesa, incidenta, audita); primjenjuje li se sustav KPI-a ili pokazatelja upozorenja (leading indicators);
4. jesu li odgovornosti za upravljanje rizicima jasno definirane, zna li se tko je vlasnik procesa i tko je odgovoran za identifikaciju i kontrolu rizika, je li upravljanje rizicima integrirano u upravljanje kvalitetom i kakva je povezanost upravljanja rizicima s analizama uzroka nesukladnosti, internim auditima, upravljačkim pregledom i poboljšanjima.
U normi ISO 9000:2015 rizik je definiran kao učinak nesigurnosti, gdje se podrazumijeva da je učinak odstupanje od očekivanog – u pozitivnom ili negativnim smislu. Prema tome može se reći da je sigurnost takvo stanje koje ima malu prisutnost rizika u organizaciji.
Bez obzira na područje razmatranja problema upravljanje rizicima ključ je držanja rizika pod kontrolom. Norma ISO 9001:2015 utvrđuje zahtjev da organizacija shvati svoj kontekst i utvrdi rizike kao osnovu za planiranje. To podrazumijeva primjenu pristupa utemeljenog na rizicima na planiranje i provedbu procesa sustava upravljanja kvalitetom. Isti zahtjevi se trebaju primijeniti na sve sustave upravljanja.
Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
2.
Zbog svega rečenog u bilo koje upravljanje (ISO 14001; ISO 45001; ISO 27001 i dr.) treba ugraditi upravljanje utemeljeno na rizicima (Risk based thinking)
što znači odlučivanje temeljeno na rizicima i rješavanje problema temeljeno na rizicima.
Ovi pristupi ulaze u suštinu donošenja poslovnih odluka pa se i u opći menadžment trebaju ugraditi novi pristupi u upravljanju. To zahtjeva promjene u obrazovnim programima, usavršavanje nastavnika i cjelokupnog aktualnog menadžmenta i rukovodilaca organizacija.
3. Što je rizik poslovanja
Odgovor na postavljeno pitanje izlučit ćemo kroz nekoliko pomoćnih odgovora koji čine cjelinu.
Rizik je svakodnevni pratitelj poslovanja. Ne očekujte da procesi teku bez iznenađenja. Rizik ne znači da ste nešto pogriješili – on znači da živite u stvarnosti poslovanja.
Svaka poslovna odluka nosi rizik. Rizici nisu samo za „posebne situacije“. Svaka investicija, promjena, inovacija ili neaktivnost ima potencijalne posljedice – prepoznajte ih na vrijeme.
Fokusirajte se na posljedice (ukupan gubitak), a ne samo na uzroke. Menadžeri često primjećuju uzroke, ali zanemaruju što bi se moglo dogoditi ako ne reagiraju. Usredotočite se na ono što rizik znači za poslovni cilj.
Ne postoji kontrola bez razumijevanja rizika. Ako ne znate koje su prijetnje, mjere kontrole su često formalne i neučinkovite. Rizik je ono što upravljanje mora držati pod kontrolom.
Aktivno slušajte ljude koji rade u procesu. Najbolji uvid u rizike često imaju ljudi koji se svakodnevno susreću s odstupanjima, zaobilaženjem procedura i improvizacijom. Pitajte ih što nije u redu.
Ne upravljajte rizicima iz ureda – pratite ih u stvarnom vremenu. Ako se rizici nalaze u operativi, njihova procjena i kontrola mora biti blizu stvarnog procesa – ne samo u Excel tablici ili internom izvještaju.
Sustav bez upravljanja rizicima je sustav bez sigurnosti. Ako se poslovanje oslanja samo na pravilnike, bez svijesti o rizicima i spremnosti na iznenađenja – radi se o prividu kontrole.
Učinkovito upravljanje rizicima znači bolje odluke. Kad znate gdje su potencijalne prijetnje i koje su posljedice, vaši poslovni potezi postaju promišljeniji, brži i otporniji.
Savjeti za vlasnika procesa:
Dobro je i ovo znati
– Kako upravljati rizicima unutar vlastitog procesa?
– Vi ste prva linija obrane od rizika. Kao vlasnik procesa, vi najbolje poznajete kako stvari funkcioniraju – i gdje bi moglo krenuti po zlu. Upravljanje rizicima nije nešto što dolazi „odozgo“ – ono počinje s vama.
– Razmišljajte o aktivnostima, ne o cijelom procesu odjednom. Rizici se ne skrivaju na razini cijelog procesa, već u pojedinim aktivnostima podprocesa. Razbijte proces u korake i aktivnosti i za svaki korak se zapitajte: Što ovdje može poći po zlu?
– Prepoznajte izvore rizika – prije nego što postanu stvarni problemi. Loše upute, manjkava obuka, stari alati, nejasna odgovornost su izvori rizika. Ako ih ignorirate, kasnije se pretvaraju u incidente, pritužbe ili zastoje.
– Ne čuvajte rizike „u glavi“ – zapišite ih i ocijenite. Rizik koji nije dokumentiran nije ni pod kontrolom. Koristite jednostavne alate: matrica rizika, kriterije ocjene faktora rizika, WBS i KPI.
– Povežite se s kolegama – rizici često ne stanuju samo u vašem procesu. Mnogi rizici nastaju na prijelazu između procesa. Razgovarajte s vlasnicima susjednih procesa: Što se dogodi ako ja kasnim? Gdje njima može zapeti zbog mojeg izlaza?
– Odaberite mjere koje su realne i održive. Dobra kontrolna mjera nije ona koja izgleda dobro na papiru, nego ona koju ljudi zaista mogu i žele provoditi. Bolje je imati jednu realnu mjeru nego tri koje nitko ne primjenjuje.
– Postavite jasne pokazatelje (KPI) koji vam signaliziraju rizik na vrijeme. Ako nešto krene po zlu, morate to znati prije nego što kupac sazna. Postavite „indikatore upozorenja“ koji vam govore kad je vrijeme za reakciju.
– Nemojte čekati incident da biste reagirali. Ako se već dogodilo – već je kasno. Postavite mjere na temelju procjene rizika, a ne na temelju štete. Proaktivnost je razlika između vođenja i gašenja požara.
– Uključite tim – ne možete sve sami. Ljudi u procesu svakodnevno vide male rizike koje sustav ne vidi. Uključite ih u identifikaciju rizika i predlaganje mjera. To povećava i njihovu odgovornost i učinkovitost sustava.
3.
– Učinite upravljanje rizicima dijelom svakodnevnog razmišljanja. Rizik nije posebna tema. On je dio kvalitete, učinkovitosti, sigurnosti i zadovoljstva kupca. Ako razmišljate o ishodu – razmišljate i o riziku.
Posebno je važno osvijestiti što se događa ako je u organizaciji prisutno funkcionalno upravljanje bez vlasnika procesa.
Ako u organizaciji postoje isključivo funkcionalni voditelji, a nisu imenovani vlasnici procesa, organizacija se izlaže ozbiljnim i često nevidljivim operativnim rizicima.
U takvom sustavu:
– ne zna se tko je odgovoran od ulaza do izlaza procesa (proces nema jedinstvenu odgovornost)
– rizici se promatraju parcijalno, po odjelima, a ne cjelovito,
– KPI-jevi mjere učinkovitost funkcija, ali ne stabilnost i učinkovitost procesa,
– problemi se rješavaju lokalno, bez uklanjanja stvarnih uzroka,
– odgovornost za kašnjenja, pogreške i nezadovoljstvo kupaca postaje nejasna.
Bez vlasnika procesa ne postoji osoba odgovorna za cjelokupni ishod procesa, uključujući kvalitetu, rokove, troškove i rizike. Posljedica toga je da se operativni rizici ne upravljaju sustavno, već se toleriraju sve dok se ne manifestiraju kao incidenti ili gubici.
Takva organizacija ne upravlja procesima, već silosima, a sustav upravljanja kvalitetom svodi se na formalno ispunjavanje zahtjeva, bez stvarne kontrole nad rizicima.
Zaključno upozorenje:
– Organizacija bez vlasnika procesa nema stvarnu kontrolu nad svojim poslovanjem. U takvom okruženju kvaliteta postaje reaktivna, a upravljanje rizicima zakašnjelo.
Klasifikacija rizika
4. Klasifikacija rizika
U nastavnom i savjetničkom radi često se postavlja pitanje – zašto nam je potrebno znati klasifikaciju rizika. Pri tome nastavnik ili savjetnik nemaju jednoznačan kratak odgovor. Naime, u literaturi postoje različite klasifikacije rizika koje se djelomično i razlikuju. To nije nešto što bi bilo razlogom da se ne trebaju razumjeti klasifikacije rizika ma kakve one bile i treba neku od njih primijeniti.
Klasifikacija rizika pomaže u brzoj orijentaciji u prepoznavanju uzroka rizika. Ako znamo da se radi o operativnom, a ne strategijskom riziku, odmah tražimo rješenje – u procesima, a ne u planovima ili ciljevima. Klasifikacija omogućuje brzo ciljanje pravih mjera i resursa koje ćemo upotrijebiti. U praksi nema koristi od općih kontrola. Financijski rizik se ne rješava dodatnom edukacijom zaposlenika, već financijskom disciplinom, osiguranjem ili analizom likvidnosti.
Klasifikacija omogućuje filtriranje i sortiranje rizika prema važnosti i učinku na različite ciljeve (operacije, imidž, profitabilnost...). Kada se razumije prihvaćena klasifikacija rizika u organizaciji komunikacija rizika postaje jasnija i učinkovita. Menadžeri, audit timovi i vlasnici procesa mogu razgovarati „istim jezikom“. Kad kažete „imamo reputacijski rizik zbog komunikacije na društvenim mrežama“, to je precizno i razumljivo.
U daljnjem tekstu, ilustracije radi, dajemo dvije klasifikacije rizika i svaka ima svoju svrhu. Na nama je odluka koju ćemo kada koristiti.
Tablica 1 – Klasifikacija rizika prema kategorijama s opisom i primjerom
Kategorija rizika
1. Operativni rizici
2. Strategijski rizici
3. Financijski rizici
4. Rizici zdravlja i sigurnosti (OHS)
5. Okolišni i društveni rizici
6. Rizici usklađenosti i reputacije
Izvor: Autorski prikaz
Opis
Rizici povezani sa svakodnevnim radom, postupcima, opremom i tehnologijom
Rizici povezani s dugoročnim odlukama, planovima i tržišnom pozicijom
Rizici koji utječu na financijsku stabilnost, likvidnost, novčane tokove
Rizici koji utječu na zaštitu zdravlja i sigurnost na radu
Rizici povezani s utjecajem na okoliš i zajednicu
Rizici neusklađenosti sa zakonima, normama i ugrožavanja ugleda
Primjeri
Kašnjenje isporuke, pogrešan unos podataka, kvar opreme, nedostupnost IT sustava
Ulazak na nestabilno tržište, pogrešna investicija, gubitak konkurentske prednosti S
Tečajni gubitci, neplaćanje kupaca, loše financijsko planiranje
Ozljede na radu, stres, neodgovarajuća zaštitna oprema ZS
Zagađenje, otpad, klimatski rizici, štete u zajednici OD
Prekršaj zakona, nepridržavanje standarda, etički incident, negativni medijski nastupi UR
U sljedećem prikazu klasifikacije rizika svaka kategorija rizika je dekomponirana na rizike koji pripadaju toj kategoriji. Naše je razmišljanje da se u organizaciji ne treba ograničiti samo na jednu klasifikaciju nego iz više njih stvoriti vlastiti model.
Oznaka
4. Slika 1 – Vrste rizika poslovanja
Vrste rizika poslovanja
Vrste rizika poslovanja
Unutarnj rizici
Strategijski rizici Rizici upravljanja
Strategija i politika organizacije
Upravljanje područjima poslovanja
Upravljanje financijskim troškovima
Imidž organizacije
Organizacijska struktura
Organizacijska klima i motivacija
Stil vođenja
Kultura organizacije i kumunikacija rizika
Sustav nagrađivanja
Kontrolni sustavi
Izvor: Autorski prikaz
Operativni rizici
Procesni i projektni rizici
Sigurnost na radu
Utjecaji na okoliš
Kompetencije osoblja
Sigurnost informacija i podataka
Upravljanje kvalitetom
Savjeti za vlasnika procesa:
Financijski rizici
Stanje sredstava, financija i prihoda
Kamate i valute
Bonitet i potraživanja
Udjeli, nekretnine
Investicije i financiranja
Vanjski rizici
Tržišni rizici
Tehnološki razvoj
Atraktivnost na tržištu
Položaj na tržištu
Tržište nabave
Politički i društveni rizici
Pravno i političko okruženje
Društveni trendovi
Recesije Terorizam
Obveza odgovornosti i jamstva
Odgovornost za proizvod
Sigurnost ugovora (opći uvjeti oposlovanja)
Elementarnih nepogoda
Zemljotres
Oluje
Snježne lavine
Poplave
Suše i požari
Klimatske promjene
Epodemije
‒ Uvedite klasifikaciju rizika u svoje redovne izvještaje i sastanke.
‒ U svakom planu akcije neka bude jasno: koji je tip rizika, tko ga vodi, i kojim se mjerama upravlja.
U klasifikaciji rizika treba uzeti u obzir i Upravljanje rizicima treće strane (Third-Party Risk Management).
U suvremenom poslovanju sve veći dio poslovnih aktivnosti povjerava se vanjskim dobavljačima, partnerima i pružateljima usluga. Time se dio opera -
tivnih aktivnosti prenosi izvan organizacije, ali se istodobno stvaraju novi rizici povezani s trećim stranama.
Upravljanje rizicima treće strane predstavlja sustavan pristup identifikaciji, procjeni, nadzoru i kontroli rizika koji proizlaze iz suradnje s vanjskim subjektima, bez obzira radi li se o dobavljačima, podizvođačima, partnerima ili outsourcanim funkcijama.
Važno je naglasiti da prijenos aktivnosti na treću stranu ne znači prijenos ukupne odgovornosti. Organizacija i dalje ostaje odgovorna za krajnji ishod procesa, uključujući kvalitetu proizvoda ili usluge, usklađenost s propisima, sigurnost informacija i zadovoljstvo kupaca.
Ključni rizici povezani s trećim stranama
Rizici treće strane mogu se očitovati u različitim oblicima, među kojima su najčešći:
• rizik neispunjavanja ugovornih obveza,
• rizik kvalitete isporuke,
• rizik kašnjenja i prekida kontinuiteta,
• informacijski i kibernetički rizici,
• regulatorni i pravni rizici,
• reputacijski rizici.
Ovi rizici često nisu vidljivi u fazi ugovaranja, već se manifestiraju tijekom operativne provedbe procesa.
Upravljanje rizicima treće strane u WBS pristupu
Primjenom WBS pristupa moguće je jasno identificirati aktivnosti procesa koje se izvršavaju izvan organizacije, kao i njihove ulaze, izlaze i međusobne ovisnosti.
Time se:
• precizno definira gdje treća strana sudjeluje u procesu,
• omogućuje procjena rizika po pojedinoj aktivnosti,
• razlikuju rizici koji se mogu prenijeti od onih koji ostaju u nadležnosti organizacije.
Za aktivnosti koje provodi treća strana nužno je:
• provesti procjenu rizika dobavljača ili partnera,
• definirati jasne ugovorne obveze i mjerila uspješnosti (SLA, KPI),
• uspostaviti mehanizme praćenja i nadzora,
• osigurati mogućnost intervencije u slučaju odstupanja.
Na taj način upravljanje rizicima treće strane postaje integrirani dio upravljanja procesima, a ne izdvojena administrativna aktivnost.
Tipične pogreške u praksi
• Pretpostavka da ugovor sam po sebi upravlja rizikom.
• Oslanjanje isključivo na financijske garancije ili osiguranje.
• Nedostatak stalnog nadzora nad izvršenjem aktivnosti treće strane.
• Nejasno definirane odgovornosti između organizacije i dobavljača.
Takav pristup često rezultira time da se rizici treće strane prepoznaju tek nakon nastanka ozbiljnih operativnih ili reputacijskih problema.
Preporuka menadžmentu
• Rizici treće strane nisu „tuđi rizici“.
• Oni su sastavni dio operativnih rizika organizacije i njima se mora upravljati jednako sustavno kao i internim rizicima.
Pojam operativnog rizika
5. Pojam operativnog rizika
Operativni rizici su često zanemareni jer su svakodnevni i „nevidljivi”, ali upravo oni uzrokuju najveći broj incidenata i gubitaka u mnogim organizacijama. Zato njihovo razumijevanje i upravljanje čini temelj operativne otpornosti i kvalitete.
Najčešći operativni rizici nisu rezultat velike krize, već niza malih, svakodnevnih slabosti koje se nakupljaju. Upravljanje operativnim rizicima znači stalno popravljanje „malih rupa“ prije nego što nastane veliki problem.
Definicija: Operativni rizik je rizik od gubitka uzrokovan internim slabostima ili vanjskim poremećajima koji ometaju svakodnevno funkcioniranje poslovanja.
Također je vrlo ilustrativna definicija operativnog rizika koja kaže da je operativni rizik rezultat ljudskog činjenja ili ne činjenja u radnom procesu. Činjenje ima dvije dimenzije – negativnu i pozitivnu. Negativna je izvor opasnosti koji smanjuje otpornost i povećava vjerojatnost da će se rizik dogoditi. Pozitivna dimenzija činjenja povećava otpornost i smanjuje vjerojatnost da će se rizik dogoditi. Ne činjenje je samo po sebi izvorom opasnosti jer se ne poduzimaju potrebne radnje koje su nužne da bi se spriječio ili smanjio rizik.
Prema definiciji očito je da operativni rizik ne proizlazi iz tržišta, zakona ili loših strategija, nego iz onoga što se događa „iznutra“ u svakodnevnim poslovnim aktivnostima: greške zaposlenika, loša organizacija, neispravne procedure, zastarjeli IT sustavi, kašnjenje u isporuci, sigurnosni incidenti, pa čak i požari, poplave ili štrajkovi. Drugim riječima operativni rizik je posljedica ljudskog činjenja ili ne činjenja.
Ključne komponente operativnog rizika su:
– Ljudi – pogreške, nemar, neetičko ponašanje, nedovoljna osposobljenost.
– Procesi – loše definirani, neučinkoviti, nepotpuni ili zaobilazni procesi.
– Organizacija i upravljanje – loša organizacijska struktura, nedostatak KPI-ja, slaba komunikacija.
– Vanjski događaji – prirodne nepogode, sabotaže, prekidi u opskrbi.
Upravo zbog navedenih ključnih komponenti operativnog rizika menadžment u njima (komponentama) treba tražiti izvore opasnosti na aktivnostima u procesu kojeg je vlasnik.
Tablica 2 ‒ Najčešći izvori opasnosti prema komponentama operativnog rizika
Ljudi
Nedovoljna osposobljenost ili iskustvo Pogreške u radu, nesreće, neusklađenost s postupcima
Velika fluktuacija zaposlenika Gubitak znanja, pad kvalitete, usporavanje procesa
Zanemarivanje uputa i procedura
Neetično ponašanje
Zla namjera
Nepotpune ili zastarjele procedure
Nedostatak unutarnjih kontrola
Procesi
Sustavi i oprema
Organizacija i upravljanje
Neusklađenost sa standardima, povećana izloženost incidentima
Pronevjera, gubitak reputacije, pravne posljedice
Izravna ili neizravna šteta u procesu
Niska učinkovitost, neusklađenost s regulativama
Povećani operativni rizici, neotkrivene greške
Nepostojanje odgovornosti za ishod Nejasne odgovornosti, nepravovremene reakcije
Loš sustav upravljanja kvalitetom
Ne ispunjavaju se zahtjevi kupca
Zastarjela ili neodržavana oprema Kvarovi, ozljede, prekidi rada
Nepouzdani informatički sustavi
Ovisnost o jednom IT rješenju bez sigurnosne kopije
Neobnovljivi gubitak podataka, dugotrajan prekid rada
Loša organizacijska struktura Preklapanje odgovornosti, spore odluke, sukobi
Loša sistematizacija i analitička valorizacija posla
Nezadovoljstvo zaposlenika, neravnomjerna opterećenost na poslu.
Ne funkcionira sustav za borbu protiv korupcije Pojava korupcijskih aktivnosti, šteta, gubljenje ugleda
Kategorija Izvor opasnosti Moguće posljedice (opasnosti)
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
Kategorija Izvor opasnosti
Organizacija i upravljanje
Okruženje i vanjski čimbenici
Nedostatak KPI-ja i praćenja performansi
Moguće posljedice (opasnosti)
Nemogućnost upravljanja učinkom i poboljšanjem procesa
Slaba komunikacija između odjela Gubitak informacija, operativne pogreške
Promjene zakona i propisa Neusklađenost, kazne, potreba za hitnom prilagodbom
Prirodne nepogode (potres, požar, poplava)
Nedovoljno poznavanje kvalitete konkurencije
Ovisnost o ograničenom broju dobavljača
Izvor: Autorski prikaz
Materijalna šteta, prekid rada, ugroza zdravlja i sigurnosti
Zaostajanje prema konkurenciji u kvaliteti proizvoda/ usluga
Rizik prekida opskrbe, cjenovni pritisak
O načinu otkrivanja izvora opasnosti u procesima kasnije ćemo detaljno raspravljati u poglavlju Metodologija procjene rizika.
Preneseni rizik (Risk Transfer)
Prenošenje rizika predstavlja jednu od mogućih strategija odgovora na rizik, pri čemu organizacija ne uklanja izvor rizika, već prenosi dio ili cijeli financijski ili operativni učinak rizika na treću stranu. Najčešći oblici prijenosa rizika uključuju osiguranje, ugovorno prenošenje odgovornosti, outsourcing pojedinih aktivnosti te korištenje jamstava i garancija.
Važno je naglasiti da preneseni rizik ne znači uklonjeni rizik. Organizacija i dalje ostaje izložena posljedicama ako se rizik ostvari, osobito u pogledu kontinuiteta poslovanja, kvalitete usluge, reputacije i zadovoljstva kupaca. Prijenos rizika u pravilu se odnosi na financijski aspekt rizika, dok operativni učinci često ostaju u nadležnosti organizacije.
U kontekstu operativnih rizika, prijenos rizika najčešće se provodi:
• ugovaranjem vanjskih dobavljača ili partnera,
• osiguranjem od određenih vrsta šteta,
Pojam operativnog rizika
• ugovorima o razini usluge (SLA),
• jamstvima, penalima i odgovornostima definiranim ugovorom.
Međutim, takav pristup uvodi nove sekundarne rizike, kao što su rizik ovisnosti o dobavljaču, rizik neispunjavanja ugovornih obveza, rizik slabog nadzora nad vanjskim procesima te rizik nesukladnosti s internim standardima kvalitete.
Preneseni rizik u procesnom i WBS pristupu
U procesno orijentiranom pristupu upravljanju rizicima, posebno uz primjenu
WBS-a, važno je da se prilikom procjene rizika jasno razluči:
• koji se dio procesa prenosi na treću stranu,
• koje aktivnosti ostaju pod izravnom kontrolom organizacije,
• koji rizici se prenose, a koji ostaju rezidualni.
Kod aktivnosti koje se prenose, rizik se ne smije smatrati eliminiranim, već je nužno:
• procijeniti rizik dobavljača ili partnera,
• definirati odgovornosti i mjere kontrole,
• uspostaviti KPI-jeve i pokazatelje nadzora nad izvršenjem ugovornih obveza.
Time se prenošenje rizika pretvara iz formalne odluke u upravljani proces, a ne u prebacivanje odgovornosti.
Tipične zablude u praksi (upozorenje za menadžment)
• Prenijeli smo rizik, više se ne moramo baviti njime.
• Osiguranje znači da rizik više ne postoji.
• Outsourcing uklanja operativne probleme.
Točno je:
• Prenosi se financijski učinak, ali ne i odgovornost za ishod procesa.
• Preneseni rizik zahtijeva dodatni nadzor, a ne manji.
• Neupravljani preneseni rizik često se vraća kao reputacijski ili operativni problem.
ISO norme o upravljanju rizicima
6. ISO norme o upravljanju rizicima
ISO norme o upravljanju rizicima donose strukturiran, univerzalno primjenjiv okvir za identifikaciju, analizu, procjenu, obradu i praćenje rizika u organizacijama. Ključne norme koje se izravno bave ovom temom su ISO 31000
– Smjernice i ISO 31010 Upravljanje rizikom – Tehnike procjene rizika, ali i druge norme (npr. ISO 9001, ISO 14001, ISO 45001) integriraju načela upravljanja rizicima u specifične kontekste kvalitete, okoliša i zaštite zdravlja i sigurnosti.
Što propisuje ISO 31000 o upravljanju rizicima?
ISO 31000 definira načela, okvir i proces upravljanja rizicima koje bi svaka organizacija trebala prilagoditi svom kontekstu:
Tablica 3 ‒ Načela, okvir i proces upravljanja rizicima
Element Opis
Načela Upravljanje rizicima treba biti integrirano u sve procese, temeljeno na najboljim informacijama, uključivati sve dionike, biti dinamično i stalno se poboljšavati.
Okvir
Proces
Potrebno je razviti organizacijski kontekst: odgovornosti, resurse, politiku i kulturu upravljanja rizicima.
Sastoji se od: komunikacije i konzultacija, određivanja konteksta, identifikacije rizika, analize, procjene, obrade rizika, praćenja i izvještavanja.
Izvor: Autorski prikaz
Tablica 4 ‒ Što druge ISO norme govore o rizicima?
ISO norma Fokus norme Zahtjevi / Smjernice vezane za rizike
ISO 9001 (kvaliteta) Sustavi upravljanja kvalitetom
ISO 14001 (okoliš) Sustavi upravljanja okolišem
Organizacija mora prepoznati rizike i prilike koji mogu utjecati na ispunjenje zahtjeva i zadovoljstvo kupaca.
Rizici i prilike koji mogu utjecati na okolišne ciljeve i obveze usklađenosti moraju se sustavno razmatrati.
ISO norme o upravljanju rizicima
ISO 45001 (sigurnost i zdravlje)
Izvor: Autorski prikaz
Sustavi upravljanja sigurnošću i zdravljem
Organizacija mora identificirati opasnosti i procijeniti rizike za zdravlje i sigurnost na radu te primijeniti kontrole.
Zašto je to važno za menadžere?
ISO norme ne traže samo da se upravlja rizicima – one postavljaju rizik kao središnji kriterij za donošenje odluka. Time menadžment preuzima proaktivnu, a ne reaktivnu ulogu.
ISO norma Fokus norme Zahtjevi / Smjernice vezane za rizike
Preduvjeti dobrog upravljanja rizicima poslovanja
7. Preduvjeti dobrog upravljanja rizicima
poslovanja
Problematika upravljanja rizicima nedovoljno se izučava tijekom redovitog
školovanja i studiranja. Tako osposobljeni stručnjaci postaju menadžeri u sustavu upravljanja. Iz tih razloga se svi menadžeri, pri preuzimanju dužnosti, trebaju dalje osposobljavati za upravljanje, a posebno za upravljanje procesima i rizicima. Pored ostaloga vlasnik procesa mora biti svjestan da bez precizno definiranih, opisanih i nadziranih procesa – operativni rizici ostaju nevidljivi, a njihova prevencija nemoguća.
Za učinkovito upravljanje operativnim (procesnim) rizicima potrebno je stvoriti stabilan i dosljedan temelj upravljanja, koji uključuje organizacijske, tehničke i kulturne preduvjete. Česte su pogreške u organizacijama koje pokušavaju uspostaviti sustav upravljanja rizicima poslovanjem, a nisu stvoreni ključni preduvjeti za takav sustav. Neki se zadovoljavaju formalnošću u upravljanju rizicima samo da bi vanjskim zainteresiranim stranama predočili da i oni upravljaju rizicima poslovanja. Takva opredjeljenja menadžmenta su opasna i u takvim situacijama vlasnici organizacije bi morali intervenirati.
Da bismo čitateljima donekle osvijetlili značaj stvaranja preduvjeta za uspješno upravljanje rizicima, u nastavku navodimo ključne preduvjete i prateća objašnjenja kako se dobro upravlja operativnim rizicima u poslovanju.
Svi ključni procesi (temeljni, upravljački, podržavajući) moraju biti prepoznati i strukturirani kako bi se znalo što se i kako odvija u organizaciji.
Br. Preduvjet Objašnjenje
Preduvjeti dobrog upravljanja rizicima poslovanja
Br. Preduvjet
2. Opisani procesi i njihove interakcije
3. Definiran WBS procesa
4. Mapirane interakcije između glavnog, upravljačkog i logističkog toka
5. Imenovani vlasnici procesa (Process Owners)
6. U opis poslova svih zaposlenih uključene obveze upravljanja rizicima
7. Definirani KPI-jevi za procese
8. Standardizirana metodologija za procjenu rizika
9. Cjelovit informacijski sustav za praćenje procesa i rizika
10. Sustavni auditi procesa i interni nadzori
11. Edukacija i osvještavanje menadžmenta
12. Edukacija i uključivanje zaposlenika
13. Organizacijska kultura otvorene komunikacije o rizicima
14. Uključenost menadžmenta u donošenje odluka temeljenih na rizicima
Izvor: Autorski prikaz
Potrebno je jasno definirati tokove aktivnosti, granice između procesa i način na koji međusobno utječu, uključujući i vertikalne i horizontalne veze.
WBS omogućuje razlaganje procesa na razinu aktivnosti i zadataka unutar podprocesa, što je preduvjet za preciznu identifikaciju izvora opasnosti i mjerenje performansi.
Prikaz odnosa među procesima otkriva prijelomne točke gdje rizici najčešće nastaju (npr. prijenosi, nedorečene odgovornosti, kašnjenja).
Svaki proces mora imati osobu odgovornu za praćenje ciljeva procesa, rizika i implementaciju mjera kontrole.
Pri transformaciji organizacije iz funkcionalne u procesnu obvezno se mijenja sistematizacija poslova i opis poslova. To garantira da će zaposlenici prihvatiti promjene koje se uvode.
Ključni pokazatelji učinkovitosti omogućuju prepoznavanje neprihvatljivih odstupanja koja često signaliziraju razvoj rizika.
Organizacija mora imati jasno definirane korake: identifikaciju, analizu čimbenika, procjenu razine rizika i mjere kontrole.
Bez kvalitetne digitalne podrške teško je pratiti rizike kroz vrijeme, posebno u složenim ili disperziranim organizacijama.
Redovite provjere omogućuju otkrivanje neusklađenosti, slabosti i neprovedenih mjera, te jačaju sustav odgovornosti.
Menadžment mora razumjeti vezu između procesa, rizika i kvalitete, te donositi odluke temeljene na rizicima (risk-based thinking).
Operativno osoblje mora biti sposobno prepoznati znakove rizika, prijaviti opasnosti i razumjeti svoju ulogu u kontroli procesa.
Poticanje zaposlenika da slobodno prijavljuju prijetnje, greške i propuste temelj je zrelog sustava upravljanja rizicima.
Odluke o ulaganjima, promjenama procesa i alokaciji resursa moraju se donositi uzimajući u obzir mapirane i procijenjene rizike.
Objašnjenje
7. Savjeti za vlasnika procesa:
– Bez razumijevanja procesa i njihove rizične dinamike, upravljanje kvalitetom, troškovima i rezultatima je samo nagađanje. Upravljanje operativnim rizicima počinje razumijevanjem aktivnosti u procesu – korak po korak.
7.1 WBS i KPI procesa u upravljanju rizicima
Iako WBS izvorno potječe iz područja projektnog menadžmenta, njegova primjena u procjeni operativnih rizika procesa omogućuje razinu detalja i razumijevanja koja nije moguća kod klasičnih, agregiranih modela rizika.
U praksi se vrlo često susrećemo sa situacijom da menadžment organizacije nema izrađen WBS niti definirane KPI prema dekomponiranim podprocesima. Njihov pristup dizajniranju i opisu poslovnih procesa završava se na shemi tijeka procesa i u nekim slučajevima opisa ulaza, izlaza, pravila (kontrola) i resursa. Rizike procjenjuju na razini procesa ili funkcije.
Da bismo utjecali na stavove i ponašanje menadžmenta objasnit ćemo značaj WBS-a i KPI-jeva u upravljanju rizicima poslovnih procesa. Njihov značaj je iznimno velik jer oni omogućuju konkretizaciju, mjerenje i nadzor – tri ključna preduvjeta za prepoznavanje, analizu i upravljanje rizicima.
U nastavku ćemo prikazati funkcije u procesu i njihov značaj u upravljanju rizicima. Nezaobilazne funkcije pri pripremi procesa za upravljanje rizicima
su:
Za WBS: razlaganje procesa na aktivnosti; strukturirani pregled toka rada; osnova za analizu izvora opasnosti; povezivanje s odgovornostima i utemeljenje za planiranje mjera kontrole.
Za KPI: praćenje performansi procesa; rano upozorenje (early warning); mjerljivost učinka mjera kontrole; usmjeravanje upravljanja resursima i objektivizacija procjene rizika.
Preduvjeti dobrog upravljanja rizicima poslovanja
Otpori prema izradi WBS procesa
Menadžeri rijetko izrađuju WBS (Work Breakdown Structure) za procese kojima upravljaju iz nekoliko praktičnih i psiholoških razloga:
– Nedostatak svijesti o vrijednosti WBS-a.
Mnogi menadžeri poznaju WBS kao alat za projektno upravljanje, ali ga ne povezuju s upravljanjem stalnim procesima. Smatraju da WBS pripada isključivo projektnim aktivnostima i ne vide njegov potencijal za analizu, optimizaciju i kontrolu procesa.
– Percepcija da je to „administrativni teret“.
Izrada WBS-a zahtijeva vrijeme, detaljno mapiranje koraka i timsku suradnju. Menadžeri često osjećaju pritisak da brzo isporuče rezultate i izbjegavaju aktivnosti koje im na prvi pogled ne donose brzu korist.
– Nejasnoće u metodologiji.
Iako WBS zvuči jednostavno, pravilna razrada na hijerarhijske razine (od faze do aktivnosti i zadatka) traži metodičan pristup. Menadžeri bez formalne edukacije u WBS metodologiji često ne znaju gdje stati s razradom i kako strukturirati elemente.
Otpor prema formalizaciji neformalnog znanja.
U mnogim organizacijama procesi funkcioniraju na temelju iskustva i usmenih dogovora. Izrada WBS-a prisiljava na dokumentiranje tih procesa, što može otkriti nedostatke, preklapanja i neučinkovitosti koje menadžeri ponekad ne žele izložiti.
– Strah od povećane transparentnosti. WBS jasno prikazuje odgovornosti i međusobne ovisnosti. To može dovesti do toga da se slabosti tima ili menadžerske odluke lakše prepoznaju, pa neki menadžeri radije zadržavaju manje strukturiran pristup.
– Nedostatak organizacijske kulture za procesno upravljanje.
Ako u organizaciji nije standardizirano modeliranje procesa (npr. kroz BPMN, WBS ili RACI), menadžeri rijetko samoinicijativno izrađuju takve strukture, jer im nedostaje podrška, alat i primjer dobre prakse.
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
7. U nastavku su tablice koje povezuju funkcije u procesu i njihov značaj u upravljanju rizicima. Smatramo da će čitateljima ovakav prikaz pojednostaviti razumijevanje svrhe rada.
Tablica 6 ‒ Značaj WBS-a (strukture razlaganja procesa) u upravljanju rizicima
Funkcija Značenje za upravljanje rizicima
1. Razlaganje posljednje dekompozicije procesa na aktivnosti
2. Strukturirani pregled toka rada
3. Osnova za analizu izvora opasnosti
4. Povezivanje aktivnosti, izvora opasnosti i opasnosti
5. Povezivanje s odgovornostima
6. Utemeljenje za planiranje mjera kontrole
Izvor: Autorski prikaz
Omogućuje preciznu identifikaciju gdje točno u procesu mogu nastati izvori opasnosti. Rizici se ne identificiraju na razini cijelog procesa, već na razini aktivnosti.
Pomaže u otkrivanju prijelaznih točaka, ponavljanja, zastoja i suvišnih aktivnosti gdje se najčešće javljaju rizici.
Svaka aktivnost može se procjenjivati kroz opasnosti: što može poći po zlu, koji je izvor opasnosti i što je potencijalna posljedica.
Na svakoj aktivnosti u procesu može biti jedan ili više izvora opasnosti. Svaki izvor opasnosti se veže za konkretnu opasnost kao potencijalni rizik.
Svaka aktivnost se može povezati s odgovornom osobom, što omogućuje ciljano djelovanje kod sprječavanja i odgovaranja na rizike.
Precizno definirane aktivnosti omogućuju određivanje točnih mjesta u procesu na koja treba usmjeriti kontrole, nadzor ili korektivne mjere.
Primjeri koristi od WBS procesa u praksi
WBS je koristan jer pruža:
1. Jasnu strukturu aktivnosti za identifikaciju rizika. Kada se proces razloži na WBS razine (faze → aktivnosti → zadaci), tim lakše prepoznaje gdje se mogu pojaviti izvori opasnosti.
Primjer
U procesu „Nabava materijala” faza Provjera dobavljača može uključivati aktivnosti Verifikacija certifikata, Provjera financijske stabilnosti i Posjet dobavljaču. Svaka od tih aktivnosti može imati specifične rizike (npr. nevažeći certifikat, loše financijsko stanje dobavljača).
2. Učinkovitiju dodjelu odgovornosti
WBS jasno pokazuje tko je zadužen za svaki zadatak, što smanjuje preklapanja i „sive zone” odgovornosti.
Primjer
U procesu „Proizvodnja serije A” faza Priprema strojeva može imati zadatak Provjera alata koji se dodjeljuje jednom tehničaru, dok zadatak
Kalibracija senzora ide drugom.
3. Lakše mjerenje performansi procesa
Kada su zadaci precizno razrađeni, moguće je mjeriti trajanje, troškove i kvalitetu svake aktivnosti.
Primjer
U WBS-u procesa „Isporuka gotovih proizvoda” može se mjeriti koliko vremena prolazi od Pakiranja do Utovara, pa se lako vidi gdje dolazi do zastoja.
4. Bolju procjenu utjecaja promjena
Ako se promijeni jedan dio procesa, WBS pomaže procijeniti na koje sve aktivnosti i faze to utječe.
Primjer
Promjena softvera za izdavanje računa u procesu „Fakturiranje“ može utjecati na zadatke Obuka osoblja, Testiranje sustava i Integracija s ERP-om.
5. Jednostavniju integraciju s procjenom rizika
WBS omogućuje da se svaka aktivnost izravno poveže s procjenom vjerojatnosti, posljedica i mjera kontrole.
Primjer
U WBS-u procesa „Održavanje strojeva“ zadatak zamjena ulja, može imati jasno definirane rizike (npr. proklizavanje zbog prolivenog ulja) i preventivne mjere (npr. zaštitne podloge i oznake).
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
6. Olakšanu komunikaciju i transparentnost
WBS pruža zajednički „vizualni jezik“ svim članovima tima i menadžmentu, što smanjuje nesporazume.
Primjer
Kod uvođenja novog proizvoda svi sudionici vide cjelovitu strukturu procesa – od razvoja ideje do isporuke – i svoj dio u tome.
7. Preduvjete za automatizaciju i digitalizaciju
Za svaku automatizaciju procesa (ERP, BPM softver) potrebno je imati razrađenu strukturu aktivnosti.
Primjer
Ako se želi automatizirati proces Obrade reklamacija, WBS će jasno definirati sve korake koji se mogu prenijeti u digitalni workflow.
Savjeti za menadžere:
– „Ne može se učinkovito upravljati rizicima procesa ako se ne zna točno koje se aktivnosti odvijaju (WBS) i kako im mjerimo uspješnost (KPI).“
– WBS i KPI zajedno čine temelj risk-based pristupa upravljanju procesima, jer omogućuju identifikaciju slabih točaka (WBS), kvantitativno praćenje rizika (KPI), i donošenje odluka temeljenih na dokazima, a ne pretpostavkama.
KPI u praksi
Menadžeri često ne vežu KPI (Key Performance Indicators) za aktivnosti unutar podprocesa iz nekoliko međusobno povezanih razloga:
1. Fokus na „veliku sliku“, a ne na detalje podprocesa
Mnogi menadžeri mjere uspješnost procesa na visokoj razini (npr. ukupna prodaja, vrijeme isporuke, trošak procesa) i zanemaruju detaljne pokazatelje. Smatraju da je praćenje KPI-ja po aktivnostima u podprocesima „previše usitnjeno“.
2. Nedostatak jasne razrade procesa (nema WBS-a ili mapiranja)
Ako proces nije razložen na aktivnosti i pod-aktivnosti, nemoguće je postaviti precizne KPI-je. Bez detaljnog mapiranja menadžer jednostavno nema „gdje zakačiti“ mjerne točke.
3. Teškoća u mjerenju i prikupljanju podataka
Neke aktivnosti unutar podprocesa nemaju lako mjerljive ishode ili traže dodatne resurse za prikupljanje podataka. Menadžeri često izbjegavaju KPI-je koji zahtijevaju ručni unos, dodatnu administraciju ili nove alate.
4. Strah od prevelike transparentnosti
Kada se KPI veže na pojedinu aktivnost, jasno se vidi gdje su uska grla, pogreške ili nedovoljna produktivnost. To može otvoriti neugodne teme o odgovornosti pojedinih timova ili zaposlenika, pa se radije drže općih metrika.
5. Organizacijska kultura orijentirana na ishode, a ne na proces
U mnogim organizacijama menadžeri su ocijenjeni prema rezultatima (npr. profit, zadovoljstvo kupaca), a ne prema procesnoj učinkovitosti.
U takvom okruženju detaljni KPI-ji po podprocesima se smatraju nepotrebnim.
6. Nepostojanje povezanosti KPI-ja s nagrađivanjem
Ako se postignuća po podprocesima ne odražavaju na sustav nagrađivanja ili napredovanja, menadžeri ih ne vide kao vrijedan alat. Fokus ostaje na onim metrikama koje direktno utječu na bonuse i ocjene.
7. Percepcija da je analiza podprocesa posao operativne razine, a ne menadžmenta
Neki menadžeri smatraju da je praćenje pojedinih aktivnosti zadatak supervizora ili vođa timova, dok je njihova uloga samo nadzor agregiranih pokazatelja.
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
Tablica 7 – Značaj KPI-jeva procesa u upravljanju rizicima
Funkcija
1. Praćenje performansi procesa
2. Upozorenje da na procesnoj aktivnosti postoji skriveni izvor opasnosti
3. Rano upozorenje (early warning)
4. Mjerljivost učinka mjera kontrole
5. Usmjeravanje upravljanja resursima
6. Objektivizacija procjene rizika
Izvor: Autorski prikaz
Primjer
Značenje za upravljanje rizicima
Omogućuje otkrivanje odstupanja od planiranog učinka, što često ukazuje na nastanak ili razvoj rizika.
KPI pokazuje da se na određenoj aktivnosti javljaju odstupanja, a mi nismo na njoj identificirali izvore opasnosti i opasnosti.
KPI koji pokazuje pogoršanje (npr. porast broja grešaka, kašnjenja, reklamacija) omogućuje pravovremenu reakciju prije eskalacije rizika.
Pomaže u evaluaciji učinkovitosti poduzetih mjera – smanjuje li se rizik, poboljšava li se učinak nakon implementacije kontrole.
Identificirani loši KPI-jevi mogu pomoći u usmjeravanju resursa i pozornosti na najrizičnije dijelove procesa.
KPI vrijednosti omogućuju da se procjena rizika ne temelji samo na subjektivnim dojmovima već na objektivnim rezultatima procesa.
KPI vezani na svaku aktivnost unutar podprocesa, napravljen prema WBS logici.
Tablica 8 – Proces „Obrada narudžbi kupaca“ Podproces: Prijem narudžbe
1.1 Zaprimanje narudžbe putem e-maila ili portala Vrijeme od dolaska narudžbe do unosa u sustav
1.2 Provjera podataka narudžbe
Postotak narudžbi s potpunim podacima
(Vrijeme unosa –Vrijeme dolaska narudžbe) u minutama ≤ 15 minuta
(Broj narudžbi bez nedostataka ÷ Ukupan broj narudžbi) × 100% ≥ 98%
Preopterećenje osoblja, nejasan protokol
Automatizirani import narudžbi iz e-maila u ERP
Nedovoljno jasne upute kupcima
Standardizirani obrazac narudžbe
Preduvjeti dobrog upravljanja rizicima poslovanja
1.3 Potvrda narudžbe kupcu
Izvor: Autorski prikaz
Vrijeme slanja potvrde kupcu
(Vrijeme potvrde – Vrijeme unosa u sustav) u minutama ≤ 30 minuta
Kašnjenje u internim odobrenjima
Automatizirani e-mail potvrde iz sustava
Prednosti ovog pristupa:
‒ Svaka aktivnost ima jasno definiran KPI, što omogućava detaljno praćenje učinkovitosti.
‒ Izvor rizika se odmah povezuje s mjernom točkom, što olakšava upravljanje rizicima.
‒ Mjere poboljšanja su direktno vezane uz KPI, što olakšava optimizaciju.
‒ Može se pratiti performanse po razini proces → podproces → aktivnost.
‒ Primjeri iz prakse o valjanoj formi opisa procesa
Posebno je važno je da je proces pravilno dekomponiran i opisan kako bismo potrebne podatke (WBS i KPI) mogli upotrijebiti u procesu upravljanja rizicima. U praksi se iz opisa procesa kolona WBS i KPI preslika u novu tablicu u kojoj se dodaju kolone IZVOR OPASNOST i OPASNOST što će u daljem radu ubrzati identifikaciju izvora opasnosti na aktivnosti u konkretnom procesu. Ne bi trebalo zaboraviti da na svakoj aktivnosti u procesu može biti više izvora opasnosti, a svaki izvor opasnosti može generirati jednu ili više opasnosti. Otuda tim za identifikaciju izvora opasnosti na procesnim aktivnostima treba imati strpljenje i odgovoriti na sve pretpostavke „Što ako?“ U konačnici, u nastavku ćemo se baviti s onoliko izvora opasnosti i opasnosti na aktivnosti za koje cijeli tim (konsenzus) smatra da trebaju daljnju analizu i procjenu rizika.
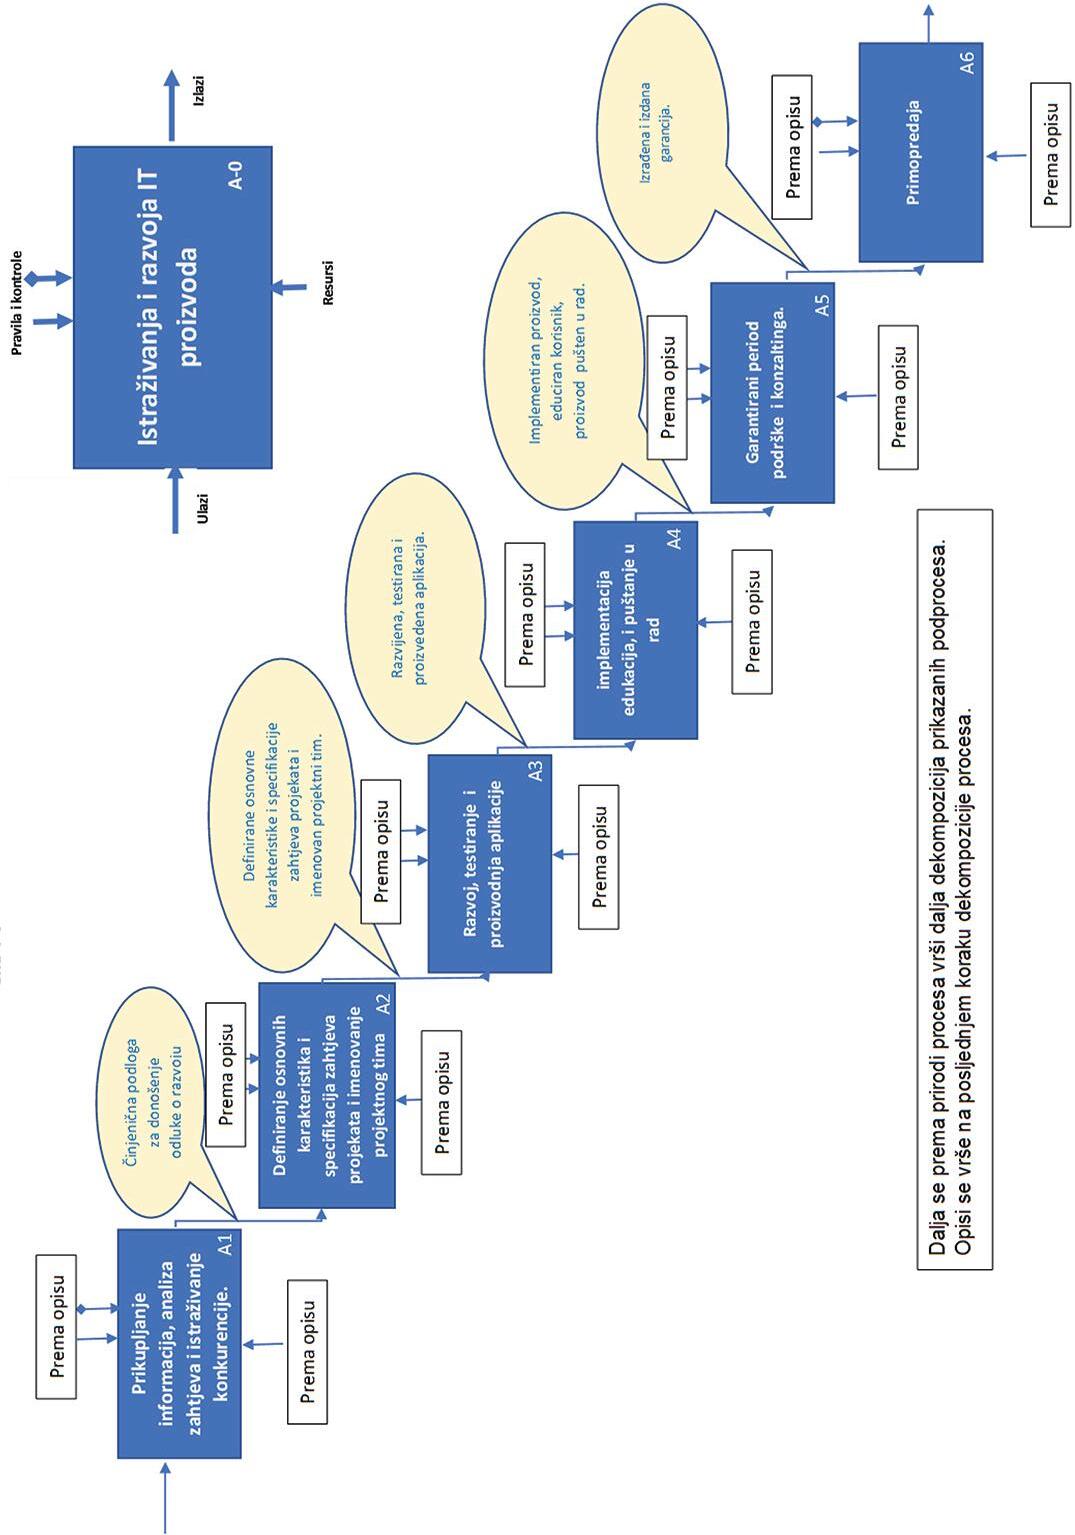
i razvoj a IT proizvoda (A-0)“
„Isatraživanja
Slika 2 –Grafički prikaz tijeka procesa
Autorski prikaz
Izvor:
Preduvjeti dobrog upravljanja rizicima poslovanja
Tablica 9 – Opis procesa „Istraživanja i razvoja IT proizvoda“ A-0 (slučajni primjer)
PROCES ISTRAŽIVANJA I RAZVOJA IT PROIZVODA A-0
Cilj procesa: Identifikacija tržišnih prilika, razvoj novih tehnologija, razvoj novih proizvoda, povećanje kvalitete i učinkovitosti proizvoda, uspješna komercijalizacija, fokusiranje na korisničko iskustvo i zadovoljstvo te održavanje konkurentske prednosti.
Vlasnik procesa:
1. dekompozicija 2. dekompozicija
Prikupljanje informacija, analiza zahtjeva i istraživanje konkurencije.
Vlasnik: Cilj: Identificiranje relevantnih izvora informacija o tržištu, korisnicima i konkurenciji.
Ulazi: Specificirani zahtjevi naručitelja u vezi proizvoda.
Pravila i kontrole: Metodologije prikupljanja informacija. Plan procesnih kontrola.
Resursi: Marketinški ekspert, metode, softver i oprema.
Izlazi: Činjenična podloga za donošenje odluke o razvoju aplikativnih proizvoda.
Prikupljanje informacija o trenutačnim trendovima na tržištu, potrebama korisnika, konkurenciji i mogućnostima za inovacije.
Provjera potreba, zahtjeva i povratnih informacija korisnika. Analiza postojećih tehnologija, alata i platformi.
Praćenje aktivnosti konkurencije i analiza njihovih proizvoda. Prikupljanje informacija o zakonskim propisima, standardima i regulativama.
Procjena troškova razvoja i očekivanog povrata ulaganja. Definiranje ciljeva istraživanja, metodologije, resursa i vremenskog okvira.
Metodologije prikupljanja informacija o proizvodu. Plan procesnih kontrola.
Postotak točnih informacija (Cilj__%).
Prosječno vrijeme potrebno za prikupljanje informacija (vrijeme __dana) Trošak prikupljanja informacija (cilj: __€).
Pouzdanost i vjerodostojnost izvora (Cilj___%)
Postotak korisnih informacija (Cilj___80% Sukladnosti prikupljenih informacija s regulativama (Cilj: 100%).
Zadovoljstvo dionika (cilj: 4 od skale do 5)
Očekivani Ključni pokazatelji uspješnosti (KPI)
7.
PROCES ISTRAŽIVANJA I RAZVOJA IT PROIZVODA A-0
Cilj procesa: Identifikacija tržišnih prilika, razvoj novih tehnologija, razvoj novih proizvoda, povećanje kvalitete i učinkovitosti proizvoda, uspješna komercijalizacija, fokusiranje na korisničko iskustvo i zadovoljstvo te održavanje konkurentske prednosti.
Vlasnik procesa:
Analiza zahtjeva A1.2
Vlasnik: Cilj: Razumjeti potrebe i želje ciljnih korisnika proizvoda
Ulazi: Činjenična podloga za donošenje odluke o razvoju aplikativnih proizvoda.
Pravila i kontrole:
Metodologije analize zahtjeva za proizvod. Plan procesnih kontrola.
Resursi: Marketinški ekspert, Projektanti, softver i oprema.
Izlazi:
Analiza specifičnih zahtjeve korisnika i poslovnih
Analiza poslovnih procesa kupca. Jasno identificiranje zahtjeva i potreba kupca. Izradu popisa značajki i funkcionalnosti koje proizvod treba imati. Utvrditi prioritet i važnost svake značajke ili funkcionalnosti. Provjera s kupcem točnosti i prihvatljivost zahtjeva i odobrenje..
Metodologije analize zahtjeva za proizvod. Plan procesnih kontrola.
Očekivani Ključni pokazatelji uspješnosti (KPI)
Vrijeme odgovora na zahtjev kupca (cilj ___ sati)
Stopa zadovoljstva kupca (cilj: __ od skale do 5)
Postotak zahtjeva koji su ispravno analizirani i dokumentirani (cilj ___ %)
Prosječno vrijeme potrebno za kompletiranje analize zahtjeva (cilj ___ sati).
Broj promjena ili dopuna zahtjeva analize (cilj ___ broj).
Postotak vremena osoblja iskorištenog za analizu zahtjeva (cilj ___ %).
Postotak zahtjeva koji su analizirani i ispunjeni zahtjevi (cilj ___ %).
Postotak zahtjeva koji su poslani na viši nivo
Preduvjeti dobrog upravljanja rizicima poslovanja
PROCES ISTRAŽIVANJA I RAZVOJA IT PROIZVODA A-0
Cilj procesa: Identifikacija tržišnih prilika, razvoj novih tehnologija, razvoj novih proizvoda, povećanje kvalitete i učinkovitosti proizvoda, uspješna komercijalizacija, fokusiranje na korisničko iskustvo i zadovoljstvo te održavanje konkurentske prednosti.
Vlasnik procesa:
procesa koji će biti podržani aplikacijom.
Istraživanje i analiza konkurencije
A1.3
Vlasnik: Cilj:
Identifikacija konkurentskih proizvoda ili usluga i proučavanje karakteristika, značajki, funkcionalnosti i performansi proizvoda konkurencije.
Ulazi:
Analiza specifičnih zahtjeve korisnika i poslovnih procesa koji će biti podržani aplikacijom
Pravila i kontrole: Metodologije istraživanja konkurencije. Plan procesnih kontrola.
Identifikacija konkurentskih proizvoda ili usluga. Proučavanje karakteristika, značajki, funkcionalnosti i performansi proizvoda konkurencije. Procjena udjela na tržištu koje drže konkurentski proizvodi. Istraživanje marketinških strategija, promocijskih aktivnosti, cijena, pozicioniranja i poruka konkurentskih proizvoda.
Metodologije istraživanja konkurencije. Plan procesnih kontrola.
Očekivani Ključni pokazatelji uspješnosti (KPI)
upravljanja zbog složenosti (cilj ___ %).
Kvaliteta dokumentacije koja prati analizu zahtjeva. (cilj: __ od skale do 5)
Postotak identificiranih konkurenata (cilj 100%).
Prosječno vrijeme potrebno za istraživanja konkurenata (cilj ___ dana).
Postotak tržišta koje zauzima vaša tvrtka (cilj ___ %).
Broj identificiranih prilika i prijetnji (cilj ___ prilika ___ prijetnji).
Postotak strateških odluka koje su donesene na temelju istraživanja konkurencije
7.
PROCES ISTRAŽIVANJA I RAZVOJA IT PROIZVODA A-0
Cilj procesa: Identifikacija tržišnih prilika, razvoj novih tehnologija, razvoj novih proizvoda, povećanje kvalitete i učinkovitosti proizvoda, uspješna komercijalizacija, fokusiranje na korisničko iskustvo i zadovoljstvo te održavanje konkurentske prednosti.
Vlasnik procesa:
Resursi: IT projektni tim i marketinški ekspert, softver i oprema.
Izlazi: Opis trenutačnog stanja industrije i identifikacija mogućih trendova ili prilika.
Analiza recenzija korisnika, povratnih informacija i iskustava korisnika s konkurentskim proizvodima. Istraživanje poslovnih modela konkurencije i strategije za unovčavanje proizvoda.
Usporedba performansi, značajki i funkcionalnosti vašeg proizvoda s konkurentskim proizvodima.
7.2 Kriteriji vrednovanja faktora rizika
Očekivani Ključni pokazatelji uspješnosti (KPI)
(cilj ___ %). Trošak istraživanja (___ €)
Posebno važan preduvjet za proces u kojem se planira procjena rizika je izrada kriterija vrednovanja faktora rizika (opasnosti; izloženosti; posljedica; otpornosti i vjerojatnosti).
Kriteriji za sve faktore rizika najčešće se izrađuju na skali 1 – 5, a za otpornost na skali 1 – 3. U literaturi se nailazi i na druge skale (1-3 koja je preuska za razlučivanje rezultata razine rizika i 1-7 koja je preširoka i teško se interpretira rezultat).
Preduvjeti dobrog upravljanja rizicima poslovanja
Tablica 10 – Slučajni primjer kriterija vrednovanja faktora rizika
Opasnost (Hazard) – Skala 1–5
Procjenjuje intrinzičnu opasnost izvora rizika, neovisno o postojećim kontrolama.
Ocjena Kriterij
1 Vrlo niska opasnost – minimalan potencijal štete.
2 Niska opasnost – manji potencijal štete, ograničen na nebitne dijelove procesa.
3 Srednja opasnost – moguća značajna šteta u jednom dijelu procesa.
4 Visoka opasnost – prijetnja kritičnim dijelovima procesa ili resursima.
5 Vrlo visoka opasnost – potencijal za katastrofalne posljedice na poslovanje.
Izloženost opasnosti (Exposure to Hazard) – Skala 1–5
Procjenjuje razinu izloženosti ljudi, opreme ili sustava izvoru opasnosti.
Ocjena Kriterij
1 Vrlo niska izloženost – kontakt s opasnošću je gotovo nemoguć.
2 Niska izloženost – kontakt moguć samo u rijetkim, iznimnim okolnostima.
3 Srednja izloženost – kontakt moguć u određenim radnim uvjetima ili lokacijama.
4 Visoka izloženost – kontakt s opasnošću učestao i uobičajen.
5 Vrlo visoka izloženost – gotovo stalni ili neizbježan kontakt s opasnošću.
Posljedice (Consequences) – Skala 1–5
Procjenjuje težinu štete ako se rizik ostvari.
Ocjena Kriterij
1 Vrlo male posljedice – bez značajnog utjecaja na proces.
2 Male posljedice – manji poremećaji bez trajnog utjecaja.
3 Srednje posljedice – značajni poremećaji koji zahtijevaju intervenciju i resurse.
4 Velike posljedice – ozbiljan utjecaj na ključne procese, financije ili reputaciju.
5 Vrlo velike posljedice – katastrofalan utjecaj, trajni gubitak ili zatvaranje.
7.
Otpornost (s prevencijom) (Resilience & Prevention Capacity) – Skala 1–3
Procjenjuje sposobnost sustava da spriječi pojavu rizika i/ili se brzo oporavi nakon što se on ostvari.
Ocjena Kriterij
1 Visoka otpornost i prevencija – učinkovito sprječavanje pojave rizika; brz oporavak bez značajnih posljedica.
2 Umjerena otpornost i prevencija – djelomično sprječavanje rizika; oporavak moguć uz određene resurse i vrijeme.
3 Niska otpornost i prevencija – nema značajnog sprečavanja pojave rizika; oporavak spor i zahtjevan.
Vjerojatnost (Probability) – Skala 1–5
Procjenjuje koliko je vjerojatno da će se rizik ostvariti, uzimajući u obzir postojeće kontrole.
Ocjena Kriterij
1 Vrlo mala vjerojatnost – može se dogoditi iznimno rijetko.
2 Mala vjerojatnost – rijetko, ali moguće.
3 Srednja vjerojatnost – realna mogućnost ostvarenja.
4 Velika vjerojatnost – rizik se vjerojatno ostvaruje u određenim uvjetima.
5 Vrlo velika vjerojatnost – rizik se gotovo sigurno ostvaruje.
Ukupni utjecaj – Skala 1–5
Pokazuje koliki je procijenjeni iznos utjecajnih faktora rizika bez utjecaja vjerojatnosti.
Ocjena Kriterij
1 Vrlo mali (25) – bez značajnog utjecaja na proces.
2 Mali (50) – manji poremećaji bez trajnog utjecaja.
3 Srednji (75) – značajni poremećaji koji zahtijevaju intervenciju i resurse.
4 Visoki (100) – ozbiljan utjecaj na ključne procese, financije ili reputaciju.
5 Vrlo visoki (125) – katastrofalan utjecaj, trajni gubitak ili zatvaranje.
Izvor: Autorski prikaz
Preduvjeti dobrog upravljanja rizicima poslovanja
Ovaj slučajni primjer kriterija faktora rizika u procesu ima za cilj da nas orijentira na način izrade kriterija koji su od posebne važnosti u analizi i vrednovanju faktora rizika na konkretnoj aktivnosti u procesu ondje gdje je ocijenjeno da postoje izvori opasnosti.
Proces upravljanja rizicima poslovanja
8. Proces upravljanja rizicima poslovanja
Ovaj proces pomaže organizacijama da sustavno i proaktivno upravljaju rizicima kao integriranim dijelom svojih operacija, strategije i kulture rada, čime se povećava vjerojatnost ostvarivanja ciljeva te smanjuju negativne posljedice nesigurnosti.
Prema normi ISO 31000 proces upravljanja rizicima je:
„Sistematska primjena politika, procedura i praksi za aktivnosti komunikacije i konzultacija, utvrđivanja konteksta, te procjene, tretmana, praćenja i preispitivanja rizika.“2
U sklopu ISO 31000, proces obuhvaća sljedeće podprocese:
‒ Komunikacija i konzultacije
‒ Utvrđivanje konteksta (postavljanje okvira i kriterija za daljnje aktivnosti)
‒ Procjena rizika, odnosno:
identifikacija rizika,
analiza rizika,
ocjena (evaluacija) rizika.
‒ Tretman rizika (odabir i primjena akcija za upravljanje rizikom).
Praćenje i preispitivanje tijekom vremena.
8.1 Grafički prikaz procesa upravljanje rizicima (detaljni prikaz)
U cilju potpunijeg prikaza aktivnosti upravljanja rizicima unutar pojedinih koraka Procesa upravljanja rizicima koji je dan u normi ISO 31000 na detaljnom grafičkom prikazu su dodane pojedinosti koje propisuje norma, a trebaju se uvažavati pri upravljanju rizicima u procesu. Posebno je bitno
2 Norma ISO 31000
Proces upravljanja rizicima poslovanja
uočiti da se u Analizi rizika treba iz faktora rizika izračunati UKUPNI UTJECAJ jer od njega ovisi razina rizika na aktivnostima u procesu.
Slika 3 – Detaljni prikaz procesa upravljanja rizicima
5.3 Utvrđuvanje konteksta
5.3.2. Uspostava vanjskog konteksta
5.3.3. Uspostava unutarnjeg konteksta
5.3.4 Uspostava konteksta upravljanja rizicima
5.3.5 Definiranje kriterija rizika
5.4.2 IDENTIFIKACIJA RIZIKA Što se može dogoditi, kada, gdje, kako i zašto
5.4.3 ANALIZA RIZIKA
5.5 OBRADA RIZIKA
UtIzračunati razinu rizika
5.4.4 EVALUACIJA RIZIKA
Usporediti prema kriterijima. Identificirati i procijeniti opcije tretmana. Odlučiti se na tretman. Uspostaviti prioritete.
Izvor: Autorski prikaz
8.2 Metode koje se mogu primijeniti u procesu
U procesu upravljanja rizicima mogu se primijeniti različite metode, ovisno o vrsti procesa, složenosti poslovanja i dostupnim podacima. Iz praktičnih razloga u narednoj tablici dajemo prikaz metoda po koracima procesa s nazivom, kratkim opisom i prednostima koje pružaju. Osim izbora pojedinih metoda, prema vlastitim potrebama, vrlo se često koristi kombinirani pristup koji daje puno kvalitetnije i cjelovitije rezultate.
Ut Utvrditi vjerojatnost Ut Utvditi posljedice (utjecaje)
Utvditi postojeće kontrole (OTPORNOST)
5.5.2 Odabir moguće obrade (tretmana)
5.5.3 Pripremanje i provođenje planova smanjivanja i otklanjanja rizika
5.5 OBRADA RIZIKA
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
• Revizija procjena prema promjenama u okruženju ili procesima
• Ažuriranje registara rizika
8.7 Dokumentiranje i izvještavanje
• Izrada izvještaja o procjeni rizika
• Evidencija provedenih tretmana rizika
• Čuvanje zapisa u skladu s procedurama
Metodologija (model) procjene rizika
9. Metodologija (model) procjene rizika
9.1 Općenito
U praksi je vrlo teško razlikovati model od metodologije jer se oni u mnogome prožimaju. Model predstavlja konceptualni okvir ili strukturu koja opisuje osnovne elemente i odnose u procesu upravljanja rizicima.
Prema definiciji, metodologija je sustavni, logički i strukturirani okvir koji definira pristup rješavanju problema ili provođenju procesa oslanjajući se na utvrđeni model. Određuje kako se proces provodi, uključujući redoslijed koraka, povezane metode i kriterije.
U ovoj knjizi nastojat ćemo cjelovito i razumljivo objasniti i ilustrirati primjerima modela procjene operativnih rizika uvažavajući: procjene rizika u čijoj je osnovi proces upravljanja rizicima, sve preduvjete iz pripreme radnog procesa za procjenu rizika (WBS, KPI, kriterije vrednovanja), definirane izvore opasnosti na aktivnostima u podprocesu te integrirati utjecaje bitnih faktora rizika (opasnosti, izloženosti, posljedice, otpornost i vjerojatnost) koji utječu na veličinu rizika. Dugim riječima, pojednostavljeno ćemo prikazati korištenje multivarijatnog modela i metodologije MPR (Multivarijatna procjena rizika) na konkretnim primjerima čiji učinci su provjeravani u savjetničkoj praksi i u nastavnom procesu.
Model i metodologija MPR su nastali kao rezultat višegodišnjeg promatranja i analize praktičnih rješenja upravljanja rizicima i sigurnošću kao elementa kvalitete poslovanja u organizacijama u kojima su autori duži period sudjelovali kao savjetnici, predavači ili kao zaposlenici. Bilježeni rezultati iz prakse upravljanja rizicima i sigurnošću uspoređivani su s teorijskim rješenjima i rješenjima danim kao zahtjevi ili smjernice ISO normi. Rađena je usporedba prakse upravljanja sigurnošću poslovanja i teorijskih te normativnih rješenja.
Rezultati analiza i usporedbi su upućivali na potrebu izrade modela (drugačijeg pristupa upravljanja rizicima i sigurnošću) različitog od onoga što se susreće u praksi.
Naime, u vrijeme prikupljanja podataka, skoro u svim analiziranim organizacijama, bilo ih je preko 150, osim banaka i osiguravajućih društava, posao upravljanja rizicima i sigurnošću poslovanja se ne obavlja profesionalno nego usputno, bez definiranih vlasnika rizika i s vrlo malim znanjima iz ovoga područja.
U područjima gdje je zakonska obveza procjena rizika, a time i upravljanje rizicima, u većini njih taj posao su obavile (metodom Matrice rizika) specijalizirane tvrtke koje se time bave, ali bez ili s vrlo malo, sudjelovanja menadžmenta organizacije u bilo kojem koraku procesa upravljanja rizicima. Implementacija takvih rješenja svodila se na puku formalnost. Organizacije su ostajale podjednako rizične kao da i nisu obavili te aktivnosti.
Autori su niz godina tražili kvalitetnija rješenja za pojedina pitanja koja se obrađuju u radu. Smatrali su da je rješenje u izradi metodologije MPR. U izradi modela multivarijatne analize rizika za sve uključene faktore vršena je funkcionalna analiza i simulacija njihova utjecaja na ukupni rizik. Pokazalo se da su svi analizirani faktori osim faktora otpornosti direktno proporcionalni s rizikom. Također se iz tih analiza dalo zaključiti da je pri izradi kriterija za ocjenu intenziteta faktora rizika pogodna skala 1 – 5, osim za faktor otpornosti gdje treba primijeniti skalu u rasponu 1 – 3. Svi ti metodološki postupci omogućili su da se izrade konačna rješenja modela i metodologije analize i procjene rizika poslovanja. Međutim, i dalje ostaje problem stavova menadžmenta organizacija o suvremenom pristupu upravljanju temeljenom na rizicima. Novi pristup, koji se odnosi na prihvaćanje nove strategije, modela i metoda, traži nova znanja i alate koji mogu biti jedini pokretač promjena u upravljanju poslovanjem.
U praksi se nailazilo da menadžeri ne razumiju pojmove: model, metodologija, metoda, tehnika i alat. Iz tih razloga ovdje ćemo pokušati to objasniti:
Model upravljanja rizicima je sustav koncepata, pravila i metoda kojim se: definira proces, uspostavlja struktura, koriste metodologije i alati, omogućava donošenje odluka i osigurava stalno poboljšavanje.
Metodologija je okvir i „velika slika“ pristupa.
9.
Metoda je jedan od načina kako se provodi dio tog okvira.
Tehnika je praktična primjena metode.
Alat je podrška provedbi metode ili tehnike.
9.2 Sastavnice modela upravljanja rizicima
Model upravljanja rizicima, je strukturirani okvir (framework) koji definira kako organizacija sustavno identificira, analizira, vrednuje, dokumentira, tretira, prati i komunicira rizike u svim poslovnim procesima.
Tablica 12 ‒ Komponente modela i njihov opis
Komponenta
Dizajniranje i opis poslovnog procesa
Kontekst
Identifikacija rizika
Analiza rizika
Vrednovanje rizika
Izrada registra rizika i dokumentacije
Tretman rizika
Praćenje i izvještavanje
Komunikacija i konzultacije
Kontinuirano poboljšavanje
Izvor: Autorski prikaz
Opis
Dizajn procesa, izrada WBS-a, određivanje KPI prema raščlambi i izrada kriterija vrednovanja faktora rizika i utjecaja.
Definiranje unutarnjeg i vanjskog okruženja (strategija, procesi u vezi, dionici).
Uočavanje izvora opasnosti na aktivnostima procesa, prijetnji (opasnosti) i prilika.
Procjena faktora rizika (na odabranim skalama i kriterijima): opasnosti, izloženosti, posljedica, otpornosti i vjerojatnosti.
Usporedba s kriterijima prihvatljivosti (risk appetite/tolerance).
Nakon vrednovanja (evaluacije) rizici se sortiraju po rangu i izrađuje se registar rizika i plan upravljanja rizicima-
Kontinuirano praćenje i izvještavanje menadžmenta.
Uključivanje zaposlenika, partnera i dionika.
Integracija s ISO normama (ISO 31000, ISO 9001, ISO 14001, ISO 45001).
Metodologija (model) procjene rizika
Zbog čestog zanemarivanja dizajna i opisa procesa pri procjeni rizika, a zbog njegovog velikog značaja isto ćemo objasniti detaljnije.
Značaj dizajna i opisa poslovnog procesa za procjenu rizika
Iako smo u Preduvjetima za procjenu rizika opisali što oni jesu, u ovom dijelu ćemo dati naglasak na njihov značaj za procjenu rizika. Procjena operativnih rizika može biti vjerodostojna i korisna za menadžment samo ako se temelji na jasno definiranom procesu, njegovoj raščlambi (WBS), mjernim pokazateljima (KPI) i unaprijed dogovorenim kriterijima vrednovanja faktora rizika.
Prema tome, dizajniranje i opis poslovnih procesa je preduvjet kvalitetne procjene operativnih rizika, pa ćemo to šire objasniti.
Dizajn procesa
Svaka procjena rizika počinje jasnim i dokumentiranim dizajnom procesa. Proces mora imati definiran kontekst, podprocese, ulaze, izlaze, pravila i kontrole, resurse, aktivnosti u podprocesima i KPI te međusobne veze s drugim procesima. Ako proces nije ispravno dizajniran, rizici se ne mogu identificirati jer nije poznato na što se procjena odnosi.
Izrada WBS-a
WBS omogućuje raščlambu procesa na manje, upravljive aktivnosti. Tek kada se proces raščlani, moguće je prepoznati izvore opasnosti i rizike na razini konkretne aktivnosti, a ne samo općenito na razini cijelog procesa ili podprocesa.
Određivanje KPI
KPI povezuju proces s njegovim ciljevima i omogućuju mjerenje njegove izvedbe. Definiranjem KPI-ja menadžer može razumjeti što je ključno za uspjeh procesa i gdje potencijalni rizici mogu imati najveći utjecaj na ostvarenje ciljeva.
9. Izrada kriterija vrednovanja faktora rizika
Bez jasno definiranih kriterija ne postoji objektivna osnova za ocjenjivanje rizika. Kriteriji (za opasnost, izloženost, posljedice, vjerojatnost i otpornost) omogućuju standardiziran pristup u kojem se rizici procjenjuju na usporediv način, čime se osigurava konzistentnost i transparentnost u odlučivanju.
9.3 Modeli procjene operativnih rizika
9.3.1 Jednostavni modeli procjene operativnih rizika
Jednostavni modeli procjene operativnih rizika koriste se kada je cilj brza procjena ne ulazeći u dovoljno pouzdanu procjenu sa složenim kvantitativnim i kvalitativnim metodama. Oni su posebno korisni za početnike ili organizacije koje tek uvode sustavno upravljanje rizicima, ali su s druge strane opasni ako organizacija trajno ostaje na tim modelima, a ne prelazi se na složenije multivarijatne modele.
U narednoj tablici daju se najčešće korišteni jednostavni modeli procjene operativnih rizika, a svatko bi trebao odabrati model za svoje procese koji je primjeren.
Tablica 13 ‒ Najčešće korišteni jednostavni modeli procjene operativnih rizika
Matrica rizika (V × P)
Lista provjere (Checklist)
Scoring model (bodovanje)
Kombinira vjerojatnost i posljedice u matricu 5×5 ili 3×3.
Koristi popis tipičnih rizika/ opasnosti za proces.
Bez kriterija ocjenjuje na skali faktore (opasnost, izloženost, posljedice, vjerojatnost, otpornost).
Jednostavna, brzo razumljiva, vizualno jasna.
Brza, oslanja se na praksu i iskustvo.
Detaljnija analiza od matrice, omogućuje rangiranje rizika.
Ne otkriva nove/specifične rizike, ograničena na poznate scenarije.
I dalje subjektivna, zahtijeva dogovorene kriterije.
Metodologija (model) procjene rizika
Model Opis
SWOT analiza rizika
What-if analiza
Izvor: Autorski prikaz
Razmatra rizike kroz snage, slabosti, prilike i prijetnje procesa.
Postavlja pitanja tipa „Što ako…?“ za različite scenarije.
Jednostavne modele koristimo:
Povezuje rizike s ciljevima, širi pogled na okruženje.
Fleksibilna, potiče kreativnost, otkriva neočekivane rizike.
Kvalitativna, općenita, bez numeričkih rezultata.
Ovisi o iskustvu tima, može biti nedovoljno strukturirana.
• Kao ulaznu točku u procjeni rizika u jednostavnijim procesima.
• Za brze analize kad nema dovoljno vremena ili podataka za detaljnu multivarijatnu analizu.
• U edukacijskim kontekstima za menadžere i zaposlenike.
• U auditima procesa, kad je potrebno brzo procijeniti osnovnu razinu rizika.
Najčešće je u praksi korištena matrica rizika (V × P) koja je dobra za prvi korak u razumijevanju rizika i za edukaciju menadžera, ali njezina jednostavnost može biti i prednost i slabost. Ako se koristi samostalno, postoji rizik da se zanemare ključni faktori operativnih rizika što dovodi do pogrešne procjene rizika i time do donošenja pogrešnih odluka.
Tablica 14 ‒ Prikaz prednosti i slabosti Matrice rizika (V × P)
Aspekt Prednosti Slabosti
Jednostavnost
Vizualnost
Vrlo jednostavna za razumjeti i primijeniti, čak i bez specijalističkog znanja.
Rizici su jasno prikazani u bojama (zelena, žuta, crvena), što olakšava komunikaciju menadžmentu.
Preveliko pojednostavljenje jer zanemaruje druge faktore (opasnost, izloženost, otpornost).
Boje mogu stvoriti lažan dojam preciznosti i ponekad zamagliti stvarni značaj rizika.
Prednosti
Ograničenja
Aspekt Prednosti
Usporedivost
Omogućava brzo rangiranje rizika i određivanje prioriteta za djelovanje.
Brzina Pogodna za brze analize i timske radionice.
Edukativna uloga
Primjena u auditima
Izvor: Autorski prikaz
Dobro uvodi zaposlenike i menadžere u koncept procjene rizika.
Standardizirani format lako se koristi u auditima i izvještajima.
Rizici s različitim kombinacijama (npr. visoka vjerojatnost x niska posljedica i niska vjerojatnost x visoka posljedica) završavaju u istoj kategoriji iako u stvarnosti nije tako.
Nedovoljno robusna za kompleksne sustave s više faktora rizika.
Subjektivnost u procjeni vjerojatnosti i posljedica može dovesti do nekonzistentnih rezultata. Posljedica je ovisna o opasnosti, izloženosti i otpornosti, a ona to ne uzima u obzir.
Ne uzima u obzir dinamiku i međuzavisnost rizika u procesima.
9.3.2 Multivarijatni modeli procjene operativnih rizika
Standardni model rizika (Smith & Merritt)4
Smith i Merritt razvili su model koji polazi od shvaćanja da se rizik može kvantificirati i da se sastoji od više faktora, a ne samo jednostavne formule vjerojatnost × posljedica.
Njihov model uvodi faktore rizika koji omogućuju detaljniju i realističniju procjenu, a time i kvalitetnije odluke o upravljanju rizikom.
Standardni model Smitha i Merritta može se smatrati prethodnikom modernih integriranih modela upravljanja rizicima, jer naglašava da je rizik višedimenzionalan fenomen i da se ne može svesti samo na dva faktora.
4 Smith, Preston G. & Merritt, Guy M. Proactive Risk Management: Controlling Uncertainty in Product Development. New York: Productivity Press, 2002. ISBN 1-56327-265-2.
Slabosti
Širi kontekst Standardnog modela rizika (Smith & Merritt)
Smith i Merritt polaze od stajališta da se rizik ne može svesti isključivo na jednostavnu formulu vjerojatnost × posljedica, već da je riječ o složenijem fenomenu koji uključuje više međusobno povezanih čimbenika. U njihovom pristupu rizik se promatra kao rezultat uzročno-posljedičnog lanca, u kojem se razlikuju izvori nesigurnosti, događaji rizika i njihove posljedice na ciljeve.
Iako je u praksi Standardni model često pojednostavljeno prikazivan kroz kombinaciju vjerojatnosti i posljedica, u izvornom konceptu Smitha i Merritta naglasak je stavljen na razumijevanje strukture rizika, a ne samo na numerički izračun. Time su autori otvorili prostor za kvantifikaciju rizika kroz više faktora, ovisno o kontekstu primjene.
Dakle, Smith i Merritt razvili su model rizika koji polazi od shvaćanja da se rizik može kvantificirati, ali ne kao jednostavna funkcija vjerojatnosti i posljedica. Njihov Standardni model rizika promatra rizik kao rezultat međusobno povezanih čimbenika i uzročno-posljedičnih odnosa, čime se može smatrati konceptualnim prethodnikom suvremenih integriranih i multivarijatnih modela upravljanja rizicima.
Tablica 15 ‒ Elementi standardnog modela rizika
Faktor
Opasnost (Hazard/Threat)
Izloženost (Exposure)
Vjerojatnost (Probability)
Posljedice (Consequences/Impact)
Otpornost (Resilience/Control effectiveness)
Izvor: Autorski prikaz
Opis
Što može poći po zlu; izvor rizika ili prijetnja.
Koliko je proces/organizacija izložena toj opasnosti.
Kolika je šansa da se rizik ostvari.
Što se događa ako se rizik ostvari (financijski, reputacijski, sigurnosni učinak).
Sposobnost sustava ili organizacije da se zaštiti, spriječi pojavu ili umanji učinke rizika.
9. Logika modela
Umjesto jednostavne procjene rizika kroz vjerojatnost × posljedice, Smith & Merritt predlažu multivarijatni pristup, gdje se rizik vrednuje kroz:
• Rizik= f (Opasnost, Izloženost, Vjerojatnost, Posljedice, Otpornost)
• Opasnost i izloženost definiraju koliko smo uopće ranjivi.
• Vjerojatnost daje težinu scenariju.
• Posljedice kvantificiraju štetu.
• Otpornost (ili snaga kontrola) smanjuje ukupni rizik.
Prednosti i slabosti ovog modela
Standardni model je vrijedan kao početni i edukativni alat, ali za ozbiljno upravljanje operativnim rizicima potrebno ga je dopuniti metodologijama koje uzimaju u obzir dinamiku, međuzavisnost i kompleksnost rizika.
Tablica 16 ‒ Prikaz prednosti i slabosti Standardnog modela
Aspekt
Jednostavnost
Strukturiranost
Lako razumljiv i primjenjiv u različitim procesima.
Omogućava sistematično sagledavanje faktora rizika (vjerojatnost, posljedica, izloženost, otpornost).
Numerički rezultat Kvantifikacija rizika olakšava usporedbu i rangiranje rizika.
Fleksibilnost Može se prilagoditi različitim industrijama i vrstama projekata.
Praktičnost Dobar alat za početnu ili osnovnu procjenu rizika.
Uloga u edukaciji
Izvor: Autorski prikaz
Pomaže menadžerima i timovima da razviju svijest o rizicima.
Preveliko pojednostavljenje složenih rizika i njihovih odnosa.
Oslanja se na unaprijed definirane faktore, što može zanemariti specifične okolnosti procesa.
Brojčani rezultat može stvoriti lažan osjećaj preciznosti i objektivnosti.
Nedovoljno učinkovit u vrlo kompleksnim sustavima s međuzavisnim rizicima.
Ne daje uvid u dinamiku promjena rizika kroz vrijeme.
Rezultati ovise o subjektivnim procjenama, što može dovesti do pristranosti.
Formula Standardnog modela rizika (Smith & Merritt)
U njihovoj metodologiji Risk Factor Table (RFT) i Expected Monetary Value (EMV) koriste se sljedeći elementi:
– Ključna razlika od klasične formule matričnog modela
– Ne mjeri se samo vjerojatnost × posljedice, nego se opasnost i izloženost koriste kao faktori koji povećavaju rizik.
– Otpornost (učinkovitost kontrola) smanjuje ukupni rizik.
– Model omogućava multivarijatnu procjenu, bližu stvarnosti poslovnih procesa.
9. 9.3.3 Multivarijatni model, WBS pristup5
U praksi se procjena rizika često provodi primjenom pojednostavljenih modela koji rizik svode na umnožak vjerojatnosti i posljedica. Takvi modeli, iako korisni za brzu orijentaciju, ne pružaju dovoljan uvid u složenost operativnih rizika koji nastaju unutar poslovnih procesa.
U ovom poglavlju polazi se od pretpostavke da se operativni rizici ne mogu pouzdano procijeniti bez razumijevanja strukture procesa i njegovih aktivnosti. Stoga se procjena rizika temelji na razradi procesa primjenom WBS pristupa, čime se omogućuje identifikacija izvora opasnosti na razini pojedinih aktivnosti i njihovih međusobnih interakcija.
Na toj osnovi uvodi se multivarijatni model procjene operativnih rizika, koji uzima u obzir više međusobno povezanih faktora rizika: opasnost, izloženost, vjerojatnost, posljedice i otpornost procesa. Takav pristup omogućuje realniju procjenu rizika i jasnije razlikovanje kritičnih aktivnosti od onih koje imaju manji utjecaj na ishod procesa.
Model je razvijen s ciljem praktične primjene u organizacijama, pri čemu se procjena rizika ne promatra kao jednokratna aktivnost, već kao dinamičan proces povezan s praćenjem KPI pokazatelja i kontinuiranim poboljšavanjem procesa.
Da bi se potpunije razumjela razlika između Standardnog modela rizika (Smith & Merritt) i Multivarijatnog WBS modela operativnih rizika (Bešker) daje se u narednoj tablici usporedni pregled tih modela.
5 Dr. sc. Marko Bešker, Nastavni materijal za školovanje EOQ menadžera rizika, Oskar d.o.o., Zagreb 2017.
Metodologija (model) procjene rizika
Tablica 17 ‒ Usporedba modela procjene rizika
Kriterij usporedbe
Polazište modela
Razina primjene
Struktura rizika
Standardni model rizika (Smith & Merritt)
Model polazi od identificiranog rizika kao događaja koji može utjecati na ciljeve.
Model se primjenjuje na agregiranoj razini projekta ili procesa.
Rizik se promatra kroz osnovnu kombinaciju vjerojatnosti i posljedica.
Faktori rizika U pravilu se razmatraju vjerojatnost i utjecaj (posljedice).
Identifikacija izvora opasnosti
Povezanost s procesima
Uloga WBS-a
Povezanost s KPI-jevima
Dinamičnost modela
Primjenjivost u operativi
Izvori opasnosti nisu sustavno razdvojeni od samog rizika.
Povezanost s procesima je općenita i ne ulazi u razinu aktivnosti.
WBS se ne koristi kao sastavni dio modela rizika.
KPI-ji se ne koriste kao sastavni element procjene rizika.
Model je pretežito statičan i koristi se u pojedinim fazama procjene.
Model je pogodan za brzu i početnu procjenu rizika.
Podrška donošenju odluka Omogućuje osnovno rangiranje rizika.
Tipične prednosti Jednostavnost, preglednost i laka komunikacija menadžmentu.
Tipična ograničenja
Izvor: Autorski prikaz
Nedovoljna razina detalja za složene operativne procese.
Multivarijatni WBS model operativnih rizika
Model polazi od poslovnog procesa razloženog na aktivnosti primjenom WBS pristupa.
Model se primjenjuje na razini pojedinih aktivnosti unutar procesa.
Rizik se promatra kroz više međusobno povezanih faktora rizika.
Razmatraju se opasnost, izloženost, posljedice i otpornost procesa, a iz njih se generira ukupni utjecaj na aktivnosti koji se povezuje s vjerojatnosti.
Izvori opasnosti se jasno identificiraju po aktivnostima procesa.
Rizici su izravno povezani s konkretnim procesnim aktivnostima i njihovim interakcijama.
WBS je temeljna struktura za identifikaciju i procjenu rizika.
KPI-ji procesa koriste se za praćenje rizika i rano upozoravanje.
Model je dinamičan i omogućuje kontinuiranu procjenu i ažuriranje rizika.
Model je namijenjen detaljnoj, operativnoj procjeni i upravljanju rizicima u praksi.
Omogućuje prioritizaciju mjera temeljem stvarnog rizika po aktivnostima.
Visoka preciznost, procesna orijentacija i snažna povezanost s kvalitetom.
Veća zahtjevnost u pripremi (dizajn procesa, WBS, kriteriji).
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
9. Standardni model rizika pruža koristan i pregledan okvir za osnovnu procjenu rizika, dok multivarijatni WBS model omogućuje dublje razumijevanje operativnih rizika kroz procesnu strukturu, više faktora rizika i njihovu povezanost s upravljanjem kvalitetom i učinkovitosti.
Metodološki okvir multivarijatne procjene rizika temeljen na WBS-u procesa ‒ aktivnostima, izvorima opasnosti i faktorima rizika
Procjena operativnih rizika u praksi često se provodi primjenom pojednostavljenih modela koji rizik promatraju na općoj razini, bez jasne povezanosti s konkretnim poslovnim procesima i njihovim aktivnostima. Takav pristup može biti koristan za brzu orijentaciju, ali ne omogućuje dovoljno precizno razumijevanje stvarnih izvora rizika niti učinkovito upravljanje njima u svakodnevnom poslovanju.
Polazište metodološkog okvira prikazanog u ovom poglavlju jest pretpostavka da se operativni rizici ne pojavljuju apstraktno, već nastaju kao posljedica izvođenja konkretnih aktivnosti unutar poslovnih procesa. Stoga se procjena rizika mora temeljiti na razumijevanju strukture procesa, njihovih međusobnih veza i uvjeta u kojima se aktivnosti provode.
U tu svrhu metodološki okvir se oslanja na primjenu WBS pristupa, kojim se poslovni procesi razlažu na hijerarhijski uređene aktivnosti. Takva razrada omogućuje sustavnu identifikaciju izvora opasnosti na razini pojedinih aktivnosti, kao i jasnu povezanost između aktivnosti, rizika i odgovornosti. Na identificiranim izvorima opasnosti provodi se multivarijatna procjena rizika, pri čemu se rizik ne promatra kroz jedan ili dva parametra, već kroz skup međusobno povezanih faktora rizika. U okviru ovog pristupa razmatraju se, ovisno o kontekstu, faktori poput opasnosti, izloženosti, vjerojatnosti, posljedica i otpornosti procesa. Time se omogućuje realnija i diferenciranija procjena rizika u odnosu na tradicionalne modele.
Predloženi metodološki okvir nije zamišljen kao jednokratna analitička vježba, već kao dinamičan alat upravljanja, koji se može integrirati u postojeće sustave upravljanja kvalitetom, praćenja KPI-jeva i kontinuiranog
Metodologija (model) procjene rizika
poboljšavanja procesa. Njegova je svrha omogućiti menadžmentu i vlasnicima procesa da rizike prepoznaju, procijene i upravljaju njima na mjestu njihova nastanka – u samim procesima.
Metodološki okvir multivarijatne procjene rizika temeljen na WBS-u polazi od razrade procesa na aktivnosti, identifikacije izvora opasnosti i vrednovanja rizika kroz više faktora, s ciljem učinkovitog i operativno primjenjivog upravljanja rizicima.
Organizacijski kontekst kao polazište procjene
Procjena rizika započinje unutar definiranog organizacijskog konteksta, koji obuhvaća regulatorni okvir, institucionalne nadležnosti, strateške ciljeve, organizacijsku strukturu te operativne uvjete djelovanja. Kontekst određuje okvir dopuštenog djelovanja, razinu diskrecije i vrstu odluka koje se donose, te time izravno utječe na prirodu i intenzitet potencijalnih rizika. Bez jasnog razumijevanja konteksta, svaka daljnja analiza rizika ostaje fragmentarna i formalna.
Grafički model (slika 4) predstavlja strukturirani metodološki pristup procjeni rizika koji polazi od temeljne pretpostavke da se operativni rizici, (osobito korupcijski i upravljački rizici), ne pojavljuju na razini procesa kao cjeline, nego se generiraju na razini pojedinačnih aktivnosti unutar procesa. Time se model jasno odvaja od pojednostavljenih i često nedovoljno preciznih pristupa koji rizik procjenjuju agregirano, bez razumijevanja njegovih stvarnih izvora.
9. Slika 4
– Model procjene rizika temeljen na kontekstu organizacije, aktivnostima, izvorima opasnosti i faktorima rizika
Organizacijski kontekst
Faktori rizika
Opasnost (O)
Izloženost (Iz)
Posljedice (Po)
Otpornost na opasnost (Ot)
Vjerojatnost (V)
Ukupni utjecaj (Uu)
PROCJENA INTEZITETA FAKTORA RIZIKA
procjenjuje se prema kriterijima
FORMULA ( R= Uu x V )
Uu = (Opasnost x Izloženost x Posljedice) : Otpornost
Identifikacija izvora opasnosti u WBS
Opasnosti
Vjerojatnost (V1) na jednoj aktivnosti
Intezitet opasnosti (O)
Intezitet izloženosti (Iz)
Intezitet posljedica (Po)
Intezitet otpornosti (Ot)
Vjerojatnost pojave rizika (Vj)
Ukupni utjecaj nije isto što i posljedica, nego rezultat međudjelovanja više faktora rizika
Izvor: Autorski prikaz
Ukupni utjecaj faktora rizikana aktivnosti
Aktivnosti kao stvarno mjesto nastanka rizika
Uu(a) Uu(b)
utjecaj
Identifikacijom izvora opasnosti po aktivnostima i procjenom relevantnih faktora rizika omogućuje se objektivnija, transparentnija i metodološki utemeljena procjena rizika, koja služi kao osnova za donošenje čistih i profesionalno obranjivih odluka.
U drugom koraku proces se razlaže na aktivnosti prema WBS logici. Ova razina predstavlja ključni metodološki iskorak jer omogućuje da se rizici ne promatraju apstraktno, nego u odnosu na konkretne radnje, odluke i nečinjenja. Upravo na toj razini pojavljuju se situacije u kojima nastaju mogućnosti za nepravilnosti, pogodovanja ili nelegitimne ishode.
Ukupni
faktora rizika na pojedinim aktivnostima
Rizik na aktivnost
Vjerojatnost rizoka (V2) na aktivnostima procesa
Identifikacija izvora opasnosti po aktivnostima
Na razini svake aktivnosti identificiraju se izvori opasnosti, odnosno okolnosti koje omogućuju nastanak problema. Izvori opasnosti mogu uključivati, primjerice, nejasne kriterije, koncentraciju ovlasti, nedostatak nadzora, vremenski pritisak, sukob interesa ili prekomjernu diskreciju. Važno je naglasiti da izvor opasnosti sam po sebi još nije rizik, nego preduvjet za pojavu opasnosti.
Opasnosti kao mogući negativni ishodi
Iz identificiranih izvora opasnosti proizlaze opasnosti, koje predstavljaju odgovor na pitanje što bi moglo poći po zlu. Opasnosti se odnose na moguće negativne ishode poput subjektivnog odlučivanja, netransparentnih odluka, nejednakog postupanja ili manipulacije ishodima. Ovaj korak omogućuje jasno razlikovanje između uzroka i potencijalnih posljedica.
Procjena faktora rizika
Središnji dio modela čini procjena faktora rizika, koja se provodi za svaku opasnost na razini aktivnosti.
Procjena se temelji na sljedećim faktorima:
• Intenzitet opasnosti (O), koji opisuje snagu i ozbiljnost same opasnosti
• Intenzitet izloženosti (Iz), koji pokazuje koliko je aktivnost stvarno izložena toj opasnosti
• Intenzitet posljedica (Po), koji procjenjuje težinu posljedica ako se opasnost materijalizira
• Intenzitet otpornosti (Ot), koji odražava sposobnost sustava da spriječi, ublaži ili apsorbira učinke opasnosti
• Vjerojatnost (Vj), koja se u ovoj fazi promatra kao faktor rizika, a ne kao konačna vjerojatnost rizika
Važno je naglasiti da se u ovom modelu rizik ne procjenjuje izravno, nego se najprije metodički procjenjuju faktori koji zajedno određuju njegov stvarni značaj.
9. Ukupni utjecaj faktora rizika na aktivnosti
Rezultat procjene faktora rizika je ukupni utjecaj faktora rizika (Uu) na pojedinu aktivnost. Ovaj pojam ima ključno metodološko značenje jer se njime jasno razlikuje posljedica od ukupnog utjecaja. Ukupni utjecaj predstavlja sintezu svih procijenjenih faktora i daje realnu sliku težine rizika u konkretnom kontekstu aktivnosti.
Rizik na razini aktivnosti
Tek nakon utvrđivanja ukupnog utjecaja faktora rizika moguće je definirati rizik na razini aktivnosti. U ovom modelu rizik se definira kao kombinacija vjerojatnosti materijalizacije opasnosti (V1) i ukupnog utjecaja faktora rizika (Uu). Time se izbjegava pojednostavljena logika vjerojatnost × posljedica i osigurava metodološki utemeljen pristup procjeni rizika.
Agregirani rizici i profil rizika procesa
Rizici pojedinih aktivnosti zatim se agregiraju kako bi se dobio profil rizika na razini procesa. Važno je istaknuti da se u ovom koraku ne provodi nova procjena rizika, nego se sintetiziraju već procijenjeni rizici aktivnosti. Time se zadržava sljedivost i sprječava gubitak informacija o stvarnim izvorima rizika.
Donošenje informirane i „čiste“ odluke
Završni ishod modela je donošenje informirane, profesionalno obranjive i tzv. „čiste odluke“. Takva odluka temelji se na razumijevanju stvarnih rizika, njihovih izvora i utjecaja, a ne na dojmu, pritisku ili formalnom ispunjavanju obveza. Model time ne služi samo procjeni rizika, nego postaje alat upravljanja i zaštite integriteta odlučivanja.
Značaj operativnog multivarijatnog modela rizika ‒ WBS pristup
Multivarijatni – WBS pristup procjeni operativnih rizika omogućuje organizacijama da rizike sagledaju složenije, uključujući izvore, opasnosti, izloženost, posljedice i otpornost sustava, što vodi preciznijim i praktičnijim rezultatima za upravljanje procesima, a time i kvalitetnijim poslovnim odlukama. Dakle,
Metodologija (model) procjene rizika
rizik se ne promatra samo kroz dva faktora (vjerojatnost × posljedica), već se u analizu uključuju izvori opasnosti za koje se istovremeno vežu intenziteti faktora rizika na svim aktivnostima procesa kako bi se dobila cjelovitija i preciznija procjena.
Multivarijatna procjena rizika (MPR) je model procjene rizika u kojoj se analizira više čimbenika (varijabli) rizika istovremeno i njihov međusobni odnos, s ciljem realnijeg vrednovanja razine rizika na aktivnostima u poslovnim procesima, na objektima ili projektima. Svođenjem faktora opasnost, izloženost, posljedice i otpornost, po posebnoj formuli, na faktor ukupni utjecaj (Uu) moguće je kombinirati s matricom rizika što daje potpuniji pregled razine svih rizika u procesu.
Ključni faktori kod operativnih rizika
Tipični skup faktora koji se uzima u obzir:
• Opasnost (Op) – prijetnja ili potencijalni neželjeni događaj na izvoru opasnosti.
• Izloženost (Iz) – kolika je izloženost procesa ili zaposlenika opasnošću.
• Posljedice Po) – štetne posljedice po ljude, imovinu, okoliš ili poslovanje.
• Otpornost (Ot) – sposobnost organizacije/procesa da spriječi, kontrolira ili ublaži rizik.
• Vjerojatnost (V) – procjena koliko je vjerojatno da će se neželjeni događaj zaista dogoditi.
Neki zagovaraju da se umjesto Izloženosti koristi faktor Ranjivost na opasnosti. U tom slučaju se Ranjivost dobije tako da se zbroji procjena Izloženosti i Osjetljivosti i rezultat podjeli s 2.
Naravno procjena se vrši korištenjem pripremljenih kriterija na skali 1-5.
Pretpostavke modela
• Operativni multivarijatni model rizika i polazi od sljedećih pretpostavki:
• Svaka aktivnost u procesu ili projektu može imati ili ne imati jedan ili više izvora opasnosti iz čega se može generirati rizik.
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
9.
• Ako postoji izvor opasnosti na aktivnosti u procesu generiraju se opasnosti (prijetnje) (Op) određenog intenziteta.
• Uvijek kada postoje opasnosti postoji određena izloženost (Iz) nekog i nečeg takvim opasnostima.
• Kada postoji opasnost tada postoji određena razina otpornosti (Ot) sustava na tu opasnost.
• Ako su otpornost (kontrole, zaštitne mjere i sl.) neznačajne (nedostatne) nastat će rizik u procesu – sustavu.
• Opasnost ima vjerojatnost (Vj) ostvarenja (da postane rizik) koja ovisi o okolnostima u procesu ili sustavu.
• Ukupni utjecaj (Uu) faktora rizika u procesu rezultira gubitkom vrijednosti čija veličina ovisi o međuodnosu faktora rizika.
Zašto je multivarijatni pristup važan?
Multivarijatni pristup ima niz prednosti u odnosu na jednostavni gdje je R=P x V. Ovdje ćemo navesti neke:
– Realističnija procjena – jer rizici nisu rezultat samo vjerojatnosti i posljedica.
– Faktori rizika generiraju ukupni utjecaj – utjecaj se u konačnici znatno razlikuje od posljedice što daje točniju procjenu rizika.
– Veća diferencijacija – omogućuje bolje razlikovanje sličnih rizika.
– Smanjuje subjektivnost – jer se više faktora vrednuje kroz jasne kriterije.
– Pomaže u prioritetima – daje jasniji rang rizika za donošenje odluka.
– Podržava preventivno djelovanje – jer uključuje i otpornost (sposobnost sprječavanja).
Kako izgleda u praksi?
Umjesto formule R = V × P, koristi se prošireni model R=Uu x V.
R = f(Opasnost, Izloženost, Posljedice, Otpornost, Vjerojatnost)
Prikaže li se ukupan utjecaj u obliku formule tada se može napisati:
(Opasnost Izloženost Posljedice)
U = Otpornost
Ova formula znači da se ukupni utjecaj (Uu) na izvoru opasnosti računa tako da se produkt triju faktora (opasnost, izloženost, posljedice) podijeli s razinom otpornosti. Ako koristimo kriterij ukupnog utjecaja (Uu) prema spomenutim skalama integriranim u kriterije tada ukupni utjecaj ima; maksimum 125; i minimum 25. Kada se to stavi u skalu od 5 stupnjeva razmjerna podjela izgleda: 1. vrlo nizak; (0-25); 2. nizak (26-50); 3. srednji (51-75); 4. visoki (76-100); 5. vrlo visok 101-125).
Prema tome rizik se svodi na formulu R = Uu x V, time se Multivarijatna metoda može integrirati s matricom rizika koja pomaže boljem razumijevanu procjena rizika u procesu, projektu i objektu.
Prema formuli za izračun rizika, na odabranim skalama integriranim u kriterije, rizik ima; maksimum 625; i minimum 0,33. U tom polju treba odrediti što je Visoki rizik, Srednji rizik, Niski rizik. Kakvu će se podjelu napraviti ovisi od organizacije i njenog iskustva.
Međutim, postoji znanstveno provjeren model koji se preporuča menadžmentu za korištenje.
9. Prema tom modelu je:
Visoki rizik Max ≥ VR ≥ Max/2 (625 – 313)
Srednji rizik Max/2 > SR ≥ Max/4 (312 – 156)
Niski rizik Max/4 > NR ≥ Min (155 – 1)
Primjer:
Ako je procijenjeno na aktivnosti da je:
• Opasnost = 4 (od 1–5)
• Izloženost = 4 (od 1–5)d
• Vjerojatnost = 4 (od 1–5)
• Posljedice = 5 (od 1–5)
• Otpornost (kontrole) = 1 (od 1–3), tada je R = 320 visoki
Koristimo li formulu R = Uu x V dobit ćemo isti rezultat R = 80 x 4 = 320
Integracija matrice rizika u Operativni multivarijatni model rizika
Nakon što se ukupan utjecaj izračunao i sveo na pet razine, tada izračunatu vrijednost ukupnog utjecaja (Uu) na konkretnoj aktivnosti pomnožimo s procijenjenom vjerojatnosti (V) dobiva se razina rizika (R) na toj aktivnosti. To se učini za sve aktivnosti na kojima je identificiran izvor opasnosti i opasnost. Izračunate brojene vrijednosti rizika na procesnim aktivnostima možemo prikazati u matrici rizika koja pomaže menadžerima da izračunate rizike različitih intenziteta u procesu ili projektu prikažu jednostavno, jasno i vizualno, time se olakšava donošenje odluka o prioritetima i mjerama za smanjenje rizika.
Svrha matrice rizika
Matrica pomaže da se rizici strukturirano vrednuju prema dvije dimenzije: vjerojatnosti pojave i ukupan utjecaj događaja. Ona omogućuje menadžerima i timovima da brzo prepoznaju koji su rizici najkritičniji i zahtijevaju hitne mjere, dakle omogućuje prioritizaciju rizika.
Vizualni prikaz rizika olakšava razumijevanje rizika na različitim razinama menadžmenta i donošenje odluka o prioritetima i raspodjeli resursa. Matrica služi kao zajednički jezik između stručnjaka i menadžera, pojednostavljujući komunikaciju o kompleksnim rizicima.
Upotreba matrice rizika
Nakon što se rizici procjene, u matricu se unose njihove ocjene vjerojatnosti i ukupnog utjecaja. Matrica obično ima tri do pet razina rizika iako se preporučuje matrica s tri razine (npr. niski – zeleni, srednji – žuti, visoki –crveni). Za svaku zonu matrice mogu se unaprijed definirati akcije: npr. visoki rizik (crveno): hitna intervencija, korektivne i preventivne mjere; srednji rizik (žuto): praćenje i planirane mjere; niski rizik (zeleno): prihvaćanje rizika ili minimalno praćenje.
Preporučuje se integracija u sustave upravljanja (ISO 9001, ISO 14001, ISO 45001) – kao ključni alat za praćenje i poboljšanje procesa upravljanja rizicima.
Matrice rizika prema vrsti varijabli
Najčešće se koriste matrice rizika s linearnim varijablama (horizontalno i vertikalno) 1 – 5 ili 1 – 3. Međutim praksa je pokazala da ovako definirane skale vrijednosti u određenim situacijama daju nerealne rezultate. U graničnim slučajevima kad postoji velika razlika između vjerojatnosti ostvarenja prijetnje i ukupnog utjecaja negativnih posljedica ostvarenja, korištenje linearne kvantifikacije svih parametara daje procjenu rizika koja u potpunosti ne odgovara stvarnosti. U praksi bi to bilo kako je prikazano na slici 5.
Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
9. Slika 5 ‒ Matrice rizika s linearnim varijablama
UTJECAJ-MOGUĆI GUBITAK VRIJEDNOSTI
vrlo niska
niska
visoka
vrlo visoka
Izvor: Autorski prikaz
Da bi se dobila što realnija slika rizika u procesima nađeno je rješenje da se izvrši geometrijska kvantifikacija parametara. Nakon toga se može uočiti da korištenjem geometrijske kvantifikacije parametara, općenito dolazi do povećanja nižih, a umanjenja broja većih procijenjenih rizika. Također, u graničnim slučajevima procijenjeni rizik je jednoliko umanjen.
Na slici 6 vidi se da je veliki broj niskih rizika, a smanjen broj vrlo visokih rizika. Ovako definirana metodologija je prikladna za sustave s velikim brojem prihvatljivih rizika.
Metodologija (model) procjene rizika
Slika 6 – Matrica rizika s geometrijskom kvantifikacijom parametara
UTJECAJ-MOGUĆI GUBITAK VRIJEDNOSTI
niska
Izvor: Autorski prikaz
Često je u vrlo osjetljivim procesima potrebna odluka menadžmenta o posebnim postupanjima. Odluka o posebnim postupanjima obavezna je u procesima gdje je vjerojatnost na aktivnosti neznatna, ali su posljedice ekstremne.
Primjer
Kod procjene rizika nuklearne elektrane ukupni utjecaj (posljedice) bi bile vrlo visoke 5, a vjerojatnost niska 2, prema opisanoj metodi rizik bi bio 10 (srednji) – (vidi matricu linearne kvantifikacije svih parametara). U takvim graničnim slučajevima najviša uprava treba donijeti odluku da se ti rizici (svi u žutom polju) uključe u plan obrade isto kao visoki rizici.
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
9. Za pozitivne rizike (prilike) treba pripremiti odgovor, odnosno pokušati to na najbolji mogući način iskoristiti. To se čini tako da se povećavaju parametri rizika. Treba primijeniti strategiju pojačavanja mogućnosti kao:
Maksimiziranje vjerojatnosti nastajanja povoljnog događaja i maksimiziranje njegovog pozitivnog utjecaja.
Pokušaj povećavanja očekivane vrijednosti rizika.
Suprotno ublažavanju, jer se nastoji povećati vjerojatnost nastajanja rizičnog događaja ili utjecaja, ili oba elementa.
Definiranje preventivnih akcija, kontigencijskih akcija kao i rezervi koje će se upotrijebiti za iskorištavanje mogućnosti kod nepoznatih i neaktivnih rizika.
Primjer
Prilike vezane uz rizik oboljenja Corona virusa
Tablica 18 – Opasnosti, prilike i koristi od rizik oboljenja Corona virusa
Područje Rizik (prijetnja)
Organizacija rada
Digitalizacija
Masovno obolijevanje i odsutnost zaposlenika
Prekid fizičkih sastanaka i radionica
Prilika (pozitivni rizik)
Uvođenje rada na daljinu (home office)
Uvođenje digitalnih alata za suradnju (MS Teams, Zoom, Slack)
Zdravstvena sigurnost
Širenje zaraze među zaposlenicima
Ulaganje u programe zdravlja i sigurnosti (dezinfekcija, maske, ventilacija)
Potencijalne koristi KPI
- Povećana fleksibilnost rada
- Smanjenje troškova uredskog prostora
- Veće zadovoljstvo zaposlenika
- Brža razmjena informacija
- Smanjeni troškovi putovanja
- Veća učinkovitost sastanaka
- Viša razina zaštite zdravlja
- Smanjenje bolovanja i odsutnosti
- Jačanje povjerenja zaposlenika u poslodavca
% zaposlenika koji rade remote Trošak uredskog prostora
Broj online sastanaka Ušteda putnih troškova
Broj dana bolovanja Rezultati anketa o povjerenju
Metodologija (model) procjene rizika
Područje Rizik (prijetnja)
Logistika i opskrba
Ljudski resursi
Prekid lanca opskrbe zbog bolesti dobavljača
Prilika (pozitivni rizik)
Diversifikacija dobavljača i razvoj lokalnih partnerstava
Povećani stres i nesigurnost zaposlenika
Izvor: Autorski prikaz
Razvoj programa mentalnog zdravlja i wellbeing inicijativa
Potencijalne koristi KPI
- Povećana otpornost opskrbnog lanca
- Smanjenje ovisnosti o jednom dobavljaču
- Jača suradnja s lokalnom zajednicom
- Povećano zadovoljstvo zaposlenika
- Manji rizik od burnouta
- Jača organizacijska kultura
Broj aktivnih dobavljača Udio lokalne nabave
Rezultati ankete o zadovoljstvu Fluktuacija zaposlenika
Rizik od COVID-19 bio je ozbiljna prijetnja (opasnost), ali je istovremeno ubrzao digitalnu transformaciju, razvoj novih modela rada i jačanje organizacijske otpornosti. Organizacije koje su to prepoznale, izašle su iz krize jače i konkurentnije.
Prednost Operativnog multivarijatnog modela rizika
• Model uključuje obvezu izrade WBS procesa jer se procjena vrši na aktivnostima unutar njega čime se izbjegava da se nešto zaboravi ili preskoči u analizi procesa.
• Prednost ovog modela je u uključivanju u razmatranje faktora rizika koji su generatori negativnih utjecaja na aktivnost, objekt ili prostor (opasnostiOp, izloženost-Iz, posljedice-Po i otpornosti – Ot) i vjerojatnost nastanka rizičnog događaja, izraženo u postocima ili na skali 1-5. Pokazatelj konačnog rizika na aktivnosti je produkt ukupnog utjecaja faktora rizika (Uu) i procijenjene vjerojatnosti (V) da će taj utjecaj generirati rizik ostvarenja poslovnih ciljeva.
• Obvezom korištenja kriterija za procjenu intenziteta faktora rizika izbjegava se subjektivnost u vrednovanju pojedinog faktora.
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
9.
• Ovako analizirani faktori rizika prikazuju potpunu prirodu rizika što u planiranju obrade (odgovora na rizik) pojednostavljuje utvrđivanje i otklanjanje uzroka zbog kojih bi moglo doći do rizika.
• Može se prilagoditi različitim djelatnostima, organizacijama i vrstama procesa / projekata.
Slabosti Operativnog multivarijatnog modela rizika
• Osnovna slabost je u tome što je zahtjevan i traži solidnu edukaciju članova tima prije procjene rizika.
• Zahtjeva temeljitu pripremu procesa (dizajniranje, opis, WBS, KPI) a to mnogima smeta jer upravljanje rizicima još uvijek nije shvaćeno bitnim faktorom uspješnosti poslovanja.
Primjena multivarijatnog modela u praksi
Primjena bilo kojeg modela upravljanja rizicima u organizaciji, a posebno multivarijatnog, uvjetovano je predradnjama u organizaciji koje omogućavaju da se kvalitetno upotrijebi model upravljanja rizicima. Stoga, kada govorimo o primjeni modela misli se na metodologiju koja je praktična primjena modela u stvarnom sustavu upravljanja. Metodologija predstavlja operativni postupak i detaljan skup metoda, tehnika i alata koji se koriste unutar određenog modela. Ona definira kako konkretno ispuniti preduvjete za upravljanje rizicima, provesti identifikaciju, analizu, procjenu i tretman rizika. Također uključuje korake, kriterije, formule, tehnike (npr. SWOT, FMEA, matrica rizika), načine dokumentiranja i mjerenja.
Preduvjeti koji bi trebali biti ispunjeni:
‒ Definirani, dekomponirani i opisani glavni procesi i njihovi podprocesi.
‒ Utvrđeni ciljevi procesa i podprocesa.
‒ Mapirane interakcije između glavnog, upravljačkog i logističkog toka procesa.
‒ Utvrđene odgovornosti u svim procesima i podprocesima.
‒ Definiran WBS u svim procesima.
Metodologija (model) procjene rizika
‒ Definirani KPI u svim procesima.
‒ Identificirani izvori opasnosti i opasnosti na aktivnostima procesa.
‒ Izrađeni metodologija i kriterija vrednovanja rizika (npr. opasnost, izloženost, posljedice, otpornost, vjerojatnost).
‒ Educiran menadžment i zaposlenici iz upravljanja rizicima.
Nakon što su ispunjeni svi preduvjeti u sustavu upravljanja se izrađuje: Projekt izgradnja i implementacija Sustava upravljanja rizicima (SUR).
U projektu se definiraju:
1. Cilj projekta
Uspostaviti sustavni okvir za identifikaciju, procjenu, upravljanje i praćenje rizika u svim poslovnim procesima organizacije, u skladu s dobrim praksama (ISO 31000, COSO ERM), kako bi se smanjile prijetnje, iskoristile prilike i povećala otpornost organizacije.
2. Opseg projekta
Napisati na koje poslovne procese i dijelove organizacije se odnosi.
‒ Broj identificiranih i procijenjenih rizika po procesu.
‒ Postotak rizika s definiranim akcijskim planom.
‒ Vrijeme odgovora na kritične rizike.
‒ Postotak zaposlenika educiranih za SUR (sustav upravljanja rizicima).
‒ Broj uočenih prilika proizašlih iz rizika.
‒ Rezultati internih i eksternih audita SUR-a.
6. Rizici projekta (meta-rizici)
‒ Nedostatak podrške najvišeg menadžmenta.
‒ Nedovoljna uključenost zaposlenika.
‒ Prekomplicirana metodologija kojom se ne koristi u praksi.
‒ Ograničeni resursi i vrijeme.
‒ Otpornost na promjene.
7. Očekivane koristi
‒ Povećana otpornost i agilnost organizacije.
‒ Sustavna kontrola prijetnji i iskorištavanje prilika.
‒ Smanjenje financijskih gubitaka i operativnih prekida.
‒ Bolje donošenje odluka temeljenih na riziku (risk-based decision making).
‒ Jačanje povjerenja dionika i regulatorna usklađenost.
Polazište tima u procjeni rizika
Tim se formira tako da ga čine: vlasnik glavnog procesa i vlasnici dekomponiranih podprocesa. U tim se treba uključiti menadžer rizika jer je bitna njegova pomoć u radu tima. U nekim slučajevima treba konzultirati i određene specijaliste u procesu.
Prvi korak je izrada predloška za preuzimanje WBS-a procesa na kojem će se na aktivnostima definirati IZVORI OPASNOSTI i OPASNOSTI.
9. Primjer
‒ Proces A1 ‒ Prikupljanje informacija, analiza zahtjeva i istraživanje konkurencije u procesu „Istraživanja i razvoja IT proizvoda“ (A-0), (ranije prikazana struktura i opis nekih dijelova procesa tablica 9).
Tablica 21 – Izvori opasnosti i opasnosti na aktivnostima u procesu A1
Procesni koraci WBS procesa Izvori opasnosti na aktivnosti Opasnosti na aktivnosti
Prikupljanje informacija A1.1
Prikupljanje informacija o trenutačnim trendovima na tržištu, potrebama korisnika, konkurenciji i mogućnostima za inovacije.
‒ Nepotpuni ili zastarjeli izvori podataka.
‒ Oslanjanje na nepouzdane izvore informacija (neprovjerene baze podataka, portali, istraživanja).
‒ Previše fragmentirani izvori informacija (nema objedinjene slike).
‒ Subjektivnost analitičara u interpretaciji trendova.
‒ Ograničen pristup relevantnim bazama podataka zbog licenci ili troškova.
‒ Donošenje poslovnih odluka na temelju nepotpunih ili netočnih informacija.
‒ Pogrešno usmjeravanje strategije zbog dezinformacija konkurencije.
‒ Nedovoljna praćenost tržišta i propuštanje ključnih promjena.
‒ Pravni i reputacijski rizici zbog nepravilnog prikupljanja podataka.
‒ Propuštanje stvarnih potreba korisnika zbog prevelikog fokusa na konkurenciju. Provjera potreba, zahtjeva i povratnih informacija korisnika.
‒ Nedovoljna uključenost ciljnih korisnika u istraživanje.
‒ Pogrešno postavljena istraživačka pitanja (leading questions).
‒ Ograničena reprezentativnost uzorka (npr. premali broj ispitanika).
‒ Neiskreni ili pristrani odgovori korisnika.
‒ Nedostatak digitalnih alata za prikupljanje povratnih informacija.
Radi vježbe odredite sami.
Metodologija (model) procjene rizika
Analiza postojećih tehnologija, alata i platformi.
Izvori opasnosti na aktivnosti Opasnosti na aktivnosti
‒ Prekratki vremenski okviri koji stvaraju pritisak.
‒ Loša koordinacija između odjela
Radi vježbe odredite sami.
Analiza zahtjeva
A1.2 ‒ ‒
Istraživanje i analiza konkurencije
A1.3
Izvor: Autorski prikaz
Radi vježbe završite sami
Radi vježbe završite sami
Kao što je učinjeno na primjeru u koraku A1.1 isto tako će se uraditi za sve aktivnosti u posljednjim koracima procesa.
Iz danog primjera je vidljivo da na svakoj aktivnosti može biti više izvora opasnosti. Izvori opasnosti se timski analiziraju i izvodi se zaključak koji izvori su prisutni u našem procesu te koje su opasnosti na konkretnoj aktivnosti u analiziranom procesu. Iz primjera se vidi da je moguće više opasnosti na aktivnosti procesa pa će se tim opredijeliti za one opasnosti
Metodologija (model) procjene rizika
koje su većeg intenziteta. Za imenovane opasnosti u daljnjem radu trebati analizirati sve faktore rizika.
U praksi se najčešće ide linijom manjeg otpora pa se na procesnoj aktivnosti identificira samo jedan izvor opasnosti i jedna opasnost. Takve improvizacije se vrlo često skupo naplaćuju kroz poslovanje organizacije.
Vrednovanje faktora rizika primjenom kriterija
Nakon što su određeni izvori opasnosti i imenovane opasnosti za sve procesne aktivnosti pristupa se procjeni (vrednovanju) faktora rizika (Intenzitet opasnosti; Intenzitet izloženosti opasnostima; veličina posljedica (gubitka vrijednosti); veličine otpornosti i vjerojatnosti). Članovi tima moraju imati predočene kriterije i znati obrazložiti zašto su se opredijelili. Odluka se donosi na temelju suglasnosti većine članova tima. Ovaj proces je zahtjevan i iscrpljujući pa bi trebalo planirati aktivnosti za određeni sastanak tima u trajanju ne dužem od 2 sata. Rezultati se bilježe u posebnu tablicu (ispod) tako da budu pogodni za obradu.
Tablica 22 – Vrednovanje faktora rizika
Proces:
Vlasnik procesa:
WBS
Izvor opasnosti
Izvor: Autorski prikaz
Opasnost
Koristi matricu rizika
Procijenjeni intenziteti faktora rizika
Opasnosti Izloženosti Posljedica
Otpornosti Vjerojatnosti
Koristi kriterije
Izračun r izika (rang) Mjere koje se poduzimaju Datum procjene
9. Obrada podataka
Podaci se mogu obrađivati ručno, s pomoću kalkulatora rizika ili korištenjem softvera za procjenu rizika.
Ručna obrada podataka zahtjeva puno vremena i napora pa se i rjeđe primjenjuje. Pri ručnoj obradi podataka dobro je koristiti se Excelom koji se može pripremiti da prema formuli, na svakoj aktivnosti, automatski izračunava rizik. Primjenom matrica rizika dobivam rang rizika prema čemu primjenjujemo strategije obrade (poduzimanja mjera).
Kalkulator rizika pomaže pri izračunu rizika, njihovom sortiranju prema rangu, poduzimanju mjera i registraciji datuma procjene. Na slici ispod je prikaz primjera kalkulatora rizika s prikazom izračunatih rizika u procesu „Istraživanja i razvoja IT proizvoda“ (A-0), podproces A1, korak A1.1 Prikupljanje informacija
Kompletno rješenje procjene rizika omogućava softver za procjenu rizika. Mi se u praksi koristimo „ERM Venture“ softver koji je napravljen prema metodologiji MPR6.
6 Informacije o softveru „ERM Venture“ mogu se dobiti: HERA, Mostar, dr.sc. Ivica Ćorić, e mail: ivica.coric@hera.ba
7 ‒Kalkulator izračuna rizika
Intenzitet faktora rizika
Obavezno upisati datum
Ot
30.08.2025.
30.08.2025. Odabir datoteke Niste odabrali niti jednu datoteku
Po
V j
Iz
4 Op
Tražiti informacije iz provjerenih izvora Prema izvorima
Zalijepi WBS aktivnosti (jedna po retku) Vrsta Spremi Rang: Spremi Zalijepi ovdje WBS aktivnosti procesa 1. PROCESNI KORAK WBS Prikupljanje informacija Početna Ponovna
Tražiti informacije iz provjerenih izvora
1.Prikupljanje informacija o trenutnim trendovima na tržištu, Potrebama korisnika, konkurenciji i mogućnostima za inovacije. početna Oslanjanje na nepouzdane Izvore informacija (nepovjerenje baze podataka, portali, istraživanja). 4 5 4 4 1
1.Prikupljanje informacija o trenutnim trendovima na tržištu, Potrebama korisnika, konkurenciji i mogućnostima za inovacije. ponovna 1 Oslanjanje na nepouzdane Izvore informacija (nepovjerenje baze podataka, portali, istraživanja).
2. Provjera potreba, zahtjeva i povratnih informacija od korisnika početna Nedovoljna uključenost ciljanih korisnika u istraživanje. 3 3 3 3
Nova paradigma upravljanja rizicima poslovanja
10. Nova paradigma upravljanja rizicima poslovanja
Upravljanje rizicima poslovanja ne mijenja se zato što to zahtijevaju norme ili metodologije, već zato što se mijenja samo poslovno okruženje. Ono što je jučer bilo dovoljno za kontrolu rizika, danas više ne jamči stabilnost, a sutra može postati ozbiljna slabost organizacije.
Ovo poglavlje prikazuje kako se upravljanje rizicima razvijalo – od povremenog i reaktivnog pristupa, preko integriranog upravljanja procesima i odlukama, do suvremenog shvaćanja rizika kao ključne organizacijske sposobnosti. Cilj nije uspoređivati prošlost i sadašnjost radi teorije, već razumjeti zašto se pristup rizicima mora mijenjati i kako se organizacije trebaju pripremiti za budućnost.
Razumijevanje paradigme „jučer – danas – sutra“ pomaže menadžmentu, vlasnicima procesa i auditorima da prepoznaju gdje se njihova organizacija trenutno nalazi i kojim smjerom treba ići. Upravljanje rizicima više nije pitanje dokumentacije, već sposobnosti organizacije da pravodobno prepozna promjene, prilagodi se i donosi kvalitetne odluke u uvjetima nesigurnosti.
Danas, rizici više nisu nešto što se procjenjuje povremeno – oni su nešto čime se upravlja svakodnevno. Poslovni svijet se ne samo mijenja – on se ubrzava. Ono što je jučer bilo stabilno, danas je neizvjesno, a sutra može postati prepreka ili prilika. Dugo vremena upravljanje rizicima poslovanja bilo je usmjereno na prošlost: analizirali smo što se dogodilo, tražili uzroke i nastojali spriječiti njihovo ponavljanje.
Rizici su se evidentirali, procjenjivali i arhivirali – često daleko od stvarnog mjesta njihova nastanka.
No današnje poslovno okruženje više ne ostavlja prostor za takav pristup. Rizici se više ne pojavljuju rijetko i izolirano. Oni nastaju svakodnevno, u procesima, u aktivnostima, u sučeljima između ljudi, tehnologije i odluka.
Nova paradigma upravljanja rizicima poslovanja
Pojavljuju se tiho, razvijaju se brzo i djeluju istovremeno na više razina poslovanja. Zato se upravljanje rizicima više ne može temeljiti samo na jednostavnim modelima, periodičnim analizama i statičnim matricama.
Potrebna je promjena načina razmišljanja. Nova paradigma upravljanja rizicima poslovanja polazi od spoznaje da:
• rizici nisu iznimka, već sastavni dio poslovnih procesa,
• rizik nije samo prijetnja, nego i signal,
• upravljanje rizicima nije izdvojena funkcija, nego način upravljanja.
U toj paradigmi fokus se pomiče s:
• reakcije na prevenciju,
• pojedinačnih događaja na procese,
• formalne procjene na stvarno razumijevanje kako i gdje rizici nastaju.
Upravo zato u središte dolazi procesni pristup, razrada procesa kroz WBS, identifikacija izvora opasnosti na razini aktivnosti i multivarijatna analiza faktora rizika. Rizici se promatraju ondje gdje nastaju – u operativi – i upravljaju se prije nego što postanu incidenti.
Ovo poglavlje uvodi čitatelja u novu logiku upravljanja rizicima: logiku koja ne pita samo što se može dogoditi, već i zašto, gdje, kako često i kako smo na to spremni.
U suvremenom poslovanju uspjeh više ne pripada onima koji pokušavaju izbjeći sve rizike, nego onima koji ih razumiju, nadziru i koriste kao temelj za otpornije, kvalitetnije i uspješnije poslovanje.
Evolucija upravljanja rizicima poslovanja „Jučer – danas – sutra“
U svakodnevnoj praksi upravljanja vidi se da je iz dana u dan, poslovanje sve složenije i ne izvjesnije. To treba razumjeti, što poslovanje čini tako složenim u današnjem poslovnom svijetu, a tek onda razmišljati kako se uklopiti u te trendove i djelovati smisleno, bez posebnih stresova, racionalno i ekono -
Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
10.
mično. Iz kruga neizvjesnosti novog poslovnog svijeta izići ćemo ako razumijemo i prihvatima da:
• poslovno okruženje postaje sve više nepredvidivo,
• su promjene brze i višeslojne,
• su rizici ( unutarnji i vanjski) sve češći i brojniji,
• se rizici pojavljuju u procesima – na aktivnostima,
• se rizici javljaju u lancima vrijednosti i tehnologijama,
• se rizici pojavljuju u organizaciji i njenom okruženju.
• je globalizacija novi izvor rizika.
Sve ovo treba analizirati prema vlastitom kontekstu poslovanja i iz toga izlučiti zaključke za sutra.
Četiri strukturna elemenata paradigme jučer – danas – sutra
Bitno je da razumijemo što smo činili jučer, što činimo danas a što nas u upravljanju rizicima čeka sutra.
Jučer smo rizik tretirali kao opasnost (prijetnju) iza koje su slijedili: reakcija, povremene analize, fokus se davao na kontrole, a sve je vođeno usklađenošću.
Danas bi rizik trebao biti informacija iza koje sijede: prevencija, kontinuirano praćenje, fokus je na procesima i njeguje se integrirano upravljanje.
Sutra bi rizik trebao biti sposobnost iza koje slijede: predikcija (predviđanje), proaktivno djelovanje, fokus na otpornost te agilnost i učenje.
Upravljanje rizicima poslovanja JUČER imao je svojstvo kontrole i reakcije koje se može objasniti kao:
Upravljanje rizicima s fokusom na:
• identificiranju opasnosti (prijetnji) nakon što su se već manifestirale,
• kvantificiranju rizika kroz jednostavne matrice (vjerojatnost × posljedice),
• usklađenosti s pravilima, procedurama i audit zahtjevima.
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
10. Promatranje rizika kao:
• izolirani događaji,
• problem operativne razine,
• nešto što treba „držati pod kontrolom“ kako bi se zadovoljili formalni zahtjevi.
Upravljanje rizicima:
• povremeno,
• statično,
• često odvojeno od stvarnog poslovanja i donošenja odluka.
Upravljanje rizikom smatralo se kao trošak i nužno zlo.
Upravljanja rizicima poslovanja kao integrirani sustav
odlučivanja
Upravljanje rizicima poslovanja DANAS ima je svojstvo integriranog sustava odlučivanja u razvoju i polazi od činjenica da:
• poslovno okruženje postaje nepredvidivo,
• su promjene brze i višeslojne,
• se rizici ( unutarnji i vanjski) pojavljuju u procesima, lancima vrijednosti i tehnologiji.
Zbog toga upravljanje rizicima danas znači:
• integraciju rizika u strategiju i operativno upravljanje,
• povezivanje rizika s procesima, ciljevima, aktivnostima i KPI-jevima,
• kontinuirano praćenje, a ne povremenu analizu.
Rizik se više ne promatra samo kao prijetnja, nego i kao:
• izvor informacija (uključivo sve faktore rizika),
• signal za poboljšanje,
• temelj za donošenje kvalitetnijih odluka.
Nova paradigma upravljanja rizicima poslovanja
Upravljanje rizicima postaje alat menadžmenta, a profesionalci preuzimaju savjetodavnu i koordinativnu ulogu.
SUTRA nam donosi upravljanje rizicima kao sposobnost organizacije
U budućnosti upravljanje rizicima neće se procjenjivati samo prema:
• broju tablica, s izračunom R = P x V,
• razini dokumentacije,
• formalnoj usklađenosti.
nego prema:
• otpornosti organizacije u što ulaze svi faktori rizika,
• brzini reakcije na promjene,
• sposobnosti učenja (posebno menadžmenta) i prilagodbe.
Upravljanje rizicima postaje:
• dinamično – proaktivno,
• tehnološki potpomognuto (AI, analitika – posebno multivarijatne analize, podaci u realnom vremenu),
• duboko integrirano u kulturu i način razmišljanja.
U tom kontekstu:
• procesi se dizajniraju s ugrađenim upravljanjem rizicima,
• zaposlenici su aktivni sudionici u prepoznavanju rizika,
• organizacija kontinuirano uči iz odstupanja i incidenata.
Upravljanje rizicima postaje izvor konkurentske prednosti.
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
10. Pogled u budućnost upravljanja rizicima poslovanja
① Upravljanje rizicima postaje strateška sposobnost, a ne alat.
U budućnosti će uspješne organizacije biti one koje:
• ne upravljaju rizicima samo radi usklađenosti,
• već ih koriste kao sastavni dio upravljanja strategijom, procesima i učinkom.
Rizik više nije dodatak poslovanju – on je ugrađen u način razmišljanja i odlučivanja.
② Od procjene rizika prema otpornosti organizacije
Fokus se pomiče:
• s pojedinačnih procjena,
• na sposobnost organizacije da prepozna, apsorbira i prilagodi se promjenama.
Otpornost postaje važnija od savršenih planova.
Organizacije koje brzo uče i prilagođavaju se imat će prednost pred onima koje samo „dobro dokumentiraju“.
③ Procesni i WBS pristup kao temelj budućeg upravljanja rizicima
Buduće upravljanje rizicima mora polaziti od:
• jasno definiranih procesa,
• razine aktivnosti (WBS),
• razumijevanja izvora opasnosti i među procesnih veza.
Rizici se ne pojavljuju na samo razini strategije – oni nastaju u procesima, u svakodnevnom radu.
④ Multivarijatni pogled zamjenjuje jednostavne matrice.
Jednostavni modeli (vjerojatnost × posljedica) više nisu dovoljni u složenom poslovnom okruženju.
Nova paradigma upravljanja rizicima poslovanja
Budućnost pripada modelima koji:
• uzimaju u obzir više faktora rizika,
• povezuju izvor opasnosti, opasnost, izloženost opasnosti, posljedice, otpornost, vjerojatnost i kontekst,
• omogućuju informirane i pravovremene odluke.
⑤ Tehnologija pomaže, ali ljudi ostaju ključni
Digitalni alati, analitika i umjetna inteligencija:
• povećavaju brzinu i točnost,
• omogućuju praćenje u stvarnom vremenu, ali ljudi i dalje ostaju nositelji upravljanja rizicima.
Bez:
• jasnih odgovornosti,
• educiranih vlasnika procesa,
• kulture otvorenog razgovora o rizicima, tehnologija ostaje neiskorištena.
Ovaj kratki pregled paradigmi upravljanja rizicima ima za cilj na nas potakne na razmišljanje što treba činiti u organizaciji da bismo spremo dočekali skoru budućnost.
Ovog trenutka je jasno da budućnost neće biti jednaka sadašnjosti, a da iz prošlosti treba crpiti pozitivna iskustva.
Mjere za smanjivanje i sprečavanje rizika u procesu (odgovor na rizik)
11. Mjere za smanjivanje i sprečavanje rizika u procesu (odgovor na rizik)
Upravljanje rizicima nije završeno procjenom, tj. dobivanjem pokazatelja rizika na procesnim aktivnostima gdje smo zaključili da postoje značajni izvori opasnosti, nego slijedi odluka o odgovoru na rizike. Dakle, nakon što procijenimo rizik trenutak je da odlučimo: hoćemo li ga prihvatiti, prenijeti ili obraditi.
Rizik se svjesno prihvaća tada kada je razina prihvatljiva ili je trošak ublažavanja veći od koristi. Prihvaćanje rizika ne smije biti pasivno – to je svjesna, dokumentirana odluka iza koje stoje konkretne odgovornosti.
Rizik se može prenijeti tj. da se odgovornost za posljedice rizika prenosi na drugu stranu kao: osiguranje, ugovorne klauzule, outsourcing. Primjer: Osiguranje za krađu podataka u IT organizaciji.
Obraditi rizik (mitigirati) znači poduzeti mjere koje dovode do smanjenja vjerojatnosti ili smanjenja/povećanja faktora utjecaja rizika. Odluka o obradi rizika mora biti usuglašena s apetitom za rizik, dokumentirana, praćena i revidirana. Obrada rizika može uključivati tehničke, proceduralne ili organizacijske mjere. Primjer: Uvođenje dvofaktorske autentikacije za smanjenje rizika kibernetičkog napada.
U praksi se svi visoki rizici (crveni) obrađuju, dok se za srednje (žute) povećava kontrola. Niski (zeleni) rizici se prihvaćaju ali pod nadzorom izvora opasnosti. Strategija upravljanja rizicima je dio šire poslovne strategije i povezana s ciljevima, financijama i reputacijom. Treba imati na umu da strategija upravljanja rizicima nije statična – mora se redovito revidirati, povezuje sve procese – od planiranja do svakodnevnog rada, pretvara upravljanje rizicima u alat za postizanje poslovnog uspjeha, a ne samo „kontrolnu obvezu“.
Mjere za smanjivanje i sprečavanje rizika u procesu (odgovor na rizik)
Dobra strategija upravljanja rizicima osigurava da se organizacija ne bavi samo gašenjem požara, nego svjesno gradi otpornost i koristi prilike prije nego postanu problemi.
Nadzor poduzetih mjera smanjivanja i sprečavanja rizika.
Svrha nadzora
Nadzor osigurava da mjere za smanjenje i sprječavanje rizika doista postižu planirani učinak i da se pravodobno otkrivaju nova ili promijenjena izloženija riziku. Bez stalnog nadzora nema potvrde da su ulaganja u mjere bila opravdana.
Za dobar nadzor poduzetih mjera smanjivanja i sprečavanja rizika potrebno je razumjeti da upravljanje rizicima ne završava odabirom i uvođenjem mjere – nego tek tada započinje kontinuirani nadzor njihove učinkovitosti.
Ključna pitanja na koja nadzor treba odgovoriti
– Jesu li mjere implementirane u potpunosti i na vrijeme?
– Koriste li se mjere na ispravan način u praksi?
– Mijenja li se razina rizika tijekom vremena?
– Postoje li neočekivane nuspojave?
– Je li mjera ekonomski opravdana (omjer koristi i troška)?
Praćenje učinkovitosti mjera
Potrebno je mjeriti stvarne rezultate u odnosu na definirane ciljeve (npr. smanjenje broja incidenata, smanjenje troškova gubitaka). Koriste se KPI pokazatelji povezani s rizikom, poput stopa kvarova, broja sigurnosnih incidenata ili prosječnog vremena zastoja.
Metode nadzora
1. Kontinuirano praćenje putem automatiziranih alata ili sustava (npr. IT sigurnosni nadzor, senzori u proizvodnji).
2. Periodični audit procesa i kontrolnih točaka kako bi se provjerila primjena i djelotvornost mjera.
Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
3. Inspekcije i testiranja (npr. testiranje planova kontinuiteta, vježbe evakuacije).
Izvještavanje i revizija
Redoviti izvještaji o učinkovitosti mjera (mjesečni, kvartalni).
Revizija učinkovitosti – periodična procjena jesu li mjere i dalje primjerene u odnosu na promijenjeno okruženje.
Kontinuirano poboljšavanje – ako se mjera pokazala nedovoljnom, prilagoditi je ili zamijeniti učinkovitijom.
Tablica 23 – Pregled nadzora
Primjer pregleda nadzora
Mjera smanjivanja/ sprječavanja rizika
Način nadzora Učestalost
Test
Redovito sigurnosno kopiranje podataka
Obuka zaposlenika o kibernetičkoj sigurnosti
Izvor: Autorski prikaz
obnavljanja backupa, pregled logova
Pokazatelji uspješnosti (KPI/KRI)
Mjesečno
Odgovorna osoba
Vrijeme oporavka (RTO), postotak uspješnih obnova
Evidencija pohađanja, test znanja Kvartalno
Postotak zaposlenika s položenim testom >90%
Voditelj IT-a
HR menadžer + CISO
Napomena / Korektivne radnje
Ako test zakaže, odmah provesti analizu uzroka i prilagoditi postupak.
Pojačati edukaciju ako prolaznost padne ispod cilja.
12
Dokumentiranje upravljanja rizicima
12. Dokumentiranje upravljanja rizicima
Svrha dokumentiranja
Dokumentiranje upravljanja rizicima ima tri osnovne svrhe:
1. Osigurati sljedivost i dokazivost odluka, procjena i mjera vezanih uz rizike.
2. Omogućiti praćenje učinkovitosti mjera i sustavno poboljšavanje.
3. Poduprijeti procese učenja i odgovornosti u organizaciji – kako bi se znanje o rizicima prenosilo i koristilo pri budućim odlukama.
Što treba dokumentirati
Dokumentacija mora obuhvatiti sve faze procesa upravljanja rizicima, od konteksta do nadzora.
Tablica 24 – Dokumentacija po fazama projekta
Faza procesa
1. Uspostava konteksta
2. Identifikacija rizika
3. Analiza i procjena rizika
4. Planiranje mjera
5. Provedba mjera
6. Nadzor i izvještavanje
7. Pregled i poboljšavanje
Izvor: Autorski prikaz
Dokumenti koje treba voditi
Politika upravljanja rizicima, definicije pojmova, organizacijska struktura, apetit za rizik
Registar rizika (Risk Register), zapisnici radionica, popisi izvora opasnosti
Obrasci za procjenu rizika (s faktorima: opasnost, izloženost, vjerojatnost, posljedice, otpornost), kriteriji vrednovanja
Plan upravljanja rizicima, akcijski plan smanjenja rizika
Evidencije o provedbi, zapisnici o kontrolama i edukacijama
Izvještaji o učinkovitosti mjera, auditi, KPI/KRI pokazatelji
Revizije, izvješća o ponovnim procjenama rizika, zapisi o korektivnim radnjama
Svrha dokumenta
Postavlja okvir i odgovornosti
Dokazuje kako su rizici prepoznati i opisani
Dokumentira metodologiju i rezultate analize
Pokazuje planirane mjere, rokove i odgovorne osobe
Dokazuje provedbu mjera i nadzor
Služi za praćenje i odlučivanje
Osigurava stalno poboljšanje sustava
Dokumentiranje upravljanja rizicima
Načela dobrog dokumentiranja
1. Točnost i cjelovitost – zapisi moraju biti realni i potkrijepljeni činjenicama.
2. Ažurnost – dokumente treba redovito obnavljati (npr. svaka 3 ili 6 mjeseci).
3. Dostupnost – dokumentacija mora biti dostupna osobama koje sudjeluju u procesu upravljanja rizicima.
4. Zaštita podataka – osigurati povjerljivost i sigurnost informacija.
5. Standardizacija – upotrebljavati jedinstvene obrasce i verzioniranje dokumenata.
Na kraju treba izraditi Registar rizika s pregledom svih elemenata od kojih zavisi intenzitet rizika. Registar će poslužiti za kontinuirano praćenje svih faktora rizika nakon prve procjene, poduzetih mjera ublažavanja rizika i ponovne procjene rizika. Registar rizika treba biti dostupan najvišem menadžmentu kako bi u svakom trenutku mogao donositi odluke o tome što činiti dalje. U daljnjem tekstu prikazujemo što bi sve trebao sadržavati Registar rizika koji treba napraviti u Excelu.
Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
Tablica 25 – Elementi koji čine Registar rizika
(Uu x V)
Način nadzora
Pokazatelji učinkovitosti (KPI/KRI)
Izvor: Autorski prikaz
Savjeti menadžmentu
Učinkovito upravljanje rizicima moguće je samo ako su sve aktivnosti sustavno dokumentirane, sljedive i mjerljive. To je zakonitost koju treba uvažavati.
Dokumentiranje nije administrativna obveza, nego temelj povjerenja, učenja i odgovornosti.
Ono omogućuje da se rizici ne ponavljaju, nego da iz svakog incidenta i mjere organizacija postane otpornija i zrelija.
13. Zaključne preporuka menadžmentu
Upravljanje operativnim rizicima nije administrativna obveza ni zasebna funkcija – to je temeljna menadžerska odgovornost koja izravno utječe na kvalitetu proizvoda i/ili usluga, zadovoljstvo korisnika i održivost poslovanja.
Uspješne organizacije ne upravljaju rizicima zato što moraju, već zato što razumiju da je upravljanje rizicima ključ kvalitete, povjerenja i održivog uspjeha.
Kada se upravljanje rizicima provodi dosljedno i povezano s procesima kvalitete, ono postaje najvažniji instrument upravljanja organizacijskom zrelošću i konkurentnošću.
Bez sustavnog prepoznavanja, procjene i nadzora rizika, nijedan sustav upravljanja kvalitetom ne može biti potpun ni stvarno učinkovit.
Menadžment treba razumjeti da svaki rizik koji se ne prepoznaje ili ne kontrolira predstavlja potencijalnu devijaciju od zahtjeva kvalitete.
„Problem kvalitete nije u tome kako ljude natjerati da rade bolje, nego kako ih spriječiti da rade stvari koje samo djelomično funkcioniraju.“ — Philip B. Crosby7
Sustav upravljanja rizicima mora biti integriran sa sustavom upravljanja kvalitetom (ISO 9001) tako da:
– identifikacija rizika bude dio planiranja procesa,
– rezultati procjene rizika utječu na određivanje ciljeva kvalitete i prioriteta poboljšanja,
– nadzor učinkovitosti mjera rizika postane dio internih audita kvalitete.
7 Crosby, P. B. (1979). Quality Is Free: The Art of Making Quality Certain. New York: McGraw-Hill.
Kao i kvaliteta, i upravljanje rizicima zahtijeva kontinuirano praćenje, vrednovanje i učenje iz iskustva.
Menadžment treba osigurati da:
– se rizici procjenjuju redovito, a ne samo kada dođe do problema,
– se rezultati analiza koriste za redefiniranje ciljeva, procesa i resursa,
– se kultura „učenja iz grešaka“ razvija kroz otvorenu komunikaciju i analizu incidenata bez traženja krivca.
Otpornost nije sposobnost izdržavanja gubitaka, već sposobnost predviđanja, prilagodbe i oporavka.
Menadžeri trebaju poticati proaktivan pristup rizicima:
– analizirati rizike prije nego što postanu incidenti,
– koristiti se WBS i KPI sustavima za rano prepoznavanje odstupanja,
– promatrati rizike i prilike zajedno – jer svaka promjena nosi mogućnost poboljšanja.
Učinkovito upravljanje rizicima ovisi o kompetentnosti, svijesti i odgovornosti zaposlenika.
Preporučuje se:
– redovita edukacija svih razina menadžmenta i zaposlenika,
– jasno definirane uloge i odgovornosti u procesima upravljanja rizicima,
– dokumentirano praćenje provedbe mjera i njihovih rezultata.
Posebno je važno mjerenje u procesu. Samo ono što se mjeri može se poboljšati.
Menadžment treba:
– koristiti se KPI i KRI pokazateljima za praćenje učinkovitosti mjera,
– periodično analizirati trendove rizika i prilika,
– redovito izvještavati upravu i zaposlenike o postignutim rezultatima i planiranim poboljšanjima.
Literatura, skraćenice, popisi, recenzije
14. Literatura
1. Aven, T. (2015). Risk Analysis. Chichester: John Wiley & Sons.
2. Bahtijarević-Šiber, F. (2016). Menadžment ljudskih potencijala. Zagreb: Školska knjiga.
3. Basel Committee on Banking Supervision. (2011). Principles for the Sound Management of Operational Risk. Basel: Bank for International Settlements.
4. Bešker, M. (2017). Materijali za školovanje Menadžera rizika. Interne skripte, Oskar d.o.o., Zagreb.
5. Bešker, M. i Zado Bešker, A. (2018). Upravljanje operativnim rizicima –edukacijski moduli. Oskar d.o.o., Zagreb.
6. Bešker, M. (2023). Procjena i analiza operativnih rizika u poslovnim procesima. Interni nastavni materijal, Program edukacije menadžera rizika.
7. COSO. (2017). Enterprise Risk Management: Integrating with Strategy and Performance. Durham: Committee of Sponsoring Organizations of the Treadway Commission.
8. Crosby, P. B. (1979). Quality Is Free: The Art of Making Quality Certain. New York: McGraw-Hill.
9. Haugan, G. T. (2010). Effective Work Breakdown Structures. Vienna, VA: Management Concepts.
10. Haugan, G. T. (2013). Work Breakdown Structures for Projects, Programs, and Enterprises. Newtown Square, PA: PMI.
11. Hillson, D. (2002). Using a Risk Breakdown Structure in Project Management. Journal of Facilities Management, 2(1), 85–97.
12. Hillson, D. (2009). Managing Risk in Projects. Farnham: Gower Publishing.
13. Hillson, D. (2017). Practical Project Risk Management: The ATOM Methodology. Vienna, VA: Management Concepts Press.
14. Hopkin, P. (2018). Fundamentals of Risk Management: Understanding, Evaluating and Implementing Effective Risk Management. London: Kogan Page.
15. Hubbard, D. W. (2020). The Failure of Risk Management: Why It’s Broken and How to Fix It. Hoboken: John Wiley & Sons.
16. ISO 31000:2018. Risk Management – Guidelines. Geneva: International Organization for Standardization.
17. ISO 9001:2015. Quality Management Systems – Requirements. Geneva: International Organization for Standardization.
18. ISO/IEC 31010:2019. Risk Management – Risk Assessment Techniques. Geneva: International Organization for Standardization.
19. ISO 22301:2019. Security and Resilience – Business Continuity Management Systems – Requirements. Geneva: International Organization for Standardization.
20. Jeong, J., Kim, J., & Park, M. (2021). Integrated Work and Risk Breakdown Structure for systematic risk identification. Journal of Engineering, Project, and Production Management, 11(3), 170–182.
21. Jorion, P. (2006). Value at Risk: The New Benchmark for Managing Financial Risk. New York: McGraw-Hill.
22. Kaplan, R. S. & Mikes, A. (2012). Managing Risks: A New Framework. Harvard Business Review, 90(6), 48–60.
23. Kovač, I. (2018). Upravljanje rizicima u poslovanju. Zagreb: RRiF Plus.
24. Marić, M. (2020). Sustavi upravljanja kvalitetom i rizicima. Zagreb: Sveučilište u Zagrebu.
25. Smith, P. G. & Merritt, G. M. (2002). Proactive Risk Management: Controlling Uncertainty in Product Development. New York: Productivity Press.
26. Stankić, R. (2019). Strateški menadžment – koncepcije, procesi, implementacija. Zagreb: Ekonomski fakultet Sveučilišta u Zagrebu.
27. Žugaj, M., Šehanović, J. i Cingula, M. (2017). Menadžment i organizacija. Varaždin: Fakultet organizacije i informatike.
poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)
28. FERMA. (2019). Risk Management Standard. Brussels: Federation of European Risk Management Associations.
29. OECD. (2020). Risk Governance and Resilience Framework. Paris: Organisation for Economic Co-operation and Development.
30. Virine, L., & Trumper, M. (2017). Project Risk Analysis Made Ridiculously Simple. Newtown Square, PA: PMI.
Napomena o izradi knjige
Knjiga „Do poslovnog uspjeha upravljanjem operativnim rizicima“ izrađena je kombinacijom autorskog znanja, praktičnih iskustava iz područja upravljanja s naglaskom na upravljanje rizicima i suvremenih alata za generativnu potporu pisanju.
Tijekom pisanja korišten je model umjetne inteligencije ChatGPT (OpenAI, 2024) kao pomoćni alat u obradi pojmova, strukturiranju sadržaja, prijedlogu ilustracija i uređivanju tekstova.
Autori su sve sadržaje autorski provjerili, stručno prilagodili i uredili te oni u potpunosti odražavaju njihova profesionalna stajališta i odgovornost.
Skraćenice i pojmovi korišteni u knjizi
Tablica 26 – Skraćenice i pojmovi
Skraćenica/pojam
Značenje En
WBS Work Breakdown Structure
KPI Key Performance Indicator
BPMN
RACI matrix
Business Process Model and Notation
A simple approach to defining roles and responsibilities in a process / process.
• Responsible,
• Accountable,
• Consulted i
• Informed.
VPR
Značenje Hr
Struktura raščlambe posla
Ključni pokazatelj uspješnosti
Model poslovnog procesa i notacija
Jednostavan pristup definiranju uloga i odgovornosti u procesu / procesu.
• Odgovoran za izvršenje,
• Glavni odgovoran / odobravatelj,
• Konzultiran,
• Obaviješten
Multidimensional Risk Assessment Method Višedimenzionalna metoda procjene rizika
FMEA Failure Mode and Effects Analysis
KRI Key Risk Indicator
RTO Recovery Time Objective
Bow-Tie analysis
HACCP
Monte Carlo simulation
Cost-Benefit analysis
Scenario Analysis and “What-If”
Balanced Scorecard
Izvor: Autorski prikaz
Visual analysis of causes, events and consequences.
Identification of critical control points (especially in the food industry).
Statistical simulation of the range of possible outcomes.
Estimation of costs and benefits of control measures.
What-if analysis refers to answering the question “what-if we did this?” or “what-if we did that?”
Linking process KPIs to risks
Analiza utjecaja i posljedica kvara –proizvoda i tehničkih procesa
Ključni pokazatelj rizika - u poslovanju
Ciljno vrijeme oporavka
Vizualna analiza uzroka, događaja i posljedica.
Identifikacija kritičnih kontrolnih točaka (posebno u prehrambenoj industriji).
Statistička simulacija raspona mogućih ishoda.
Procjena troškova i koristi mjera kontrole.
Analiza scenarija “Što-ako”
Analiza što-ako odnosi se na odgovaranje na pitanje “što-ako bismo učinili ovo?” ili “što-ako bismo učinili ono?”
Povezivanje KPI-ja procesa s rizicima.
14. Popis tablica
1 Klasifikacija rizika prema kategorijama s opisom i primjerom.
Tablica
Tablica
Popis slika
Slika
procjene rizika temeljen na kontekstu organizacije, aktivnostima, izvorima
14. Recenzije
doc. dr. sc. Tessa Uroić
Fakultet strojarstva i brodogradnje
Sveučilište u Zagrebu
tessa.uroic@fsb.unizg.hr
Recenzija knjige „Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)“
autora dr. sc. Marka Beškera i Anite Zado Bešker, prof.
Knjiga Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup) na praktičan i pristupačan način obrađuje temu rizika poslovanja kroz nekoliko razina, a napisana je u obliku priručnika te namijenjena menadžerima koji žele proaktivno djelovati u dinamičnom okruženju u kojemu neizbježno djeluje njihova organizacija. Sadržaj knjige podijeljen je na dvanaest poglavlja u kojima se teorijski, metodološki i primjerima obrađuju rizici, s naglaskom na rizike poslovanja, odnosno operativne rizike. U uvodnom dijelu knjige, to jest kroz prvih šest poglavlja, autori prikazuju osnovne pojmove, značaj, kao i sažetu teorijsku podlogu rizika poslovanja: neodjeljivost kvalitete definirane kao ispunjenje zahtjeva klijenta i upravljanja rizicima; definiciju rizika poslovanja kroz savjete za primjenu u praksi; ilustrativne klasifikacije rizika koje omogućuju povezivanje razumijevanja i obrade rizika u poduzeću s izradom strateških planova; detaljni opis i primjere skupine operativnih rizika; pregled normi za upravljanje rizicima.
Središnji dio knjige započinje opisom preduvjeta koji trebaju biti zadovoljeni za dobro upravljanje rizicima te značajem projektnih menadžment alata, kao što je WBS (Work Breakdown Structure) i mjera uspješnosti – KPI (Key Performance Indicator), za razumijevanje procesa i njihove rizične dinamike. Vrijednosti ovog teksta posebno doprinosi primjer „Istraživanje i razvoj IT proizvoda“ u kojemu je na konkretnom poslovnom procesu prikazano korištenje WBS-a i KPI-ja, to jest razlaganje procesa na podprocese, odgovarajuće ulaze, resurse, izlaze, prikazanom dokumentacijom za rad te aktivnostima s KPI-jevima. Dodatno, autori na temelju velikog akademskog i konzultantskog, odnosno edukacijskog iskustva daju primjer skala za vrednovanje faktora rizika (opasnost, izloženost opasnosti, posljedice, otpornost, vjerojatnost, ukupni utjecaj) u okviru multivarijatne procjene rizika. Nadalje, dan je integralni i grafički pregled procesa upravljanja rizicima poslovanja prema normi ISO 31000, s popisom odgovarajućih metoda u fazama procesa upravljanja rizicima, što čitateljima knjige može olakšati pokretanje procesa u poduzeću i odabir metoda u skladu s potrebama vlastite organizacije.
Najopširnije je poglavlje posvećeno metodologiji, odnosno modelima procjene operativnih rizika te je razloženo prateći kronologiju procesa upravljanja rizicima, što pojednostavljuje praćenje faza kroz koje poduzeće treba proći. Modeli procjene rizika podijeljeni su na jednostavne i multivarijatne s pregledom odgovarajućih prednosti i nedostataka. U nastavku je razrađen multivarijatni model procjene rizika, odnosno standardni model (Smith i Merritt) i multivarijatni WBS model operativnih rizika te je dana usporedba čimbenika i pristupa oba modela. Multivarijatni WBS model rizika dodatno je povezan s jednostavnim modelom preko matrice rizika, kao alata za jasnu prioritizaciju rizika i određivanje apetita prema riziku. Konačno, prikazan je isti primjer „Istraživanje i razvoj IT proizvoda“ i primjer kalkulatora rizika kao alata i registra rizika kao konačnog dokumenta koji će proizaći iz procesa upravljanja rizicima te služiti menadžerima za pravovremene reakcije i donošenje odluka. U desetom poglavlju opisana je paradigma upravljanja rizicima poslovanja usklađena s globalnim, digitalno povezanim okruženjem u kojemu se poslovni svijet neizbježno i ubrzano mijenja, a rizik se u budućnosti treba transformirati u sposobnost organizacije.
poslovnog uspjeha upravljanjem operati vnim rizicima (WBS pristup)
Autori u posljednja dva poglavlja ukratko daju naglašavaju važnost nadzora mjera za sprječavanje dokumentiranje poslovnih rizika.
14. Autori u posljednja dva poglavlja ukratko daju i objašnjenje mogućih odgovora na rizik i naglašavaju važnost nadzora mjera za sprječavanje i smanjivanje rizika, kao i upute za dokumentiranje poslovnih rizika.
Vrijednost knjige Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup) ogleda se u praktičnosti, sažetosti i razumljivosti teksta koji je primjeren menadžerima organizacija iz različitih područja djelatnosti. Osobito je vrijedno razlaganje multivarijatne WBS metode vrednovanja rizika te povezivanje s matricom rizika kao vrlo intuitivnim i direktnim prikazom izloženosti poduzeća rizicima. Također, kvaliteti priručnika doprinosi i konkretan primjer primjene metoda na stvarnom poslovnom procesu, što čitateljima olakšava razumijevanje materije.
Vrijednost knjige Do poslovnog uspjeha upravljanjem ogleda se u praktičnosti, sažetosti i razumljivosti organizacija iz različitih područja djelatnosti. Osobito WBS metode vrednovanja rizika te povezivanje direktnim prikazom izloženosti poduzeća rizicima. konkretan primjer primjene metoda na stvarnom razumijevanje materije.
Iz teksta bih izdvojila naglaske, koji najbolje prikazuju priručnika:
Iz teksta bih izdvojila naglaske, koji najbolje prikazuju svrsishodnost izrade i izdavanja ovog priručnika:
„… rizik kao središnji kriterij za donošenje odluka. ne reaktivnu ulogu.“
„… rizik kao središnji kriterij za donošenje odluka. Time menadžment preuzima proaktivnu, a ne reaktivnu ulogu.“
„Upravljanje operativnim rizicima počinje razumijevanjem korak.“
„Upravljanje operativnim rizicima počinje razumijevanjem aktivnosti u procesu – korak po korak.“
„SUTRA nam donosi upravljanje rizicima kao sposobnost organizacije. … Upravljanje rizicima postaje izvor konkurentske prednosti.“
„SUTRA nam donosi upravljanje rizicima kao sposobnost postaje izvor konkurentske prednosti.“
„Samo ono što se mjeri može se poboljšati.“
„Samo ono što se mjeri može se poboljšati.“
U Zagrebu, 18. siječnja 2026.
doc. dr. sc. Tessa Uroić digitalno povezanim okruženjem u kojemu
Prof. dr.sc. Krešimir Buntak
Sveučilište Sjever
Recenzija knjige
„Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)”
autora dr. sc. Marka Beškera i Anite Zado Bešker, prof.
Knjiga Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup) predstavlja vrijedan doprinos domaćoj stručnoj i znanstvenostručnoj literaturi iz područja upravljanja rizicima, upravljanja poslovnim procesima i sustava upravljanja kvalitetom. Autori se bave operativnim rizicima kao često zanemarenom, ali presudnom kategorijom rizika koja neposredno utječe na stabilnost procesa, ispunjenje zahtjeva kupaca i ukupnu učinkovitost i djelotvornost organizacije.
Posebna vrijednost knjige proizlazi iz dosljedno primijenjenog procesnog pristupa. Rizici se ne promatraju na apstraktnoj razini organizacije, već se identificiraju i analiziraju na razini konkretnih procesa i njihovih aktivnosti.
Primjena WBS (Work Breakdown Structure) pristupa omogućuje sustavno razlaganje procesa i precizno lociranje izvora opasnosti u točkama u kojima oni stvarno nastaju. Time se upravljanje rizicima metodološki povezuje s upravljanjem procesima, odgovornostima i mjerenjem učinka.
Knjiga je utemeljena na suvremenim teorijskim polazištima upravljanja rizicima te je jasno povezana s normativnim okvirom međunarodnih normi, osobito ISO 31000 i ISO 9001, ali i ostalih normi sustava upravljanja. Upravljanje rizicima pritom se interpretira kao sastavni element upravljanja kvalitetom, a ne kao izdvojena ili dodatna aktivnost. Time se potvrđuje pristup prema kojem je „risk-based thinking“ temeljna pretpostavka učinkovitog upravljanja organizacijom.
Znanstveno-metodološki doprinos knjige očituje se u razradi multivarijatnog modela procjene operativnih rizika, koji uzima u obzir više relevantnih čimbenika (izvore opasnosti, izloženost, vjerojatnost, posljedice i otpornost
procesa i precizno lociranje izvora opasnosti u točkama u kojima oni stvarno upravljanje rizicima metodološki povezuje s upravljanjem procesima, mjerenjem učinka. utemeljena na suvremenim teorijskim polazištima upravljanja rizicima te je jasno normativnim okvirom međunarodnih normi, osobito ISO 31000 i ISO 9001, ali i ostalih upravljanja. Upravljanje rizicima pritom se interpretira kao sastavni element kvalitetom, a ne kao izdvojena ili dodatna aktivnost. Time se potvrđuje pristup prema thinking“ temeljna pretpostavka učinkovitog upravljanja organizacijom. metodološki doprinos knjige očituje se u razradi multivarijatnog modela procjene koji uzima u obzir više relevantnih čimbenika (izvore opasnosti, izloženost, posljedice i otpornost procesa). Takav pristup omoguć uje diferenciraniju procjenu odnosu na pojednostavljene matrične modele te pruža kvalitetniju osnovu za mjerama kontrole i poboljšanja. zadržava snažnu praktičnu orijentaciju. Velik broj tabličnih prikaza, primjera i omogućuju izravnu primjenu predloženog pristupa u stvarnim organizacijskim naglašen značaj uloge vlasnika procesa, pov ezivanja WBS strukture i KPI integracije upravljanja rizicima u svakodnevne upravljačke i operativne aktivnosti.
poslovnog uspjeha upravljanjem operati vnim rizicima (WBS pristup)
14. procesa). Takav pristup omogućuje diferenciraniju procjenu razine rizika u odnosu na pojednostavljene matrične modele te pruža kvalitetniju osnovu za donošenje odluka o mjerama kontrole i poboljšanja.
Istodobno, knjiga zadržava snažnu praktičnu orijentaciju. Velik broj tabličnih prikaza, primjera i shematskih modela omogućuju izravnu primjenu predloženog pristupa u stvarnim organizacijskim uvjetima. Posebno je naglašen značaj uloge vlasnika procesa, povezivanja WBS strukture i KPI pokazatelja te integracije upravljanja rizicima u svakodnevne upravljačke i operativne aktivnosti.
Stil pisanja je stručan, jasan i funkcionalan. Autori uspijevaju zadržati znanstvenu utemeljenost, a pritom izbjeći nepotrebnu teorijsku apstraktnost. Time je knjiga pristupačna ne samo istraživačima i nastavnicima, nego i menadžerima, stručnjacima za kvalitetu, internim auditorima i savjetnicima, kao i studentima ekonomije, menadžmenta i tehničkih znanosti.
stručan, jasan i funkcionalan. Autori uspijevaju zadržati znanstvenu utemeljenost, a nepotrebnu teorijsku apstraktnost. Time je knjiga pristupačna ne samo istraživačima i menadžerima, stručnjacima za kval itetu, internim auditorima i savjetnicima, ekonomije, menadžmenta i tehničkih znanosti. Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup) metodološki konzistentan prikaz upravljanja operativnim rizicima utemeljen pristupu. Njezina vrijednost proizlazi iz uspješnog povezivanja teorijskih polazišta, i praktične primjene. Upravo ta sinteza čini knjigu relevantnim doprinosom preventivnog, strukturiranog i sustavnog upravljanja rizicima u organizacijama.
27.01.2026.
Zaključno, knjiga Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup) predstavlja cjelovit i metodološki konzistentan prikaz upravljanja operativnim rizicima utemeljen na procesnom pristupu. Njezina vrijednost proizlazi iz uspješnog povezivanja teorijskih polazišta, normativnog okvira i praktične primjene. Upravo ta sinteza čini knjigu relevantnim doprinosom razvoju kulture preventivnog, strukturiranog i sustavnog upravljanja rizicima u organizacijama.
U zagrebu, 27.01.2026.
Prof.dr.sc. Krešimir Buntak
Prof. dr. sc. Krešimir Buntak
90
Izv.prof.dr.sc. Miroslav Drljača
Sveučilište Sjever
Knjiga autora Marka Beškera i Anite Zado Bešker, pod naslovom „Do poslovnog uspjeha upravljanjem operativnim rizicima (WBS pristup)“ rezultat je dugogodišnjeg istraživačkog rada u području integriranih sustava upravljanja. Temelji se na spoznajama da je sustav upravljanja u svim organizacijama, u većoj ili manjoj mjeri integriran, neovisno o spoznaji menadžmenta o tome. Ova činjenica podrazumijeva potrebu više razine kompetencije novih generacija menadžera.
Autori stavljaju težište na operativne rizike koje definiraju „… kao rizike od gubitka uzrokovane internim slabostima ili vanjskim poremećajima koji ometaju svakodnevno funkcioniranje poslovanja, na način da najčešći operativni rizici nisu rezultat velike krize, već niza malih, svakodnevnih slabosti koje se nakupljaju.“ Ishodište upravljanja rizicima autori vide u poslovnom procesu. Pretpostavka primjene u ovom radu prikazane metodologije temelji se na strukturi procesa i njegovoj hijerarhiji. Autori zagovaraju WBS (Work Breakdown Structure) pristup, što pretpostavlja razlaganje poslovnog procesa do razine aktivnosti jer su rizici povezani s obavljanjem pojedinih aktivnosti. Ovakav pristup podrazumijeva dobro poznavanje teorije procesa, ali i poslovnih procesa konkretne organizacije.
Pored temeljitog istraživanja procesa upravljanja rizicima kao pretpostavke za upravljanje operativnim rizicima, autori argumentirano obrazlažu potrebu i način procjene, tretmana, praćenja i preispitivanja rizika te dokumentiranja i izvješćivanja o rezultatima procjene operativnih rizika. Donose metodologiju, odnosno model, upravljanja rizicima. Pritom temeljito pojašnjavaju sastavnice modela upravljanja rizicima prikazujući jednostavne, multivarijatne modele upravljanja operativnim rizicima, uspoređujući ih s tzv. standardnim modelom i operativnim multivarijatnim modelom. Autori zaključuju da je najbolji odgovor na rizike izgradnja sustava koji omogućuje donošenje mjera za smanjivanje i sprječavanje rizika u procesu. Prema autorima, činjenica da „… se problematika upravljanja rizicima nedovoljno izučava
poslovnom procesu. Pretpostavka primjene strukturi procesa i njegovoj hijerarhiji. Autori pristup, što pretpostavlja razlaganje poslovnog obavljanjem pojedinih aktivnosti. Ovakav pristup ali i poslovnih procesa konkretne organizacije.
14. tijekom redovitog školovanja i studiranja“ dovodi do toga da tako osposobljeni stručnjaci postaju menadžeri u sustavu upravljanja što za posljedicu ima entropiju sustava i negativne posljedice za gospodarstvo.
Budući da su autori stručnjaci za sustave upravljanja sukladno sa zahtjevima međunarodnih ISO normi, opravdano ističu činjenicu da „… ISO norme ne traže samo da se upravlja rizicima – one postavljaju rizik kao središnji kriterij za donošenje odluka. Time menadžment preuzima proaktivnu, a ne reaktivnu ulogu.“ Autori daju odgovor na pitanje tko je u organizaciji odgovoran za sustav upravljanja operativnim rizicima. Najbolji odgovor na rizike je „strategija upravljanja rizicima kao dio šire poslovne strategije, povezana s ciljevima, financijama i reputacijom.“ Pritom se strategiju upravljanja rizicima shvaća kao dinamičnu, a ne statičnu kategoriju.
Pored temeljitog istraživanja procesa operativnim rizicima, autori argumentirano obrazlažu i preispitivanja rizika te dokumentiranja i izvješćivanja Donose metodologiju, odnosno model, upravljanja sastavnice modela upravljanja rizicima prikazujući operativnim rizicima, uspoređujući i h s tzv. standardnim modelom. Autori zaključuju da je najbolji odgovor donošenje mjera za smanjivanje i sprječavanje se problematika upravljanja rizicima nedovoljno dovodi do toga da tako osposobljeni stručnjaci posljedicu ima entropiju sustava i negativne posljedice
Budući da su autori stručnjaci za sustave ISO normi, opravdano ističu činjenicu da „… one postavljaju rizik kao središnji kriterij proaktivnu, a ne reaktivnu ulogu.“ Autori daju za sustav upravljanja operativnim rizicima. Najbolji rizicima kao dio šire poslovne strategije , povezana se strategiju upravljanja rizicima shvaća kao dinamičnu, Ovo djelo ima teorijski i praktični doprinos. upravljanja operativnim rizicima jer mu se
Ovo djelo ima teorijski i praktični doprinos. Teorijski je u filozofskom pristupu problemu upravljanja operativnim rizicima jer mu se pristupa kontekstualno, stavljajući ga u korelaciju s teorijom procesa, razvojem sustava pokazatelja, teorijom sustava upravljanja i u konačnici upravljanja financijskim rezultatom poslovanja. Praktični doprinos je u tome što je strukturirano na način da predstavlja svojevrstan vodič (priručnik) stručnjacima u organizacijama u naporima za modeliranje i implementaciju sustava upravljanja operativnim rizicima u organizacijama.
U odnosu na postojeće slične publikacije, ovo se djelo razlikuje jer predstavlja novi pristup procjeni operativnih rizika i sagledava ih u kontekstu stalnih promjena okolnosti koje mijenjaju kontekst poslovanja organizacije. Primjena ovog pristupa jača otpornost organizacije i konkurentnost gospodarstva te doprinosi povećanju razine kvalitete života građana.
Velika Gorica, 12.1.2026.
teorijom procesa, razvojem sustava pokazatelja, upravljanja financijskim rezultatom poslovanja. način da predstavlja svojevrstan vodič (priručnik) modeliranje i implementaciju sustava upravljanja U odnosu na postojeće slične publikacije, procjeni operativnih rizika i sagledava ih u kontekstu kontekst poslovanja organizacije. Primjena konkurentnost gospodarstva te doprinosi povećanju
Velika Gorica, 12.1.2026. Izv. prof. dr. sc. Miroslav Drljača