Prof. Dr. Dennis-Kenji Kipker

Prof. Dr. Dennis-Kenji Kipker
Liebe Leserinnen und Leser, der Cyberraum ist längst kein Nebenschauplatz mehr, sondern jener Resonanzboden, auf dem unsere Wirtschaft, unsere kritischen Infrastrukturen und unsere demokratischen Gesellschaften täglich Bestand beweisen müssen. Wer heute über Unternehmensstrategie spricht, spricht unweigerlich auch über Cybersicherheit – und wer über Cybersicherheit spricht, muss die regulatorische Großwetterlage Europas verstehen.
In meiner Rolle als Research Director und Gründer des cyberintelligence.institute (CII) in Frankfurt und Berlin sowie als Forscher und Berater an der Schnittstelle von Recht, Politik, Wirtschaft, Gesellschaft und Technik erlebe ich täglich, wie sehr sich die Anforderungen an Vorstände und Geschäftsführungen verändert haben. Cyber Compliance ist 2027 keine bloße Pflichtübung mehr, sondern die zentrale Voraussetzung dafür, Innovation, Vertrauen und Souveränität für digitale Technologien langfristig zu sichern.
Vom verteilten Regelwerk zur ganzheitlichen Resilienzarchitektur Mit NIS2, DORA, CER, CRA, AI Act und Data Act hat die Europäische Union innerhalb weniger Jahre ein zusammenhängendes Regelwerk geschaffen, das in seiner Tiefe und Breite weltweit einzigartig ist. Was auf den ersten Blick wie ein Akronymdickicht wirken mag, offenbart bei genauerem Hinsehen eine bemerkenswerte innere Logik: Es geht nicht mehr darum, Risiken punktuell zu adressieren, sondern Vertrauen in digitale Wertschöpfung systemisch zu verankern. NIS2 hebt die Cybersicherheit wesentlicher und wichtiger Einrichtungen auf ein neues Niveau, DORA macht den Finanzsektor digital widerstandsfähig, CER schützt die Substanz unserer kritischen Infrastrukturen physisch wie operativ, der CRA bringt Sicherheit in jedes vernetzte Produkt, der AI Act schafft Leitplanken für vertrauenswürdige KI und der Data Act öffnet Datenräume, ohne die Souveränität ihrer Teilnehmenden preiszugeben. In Summe entsteht auf diese Weise ein zukunftsgerichtetes europäisches Resilienzversprechen.
Wer Cybersicherheit als Innovationsmotor begreift, gewinnt Vertrauen und Marktposition. Wer sie als bloße Last sieht, verliert beides.
Hybride Resilienz ist strategische Innovation Zu oft noch wird Resilienz als defensive Größe missverstanden. Tatsächlich ist sie das Fundament jeder ernst gemeinten Innovation. Jedes Unternehmen, das heute robuste Lieferketten, sichere Software-Lebenszyklen und beherrschbare KI-Systeme aufbaut, schafft zugleich die Voraussetzung dafür, in den Märkten von morgen zu bestehen. Wer Cybersicherheit als Innovationsmotor begreift, gewinnt Vertrauen und Marktposition. Wer sie als bloße Last sieht, verliert beides. Vertrauenswürdige Technologie ist zum entscheidenden Wettbewerbsfaktor geworden, denn Kundinnen, Geschäftspartner und Investoren weltweit verlangen heute Nachweise von Sicherheit, Transparenz und Verlässlichkeit, bevor sie auf eine Lösung setzen. Compliance wird so vom
Brandreport • Empalis Consulting GmbH
Kostenfaktor zunehmend zum Verkaufsargument in der gesamten digitalen Lieferkette. Chefsache mit globaler Strahlkraft Damit wird Cyber Compliance unausweichlich zur Aufgabe der obersten Führungsebene, denn sie muss im Unternehmen ganzheitlich adressiert werden. Vorstände und Geschäftsführungen tragen schon jetzt nicht mehr nur die wirtschaftliche, sondern auch die persönliche Verantwortung für die digitale Verfasstheit ihrer Organisationen. Es geht um Geschäftsmodelle, um Reputation, um die Kontinuität ganzer Wertschöpfungsketten. Der internationale Blick zeigt zugleich: Europa setzt Maßstäbe. Von Washington über Neu-Delhi bis Tokio beobachten Regulatoren, wie der europäische Weg gelingt. Auf diese Weise wird der viel zitierte »Brüssel-Effekt« zunehmend zum Cybersecurity-Effekt und Standards, die hier entstehen, werden weltweit zur Referenz.
Ausblick und Einladung zur Diskussion Der Ausblick auf die kommenden Jahre stimmt trotz steigender Bedrohungslage im digitalen Raum zuversichtlich: Das europäische Resilienzwerk reift, Aufsicht und Anwendung werden konkreter, der Markt für vertrauenswürdige Technologien wächst. Wer jetzt handelt, gestaltet nicht bloß eine Pflicht, sondern festigt seine Position. In einer Welt, deren geopolitische Verwerfungen uns täglich daran erinnern, dass digitale Souveränität und Sicherheit kein Luxus sind, sondern Grundbedingung freiheitlicher Wirtschaft, ist diese Erkenntnis wichtiger denn je.
Ich lade Sie deshalb ein: Nutzen Sie diese Sonderbeilage, um das große Bild zu sehen –die systematische Architektur hinter den Einzelregulierungen, die Chancen hinter den Verpflichtungen, die Innovationsräume hinter der Compliance. Lassen Sie uns Cybersicherheit nicht als Last, sondern als gemeinsames europäisches Projekt verstehen. Die Werkzeuge sind da. Die Verantwortung liegt bei uns allen. Lassen Sie uns jetzt gestalten.
Text Prof. Dr. Dennis-Kenji Kipker, Research Director und Gründer, cyberintelligence.institute (CII), Frankfurt am Main / Berlin
Lesen Sie mehr.
04 EU AI Act
08 NIS2 – Umsetzung und Meldepflichten
12 CRA
16 Coverstory:
Haya Schulmann & Michael Waidner
18 DORA
20 CER – kritische Infrastruktur
24 Data Act und digitale Souveränität
Smart Cyber Compliance Verlag und Herausgeber
Smart Media Agency AG, Gerbergasse 5, 8001 Zürich, Schweiz
Redaktion (verantwortlich)
Kevin Meier
Smart Media Agency AG, Gerbergasse 5, CH – 8001 Zürich Tel +41 44 258 86 00
Layout (verantwortlich)
Mathias Manner
Smart Media Agency AG, Gerbergasse 5, CH – 8001 Zürich Tel +41 44 258 86 00
Anzeigen (verantwortlich)
Falko Riedel
Smart Media Agency AG, Gerbergasse 5, CH – 8001 Zürich Tel +41 44 258 86 10
Druckerei
Handelsblatt Media Group GmbH
Viel Spaß beim Lesen! Falko Riedel Project Manager
In einer volatilen Wirtschaft wird Resilienz zum zentralen Managementthema. NIS2 und DORA erhöhen den Nachweisdruck und rücken die Betriebsfähigkeit in den Fokus der Geschäftsleitung: das Business-Continuity-Management (BCM).
Melcher Senior BCM-Berater
Die strategische Lücke im BCM Aktuelle Benchmarks zeigen: 76 Prozent der Unternehmen verfügen über ein BCM-System (BCMS), doch 80 Prozent sehen erheblichen Optimierungsbedarf beim Reifegrad. Größte Schwachstelle: Nur 45,8 Prozent der Organisationen testen ihre Kontinuitätspläne konsequent. Ohne Validierung bleibt Resilienz bloße Annahme – die bei Audits und im
Ernstfall scheitert. (Quellen: Deloitte-Studie 2024/2025, BCM-Barometer 2026)
Governance entscheidet Betriebsstabilität
Während das Informationssicherheitsmanagementsystem (ISMS) Daten präventiv schützt, sichert BCM die Handlungsfähigkeit im Ernstfall. Ohne Sponsoring der Geschäftsführung bleiben Maßnahmen jedoch isoliert und der Krisenstab unkoordiniert.
Der modulare Weg zur Auditfähigkeit Ein dreistufiges BCM strukturiert komplexe Abhängigkeiten und führt systematisch zu nachweisbarer Resilienz:
1. BCM Enable (Transparenz): Identifikation kritischer Prozesse und
Abhängigkeiten (BIA) zur Definition strategischer Wiederanlaufparameter.
2. BCM Operate (Handlungsfähigkeit): Überführung der Konzepte in praxistaugliche Runbooks und Rollenmodelle für den Krisenstab.
3. BCM Assure (Nachweisbarkeit): Regelmäßige Recovery-Tests machen Konzepte belegbar und erfüllen die Sorgfaltspflicht der Organmitglieder.
Fazit
Digitale Betriebsstabilität ist kein einmaliger Kraftakt, sondern ein kontinuierlicher Managementprozess. Ein modulares Vorgehen macht Resilienz steuerbar statt zufällig. Eine ehrliche Standortbestimmung der BCM-Reife ist Voraussetzung
für Compliance und den langfristigen Schutz des Unternehmenswerts.
Text Michael Melcher, Senior BCM-Berater bei der Empalis Consulting GmbH, verantwortet ganzheitliche Business-Continuity-Strategien
Weitere Informationen unter: empalis.de
Laokoon Security GmbH • Brandreport 3
»Angreifende denken nicht in Kontrollkatalogen, sondern in Wirkungen«
Regulatorische Anforderungen sind eine wichtige Grundlage für Cybersecurity – sie schützen Unternehmen jedoch nicht automatisch vor Angriffen. Warum Unternehmen ihre Sicherheitsstrategie konsequent aus Sicht der Angreifenden denken sollten, erläutern Andreas Krüger und Björn Trappe, Geschäftsführer der Laokoon Security GmbH. Das Unternehmen wurde von ehemaligen Hackern aus Bundeswehr und Sicherheitsbehörden gegründet und ist auf Offensive Cybersecurity spezialisiert.
Andreas Krüger Geschäftsführer
Björn Trappe Geschäftsführer
Herr Krüger, Herr Trappe, mit NIS2, DORA und dem Cyber Resilience Act entsteht ein immer dichteres Regelwerk für Cybersicherheit. Wo sehen Sie derzeit die größte Lücke zwischen regulatorischem Anspruch und tatsächlicher Abwehrfähigkeit?
AK: NIS2, DORA oder der Cyber Resilience Act sind aus unserer Sicht ein großer Gewinn. Sie zwingen Unternehmen, sich strukturiert mit Cybersicherheit zu befassen und formulieren ein einheitliches Grundniveau, das es vorher in dieser Form nicht gab. Gleichzeitig lässt die Regulatorik Spielräume, weil jedes Unternehmen andere Risiken und Rahmenbedingungen hat. Genau darin liegt aber auch die Herausforderung: Wer diesen Spielraum nutzt, um Compliance nur als Checkliste abzuarbeiten, erfüllt möglicherweise die formalen Anforderungen, ohne die tatsächlichen Risiken wirksam zu adressieren. Diese Regelwerke richten sich an unterschiedliche Zielgruppen, weisen aber in dieselbe Richtung: Nachweisbare Cyberresilienz wird zur Managementaufgabe.
BT: Die Angreifenden denken nicht in Kontrollkatalogen, sondern in Wirkungen. Sie fragen sich: Wie komme ich in das Unternehmen? Wie bewege ich mich weiter? Welche Systeme sind wirklich geschäftskritisch? Viele Unternehmen verfügen über historisch gewachsene IT-Landschaften, weitreichende Berechtigungen oder unzureichend segmentierte Netze. Auf dem Papier ist vieles geregelt, unter realistischen Bedingungen wurde es jedoch in vielen Fällen nicht überprüft.
Welche Konsequenzen hat das für die Sicherheitsstrategie von Unternehmen?
BT: Der entscheidende Schritt ist, sich von einer rein regulatorischen Sichtweise zu lösen. Unternehmen sollten zunächst ihre wirklich kritischen Geschäftsprozesse identifizieren und daraus ihre Sicherheitsprioritäten ableiten. Erst dann lassen sich Maßnahmen gezielt umsetzen und anschließend auch auf ihre Wirksamkeit überprüfen. Es reicht nicht, nachzuweisen, dass eine Sicherheitsmaßnahme existiert, sie muss im Ernstfall auch funktionieren.
Pentests gelten inzwischen als Standardinstrument der Compliance. Wo liegen ihre Grenzen?
AK: Ein Penetrationstest ist ein wichtiger Baustein, aber eben nur ein Baustein. Sicherheit entsteht nicht durch eine einzelne Maßnahme. Man kann sich das wie eine Pyramide vorstellen:
Offensive Security Stack Penetration Test – oder doch was anderes?
Assume Breach/Blue Team Training
IDS/IPS/EDR Lösungen auf Effektivität prüfen Verteidiger trainieren
Red Teaming und Attack Simulation Vorgegebenes Ziel erreichen, Reaktionsvermögen prüfen, Gefahrenpotenziale verifizieren
Penetrationstest So viele Schwachstellen wie möglich in Entität finden.
(automatisierter) Schwachstellenscan Bekannte Schwachstellen und Konfigurationsfehler aufspüren Assets überprüfen und Schatten-IT finden
Wer Cybersecurity ausschließlich als regulatorische Pflicht betrachtet, wird langfristig hinter der Entwicklung professioneller Angreifender zurückbleiben.
– Andreas Krüger, Geschäftsführer
als noch vor einigen Jahren. Deshalb suchen professionelle Angreifende zunehmend andere Wege. Wenn es gelingt, sich Zutritt zu einem Gebäude zu verschaffen oder Prozesse auszunutzen, lassen sich viele technische Schutzmaßnahmen umgehen. Solche Szenarien können sehr deutlich zeigen, wie gut Sicherheitsprozesse im Alltag tatsächlich funktionieren.
BT: Hinzu kommt, dass Cyberkriminalität hochgradig professionalisiert ist. Es gibt heute arbeitsteilige Strukturen, spezialisierte Gruppen und Dienstleistungen, die Angriffe erheblich vereinfachen. Bei dem Modell »Cybercrime-as-a-Service« beispielsweise bieten spezialisierte Gruppen einzelne Bestandteile einer Angriffskette als Dienstleistung an. Auch künstliche Intelligenz senkt die Einstiegshürden und macht Angriffe schneller, personalisierter und überzeugender.
Warum gelingt es vielen Unternehmen trotzdem nicht, aus solchen Erkenntnissen einen kontinuierlichen Verbesserungsprozess abzuleiten?
AK: Weil der eigentliche Aufwand erst nach dem Test beginnt. Ein Penetrationstest oder ein Red-Team-Szenario sind nicht das Ziel, sondern der Startpunkt. Danach müssen Schwachstellen priorisiert, Prozesse angepasst, Personal eingebunden und technische Maßnahmen umgesetzt werden. Das kostet Zeit, Ressourcen und Management-Aufmerksamkeit.
Die Basis bilden organisatorische Prozesse, Verantwortlichkeiten und ein sauberes AssetManagement. Darauf folgen Schwachstellenanalysen und Penetrationstests. Erst wenn diese Grundlagen vorhanden sind, ergibt ein umfassendes Angriffsszenario überhaupt Sinn. Ein Red-Team-Test bringt zum Beispiel wenig, wenn im Unternehmen gar nicht klar definiert ist, welche Systeme wirklich geschäftskritisch sind.
BT: Problematisch wird es, wenn Tests nur durchgeführt werden, um einen regulatorischen Haken zu setzen. Dann werden Umgebungen künstlich eingeschränkt, Tests verkürzt oder kritische Bereiche ausgeschlossen. Das erfüllt möglicherweise eine Compliance-Anforderung, verbessert die tatsächliche Sicherheitslage aber kaum.
Was zeigt ein Red-Team-Szenario, das klassische Sicherheitsprüfungen nicht sichtbar machen?
BT: Beim Red Teaming nehmen wir konsequent die Perspektive realer Angreifender ein. Wir gehen dabei, nicht zuletzt auch aus wirtschaftlichen
Gründen, oft davon aus, dass der erste Zugriff durch die Angreifenden bereits gelungen ist, etwa durch Phishing, gestohlene Zugangsdaten, eine verwundbare externe Anwendung oder einen kompromittierten Dienstleister. Entscheidend ist dann nicht mehr, ob dieser erste Schritt gelingt, sondern wie das Unternehmen darauf reagiert. Erkennt es den Angriff? Funktionieren Meldewege? Greifen Prozesse? Können die Angreifenden identifiziert und bestenfalls gestoppt werden, bevor ein größerer Schaden entsteht?
AK: Genau hier zeigt sich der Unterschied zwischen technischen Schwachstellen und organisatorischer Resilienz. Ein Unternehmen scheitert selten an einer einzelnen Sicherheitslücke. Kritisch wird es, wenn technische, organisatorische und menschliche Faktoren zusammenkommen.
Sie simulieren dabei auch physische Angriffe. Warum gewinnt dieser Aspekt an Bedeutung?
AK: Technische Schutzmechanismen sind in vielen Unternehmen heute deutlich besser
Unsere Erfahrung zeigt: Unternehmen, die bereits einen Sicherheitsvorfall erlebt haben, gehen mit den Ergebnissen meist sehr konsequent um.
– Björn Trappe, Geschäftsführer
BT: Unsere Erfahrung zeigt: Unternehmen, die bereits einen Sicherheitsvorfall erlebt haben, gehen mit den Ergebnissen meist sehr konsequent um. Sie verstehen Cybersecurity nicht mehr als Kostenfaktor, sondern als wertvolle Präventionsmaßnahme, die teure Folgekosten spart – und als Voraussetzung für stabile Geschäftsprozesse.
Wenn Sie Vorständen nur eine Empfehlung mitgeben dürften – welche wäre das?
AK: Wer Cybersecurity ausschließlich als regulatorische Pflicht betrachtet, wird langfristig hinter der Entwicklung professioneller Angreifender zurückbleiben. Entscheidend ist, die Resilienz des Unternehmens kontinuierlich zu überprüfen und Sicherheitsmaßnahmen unter realistischen Bedingungen zu testen.
BT: Ich empfehle jedem Vorstand, das eigene Unternehmen konsequent aus der Perspektive der Angreifenden zu betrachten. Die entscheidende Frage lautet nicht: Welche IT-Systeme müssen wir schützen? Sondern: Was würde unseren Geschäftsbetrieb wirklich gefährden und sind wir darauf vorbereitet?
Weitere Informationen unter: laokoon-security.com
Mit dem EU AI Act schafft Europa erstmals einen verbindlichen Rechtsrahmen für künstliche Intelligenz. Für CIOs, CISOs und Compliance-Verantwortliche markiert sie den Beginn einer neuen Ära regulatorischer Verantwortung – und macht Cybersecurity zu einer zentralen Voraussetzung für den produktiven Einsatz von KI.
Als weltweit erstes umfassendes KI-Gesetz setzt der EU AI Act neue Maßstäbe für den Umgang mit künstlicher Intelligenz. Die vom Europäischen Parlament und Rat der Europäischen Union verabschiedete Verordnung ist seit dem 1. August 2024 in Kraft und wird stufenweise umgesetzt. Im Mittelpunkt stehen ein risikobasierter Regulierungsansatz sowie die Förderung vertrauenswürdiger und sicherer KI-Anwendungen.
Die nächste Welle der Cyberregulierung
Unternehmen in Europa erleben derzeit eine beispiellose Verdichtung regulatorischer Anforderungen. Mit NIS2, der zweiten EU-Richtlinie zur Netzwerk- und Informationssicherheit, DORA, dem Digital Operational Resilience Act, und CRA, dem Cyber Resilience Act, hat die Europäische Union in kurzer Zeit mehrere Regelwerke auf den Weg gebracht, die Cybersicherheit von einer technischen Disziplin zu einer Managementaufgabe machen. Der AI Act fügt dieser Entwicklung nun eine weitere Dimension hinzu: die Sicherheit künstlicher Intelligenz.
Dabei geht es längst nicht mehr nur um Datenschutz oder ethische Leitplanken. Die Verordnung adressiert eine zentrale Erkenntnis der vergangenen Jahre: KI-Systeme schaffen neue Angriffsflächen, die mit klassischen Sicherheitskonzepten allein nicht beherrscht werden können. Wer künstliche Intelligenz entwickelt oder einsetzt, muss künftig nachweisen können, dass Modelle, Daten und Prozesse ausreichend gegen Manipulation, Missbrauch und Fehlfunktionen geschützt sind.
Brandreport • Deutsche Telekom AG
Vom IT-System zum KI-System
Der regulatorische Fokus verschiebt sich damit deutlich. Während klassische Sicherheitsarchitekturen vor allem Netzwerke, Endgeräte und Anwendungen schützen, rücken nun Trainingsdaten, Modelle und algorithmische Entscheidungen in den Mittelpunkt. Die Bedrohungslage ist real. Angreifende können Trainingsdaten gezielt manipulieren, Modelle durch sogenannte Data-Poisoning-Angriffe kompromittieren oder generative KI mittels Prompt-Injection dazu bringen, Sicherheitsmechanismen zu umgehen. Auch der Diebstahl proprietärer Modelle oder die Extraktion sensibler Trainingsdaten zählen inzwischen zu den relevanten Risikoszenarien.
Für Unternehmen bedeutet das einen Paradigmenwechsel. Cybersecurity endet nicht mehr an der Firewall; sie umfasst zunehmend die Integrität der Modelle selbst, die Vertrauenswürdigkeit der Datenbasis und die Nachvollziehbarkeit algorithmischer Entscheidungen.
Hochrisiko-KI unter besonderer Beobachtung
Besonders deutlich wird dieser Anspruch bei sogenannten Hochrisiko-Systemen. Dazu zählen unter anderem Anwendungen im Personalwesen, in Finanzdienstleistungen, im Gesundheitswesen, in kritischen Infrastrukturen oder im Bereich staatlicher Entscheidungen.
Wer etwa KI zur Bewerberauswahl, Kreditwürdigkeitsprüfung oder Steuerung kritischer Prozesse einsetzt, muss umfangreiche Anforderungen erfüllen. Dazu gehören Risikomanagementverfahren, technische Dokumentation, Protokollierung,
menschliche Aufsicht sowie ein hohes Maß an Robustheit und Cybersicherheit.
Auch Nutzer stehen in der Verantwortung Ein weitverbreiteter Irrtum besteht darin, den AI Act ausschließlich als Regulierung für KI-Anbieter zu betrachten. Tatsächlich geraten auch Unternehmen in den Fokus, die bestehende Systeme einsetzen. Schon die Nutzung von ChatGPT, Microsoft Copilot oder vergleichbaren Anwendungen macht Organisationen in vielen Fällen zu sogenannten Deployern.
Besonders relevant ist die seit Februar 2025 geltende Verpflichtung zur KI-Kompetenz. Unternehmen müssen gewährleisten, dass Mitarbeitende die Funktionsweise und Risiken der eingesetzten Systeme verstehen. Für viele Organisationen werden damit Personalschulungen zu einer ebenso wichtigen Compliance-Maßnahme wie technische Schutzvorkehrungen.
Governance wird zum Wettbewerbsfaktor
Die eigentliche Herausforderung liegt jedoch weniger in einzelnen gesetzlichen Vorgaben als in der organisatorischen Umsetzung. Unternehmen benötigen Transparenz darüber, welche KI-Systeme im Einsatz sind, welche Daten verarbeitet werden und welche Risiken daraus entstehen.
In der Praxis beginnt dies häufig mit einem KI-Inventar. Darauf aufbauend folgen Nutzungsrichtlinien, Freigabeprozesse, Risikobewertungen und Kontrollmechanismen. Gleichzeitig müssen bestehende
Governance-Strukturen erweitert werden. KI-Risiken lassen sich weder isoliert in der IT noch ausschließlich in der Rechtsabteilung steuern. Gefragt ist ein Zusammenspiel aus Informationssicherheit, Datenschutz, Compliance, Risikomanagement und Fachbereichen. Zu den wichtigsten Handlungsfeldern gehören die Identifikation aller eingesetzten KI-Systeme, die Einführung verbindlicher Richtlinien, die Schulung von Mitarbeitenden sowie die Bewertung potenzieller HochrisikoAnwendungen. Darüber hinaus gewinnen Security-by-Design, kontinuierliches Monitoring, Red Teaming und die Absicherung von Trainings- und Betriebsdaten an Bedeutung.
Mehr als ein Innovationsgesetz Der AI Act wird häufig als Regelwerk zur Förderung vertrauenswürdiger künstlicher Intelligenz beschrieben. Für Unternehmen hat die Verordnung jedoch eine weitergehende Bedeutung. Sie macht deutlich, dass der wirtschaftliche Erfolg von KI künftig nicht allein von Rechenleistung und Datenverfügbarkeit abhängen wird.
Entscheidend wird vielmehr sein, ob Unternehmen ihre KI-Systeme sicher, nachvollziehbar und regulatorisch belastbar betreiben können. In einer Zeit zunehmender Cyberrisiken wird genau diese Fähigkeit zum strategischen Wettbewerbsvorteil. Die eigentliche Botschaft des AI Act reicht daher weit über die Regulierung von KI hinaus. Sie lautet: Wer das Potenzial künstlicher Intelligenz nutzen will, muss ihre Risiken beherrschen. Cybersicherheit wird damit zur Eintrittskarte in die Zukunft mit KI. Text Miriam Rauh
Maike
Scholz
Squad Lead Digital Ethics, Group Compliance
Das Innovationsfeld »künstliche Intelligenz« entwickelt sich rasant und analog dazu wachsen die Anforderungen an Unternehmen. In der Praxis ist entscheidend, die Regulierung alltagstauglich zu verankern. Der AI Act betrachtet jeweils den konkreten Fall: Nicht jeder KI-Use-Case birgt dieselben Risiken. Mit der Art und Weise, wie KI angewendet wird, entscheidet sich, welche Pflichten erfüllt werden müssen.
Doch der Reihe nach. Damit die KIGovernance eine Chance hat, erfolgreich
implementiert zu werden, braucht es den Rückhalt der Unternehmensleitung. Der »Tone from the Top« als wichtiges Startsignal sollte möglichst alle wesentlichen Punkte bereits adressieren. Etwa das Budget für die KI-Strategie, Risikobewertung, veränderte Prozesse und Impulse für einen Wandel der Unternehmenskultur. Fehlt dieses Signal, bleiben Initiativen stecken.
Danach braucht es Transparenz und die Fakten müssen auf den Tisch: Welche KI-Systeme sind bereits im Einsatz? Welche Risiken bestehen?
Welche Use-Cases sind wirklich relevant? Und ganz pragmatisch: Lohnt sich KI für den geplanten Zweck mit Blick auf die vorhandenen Daten oder verbundenen Kosten überhaupt?
Dabei zeigt sich schnell: KI ist ein Teamsport. Business-Owner, Datenschutz, Informationsschutz und IT-Sicherheit, die Rechtsabteilung, Compliance, Personal und weitere Querschnittsbereiche müssen gemeinsam messen und bewerten. Nur so lassen sich Regulierung, Technik und Geschäft effektiv verbinden.
Der Faktor Mensch ist genauso wichtig für den reibungslosen Start mit KI im Unternehmen. Mitarbeitende müssen wissen, welche Tools sie nutzen dürfen, um das Problem der SchattenIT zu vermeiden. Sprich den Wildwuchs von Systemen, die in der Folge immer schwieriger zu betreiben sind. Welche Daten dürfen mit KI verarbeitet werden, welche nicht und wie funktionieren KI-Systeme überhaupt? KIKompetenz im Sinne des AI Acts ist mehr als ein Schulungsthema: Sie entsteht durch eine stete Kommunikation von KI-Themen, eine Kultur des Miteinander-Lernens, Foren für den Austausch mit Expert:innen und zum Beispiel gezielte Learning Journeys.
Schaut man auf die Prozesslandschaft, besteht ein häufiger Fehler darin, neue Parallelstrukturen zur KI-Prüfung aufzubauen. Hochkomplexe AI-Governance-Systeme passen selten zur bereits bestehenden Prozesslandschaft. Wirksamer ist es, KI-Anforderungen in vorhandene Risiko-, Entwicklungs- und Freigabeprozesse zu integrieren.
Dabei darf der Blick nicht am eigenen Unternehmensrand enden: Auch die Ende-zu-EndeLieferkette muss mitgedacht werden. Datenquellen, Modelle, Cloud-Anbieter und Partner sind Teil eines KI-Ökosystems. Risiken, Verantwortlichkeiten und Haftungsfragen müssen verstanden und vertraglich abgesichert werden.
AI-Governance ist kein Hindernis für Innovation, sie macht sie möglich: Sie schafft Orientierung für alle Beteiligten, schafft verlässliche Standards entlang der Lieferkette und schafft Vertrauen bei Kundschaft, Mitarbeitenden und Partnern. Gerade weil sich dieses Innovationsfeld rasant weiterentwickelt (seien es autonome Multi-Agenten-Systeme oder gar geopolitische Lieferrisiken), braucht es belastbare Strukturen, fachliche Expertise und interdisziplinäre Zusammenarbeit. Unternehmen, die so aufgestellt sind, können neue Entwicklungen schneller einordnen, verantwortungsvoll nutzen und KI nachhaltig in Wertschöpfung übersetzen.
Text Maike Scholz
Andreas Golze Managing Director DACH
Wer Cyberangriffe nicht nur abwehren, sondern im Ernstfall eindämmen und nachweisbar umkehren will, macht Wiederherstellbarkeit zum Fundament seiner Sicherheitsstrategie – und legt damit zugleich die Basis für den vertrauensvollen Einsatz autonomer KI-Agenten. Andreas Golze, Managing Director DACH bei Cognizant, über die Verschiebung von der Abwehr zur Recovery, die Kontrolle über autonome Systeme und die strategische Plattformpartnerschaft mit Rubrik.
Herr Golze, das Thema Cybersicherheit entwickelt sich durch den Fortschritt der künstlichen Intelligenz rasant weiter. Wie betrifft dies Ihre Kunden? Unternehmen investieren Millionen in KI, um ihre Daten nutzbar zu machen und ihre Betriebsabläufe durch KI-Agenten zu transformieren. Mit der zunehmenden Skalierung von KI-Anwendungen begegnen Unternehmen einer neuen Herausforderung: Sie können mehr erreichen als je zuvor, gleichzeitig vergrößert sich ihre Angriffsfläche durch die wachsende Verbreitung von Daten sowie die zunehmende Komplexität von Infrastrukturen erheblich. In dieser KI-getriebenen Bedrohungslandschaft werden Angriffe immer ausgefeilter – und das mit einer bislang ungekannten Geschwindigkeit. Dadurch verkürzen sich die Zeitfenster für Erkennung und Reaktion drastisch. Um den Geschäftsbetrieb weiterhin wirksam zu schützen, ist ein deutlich widerstandsfähigerer Ansatz erforderlich.
Wie sieht dieser neue Ansatz jenseits von »business as usual« aus?
Die Frage »Wie können wir Angriffe verhindern?« reicht daher nicht mehr aus. Unternehmen müssen ebenso eine Antwort auf die Frage haben: »Wenn ein Zwischenfall trotzdem passiert, wie können wir diesen eindämmen, uns davon erholen und unseren Betrieb aufrechterhalten?« Dabei dürfen sich Unternehmen nicht mehr ausschließlich auf den präventiven Schutz ihrer Infrastruktur konzentrieren, sondern müssen Identitäten ebenso konsequent absichern. Denn Angreifende »hacken« sich heute nicht mehr in Systeme ein – sie melden sich an. Mehr als 80 Prozent aller Cyberangriffe basieren inzwischen auf kompromittierten Zugangsdaten. Identität wird so zum neuen Sicherheitsperimeter.
Sagen Sie damit, dass es nur noch eine Frage der Zeit ist, bis man gehackt wird?
Wir sehen immer mehr, dass sich das Cybersecurity-Schlachtfeld von der Abwehr zur Recovery verschiebt: Die Fähigkeit, einen sauberen Wiederherstellungspunkt zu identifizieren und geschäftskritische Dienste schnell wiederherzustellen, ist heute ein zentraler Faktor für Resilienz. Anstatt sich im Ernstfall auf improvisierte Notfallmaßnahmen zu verlassen, brauchen Unternehmen einen industrialisierten, standardisierten Prozess mit klaren Wiederherstellungszielen. Dies ermöglichen wir unseren Kunden in Partnerschaft mit der Cyberresilienz-Plattform Rubrik.
Wie sieht diese Partnerschaft zwischen Ihnen als IT-Dienstleister und Rubrik als Datensicherheitsunternehmen aus? Während andere Sicherheitsanbieter ihren
Wer wartet, bis etwas passiert, riskiert langwierige Ausfälle und tiefgreifende Schäden.
Fokus auf Angriffsprävention legen, konzentriert sich Rubrik darauf, was im Ernstfall passiert. Rubrik setzt auf unveränderliche, manipulationssichere Back-ups, kombiniert mit leistungsfähiger Anomalieerkennung. Wird etwas Verdächtiges erkannt, lässt sich der betroffene Bereich isolieren und in einen nachweislich sauberen Zustand zurückversetzen.
Rubrik liefert die Technologie und Cognizant die Beratungs-, Implementierungs- und Governance-Kompetenz, um Resilienz strategisch in die Infrastruktur einzubauen. Gemeinsam bieten wir das als Business-Resilience-as-a-Service an – ein Abonnement mit definierten Wiederherstellungszielen, integriert in die bestehende IT-Service-Landschaft. Dies schafft Planbarkeit für IT-Verantwortliche und CFOs gleichermaßen: Resilienz wird kontinuierlich gepflegt, Ausfallzeiten sinken, Wiederherstellungen werden messbar und Budgets lassen sich verlässlich kalkulieren, statt in große, punktuelle Notfallprojekte zu fließen.
Im Juni haben Sie die Partnerschaft mit Blick auf KI-Agenten ausgebaut. Warum?
Praktisch alle Kunden stoßen an denselben Punkt: Sie wollen KI-Agenten produktiv einsetzen – etwa um Code zu schreiben, Daten zu bewegen und in Echtzeit Entscheidungen zu treffen. Dabei greifen diese direkt auf Systeme, Daten und Code zu. Ein einzelner Fehler kann sich durch komplexe, vernetzte Abhängigkeiten rasch über ganze Systemlandschaften ausbreiten. Auf die Frage »Wie baue ich Agenten?« muss die Frage »Wie kontrolliere ich sie?« folgen.
Ein Agent entscheidet in Sekundenbruchteilen. Geht dabei etwas schief, muss man genauso schnell reagieren können. Als Launch-Partner für Rubriks »Project Hourglass« integrieren wir Rubriks Agent Cloud als Kontrollschicht in unsere eigenen KI-Plattformen. Dies ermöglicht Kunden drei wichtige Fähigkeiten: Transparenz über jede Aktion ihrer KI-Agenten, Durchsetzung von Richtlinien in Echtzeit und – der entscheidende Punkt – die Möglichkeit, unbeabsichtigte Handlungen rückgängig zu machen.
Rubrik wirbt damit, Terabytes kompromittierter Daten in Minuten wiederherzustellen. Realistisch oder Marketing? Es ist keine Übertreibung, sondern eine Frage der Orchestrierung. Anders als bei klassischen Back-ups muss Rubrik Systeme nicht erst zurückkopieren, sondern lässt sie über die Live-Mount-Technologie direkt aus dem Back-up-Snapshot laufen. Möglich wird dies durch vordefinierte, automatisierte Wiederherstellungsprozesse, die im Voraus geplant und getestet werden, anstatt unter Zeitdruck manuell ausgeführt zu werden. Dadurch können Unternehmen selbst umfangreiche IT-Umgebungen schnell wiederherstellen und Terabytes an Daten innerhalb weniger
Unternehmen nach einem Angriff vorhersehbar und schnell wieder arbeitsfähig werden können.
Was raten Sie Unternehmen, die noch mit der Wahl zwischen Risiko und Kosten hadern?
– Andreas Golze, Managing
Director
DACH
Minuten verfügbar machen – selbst dann, wenn gleichzeitig Hunderte von Servern oder Zehntausende von Dateien betroffen sind.
Wie funktioniert die Wiederherstellung im Fall eines Cyberangriffs konkret? Zunächst werden Daten kontinuierlich unveränderlich gesichert, sodass Angreifende bestehende Back-ups nicht manipulieren oder löschen können. Anomalieerkennung identifiziert verdächtige Muster frühzeitig, etwa ungewöhnliche Zugriffe oder Datenveränderungen. Im Angriffsfall werden betroffene Systeme isoliert, um eine weitere Ausbreitung zu verhindern. Die eigentliche Wiederherstellung erfolgt anschließend nicht direkt in der Produktivumgebung: Daten und Konfigurationen werden zunächst in einer isolierten Testumgebung wiederhergestellt und dort unter realistischen Bedingungen validiert. Erst wenn sichergestellt ist, dass keine versteckte Kontamination wie Schadsoftware oder manipulierte Daten zurückbleibt, erfolgt die Rückkehr in den Betrieb. Automatisierte Workflows sorgen dabei dafür, dass erforderliche Freigaben, Zugriffskontrollen und Abläufe korrekt und in der richtigen Reihenfolge durchlaufen werden, wodurch menschliche Fehler reduziert und Vorgaben zuverlässig durchgesetzt werden. Sie erwähnten Identität als häufiges Einfallstor. Was bieten Cognizant und Rubrik dort? Eine kompromittierte Identität entsteht durch gestohlene Passwörter, überprivilegierte Konten oder manipulierte Gruppenrichtlinien. Ein durchgängiger Schutz von Identitätssystemen wird immer wichtiger. Kontinuierliche Überwachung von Fehlkonfigurationen und überhöhten Rechten, Echtzeiterkennung verdächtiger Änderungen und automatisches Zurückrollen schädlicher Vorgänge helfen dabei. Im Ernstfall lässt sich so ein komplettes Active-Directory-Forest oder ein ganzer Entra-ID-Mandant orchestriert wiederherstellen – ein Prozess, der historisch über zwanzig manuelle Schritte und Wochen an Aufwand umfassen konnte, wird so auf Stunden verkürzt. Ergänzende Funktionen wie automatisches Failover auf einen zweiten Identitätsanbieter halten die Anmeldung während des Recovery-Prozesses aufrecht, während eine gezielte Wiederherstellung legitime Änderungen von den Spuren der Angreifenden trennt, anstatt Systeme pauschal auf einen alten Stand zurückzusetzen.
Warum ist die Kombination aus Datenund Identitätswiederherstellung für Sie so wichtig?
Weil beides zusammenhängt. Im Ernstfall können Anwendungen zwar weiterlaufen –sobald die zugrunde liegenden Daten jedoch kompromittiert oder manipuliert wurden, sind ihre Ergebnisse aber wertlos oder sogar schädlich. Und genauso umgekehrt: Sind die Daten zwar wiederhergestellt, können sich die Nutzenden aber nicht sicher anmelden, steht das Geschäft dennoch still. Wir liefern mit Rubrik keine zwei getrennten Werkzeuge, sondern eine gemeinsame Antwort darauf, wie
Die Geschwindigkeit von KI-Agenten lässt keinen Raum mehr für nachträgliches Reagieren. Wer wartet, bis etwas passiert, riskiert langwierige Ausfälle und tiefgreifende Schäden. Wer jetzt in Datenintegrität, Nachvollziehbarkeit und Wiederherstellbarkeit investiert, gewinnt nicht nur die Fähigkeit, sich im KI-Zeitalter zuversichtlich abzusichern, sondern baut gleichzeitig das Fundament für skalierbare Bereitstellung von Agenten. Vertrauen in die Handlungen und Ergebnisse von autonomen Systemen entsteht, wenn jede Aktion sichtbar, regelbar und im Zweifel umkehrbar ist.
Cognizant ist ein AI-Builder und Technologiedienstleister, der die Brücke zwischen KI-Investitionen und echtem unternehmerischem Mehrwert schlägt, indem sie Full-Stack-KILösungen für ihre Kunden entwickeln. Mit fundierter Branchen-, Prozessund Engineering-Expertise integrieren sie den spezifischen Business-Kontext von Unternehmen in Technologiesysteme, die menschliches Potenzial entfalten, greifbare Ergebnisse erzielen und globalen Firmen in unserer sich schnell verändernden Welt den entscheidenden Vorsprung sichern.
Weitere Informationen unter: cognizant.ai oder @cognizant
Rubrik (NYSE: RBRK), das Unternehmen für Security- und AI-OperationsLösungen, ist an der Schnittstelle von Datenschutz, Cyberresilienz und der Beschleunigung von KI-Initiativen in Unternehmen tätig. Die Rubrik Security Cloud unterstützt eine umfassende Cyberresilienz, indem sie Daten, Identitäten und Workloads über verschiedene Cloud-Umgebungen hinweg schützt, überwacht und wiederherstellt. Die Rubrik Agent Cloud unterstützt den sicheren und skalierbaren Einsatz von KI-Agenten, indem sie agentenbasierte Aktivitäten überwacht und protokolliert, Echtzeit-Leitplanken durchsetzt, die Genauigkeit optimiert und fehlerhafte Aktionen von KI-Agenten rückgängig machen kann.
Weitere Informationen unter: www.rubrik.com
Wie Polarise Unternehmen die Umsetzung von DSGVO und EU AI Act erleichtert.
Ab dem 2. August 2026 greifen weitere Pflichten des EU AI Act, darunter die Kennzeichnungspflicht für KI-generierte Inhalte nach Artikel 50. Gleichzeitig zeigt eine Bitkom-Umfrage vom Juni 2026: 91 Prozent der deutschen Unternehmen würden einen Cloud-Anbieter aus Deutschland bevorzugen, tatsächlich werden aber immer noch drei Viertel des Marktes von US-Anbietern bedient. Der Wunsch nach digitaler Souveränität ist da. Die tatsächliche Umsetzung hinkt jedoch hinterher.
Polarise betreibt deshalb eine souveräne KI-Plattform für Europa: vom Aufbau und Betrieb hocheffizienter KI-Rechenzentren (sogenannter »KI-Fabriken« oder »AI Factories«), über einzelne KI-Chips, ganze Server oder reinen Tokenverbrauch: Unternehmen jeder Größe finden hier alles, was sie benötigen, um ihre KIProjekte sicher und unter Einhaltung europäischer Regulierung umzusetzen.
Das Paderborner Unternehmen unterstützt Teams dabei, Anforderungen hinsichtlich Datenstandort, Latenz und Compliance zu erfüllen, ohne Workloads in ausländische Regionen umleiten zu müssen. Wenn Nutzende, Aufsichtsbehörden oder Kunden erwarten, dass
Daten in Europa verbleiben, sorgt Polarise dafür, dass dies auch geschieht.
Regulatorik trifft Infrastrukturfrage Viele Unternehmen glauben, der AI Act sei durch den sogenannten Digital Omnibus auf 2027 verschoben worden. Das stimmt nur teilweise. Die Fristen für Hochrisiko-KI-Systeme nach Anhang III wurden tatsächlich nach hinten verlegt. Die Kompetenzpflicht nach Artikel 4 gilt dagegen bereits seit Februar 2025. Und die Transparenzpflichten nach Artikel 50 greifen weiterhin zum 2. August 2026. Wer glaubt, noch Zeit zu haben, unterschätzt den Teil der Verordnung, der schon heute Alltag ist.
Dazu kommt: Der AI Act ersetzt die DSGVO nicht, er baut auf ihr auf. Wer heute KI-Systeme mit Kunden-, Finanz- oder Produktionsdaten betreibt, bewegt sich in einem Geflecht aus DSGVO, AI Act, NIS2 und je nach Branche weiteren Regelwerken. Die Frage, wo und unter wessen Recht diese Daten verarbeitet werden, ist damit keine reine IT-Entscheidung mehr. Sie ist inzwischen eine Frage für die Geschäftsführung.
Genau hier entsteht ein Konflikt, den viele Unternehmen erst spät bemerken: Die DSGVO schützt europäische Daten vor dem Zugriff durch Behörden aus
Drittstaaten. Der US Cloud Act verpflichtet amerikanische Anbieter gleichzeitig dazu, genau diesen Zugriff zu ermöglichen, unabhängig davon, wo der Server steht. Eine EU-Region bei einem US-Hyperscaler löst dieses Problem nicht.
Compliance by Design statt Region als Feigenblatt Polarise setzt an dieser Stelle an. Die KI-Fabriken des Unternehmens, etwa der Standort München im Tucherpark, ehemals ein Bankrechenzentrum und heute innerhalb von rund sechs Monaten zur ersten industriellen AI Factory Deutschlands umgebaut, verarbeiten Daten ausschließlich unter europäischem Recht. Diese Struktur reduziert komplexe Drittstaatenabhängigkeiten und schließt grenzüberschreitende Zugriffs- und Governance-Konflikte von vornherein weitgehend aus.
Auf der Zertifizierungsseite steht das Unternehmen bereits auf einem soliden Fundament: aktiv zertifiziert nach EN 50600, ISO/IEC 27001 und ISO/IEC 9001. Für 2026 bereitet Polarise zusätzlich die Zertifizierungen nach ISO/IEC 27002, SOC 2 Type II, ISO/IEC 14001 sowie ISO/ IEC 42001 vor; dem Managementsystemstandard speziell für KI, der Unternehmen genau die Nachweise liefert, die der AI
Act mittelfristig verlangt: Dokumentation, Risikomanagement, Governance.
Für Unternehmen, die sensible Daten in KI-Anwendungen einbinden wollen, etwa in RAG-Systemen mit internen Dokumenten oder in der Auswertung von Produktionsdaten, bietet Polarise darüber hinaus den vollen Stack aus einer Hand.
Full Stack statt Flickenteppich Ein zentraler Unterschied liegt im Zuschnitt des Angebots. Polarise deckt die gesamte Souveränitätskette selbst ab: von der Planung und dem Bau der »AI Factories« über den laufenden Betrieb bis zur eigenen Cloud-Plattform. Die Workloads bleiben dabei physisch und rechtlich in Europa, vom ersten Prototyp bis zum produktiven Einsatz. Unternehmen müssen sich nicht zwischen mehreren Anbietern für Rechenzentrum, Infrastrukturmanagement und Zugang zur Rechenleistung entscheiden. Ob einzelne KI-Chips, ganze Server oder gleich rein Token-basierte Inference in der Cloud, alles kommt aus einer Hand, unter einem Vertrag und unter einer Jurisdiktion. Für die Compliance-Dokumentation ist das mehr als Komfort: Es bedeutet eine durchgängige Verantwortungskette statt eines Flickenteppichs aus Anbietern, bei dem im Ernstfall unklar bleibt, wer für welchen Teil der Nachweispflicht geradesteht.
Herr Gazivoda, viele Unternehmen glauben, der AI Act sei erstmal vom Tisch. Ist da was dran? Nur teilweise, und das ist gefährlich. Die Fristen für Hochrisiko-Systeme wurden verschoben, ja. Aber die Kompetenzpflicht gilt seit Februar 2025 und im August kommen auch die Transparenzpflichten dazu. Wer jetzt auf Zeit spielt, holt sich im Herbst ein Problem, das er sich eigentlich von Anfang an hätte sparen können. Wo liegen die größten blinden Flecken im Mittelstand?
Die meisten Unternehmen wissen nicht genau, wo ihre Daten physisch liegen, sobald sie ein KI-Tool eines Drittanbieters anbinden. Das gilt für ChatGPT und Co. im Marketing genauso wie für KI-Funktionen, die einfach in einer Software mitgeliefert werden. Wird dabei unternehmenseigenes Wissen oder Produktions-Know-how eingespeist, kann das im schlimmsten Fall in die Trainingsdaten fremder Modelle einfließen, gerade bei mittelständischen Betrieben mit viel Erfahrungswissen ein unterschätztes Risiko. Diese Spielarten der Schatten-KI sind das eigentliche Risiko; nicht das große, offiziell eingeführte System.
Unser erklärtes Ziel bleibt dabei gleich: Europäische Unternehmen sollen KI nutzen können, ohne die Kontrolle
über ihre Daten aufzugeben.
– Marc Gazivoda, CMO
Wo steht Polarise in einem Jahr? Wir bauen unsere europäischen Standorte weiter aus. Auch personell wachsen wir spürbar, wir stellen laufend neue Leute ein, vom Engineering bis zum Betrieb vor Ort. Parallel bauen wir unsere eigene CloudPlattform konsequent weiter aus, damit Unternehmen künftig noch direkter auf unsere KI-Kapazität zugreifen können. Unser erklärtes Ziel bleibt dabei gleich: Europäische Unternehmen sollen KI nutzen können, ohne die Kontrolle über ihre Daten aufzugeben.
Was unterscheidet Polarise von den großen CloudAnbietern in dieser Frage? Wir handeln stets nach unseren drei Säulen: Sovereignty, Speed, Sustainability.
»Sovereignty« heißt, wir bauen unsere Infrastruktur von Grund auf unter europäischem Recht und betreiben sie komplett selbst, nicht als Region innerhalb eines US-Konzerns. Vom Gesellschaftsrecht über das Kapital bis zur Infrastruktur sind wir europäisch.
»Speed« heißt, wir setzen unter anderem auf Brownfield-Ausbau, also nutzen bestehende Gebäude statt Neubauten, und haben dabei auch alle Gewerke und Fachkräfte intern unter einem Dach. Dadurch sind wir deutlich schneller als der Wettbewerb. Unser Standort in München ging in sechs Monaten von der Planung in den Betrieb.
»Sustainability« heißt bei uns konkret: KI wächst gerade rasant und wir in Europa wollen und müssen mit unseren Ressourcen anders umgehen als anderswo. Deshalb ist bei uns an jedem Standort ein Abwärmekonzept mitgedacht und wir setzen konsequent auf grüne Energie. Und weil wir Standorte und Betrieb komplett selbst verantworten, sind wir nicht nur vertraglich souverän, sondern auch strukturell. Dazu kommen unsere Zertifizierungen, die wir gezielt in Richtung KI-Governance ausbauen.
Was raten Sie Unternehmen, die jetzt anfangen wollen? Erst mal eine ehrliche Bestandsaufnahme: Welche KI-Systeme sind im Einsatz, auch die inoffiziellen? Wo laufen die Daten? Danach die Infrastrukturfrage klären, und zwar auf Geschäftsführungsebene, nicht in der IT-Abteilung nebenbei. Wer hier früh eine solide Basis schafft, hat im August keinen Stress.
Polarise GmbH ist ein führender europäischer Nvidia Cloud Partner und Anbieter souveräner KI. Das Unternehmen entwickelt und betreibt hocheffiziente KI-Rechenzentren in Deutschland und Europa und bietet Unternehmen über seine eigene Cloud-Plattform flexiblen Zugang zu Open-SourceModellen und KI-Rechenleistung. Alle Daten bleiben unter europäischer Jurisdiktion.
Mehr Informationen: polarise.eu
Cyber Compliance ist mehr als Datenschutz oder IT-Sicherheit. Sie verbindet Data, AI und Cybersecurity – eingebettet in einen regulatorischen Rahmen aus KI-Verordnung, NIS2 und DORA. Welche Rolle dabei Digital Literacy spielt, erklärt Prof. Dr. Cordula Meckenstock.
Frau Meckenstock, warum funktioniert Cyber Compliance nicht in Silos?
Ohne ein klares Verständnis von Daten, welche existieren, wem sie gehören und wie sie fließen, lassen sich weder KI verantwortungsvoll einsetzen noch Cyberangriffe wirksam abwehren.
DSGVO, KI-Verordnung, DORA und NIS2 fordern deshalb kein Silodenken mehr, sondern ein integriertes Chancen- und Risikobild.
Viele Unternehmen empfinden Compliance-Anforderungen als bürokratische Last. Zu Recht?
Das kommt darauf an, wie man sie umsetzt. Wer Cyber Compliance auf Regeln, Reporting und Formalismus reduziert, wird sie als Belastung empfinden. Richtig verstanden ist sie eine Bestandsaufnahme und ein Schutzmechanismus der eigenen Organisation. Welche Rollen, Zugriffsrechte, Tools und Sicherheitslücken gibt es? Setzen wir unsere Daten, unsere KI produktiv ein und sind wir dabei ausreichend geschützt? Diese Transparenz schafft Verbesserungen und erhöht den Schutz. Am Ende geht es darum, die eigenen Daten, KI-Systeme und Sicherheitsprozesse unter Kontrolle zu haben.
Wie helfen Sie Unternehmen?
Mitarbeitende sind das wertvollste Asset eines Unternehmens. Auf die Menschen zu bauen ist klug beim Einsatz von KI. Genau deshalb setzen wir auf Wertschätzung und Ausbildung. Wir holen die Mitarbeitenden dort ab, wo sie stehen, und arbeiten mit Principle-based Trainings. Es geht nicht darum, jede Situation bis ins Detail zu regeln, sondern Orientierung zu geben: Was kann ich selbst entscheiden? Wo kann ich mir selbst helfen? Und wann muss ich einen Sachverhalt eskalieren?
Was ist für Sie in 2026 die wichtigste Fähigkeit von Mitarbeitenden? Digital Literacy. Wer heute mit Daten arbeitet, muss verstehen, wie Systeme funktionieren und wie Data, AI und Cybersecurity zusammenhängen. Dazu gehört das Zusammenwirken von Hard- und Software-Komponenten, welche Abhängigkeiten zwischen Systemen bestehen und wie digitale Architekturen grundsätzlich aufgebaut sind. Genauso wichtig ist es, den Dreiklang aus Data, AI und Cybersecurity zu verstehen. Denn nur wer diese Zusammenhänge erkennt, kann Risiken einordnen, fundierte Entscheidungen treffen und neue Technologien verantwortungsvoll einsetzen.
Und ganz konkret bei KI? Man muss verstehen, was man eigentlich tut. Mitarbeitende brauchen ein grundlegendes Verständnis dafür, was KI kann und was sie eben nicht kann. Sie müssen KI-Ergebnisse kritisch hinterfragen und plausibilisieren. Und sie sollten genau die Aufgaben übernehmen, bei denen der Mensch der KI überlegen ist: Bauchgefühl, Empathie, Humor, Teamgeist und Fantasie. Die Zukunft gehört nicht der KI allein, sondern dem Zusammenspiel von Mensch und KI. Dieses human-digitale Team ist unschlagbar.
Mitarbeitende sind das wertvollste Asset eines Unternehmens. Auf die Menschen zu bauen ist klug beim Einsatz von KI.
– Prof. Dr. Cordula Meckenstock, CEO
dass immer noch sehr viele Menschen KI vor allem als hilfreichen Assistenten beim Prompten sehen. Dabei wird oft unterschätzt, dass KI genauso ein mächtiges Werkzeug für Angreifende sein kann.
Weitere Informationen unter: lawpilots.com
Was machen Unternehmen am häufigsten falsch?
Viele Unternehmen konzentrieren sich auf die Mitarbeitenden im Büro und vergessen dabei die gewerblichen Beschäftigten. Gerade in Deutschland, wo Millionen Menschen in Produktion, Logistik, Pflege oder Service nicht am klassischen Schreibtisch arbeiten, ist das ein großer Fehler. Dabei arbeiten auch sie täglich mit Daten und KI-Anwendungen, etwa KIgestützten Analysen von Patienten- und Produktionsdaten, Fotos von Störfällen und Kontaktdaten der Kolleginnen und Kollegen. Cyber Compliance muss alle erreichen: mit praxisnahen Schulungen, die zum Alltag passen.
Wie nutzen Sie denn eigentlich KI?
KI ist bei uns fester Bestandteil der Produktionsstrecke. Wir verstehen sie als Werkzeug, nicht als Ersatz für den Menschen. Entscheidend ist, die Arbeitsteilung zwischen Mensch und KI immer wieder neu zu kalibrieren: Wo ist KI schneller oder effizienter – und wo braucht es den Menschen als Experten und Quality-Gate?
Wie sieht ein typisches Training aus?
Unsere E-Learnings sind interaktiv, Principle-based und bewusst kurzweilig. Statt langer Textpassagen setzen wir auf konkrete Situationen aus dem Arbeitsalltag. Gleichzeitig passen sich die Trainings dank Adaptivität an den Wissensstand und die Rolle der Mitarbeitenden an. Wer bereits Erfahrung hat, wird anders gefordert als jemand, der neu in das Thema einsteigt. So bleibt jedes Training präzise, relevant und nah an der Praxis.
Was ist für Unternehmen gerade das größte Risiko im Cyberbereich? Eine der größten Gefahren ist, den Übergang in eine zunehmend KI-gestützte Arbeitswelt einfach laufen zu lassen. Unternehmen brauchen bewusste strategische Entscheidungen, Mitarbeitende, die wirklich verstehen, was sie tun, und auch den Mut, bestimmte Dinge bewusst nicht zu machen. Wer versucht, alles gleichzeitig umzusetzen, verliert schnell den Überblick. Hinzu kommt,
Unternehmen brauchen bewusste strategische Entscheidungen, Mitarbeitende, die wirklich verstehen, was sie tun, und auch den Mut, bestimmte Dinge bewusst nicht zu machen.
– Prof. Dr. Cordula Meckenstock, CEO
Digital Literacy – der Dreiklang aus Data, AI und Cybersecurity Data: Was für Arten von Daten gibt es? Welche sind besonders schützenswert? Wem gehören die Daten eigentlich? Wofür darf ich die Daten, die ich habe, überhaupt nutzen?
AI: Was kann KI? Was kann sie nicht? Was kann sie besser als der Mensch? Wo muss ich Qualitätskontrollen einbauen? Wie funktioniert KI grundsätzlich? Was für verschiedene Modelltypen gibt es? Wie kombiniert man Modelle geschickt? Was ist der Unterschied zwischen einem Modell und einem System? Woran merke ich, dass die KI nicht das tut, was sie eigentlich sollte? Wie definiere ich ein »Soll«, gegen das die KI läuft, und wie kontrolliere ich gegen dieses Soll?
Cybersecurity: Was ist ein Cyberangriff? Von wem kommt er? Wie funktioniert er technisch? Welche menschlichen Schwächen werden ausgenutzt? Wie erkennt man Sicherheitslücken? Was sind typische Sicherheitslücken? Was macht man im Falle eines Incidents?
Prof. Dr. Cordula Meckenstock ist CEO von lawpilots, einem spezialisierten Anbieter für digitale Compliance-E-Learnings in Bereichen wie KI-Compliance, Cybersecurity und Commercial Compliance. Sie verfügt über 15 Jahre internationale Erfahrung an der Schnittstelle von Recht, Wirtschaft und Technologie. Die Juristin hält einen Executive MBA der Hochschule St. Gallen und ist Honorarprofessorin für Compliance und Internationales Strafrecht.
lawpilots ist strategischer Partner für ganzheitliche Lernkonzepte. Als von Rechtsanwälten geführtes Unternehmen verbinden sie juristische Expertise mit didaktischer Exzellenz. Ihre Inhalte werden mit größter Sorgfalt entwickelt und regelmäßig an die aktuelle Rechtsentwicklung angepasst. Sie machen aus unsicheren Anwenderinnen und Anwendern selbstsichere Entscheiderinnen und Entscheider.
Mit der NIS2-Richtlinie hat die Europäische Union die Anforderungen an Cybersicherheit, Risikomanagement und Meldeprozesse deutlich verschärft. Die Richtlinie trat Anfang 2023 auf EU-Ebene in Kraft; Deutschland setzte sie erst Ende 2025 mit dem NIS-2-Umsetzungsgesetz in nationales Recht um.
Mit der NIS2-Richtlinie, der zweiten EU-Richtlinie zur Netzwerk- und Informationssicherheit, verfolgt die Europäische Union ein klares Ziel: Die Widerstandsfähigkeit von Wirtschaft und Gesellschaft gegenüber Cyberangriffen nachhaltig zu stärken. Treiber der Reform sind die fortschreitende Digitalisierung wirtschaftlicher Prozesse sowie die zunehmende Professionalität organisierter Cyberkriminalität.
Um diesen Risiken zu begegnen, ersetzt NIS2 die erste NIS-Richtlinie aus dem Jahr 2016 und erweitert ihren Anwendungsbereich erheblich. Während sich die erste Richtlinie vor allem auf Betreiber kritischer Infrastrukturen (KRITIS) konzentrierte, erfasst NIS2 deutlich mehr Branchen und Unternehmensgrößen. Ziel ist ein europaweit einheitliches Sicherheitsniveau, das die Cyberresilienz zentraler Wirtschaftssektoren stärkt und grenzüberschreitende Risiken wirksamer begrenzen soll.
Deutlich mehr Unternehmen betroffen Für viele Betriebe stellt sich zunächst die Frage, ob sie unter die neuen Vorgaben fallen. Immer häufiger lautet die Antwort: Ja. Entscheidend sind nicht nur Branche und Tätigkeit, sondern auch Unternehmensgröße sowie die Bedeutung
der jeweiligen Einrichtung für Wirtschaft und Gesellschaft. Schätzungen zufolge werden allein in Deutschland rund 30 000 Unternehmen von den neuen Regelungen erfasst.
Die Richtlinie verfolgt einen risikobasierten Ansatz und unterscheidet zwischen »wichtigen« und »besonders wichtigen« Einrichtungen. Neben klassischen KRITIS-Sektoren wie Energie, Gesundheit, Verkehr oder Wasserwirtschaft rücken nun zahlreiche weitere Bereiche in den Fokus – darunter digitale Dienstleistungen, Rechenzentren, Telekommunikation, Teile des verarbeitenden Gewerbes sowie Unternehmen entlang kritischer Liefer- und Wertschöpfungsketten.
Deutschland holt verspätet auf Die Mitgliedstaaten der Europäischen Union hätten NIS2 bis zum 17. Oktober 2024 in nationales Recht überführen müssen. Deutschland verfehlte diese Frist; das NIS-2-Umsetzungsgesetz trat erst Ende 2025 in Kraft. Die betroffenen Unternehmen sollten nun schnell handeln; der Handlungsdruck ist entsprechend hoch.
Vom IT-Schutz zum Risikomanagement Inhaltlich geht NIS2 deutlich über klassische IT-Sicherheitsmaßnahmen hinaus. Gefordert wird ein ganzheitlicher Ansatz des Cyberrisikomanagements: Unternehmen müssen Risiken systematisch identifizieren, bewerten und geeignete technische wie organisatorische Schutzmaßnahmen etablieren. Dazu zählen unter anderem Sicherheitskonzepte für Netz- und Informationssysteme, Zugriffskontrollen sowie Verfahren zur Absicherung von Lieferketten und externen Dienstleistern.
Brandreport • Phoenix Contact GmbH & Co. KG
Ebenso wichtig ist die Nachweisbarkeit. Unternehmen müssen dokumentieren können, dass Sicherheitsmaßnahmen nicht nur formal bestehen, sondern wirksam umgesetzt und regelmäßig überprüft werden.
Geschäftsleitungen in der Verantwortung Eine der weitreichendsten Neuerungen betrifft die Rolle des Managements. NIS2 nimmt erstmals die Leitungsorgane betroffener Unternehmen ausdrücklich in die Pflicht. Vorstände und Geschäftsführungen sollen die Umsetzung der Sicherheitsmaßnahmen nicht lediglich delegieren, sondern deren Einführung und Wirksamkeit aktiv überwachen.
Cybersicherheit wird damit zu einem strategischen Thema auf höchster Unternehmensebene. Führungskräfte müssen sich mit regulatorischen Anforderungen, Risikolagen und Schutzmaßnahmen auseinandersetzen; auch Schulungs- und Sensibilisierungsmaßnahmen gewinnen an Bedeutung.
Compliance wird zum Wettbewerbsfaktor
Die Umsetzung von NIS2 erfordert erhebliche organisatorische und personelle Anstrengungen. Prozesse müssen überprüft, Verantwortlichkeiten eindeutig geregelt und bestehende Sicherheitsmaßnahmen weiterentwickelt werden. Gerade mittelständische Unternehmen, die bislang nicht unter vergleichbare regulatorische Anforderungen fielen, stehen dabei vor anspruchsvollen Transformationsaufgaben. Gleichzeitig bietet NIS2 die Chance, Cyberresilienz strategisch auszubauen. Ein systematisches Sicherheitsmanagement reduziert nicht nur regulatorische Risiken, sondern stärkt auch Lieferketten, erhöht das Vertrauen von Kunden und Geschäftspartnern und verbessert die langfristige Wettbewerbsfähigkeit.
Die zentrale Botschaft der Richtlinie ist daher eindeutig: Wer die neuen Anforderungen frühzeitig und strukturiert in seine Organisation integriert, schafft nicht nur regulatorische Sicherheit, sondern stärkt seine Widerstandsfähigkeit in einer zunehmend vernetzten Wirtschaft.
Text Miriam Rauh
Neue Meldepflichten bei Sicherheitsvorfällen Besondere Aufmerksamkeit verdienen die erweiterten Meldepflichten. Erhebliche Sicherheitsvorfälle müssen künftig innerhalb enger gesetzlicher Fristen an die zuständigen Behörden gemeldet werden. Vorgesehen sind gestufte Meldungen, von einer Frühwarnung innerhalb von 24 Stunden über eine erste Bewertung bis hin zu einem Abschlussbericht. Für die Praxis bedeutet dies, dass Incident-ResponseProzesse deutlich professioneller aufgestellt werden müssen. Wer Sicherheitsvorfälle zu spät erkennt oder keine klar definierten Melde- und Eskalationswege etabliert hat, riskiert nicht nur operative Schäden, sondern auch Verstöße gegen regulatorische Vorgaben. Erforderlich sind deshalb belastbare Prozesse für Erkennung, Bewertung, Dokumentation und Kommunikation sicherheitsrelevanter Ereignisse.
NIS2: Die eigentliche Herausforderung beginnt in der Produktion
Torsten Gast Director Product & Consulting Services, Phoenix Contact GmbH & Co. KG
Mit dem NIS2-Umsetzungsgesetz wissen viele Unternehmen inzwischen, dass sie zu den betroffenen Organisationen gehören. Das gilt längst nicht mehr nur für Betreiber kritischer Anlagen, sondern auch für zahlreiche Unternehmen des verarbeitenden Gewerbes sowie für Zulieferer, die Teil kritischer Liefer- und Wertschöpfungsketten sind. Für sie beginnt jetzt die eigentliche Herausforderung: die gesetzlichen Anforderungen in belastbare organisatorische und technische Maßnahmen zu überführen.
Am Anfang steht eine Gap-Analyse. Sie zeigt auf, welche Anforderungen bereits erfüllt sind und an welchen Stellen organisatorische oder technische Lücken bestehen. Daraus entsteht eine priorisierte Roadmap für die weitere Umsetzung.
Gleichzeitig rückt die Geschäftsleitung in den Mittelpunkt. NIS2 verpflichtet sie ausdrücklich, das Cyberrisikomanagement zu überwachen und dessen Wirksamkeit sicherzustellen. Managementschulungen sind deshalb ebenso Bestandteil der Umsetzung wie Awareness-Maßnahmen für alle Mitarbeitenden. Parallel werden Prozesse für
Die Absicherung industrieller Prozesse gelingt nur im Zusammenspiel von OTExpertise und CybersecurityWissen.
Risikomanagement, Notfallmanagement, Incident-Response, Melde- und Eskalationswege sowie die erforderliche Dokumentation aufgebaut oder weiterentwickelt. Unternehmen müssen Sicherheitsvorfälle erkennen, bewerten, fristgerecht melden und ihre Maßnahmen jederzeit nachvollziehbar nachweisen können.
Cybersecurity endet nicht an der IT. Die eigentliche Herausforderung beginnt in der Produktion. Genau an diesem Punkt stoßen viele Unternehmen an ihre Grenzen. Während sich ein großer Teil der NIS2-Diskussion auf die klassische IT konzentriert, entstehen die größten Herausforderungen in Industrieunternehmen häufig in der Operational Technology (OT). Produktionsanlagen, Steuerungen und industrielle Kommunikationsnetze müssen in das Cyberrisikomanagement integriert werden, ohne Verfügbarkeit, Sicherheit oder Produktivität zu beeinträchtigen.
Hier liegt eine besondere Stärke des Automatisierungsspezialisten Phoenix Contact GmbH & Co. KG aus Blomberg, welches langjährige Erfahrungen in der industriellen Automatisierung mit fundierter
OT-Security-Kompetenz verbindet. Dadurch können Sicherheitsmaßnahmen nicht nur bewertet, sondern direkt im Produktionsumfeld geplant und umgesetzt werden.
Ein wesentliches Element ist dabei die Segmentierung industrieller Netzwerke. Sie gehört heute zu den wichtigsten technischen Maßnahmen, um Risiken zu begrenzen, Produktionsbereiche voneinander zu trennen und die Auswirkungen möglicher Cyberangriffe zu minimieren. Die Experten von Phoenix Contact entwickeln gemeinsam mit ihren Kunden geeignete Segmentierungskonzepte und begleiten deren Umsetzung in bestehenden oder neuen Automatisierungsanlagen.
Für Betreiber kritischer Anlagen steigen die Anforderungen zusätzlich. Hier gewinnen Verfahren zur Angriffserkennung und Anomalieerkennung zunehmend an Bedeutung, um Sicherheitsvorfälle frühzeitig zu erkennen und schnell reagieren zu können. Gemeinsam mit dem Bremer Cybersecurity-Spezialisten Achtwerk bietet Phoenix Contact eine speziell für industrielle Automatisierungsnetze entwickelte Lösung, die Anomalien im OT-Netzwerk erkennt und sich nahtlos in bestehende Produktionsumgebungen integrieren lässt.
Die Experten von Phoenix Contact sind als CySec Technician (TÜV Rheinland) –Implementation zertifiziert. Zudem ist das Unternehmen vom TÜV SÜD als IEC 62443 Service Provider anerkannt. Damit verbindet Phoenix Contact regulatorisches Knowhow mit einer tiefen technischen Expertise in der industriellen Automatisierung.
Mit Blick auf die Zukunft endet die Unterstützung jedoch nicht bei NIS2. Auch der Cyber Resilience Act (CRA) stellt Hersteller vor neue Anforderungen an die Cybersicherheit ihrer Produkte. Gleichzeitig ergeben sich Schnittstellen zu den Verpflichtungen der Betreiber nach NIS2. Durch seine Kompetenz in den Bereichen Produktsicherheit, industrielle Automatisierung und Cybersecurity unterstützt Phoenix Contact Unternehmen dabei, beide Regelwerke gemeinsam zu betrachten und Lösungen über den gesamten Lebenszyklus von Produkten und Anlagen hinweg umzusetzen.
Weitere Informationen unter: phoenixcontact.com/de-de/ service-und-support/industrialservices-security-safety-ce/ cyber-security-in-der-industrie
Mit dem NIS2-Umsetzungsgesetz fällt eine neue Sicherheitsregulierung auf Tausende deutsche Unternehmen, viele davon mittelständisch und ohne eigene Compliance-Abteilung. Worauf es jetzt ankommt, erklärt Niklas Hanitsch, Anwalt und CEO von Secjur, im Interview.
Herr Hanitsch, die Informationssicherheitsanforderungen verschärfen sich mit NIS2 in diesem Jahr drastisch. Was ist daran das größte Problem für Unternehmen?
Das Timing. Rund 29 000 Unternehmen fallen in Deutschland darunter, aber zur Frist im März waren erst etwa 11 500 registriert, bis Ende Mai rund 18 500. Wer jetzt erst anfängt, kommt kaum noch hinterher. Und viele wissen nicht einmal, dass sie überhaupt betroffen sind. Ein Maschinenbauer oder Logistiker sieht sich nicht als kritische Einrichtung, fällt nach Sektor und Größe aber genau darunter.
Was müssen Unternehmen konkret unternehmen?
Die Registrierung beim BSI ist nur der formale Auftakt. Dahinter steht ein dokumentiertes Risikomanagement, dazu Meldeprozesse mit festen Fristen, eine 24-Stunden-Frühwarnung und eine 72-Stunden-Meldung bei Vorfällen. Hinzu kommen Lieferkettensicherheit,
Die Sensibilität für Datensicherheit ist 2026 sehr stark gestiegen.
– Niklas Hanitsch, Anwalt und CEO
technische Sicherheitsmaßnahmen, Notfallpläne und laufende Nachweispflichten. Für ein Unternehmen, das damit bei null beginnt, ist das echte Aufbauarbeit, kein bloßes Formularausfüllen.
Was ist, wenn man jetzt gar nichts macht? Dann wird es unangenehm. NIS2 nimmt die Geschäftsleitung direkt in die Pflicht, sie muss die Maßnahmen billigen und überwachen. Bei Verstößen drohen empfindliche Bußgelder und im Extremfall kann die Aufsicht die Abberufung der verantwortlichen Geschäftsführung verlangen. Das Thema lässt sich also nicht mehr nach unten in die IT delegieren. Es ist also Chefsache, im wörtlichen Sinne.
Auf der anderen Seite: Welche Vorteile und Wachstumschancen bringt NIS2 mit sich? Mehr, als die meisten erwarten. Erstens
überschneiden sich die Frameworks: Wer ein ISMS nach NIS2 aufbaut, erfüllt zahlreiche auftragsvergaberelevante Industriestandards gleich mit. Einmal geleistete Arbeit zahlt sich also mehrfach aus. Zweitens das Vertrauen der Kunden. Die Sensibilität für Datensicherheit ist 2026 sehr stark gestiegen, in der Finanzbranche würde laut KPMG ein Fünftel der Unternehmen bis zu 30 Prozent mehr für europäische, souveräne Lösungen zahlen. Nachweisbare Sicherheit ist also ein echtes Verkaufsargument. Und drittens Resilienz: Wer die Anforderungen erfüllt, ist schlicht widerstandsfähiger gegen Angriffe und Ausfälle.
Welche Kosten kommen auf Unternehmen zu?
Offizielle Angaben beziffern den einmaligen Aufwand für die Wirtschaft auf rund 2,2 Milliarden Euro. Verteilt auf die etwa 30 000 betroffenen Unternehmen sind das im Schnitt
rund 70 000 Euro pro Haus. Der größte Posten dabei ist klassische externe Beratung. Genau hier setzen wir mit Secjur an: Dank Automatisierung bieten wir NIS2-Compliance für einen bloßen Bruchteil der Kosten. Über unsere Plattform, das Digital Compliance Office, setzen Unternehmen die Anforderungen mit unserem NIS2-Schnellstart automatisiert auf, ohne interne Spezialisten und ohne externes Beraterteam. Wer doch Begleitung wünscht, kann zusätzlich Expertinnen und Experten hinzuziehen. Unser Kunde Nordzucker hat so binnen einer Woche sein NIS2-Richtliniensystem für alle europäischen Werke aufbauen können. Insgesamt betreuen wir seit dem Start der NIS2 Hunderte betroffene Kunden mit großem Erfolg. Weitere Informationen unter: secjur.com
Dr. Fabian Niemann Partner
Dr. Johannes Döveling, LL.M. Counsel
Dr. Juliana Kliesch Counsel
Herr Dr. Niemann, was hat sich im Cyberrecht grundlegend verändert?
Dr. Fabian Niemann : Vor einigen Jahren konnten Unternehmen die einzelnen Themen noch weitgehend isoliert betrachten – Datenschutz, Sicherheit
der IT-Infrastruktur, Sicherheit von Geräten und Produkten, Einfluss von KI. Das ist vorbei. Die EU hat ein dichtes regulatorisches Geflecht geschaffen, das Cybersicherheit aus unterschiedlichen Perspektiven adressiert: von der Unternehmensorganisation über digitale Produkte bis hin zu kritischen Infrastrukturen. Die eigentliche Herausforderung besteht heute nicht mehr darin, einzelne Vorschriften zu verstehen, sondern sie sinnvoll zusammenzuführen.
Welche Regelungen stehen derzeit besonders im Fokus?
Dr. Johannes Döveling : Für viele Unternehmen sind insbesondere die NIS2Richtlinie und der Cyber Resilience Act relevant, der das Produkt selbst stärker in den Fokus rückt. Hinzu kommen sektorspezifische Vorgaben wie DORA und die Regulierung kritischer Infrastrukturen. Wichtig ist dabei, dass sich die Regelwerke teilweise überschneiden, aber auch Vorrangregelungen enthalten. Unternehmen müssen daher nicht nur wissen, welche Vorschriften gelten, sondern auch, wie diese zueinanderstehen.
Was bedeutet das für die Praxis?
Dr. Juliana Kliesch : Cyber Compliance sollte nicht als Reihe einzelner Rechtsprojekte verstanden werden. Viele Anforderungen ähneln sich – etwa bei Governance, Risikomanagement, Sicherheitsmaßnahmen oder Meldeprozessen.
Erfolgreiche Unternehmen schaffen tendenziell einheitliche Strukturen statt neuer Silos. Dadurch vermeiden sie Ineffizienzen und zusätzliche Kosten.
Wo liegen derzeit die größten Herausforderungen?
Dr. Fabian Niemann: Zunächst bei der Einordnung. Viele Unternehmen müssen erst klären, welchen Regelungen sie überhaupt unterliegen und wie diese organisatorisch zusammengeführt werden können. Genau hier zeigt sich, dass Cyber Compliance heute vor allem eine Governance-Aufgabe ist. Dann bei Erschaffung der notwendigen Strukturen, Prozesse und Verantwortlichkeiten intern und in Verträgen.
Welche Rolle spielt die Lieferkette?
Dr. Johannes Döveling: Eine immer größere. Cyber Compliance entwickelt sich zunehmend von einer regulatorischen Pflicht zu einer Marktanforderung. Kunden und Auftraggeber verlangen vermehrt belastbare Nachweise zu Sicherheitsstandards und Prozessen. Der Cyber Resilience Act verstärkt diesen Trend zusätzlich. Für viele digitale Produkte und Dienste wird Compliance zur Voraussetzung für die Markt- und Lieferfähigkeit und damit zunehmend zu einem Wettbewerbs- und Beschaffungskriterium.
Sind Bußgelder das größte Risiko?
Dr. Juliana Kliesch : Sie sind relevant, aber selten der wichtigste Treiber. In der Praxis wirken häufig Marktmechanismen stärker.
Unternehmen, die Anforderungen von Kunden oder Geschäftspartnern nicht erfüllen, müssen mit Wettbewerbsnachteilen, Problemen bei Ausschreibungen oder dem Verlust von Lieferbeziehungen rechnen. Cyber Compliance wird zunehmend über die Lieferkette durchgesetzt.
Was sollten Unternehmen jetzt priorisieren?
Dr. Fabian Niemann : Erstens Klarheit über die eigene Betroffenheit schaffen. Zweitens Cyber Compliance als integriertes Governance-Thema organisieren. Drittens Cybersicherheit als strategischen Wettbewerbsfaktor begreifen. Unternehmen, die frühzeitig einen ganzheitlichen Ansatz etablieren, erfüllen regulatorische Anforderungen effizienter und stärken zugleich ihre Resilienz und Marktposition.
Weitere Informationen unter: twobirds.com
Digitale Technologie und künstliche Intelligenz können Wirtschaft und Verwaltung sehr viel effizienter machen – gelangen sie jedoch in die falschen Hände, können sie zur Waffe werden. Ismet Koyun, Founder und CEO der Kobil GmbH, entwickelt Sicherheitslösungen, die sich schnell in bestehende Prozesse integrieren lassen – für Banken, Unternehmen und Behörden – und fordert von Deutschland mehr Engagement für die Cybersicherheit unseres Landes.
Herr Koyun, warum wird Cyber Compliance bis 2027 zum strategischen Führungsthema? Cyber Compliance wird bis 2027 zu einem strategischen Führungsthema, weil Unternehmen und Staaten immer stärker von digitalen Technologien abhängig sind – und weil sich der regulatorische Druck verschärft: DORA, NIS2, eIDAS 2.0, DSGVO und BSI-Vorgaben verlangen konkrete, nachweisbare Sicherheitsmaßnahmen statt Absichtserklärungen. Mit KI und der Vernetzung von Geräten (IoT) steigen zugleich die Risiken durch Cyberangriffe. Konflikte und Angriffe verlagern sich zunehmend in den digitalen Raum und können kritische Infrastrukturen sowie Unternehmen lahmlegen. Ziel sind längst nicht mehr nur Computer, sondern auch Fahrzeuge, Maschinen und Produktionsanlagen. Cyber Compliance entwickelt sich daher gerade zu einem strategischen Führungsthema für das Management – zum Schutz von Unternehmen und Kund:innen.
Warum reicht »klassische« Cybersecurity nicht mehr aus? Weil sich die Bedrohungslage grundlegend verändert hat. KI, autonome Systeme und vernetzte Geräte sind neue Waffen. KI kann vieles verbessern, aber sobald sie in die falschen Hände gerät, kann sie riesigen Schaden anrichten. Cyberangriffe werden zunehmend automatisiert und schneller – deshalb wird es immer wichtiger zu erkennen, ob man mit einem Menschen, einer KI oder einem automatisierten System kommuniziert. Werden Energieversorgung, Kommunikation und Verkehr lahmgelegt, kann das Hunderttausende oder sogar Millionen Menschen betreffen. Neben technischen Schutzmaßnahmen brauchen wir klare Sicherheitsstrategien, Resilienz und digitale Souveränität – mit weniger Abhängigkeit von außereuropäischen Plattformen. Unternehmen und Staaten in Europa sollten ihre Sicherheitslösungen stärker selbst entwickeln und betreiben.
Unser Ziel ist klar: Europa braucht eigene Architekten digitaler Vertrauensinfrastruktur – Kobil ist einer davon.
Wie können Unternehmen neue Anwendungen schneller bauen, ohne Sicherheit und Compliance zu verlieren?
Mit Kobil Trusted SuperApp haben wir eine »Trusted Business SuperApp Platform« entwickelt, auf der Unternehmen neue Anwendungen nicht monatelang neu entwickeln, sondern schnell auf einer bestehenden Vertrauensinfrastruktur aufbauen. Identität, sichere Kommunikation, digitale Signatur und Berechtigungssteuerung sind darin bereits integriert – das beschleunigt die Umsetzung erheblich, ohne Sicherheit oder Compliance zu opfern. Das Besondere daran: Unser Sicherheitssystem ist nicht nur für Menschen, sondern auch für KI-Agenten entwickelt.
Welche Rolle spielt die digitale Identität für verbindliche Geschäftsprozesse?
Die digitale Identität ist die Grundlage für sichere und rechtsverbindliche digitale Geschäftsprozesse. Sie weist eindeutig nach, wer an einer Kommunikation oder Transaktion beteiligt ist. Um zwischen einer realen Person und KI-generierten Fälschungen (Deepfakes) unterscheiden zu können, reichen Identitätsprüfung und Gesichtserkennung allein nicht mehr aus – zusätzlich braucht es eine risikobasierte Analyse und kontinuierliche Sicherheitsprüfung. Ebenso wichtig ist eine sichere Kommunikation: Verschlüsselung und digitale Signaturen gewährleisten die Authentizität und Integrität von Dokumenten und Nachrichten, schaffen Vertrauen und verhindern, dass Urheberschaft oder Inhalte nachträglich bestritten werden. Moderne Identitätslösungen müssen deshalb nicht nur heutige Angriffe abwehren, sondern bereits auf die nächste Technologiegeneration vorbereitet sein – inklusive Post-Quantum-Readiness.
– Ismet Koyun, Founder und CEO
Was verändert sich durch KI-Agenten in Unternehmen und Behörden? KI-Agenten werden künftig viele Aufgaben übernehmen, die heute noch Menschen erledigen – um Prozesse effizienter zu gestalten und Zeit sowie Kosten zu sparen. Dabei werden Sicherheit und Vertrauen zur wesentlichen Voraussetzung. Die wichtigste Veränderung: KI-Agenten übernehmen nicht nur wiederkehrende, sondern auch administrative Tätigkeiten. Auch hier geht es um vertrauenswürdige Identitäten, denn es muss eindeutig erkennbar sein, ob man mit einem legitimen KI-Agenten einer Behörde, Bank oder eines Unternehmens kommuniziert – oder mit einem betrügerischen Bot. Deshalb müssen KI-Agenten sicher authentifiziert werden, ihre Handlungen nachvollziehbar und verlässlich sein. Unternehmen und Behörden, die frühzeitig in sichere KI-Anwendungen und digitale Souveränität investieren, stärken ihre Wettbewerbsfähigkeit.
Wie stellt man sicher, dass KI-Agenten nur innerhalb klarer Berechtigungen handeln? Die wichtigsten Maßnahmen sind erstens klare Berechtigungsprofile: Jeder KIAgent erhält genau definierte Rechte und Handlungsspielräume. Zweitens sollten Unternehmen Transaktionslimits, erlaubte Funktionen und zulässige Einsatzbereiche verbindlich festlegen. Drittens rate ich zu laufenden Überprüfungsmechanismen: Hält sich der KI-Agent an die definierten Regeln oder versucht er, sie zu umgehen? Dann muss umgehend nachjustiert werden. Dazu gehören automatisierte Warnungen – eine sofortige Alarmmeldung, sobald ein KI-Agent seine Berechtigung überschreitet oder sich ungewöhnlich verhält.
Wie hilft Kobil Trusted SuperApp dabei, sichere, nachvollziehbare und Compliance-fähige Anwendungen und Prozesse aufzubauen? Kobil Trusted SuperApp bildet den gesamten digitalen Prozess ab, vom Onboarding bis zum Offboarding, und verbindet digitale Identität, sichere Kommunikation und digitale Signatur in einer einzigen Plattform – für Menschen ebenso wie für KI-Agenten. Die Plattform verwaltet Identitäten, Berechtigungen und Sicherheitsrichtlinien zentral und prüft die Echtheit aller Beteiligten. Unser Grundprinzip ist einfach: Wir liefern die vertrauenswürdige technologische Grundlage. Unsere Kunden und Partner bauen darauf ihre eigenen Anwendungen. So entsteht eine modulare, skalierbare und revisionssichere Plattform für Bürger:innen, Unternehmen, Behörden und Entwickler-Ökosysteme.
Warum braucht Europa eigene, vertrauenswürdige digitale Plattformen? Eigene digitale Plattformen sind eine zentrale Voraussetzung für die digitale Souveränität Europas. Sie verringern die Abhängigkeit von außereuropäischen Anbietern und ermöglichen es, kritische digitale Infrastrukturen nach europäischen Sicherheits- und Datenschutzstandards selbst zu kontrollieren und weiterzuentwickeln. Dafür brauchen wir Investitionen in eigene Innovationen und starke Technologieunternehmen.
Seit fast 40 Jahren entwickelt Kobil Vertrauens- und Sicherheitstechnologie made in Germany – zuletzt 2025 als Focus Innovation Champion ausgezeichnet und bereits zum dritten Mal in Folge von Gartner im Hype Cycle als Sample Vendor für Enterprise Applications/SuperApps genannt. Diese Erfahrung verbinden wir heute mit den Anforderungen von KI-Agenten, digitaler Souveränität und Cyber Compliance. Unser Ziel ist klar: Europa braucht eigene Architekten digitaler Vertrauensinfrastruktur – Kobil ist einer davon.
Weitere Informationen unter: kobil.com
ditis Systeme – The Security Company
Cyberangriffe legen Produktionslinien still, unterbrechen Lieferketten und kosten Vertrauen. Gleichzeitig verlangen NIS2, der Cyber Resilience Act und die KI-Regulierung von Unternehmen neue Nachweise. Wie der industrielle Mittelstand beides zusammenbringt, erklären Dr. Maria Wolf und Rolf Strehle. Sie führen gemeinsam die ditis Systeme, ein Unternehmen der Voith-Gruppe, das seit über 25 Jahren IT- und OT-Infrastrukturen in der Industrie schützt. Ihr Befund: Wer Cybersicherheit als reine IT-Aufgabe behandelt, verliert im Ernstfall die Kontrolle. Resilienz ist Führungsaufgabe.
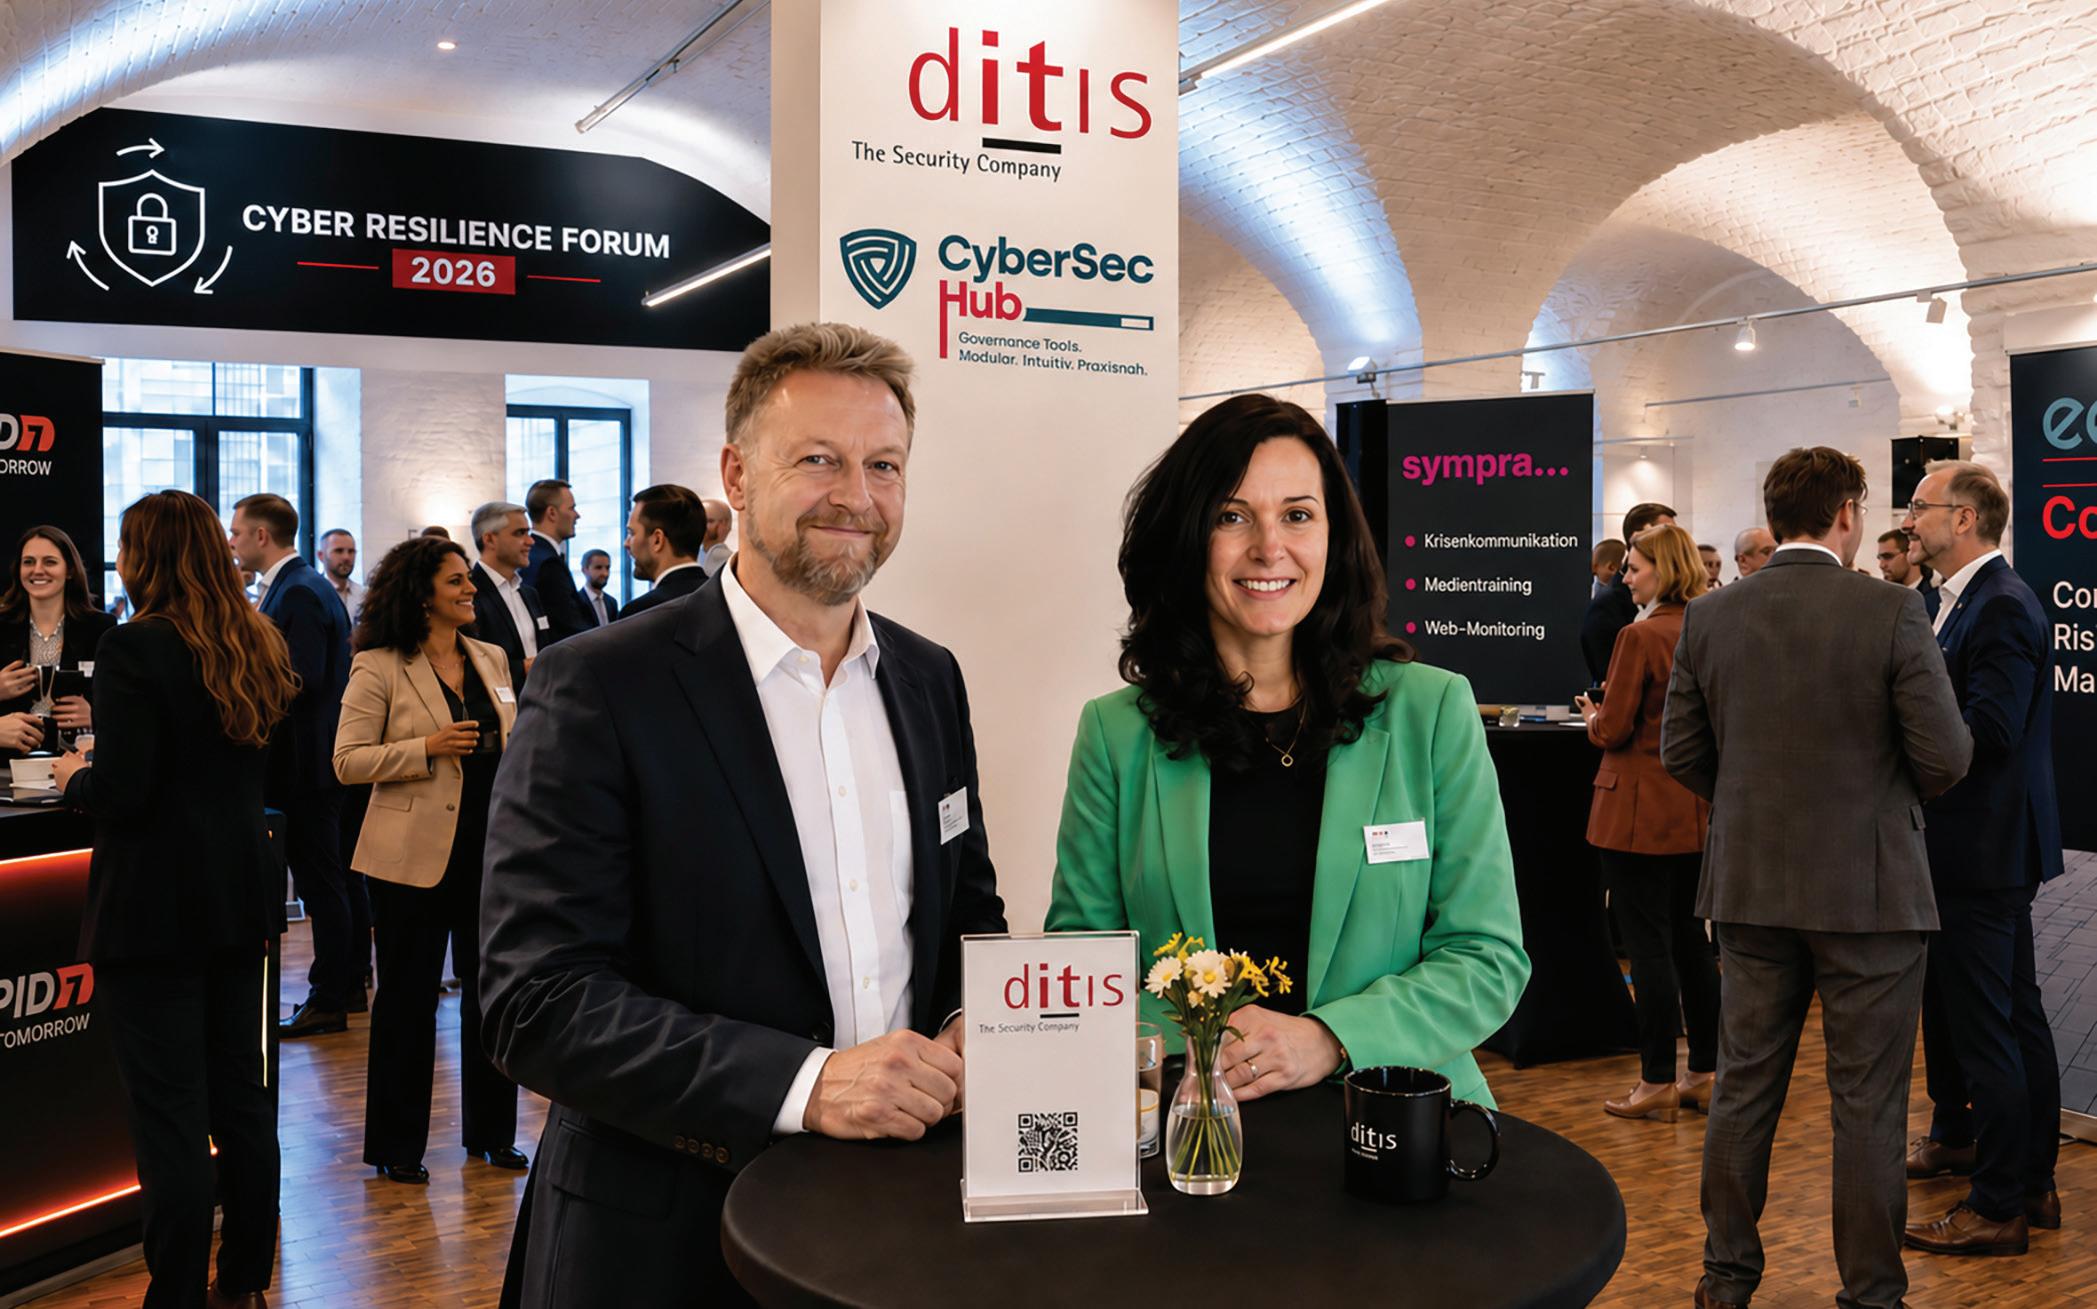
Viele Unternehmen beschäftigen sich derzeit mit NIS2, dem Cyber Resilience Act, der KI-Regulierung –und mit steigenden Angriffszahlen. Warum reicht klassische IT-Sicherheit heute nicht mehr aus?
Strehle: Weil ein Cyberangriff heute selten nur einzelne Systeme trifft. Er trifft Abläufe, die Produktion, die Lieferfähigkeit und am Ende das Vertrauen der Kunden. Gerade in der Industrie hängen Office-IT, Anlagen, Netzwerke und Geschäftsprozesse eng zusammen. Wer nur die Büro-IT absichert, übersieht die Hälfte des Risikos. Deshalb sprechen wir von Cyberresilienz. Es geht nicht mehr allein darum, Angriffe zu verhindern. Unternehmen müssen ihre Schwachstellen kennen, Angriffe früh erkennen, schnell reagieren können – und den Wiederanlauf vorbereitet haben. Das zusammen entscheidet, ob ein Vorfall ein Zwischenfall bleibt oder zur Existenzfrage wird.
Wolf: Die Regulatorik macht dabei nur sichtbar, was Unternehmen ohnehin brauchen: klare Verantwortlichkeiten, dokumentierte Prozesse und belastbare Entscheidungswege. Cyberresilienz ist keine technische Zusatzaufgabe, sondern Teil guter Unternehmensführung. Wer erst während eines Vorfalls klärt, wer entscheidet, wer meldet, wer kommuniziert und wie der Betrieb weiterläuft, verliert die Zeit, die dann am meisten fehlt. Diese Fragen lassen sich vorher beantworten. Das erwarten Gesetzgeber, Kunden und Versicherer inzwischen auch. Für die Geschäftsführung kommt hinzu: Mit NIS2 ist die Verantwortung ausdrücklich auf der Leitungsebene angekommen. Aufgaben kann man delegieren, die Verantwortung nicht.
Herr Strehle, Sie sprechen von »Cybersecurity made in Germany«. Warum ist digitale Souveränität für europäische Unternehmen ein Sicherheitsfaktor?
Strehle: Souveränität heißt für mich nicht Abschottung. Es heißt, die Kontrolle über kritische Entscheidungen, Datenflüsse und Sicherheitsarchitekturen zu behalten. Kein
Cyberresilienz ist keine technische Zusatzaufgabe, sondern Teil guter Unternehmensführung.
– Dr. Maria Wolf
KI nicht verpassen. Aber nachhaltige Innovation braucht ein sicheres Fundament. Nur wer Leitplanken für Datenschutz und IT-Sicherheit einzieht, schafft den vertrauensvollen Raum, in dem Teams kreativ und produktiv mit KI experimentieren können. Sichere KI ist der Schlüssel zu Wettbewerbsfähigkeit und neuen Geschäftsmodellen. Dennoch senkt KI die Einstiegshürden für Angreifende. Phishingmails sind heute fehlerfrei und persönlich zugeschnitten, die Vorbereitung von Angriffen läuft teilweise automatisiert, Täuschungen werden schwerer erkennbar. Wie überzeugend das inzwischen ist, sehen Sie übrigens am Bild zu diesem Interview. Es zeigt Rolf Strehle und mich im Gespräch auf der Wilhelmsburg. Aufgenommen wurde es nie, es ist KI-generiert. Auf der anderen Seite hilft KI der Verteidigung. Sie erkennt Muster schneller, ordnet Sicherheitsereignisse ein und verkürzt Reaktionszeiten. Deshalb müssen Unternehmen den eigenen KI-Einsatz regeln: Welche Tools sind erlaubt? Welche Daten dürfen hinein? Wer prüft die Ergebnisse?
Beim Cyber Resilience Forum auf der Wilhelmsburg in Ulm bringen Sie im September Führung, IT, OT, Recht, Krisenmanagement und Kommunikation zusammen. Warum ist dieses Zusammenspiel im Ernstfall entscheidend?
Unternehmen kann Cybersecurity heute rein national abbilden. Wir brauchen die Innovationskraft globaler Technologiepartner. Aber die Kunst liegt in der souveränen Orchestrierung: Wir arbeiten bewusst nach BSI-Vorgaben, ISO-Normen und europäischen Standards, um globale Spitzentechnologie so in die deutsche Industrie zu integrieren, dass die Datenhoheit und die operative Kontrolle hier vor Ort bleiben. Unternehmen müssen wissen, wem sie ihre sicherheitskritischen Daten, Systeme und Prozesse anvertrauen. Für den Maschinen- und Anlagenbau, Automotive, Energieversorger oder die Logistik ist das keine abstrakte Frage. Dort hängen Produktionsfähigkeit und Lieferketten unmittelbar daran. Was sollten Unternehmen jetzt konkret tun, um Schutz, Regulatorik und Nachweisfähigkeit zusammenzubringen?
Wolf: Zuerst Klarheit schaffen: Welche Anforderungen betreffen uns wirklich –NIS2, ISO 27001, der Cyber Resilience Act, Datenschutz, EU AI Act? Viele Unternehmen bearbeiten alles gleichzeitig und nichts richtig. Danach priorisieren: Welche Prozesse, Daten, Systeme und Lieferbeziehungen sind kritisch und wer trägt wofür Verantwortung? Wichtig ist: Dokumentation ist kein Selbstzweck. Sie muss Entscheidungen im Alltag, Audits und im Ernstfall die Krisensteuerung unterstützen. Dafür braucht es Struktur. Wir haben mit dem CyberSec Hub ein modulares Werkzeug entwickelt,
mit dem Unternehmen Informationssicherheit, Datenschutz, Business Continuity und KI-Governance selbst steuern können.
Strehle: Technisch beginnt alles mit einem ehrlichen Lagebild: Schwachstellen-Scans, Penetrationstests und Übungen zeigen, wo Angreifende heute durchkämen. Darauf baut die Überwachung auf, etwa durch ein »Security Operations Center«, das rund um die Uhr hinschaut. Und es braucht eingespielte Abläufe für den Ernstfall – am besten geübt, bevor er eintritt, etwa in Red-Team-Übungen, bei denen unsere Expertinnen und Experten einen echten Angriff simulieren. Prevent, Detect, React –Vorbeugen, Erkennen, Reagieren – gehören zusammen. Wer nur in Prävention investiert, merkt oft wochenlang nicht, dass Angreifende längst im Netz sind. Und noch einmal: IT und OT müssen gemeinsam betrachtet werden. Sonst entstehen blinde Flecken dort, wo es am teuersten wird: in der Produktion.
Frau Dr. Wolf, KI verändert die Cybersicherheit auf beiden Seiten. Welche Risiken unterschätzen Unternehmen – und wo kann KI helfen? Wolf: KI-Sicherheit ist in erster Linie ein Governance-Thema, kein Tool-Thema. Wir begleiten Unternehmen von der Auswahl bis zum sicheren Betrieb – ob ChatGPT, Microsoft Copilot oder eigene KI-Lösungen. Dabei geht es uns keineswegs nur um Verbote, sondern um echte Innovation. Der industrielle Mittelstand darf den Anschluss bei generativer
Strehle: Im Ernstfall zählen Minuten, nicht Organigramme. Die IT muss wissen, welche Systeme kritisch sind, die Produktion muss ihre Abhängigkeiten kennen, die Führung muss Prioritäten setzen – und zwar abgestimmt, nicht nacheinander. Die Wilhelmsburg ist dafür übrigens ein schönes Bild: Die größte Festung Europas wurde nie angegriffen. Aber die besten Mauern nützen nichts, wenn innen niemand weiß, wer im Ernstfall was zu tun hat. Genau das üben wir beim Forum: mit Workshops, Live-Demos zu KI-gestützten Angriffen und Darknet-Forensik, mit IT- und OT-Perspektiven, Business-Continuity und dem Cyber Resilience Act. Dazu kommen Unternehmen, die einen Angriff selbst erlebt haben und offen darüber sprechen, was sie heute anders machen würden ...
Wolf: ... und zwar bewusst über die Technik hinaus. Recht, Kommunikation und Geschäftsführung müssen früh am Tisch sitzen, denn Meldepflichten, Haftungsfragen und die Information von Kunden und Mitarbeitenden laufen im Vorfall parallel. Resilienz entsteht, wenn Unternehmen vor dem Angriff gemeinsam üben, wie sie entscheiden. Dazu laden wir herzlich ein: am 29. September 2026 auf die Festung Wilhelmsburg in Ulm. Das Forum richtet sich an Geschäftsführung sowie Fach- und Führungskräfte aus IT, OT, Business-Continuity, Recht, Krisenmanagement und Kommunikation. Die Teilnahme ist kostenfrei, die Plätze sind begrenzt.
Hier gehts zum Cyber Resilience Forum:
Es ist eine Szene, die sich in einer trashigen Science-Fiction-Dystopie abspielen könnte: Eine junge Frau geht ins Badezimmer, um zu duschen. Kamerawechsel und ein Blick von schräg unten auf die sich Entkleidende. Langsam fährt die Kamera um ihre Füße herum, bis die Linse ein geschocktes, auf den Boden gerichtetes Gesicht fokussiert: Die junge Frau hat den Staubsaugerroboter doch gar nicht eingeschaltet – er scheint ein Eigenleben zu führen!
Mit mehr krimineller Energie hätte Sammy Azdoufal diese Szene Anfang des Jahres Realität werden lassen können, wie t3n berichtet. Eigentlich wollte er lediglich seinen eigenen DJI-Staubsaugerroboter umprogrammieren, um ihn mit einem PS5-Controller zu steuern. Tatsächlich aber erhielt er von Frankreich aus Zugriff auf Tausende Geräte in Europa, China und den USA, inklusive Live-Kamerabild.
Über 100 neue Sicherheitsschwachstellen in Softwareprodukten sind laut Dr. Matthias Meyer im Jahr 2024 durchschnittlich am Tag bekannt geworden, »Schwachstellen, die von Hackern genutzt werden können«, so der Bereichsleiter Softwaretechnik & IT-Sicherheit am Fraunhofer-Institut für Entwurfstechnik Mechatronik IEM. In einem YoutubeVideo erläutert er die Hintergründe zum Cyber Resilience Act (CRA), der diese »Einfallstore für erfolgreiche Cyberangriffe« verschließen soll, und liefert Hinweise zur Umsetzung der EU-Richtlinie für Unternehmen.
CE-Kennzeichnung nur mit CRA-Konformität
Ausgerichtet ist der CRA auf vernetzte Produkte, die innerhalb des europäischen Wirtschaftsraums (EWR) verkauft werden. Er gilt für alle Artikel, die über digitale Elemente verfügen, »von Baby-Monitoren bis hin zu Smartwatches, von Apps bis hin zu Computerprogrammen«, wie es auf der Internetseite der Europäischen Kommission heißt. Außerdem fallen laut Meyer die meisten Maschinen und Anlagen unter den CRA.
Zukünftig ist eine CE-Kennzeichnung an die Erfüllung der Richtlinie gebunden, und ohne Kennzeichnung ist ein Verkauf ab dem 11. Dezember 2027 untersagt. Wer gegen das Gesetz verstößt, muss mit Strafzahlungen in Millionenhöhe rechnen. Konkret können bis zu 15 Millionen Euro
Brandreport • Sysgo GmbH
Zukünftig ist eine CEKennzeichnung an die Erfüllung der Richtlinie gebunden, und ohne Kennzeichnung ist ein Verkauf ab dem 11. Dezember 2027 untersagt.
beziehungsweise bis zu zweieinhalb Prozent des Vorjahresumsatzes verhängt werden.
Sicherheit ab Werk
Da ab dem 11. September 2026 bereits die Meldepflicht für aktiv genutzte Schwachstellen und Sicherheitsvorfälle greift, sei jetzt Zeit zu handeln, so Meyer: »Ganz explizit fordert der CRA, die Cybersicherheitsrisiken des Produkts zu bewerten, diese zu dokumentieren und, daran angepasst, die grundlegenden Cybersicherheitsanforderungen, die der CRA an die Produkte stellt, zu erfüllen.«
Diese Vorgabe gilt für den vollständigen Produktlebenszyklus, von der Planung des Produkts bis zu dessen Nutzung. So muss jedes Unternehmen die Angriffsfläche seiner Produkte von Beginn an minimieren, indem es etwa unnötige Ports abschaltet und Schnittstellen unzugänglich macht. Grundlegend ist die frühzeitige Verwendung sicherer Zugangsdaten. »Wenn das Produkt das Werk verlässt, darf es keine bekannten ausnutzbaren Schwachstellen enthalten«, erklärt der IT-Sicherheitsfachmann. »Secure by Default« ist hier das ausschlaggebende Stichwort.
Gleichzeitig muss das Unternehmen bis zu diesem Zeitpunkt die technische Dokumentation über den sicheren Entwicklungsprozess
fertigstellen. Sie ist der Nachweis über die Erfüllung der gesetzlichen Anforderungen. Kommt es zu einer behördlichen Prüfung, müssen Hersteller die vollständige Dokumentation vorlegen können.
Schwachstellenmanagement und Updates
An den Auslieferungszeitpunkt schließt sich eine verpflichtende »Support-Period« von mindestens fünf Jahren an, abhängig von der erwarteten Nutzungsdauer des Produkts und den Festlegungen der technischen Dokumentation. Um dieser Vorgabe nachzukommen, sind Unternehmen dazu verpflichtet, eine »Software-Bill of Materials« (SBOM), das heißt eine Liste über die verwendete Fremdsoftware, zu ihren Produkten zu führen. Diese müssen sie immer wieder mit Schwachstellendatenbanken abgleichen, um Risiken frühzeitig erkennen und anhand von kostenlosen Security-Updates beheben zu können.
PSIRT und Gap-Analyse Für hilfreich erachtet Matthias Meyer einen CRA-Workshop im Unternehmen. Im besten Fall kristallisiert sich dabei ein »Product Security Incident Response Team« (PSIRT) heraus, das zwar nicht explizit vorgeschrieben ist, aber den obligatorischen Single Point of Contact darstellen kann. Wird eine
Schwachstelle bekannt, muss jemand deren Folgen einschätzen und gegebenenfalls die Kommunikation mit Behörden übernehmen. Auch kann das Team die unternehmensinterne Umsetzung des CRA vorantreiben.
Diese beginnt bereits bei einer Gap-Analyse. Eine Rolle können hier beispielsweise Standards wie der IEC 62443 für Industrial Control-Systems spielen, deren Erfüllung bereits eine hohe Abdeckung des CRA sicherstellt. Derzeit befinden sich weitere Standards in der Erarbeitung, die im Rahmen der Richtlinie eine relevante Position einnehmen werden. Auf deren Publikation ausruhen können sich Unternehmen jedoch nicht, weil sie zeitlich nicht mit dem Inkrafttreten des CRA übereinstimmt.
Der CRA als Wettbewerbsvorteil Ab September muss ein Unternehmen, das von einer aktiv ausgenutzten Schwachstelle eines seiner Produkte erfährt, innerhalb von 24 Stunden eine Frühwarnung und innerhalb von 72 Stunden eine Schwachstellenmeldung an die Agentur der Europäischen Union für Cybersicherheit (Enisa) übermitteln. Nach 14 Tagen muss der Enisa ein Abschlussbericht vorliegen. Außerdem gilt es zu eruieren, ob und wenn ja, wann die Nutzenden über die Schwachstelle informiert werden müssen.
Diese Notwendigkeit zu vermeiden, liegt im ureigenen Interesse eines jeden Wirtschaftsunternehmens. Daraus folgt umgekehrt, dass der CRA europäischen Unternehmen einen Wettbewerbsvorteil verschafft. »Sichere Produkte made in Europe« dürften laut Matthias Meyer schon bald auf dem Weltmarkt in besonderer Weise nachgefragt werden. So könne die Richtlinie zu einem gesamtgesellschaftlichen Impact führen – für den gesamten europäischen Wirtschaftsraum. Text Pia Soldan
Cyberresilience beginnt nicht bei der Compliance –sondern bei der richtigen Softwarebasis
Carsten Beck Head of Product Development PikeOS
Herr Beck, der Cyber Resilience Act (CRA) stellt Hersteller digitaler Produkte vor neue Herausforderungen. Was verändert sich?
Mit dem CRA wird Cybersecurity zu einer verbindlichen Anforderung über den gesamten Produktlebenszyklus. Hersteller müssen Sicherheitsrisiken systematisch bewerten, Schwachstellen professionell managen und Sicherheitsupdates langfristig bereitstellen. Gleichzeitig steigen die Anforderungen an Dokumentation und Transparenz der Software-Lieferkette.
Wann lohnt sich Open Source und wann ein proprietäres Betriebssystem?
Open Source bietet hohe Flexibilität und eine große Entwicklergemeinschaft. Gleichzeitig erfordern langfristig genutzte Softwareprozesse klare Prozesse für Wartung, Sicherheitsupdates und Compliance. Proprietäre Lösungen können dort Vorteile bieten, wo Zertifizierungen, funktionale Sicherheit und langfristiger Support im Fokus stehen. Entscheidend ist letztlich, welche Plattform die technischen und regulatorischen Anforderungen eines Produkts am besten erfüllt.
Welche Rolle spielt dabei europäische Souveränität?
Mit der zunehmenden Regulierung rückt auch die Frage nach technologischer Unabhängigkeit stärker in den Fokus. Europäische Technologien können dazu beitragen, Abhängigkeiten zu reduzieren
und mehr Transparenz entlang der Software-Lieferkette zu schaffen. Für Unternehmen kann dies Vorteile hinsichtlich Vertrauen, langfristiger Verfügbarkeit und Zusammenarbeit innerhalb des europäischen Rechtsrahmens bieten – insbesondere in sicherheitskritischen Branchen.
Wie unterstützt Sysgo Unternehmen dabei?
Sysgo entwickelt seit über 30 Jahren sichere Embedded-Betriebssysteme für Luftfahrt, Verteidigung, Transport, Industrie und Medizintechnik. Mit dem sicherheitszertifizierten Echtzeitbetriebssystem PikeOS und der gehärteten Embedded-Linux-Plattform ELinOS bieten wir Lösungen für unterschiedliche Anforderungen. Beide basieren auf dem Prinzip »Security by Design« und unterstützen Unternehmen dabei, regulatorische Vorgaben wie den CRA umzusetzen.
Was ist Ihre wichtigste Botschaft?
Der CRA sollte nicht als reine Compliance-Aufgabe verstanden werden. Wer frühzeitig auf eine sichere Softwarebasis und strukturierte Entwicklungsprozesse setzt, schafft die Grundlage für resiliente Produkte – und kann regulatorische Anforderungen langfristig effizienter erfüllen.
Weitere Informationen unter: sysgo.com
Dr. Marco Münchhof Vorstand
Mit dem Cyber Resilience Act (CRA) verpflichtet die EU Hersteller, Einführer und Händler von Produkten mit digitalen Elementen zu verbindlichen Cybersicherheitsanforderungen – über den gesamten Produktlebenszyklus hinweg. Dr. Marco Münchhof, Vorstand der Eckelmann AG, erklärt, was auf Entscheider zukommt, und stellt praxisnahe Lösungen vor.
Herr Dr. Münchhof, worum geht es beim CRA?
Der CRA verankert Cybersicherheit von Hardware- und Softwareprodukten – von der Entwicklungsphase bis zum Ende des Unterstützungszeitraums. Schwachstellen müssen durch verpflichtende Sicherheitsaktualisierungen und ein systematisches Schwachstellenmanagement minimiert werden. Kein neues Konzept: Für uns als Automatisierungsspezialist gehört Security-by-Design längst zum Handwerk.
Wen und welche Produkte betrifft die Verordnung?
Sie betrifft den Inverkehrbringer. Das ist im Allgemeinen der Hersteller oder Importeur. Faustregel: Wessen Name steht auf dem
Typenschild? Wer hat das Produkt in die EU eingeführt? Und Vorsicht: Baue ich eine Steuerung in einen Schaltschrank ein, wird dieser Schaltschrank zu einem Produkt mit digitalen Elementen und der CRA gilt auch hier.
Stichwort Defense in Depth –wie setzen Sie das um?
Bei Eckelmann denken wir Sicherheit systemweit – nicht als einzelne Maßnahme, sondern als mehrere gestaffelte Verteidigungslinien.
Defense in Depth funktioniert wie eine mittelalterliche Burg: Erst der Wassergraben, dann die äußere Mauer – bis hin zum Bergfried. Jede Verteidigungslinie zählt, jede wird dokumentiert und fließt in die Risikobewertung ein. Besonders kritisch sind Laptops der Inbetriebnehmer: Sie werden nah am Angriffsziel eingesetzt – direkt im Bergfried – und sind auch außerhalb der geschützten Umgebung im Einsatz.
Wie sieht eine konkrete Lösung aus? In CRA-Workshops definieren wir Zweck und vorhersehbare Verwendung, erfassen alle relevanten Schnittstellen samt Protokollen und definieren schützenswerte Assets, also Daten und Funktionen.
Schnittstelle für Schnittstelle gehen wir dann die Angriffsvektoren und deren Auswirkungen durch; als Grundlage für eine systematische Behandlung dienen die Datenbanken Mitre Capec und Mitre Att&ck und ein eigener KIbasierter Agent, der jede Schnittstelle systematisch gegen bekannte Angriffsmuster abgleicht.
Die Eintrittswahrscheinlichkeit bewerten wir nach den notwendigen Fähigkeiten und der Motivation potenzieller Angreifender.
Der wahrscheinlichste Hack ist der unbeabsichtigte; eine Fehlbedienung darf nicht zu Sicherheitslücken führen. Ebenso wird das Schadensausmaß bewertet. Dieselbe erprobte Systematik bringen wir in Kundenprojekte ein.
Eckelmann ist Partner für die CRA-Umsetzung – wie unterstützen Sie konkret? Wir begleiten den gesamten Weg: von der Einstufung der Geräte und Cybersicherheitsanalysen über Security-by-Design in der Entwicklung bis hin zum Vulnerability-Management. Konkret heißt das: Gemeinsame Risiko- und Schnittstellenanalysen in moderierten Workshops, Aufbau und Pflege der SBOM (Software Bill of Materials), Schwachstellenmanagement und Bereitstellung belastbarer Update-Pfade.
Als Spezialist für Automatisierungstechnik und industrielle Digitalisierung kennen wir Maschinen- und Anlagennetze sowie Automatisierungskomponenten aus fast 50 Jahren eigener Produktentwicklung. Dieses Know-how geben wir weiter – mit dem Anspruch, praxisnaher Partner für CRA-Compliance zu sein.
Was ist Ihr Rat an Entscheider?
Jetzt die Produkte klassifizieren, Workshops durchführen und Zulieferverträge prüfen. So wird klar, was noch bis zum Stichtag 11. Dezember 2027, idealerweise deutlich früher, zu erledigen ist. Bei Projekten mit Abnahme nach
dem 11. Dezember 2027 gehören die CRAAnforderungen schon heute in die Verträge.
Vor allem aber: Den CRA nicht als Belastung, sondern als Chance begreifen!
Dr.-Ing. Marco Münchhof Vorstand Automation Products / Eckelmann AG
Dr.-Ing. Marco Münchhof (50), ist seit Januar 2014 einer der Vorstände der Eckelmann AG. Mit dem Vorstandsresort Automation Products verantwortet er die Geschäftsbereiche für CNC-Steuerungstechnik, Antriebstechnik sowie kundenspezifische Hard- und Softwareentwicklung.
Dr. Münchhof studierte Elektrotechnik an der Technischen Universität Darmstadt und promovierte am dortigen Institut für Automatisierungstechnik.
An der State University of New York at Buffalo, USA, absolvierte er seinen Master of Science/SUNY in Mechanical und Aerospace Engineering.
Seitdem bewegt er sich gerne an der Schnittstelle zwischen Elektrotechnik, Maschinenbau und IT. Ein wachsender Schwerpunkt liegt dabei auf dem Einsatz generativer KI (GenAI) in der Softwareentwicklung.
@-yet GmbH • Brandreport
Geschäftsführungen im Maschinenbau stehen derzeit vor einer Wand aus Abkürzungen. NIS2, CRA und MVO sind nur die Spitze des regulatorischen Eisbergs. Und vielerorts ist immer noch unklar, wie die Vorgaben ineinandergreifen.
Wolfgang Straßer Gründer und Geschäftsführer, @-yet GmbH
Der Cyber Resilience Act und die neue Maschinenverordnung wirbeln durch die Industrie und hinterlassen vor allem Frust. Die Sorge vor explodierenden Kosten und lähmender Bürokratie ist real. Oft beruht diese Panik jedoch auf einem grundlegenden Missverständnis der neuen Rechtslage. Niemand muss das Rad dreimal neu erfinden, wenn die Logik hinter den Gesetzen verstanden wird.
Ein hartnäckiger Irrtum betrifft die NIS2Richtlinie. Viele Betriebe glauben, dass ihre digitalen Produktionsanlagen nun selbst reguliert werden. Das ist falsch. Die Richtlinie nimmt Unternehmen in die Pflicht, sich gegen Cyberangriffe und Ausfälle zu schützen – nicht die einzelnen Maschinen oder Roboter. Wenn ein Betrieb aufgrund seiner Größe oder Branche unter NIS2 fällt, muss er allerdings IT wie OT gegen Cyberangriffe schützen, die für die Aufrechterhaltung der Arbeits- und Lieferfähigkeit
Über kurz oder lang werden große Unternehmen in der Lieferkette das Thema Cybersicherheit einfordern.
entscheidend sind. In einer modernen Fabrik betrifft das eben auch die vernetzte Fertigungstechnik. Fällt die Produktion durch einen Cyberangriff aus, steht das gesamte Unternehmen still, ggf. sind auch Unternehmen der Lieferkette betroffen. Genau deshalb gehört die operative Technik ab sofort in das Risikomanagement. Und das Risikomanagement gehört in den Zuständigkeitsbereich der Geschäftsführung.
Die eigentliche Belastung liegt in den massiven Überschneidungen der drei Regelwerke. Die Maschinenverordnung zielt auf die physische Produktsicherheit, der Cyber Resilience Act sichert digitale Komponenten bzw. nimmt die Hersteller digitaler Produkte, und das sind dann auch Hersteller von z. B. Maschinensteuerungen, Maschinen mit digitalen Komponenten, Anlagen etc. in die Pflicht für eine ständige Überprüfung der Komponenten bzgl. OIT- und OT-Sicherheitslücken zu sorgen und müssen
diese verlässlich schließen und ihren Kunden, den Betreibern, diese Patches zur Verfügung stellen und das für mind. fünf Jahre. NIS2 verpflichtet das einzelne Unternehmen. Trotz dieser unterschiedlichen Ansätze fordern alle drei Gesetze im Kern ähnliche Fähigkeiten und es gibt durchaus viele Synergien. Die Betriebe müssen Risiken systematisch analysieren, Zugriffe kontrollieren und ein funktionierendes Risikound Schwachstellenmanagement aufbauen. Wer für jedes Gesetz ein eigenes Projekt startet, verbrennt wahrscheinlich sehr viel Zeit und Geld.
Ein integriertes Cybersecurity-Managementsystem löst diese Aufgabe effizient. Wenn man einmal einen sauberen Prozess für Sicherheitsupdates oder die Reaktion auf Vorfälle etabliert, bedient dieser Prozess mehrere gesetzliche Anforderungen gleichzeitig. Dafür empfehlen sich etablierte Standards wie die ISO 27001 für eine Organisation oder die IEC
62443 für die industrielle Automatisierung. Diese Normen liefern das Fundament, auf dem die Umsetzung der regulatorischen Vorgaben strukturiert aufgebaut werden kann.
Die Umsetzung sollte mit einer ehrlichen Bestandsaufnahme beginnen. Zu klären ist, welche Regularien überhaupt zutreffen, wo das Unternehmen bereits gut aufgestellt ist und welche Lücken zuerst geschlossen werden müssen. Die Führungsebene sollte von Anfang an aktiv eingebunden sein. Ohne die Zuweisung von festen Ressourcen und Budgets scheitert jedes Sicherheitskonzept. Wenn die Geschäftsführung versteht, dass Cybersicherheit die Grundvoraussetzung für einen resilienten Betrieb ist, kann aus der regulatorischen Last auch ein echter Wettbewerbsvorteil entstehen. Eines ist sicher: Über kurz oder lang werden große Unternehmen in der Lieferkette das Thema Cybersicherheit einfordern.
Weitere Informationen unter: at-yet.de
NIS2, Cyber Resilience Act, KRITIS-Dachgesetz und weitere Vorgaben verändern die Anforderungen an die Cybersicherheit grundlegend. Viele Unternehmen reagieren darauf noch mit einzelnen Projekten – und schaffen damit oft unnötige Parallelstrukturen und Doppelarbeit. Als auf Cybersecurity und Informationssicherheit spezialisiertes Beratungshaus unterstützt HiSolutions Unternehmen dabei, regulatorische Anforderungen in eine nachhaltige Sicherheitsstrategie zu überführen. Warum dafür weniger einzelne Gesetze als vielmehr integrierte Prozesse entscheidend sind, erläutern Marius Wiersch, Senior Manager und Leiter des Bereichs Cyber Regulations, sowie Lutz Weimann, Teammanager für Penetrationstests und technische Audits bei HiSolutions.
Marius Wiersch
Senior Manager und Leiter Bereich Cyber Regulations
Lutz Weimann
Teammanager für Penetrationstests und technische Audits
Herr Wiersch, NIS2 steht derzeit bei vielen Unternehmen ganz oben auf der Agenda. Warum zeigt sich im ersten Gespräch häufig, dass deutlich mehr Vorgaben relevant sind als zunächst angenommen?
Wiersch : Für viele Unternehmen ist NIS2 der erste Anlass, ihre regulatorischen Pflichten systematisch zu prüfen. Im Gespräch zeigt sich dann häufig, dass zusätzlich weitere Regelwerke relevant sind – etwa der Cyber Resilience Act oder branchenspezifische Anforderungen. Das liegt nicht daran, dass Unternehmen ihre Pflichten ignorieren. Die meisten verfügen schlicht nicht über die personellen Ressourcen, sämtliche europäischen und nationalen Vorgaben kontinuierlich zu verfolgen und einzuordnen. Gerade mittelständische Unternehmen konzentrieren sich auf ihr Kerngeschäft und haben häufig weder eigene Compliance-Teams noch Spezialistinnen und Spezialisten für Cyberregulatorik. Hinzu kommt, dass viele Unternehmen erstmals reguliert werden. Banken oder Versicherungen arbeiten seit Jahren mit umfangreichen regulatorischen Vorgaben. Für zahlreiche Industrieunternehmen ist diese Situation dagegen neu. Entsprechend groß ist die Unsicherheit.
Viele Unternehmen behandeln NIS2, den Cyber Resilience Act
Wer frühzeitig die richtigen Grundlagen schafft, kann spätere Anforderungen wesentlich einfacher integrieren, statt jedes Mal wieder von vorne zu beginnen.
– Lutz Weimann, Teammanager für Penetrationstests und technische Audits
oder das KRITIS-Dachgesetz als getrennte Projekte. Wo liegt dabei das größte Risiko?
Wiersch : Dadurch entstehen Doppelarbeiten und unterschiedliche Vorgehensweisen. Viele Anforderungen überschneiden sich erheblich – etwa beim Risikomanagement, bei der Kryptografie, bei Meldepflichten oder bei Sicherheitsprozessen. Werden diese Themen mehrfach und unabhängig voneinander aufgebaut, entstehen unnötige Kosten und Inkonsistenzen. Aus unserer Sicht sollte Cybersecurity deshalb nicht projektorientiert, sondern prozessorientiert gedacht werden. Unternehmen benötigen ein integriertes Managementsystem, das neue gesetzliche Anforderungen kontinuierlich aufnehmen kann. Neue Vorgaben werden dann nicht jedes Mal zum Großprojekt, sondern lassen sich systematisch in bestehende Prozesse integrieren.
Welche Rolle spielt dabei der technologische Wandel?
Wiersch : Eine entscheidende. Regulatorik entwickelt sich ständig weiter – gleichzeitig verändern neue Technologien die Anforderungen an die Cybersicherheit. Unternehmen müssen deshalb beides gemeinsam betrachten. Ein Beispiel ist die künftige Einführung leistungsfähiger Quantencomputer. Verschlüsselungsverfahren, die heute noch als sicher gelten, müssen perspektivisch ersetzt werden. Wer Cybersicherheit nur als einmaliges Projekt versteht, läuft solchen Entwicklungen dauerhaft hinterher. Wer dagegen kontinuierliche Prozesse etabliert, kann
neue Anforderungen frühzeitig aufnehmen und seine Sicherheitsarchitektur Schritt für Schritt weiterentwickeln.
Herr Weimann, wie erleben Sie diese Situation aus technischer Sicht? Weimann : Wir beginnen nahezu jedes Projekt damit, das Unternehmen und seine Produkte genau zu verstehen. Dabei zeigt sich häufig, dass deutlich mehr regulatorische Anforderungen relevant sind als zunächst angenommen. Entwickelt ein Unternehmen beispielsweise Software oder vernetzte Produkte, greifen oft zusätzliche Vorgaben des Cyber Resilience Act. Deshalb geht es am Anfang nicht darum, einzelne Gesetze abzuarbeiten. Entscheidend ist zunächst das Gesamtbild. Erst wenn wir Geschäftsmodell, Produkte und Prozesse kennen, können wir bewerten, welche Anforderungen tatsächlich gelten und wie sie sich sinnvoll miteinander verbinden lassen.
Unternehmen ohne regulatorische Erfahrung stehen vor einer Vielzahl neuer Pflichten. Was sollte ganz am Anfang stehen?
Wiersch : Der wichtigste Rat lautet zunächst: keine Panik. Unternehmen sollten sich zunächst einen Überblick verschaffen. Welche gesetzlichen Anforderungen gelten überhaupt? Wo stehen wir heute? Und welche Sicherheitsziele verfolgen wir? Erst auf dieser Grundlage lässt sich sinnvoll priorisieren. Eine Blaupause gibt es nicht, denn jedes Unternehmen hat andere Prozesse, andere Produkte und eine andere Ausgangslage. Deshalb beginnen wir grundsätzlich mit einer Analyse und entwickeln daraus eine Roadmap. Sie zeigt, welche Maßnahmen sinnvoll sind und in welcher Reihenfolge sie umgesetzt werden sollten. Entscheidend ist dabei nicht, möglichst schnell einzelne Vorgaben abzuhaken, sondern eine Struktur zu schaffen, die auch zukünftige Anforderungen aufnehmen kann.
Weimann : Dabei gibt es unterschiedliche Wege. Manche Unternehmen beginnen mit einer umfassenden Betroffenheitsanalyse und prüfen zunächst ihr gesamtes Produktportfolio. Andere starten bewusst mit einem einzelnen Produkt oder Geschäftsbereich, um Erfahrungen zu sammeln und daraus Standards für die weitere Umsetzung abzuleiten. Beide Ansätze können sinnvoll sein. Wichtig ist vor allem, dass die Verantwortlichkeiten klar geregelt sind und die gewonnenen Erkenntnisse anschließend auf das gesamte Unternehmen übertragen werden. Sie sprechen häufig davon, Synergien zwischen verschiedenen Regelwerken sichtbar zu machen. Was bedeutet das konkret?
Wiersch : Viele Anforderungen ähneln sich deutlich stärker, als Unternehmen zunächst vermuten. Risikomanagement, Kryptografie oder Meldeprozesse werden in mehreren Regelwerken gefordert. Wer diese Themen jedes Mal neu organisiert, produziert unnötige Doppelarbeit. Wir verfolgen deshalb einen ganzheitlichen Ansatz. Die Anforderungen werden zentral bewertet und anschließend den jeweiligen Fachbereichen zugeordnet.
Wer Sicherheit ausschließlich als Reaktion auf neue Gesetze betrachtet, gerät zwangsläufig immer wieder unter Zeitdruck .
– Marius Wiersch, Senior Manager und Leiter Bereich Cyber Regulations
So entstehen einheitliche Prozesse statt paralleler Strukturen. Das reduziert den Abstimmungsaufwand und schafft Transparenz über alle regulatorischen Anforderungen hinweg.
Weimann : In der Praxis erleben wir immer wieder, dass regulatorische Themen zunächst in der falschen Abteilung landen. Ein Beispiel ist der Cyber Resilience Act, der aufgrund notwendiger Produktbeschreibungen fälschlicherweise dem Marketing zugeordnet werden könnte. Tatsächlich betrifft das Thema aber Entwicklung, IT-Sicherheit, Qualitätsmanagement und weitere Bereiche gleichermaßen. Erst wenn alle Beteiligten zusammenarbeiten und die Steuerung zentral erfolgt, entsteht ein konsistenter Prozess.
Wie gut sind Unternehmen aus Ihrer Erfahrung heute bereits aufgestellt?
Wiersch : Das lässt sich pauschal kaum beantworten. Wir erleben Unternehmen, die bereits deutlich weiter sind, als sie selbst vermuten. Andere wiederum gehen von einer guten Ausgangslage aus und stellen erst im Projekt fest, dass grundlegende Strukturen fehlen. Entscheidend ist deshalb nicht die Unternehmensgröße, sondern ob Cybersecurity bereits als dauerhafter Managementprozess verstanden wird. Wer Sicherheit ausschließlich als Reaktion auf neue Gesetze betrachtet, gerät zwangsläufig immer wieder unter Zeitdruck.
Weimann : Besonders deutlich wird das beim Cyber Resilience Act. Viele betroffene Unternehmen hatten bislang kaum
Wer die Anforderungen jedoch strategisch nutzt, verbessert nicht nur seine Compliance, sondern auch seine Sicherheitsprozesse und damit die Zukunftsfähigkeit seines Unternehmens.
– Marius Wiersch, Senior Manager und Leiter Bereich Cyber Regulations
Berührungspunkte mit regulatorischen Anforderungen. Sie entwickeln Produkte, die künftig unter die neuen Vorgaben fallen, verfügen aber noch nicht über entsprechende Prozesse. Genau deshalb ist ein strukturierter Einstieg so wichtig. Wer frühzeitig die richtigen Grundlagen schafft, kann spätere Anforderungen wesentlich einfacher integrieren, statt jedes Mal wieder von vorne zu beginnen.
Verantwortliche empfinden neue Regulierungen zunächst als zusätzliche Belastung. Unter welchen Voraussetzungen entsteht daraus ein echter Mehrwert?
Wiersch : Der Mehrwert entsteht, wenn Unternehmen die Anforderungen nicht nur formal erfüllen, sondern den eigentlichen Zweck dahinter verstehen. Sicherheitsvorgaben sind kein Selbstzweck. Sie sollen Unternehmen widerstandsfähiger machen und Risiken reduzieren. Wer sie lediglich als Compliance-Aufgabe betrachtet, schöpft ihr Potenzial nicht aus. Wer sie dagegen nutzt, um Prozesse zu hinterfragen und dauerhaft zu verbessern, erhöht zugleich seine Sicherheitsreife. Genau darin liegt aus unserer Sicht der eigentliche Nutzen.
Weimann : Durch den Cyber Resilience Act gelten künftig einheitliche Sicherheitsanforderungen für Produkte mit digitalen Elementen. Das schafft vergleichbare Wettbewerbsbedingungen. Sicherheit
bei der Entwicklung der Produkte wird damit notwendig und kann nicht mehr zugunsten günstigerer Produkte eingespart werden. Hersteller, die Sicherheit bereits während der Entwicklung berücksichtigen, profitieren langfristig von geringeren Risiken, stabileren Produkten und größerem Vertrauen ihrer Kunden. Gleichzeitig sinkt die Wahrscheinlichkeit kostspieliger Sicherheitsvorfälle, die später mit hohem Aufwand behoben werden müssen.
Welche Anforderungen überschneiden sich bei NIS2, Cyber Resilience Act und dem KRITISDachgesetz besonders stark?
Wiersch : Im Mittelpunkt steht das Risikomanagement. Hinzu kommen IncidentManagement und Lieferkettensicherheit sowie zahlreiche organisatorische Sicherheitsmaßnahmen. Genau deshalb empfehlen wir Unternehmen, nicht für jedes Gesetz eigene Strukturen aufzubauen. Sinnvoller ist es, zentrale Prozesse zu etablieren, die mehrere Regelwerke gleichzeitig erfüllen können. Dadurch reduziert sich der Aufwand erheblich und neue Anforderungen lassen sich wesentlich einfacher integrieren.
Bedeutet das, Unternehmen brauchen künftig weniger Speziallösungen und stattdessen einen übergreifenden Sicherheitsansatz?
Wiersch : Genau. Natürlich gibt es einzelne Anforderungen, die sehr spezifisch sind. Der überwiegende Teil lässt sich jedoch in gemeinsame Prozesse überführen. Unser Ziel ist deshalb nicht, Unternehmen für jedes neue Gesetz eine neue Lösung zu verkaufen. Wir wollen Strukturen schaffen, die dauerhaft funktionieren und mit zukünftigen Anforderungen mitwachsen. So entsteht echte Resilienz statt einer Sammlung einzelner Compliance-Projekte.
Wenn Sie mit einem weitverbreiteten Irrtum über die neuen Regulierungen aufräumen könnten – welcher wäre das?
Wiersch : Dass sie ausschließlich zusätzlichen Aufwand verursachen. Natürlich müssen Unternehmen investieren. Wer die Anforderungen jedoch strategisch nutzt, verbessert nicht nur seine Compliance, sondern auch seine Sicherheitsprozesse und damit die Zukunftsfähigkeit seines Unternehmens. Regulatorik sollte deshalb nicht als Belastung verstanden werden, sondern als Anlass, die eigene Organisation nachhaltig widerstandsfähiger aufzustellen.
Weimann : Wir erleben in unserer täglichen Arbeit regelmäßig, welche Folgen fehlende Sicherheitsmaßnahmen haben können. Viele Sicherheitsvorfälle hätten sich vermeiden oder zumindest deutlich begrenzen lassen, wenn grundlegende Anforderungen bereits früh berücksichtigt worden wären. Genau deshalb ist Prävention keine zusätzliche Belastung, sondern eine Investition in die Zukunftsfähigkeit des Unternehmens.
Weitere Informationen unter: hisolutions.com/silodenken
Haya Schulmann & Michael Waidner
Selten wurde in Deutschland so viel über digitale Souveränität geredet wie 2026: Das Bundesdigitalministerium versucht sich an einer neuen Definition, das Bundesforschungsministerium hat die Hälfte seiner neuen Hightech-Agenda auf digitale Themen ausgerichtet. Die Digitalisierungsumfrage 2026 der Deutschen Industrie- und Handelskammer DIHK sieht die befragten Mitgliedsunternehmen mit Ausnahme von Maschinensoftware in allen Bereichen weitgehend oder vollkommen abhängig vom Ausland. Welche Schlüsseltechnologien für uns verfügbar sind, entscheiden in erster Linie nicht wir selbst, sondern ausländische Anbieter und Regierungen, insbesondere aus den USA und China.
Text Haya Schulmann & Michael Waidner Bilder zVg
Haya Schulmann Professorin für Cybersicherheit
Michael Waidner Professor für Sicherheit in der Informationstechnik
Der Fall Anthropic Ein aktuelles Beispiel dafür, was das konkret bedeutet, verdanken wir Anthropic: Im April erschien Mythos, das neue Spitzenmodell des KI-Anbieters aus San Francisco – allerdings nur für einen sehr kleinen Anwenderkreis. Anthropic hatte entschieden, dass für alle anderen – dazu gehörte ganz Deutschland – das Modell zu gefährlich sei. Auch das Bundesamt für Sicherheit in der Informationstechnik BSI war ausgeschlossen und baute seine eilige Einschätzung allein auf den Angaben des Herstellers. Anfang Juni erschien dann für alle Fable, die gezähmte Version von Mythos. Die Freude währte kurz: Wenige Tage später stellte die US-Regierung beide Modelle aufgrund nicht näher begründeter Sicherheitsbedenken unter Exportkontrolle – Anthropic nahm beide weltweit vom Markt. Ende Juni hob die US-Regierung die Kontrollen wieder auf – Anfang Juli kehrte Fable weltweit zurück, Mythos zunächst nur für ausgewählte US-Organisationen. Das ganze Hin und Her wurde von einem USUnternehmen und der US-Regierung entschieden; wir konnten es nur zur Kenntnis nehmen.
Kurzfristig betrachtet war das alles zwar nicht schlimm – die Modelle waren nur so kurz verfügbar, dass sich ohnehin niemand darauf einstellen konnte, und Schwachstellen findet man auch so schon mehr als genug. Der längerfristige Eindruck ist aber verheerend: Was hindert die US-Regierung daran, alle KI-Spitzenmodelle unter Exportkontrolle zu stellen, oder die Hersteller, den Zugang für uns massiv zu verteuern oder die Qualität zu reduzieren? Dass sich hier ein Muster abzeichnet, deutet der nächste Fall an: Auch OpenAI gab Ende Juni sein neues Spitzenmodell GPT-5.6 Sol auf Bitte der US-Regierung zunächst nur einer kleinen Gruppe geprüfter Anwender frei – ein Verfahren, das das Unternehmen selbst ausdrücklich nicht zum Dauerzustand machen will. Das Muster betrifft aber nicht nur Modelle; es reicht bis in die Hardware: Auch darüber, wer Nvidias KI-Chips bekommt, entscheidet Washington per Exportkontrolle. Zeitweise wurden dabei EU-Staaten wie Polen und die baltischen Länder in eine zweite Klasse mit gedeckeltem Zugang eingestuft.
Die KIRevolution schiebt Deutschland und Europa in die zweite Reihe.
Dieselbe Problematik zeigt sich selbstverständlich auch in anderen Bereichen. Nachdem Broadcom Ende 2023 den Hersteller von Virtualisierungssoftware VMware übernommen hatte, stiegen ab 2024 die Lizenzkosten für viele europäische Kunden um mehrere hundert Prozent. Mangels schnell umsetzbarer Alternativen saßen die Kunden in der Falle. Auch China beherrscht dieses Spiel: Als Peking im April 2025 Seltene Erden und Magnete unter Exportkontrolle stellte, standen wenige Wochen später die ersten europäischen Produktionslinien still. Wie leicht wir zwischen die Fronten der beiden Supermächte geraten können, zeigt der Chiphersteller Nexperia mit Sitz in den Niederlanden, der seit 2019 zum chinesischen Wingtech Technology Konzern gehört: Auf Druck von Washington stellte Den Haag den Chiphersteller unter staatliche Kontrolle. Peking blockierte im Gegenzug die Ausfuhr der in China endgefertigten Chips und binnen Wochen warnten europäische Autobauer vor Produktionsstopps. Ob unsere Fabriken laufen, wurde in Washington und Peking entschieden, nicht in Europa.
Souverän ist nicht, wer alles selbst besitzt, sondern wer nicht erpressbar ist.
Und genau das ist Europa insbesondere bei der künstlichen Intelligenz immer weniger. Die KI-Revolution schiebt Deutschland und Europa in die zweite Reihe.
Souveränität in der KI verlangt zwei Fähigkeiten. Die erste ist, eigene Frontier-Modelle zu entwickeln. Dafür braucht man eigene Recheninfrastruktur, Zugang zu europäischen Datenschätzen, eine steuernde Struktur und Forschung, die ihren Vorsprung in Produkte übersetzt. Das kostet viel; die dauerhafte Abhängigkeit in einer Schlüsseltechnologie kostet voraussichtlich deutlich mehr. Nach siebzig Jahren Informationstechnik, in denen wir die großen Plattformen
anderen überlassen haben, ist die KI unsere zweite, vielleicht auch unsere letzte Chance.
Die zweite Fähigkeit wird leicht übersehen: fremde Modelle selbst zu prüfen. Großbritannien konnte die Gefährlichkeit von Mythos selbst prüfen, weil es mit seinem AI Security Institute AISI genau diese Kompetenz besitzt, und fand eine deutliche, aber keine grundlegende Verbesserung. Wir müssen uns auf fremde Berichte verlassen. Wir brauchen ein eigenes Gegenstück: Fachleute, Werkzeuge und gesicherte Zugänge, um ein sicherheitskritisches Modell selbst zu prüfen. Wer Modelle baut, lernt auch, sie zu durchschauen; ein deutsches in Cybersicherheit und KI kompetentes und unabhängiges AISI, wie vor Kurzem vom Nationalen Sicherheitsrat beschlossen, kann deshalb der sicherheitspolitische Arm derselben Strategie sein.
Regulierung als Bremse oder Leitplanke?
Eigene Modelle und eigene Prüfung verlangen vor allem Innovation und den Willen, zu gestalten, statt nur zu verwalten. Regulierung kann diesen Willen ausbremsen. Sie kann ihm aber auch verlässliche Leitplanken geben. Die eigentliche Frage ist deshalb, wie sich die Regeln, um die es in dieser Ausgabe geht, dazu verhalten.
Beginnen wir mit den Leitplanken. Gerade in Sicherheit und Datenschutz sind Regeln unverzichtbar: Ohne sie behandelt der Markt beides als bloße Kostenfaktoren, die man weglässt, wo man kann – die Rechnung zahlen am Ende die anderen. Genau hier setzt vieles richtig an. Der Cyber Resilience Act verlangt Sicherheit schon im Entwurf eines Produkts und macht aus »Security by Design« eine Pflicht statt einer Empfehlung. NIS2 zwingt Organisationen zur Cyberhygiene, zu Risikomanagement und zu Verantwortung in der Führungsebene. DORA bringt dieselbe Disziplin in den Finanzsektor
Gute Compliance ist das Fundament der Souveränität. Um in der KISouveränität wirklich voranzukommen, muss Europa beide KIFähigkeiten jetzt dringend aufbauen, eigene Modelle und eigene Bewertung.
und macht IKT-Drittparteien- und Lieferkettenrisiken verbindlich überprüfbar; CER ergänzt sie um die physische Widerstandskraft kritischer Einrichtungen. Auch der AI Act ist im Kern richtig: KI nach ihrem Risiko zu ordnen und die Anbieter der mächtigsten Modelle besonders in die Pflicht zu nehmen, ist vernünftig.
Mehr als Leitplanken darf man von Regeln allerdings nicht erwarten. Innovation entsteht nicht durch Regulierung, sondern durch kreative und risikofreudige Menschen in Wissenschaft, Wirtschaft, Gesellschaft und Staat. Jenseits von Leitplanken dürfen die Regeln die Innovation nicht behindern. Wo der AI Act den verteidigenden Einsatz von KI unnötig erschwert oder der Data Act zwar den Datenzugang regelt, aber keine belastbare Trainingsgrundlage für europäische Modelle schafft, gehören sie nachgebessert. In die erste Reihe kann man sich nicht regulieren und eine Regulierung, die uns den Weg dorthin versperrt, hilft am Ende niemandem.
Wer ist für unseren Aufstieg in die erste Reihe zuständig? Die öffentlichen Kassen sind knapp; der Staat muss Prioritäten setzen und dort fördern, wo es zählt: Recheninfrastruktur, Datenzugang, Forschung, eigene Prüfkompetenz. Die Wirtschaft aber kann auch aus eigener Kraft viel bewegen: Wo Unternehmen eigene Rechenzentren und KI-Kompetenz aufbauen und intensiv mit der deutschen und europäischen Forschung zusammenarbeiten, zeigt sich, dass Souveränität nicht auf den Staat warten muss. Und wer Software und KI beschafft, sollte Security by Design, die Offenlegung von Schwachstellen und, bei sicherheitskritischen Modellen, ein vertragliches Prüfund Zugangsrecht zur Bedingung machen.
Gute Compliance ist das Fundament der Souveränität. Um in der KI-Souveränität wirklich voranzukommen, muss Europa beide KI-Fähigkeiten jetzt dringend aufbauen, eigene Modelle und eigene Bewertung. Der Abstand zur Konkurrenz wächst nicht gleichmäßig: Die Leistung der stärksten Systeme verdoppelt sich nach Messungen des AISI etwa alle vier Monate. Jedes Jahr des Abwartens kostet mehr als das vorige. Beim nächsten Mythos sollte Europa nicht darauf angewiesen sein, ob ein fremder Anbieter oder dessen Regierung die Tür öffnet. Es sollte das Modell selbst prüfen können und im besten Fall ein eigenes danebenstellen.
Haya Schulmann ist Professorin für Cybersicherheit an der Goethe-Universität Frankfurt und Mitglied des Direktoriums des Nationalen Forschungszentrums für angewandte Cybersicherheit Athene.
Michael Waidner ist Professor für Sicherheit in der Informationstechnik an der Technischen Universität Darmstadt, Leiter des Fraunhofer-Instituts für Sichere Informationstechnologie SIT und CEO von Athene.
Cyberangriffe werden zunehmend professioneller, während gleichzeitig regulatorische Anforderungen wie NIS2, KRITIS und DORA Unternehmen vor neue Herausforderungen stellen. IT-Sicherheit ist damit längst nicht mehr nur ein technisches Thema, sondern eine strategische Aufgabe. Managed Cybersecurity in Netzwerken kann Unternehmen dabei unterstützen, ihre Cyberresilienz zu stärken, Compliance-Anforderungen zu erfüllen und gleichzeitig interne Ressourcen zu entlasten. Entscheidend ist dabei die Frage, welche Leistungen ein moderner Security-Partner erbringen muss, damit echter Mehrwert entsteht.
Oliver Schnau
Business Unit Leiter Axians NS XaaS, Axians Deutschland
Herr Schnau, NIS2, KRITIS, DORA –die regulatorischen Anforderungen an Cybersecurity in Netzwerken wachsen stetig. Wie relevant ist das für Ihre Kunden heute?
Wir analysieren gemeinsam, wo ein Unternehmen
heute steht, welche Anforderungen bereits erfüllt sind und wo noch Handlungsbedarf besteht.
– Oliver Schnau, Business Unit Leiter Axians NS XaaS, Axians Deutschland
Stichwort Unterschied: Was muss ein Managed-SecurityPartner heute leisten, um regulatorische Anforderungen nicht nur zu erfüllen, sondern auch nachweislich abzusichern?
Gleichzeitig sind IT-Abteilungen häufig bereits an ihrer Kapazitätsgrenze. Zu viele Themen, zu viel Verantwortung, zu wenig Raum für strategische Weiterentwicklung. Netzwerk und Security binden Ressourcen, die anderswo dringender gebraucht werden. Und die Komplexität der Bedrohungslandschaft wächst schneller als die internen Möglichkeiten, ihr zu begegnen. Das betrifft produzierende Unternehmen und Logistiker genauso wie Telekommunikationsanbieter, Unternehmen unter KRITIS oder im Finanzsektor sowie zunehmend auch den Mittelstand hinsichtlich NIS2. Wir reden hier also weniger über Budget als über die richtige Herangehensweise.
Das ist tatsächlich der Punkt, an dem viele unserer Gespräche beginnen. Wenn man sich vergegenwärtigt, wie viele Unternehmen heute unter NIS2, KRITIS oder DORA fallen und wie wenige die daraus resultierenden Anforderungen bereits vollständig umgesetzt haben, dann wird das Ausmaß deutlich. Die Regelwerke sind in Kraft, die Liste der Betroffenen wächst, trotzdem wird das Thema in vielen Unternehmen noch aufgeschoben. Das kann sich in den nächsten zwei, drei Jahren als eklatanter Fehler erweisen. Und zwar nicht, weil die Regulatoren plötzlich strenger werden, sondern weil die Konsequenzen irgendwann greifen. Besonders im Finanzsektor ist das kritisch. Eine Bank beispielsweise, die IT-Services auslagert, muss sicherstellen, dass ihr Partner dieselben regulatorischen Pflichten erfüllt wie sie selbst. Reporting, Audits, Zertifizierungen, Prozessnachweise, all das gehört dazu. Wer das nicht nachweisen kann, scheidet als Dienstleister aus. All diese Anforderungen betreffen nicht nur die Auswahl des richtigen Partners, sie offenbaren auch, wo Unternehmen dabei strukturell an Grenzen stoßen. Sie sprechen über Grenzen. Was hindert Unternehmen heute daran, in Netzwerken ihre Cybersecurity auf dem Niveau zu betreiben, das dem Ernst der Lage gerecht wird? Was wir branchenübergreifend beobachten, ist eindeutig. Die Lücke zwischen dem, was Netzwerk-Cybersecurity heute erfordert, und dem, was Unternehmen tatsächlich leisten können, ist größer als vielfach angenommen. Die Gründe dafür sind vielschichtig und sie unterscheiden sich je nach Branche und Unternehmensgröße. Was sich jedoch branchenübergreifend zeigt: Investitionskapital ist knapp. Dort, wo es vorhanden ist, fließt es ins Kerngeschäft. Cybersecurity allgemein konkurriert intern um Budgets, die anderswo als strategisch dringlicher eingestuft werden. Eine moderne, vollständige Sicherheitsinfrastruktur aufzubauen, bedeutet erhebliche Vorabinvestitionen. Darüber hinaus ist Cybersecurity in Netzwerken keine einmalige Investition, sondern muss kontinuierlich gepflegt, überwacht und weiterentwickelt werden. Genau das ist für viele Unternehmen der Grund, die Investitionen auf die lange Bank zu schieben.
Was wäre aus Ihrer Sicht der richtige Ansatz, um die Herausforderungen hinsichtlich Budget, Ressourcen und Komplexität gleichzeitig zu meistern? Eines steht fest: Cybersecurity funktioniert nicht als Summe von Einzellösungen. Wer Netzwerksicherheit, Endpoint-Protection und Cloud-Security isoliert betrachtet, schafft Angriffsflächen. Was gebraucht wird, ist ein
Ansatz, der alle Ebenen der Infrastruktur zusammendenkt, dauerhaft verantwortet und kontinuierlich weiterentwickelt. Das ist letztlich der Gedanke hinter Managed Cybersecurity – nicht in der Bereitstellung einzelner Technologien und Tools, sondern in der vollständigen Verantwortung für einen sicheren Betriebszustand. Von der ersten Konzeption bis zum dauerhaften Betrieb, alles aus einer Hand.
Für uns bei Axians bedeutet das konkret: Wir entwickeln die Sicherheitsarchitektur gemeinsam mit dem Kunden auf Basis seiner individuellen und branchenspezifischen Anforderungen, seiner bestehenden Infrastruktur und seiner Geschäftsprozesse. Wir implementieren sie und betreiben sie danach. Das umfasst Netzwerksicherheit, Endpoint-Security, Cloud-Security und Applikationssicherheit. Alles vollständig integriert, mit 24/7-Betrieb, definierten Eskalationsprozessen, Patch-Management und regelmäßigen Audits und das als As-a-Service-Modell.
Und worin liegen die konkreten finanziellen Vorteile für den Kunden?
Im Kern ist es ganz einfach. Der Kunde erhält eine moderne, sichere und regulatorisch konforme Infrastruktur als planbare monatliche Betriebspauschale. Capex wird zu planbarem Opex, Vorabinvestitionen entfallen. Lifecycle-Management, Technologiewechsel, nächste Ausbaustufe, all das liegt in unserer Verantwortung. Für viele ist das der Moment, in dem Cybersecurity aufhört, eine Kostenfrage zu sein und anfängt, eine strategische Entscheidung zu werden. Und genau hier offenbart sich der eigentliche Unterschied zwischen den einzelnen Anbietern.
In der Praxis stellen wir immer wieder fest, dass genau diese Frage für Unternehmen im regulierten Umfeld zunehmend zum entscheidenden Auswahlkriterium wird. Und das zu Recht. Regulatorische Konformität ist ein lebendiger Prozess – der täglich aufrechterhalten, dokumentiert und nachgewiesen werden muss. Wir haben deshalb bewusst in unsere eigenen Betriebsprozesse, unser Servicemanagement und unsere interne Organisation investiert und diese konsequent auf die Anforderungen ausgerichtet, denen unsere Kunden unterliegen – ob NIS2, KRITIS oder DORA. So gelten die gleichen Standards sowohl auf Kundenseite als auch bei Axians.
Das schafft auf Entscheiderebene eine grundlegend andere Ausgangslage. Das regulatorische Risiko, das entsteht, wenn ein Dienstleister die geforderten Anforderungen nicht erfüllt, ist eine unternehmerische Haftungsfrage. Wer IT-Services auslagert, trägt die Compliance-Verantwortung weiterhin selbst. Was sich auslagern lässt, ist die operative Last und die Gewissheit, dass ein Partner diese Verantwortung mit der gleichen Ernsthaftigkeit trägt. Darüber hinaus begleiten wir Kunden auch dabei, ihren regulatorischen Status zu verstehen und gezielt weiterzuentwickeln. Das bedeutet konkret: Wir analysieren gemeinsam, wo ein Unternehmen heute steht, welche Anforderungen bereits erfüllt sind und wo noch Handlungsbedarf besteht. So entsteht nicht nur technische Sicherheit, sondern auch strategische Klarheit. Wer weiß, wo er steht, kann souverän handeln. Und das ist letztlich auch der Anspruch, den wir an uns selbst stellen.
Weitere Informationen unter: axians-secure.de
DORA verändert den regulatorischen Rahmen für den europäischen Finanzsektor grundlegend. Die Verordnung verpflichtet Banken, Versicherungen und weitere Finanzunternehmen, digitale Risiken ganzheitlich zu steuern und ihre operationelle Widerstandsfähigkeit systematisch auszubauen.
Kaum eine Branche ist heute so stark von funktionierenden IT-Systemen abhängig wie der Finanzsektor. Zahlungsverkehr, Wertpapierhandel, Kreditvergabe oder Versicherungsleistungen beruhen auf hoch vernetzten digitalen Prozessen. Gleichzeitig nehmen Cyberangriffe, Systemausfälle und Risiken entlang der Lieferkette kontinuierlich zu. Mit dem Digital Operational Resilience Act (DORA) reagiert die Europäische Union auf diese Entwicklung. Die Verordnung wurde am 14. Dezember 2022 verabschiedet und trat am 17. Januar 2023 in Kraft und gilt seit dem 17. Januar 2025 unmittelbar in allen Mitgliedstaaten. Ihr Ziel ist es, die digitale operationale Resilienz des europäischen Finanzsektors nachhaltig zu stärken und europaweit einheitliche Anforderungen zu schaffen.
Warum DORA?
Bislang existierten für Banken, Versicherungen oder Wertpapierhäuser zahlreiche nationale und europäische Vorgaben zur Informationssicherheit. Ein einheitlicher regulatorischer Rahmen fehlte jedoch. Gleichzeitig wuchs die Abhängigkeit von Cloud-Diensten, Softwareanbietern und externen IT-Dienstleistern; ein Ausfall einzelner Systeme kann heute zu erheblichen Auswirkungen auf den gesamten Finanzmarkt führen. DORA verfolgt deshalb
Brandreport • Controlware GmbH
einen ganzheitlichen Ansatz, der Informationssicherheit, operationelles Risikomanagement und die Steuerung externer IKT-Dienstleister miteinander verbindet.
Breiter Anwendungsbereich
Die Verordnung richtet sich nicht nur an Kreditinstitute. Erfasst werden unter anderem Versicherungsunternehmen, Kapitalverwaltungsgesellschaften oder Zahlungsdienstleister. Gleichzeitig rücken auch kritische IKT-Drittdienstleister – IKT steht für Informations- und Kommunikationstechnologie – stärker ins Blickfeld der europäischen Aufsicht. Damit weitet sich die Verantwortung der Institute über die gesamte digitale Wertschöpfungskette aus.
IKT-Risiken systematisch steuern Kern von DORA ist ein umfassendes Management von IKT-Risiken. Finanzunternehmen müssen diese kontinuierlich identifizieren, bewerten und überwachen. Gefordert werden klare Governance-Strukturen, dokumentierte Verantwortlichkeiten sowie belastbare Prozesse zur Prävention, Erkennung und Bewältigung von Sicherheitsvorfällen. Damit werden digitale Risiken zu einem festen Bestandteil der Unternehmenssteuerung und unterliegen europaweit einheitlichen aufsichtsrechtlichen Anforderungen.
Tests und Meldepflichten Ein weiterer Schwerpunkt liegt auf der praktischen Überprüfung der digitalen Widerstandsfähigkeit. DORA verpflichtet Finanzunternehmen zu regelmäßigen Tests ihrer Systeme und Prozesse sowie zur Meldung schwerwiegender IKT-Vorfälle an die zuständigen Aufsichtsbehörden. Neu ist dabei weniger die Pflicht zur Überprüfung als deren europaweit einheitliche und risikobasierte Ausgestaltung. Im Mittelpunkt steht nicht mehr allein die Dokumentation von Sicherheitsmaßnahmen, sondern der Nachweis, dass sie auch unter realistischen Bedingungen wirksam funktionieren.
Neue Anforderungen an Dienstleister Besondere Aufmerksamkeit widmet DORA auch externen Technologieanbietern. Cloud-Anbieter und andere IKT-Dienstleister übernehmen heute vielfach kritische Funktionen innerhalb des Finanzsektors. Deshalb müssen Institute ihre Auslagerungen systematisch steuern, Risiken bewerten und vertragliche Mindestanforderungen erfüllen. Für besonders kritische IKT-Drittdienstleister schafft DORA darüber hinaus einen europaweiten Aufsichtsrahmen, um die Resilienz der gesamten Lieferkette zu gewährleisten.
Mehr als klassische Compliance
Die Umsetzung von DORA beschränkt sich nicht auf technische Sicherheitsmaßnahmen.
Gefordert ist vielmehr ein integrierter Governance-Ansatz, der Informationssicherheit, Risikomanagement, BusinessContinuity, Auslagerungsmanagement und Compliance miteinander verbindet. Viele Finanzunternehmen müssen bestehende Organisationsstrukturen, Verantwortlichkeiten und Kontrollprozesse entsprechend weiterentwickeln. Gleichzeitig bietet die Verordnung die Chance, historisch gewachsene Einzelmaßnahmen in einem konsistenten Resilienzmanagement zusammenzuführen.
Stabilität langfristig stärken
Mit DORA verfolgt die Europäische Union das Ziel, die Stabilität des europäischen Finanzsystems langfristig zu stärken. Für Banken und Finanzdienstleister bedeutet die Verordnung deshalb weit mehr als zusätzliche Regulierung. Wer digitale Risiken ganzheitlich steuert, externe Dienstleister wirksam einbindet und Resilienz strategisch im Unternehmen verankert, erfüllt nicht nur aufsichtsrechtliche Anforderungen. Er stärkt zugleich das Vertrauen von Kundschaft, Investierenden und Aufsichtsbehörden – und schafft damit eine wesentliche Voraussetzung für Stabilität und Wettbewerbsfähigkeit im zunehmend digitalisierten Finanzmarkt.
Text Miriam Rauh
DORA ist in Kraft. Für Finanzinstitute rückt damit die praktische Wirksamkeit der technischen Umsetzung in den Mittelpunkt. Entscheidend ist, ob die technische Umsetzung den Anforderungen tatsächlich standhält. Rolf Hillenbrand, Lead Consultant GRC bei Controlware, erläutert im Interview, worauf es jetzt ankommt und wie Institute die Lücke zwischen Dokumentation und Praxis schließen.
Rolf Hillenbrand
Lead Consultant GRC
Seit Januar 2025 gilt DORA verbindlich. Wo stehen die Institute heute?
Viele Banken, Versicherer und ihre IT-Dienstleister haben Richtlinien, Notfallkonzepte und Meldewege überarbeitet. Formal sind die meisten jetzt gut aufgestellt. Doch DORA verlangt mehr als Dokumentation: Gefordert sind nachweisbare technische Fähigkeiten.
Wo zeigt sich das in der Praxis? Institute müssen belegen können, dass sie Schwachstellen erkennen und beheben, Zugriffe kontrollieren und protokollieren sowie Angriffe frühzeitig erkennen. Genau hier klafft häufig eine Lücke zwischen Governance und technischer Realität.
Haben Sie ein Beispiel?
Das Logging. Die technischen Regulierungsstandards fordern Protokollierung für Zugriffskontrolle, Kapazitäts- und Änderungsmanagement, IKT-Betrieb und Netzwerkverkehr. Viele SecurityTeams konzentrieren sich stark auf die Zugriffe und den Netzwerkverkehr. Die anderen Bereiche geraten leicht in den Hintergrund – obwohl sie ausdrücklich gefordert sind. Ähnlich sieht es beim Patch-Management aus, wo die Prioritäten häufig
historisch gewachsen sind, statt einer robusten, dokumentierten Risikobewertung zu folgen.
Warum ist das kritisch?
Weil Lücken so oft unentdeckt bleiben – bis eine Prüfung oder, schlimmer, ein Sicherheitsvorfall sie offenlegt. Wer seine technische Reife kennt, kann gezielt priorisieren und nachsteuern. Wer sich allein auf Dokumente verlässt, geht ein vermeidbares Risiko ein.
Welche Möglichkeiten haben Institute, dem entgegenzutreten?
Unsere Gespräche mit CISOs und IT-Leitungen zeigen: Institute, die DORA konsequent umsetzen, lassen ihre technische Basis regelmäßig und unabhängig anhand der gesetzlichen Anforderungen bewerten. Im Fokus
dieser Assessments steht dann die tatsächliche Systemrealität. Das erfordert Zeit und einen ehrlichen Blick auf den eigenen Reifegrad –schafft aber genau die Transparenz, die Aufsicht und Ernstfall gleichermaßen verlangen.
Weitere Informationen unter: controlware.de
»Cyberregulatorik
Dr. Hans Markus Wulf Partner, Co-Leiter Expertise-Gruppe Datenschutz & Datenrecht
Dr. Thomas Jansen Partner, Co-Leiter Expertise-Gruppe Datenschutz & Datenrecht
Dr. Thomas Jansen und Dr. Hans Markus Wulf, Partner bei Heuking Kühn Lüer Wojtek und Co-Leiter der Expertise-Gruppe Datenschutz & Datenrecht, über die Umsetzung von NIS2, CRA und Co. –und warum Unternehmen jetzt handeln sollten.
Herr Dr. Wulf, NIS2, CRA, DORA, EU AI Act – die Regulierungsdichte in der Cybersicherheit war nie höher. Wie erleben Sie das in der Praxis? Wulf : Die Herausforderung liegt weniger
in den einzelnen Gesetzen als in ihrem Zusammenspiel. NIS2, CRA, DORA und der AI Act verfolgen ähnliche Ziele, arbeiten aber mit unterschiedlicher Logik und Fristen. Wer jedes Regelwerk isoliert umsetzt, schafft Doppelstrukturen ohne mehr Sicherheit.
Herr Dr. Jansen, wie gehen Sie mit dieser Komplexität in der Beratung um?
Jansen : Wir setzen auf einen integrierten Ansatz: eine Gap-Analyse über alle Regelwerke und eine gemeinsame Governance-Struktur. Die Gesetze haben einen gemeinsamen Kern – ein ISMS nach NIS2 deckt viele DORA-Anforderungen und Teile des CRA-Risikomanagements ab. Produktbezogene CRA-Pflichten wie Dokumentation, SBOM und Konformitätsbewertung kommen hinzu. Diese Synergien zu nutzen, spart Kosten.
Welches Thema bereitet Unternehmen in der Praxis die größten Schwierigkeiten?
Wulf: Die persönliche Haftung der Geschäftsleitung. Nach § 38 BSIG muss sie die Risikomanagementmaßnahmen selbst billigen, deren Umsetzung überwachen und sich schulen – diese Organpflichten sind nicht delegierbar. Eine Delegation an die IT genügt nicht; bei Pflichtverletzung droht die persönliche Haftung. Entscheidend ist
Feine rechtssichere Delegationsstruktur mit klaren Zuständigkeiten und Berichtslinien.
Jansen: Beim CRA müssen Hersteller nachweisen, dass ihr Produkt über den gesamten Lebenszyklus sicher ist – einschließlich Schwachstellenmanagement nach Inverkehrbringen. Das erfordert enge Verzahnung von rechtlicher und technischer Expertise. Hier arbeiten wir mit Implementierungspartnern.
Stichwort Umsetzung in der Praxis – Was ist konkret zu tun?
Jansen: Rechtliche Compliance ist ohne operative Umsetzung nicht denkbar. Wir arbeiten daher mit IT-Security-Beratern, Auditoren und Zertifizierern zusammen –wir liefern den rechtlichen Rahmen, unsere Partner die technische Umsetzung.
Wulf: Im Ernstfall zählt, ob die Meldekette innerhalb von 24 Stunden funktioniert. Compliance-Strukturen müssen im Vorfall belastbar sein, nicht nur im Audit bestehen.
Welche Rolle spielt BusinessContinuity im Rahmen der Cyberregulatorik?
Jansen : Business-Continuity ist ein zentraler Baustein der Cyberregulierung. NIS2 und DORA verlangen nicht nur präventive Maßnahmen, sondern auch belastbare Pläne für den Ernstfall – Notfallpläne, Wiederanlaufstrategien und Tests.
Entscheidend ist, dass diese Pläne nicht nur auf dem Papier existieren, sondern eingeübt werden. Nur so gelingt die schnelle Wiederherstellung des Betriebs.
Was raten Sie Unternehmen, die jetzt erst anfangen?
Wulf: Mit einer Bestandsaufnahme beginnen: Welche Regelwerke betreffen mich, wo bestehen bereits nutzbare Strukturen? Darauf aufbauend einen Umsetzungsplan entwickeln – priorisiert nach Risiko und Fristen.
Jansen: Die Fristen laufen, und große Auftraggeber fordern NIS2-Compliance bereits vertraglich von Zulieferern. Wer frühzeitig umsetzt, positioniert sich als verlässlicher Partner in der Lieferkette. Nachweisbare Cyber Compliance ist damit nicht nur Pflicht, sondern Wettbewerbsvorteil – gegenüber Kunden, in Ausschreibungen und bei Investoren.
Weitere Informationen unter: heuking.de
Check Point Software GmbH • Brandreport
Mit NIS2 und DORA steigen die regulatorischen Anforderungen. Für den Cybersecurity-Anbieter Check Point Software GmbH ist dabei klar: Entscheidend bleibt die Fähigkeit, Präventionsmaßnahmen fortlaufend an neue Bedrohungslagen anzupassen.
Lothar Geuenich VP Central Europe
ür Unternehmen reicht es nicht mehr aus, Anforderungen einmalig zu erfüllen. Sicherheitsmaßnahmen müssen kontinuierlich überprüft und weiterentwickelt werden. Auch für die Anbieter von Cybersecurity-Lösungen bedeutet das einen Paradigmenwechsel: »Wir sind und bleiben Technologielieferant, sind aber zugleich ein strategischer CompliancePartner, denn unsere Expertinnen und Experten begleiten Unternehmen auch bei der Umsetzung regulatorischer Vorgaben«, erklärt Lothar Geuenich, VP Central Europe bei C heck Point Software GmbH NIS2 und DORA schaffen dabei einen klaren Rahmen, der beim strukturierten Aufbau von Sicherheitsprozessen unterstützt.
Prävention beginnt mit Transparenz Eine tragfähige Sicherheitsstrategie beginnt mit einer zentralen Sicherheitsarchitektur. Erst wenn Bedrohungen unternehmensweit sichtbar sind, lassen sich Risiken bewerten und Anforderungen an Risikomanagement und Incident-Response wirksam umsetzen.
Der Knackpunkt ist die Plattform, auf der die gesamte Sicherheitstechnologie zusammengeführt wird.
– Lothar Geuenich, VP Central Europe
Entscheidend ist zudem die kontinuierliche Analyse neuer Angriffsmethoden. Check Point beobachtet Cyberbedrohungen weltweit rund um die Uhr und nutzt diese Erkenntnisse, um frühzeitig Schutzmechanismen zu entwickeln.
Gerade bei Zero-Day-Angriffen, deren Zyklen sich durch KI weiter verkürzen, ist Geschwindigkeit ein kritischer Faktor. »Wir müssen die nächste Bedrohung erkennen, analysieren und daraus Präventionsmaßnahmen ableiten, und zwar in Echtzeit.«
Plattformen statt Insellösungen Viele Unternehmen setzen auf einen »Best of Breed«-Ansatz; die Herausforderung liegt jedoch in der Integration und deren Kosten. Unterschiedliche
Tools erhöhen nicht nur die Komplexität, sondern erschweren auch die regulatorische Nachvollziehbarkeit. Aus diesem Grund setzt Check Point auf einen »Open Garden«-Plattformansatz, der Sicherheitslösungen zentral verwalten kann, auch herstellerübergreifend.
Resilienz entsteht durch Prozesse DORA rückt die Widerstandsfähigkeit digitaler Infrastrukturen in den Mittelpunkt. Neben technischer Absicherung sind dafür klar definierte Prozesse entscheidend, betont Geuenich – von automatisierten Incident-Response-Abläufen über redundante Systeme bis hin zu regelmäßigen Übungen und dokumentierten Meldewegen. »Resilienz entsteht nicht allein durch Technik, sondern durch vorbereitete und trainierte Prozesse.«
Regulierung einen Schritt hinter der Entwicklung Mit »Frontier AI«-Modellen verändert sich die Bedrohungslage im Cyberraum schneller als je zuvor. Gleichzeitig entstehen neue Möglichkeiten zur Automatisierung von Sicherheit. Regulierung läuft der technologischen Entwicklung zwangsläufig hinterher.
»Compliance by Design bleibt ein Prozess«, sagt Geuenich. »Unternehmen müssen regulatorische Anforderungen erfüllen und zugleich ihre Sicherheitsarchitekturen kontinuierlich anpassen.« Vor diesem Hintergrund unterstützen die Expertinnen und Experten von Check Point Unternehmen dabei, regulatorische Anforderungen mit aktueller Bedrohungsanalyse und einer integrierten Sicherheitsarchitektur zu verbinden – nicht als einmaliges Projekt, sondern als kontinuierlichen Prozess.
Weitere Informationen unter: checkpoint.com
Die Versorgung mit Strom, Wasser, Mobilität oder Gesundheitsleistungen gilt als Rückgrat der Gesellschaft. Mit der Richtlinie über die Resilienz kritischer Einrichtungen (Critical Entities Resilience Directive, CER) schafft die Europäische Union einen neuen Rechtsrahmen, um diese lebenswichtigen Strukturen besser gegen hybride Bedrohungen zu schützen.
abotageakte auf kritische Infrastrukturen, Cyberangriffe und die Folgen extremer Wetterereignisse machen deutlich, wie verwundbar zentrale Versorgungssysteme sind. Gleichzeitig wächst die gegenseitige Abhängigkeit zwischen digitalen Technologien und physischen Infrastrukturen. Fällt beispielsweise ein Stromnetz aus, sind häufig auch Kommunikationssysteme, Wasseroder Wärmeversorgung betroffen. Vor diesem Hintergrund verfolgt die Europäische Union mit der CER-Richtlinie das Ziel, die Widerstandsfähigkeit besonders wichtiger Einrichtungen nachhaltig zu stärken und europaweit einheitliche Mindeststandards zu schaffen.
Vom Objektschutz zur Resilienz
Die CER-Richtlinie ersetzt die bisherige Richtlinie über europäische kritische Infrastrukturen aus dem Jahr 2008. Während diese im Wesentlichen auf den Schutz einzelner Anlagen in den Bereichen Energie und Verkehr ausgerichtet war, verfolgt der neue Rechtsrahmen einen deutlich umfassenderen Ansatz. Im Fokus stehen nicht mehr ausschließlich einzelne Infrastrukturen, sondern die Fähigkeit kritischer Einrichtungen, auch unter außergewöhnlichen Belastungen handlungsfähig zu bleiben. Resilienz umfasst damit weit mehr als klassische Sicherheitsmaßnahmen. Sie schließt organisatorische Vorsorge, Krisenmanagement, Wiederanlaufplanung und die zeitnahe Reaktion auf Störungen ein.
Mehr Sektoren im Blick
Der Kreis der betroffenen Einrichtungen wächst erheblich. Neben Energie, Verkehr und Gesundheitswesen rücken unter anderem Trinkwasserund Abwasserversorgung, digitale Infrastruktur, Finanzwesen, öffentliche Verwaltung, Ernährung sowie Teile der Raumfahrt in den Fokus. Damit geht die Richtlinie auf die Erkenntnis ein, dass die Funktionsfähigkeit moderner Gesellschaften auf eng miteinander vernetzten Versorgungssystemen beruht. Der Ausfall eines einzelnen Bereichs kann weitreichende Folgen für zahlreiche weitere Sektoren nach sich ziehen.
Bedeutung öffentlicher Einrichtungen Betroffen sind insbesondere Einrichtungen, die Aufgaben der öffentlichen
Neben Energie, Verkehr und Gesundheitswesen rücken unter anderem Trinkwasser und Abwasserversorgung, digitale Infrastruktur, Finanzwesen, öffentliche Verwaltung, Ernährung sowie Teile der Raumfahrt in den Fokus.
Daseinsvorsorge erfüllen. Energieversorger, Verkehrsunternehmen, Betreiber von Wasserwerken, Krankenhäuser oder öffentliche Dienstleister übernehmen Funktionen, deren Ausfall erhebliche gesellschaftliche und wirtschaftliche Auswirkungen hätte. Die CER-Richtlinie verpflichtet die Mitgliedstaaten deshalb zunächst dazu, kritische Einrichtungen systematisch zu identifizieren und auf Grundlage nationaler Risikobewertungen zu benennen. Erst anschließend greifen die konkreten Anforderungen für die betroffenen Organisationen.
Neue Anforderungen an Betreiber Für Betreiber kritischer Einrichtungen entstehen daraus umfassende Pflichten.
Ausgangspunkt ist eine strukturierte Risikoanalyse, die physische, digitale und natürliche Gefährdungen gleichermaßen berücksichtigt. Darauf aufbauend müssen geeignete Schutz- und Vorsorgemaßnahmen entwickelt, Krisen- und Notfallpläne erstellt sowie Prozesse zur Aufrechterhaltung des Betriebs etabliert werden. Ebenso verlangt die Richtlinie klare Verantwortlichkeiten innerhalb der Organisation, regelmäßige Überprüfungen der Wirksamkeit sowie eine enge Zusammenarbeit mit den zuständigen Behörden.
KRITIS und CER zusammendenken
In Deutschland wird die CER-Richtlinie über das KRITIS-Dachgesetz umgesetzt. Ziel ist es, bestehende Regelungen zum
Im Mittelpunkt steht nicht mehr allein der Schutz vor einzelnen Gefahren, sondern die Fähigkeit, auch unter außergewöhnlichen Bedingungen funktionsfähig zu bleiben.
Schutz kritischer Infrastrukturen weiterzuentwickeln und an die europäische Vorgabe anzupassen. Dabei geht es nicht allein um neue Compliance-Anforderungen. Vielmehr sollen bestehende Sicherheitsstrukturen, Risikoanalysen und Meldeprozesse stärker miteinander verzahnt werden. Für viele Betreiber bedeutet dies, vorhandene Governance-Strukturen zu überprüfen und organisatorisch weiterzuentwickeln.
Schnittstelle zu NIS2
Besondere Bedeutung kommt dem Zusammenspiel von CER und NIS2 zu. Während die NIS2-Richtlinie Mindestanforderungen an die Cybersicherheit definiert, richtet die CER-Richtlinie den Blick auf die gesamte Resilienz kritischer Einrichtungen. Beide Regelwerke ergänzen sich und verlangen einen integrierten Ansatz. Wer physische Sicherheit, Informationssicherheit, Risikomanagement und Krisenvorsorge getrennt organisiert, wird den regulatorischen Anforderungen künftig kaum gerecht. Gefordert ist vielmehr eine bereichsübergreifende Governance, die technische und organisatorische Maßnahmen miteinander verbindet.
Standortfaktor Resilienz
Für Betreiber kritischer Einrichtungen markiert die CER-Richtlinie damit einen grundlegenden Perspektivwechsel. Im Mittelpunkt steht nicht mehr allein der Schutz vor einzelnen Gefahren, sondern die Fähigkeit, auch unter außergewöhnlichen Bedingungen funktionsfähig zu bleiben. Gerade für Einrichtungen der öffentlichen Daseinsvorsorge wird Resilienz damit zu einer zentralen Managementaufgabe. Wer Risiken frühzeitig erkennt, Prozesse systematisch absichert und organisatorische Verantwortung klar verankert, erfüllt nicht nur regulatorische Vorgaben. Er stärkt zugleich die Stabilität kritischer Versorgungsstrukturen – und damit eine wesentliche Voraussetzung für wirtschaftliche Leistungsfähigkeit und gesellschaftliche Sicherheit.
Text Miriam Rauh
Anke
Stadelmeyer
Head of Security & Defense, Drees & Sommer SE
Frau Stadelmeyer, Drees & Sommer berät Unternehmen und die öffentliche Hand im Bereich Bau, Immobilien und Infrastruktur. Nehmen Sie gerade ein grundlegend verändertes Sicherheitsbedürfnis Ihrer Kunden wahr? Ja, das ist aus meiner Sicht kein kurzfristiger Trend, sondern eher ein struktureller Wandel. Sicherheit rückt sehr stark ins Zentrum staatlicher und unternehmerischer Entscheidungen. Immer mehr unserer Kunden fordern anstelle von isolierten Schutzmaßnahmen ein systemisches Verständnis von Resilienz ein.
Wer in Resilienz investiert, investiert in Wettbewerbsfähigkeit.
– Anke Stadelmeyer, Head of Security & Defense, Drees & Sommer SE
Wo liegt der Unterschied zu früher?
Sicherheit, ob physisch oder digital, endet nicht mehr an der Grundstücksgrenze von Rechenzentren, Produktionsstandorten oder Verwaltungsgebäuden. Entscheidend ist nicht nur, was geschützt wird, sondern die Folgen eines Ausfalls für andere Infrastrukturen, Lieferketten oder Betriebsabläufe.
Haben Sie dafür ein Beispiel?
Ja, auch wenn kein Ausfall gleich ist – Cyberangriff, Stromausfall oder Brückensperrung – es gibt eine Gemeinsamkeit. Es kommt fast immer zu
Dr. Jonathan Davis Partner bei Drees & Sommer SE, Managing Director Drees & Sommer Digital Services
Kommt es zu erfolgreichen Cyberangriffen, vermuten viele dahinter hochkomplexe IT-Sicherheitslücken. In der Praxis sind erfolgreiche Angriffe jedoch häufig die Folge menschlicher Fehler: organisatorische Defizite, unklare Verantwortlichkeiten oder weil Angreifende
Kaskadeneffekten. Fällt eine wichtige Brücke aus, steht nicht nur ein Bauwerk still: Verkehr fließt anders, Lieferketten stocken, für Unternehmen verzögert sich die Produktion. Die Folgen bleiben selten auf einen Ort begrenzt. Andere Infrastrukturen und Versorgungslinien geraten ebenfalls unter Druck. Sicherheit betrifft heute Menschen, Daten und die gebaute Umwelt gleichermaßen.
Was ist die Folge für Gebäudekonzepte?
Für alle Immobilientypen wird wichtiger: Was passiert, wenn Energie knapp wird, digitale Systeme
Menschen gezielt täuschen. Genau auf diese Schwachstellen zielt die neue Cyberregulatorik ab: Sie verlangt nicht nur sichere Systeme, sondern auch nachvollziehbare Prozesse, klare Zuständigkeiten und robuste Governance-Strukturen.
Verantwortung wandert nach oben Die vielleicht größte Veränderung der Regulatorik betrifft daher die Unternehmensführung. Regelwerke wie NIS2 oder die CER-Richtlinie verankern Cyberrisiken zunehmend auf Ebene der Unternehmensleitung. Gefordert sind weniger technisches Detailwissen als vielmehr die Fähigkeit, Cyberrisiken zu bewerten, Prioritäten zu setzen und angemessen zu adressieren. Dafür muss das Topmanagement Ressourcen bereitstellen, Risiken überprüfen und die Wirksamkeit der Maßnahmen kontrollieren.
Steuerung vor Software
Der erste Reflex ist oft derselbe: Neue Sicherheitslösungen der IT sollen das Problem lösen. Die Regulatorik setzt jedoch an anderer Stelle an. Sie fragt nicht nach zusätzlichen Tools, sondern wie wirksam ein Unternehmen seine Cyberrisiken steuert. Risiken müssen systematisch identifiziert, Prioritäten gesetzt und Entscheidungen nachvollziehbar dokumentiert werden. Erst auf dieser Grundlage können technische Maßnahmen ihr volles Potenzial entfalten.
Erst verstehen, dann handeln Noch vor jeder Umsetzung gilt es daher zu klären: Welche Auswirkungen haben die neuen Regelwerke auf das eigene Unternehmen? Erst wer den eigenen Status quo kennt und die neuen Vorgaben richtig
ausfallen oder Extremwetter den Immobilienbetrieb beeinträchtigt? Genau zu diesen Fragen berät Drees & Sommer: Wie können wir Gebäude, Standorte und Infrastrukturen so gestalten, dass sie auch unter Belastung funktionsfähig bleiben.
Warum betrifft das weit mehr als nur Unternehmen im Anwendungsbereich von NIS2?
Auch viele mittelständische Unternehmen, die nicht unmittelbar unter NIS2 oder andere Vorgaben fallen, müssen entsprechende Anforderungen erfüllen. Denn Betreiber kritischer Infrastrukturen und große Unternehmen geben diese zunehmend an Dienstleister und Lieferanten weiter. Hinzu kommt ein wirtschaftlicher Aspekt: Fallen kritische Funktionen aus, geraten Lieferketten unter Druck, Prozesse verzögern sich und Kosten steigen. Deshalb zählen bei Immobilien heute nicht mehr nur Leistung und Energieeffizienz, sondern zunehmend auch physische und digitale Resilienz. Widerstandsfähigkeit wird damit zu einem wirtschaftlich relevanten Qualitätsmerkmal.
einordnet, kann Schwachstellen identifizieren, Prioritäten setzen und Investitionen gezielt lenken. Die neue Cyberregulatorik verändert damit nicht nur Pflichten und Verantwortlichkeiten, sondern auch die Reihenfolge, in der Unternehmen handeln sollten.
Von Cybersecurity zu Cybergovernance
Kurzum: Das Credo »Viel hilft viel« ist auch in der Cybersecurity trügerisch. Nicht die Zahl der Initiativen entscheidet, sondern die Fähigkeit, Cyberrisiken mit derselben Verbindlichkeit zu steuern wie finanzielle oder operationelle Risiken. Das ist nicht nur eine Frage regulatorischer Vorgaben, sondern ein entscheidender Faktor für Stabilität, Wettbewerbsfähigkeit und langfristigen Unternehmenserfolg.
Kristina Volland Strategische Ansprechpartnerin für das Bundesministerium der Verteidigung, den Zivil- und Katastrophenschutz, Drees & Sommer SE
Silvio Buchholz Experte für Resilience, Drees & Sommer SE
Herr Buchholz, Sie beraten unter anderem Betreiber kritischer Infrastrukturen zu Sicherheitsthemen. Wie gut sind Unternehmen auf kritische Vorfälle vorbereitet?
Resilienz zeigt sich im Ereignisfall. Das müssen Organisationen üben.
– Kristina Volland, Strategische Ansprechpartnerin für das Bundesministerium der Verteidigung, den Zivil- und Katastrophenschutz, Drees & Sommer SE
Buchholz: Viele unserer Kunden haben ihre Sicherheitsmaßnahmen in den vergangenen Jahren deutlich ausgebaut. Trotzdem bleibt immer ein Restrisiko. Die entscheidende Frage lautet deshalb nicht nur: Wie verhindern wir einen Vorfall, sondern: Was passiert, wenn er trotzdem eintritt? Die eigentliche Bewährungsprobe folgt erst unter tatsächlichem Druck.
Und dann?
Volland: Dann muss eine Organisation funktionieren. Verantwortliche müssen entscheiden, Teams zusammenarbeiten und kritische Prozesse weiterlaufen. Gelingt das nicht, wird aus einem Vorfall eine Krise.
Was übersehen viele Unternehmen?
Buchholz: Vielen Organisationen fehlt ein erprobtes Notfallkonzept. Die wichtigste Frage lautet: Was muss morgen früh unbedingt funktionieren? Nicht alles ist gleich kritisch. Unternehmen müssen priorisieren, welche Leistungen unverzichtbar sind und welche zeitweise ausfallen dürfen. Dabei greift es zu kurz, nur auf die IT oder nur auf die physische Infrastruktur zu schauen. Resilienz entsteht erst, wenn beide zusammen gedacht werden. Darauf bauen belastbare Notfall- und Wiederanlaufkonzepte auf.
Muss man dabei jedes Risiko einzeln durchplanen?
Schafft Regulierung am Ende wirklich mehr Resilienz oder nur mehr Dokumentation?
Buchholz: Sie schafft vor allem Verbindlichkeit bei einem Thema, das in vielen Organisationen zu lange nachrangig behandelt wurde. Dokumentation gehört dazu. Aber NIS2 und das KRITIS-Dachgesetz schaffen noch keine Resilienz. Sie beschreiben die Anforderungen. Ob daraus eine belastbare Krisenfähigkeit entsteht, entscheidet die Umsetzung.
Volland: Nein. Gemäß dem Allgefahrenansatz, der aus dem Bevölkerungsschutz stammt, kann niemand jedes denkbare Ereignis vorausplanen. Diesen Ansatz greifen auch NIS2, CER und das KRITIS-Dachgesetz auf. Statt auf einzelne Szenarien zu schauen, geht es um die richtigen Fähigkeiten: Wer entscheidet? Wie wird kommuniziert? Wie läuft der Betrieb wieder an? Das sind Fragen des Krisenmanagements. Ein Krisenplan in der Schublade allein reicht aber nicht. Niemand läuft einen Marathon ohne Training. Genauso ist es in der Krise. Resilienz zeigt sich im Ereignisfall. Das müssen Organisationen üben. Dann zeigt sich, ob Verantwortlichkeiten klar sind, Entscheidungswege funktionieren und kritische Prozesse auch unter Druck weiterlaufen.
Weitere Informationen unter: dreso.com
NIS2 und Cyber Resilience Act verschärfen die Anforderungen an Unternehmen deutlich. Cyber Compliance wird damit endgültig zur Führungsaufgabe. Im Gespräch mit den drei SompoExperten René Ehlen, Björn Fehre und Maximilian Seidel wird deutlich, warum im Ernstfall Governance, Lieferkettensteuerung und trainierte Abläufe oft wichtiger sind als Technologie allein.
René Ehlen
Head of Cyber & Financial Lines, Insurance, Germany & Austria
Björn Fehre
Head of Claims, Insurance, Germany & Austria
Maximilian Seidel
Cyber Risk Specialist, Insurance, Continental Europe
Im Cyber-Ernstfall zeigt sich schnell, ob ein Unternehmen vorbereitet ist. Wer übernimmt die Führung? Wer entscheidet? Wer kommuniziert? Oft sind es genau diese Fragen, die in den ersten Stunden über das Ausmaß des Schadens mitentscheiden.
»Technik allein hält keinen Angriff auf«, sagt Björn Fehre, Head of Claims, Insurance, Germany & Austria bei Sompo. Der Satz bringt auf den Punkt, was die Schadenpraxis seit Jahren zeigt: Selbst gut ausgestattete Unternehmen geraten unter Druck, wenn Zuständigkeiten unklar sind, Krisenabläufe nicht eingeübt wurden oder Entscheidungen unter Zeitdruck ins Stocken geraten. »Die ersten Stunden sind entscheidend«, so Fehre. Umgekehrt kommen Unternehmen mit vergleichbarer technischer Ausstattung oft deutlich robuster durch einen Vorfall, wenn Organisation, Kommunikation und Wiederanlaufpläne funktionieren.
Mit NIS2 und dem Cyber Resilience Act verschärft sich diese Realität nun auch regulatorisch. Cybersecurity wird damit endgültig aus der ITEcke herausgelöst und zur Managementaufgabe. »Der größte Handlungsdruck liegt aus meiner Sicht in Governance, Lieferkettensteuerung und Nachweisfähigkeit«, sagt René Ehlen, Head of Cyber & Financial Lines, Insurance, Germany & Austria bei Sompo. Viele Unternehmen hätten Cyberrisiken in der Vergangenheit vor allem als IT- oder Informationssicherheitsthema behandelt. »Regulatorisch greift das nicht mehr. Cyber ist heute eine Frage der Unternehmenssteuerung.«
Wenn Cyber zur Chefsache wird Für Vorstände und Geschäftsführerinnen und Geschäftsführer bedeutet das einen klaren Rollenwechsel. Es reicht nicht mehr, Budgets freizugeben und die operative Verantwortung an Fachabteilungen zu delegieren. Gefordert ist ein belastbares Bild darüber, welche kritischen Prozesse digital abhängig sind, wo die wesentlichen Bedrohungen liegen und wie widerstandsfähig das Unternehmen einschließlich seiner Dienstleister und Lieferketten tatsächlich ist. »Es geht nicht um absolute Sicherheit«, sagt Ehlen. »Aber
Cyber ist fast nie nur ein ITSchaden. Es geht zugleich um Betriebsunterbrechung, regulatorische Fristen, Kommunikationsfähigkeit, Haftungsfragen und Reputationsrisiken.
es geht um eine angemessene Organisation und ein belastbares Überwachungssystem.«
Damit rückt auch die persönliche Verantwortung stärker in den Fokus. Nicht jeder Cybervorfall führt automatisch zu Haftung. Wohl aber steigt der Maßstab dafür, was als angemessene Unternehmensorganisation gilt. Besonders kritisch wird es dort, wo bekannte Schwachstellen über längere Zeit nicht adressiert, Warnsignale ignoriert oder Vorfälle organisatorisch nicht beherrscht werden. Hinzu kommt ein Risikofeld, das viele Unternehmen noch immer unterschätzen: die Lieferkette. Die eigene Angriffsfläche endet längst nicht an der Unternehmensgrenze. IT-Dienstleister, Softwareanbieter, externe Service-Provider oder OT-Partner sind oft tief in die Betriebsabläufe eingebunden. »Viele Unternehmen schauen beim Thema Cyber noch stark auf interne Maßnahmen«, sagt Ehlen. »Weniger im Fokus stehen oft Abhängigkeiten, Konzentrationsrisiken und die Qualität von Zulieferern und Dienstleistern.« Gerade im Krisenfall zeigt sich, wie kritisch diese Abhängigkeiten sind: Wenn ein externer Dienstleister kompromittiert ist oder ein Produktionsstandort auf externe IT-Dienstleistungen angewiesen ist, wird aus einem IT-Vorfall schnell eine operative Krise.
Versicherbarkeit beginnt vor dem Schadenfall
Für die Versicherungswirtschaft hat das spürbare Folgen. Cyberversicherung ist heute weit mehr als finanzielle Absicherung im Ernstfall. »Das greift zu kurz«, sagt Ehlen. »Regulatorik verlangt heute nicht nur Reaktion, sondern Prävention, Resilienz, Governance und Nachweisbarkeit.« Versicherung funktioniere dauerhaft nur dann, wenn Risiken in einem gewissen Maß beherrschbar seien. Deshalb übersetzt Sompo regulatorische Anforderungen zunehmend in konkrete Underwriting-Kriterien.
Im Kern geht es um drei Fragen: Wie wahrscheinlich ist ein Schaden? Wie schwer könnte er ausfallen? Und wie beherrscht ist das Risiko insgesamt? Technische Mindestkontrollen wie
z. B. Multi-Faktor-Authentifizierung, PatchManagement oder E-Mail-Sicherheit bleiben wichtig. Doch zunehmend zählt das Gesamtbild: Ist Cyber-Governance auf Leitungsebene verankert? Gibt es belastbare Incident-Response-Prozesse? Sind Wiederanlaufpläne getestet? Ist das Management von Drittparteien strukturiert und nachweisbar? »Der Markt entwickelt sich weg von der punktuellen Abfrage einzelner Controls hin zur Bewertung des gesamten Cybersteuerungsmodells«, sagt Ehlen.
Wo Unternehmen besonders anfällig bleiben
Wo in der Praxis besonders häufig Schwachstellen liegen, erlebt Maximilian Seidel, Cyber Risk Specialist, Insurance, Continental Europe bei Sompo, regelmäßig in Risk-Assessments. Handlungsbedarf sieht er vor allem im BusinessContinuity-Management und im Third-PartyRisk-Management. »NIS2 fordert ein umfassenderes Risikomanagement der Lieferanten«, sagt Seidel. Während Sicherheitsanforderungen früher oft nur bei neuen Verträgen oder in einmaligen Prüfungen berücksichtigt wurden, gehe es heute um kontinuierliche Bewertungen und belastbare vertragliche Standards.
Auch das Schwachstellen- und Patch-Management bleibe ein zentrales Thema – gerade weil sich die Bedrohungslage dynamisch weiterentwickelt und künstliche Intelligenz Angriffe zusätzlich beschleunigen kann. Gleichzeitig arbeiten viele Unternehmen in historisch gewachsenen IT- und Produktionslandschaften. Die Herausforderung besteht dann nicht im idealtypischen Neustart, sondern in der realistischen Härtung bestehender Strukturen. Seidel beobachtet zudem, dass Unternehmen mit Standorten in Deutschland oder der EU, aber Hauptsitz im Ausland, die Relevanz von NIS2 teils noch unterschätzen.
Im Ernstfall zählt das Zusammenspiel Wie stark sich organisatorische Defizite im Ernstfall auswirken, zeigt sich im Schaden. »Es ist selten die Technik, an der Cyberresilienz scheitert«, sagt Fehre. »Häufiger fehlt ein belastbares Konzept – oder es existiert nur auf
dem Papier.« Die entscheidenden Fragen seien im Vorfall oft erstaunlich basal: Wer beruft den Krisenstab ein? Wer entscheidet über einen Produktionsstopp? Wer spricht mit der Kundschaft, den Behörden, den IT-Forensikerinnen und -Forensikern oder dem Versicherer? Unklare Verantwortlichkeiten und falsche Reaktionen könnten die Folgen eines Cyberangriffs zusätzlich verschärfen und die Schäden deutlich erhöhen.
Denn Cyber ist fast nie nur ein IT-Schaden. Es geht zugleich um Betriebsunterbrechung, regulatorische Fristen, Kommunikationsfähigkeit, Haftungsfragen und Reputationsrisiken. Wenn etwa ein Werk vorsorglich stillsteht, weil nicht klar ist, ob Systeme sicher weiterlaufen können, Liefertermine reißen und Kunden keine belastbare Information erhalten, wird aus einem technischen Angriff binnen Stunden ein unternehmensweiter Krisenfall. Wie belastend und langwierig solche Situationen für Unternehmen sind, zeige sich immer wieder: Nach einem schweren Angriff dauert es oft lange, bis Betriebe organisatorisch und operativ wieder vollständig auf die Beine kommen. Genau deshalb muss Reaktionsfähigkeit ebenso konsequent trainiert werden wie Prävention. Fehres Empfehlung ist entsprechend klar: Vorfälle üben, Back-ups realistisch testen, Incident-ResponsePläne nicht nur dokumentieren, sondern kennen, externe Ansprechpartner vorab kennen. »Nicht nur in Prävention investieren, sondern mindestens genauso konsequent in Reaktionsfähigkeit.«
Wie Sompo Underwriting, RiskEngineering und Claims verzahnt Die zentrale Botschaft ist klar: Cyber Compliance ist kein Projekt der IT-Abteilung mehr. Sie ist Teil wirksamer Unternehmensführung. Wer regulatorisch belastbar, versicherbar und im Ernstfall handlungsfähig sein will, braucht mehr als gute Technologie: klare Verantwortlichkeiten, belastbare Prozesse, Transparenz über Abhängigkeiten und den Nachweis, dass all das auch unter Druck funktioniert.
Sompo setzt dabei auf ein Modell, in dem Underwriting, Risk-Engineering und Claims eng zusammenarbeiten. Erkenntnisse aus realen Vorfällen fließen in Risikobewertung und Prävention zurück; technische Analysen helfen, operative Schwachstellen früh sichtbar zu machen.
»Wir sind als Schadenexperten meist schon beim ersten Treffen mit dem Kunden dabei«, sagt Björn Fehre. »Uns ist es wichtig, persönlich aufzutreten und unsere Expertise schon zu Beginn einer Partnerschaft mit ins Spiel zu bringen.« Diese enge Verzahnung zählt auch im Schadenfall – von Forensik über Rechtsberatung bis Krisenkommunikation.
So schließt sich der Kreis: Resilienz entsteht weder in technischen Silos noch erst im Schadenfall. Sie entsteht dort, wo Menschen, Funktionen und Entscheidungen ineinandergreifen – im Unternehmen selbst ebenso wie in der Zusammenarbeit mit dem Versicherer.
Weitere Informationen unter: sompo-intl.com
Im Mai 2026 sprach BSI-Präsidentin Claudia Plattner von einer »neuen Zeitrechnung der Cybersicherheit«. Anlass: KI-Modelle wie Claude Mythos von Anthropic oder GPT-5.5 von OpenAI finden mittlerweile Schwachstellen in Software und liefern den passenden Exploit-Code gleich mit. Die Europäische Zentralbank zog wenige Wochen später nach: In einem Brief an alle bedeutenden Banken warnte sie nun vor einer massiv verkürzten Zeitspanne zwischen dem Auffinden und der Ausnutzung von Schwachstellen und forderte klare Handlungen bis Ende Oktober.
Robert Sindlinger
VP Central EMEA
Beide Institutionen beschreiben denselben Effekt aus unterschiedlicher Perspektive: Was die Verteidigung bisher in Wochen erledigte, erledigen Angreifende künftig in Stunden. Die EZB fordert beschleunigtes Patch- und Vulnerability-Management, bessere Erkennung, belastbares Drittparteien-Risikomanagement und benennt DORA dabei ausdrücklich als weiterhin gültigen Rahmen. Dieselben Punkte stehen im Kern von NIS2, das Unternehmen zu kontinuierlichem Risikomanagement und einer Erstmeldung von Sicherheitsvorfällen binnen 24 Stunden verpflichtet.
Das Problem: Die meisten Unternehmen sind auf Geschwindigkeit in dieser Größenordnung nicht vorbereitet. Asset-Inventare werden nur sporadisch aktualisiert, Schwachstellen-Scans laufen wochenweise und bis ein Patch tatsächlich ausgerollt ist, können sogar Monate vergehen. Genau dieses Zeitfenster zwischen Auffinden und Ausnutzung einer Schwachstelle ist es, das durch KI-gestützte Angriffe dramatisch schrumpft – ergänzt durch die Tatsache, dass KI-Modelle nachweislich auch Schwachstellen finden, die zuvor trotz jahrelanger menschlicher Code-Reviews unentdeckt blieben. Beides zusammen verschiebt die Grundannahme klassischer Sicherheitsprozesse: Zeit, die früher als Puffer zum Patchen zur Verfügung stand, existiert in dieser Form nicht mehr. »Um Anforderungen aus NIS2, DORA und weiteren Regularien im Zeitalter von KI überhaupt noch vernünftig umsetzen zu können, sind
Cyberkriminelle attackieren heute mit ›machine speed‹. Wer weiterhin in ›human speed‹ agiert, macht ITSicherheit zur Lotterie.
Echtzeitvisibilität und vollständige Kontrolle über die eigene IT-Infrastruktur unerlässlich.
Wenn Unternehmen weiterhin in ›human speed‹ agieren, während Angreifende längst in ›machine speed‹ unterwegs sind, wird Compliance
und IT-Sicherheit zur Lotterie«, sagt Robert Sindlinger, VP Central EMEA bei Tanium.
Tanium adressiert genau dieses kritische Zeitfenster. Als sogenannte »Autonomous IT
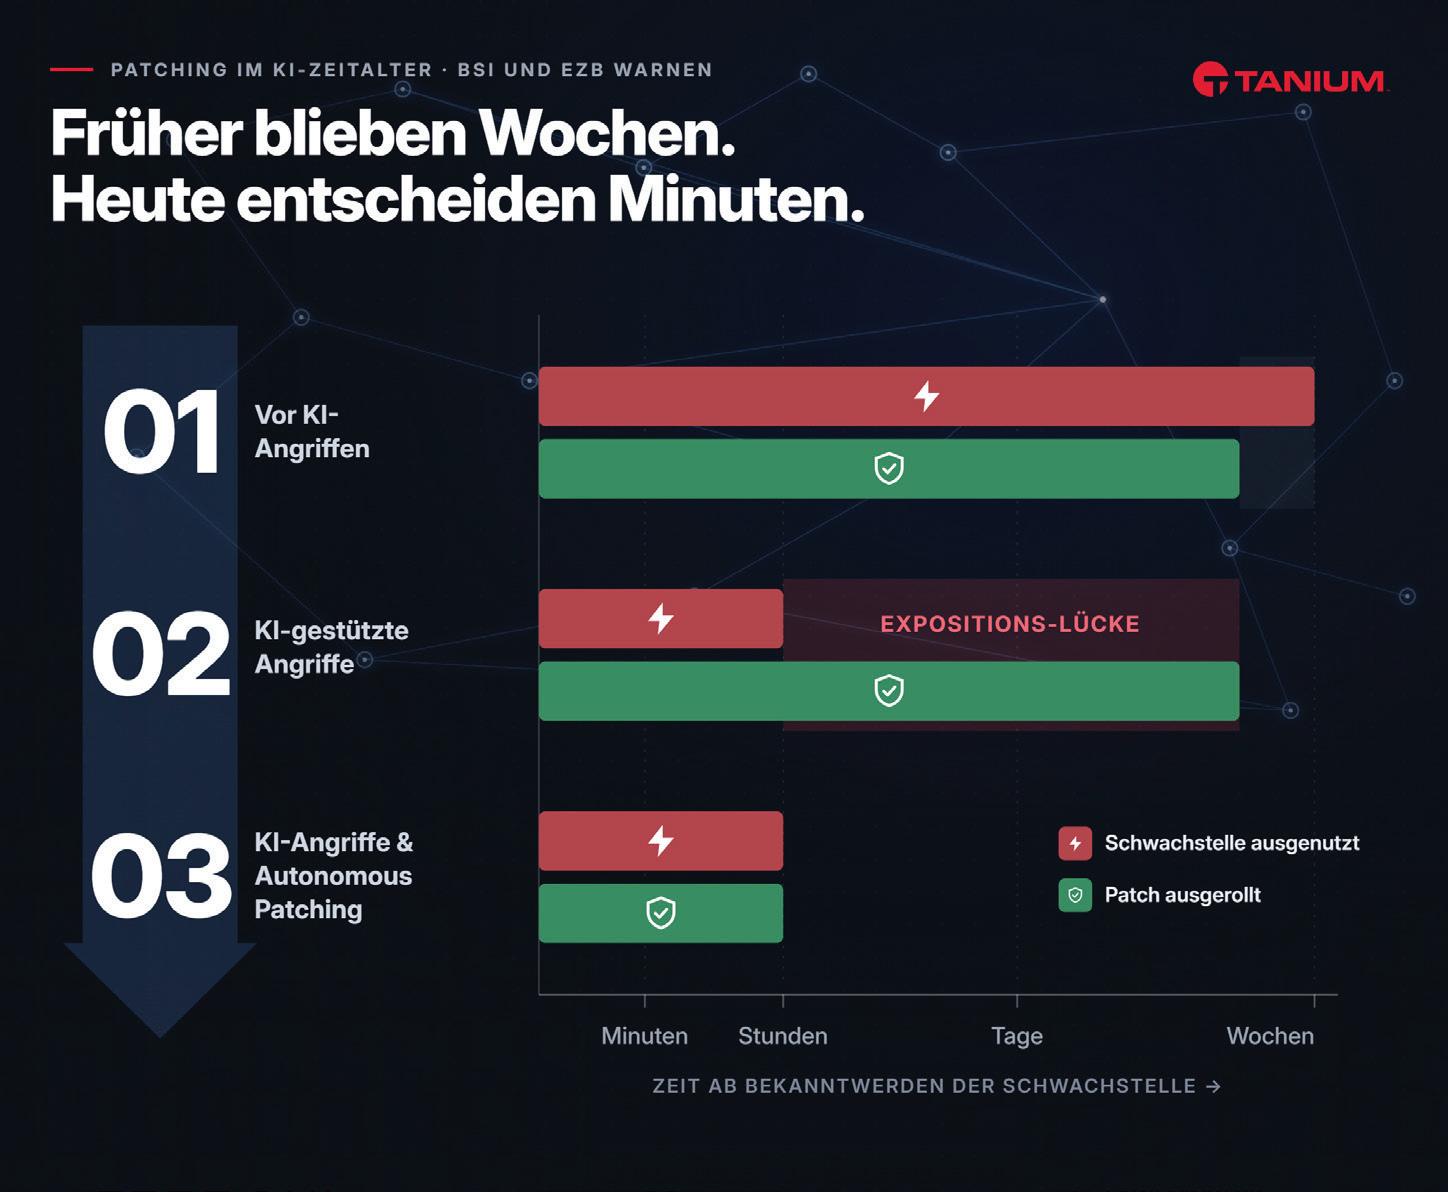
Plattform« macht Tanium Schwachstellen und Compliance-Lücken nicht sporadisch, sondern innerhalb von Minuten und über die gesamte Infrastruktur sichtbar, bewertet diese und kümmert sich direkt um die Behebung in Echtzeit. Für NIS2, DORA und Co. heißt das: Meldefristen können eingehalten werden, das geforderte Risikomanagement ist umsetzbar. Die von BSI und EZB geforderte Beschleunigung von Vulnerability- und Patch-Management lässt sich so nicht nur nahtlos auf einer Plattform umsetzen, sondern auch jederzeit nachweisen. Dadurch wird die IT-Infrastruktur auch in einer Zeit voller KI weiter geschützt und lückenlos durch Compliance-Reports aller Art belegt.
Auch mit Blick auf den EU AI Act wird ein Aspekt oft übersehen: Bevor Unternehmen über Risikoklassen und Dokumentationspflichten für eigene KI-Systeme diskutieren, müssen sie wissen, welche KI-Anwendungen überhaupt auf ihren Endpunkten laufen. Auch das ist zunächst eine Frage der Sichtbarkeit, nicht der Governance.
Cyberkriminelle und die eigene IT-Organisation bewegen sich künftig im selben Takt wie die KI-Modelle, die beide nutzen. Wer diese Geschwindigkeit nicht mitgeht, verliert nicht nur an Sicherheit und regulatorischer Handlungsfähigkeit, sondern bleibt über kurz oder lang im Regen stehen!
Weitere Informationen unter: tanium.com
Daten sind ein strategischer Rohstoff – und einer der wichtigsten der digitalen Wirtschaft. Doch wie lassen sich Daten schützen? Der Data Act der Europäischen Union schafft einen einheitlichen Rechtsrahmen für den Zugang, die Nutzung und den Austausch von Daten, mit dem Ziel, Innovation zu fördern, Wettbewerbsnachteile abzubauen und die digitale Souveränität Europas nachhaltig zu stärken.
b vernetzte Produktionsanlagen, intelligente Fahrzeuge oder moderne Medizingeräte – sie alle erzeugen täglich enorme Datenmengen und damit wirtschaftliche Werte in einem Ausmaß, von dem frühere Generationen nur träumen konnten. Bislang verbleiben diese Informationen jedoch häufig beim Hersteller oder Betreiber der jeweiligen Plattform. Unternehmen, die Geräte nutzen oder Dienstleistungen darauf aufbauen möchten, haben oftmals nur eingeschränkten Zugriff auf die von ihnen selbst erzeugten Daten. Genau hier setzt der Data Act an: Er soll den fairen Zugang zu Daten erleichtern und ihre wirtschaftliche Nutzung innerhalb Europas deutlich verbessern.
Neue Spielregeln für die Datenwirtschaft
Der Data Act wurde am 13. Dezember 2023 verabschiedet, trat am 11. Januar 2024 in Kraft und gilt seit dem 12. September 2025 unmittelbar in allen Mitgliedstaaten. Anders als viele frühere Regelwerke richtet sich die Verordnung nicht ausschließlich an einzelne Branchen, sondern schafft sektorübergreifende Regeln für Unternehmen, Hersteller vernetzter Produkte und Anbieter digitaler Dienste. Gleichzeitig soll sie den Wettbewerb stärken, Innovationshemmnisse abbauen
und die Abhängigkeit von wenigen globalen Plattformanbietern verringern.
Mehr Rechte für Nutzende
Im Mittelpunkt steht die Frage, wem die durch vernetzte Produkte erzeugten Daten letztlich nutzen sollen. Der Data Act stärkt deshalb die Rechte von Unternehmen und Verbrauchern, auf diese Daten zuzugreifen und sie Dritten zur Verfügung zu stellen. Hersteller müssen Daten grundsätzlich in nutzbarer Form bereitstellen und dürfen deren Weitergabe nicht ohne Weiteres einschränken. Damit entstehen neue Möglichkeiten für datenbasierte Geschäftsmodelle oder innovative Analyseangebote.
Teilen statt abschotten
Die Verordnung verfolgt dabei den Ansatz, einen fairen Interessenausgleich zwischen Dateninhabern, Datennutzern und Dienstleistern zu schaffen. Geschäftsgeheimnisse, Datenschutz und Cybersicherheit bleiben ausdrücklich geschützt. Gleichzeitig werden Vertragsklauseln, die insbesondere kleinere Unternehmen unangemessen benachteiligen, eingeschränkt. Auf dieser Basis soll ein funktionierender europäischer Datenmarkt entstehen, in dem Daten einfacher, transparenter und rechtssicher genutzt werden können.
Brandreport • Schürmann Rosenthal Dreyer
Philipp Müller-Peltzer Rechtsanwalt, Partner Berlin
Digitale Souveränität stärken
Der Data Act ist zugleich ein industriepolitisches Instrument. Europa will seine digitale Wettbewerbsfähigkeit stärken und die Abhängigkeit von einzelnen Technologieanbietern reduzieren. Ein wichtiger Baustein sind einfachere Wechselmöglichkeiten zwischen Cloud- und Edge-Diensten. Unternehmen sollen ihre Daten und Anwendungen künftig leichter zu anderen Anbietern migrieren können, ohne durch technische oder vertragliche Hürden an einzelne Plattformen gebunden zu sein. Diese sogenannte Anbieterbindung (»Vendor Lock-in«) gilt als eines der größten Hemmnisse für einen offenen europäischen Datenmarkt.
Chancen für Unternehmen
Gerade für Industrieunternehmen eröffnet der Data Act neue Möglichkeiten. So können beispielsweise Maschinenbauer ihren Kunden datenbasierte Wartungsmodelle anbieten, Logistikunternehmen Fahrzeugdaten effizienter auswerten und produzierende Unternehmen Informationen aus unterschiedlichen Anlagen miteinander verknüpfen. Auch Mittelständler erhalten bessere Chancen, innovative Dienstleistungen zu entwickeln, ohne vollständig von großen Plattformökosystemen abhängig zu sein. Voraussetzung bleibt allerdings ein professionelles Datenmanagement, das Datenqualität, Governance und Informationssicherheit gleichermaßen berücksichtigt.
Der Weg zur Unabhängigkeit
Digitale Souveränität entsteht jedoch nicht allein durch Regulierung. Entscheidend ist, dass Unternehmen die neuen Möglichkeiten auch nutzen. Dazu gehören Investitionen in interoperable Datenplattformen, offene Schnittstellen und gemeinsame Datenräume. Initiativen wie Gaia-X (europäische DateninfrastrukturInitiative), Catena-X als branchenspezifischer Datenraum für die Automobilindustrie oder der europäische Gesundheitsdatenraum zeigen, wie Daten sicher geteilt werden können, ohne die Kontrolle über sie zu verlieren. Solche Modelle schaffen Vertrauen und fördern Innovationen über Unternehmens- und Ländergrenzen hinweg. Mehr als ein Datengesetz
Der Data Act ist deshalb mehr als ein weiteres Digitalgesetz. Er markiert den Versuch der Europäischen Union, den europäischen Datenmarkt aktiv zu gestalten und wirtschaftliche Souveränität mit technischer Offenheit zu verbinden. Für Unternehmen bedeutet dies neue regulatorische Pflichten, zugleich aber auch die Chance, Daten künftig stärker als strategische Ressource zu nutzen. Ob Europa digitale Souveränität erreicht, entscheidet sich deshalb weniger in Brüssel als in den Datenstrategien der Unternehmen.
Text Miriam Rauh
Der Data Act stellt Unternehmen mit digitalen Geschäftsmodellen rund um vernetzte Produkte seit dem 12. September 2025 vor neue Complianceaufgaben: Hersteller vernetzter Produkte und Anbieter verbundener Dienste müssen für Nutzende klären, welche Produkt- und Dienstdaten entstehen und wie der Zugriffsanspruch technisch und vertraglich umgesetzt wird. Dafür braucht es Schnittstellen sowie Datenschutz- und Geheimnisschutzregelungen. Rechtlich wie technisch-organisatorisch herrscht aktuell noch erhebliche Unsicherheit.
Ilan Leonard Selz Rechtsanwalt, Associated Partner Berlin
Unternehmen sehen im Data Act zunächst Bürokratie. Der Vorteil:
Wer seine Daten klug kombiniert, macht aus einer Pflicht ein echtes Geschäft.
Wer beim Data Act nur die Pflichtenseite sieht, verkennt das Potenzial. Der Data Act erweitert den Zugang zu Produkt- und Dienstdaten und vereinfacht das Cloud-Switching. So werden Daten nutzbar, die bislang bei wenigen Stellen gebunden waren, etwa für Wartung oder Produktentwicklung, aber auch für neue Angebote von Wettbewerbern und Drittanbietern.
An erster Stelle sollte die wirtschaftliche Betrachtung stehen: Welche Effizienzgewinne
und datengetriebene Use-Cases lassen sich schneller realisieren? Mithilfe der rechtlichen Anforderungen entsteht neuer Wettbewerb um Analyse-, Versicherungs- oder Beratungsangebote, die auf den neu zugänglichen Daten aufbauen.
Lukrativ wird es, wenn Unternehmen mehrere Datenquellen zusammenführen und neben eigenen Pflichten auch die Pflichten der anderen Marktteilnehmer im Blick haben.
Der wirtschaftliche Wert liegt oberhalb der Rohdatenebene: Aus strukturierten und ausgewerteten Daten entstehen Prognosemodelle, Plattformen oder Automatisierungen. Die aufgebaute Infrastruktur aus Datenkatalogen und Prozessen dient auch internen Analysen und neuen Geschäftsmodellen. Die Anforderungen des Data Act lassen sich zudem mit vorhandenen Prozessen kombinieren, etwa aus dem Datenschutz, den Sicherheitsanforderungen von NIS2 und CRA sowie der Inventarisierung bestehender KI-Use-Cases.
Unternehmen sollten sich daher nicht nur fragen, welche Pflichten sie erfüllen müssen, sondern vor allem auch, welche externen Daten sie künftig nutzen können, mit welchen Partnern sich diese kombinieren lassen und welcher Mehrwert daraus entsteht.
Schürmann Rosenthal Dreyer Rechtsanwälte begleitet Unternehmen dabei, den Data Act rechtssicher umzusetzen und daraus neue Geschäftsmodelle zu erschließen –von der rechtlichen Bewertung bis zum fertigen Datenprodukt. Dabei verbinden sie bestehende Dokumentation und Datenübersichten mit den neuen Anforderungen. Als Technologie-Kanzlei denken sie Recht und Technik von Anfang an zusammen.
Weitere Informationen unter: srd-rechtsanwaelte.de/data-act-beratung
Warum regulatorische Anforderungen einen neuen Blick auf die Sicherheit geschäftskritischer ERP-Systeme verlangen.
Rahman Head of International Go-To-Market
Die Zahl regulatorischer Vorgaben wächst – gleichzeitig nehmen Angriffe auf geschäftskritische Unternehmensanwendungen weiter zu. Für Unternehmen reicht es deshalb nicht mehr aus, Compliance und Cybersecurity getrennt zu betrachten. Die Sicherheit von ERP-Systemen wird damit zum gemeinsamen Fundament beider Disziplinen.
Regulatorische Anforderungen zu kennen, ist selten das Problem. Entscheidend ist vielmehr, wie sich deren Vorgaben in geschäftskritischen Systemen dauerhaft technisch umsetzen und belastbar nachweisen lassen. Das verändert das Verständnis von Cyber Compliance grundlegend: weg vom Schwerpunkt auf der Dokumentation, hin zu einem kontinuierlichen Sicherheitsprozess.
Mit einer zunehmenden Anzahl an Vorgaben wie NIS2, DORA, dem Cyber Resilience Act (CRA) oder dem EU AI Act, steigen die Anforderungen an das Cyberrisikomanagement kontinuierlich. Trotz unterschiedlicher Schwerpunkte verfolgen diese Regelwerke ein gemeinsames Ziel: Unternehmen müssen Cyberrisiken systematisch identifizieren, geeignete Schutzmaßnahmen etablieren und deren Wirksamkeit nachvollziehbar belegen können. Compliance ist damit längst keine reine Dokumentationsaufgabe mehr. Sie setzt voraus, dass Unternehmen ihre geschäftskritischen Systeme kennen, ihre Sicherheitslage bewerten und Veränderungen frühzeitig erkennen.
Transparenz statt Checkliste Diese Anforderungen treffen insbesondere ERP-Systeme. Sie steuern Finanzwesen, Einkauf, Logistik, Produktion und Personalprozesse und bilden damit das digitale Rückgrat vieler Unternehmen. Sicherheitsvorfälle betreffen deshalb nicht nur einzelne Anwendungen oder Datenbestände, sondern können unmittelbare Auswirkungen auf den Geschäftsbetrieb haben.
Für Unternehmen bedeutet das vor allem eines: Compliance beginnt nicht mit einem Audit, sondern mit Transparenz. Nur wer seine geschäftskritischen Anwendungen, Datenflüsse, Berechtigungen und Schnittstellen vollständig kennt, kann Sicherheitsrisiken fundiert bewerten, ihnen entgegenwirken und regulatorische Anforderungen nachhaltig erfüllen.
Der blinde Fleck ERP ERP-Landschaften entwickeln sich über viele Jahre weiter. Neue Geschäftsanforderungen führen zu individuellen Erweiterungen, kundenspezifischem Code, zusätzlichen Schnittstellen und Integrationen zu Drittsystemen. Gleichzeitig bleiben ältere Anwendungen oder Funktionen häufig bestehen – obwohl sie im Tagesgeschäft kaum noch genutzt werden oder ihr ursprünglicher Zweck längst entfallen ist.
Gerade diese historisch gewachsenen
Strukturen erschweren den Überblick über sicherheitsrelevante Abhängigkeiten.
Statt Security und
Compliance
getrennt zu betrachten, verbinden die Lösungen von Onapsis beide Disziplinen in einem durchgängigen Prozess.
Klassische Cybersecurity-Lösungen konzentrieren sich vor allem auf Netzwerke, Endgeräte oder Identitäten. Die Besonderheiten geschäftskritischer Business-Applications – etwa individuelle Prozesslogiken, ERP-spezifische Kommunikationswege oder komplexe Berechtigungskonzepte – bleiben dagegen häufig außerhalb ihres Blickfelds. Dadurch entstehen Sicherheits- und Compliance-Lücken, obwohl grundlegende Schutzmechanismen vorhanden sind.
Ein erster Schritt besteht deshalb darin, vollständige Transparenz über die eigene ERP-Landschaft zu schaffen. Dazu gehören nicht nur produktive Systeme, sondern auch Eigenentwicklungen, Schnittstellen, Transportprozesse und historisch gewachsene Anwendungen. Erst auf dieser Grundlage lassen sich Cyberrisiken bewerten und regulatorische Anforderungen systematisch umsetzen.
NIS2 & Co.: Ein Ziel, viele Vorgaben Ob NIS2, DORA, CRA oder andere Leitlinien – die regulatorischen Anforderungen unterscheiden sich in ihrer Ausgestaltung, überschneiden sich in der praktischen Umsetzung jedoch erheblich. Gefordert werden unter anderem strukturiertes Risikomanagement, wirksames Schwachstellenmanagement,
Prozesse zur Erkennung und Behandlung von Sicherheitsvorfällen sowie nachvollziehbare Nachweise über technische und organisatorische Schutzmaßnahmen.
Die Anforderungen sollten deshalb nicht als voneinander getrennte Compliance-Projekte betrachtet werden. Wer Security-Prozesse so etabliert, dass Schwachstellen automatisiert erkannt, bewertet und dokumentiert sowie Sicherheitsmaßnahmen nachvollziehbar umgesetzt werden, schafft gleichzeitig die Grundlage für die Realisierung unterschiedlicher regulatorischer Vorgaben. Gerade in komplexen ERP-Landschaften lassen sich Sicherheitsund Compliance-Prozesse langfristig nur mit einem hohen Grad an Automatisierung effizient und skalierbar umsetzen. Unternehmen profitieren damit von einem Sicherheitsansatz, der nicht auf einzelne Richtlinien ausgerichtet ist, sondern sich flexibel auf neue regulatorische Anforderungen übertragen lässt.
Cyber Compliance ist deshalb kein Zustand, der nach einem erfolgreichen Audit erreicht ist. Neue Bedrohungen, Systemänderungen und zusätzliche Anwendungen verändern die Sicherheitslage fortlaufend. Security und Compliance müssen sich entsprechend gemeinsam weiterentwickeln.
Entscheidend ist, ob Unternehmen ihre geschäftskritischen ERPSysteme dauerhaft schützen und die Wirksamkeit ihrer Sicherheitsmaßnahmen jederzeit belegen können.
Security als Enabler
Genau hier setzen spezialisierte Plattformen für Business-Application-Security an. Sie schaffen Transparenz über geschäftskritische ERP-Systeme, identifizieren Schwachstellen, erkennen Bedrohungen und unterstützen Unternehmen dabei, regulatorische Anforderungen nachweisbar umzusetzen.
Onapsis überträgt diesen Ansatz auf SAPund Oracle-Umgebungen. Statt Security und Compliance getrennt zu betrachten, verbinden die Lösungen von Onapsis beide Disziplinen in einem durchgängigen Prozess. Unternehmen gewinnen Transparenz über ihre ERP-Landschaft, automatisieren Security- und Compliance-Prüfungen und schaffen belastbare Nachweise für interne wie externe Audits und reduzieren den manuellen Aufwand bei der Bewertung ihrer Sicherheitslage.
Dieser Business-Context ist entscheidend. Die Identifikation einer Schwachstelle allein ist zwar wertvoll, liefert jedoch noch kein vollständiges Bild der Sicherheitslage. Erst wenn sichtbar wird, welche Geschäftsprozesse, Daten oder Systeme betroffen sind, lassen sich die tatsächlichen Auswirkungen einer Sicherheitslücke bewerten. Diese Transparenz unterstützt Unternehmen dabei, fundierte Sicherheitsentscheidungen zu treffen und Security sowie Compliance gemeinsam zu steuern.
Ein weiterer Baustein dieses Ansatzes sind die Onapsis Research Labs. Sie identifizieren kontinuierlich neue Schwachstellen in SAP- und Oracle-Systemen und arbeiten eng mit den Herstellern an deren Behebung. Die daraus gewonnenen Erkenntnisse fließen direkt in aktuelle Bedrohungsinformationen ein und helfen Unternehmen, neue Risiken frühzeitig zu erkennen und ihre Sicherheitsmaßnahmen auf Basis aktueller Erkenntnisse kontinuierlich weiterzuentwickeln.
Compliance neu denken Cyber Compliance lässt sich heute nicht mehr allein anhand erfüllter Vorgaben bewerten. Entscheidend ist, ob Unternehmen ihre geschäftskritischen ERP-Systeme dauerhaft schützen und die Wirksamkeit ihrer Sicherheitsmaßnahmen jederzeit belegen können.
Die Frage lautet deshalb heute nicht mehr: »Sind wir compliant?« Sondern: »Können wir jederzeit nachweisen, dass wir unsere geschäftskritischen ERP-Systeme kennen, wirksam absichern und regulatorische Anforderungen nachhaltig erfüllen?«
Spezialisierte Lösungen für BusinessApplication-Security schaffen die technischen Voraussetzungen, diesem Anspruch dauerhaft gerecht zu werden.
Text Nadine Rahman, Head of International Go-To-Market
Weitere Informationen unter: onapsis.com
Compliance wird oft mit einer Vielzahl von Checklisten in Verbindung gebracht. Häkchen zu setzen, mag helfen, die Arbeit zu strukturieren und gefühlt effizienter sowie sicherer zu erledigen. Bei Cybersicherheit und Compliance genügt es jedoch nicht, ein- oder zweimal im Jahr einen Haken zu setzen. Wer regulatorische Vorgaben erfüllen und seine Sicherheitslage nachhaltig verbessern will, benötigt kontinuierliche Echtzeitinformationen und ein strategisches Risikomanagement.
Jörg von der Heydt Regional Director DACH, Bitdefender
Das Management von Cyberrisiken wird immer komplexer: IT-Sicherheitsteams müssen hochgradig verteilte Workloads eigener oder fremder Infrastrukturen in Rechenzentren, Cloud-Umgebungen und am Netzwerkrand schützen. Mobiles Arbeiten und hybride Umgebungen vergrößern die Angriffsfläche. Nicht nur die Abwehr fällt schwerer, sondern auch der Nachweis der IT-Compliance. Wer in der Nachweispflicht steht, muss zudem häufig zahlreiche verteilte Systeme, Netzwerke und Abteilungen – innerhalb und außerhalb des Unternehmens – überprüfen. Das kann Wochen dauern. Die Verzögerungen ziehen unter Umständen empfindliche Bußgelder oder Sanktionen nach sich.
Laufzettel weisen nicht mehr den Weg Regulatorische Anforderungen stellen zudem immer komplexere Vorgaben. Standards wie ISO 27001, Richtlinien wie NIS2 sowie gesetzliche Vorgaben wie die Datenschutz-Grundverordnung (DSGVO) und der Digital Operational Resilience Act (DORA) diktieren einen grundlegenden Wandel hin zu verantwortungsvollem Umgang mit Daten und professionellem Risikomanagement. Der Bedarf nach souveräner, durchgängig unter EU-Kontrolle stehender Sicherheit erhöht zusätzlich die Pflicht zu Transparenz und Dokumentation von Verantwortlichkeiten.
Herkömmliche Compliance agiert dabei ständig in der Hinterhand: CISOs oder IT-Sicherheitsteams identifizieren festgestellte Mängel und beheben sie im Nachhinein. Denn nicht nur Gefahrenlagen, sondern auch Gesetze, Vorschriften und Standards ändern sich fortlaufend.
Für zusätzlichen Aufwand sorgen die – idealerweise jährlich oder halbjährlich durchzuführenden – Audits. Zahlreiche Abteilungen müssen zusammenarbeiten, allein um erfüllte Vorgaben zu dokumentieren. Sind externe Prüfer notwendig, erhöht sich der Zeit- und Kostenbedarf enorm. Viele Unternehmen verfolgen notgedrungen einen reaktiven, kostenintensiven, Geschäftsprozesse unterbrechenden Compliance-Ansatz, der weder die Cyberresilienz erhöht noch Risiken wirksam minimiert – und der zudem nur für den Zeitpunkt des Audits Aussagekraft hat.
Als Reaktion setzen Organisationen zunehmend auf strukturierte Frameworks und proaktive Strategien. Ein zentraler Überblick über den Compliance-Status durch eine Cybersicherheitsplattform wird unverzichtbar. Konformität sicherzustellen, hat sich von einer punktuellen zu einer strategischen Daueraufgabe entwickelt – die zugleich Transparenz über Verantwortlichkeiten erfordert.
Von punktueller Checkbox-Compliance zu kontinuierlichem Baseline-Abgleich Die zunehmende Komplexität und sich ständig verändernde Vorgaben erschweren es,
präventiv. Cybersecurity-Teams können dadurch schneller reagieren und ihre Ressourcen gezielt für strategische Aufgaben einsetzen.
Verantwortliche sollten Compliance als kontinuierlichen Prozess verstehen, dessen Grundlage ein von allen Beteiligten definierter SollSicherheitsstatus ist.
Daten zu analysieren, relevante Informationen zusammenzustellen und für Nachweise oder Audits aufzubereiten. Noch schwieriger ist es, diese Informationen in den richtigen Kontext zu setzen. Nur ständige Überwachung, regelmäßige
Statusberichte sowie eine Datenbasis in Echtzeit können nachhaltige Audit-Prozesse tragen. Compliance als strategischer Ansatz für Transparenz, Verantwortlichkeit und Vertrauen kann Probleme bereits im Reporting lösen – sie darf nicht das punktuelle Abhaken einer Liste bleiben.
Verantwortliche sollten Compliance vielmehr als kontinuierlichen Prozess verstehen, dessen Grundlage ein von allen Beteiligten definierter Soll-Sicherheitsstatus ist. Diese Baseline muss fortlaufend an neue Geschäftsziele, Risiken und die aktuelle Bedrohungslage angepasst werden. Der Ist-Sicherheitsstatus sämtlicher Unternehmensressourcen wird dabei kontinuierlich überwacht und mit dieser Vorgabe abgeglichen.
Dieser Wechsel verschafft Sicherheitsteams einen aktuellen Überblick über den Compliance-Status, verbessert die Sicherheitslage insgesamt und entlastet operative Abläufe spürbar – nicht, weil Compliance dadurch »einfacher« wird, sondern weil
manuelle, wiederkehrende Aufwände wegfallen. Echtzeit-Compliance-Monitoring bietet dabei drei konkrete Vorteile:
1. Jederzeit vorbereitet: Wer weiß, dass er seine Vorgaben erfüllt, weiß seine Geschäftsabläufe besser geschützt. Echtzeitinformationen zeigen Schwachstellen unmittelbar: ungepatchte Systeme, nicht autorisierte Zugriffe auf Anwendungen oder nicht verwaltete Endgeräte. So lassen sich Sicherheitslücken auch in großen IT-Umgebungen schnell und effizient schließen.
2. Informierte Überprüfung: Echtzeit-Compliance-Monitoring stellt ein zentrales, stets aktuelles und mit allen Verantwortlichen teilbares Verzeichnis aller relevanten Informationen bereit. Das hilft, sich auf Audits vorzubereiten, Compliance-Lücken frühzeitig zu erkennen und Prioritäten richtig zu setzen.
3. Effizientes Sicherheitsmanagement: Eine Compliance-Strategie mit Echtzeit-Reporting reduziert manuelle Tätigkeiten erheblich. Automatisierte Prozesse verkürzen das Zusammenstellen von Nachweisen und schließen Lücken teils selbsttätig und
Aktuelles ComplianceMonitoring ist ein zentraler Bestandteil des Risikomanagements.
Compliance sichert Geschäftsprozesse und schafft digitale Souveränität Permanentes, aktuelles Compliance-Monitoring ist ein zentraler Bestandteil des Risikomanagements. Es hilft, Risiken für Geschäftsabläufe frühzeitig zu erkennen und begründete Entscheidungen zu treffen. Mit diesem Ansatz können Unternehmen ihre Cyberverteidigungsbereitschaft verbessern, konkrete Handlungsempfehlungen ableiten und Sicherheits- sowie Compliance-Prozesse effizienter gestalten.
Das ist auch bitternötig, denn die Anforderungen wachsen: Mit NIS2 und DORA sowie angesichts der aktuellen geopolitischen Lage rückt digitale Souveränität in den Fokus. Unternehmen sollten deshalb hinterfragen, ob sich neue europäische Compliance-Vorgaben langfristig sinnvoll mit Sicherheitslösungen umsetzen lassen, die außerhalb des europäischen Rechtsraums betrieben oder kontrolliert werden. Compliance benötigt nicht nur Funktionalitäten, sondern Transparenz, Kontrolle und klar zugeordnete Verantwortlichkeiten. So schafft sie Vertrauen – in Anbieter, in Dienstleister und in die Funktionsfähigkeit von Unternehmen und Behörden gleichermaßen.
Wer Compliance auf diese Weise als kontinuierlichen, datengestützten Prozess statt als jährliches Pflichtprogramm versteht, verschafft sich nicht nur Rechtssicherheit, sondern einen echten strategischen Vorteil im Umgang mit einer sich stetig verschärfenden Bedrohungs- und Regulierungslage.
Text Jörg von der Heydt, Regional Director DACH, Bitdefender
Weitere Informationen unter: bitdefender.com
Mit der CER-Richtlinie verfolgt die Europäische Union einen ganzheitlichen Ansatz zur Stärkung der Resilienz kritischer Einrichtungen, der weit über die klassische Cybersicherheit hinausgeht. Unternehmen müssen künftig physische und digitale Risiken gemeinsam betrachten und ihre Widerstandsfähigkeit systematisch stärken.
pätestens seit den Sabotageakten auf kritische Infrastruktur ist deutlich geworden: Der Schutz zentraler Versorgungseinrichtungen lässt sich nicht mehr allein als IT-Thema verstehen. Mit der Richtlinie über die Resilienz kritischer Einrichtungen (Critical Entities Resilience Directive, CER) reagiert die Europäische Union auf diese Entwicklung. Sie wurde am 14. Dezember 2022 verabschiedet und trat am 16. Januar 2023 mit dem Ziel in Kraft, die Widerstandsfähigkeit jener Einrichtungen zu stärken, deren Ausfall erhebliche Auswirkungen auf Gesellschaft, Wirtschaft und öffentliche Sicherheit hätte. Bis zum 17. Oktober 2024 hatten die Mitgliedsstaaten Zeit, sie in nationales Recht umzusetzen.
Ein neuer europäischer Rahmen Mit der Richtlinie wird die bisherige über europäische kritische Infrastrukturen aus dem Jahr 2008 ersetzt, deren Fokus auf Energie und Verkehr angesichts hybrider Bedrohungen nicht mehr ausreicht. Die EU verfolgt deshalb einen sektorübergreifenden Ansatz, der die Widerstandsfähigkeit kritischer Einrichtungen europaweit harmonisieren soll; gleichzeitig wird der Kreis der betroffenen Branchen deutlich erweitert. Neben Energie, Verkehr und Gesundheit zählen unter anderem Wasser- und Abwasserversorgung, digitale Infrastruktur, Finanzwesen, Ernährung, öffentliche Verwaltung sowie Teile der Raumfahrt zu den erfassten Sektoren. Umsetzung erfolgt stufenweise Zunächst verpflichtet die CER-Richtlinie die Mitgliedstaaten, nationale Resilienzstrategien zu entwickeln, zuständige Behörden zu benennen und kritische Einrichtungen zu identifizieren. Erst auf dieser Grundlage werden Unternehmen offiziell als »kritische Einrichtung« eingestuft und unterliegen den konkreten Anforderungen der Richtlinie. Die Umsetzung erfolgt damit risikobasiert und schrittweise. Für betroffene Organisationen empfiehlt es sich dennoch, bestehende Sicherheits- und Governance-Strukturen frühzeitig an den künftigen Anforderungen auszurichten.
Die zentrale Neuerung besteht darin, Gefährdungen nicht mehr isoliert zu betrachten.
Hybride Bedrohungen im Fokus
Die zentrale Neuerung besteht darin, Gefährdungen nicht mehr isoliert zu betrachten. Organisationen sollen ihre Widerstandsfähigkeit gegenüber sämtlichen Gefährdungen bewerten, und zwar unabhängig davon, ob diese durch Cyberangriffe, physische Sabotage, Naturkatastrophen oder menschliches Versagen entstehen. Hintergrund ist die zunehmende Verzahnung physischer und digitaler Bedrohungen. Ein Cyberangriff kann physische Produktionsausfälle verursachen, während Sabotage an Anlagen digitale Systeme beeinträchtigt. Hier setzt die CER-Richtlinie an und fordert einen ganzheitlichen Schutzansatz.
Konkrete Pflichten für Unternehmen Für betroffene Einrichtungen erwachsen daraus weitreichende organisatorische Anforderungen. Am Anfang steht eine umfassende Risikoanalyse. Sie soll sämtliche relevanten Gefährdungen
identifizieren und bewerten. Auf dieser Grundlage müssen Unternehmen geeignete Schutz- und Vorsorgemaßnahmen entwickeln und kontinuierlich ausbauen. Dazu gehören unter anderem Sicherheitskonzepte, Notfall- und Krisenmanagement, Business-Continuity-Planung, Wiederanlaufprozesse sowie der Schutz kritischer Standorte und Lieferketten. Ebenso verlangt die Richtlinie klare Verantwortlichkeiten innerhalb der Organisation sowie regelmäßige Überprüfungen der Wirksamkeit getroffener Maßnahmen.
Resilienz als Governance-Thema Damit rückt das Thema zunehmend auf die Ebene der Unternehmensführung. Resilienz ist keine rein operative Sicherheitsaufgabe mehr, sondern Bestandteil guter Corporate Governance. Geschäftsleitungen müssen sicherstellen, dass Risiken systematisch erfasst, Entscheidungen dokumentiert und Schutzmaßnahmen angemessen finanziert werden. Gleichzeitig
Wer physische Sicherheit, Cybersecurity und organisatorische Vorsorge konsequent verzahnt, schafft nicht nur die Grundlage für regulatorische Compliance, sondern stärkt zugleich die eigene Krisenfestigkeit und Wettbewerbsfähigkeit.
gewinnt die bereichsübergreifende Zusammenarbeit an Bedeutung. Informationssicherheit, physischer Objektschutz, Compliance, Risikomanagement und Krisenvorsorge können nicht länger getrennt voneinander agieren, sondern müssen ihre Prozesse eng verzahnen. Zusammenspiel mit NIS2 Besondere Aufmerksamkeit verdient das Verhältnis zur NIS2-Richtlinie. Beide Regelwerke verfolgen unterschiedliche Schwerpunkte, ergänzen sich jedoch inhaltlich. Während NIS2 Mindestanforderungen an die Cybersicherheit wesentlicher und wichtiger Einrichtungen definiert, adressiert die Richtlinie die gesamte operative Widerstandsfähigkeit kritischer Einrichtungen. Einrichtungen, die unter beide Regelwerke fallen, sollten Doppelstrukturen vermeiden und stattdessen integrierte Governance-, Risiko- und Compliance-Prozesse etablieren. Gemeinsame Risikoanalysen, abgestimmte Meldewege und ein einheitliches Krisenmanagement reduzieren nicht nur regulatorischen Aufwand, sondern erhöhen zugleich die tatsächliche Widerstandsfähigkeit.
Strategischer Handlungsbedarf
Mit dem Inkrafttreten des KRITIS-Dachgesetzes verfügt Deutschland inzwischen über den nationalen Rechtsrahmen zur Umsetzung der Richtlinie. Für betroffene Unternehmen rückt damit weniger die Regulierung selbst als deren praktische Umsetzung in den Mittelpunkt. Bestehende Sicherheitsstrukturen gilt es nun kritisch zu überprüfen und gezielt weiterzuentwickeln. Wer physische Sicherheit, Cybersecurity und organisatorische Vorsorge konsequent verzahnt, schafft nicht nur die Grundlage für regulatorische Compliance, sondern stärkt zugleich die eigene Krisenfestigkeit und Wettbewerbsfähigkeit. Die eigentliche Botschaft der CER-Richtlinie reicht deshalb weit über regulatorische Compliance hinaus. Sie macht Resilienz zu einem strategischen Erfolgsfaktor. Wer Bedrohungen frühzeitig erkannt und organisatorisch beherrscht, stärkt nicht nur seine Rechtskonformität, sondern auch seine wirtschaftliche Stabilität.
Text Miriam Rauh
Kostenlos registrieren! flexgold.com
Dem Auf und Ab ein Schnippchen schlagen mit dem flexgold Edelmetall-Sparplan:
Bereits ab 1 € regelmässig investieren
Echtes Eigentum mit fester Barrenzuweisung
Hochsichere Verwahrung in der Schweiz
Zudem jederzeit digital kaufen und verkaufen