Seine Schweizer Herkunft in der digitalen Welt unterstreichen www.nic.swiss
Digital Success and Security EI N E P U B LI K AT I O N VO N S M A R T M ED I A
Oktober ’26
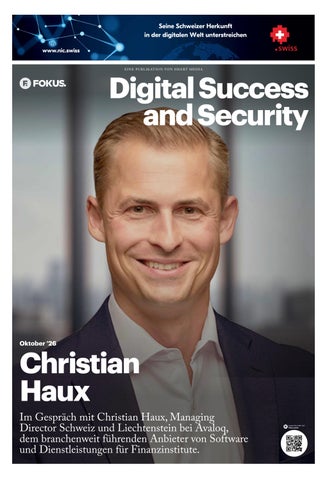
Christian Haux Im Gespräch mit Christian Haux, Managing Director Schweiz und Liechtenstein bei Avaloq, dem branchenweit führenden Anbieter von Software und Dienstleistungen für Finanzinstitute.
Lesen Sie mehr auf fokus.swiss
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
2
fokus.swiss
Editorial
Franziska Barmettler
Es gibt keine Universal-Lösung für digitale Souveränität Governance sowie die Private Cloud. Doch wie bestimmt man das konkrete Risikoprofil? Bei der dafür erforderlichen Schutzbedarfsanalyse bleibt in der Praxis oft noch Verunsicherung darüber bestehen, welche Schutzklasse im Einzelfall zu wählen ist.
Der Begriff der digitalen Souveränität dominiert zunehmend die wirtschafts- und sicherheitspolitische Debatte in der Schweiz. In einer Zeit komplexer globaler Verflechtungen ist der Wunsch nach technologischer Eigenständigkeit verständlich. Gleichzeitig ist es inzwischen konsensfähig, dass es bei der Diskussion um digitale Souveränität nicht um absolute technologische Unabhängigkeit geht. Vielmehr geht es darum,die digitale Handlungsfähigkeit insbesondere dort zu stärken, wo Abhängigkeiten angreifbar machen. In einer hochgradig arbeitsteiligen und vernetzten Welt ist absolute digitale Souveränität für eine kleine Volkswirtschaft wie die Schweiz schlichtweg eine Illusion. Die Schweiz war schon immer stärker, wenn sie mit anderen zusammengearbeitet hat. Dabei muss es auch um ein professionelles Management digitaler Abhängigkeiten gehen. Die digitale Souveränität repräsentiert die Handlungsfähigkeit des Staates im digitalen Raum, um die Erbringung essenzieller staatlicher Dienstleistungen sicherzustellen. Ein pragmatischer Weg zeigt sich am Beispiel unserer Stromversorgung: Die Schweiz produziert nicht jeden Kilowatt Strom isoliert für sich selbst, sondern ist vernetzt. Souveränität entsteht dadurch, dass wir Risiken verteilen, Notreserven halten und genau wissen, was bei einem Netzausfall zu tun ist. Auf die digitale Welt übertragen heisst das: Nicht Abschottung ist das Ziel, sondern ein kluges Management unserer Abhängigkeiten Wir müssen festlegen, wo wir eine strikte inländische Kontrolle benötigen und wo internationale Zusammenarbeit strategisch am meisten Sinn ergibt. Nicht jeder interne Chatbot erfordert einen souveränen Schweizer Server. Workloads, die sensible Bürgerdaten, die nationale Sicherheit oder kritische öffentliche Infrastrukturen betreffen, erfordern jedoch ein völlig anderes Ausmass an Kontrolle. Dabei muss gelten: Je höher das strategische Risiko, sich angreifbar zu machen, desto höher muss der Souveränitätsanspruch sein. Eine Risikobewertung ist daher die Ausgangslage jeder Entscheidung für digitale Lösungen. Das Nervensystem des Landes: Fokus auf den Service Public Für den öffentlichen Sektor existieren bereits wertvolle strategische und operative Grundlagen. Mit dem Bericht des Bundesrates zur digitalen Souveränität wurde eine erste, wichtige Auslegeordnung vorgenommen, welche die digitale Handlungsfähigkeit der Schweiz als Zielbild ins Zentrum rückt. Auch Projekte wie die Swiss Government Cloud (SGC) beweisen, dass der Staat den Bedarf an sicheren und skalierbaren Infrastrukturen erkannt hat. Zudem bietet die Weisung W012 («Digitale Souveränität der Bundesverwaltung») fundierte strategische Vorgaben, damit Souveränitätsaspekte bei IT-Vorhaben des Bundes systematisch geprüft werden. Diese bestehenden Bausteine sind essenziell und weisen in die richtige Richtung. Die Herausforderung
Statt einer Universallösung erfordert digitale Souveränität einen risikobasierten Ansatz, der sich flexibel am jeweiligen Risikoprofil digitaler Lösungen orientiert.
besteht nun jedoch darin, dass diese Massnahmen stark auf die Kernverwaltung fokussiert sind. Was jetzt folgen muss, ist die konsequente Ausweitung auf den kritischen Service Public.
Digitale Infrastrukturen wie Rechenzentren, Netze und Cloud-Systeme sind längst keine reinen Datenautobahnen mehr. Sie sind das digitale Nervensystem, das unsere Spitäler, Stromnetze und Verkehrsmittel erst steuert und am Leben hält. Im KI-Zeitalter intensiviert sich dies abermals, da nicht nur die Datenspeicherung und Datentransfer, sondern nun auch die Entscheidungsfindung mehr und mehr durch digitale Systeme erfolgt. So zum Beispiel im Bereich der Energieinfrastruktur, welche eine Grundlage auch für weitere kritische Infrastrukturen darstellt. Die digitale Infrastruktur bildet heute das operative Rückgrat des Energiesektors: Intelligente Stromnetze (Smart Grids), die EchtzeitLastensteuerung sowie kritische Überwachungssysteme sind zwingend auf lückenlose Datenströme und verlässliche Cloud-Ressourcen angewiesen. Ein Ausfall oder eine Fremdsteuerung dieser digitalen Ebene hätte unmittelbare und weitreichende Folgen für die physische Stromversorgung. Aber auch hier muss differenziert werden: Dieser höchste Schutzbedarf besteht nicht pauschal für jeden Prozess im Stromsektor, sondern gezielt dort, wo es sich um systemkritische Anwendungen handelt. Dass dieser differenzierte Ansatz nun konkret umgesetzt wird, zeigt die im Oktober 2026 veröffentlichte Ausschreibung der Swiss Government Cloud (SGC) im Umfang von bis zu 7 Milliarden Franken mit ihren drei Losen für die Public Cloud Global Reach, die Public Cloud Enhanced Data
Zielvorgaben für bundesnahe Betriebe Die aktuelle Debatte, zeigt, dass wir dieses Konzept verbindlicher verankern müssen. Mit einer Interpellation verlangt Ständerätin Heidi Z’graggen vom Bundesrat Auskunft darüber, wie bundesnahe Betriebe wie SBB, Post oder Swisscom ihre Risiken und digitalen Abhängigkeiten konkret steuern. Die Frage, ob digitale Souveränität explizit in die strategischen Zielvorgaben der bundesnahen Betriebe aufgenommen ist, wurde vom Bundesrat bisher zurückhaltend beantwortet. Es reicht aber nicht mehr aus, dies allein dem operativen Risikomanagement der Betriebe zu überlassen. Wir haben den obersten Bundesbehörden daher vorgeschlagen, das Management digitaler Abhängigkeiten explizit in die Eignerstrategien der Bundesnahen aufzunehmen. Es wäre eine wirksame Massnahme, damit die SBB, die Schweizerische Post, Swisscom, Skyguide oder die Ruag, die allesamt kritische Infrastrukturen betreiben, dies strukturiert in ihr Risikomanagement einbeziehen. Darüber hinaus ist es für Verantwortliche im öffentlichen Beschaffungswesen essenziell, praxistaugliche Leitlinien zu haben. Ohne Leitfäden wird das Thema der Datensouveränität entweder aus Unsicherheit zu stark gewichtet, was zu ineffizienten Insellösungen führt oder völlig vernachlässigt wird. Beschaffende benötigen objektive Kriterien, die sie strukturiert abarbeiten können. In unserem «AI Action Plan für die Schweiz» fordern wir dies ein. Aktuell erarbeiten wir eine konkrete Vorlage, die im Vergaberahmen zur Anwendung kommen könnte und die wir bald zur Diskussion stellen wollen. Public Private Partnerships: Die physische Basis sichern Zuletzt stösst aber jede strategische Planung an Grenzen, wenn die physische Grundlage fehlt. Durch die steigende Nachfrage nach KI und Datenverarbeitung wird in Zukunft massiv mehr Rechenleistung benötigt. Wir fordern daher substanzielle Investitionen in die digitale Infrastruktur der Schweiz.
Lesen Sie mehr. 04 Digitale Souveränität 08 Gastartikel: Advance 12 Interview: Christian Haux 14 Digitale Transformation 16 Profit aus KI schlagen 18 Cybersecurity Fokus Digital Success and Security. Projektleitung Andreas Lüchinger CEO Carl-Henrik Hagelberg Creative Director DACH Franziska Bredehorn Text Julia Butz, Vanessa Bulliard, Armin Fuhrer, Walter Nogueira, SMA Titelbild zVg Distributionskanal Finanz und Wirtschaft Druckerei DZZ Druckzentrum AG
Smart Media Agency. Gerbergasse 5, 8001 Zürich, Schweiz Tel +41 44 258 86 00 info@smartmediaagency.ch redaktion@smartmediaagency.ch fokus.swiss
Diese gigantische Herausforderung lässt sich nur durch Public Private Partnerships (PPP) bewältigen. Weder die öffentliche Hand noch der Privatsektor verfügen allein über die Kapazitäten und finanziellen Mittel, um diese Anforderungen zu erfüllen. Nur wenn Staat und Wirtschaft hier kooperieren, verwandeln wir die digitale Souveränität von einem Schlagwort in eine sichere Realität. Text Franziska Barmettler, CEO digitalswitzerland
Viel Spass beim Lesen!
Weitere Informationen unter: digitalswitzerland.ch
Andreas Lüchinger Project Manager
Brandreport • CyOne Security AG
Post-Quantenkryptografie: bestens gerüstet für den «Q-Day» Der «Q-Day» rückt näher: Unter Hochdruck arbeiten Cyber Security-Experten weltweit an der Post-Quantum-Security. Ihr besonderes Augenmerk liegt dabei auf der Kryptografie. Warum drängt die Zeit und welche kryptografischen Verfahren sind bereits heute quantensicher?
Q
uantencomputing markiert eine Zäsur im IT-Zeitalter. Die Entwicklung hat sich in den letzten Jahren deutlich beschleunigt und Unternehmen wie IBM, Google, Microsoft, Quantinuum und IonQ konnten grosse Fortschritte erzielen. Anders als herkömmliche Rechner «denken» Quantenrechner in Qubits und können somit eine enorme Vielzahl an Rechenaufgaben parallel lösen. Die Kehrseite der Medaille: Die gigantische Rechenleistung von Quantencomputern stellt Cyber SecurityFachleute vor grosse Herausforderungen. Der «Q-Day» – jener Tag, an dem Quantencomputer es schaffen, die kryptographischen Algorithmen heute gängiger Public Key-Systeme in kurzer Zeit zu brechen – rückt näher. Wann er eintritt, ist weiterhin ungewiss. Viele Expertinnen und Experten rechnen damit innerhalb
der kommenden Jahre. Je früher sichere Verschlüsselungssysteme zur Verfügung stehen, desto besser.
SLH-DSA (ehemals SPHINCS+). Weitere Algorithmen befinden sich weiterhin in der Standardisierung.
PQC-Entwicklung als Wettbewerb Deshalb beschäftigen sich Kryptologinnen und Kryptologen weltweit seit Jahren mit der sogenannten Post-Quanten-Kryptografie (engl. abgekürzt PQC). Diese fokussiert auf asymmetrische Verschlüsselungs- und Signaturverfahren. Dies, da die aktuell weltweit umfassend eingesetzten asymmetrischen Public-Key-Verfahren auf mathematischen Problemen – der Schwierigkeit der Primfaktorzerlegung und der Berechnung diskreter Logarithmen – beruhen, welche sich mit Quantencomputern effizient lösen lassen. Daher ist es das Ziel von PQC, neue quantensichere Public-Key-Verfahren zu entwickeln, die für die Ära nach Beginn der Verfügbarkeit eines kryptografisch relevanten Quantencomputers zur sicheren Verschlüsselung eingesetzt werden.
Gleichzeitig finden branchenweit Fachkonferenzen rund ums Thema PQC statt. All dies zeigt, dass das Thema Quantensicherheit bewegt. CyberBedrohungen, wie sie von Quantencomputern stammen können, werden zurecht ernst genommen. Zudem haben zahlreiche Staaten inzwischen nationale PQC-Migrationsprogramme und Empfehlungen veröffentlicht.
2016 startete das National Institute of Standards and Technology (NIST) den Prozess zur Standardisierung von quantenresistenter Public-Key-Kryptografie in Form eines Wettbewerbs. Forschungsgruppen aus aller Welt haben ihre Vorschläge eingereicht und diese während sechs Jahren transparent öffentlich weiterentwickelt und verteidigt. 2024 hat das NIST die ersten Standards für Post-Quanten-Kryptografie veröffentlicht. Dazu gehören ML-KEM (ehemals Kyber), ML-DSA (ehemals Dilithium) sowie
Post-quantensichere Verschlüsselung – bereits heute Bereits heute speichern Angreifer verschlüsselte Daten mit dem Ziel, sie später mithilfe leistungsfähiger Quantencomputer zu entschlüsseln («Harvest now, decrypt later»). Besonders schützenswerte Informationen mit langen Vertraulichkeitsanforderungen (zum Beispiel Langzeitgeheimnisse) sollten deshalb schon heute mit quantensicheren Verfahren geschützt werden. Die CyOne Security hat bereits post-quantensichere Verschlüsselungslösungen entwickelt. Grossmehrheitlich kommen dabei symmetrische Chiffrierverfahren mit einem mehrstufigen Sicherheitskonzept zum Einsatz. Symmetrische Chiffrierverfahren mit ausreichender Schlüssellänge gelten auch gegenüber Angriffen mit Quantencomputern als sicher.
Ein Beispiel hierfür ist die hochmoderne one Technology Suite: Um höchste Cyber Security für Behördenorganisationen zu erreichen, wurde die post-quantensichere one-Produktefamilie, bestehend aus hard- und softwarebasierten Sicherheitselementen und basierend auf dem «Security by Design»-Ansatz entwickelt. Sie bietet umfassenden und zuverlässigen Schutz – auch vor dem allgemein mit Bangen erwarteten «Q-Day» und den damit verbundenen potenziellen Cyber-Bedrohungen. Vertiefen Sie das Thema im kostenlosen Wissens-Update «Quantencomputer: In der Kryptografie bricht eine neue Ära an»! Weitere Informationen unter: cyone.ch
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
Cognizant • Brandreport
3
«Der Wettbewerbsvorteil liegt nicht im KI-Modell, sondern in der Steuerung der KI» Viele Unternehmen haben bereits in KI investiert, doch der erhoffte Geschäftswert bleibt oft aus, und die Rechnungen steigen. Gleichzeitig beschäftigen regulatorische Anforderungen und die Abhängigkeit von KI-Modellen die Geschäftsleitungen. Andreas Golze, DACH Managing Director bei Cognizant, erklärt, weshalb nicht das beste Modell entscheidet, sondern die Frage, wohin das eigene Geschäftsmodell soll – und wie KI und digitale Souveränität dabei zusammenspielen.
Aktionen fälschungssicher protokolliert werden und ein Mensch jederzeit eingreifen kann. Ein zentrales Steuerungsmodell liefert genau diese Nachweise und macht Abläufe dokumentier- und prüfbar.
Andreas Golze DACH Managing Director bei Cognizant
Herr Golze, viele Unternehmen haben KI erfolgreich getestet, der grosse Vorteil bleibt aber oft aus. Weshalb? Weil sie beim Werkzeug beginnen statt beim Ziel. Die besten Modelle kann heute fast jede Firma nutzen, und sie gleichen sich bei Leistung und Preis immer mehr an. Wenn alle dieselben Modelle verwenden, entscheidet der Kontext – das Wissen, die Daten und die Abläufe, die ein Unternehmen über Jahre aufgebaut hat – sowie die Frage, wie Unternehmen diesen Kontext systematisch in ihre KI integrieren. Nicht das KI-Modell schafft also den Mehrwert, sondern das System, das darum herum entsteht. Wo sollten Unternehmen anfangen, um ein solches System aufzubauen? Bei einer Frage, die nichts mit Technik zu tun hat: Wo will ich mit meinem Geschäftsmodell hin? Die Unternehmensstrategie muss die Technologieadoption prägen, nicht andersherum. KI gibt Unternehmen die Chance, Arbeitsabläufe neu zu denken, statt sie nur zu beschleunigen. Eine Bank kann ihre Beratung neu aufbauen, eine Versicherung die Schadenabwicklung, ein Industriebetrieb aus Maschinen einen Service machen. Oft lässt sich das Wissen, das eine Firma über Jahre aufgebaut hat, sogar als neue Leistung für Kundinnen und Kunden anbieten. Erst danach stellt sich die zweite Frage: Wie muss KI eingebunden sein, damit sie in meinem Kontext wirkt? Wettbewerbsvorteile entstehen dort, wo KI auf Unternehmenswissen zugreifen kann, aus Erfahrungen lernt und produktiv mit Mitarbeitenden zusammenarbeitet. Das Ziel sollte sein, Menschen zu stärken und Fachwissen breiter zugänglich zu machen, nicht sie zu ersetzen.
Nicht das KI-Modell schafft den Mehrwert, sondern das System, das darum herum entsteht.
Nicht nur mangelnde Wertschöpfung, sondern auch steigende KI-Kosten beschäftigen Unternehmen. Manche bremsen ihre Nutzung deshalb bereits. Wie beurteilen Sie diese Entwicklung? Jeder Prompt, jede Antwort, jeder Arbeitsschritt verbraucht «Tokens», die dann von den Modellanbietern abgerechnet werden. Der Preis pro Einheit sinkt, der Verbrauch wächst gleichzeitig aber schneller – wie früher bei der Cloud. Hohe Kosten sind meist eine Frage der Architektur, nicht der Nutzung. Bremsen löst das Problem nicht und stoppt Innovation. Die richtige Frage lautet: Wie schaffen wir damit messbaren Wert? Oft wird Arbeit mit KI doppelt gemacht, gute Lösungen bleiben in einem Team hängen, und niemand misst den Ertrag. Gleichzeitig wurden die meisten Governance-Systeme entwickelt, bevor KI Teil des Unternehmensalltags wurde. Wie können Unternehmen diese Herausforderungen angehen? Was Unternehmen brauchen, ist ein eigenes KI-Fundament. Es verbindet Wissen, Daten, Prozesse, Regeln und Verantwortung in einem Steuerungsmodell, das dem Unternehmen gehört. Herzstück ist die KI-Steuerung (im Fachjargon «AI Harness»): Jede KI-Anfrage läuft über einen zentralen Kontrollpunkt. Dort gelten die Regeln des
Unternehmens: Er leitet jede Aufgabe an das passende Modell weiter, gibt nur die erlaubten Daten frei und holt bei heiklen Schritten die Freigabe eines Menschen ein. Zugleich erfasst er Kosten, Risiken und Ergebnisse. Gelöste Aufgaben lassen sich wiederverwenden, das Wissen bleibt im Haus und wird zum Vermögenswert. So wächst mit jeder erfolgreichen Anwendung das Können des Unternehmens, und die Kosten sinken. Damit die KI den Kontext versteht, braucht es zudem eine gemeinsame Sprache, eine sogenannte «Unternehmensontologie»: Was sind Kund:innen? Was ist ein Vertrag? Wann gilt ein Fall als Risiko? Welche Beziehungen bestehen zwischen diesen Begriffen? Solche Definitionen müssen über Systeme hinweg einheitlich sein, damit die KI zuverlässig und nachvollziehbar arbeiten kann. Andernfalls entstehen unterschiedliche Interpretationen derselben Informationen, die Mehrarbeit, fehlerhaften Output oder im schlimmsten Fall sogar Unternehmensrisiken mit sich bringen. Wie kann ein solches Steuerungsmodell in regulierten Branchen wie Banken und Versicherungen helfen? Dort wird von der Governance zunehmend erwartet, erklären zu können, wie die KI funktioniert, welche Daten sie nutzt und wer haftet. Das gelingt, wenn die Kontrollen ausserhalb des Modells liegen, wichtige
Viele Unternehmen sorgen sich um die Abhängigkeit von den Modellen der grossen Anbieter. Wie betrachten Sie das Thema digitale Souveränität? Digitale Souveränität heisst: Ich entscheide selbst, wo meine Daten liegen, wer darauf zugreifen darf, welche Technik ich nutze und ob ich sie wechseln kann. Das gilt für Daten, Betrieb, Technik und KI. Für viele Unternehmen ist die Nutzung der etablierten KI-Modelle Teil des operativen Alltags geworden, und sie haben diese in wichtige Geschäftsprozesse integriert. Fällt ein Modell aus oder kann aus anderen Gründen nicht mehr genutzt werden, verliert man selten die Daten, dafür aber die Fähigkeiten, die man darauf aufgebaut hat. Microsoft-CEO Satya Nadella warnt zudem, dass Firmen doppelt zahlen: mit Geld und mit dem Wissen, das sie dem Modell geben müssen. Und Nvidia-Chef Jensen Huang sagte im Oktober in London, bei kritischen Aufgaben seien undurchsichtige Modelle nicht tragbar. Souveränität heisst, die eigenen Daten und deren Nutzung zu kontrollieren. Das ist keine Absage an Spitzenmodelle. Wo die Regulatorik es erlaubt, nutzt man die leistungsstärksten Modelle. Wo Daten die eigene Hoheit nicht verlassen dürfen, setzt man souveräne oder offene Lösungen ein. Entscheidend ist, dass das KI-Fundament, das Steuerungsmodell und Wissen dem Unternehmen gehören. Wie unterstützt Cognizant Unternehmen dabei? Wir verstehen uns als «AI Builder». Wir beginnen beim Geschäftsziel der Kundinnen und Kunden, bauen darauf abgestimmte End-to-End-Lösungen, verankern den individuellen Unternehmenskontext direkt in ihren Anwendungen, gestalten Prozesse neu und begleiten sie vom Pilot bis zum Betrieb. Unser Ansatz ist bewusst modellunabhängig. Weil kein Anbieter alle Anforderungen an souveräne KI allein erfüllt, arbeiten wir mit führenden Technologie- und Infrastrukturpartnern zusammen, auch mit europäischen Anbietern für souveräne Cloud- und KI-Lösungen. Was raten Sie Geschäftsleitungen jetzt konkret zu tun? Drei Fragen sollten die nächste Strategiesitzung prägen: Wo wollen wir mit unserem Geschäftsmodell hin? Welches Wissen macht uns einzigartig, und gehört es uns auch in der KI? Und sehen wir, was unsere KI kostet, leistet, riskiert und an Wert generiert? Die Gewinner werden nicht jene sein, die das beste Modell einkaufen. Es werden die Unternehmen sein, die Daten, Know-how und Entscheidungen am wirksamsten mit KI verbinden und sie effektiv steuern.
Bild Unsplash / Aakash Dhage
Weitere Informationen unter: cognizant.com
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
fokus.swiss
Digitale Souveränität und Cloud-Infrastruktur
Souverän durch die Cloud
Bild Unsplash / Planet Volume
4
Cloud-Infrastrukturen sind heute fester Bestandteil der Unternehmens-IT. 2026 verschiebt sich jedoch die entscheidende Frage: Nicht mehr, wie möglichst viel in die Cloud gelangt, sondern welche Anwendungen wohin gehören – und wie viel Kontrolle ein Unternehmen dabei behalten muss. Zwischen KI-Boom, geopolitischen Abhängigkeiten und steigenden Kosten wird die Cloud-Infrastruktur zur Führungsfrage.
Die Cloudfrage wird strategisch Noch vor wenigen Jahren stand bei vielen Unternehmen die Cloud-Migration im Vordergrund. Heute ist die Lage komplizierter. Der KPMG Cloud Monitor 2026 zeigt: Die Public Cloud bleibt für viele die bevorzugte Zielplattform. Gleichzeitig nennen 42 Prozent die Anpassung ihrer bestehenden IT-Infrastruktur als grösste Hürde. Das Problem ist damit oft weniger die Cloud selbst als gewachsene Systeme, Abhängigkeiten und Prozesse. Für CIOs und CTOs bedeutet das einen Perspektivwechsel. Eine Cloud-Strategie beginnt nicht beim Anbieter, sondern beim Workload. Welche Daten sind besonders sensibel? Welche Systeme müssen auch in Krisen verfügbar bleiben? Wo ist Skalierbarkeit wichtiger als maximale Kontrolle? Erst danach stellt sich die Anbieterfrage nach Public, Private oder Hybrid Clouds. Souveränität heisst nicht Abschottung In der Schweiz erhält diese Diskussion zusätzliches politisches Gewicht. Der Bundesrat hat digitale Souveränität zu einem der Fokusthemen der Strategie Digitale Schweiz 2026 gemacht. Die Schweiz soll ihre Rolle als digitaler Gaststaat stärken – unter anderem mit sicherer Cloud-Infrastruktur und resilienten Rechenzentren. Doch digitale Souveränität bedeutet nicht, sämtliche Technologie im eigenen Land entwickeln zu müssen. Entscheidend ist, Abhängigkeiten zu kennen und handlungsfähig zu bleiben. Dazu gehören Speicherort und Rechtsraum ebenso wie administrative Zugriffe, Verschlüsselung, offene Standards und eine realistische Exit-Strategie. Ein Rechenzentrum in der Schweiz allein macht eine Cloud noch nicht souverän. Der KPMG Cloud Monitor 2026 zeigt auch, dass Souveränität bereits in den Chefetagen angekommen ist: 45 Prozent der befragten Unternehmen prüfen souveräne Cloud-Angebote, weitere 38 Prozent bewerten sie bereits positiv. Damit wird digitale Souveränität zunehmend zu einem konkreten Kriterium bei der Auswahl von Cloud-Lösungen.
Ein Rechenzentrum in der Schweiz allein macht eine Cloud noch nicht souverän. Hybrid wird zum Normalfall Öffentlich oder privat? Die Antwort lautet immer häufiger: beides. Laut dem internationalen State of the Cloud Report 2026 von Flexera arbeiten 73 Prozent der befragten Organisationen mit hybriden CloudUmgebungen. So können sensible Kernsysteme stärker kontrolliert betrieben werden, während andere Anwendungen die Skalierbarkeit grosser Public Clouds nutzen. Mehr Anbieter bedeuten allerdings nicht automatisch mehr Unabhängigkeit, denn eine unkoordinierte Multi-Cloud kann neue Komplexität schaffen. Souverän wird eine Architektur erst dann, wenn Daten und Anwendungen portierbar sind und ein Anbieterwechsel technisch, vertraglich und organisatorisch möglich bleibt. KI verschärft die Cloudfrage Künstliche Intelligenz erhöht den Druck. Unternehmen benötigen Rechenleistung, flexible Plattformen und vor allem gut verfügbare Daten. Die grösste Herausforderung liegt inzwischen weniger bei den Modellen selbst als bei der Datenqualität, dem Datenzugang und der Compliance. Wer KI produktiv skalieren will, muss zuerst klären, welche Daten verwendet werden dürfen, wo sie verarbeitet werden und wer darauf zugreifen kann. Damit rücken Cloud- und KI-Governance näher zusammen. Eine Anwendung kann technisch hervorragend funktionieren und trotzdem zum Risiko
werden, wenn sensible Informationen unkontrolliert in externe Dienste fliessen. Für CISO und CIO wird deshalb entscheidend, Datenklassifizierung, Zugriffsrechte und Cloud-Architektur gemeinsam zu denken. Sicherheit endet nicht beim Provider Wie stark Cloud-Infrastrukturen inzwischen mit externen Abhängigkeiten verknüpft sind, zeigt auch ein Blick auf den Schweizer Finanzsektor: Bei beinahe der Hälfte der 2025 an die FINMA gemeldeten Cyberangriffe auf beaufsichtigte Finanzinstitute waren Dienstleister oder Outsourcing-Partner das Angriffsziel. Cloud-Sicherheit kann deshalb nicht vollständig ausgelagert werden. Unternehmen brauchen eigene Kompetenzen, klare Verantwortlichkeiten und Szenarien für Ausfälle. Zero Trust, belastbare Backups und getestete Wiederanlaufpläne gehören ebenso dazu wie Transparenz über die Lieferkette. Entscheidend ist, den Betrieb auch bei Störungen aufrechterhalten zu können. Kosten werden sichtbar Parallel verliert die Vorstellung von der Cloud als günstige Infrastruktur an Überzeugungskraft. Im State of the Cloud Report 2026 geben 85 Prozent der befragten Unternehmen an, dass die Kontrolle ihrer Cloud-Kosten eine Herausforderung darstellt. Im Durchschnitt bleiben 29 Prozent der Ausgaben für IaaS (Infrastructure as a Service) und PaaS (Platform as a Service) ungenutzt. Um diese Kosten besser zu
steuern, verfügen inzwischen 63 Prozent über ihr eigenes FinOps-Team. Gefragt ist aber nicht die billigste Plattform pro Rechenstunde, sondern die wirtschaftlich sinnvollste Architektur über den Lebenszyklus. Dazu gehören Datentransfers, Betriebsaufwand, Migrationskosten und der Preis eines späteren Ausstiegs. Die Cloud wird zum Portfolio Für Unternehmen gibt es 2026 kaum noch die eine richtige Cloud. Die sinnvollere Frage lautet, welche Kombination zur eigenen Risikolage, Regulierung und Wertschöpfung passt. Public Cloud, Private Cloud, lokale Rechenzentren und souveräne Angebote werden zu Bausteinen eines Portfolios. Die wichtigste Veränderung findet damit weniger im Rechenzentrum als in der Entscheidungslogik statt. Cloud-Infrastruktur bestimmt, wie schnell Unternehmen innovieren können, wie abhängig sie von einzelnen Anbietern sind und wie handlungsfähig sie in Krisen bleiben. 2026 wird deshalb weniger im Zeichen maximaler Cloud-Nutzung stehen als im Zeichen eines bewussteren Umgangs damit. Quellen: kpmg.com/de/de/themen/digital-transformation/ cloud-transformation/cloud-monitor-2026.html www.bk.admin.ch/de/ schwerpunkt-4-digitale-souveraenitaet-staerken www.finma.ch/en/news/2026/04/20260421-mm-jmk-2026/ info.flexera.com/CM-REPORT-State-of-the-Cloud commission.europa.eu/news-and-media/news/ sovereign-cloud-framework-explained-2026-06-01_en
Text Walter Nogueira
ANZEIGE
Enterprise Sovereignty. Handlungsfähigkeit, wenn es darauf ankommt.
Stärken Sie Ihre digitale Souveränität
e3ag.ch/datensouveraenitaet e3 AG | Binzstrasse 24 | 8045 Zürich | www.e3ag.ch
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
Bild Unsplash+/Kaitlyn Baker
#fokusdigitalsuccessandsecurity
Eine Kooperation von e3 AG und Arrow ECS • Brandreport
5
Warum Vertrauen keine Cybersicherheitsstrategie ist
Wer Daten in die Cloud auslagert oder KI-Tools nutzt, riskiert oft den Kontrollverlust über vertrauliche Informationen. Dass blosses Vertrauen in Drittanbieter keine Sicherheitsstrategie ist, zeigt der Ansatz von e3. Durch die Kombination von Data Loss Prevention und nativer Verschlüsselung sorgt e3 dafür, dass sensible Daten auch bei externer Verarbeitung für Unbefugte unlesbar bleiben.
Thomas Fürling CEO von e3
C
ybersicherheit ist brisanter denn je. Thomas Fürling, CEO von e3, unterstreicht dies: «Früher war die E-Mail der meistgenutzte Data-Loss-Kanal, heute gilt KI als Datenverlustkanal Nummer eins.» Zwar ist die Schweiz beim Datenschutz im internationalen Vergleich solide aufgestellt – allen voran der Finanzsektor –, doch gerade im Umgang mit KI herrscht in vielen Unternehmen grosse Unsicherheit. Zudem beschränkt sich rund die Hälfte aller Firmen lediglich auf das gesetzlich vorgeschriebene Minimum. Damit steigt das Risiko von Datenabflüssen drastisch. Datensouveränität ist der Schlüssel Europa (inklusive der Schweiz) hat gemäss Fürling den Zug für Souveränität bei der Infrastruktur verpasst. Auch im Bereich KI ist das Risiko, von den USA und China final abgehängt zu werden, gross. «Noch machbar ist die Souveränität der Daten und Informationen», so Fürling. Die Lösung liegt in der Verschlüsselung direkt auf Datenebene: Der Schutz wirkt gegenüber den Providern. Selbst wenn ein Account gehackt wird, bleiben abgefangene Daten in fremden Gefilden unlesbar. Fürling vergleicht Cybersicherheit mit einem Skirennen: «Als Sicherheitsperson muss ich dafür sorgen, dass der Böse an einer Stange hängen bleibt. Ich muss den Slalom so eng stecken, dass nur erlaubte Skifahrer:innen durchkommen.» Konsequente Verschlüsselung schafft diese entscheidende, zusätzliche Sicherheitsschicht für Informationen. Kontrolle in Cloud-Umgebungen Besonders in hybriden Cloud- und SaaS-Infrastrukturen wird diese Zusatzschicht unverzichtbar. Verschlüsselt ein Cloud-Provider die Daten selbst, behält er im Hintergrund den Zugang. «Wird der Schutz nicht von aussen erzwungen, muss dem Provider zwingend vertraut werden können», betont Fürling. In Zeiten geopolitischer Unsicherheiten ist das ein Risiko. Echte Datensouveränität erfordert deshalb ein zweistufiges Prinzip: e3 setzt primär auf Data Loss Prevention (DLP), damit sensible Informationen den Kontrollkreis erst gar nicht unbefugt verlassen. Muss ein Datenaustausch extern erfolgen, schützt eine plattformunabhängige Verschlüsselung. Fürling zieht den Vergleich:
Echte Souveränität entsteht nicht durch blindes Vertrauen, sondern durch klare Risikoprofile und den gezielten Einsatz intelligenter Schutzmechanismen. «Das ist wie eine Ritterrüstung – der Schutz hüllt die Daten direkt ein und reist überallhin mit.» Prävention und Schutz vereint Doch wie funktioniert dieses zweistufige Prinzip in der Praxis? DLP bildet das Fundament als intelligente Überwachungsschicht. Sie analysiert Datenflüsse und erkennt in Echtzeit, wo vertrauliche Informationen verarbeitet, verschoben oder geteilt werden. «Unsere Priorität liegt darin, dass sensible Daten erst gar nicht unbefugt abfliessen», betont Fürling. Erst wenn ein Datenaustausch nach aussen zwingend erforderlich ist, greift die feldbasierte Verschlüsselung. Sie macht spezifische Datenfelder noch vor der Übertragung unlesbar. So ergänzen sich Prävention und Verschlüsselung zu einer nahtlosen Sicherheitskette. Technologie trifft auf Prozesskompetenz Eine reine Software-Installation reicht beim Datenschutz jedoch nicht aus. Um komplexe DLP-Architekturen umzusetzen, setzt e3 unter anderem auf die native Lösung von Symantec. «Symantec liefert das Produkt, wir steuern die gesamten Prozesse und die Kultur bei», erklärt Fürling. Ob eine Datenübertragung erlaubt ist – etwa das Versenden eines Kontoauszugs –, hängt vom Kontext ab. e3 integriert die Intelligenz, die solche Nuancen automatisiert prüft. Diese Kombination senkt den administrativen Aufwand für Unternehmen drastisch. Zwar arbeitet e3 mit verschiedenen Herstellern zusammen, doch Fürling erklärt, dass Symantec die kompletteste Gesamtlösung am Markt liefere. Echte Kontrolle durch eigene Schlüssel Damit eine Verschlüsselung wirksam wird, braucht es mehr als reine Schutzmechanismen. Entscheidend ist, wer die Hoheit über den Schlüssel besitzt. Fürling nutzt auch hier ein anschauliches Bild: «Niemand würde seinen Wohnungsschlüssel einem Fremden auf der Strasse anvertrauen.» Wenn Cloud-Anbieter die Schlüssel verwalten, bleibt das Sicherheitsrisiko bestehen. e3 plädiert deshalb für das Prinzip «Bring
Your Own Encryption»: Unternehmen behalten sowohl den Schlüssel als auch die Hoheit über den Verschlüsselungsmechanismus vollständig in den eigenen Händen. Nur so lässt sich verhindern, dass Drittanbieter oder unbefugte Stellen im Ernstfall doch Zugriff auf sensibelste Geschäftsdaten erhalten. Schleichender Kontrollverlust durch KI Mit dem Vormarsch der künstlichen Intelligenz verschärft sich das Datenschutz-Dilemma drastisch. «Wir werden langsam weichgekocht», warnt Fürling. Während Mitarbeitende KI-Tools nutzen, um Texte zu übersetzen oder Dokumente zu analysieren, fliessen unbemerkt schützenswerte Daten ab. Da öffentlich verfügbare Trainingsdaten weitgehend ausgeschöpft sind, rücken vertrauliche Unternehmensdaten in den Fokus der KI-Anbieter. Vertraglichen Versprechen der Hersteller steht der enorme Wettbewerbsdruck gegenüber. «Anbieter:innen werden nicht zögern, sensible Daten auch noch zu verwenden. Sonst würden sie sich selbst aus dem Wettbewerb werfen.» Neben Datenschutzfragen fordert KI auch das Know-how heraus: Wer unkritisch Antworten übernimmt, verliert langfristig an Fachkompetenz. Leitplanken für die erfolgreiche Nutzung Um Künstliche Intelligenz gewinnbringend zu nutzen, ohne die Datenhoheit aufzugeben, brauchen Unternehmen klare Schutzleitplanken. Strikte Verbote greifen zu kurz, da Mitarbeitende sonst inoffizielle Umwege suchen. e3 setzt daher auf praxistaugliche Sicherheitssysteme. Erste Priorität hat die Erkennung per DLP: Das System bemerkt Interaktionen mit KI-Tools und blockiert die Weitergabe sensibler Informationen automatisiert. Für einen produktiven Einsatz bietet e3 zudem eine spezialisierte Lösung: Tools wie Centraya AI erkennen schützenswerte Elemente wie Namen, Kontonummern oder vertrauliche Details in den Prompts oder der Agentenkommunikation
und verschlüsseln diese direkt an der Peripherie. «Die KI verarbeitet folglich nur unlesbare Daten, während das Resultat erst lokal wieder dechiffriert wird», erklärt Fürling. So nutzen Unternehmen die volle Effizienz moderner KI, während Geschäftsgeheimnisse geschützt bleiben. Erste Schritte zum Erfolg Um die eigene Datensouveränität zu sichern, muss die Unternehmensführung konkret handeln. Der erste Schritt ist das Stoppen unkontrollierter Datenabflüsse per DLP, bis fundierte Entscheide vorliegen. Zweitens braucht es eine präzise Klassifizierung: Firmen müssen definieren, welche Daten schützenswert sind und verschlüsselt werden sollten. Drittens gehört KI direkt auf die Agenda der Chefetage. «Die Gefahr, aus Konkurrenzdruck vorschnell zu handeln, ist enorm», warnt Fürling. Echte Souveränität entsteht nicht durch blindes Vertrauen, sondern durch klare Risikoprofile und den gezielten Einsatz intelligenter Schutzmechanismen. Jetzt handeln für die Zukunft der Datenhoheit Künstliche Intelligenz prägt die Cybersicherheit der kommenden Jahre wie kein anderes Thema. Für Fürling ist die Lage eindeutig: «Seit meinen 20 Jahren im Datenschutz bin ich noch nie einem so herausfordernden Thema wie KI begegnet.» Die Dringlichkeit ist extrem hoch. Sind vertrauliche Informationen einmal in KI-Modelle eingespeist, lassen sie sich nicht mehr herauslöschen. Wer aus Angst vor Wettbewerbsnachteilen unüberlegt Daten freigibt, riskiert den schleichenden Verlust der Datensouveränität. «In fünf Jahren haben wir dafür keine Zeit mehr, dann ist es zu spät», warnt Fürling eindringlich. Der Schutz der eigenen Daten – durch DLP und konsequente Verschlüsselung – wird somit zur zentralen Überlebensfrage. Erfahren Sie hier mehr über die SecurityLösungen von e3 und Symantec: e3ag.ch
MODERNE SICHERHEIT BRAUCHT MODERNE GESETZE.
JA
ZUR ANPASSUNG DES KRIEGSMATERIALGESETZES (KMG)
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
Allianz Sicherheit Schweiz • Brandreport
7
Reto Nause: «Wir verlieren unsere rüstungsindustrielle Basis» Am 29. November haben die Menschen in der Schweiz die Wahl: Stimmen sie den Änderungen des Kriegsmaterialgesetzes zu oder bleiben sie bei der bisherigen Version? Für Nationalrat Reto Nause als Präsident von Allianz Sicherheit Schweiz ist die Anpassung unerlässlich, wenn die Schweiz ihre Rüstungsindustrie als Wirtschaftszweig und Schutzschirm erhalten will. Polizei an gewalttätigen Eskalationen beteiligte Menschen 48 statt wie bisher 24 Stunden festhalten darf. Auch wollen wir eine gewisse Vorwirkung für die Fälle erreichen, in denen die Behörden Kenntnis von einem geplanten Gewaltakt erhalten, ohne dass es bislang zu Gewalt gekommen ist. Reto Nause Nationalrat & Präsident, Allianz Sicherheit Schweiz
Herr Nause, wie steht es um die Sicherheit in der Schweiz? Nicht gut. Organisierte Kriminalität und Clankriminalität nehmen zu. Ein weiteres grosses Problem der inneren Sicherheit ist der Terrorismus. Wir wissen von 250 Menschen in unserem Land, dass sie radikalisiert sind. Es gibt das neue Phänomen Crime as a Service: Sehr junge Menschen werden im Internet angeworben, um gegen Geld Einbrüche und Diebstähle zu begehen und andere Personen zu attackieren. Als Allianz Sicherheit Schweiz haben Sie das Massnahmenpaket Stopp dem Gewaltextremismus lanciert. Worauf zielen Sie damit ab? Der Gewaltextremismus ist ein zunehmendes Problem. Angesichts des 11. Oktober des letzten Jahres ist es hier in Bern die linksextremistische Gewalt, die zunimmt. Ansonsten nehmen Extremismen jeder Couleur zu. In Deutschland gibt es Klimaaktivistinnen und -aktivisten, die mit gewaltextremistischen Massnahmen Stromleitungen sprengen. Hinzu kommen religiös motivierter Extremismus und ganz neue Phänomene, die sich «Nihilistic Extremism» nennen. Diese Extremismen verbreiten sich im Zeitalter des Internets, weil die Ansprache von Täterinnen und Tätern zu Opfern leichter geworden ist. Was kann das Massnahmenpaket dabei bewirken? Es ist primär auf den politischen gewalttätigen Links- und Rechtsextremismus ausgerichtet und gibt den Einsatzkräften neue Instrumente an die Hand. Herausragend ist die Änderung des Bundesgesetzes für den Nachrichtendienst, die bewirkt, dass erstmals mit sogenannten bewilligungspflichtigen Massnahmen auch Gewaltextremismus überwacht werden kann. Dabei geht es beispielsweise darum, Telefone abzuhören, Mailverkehr mitzulesen, Wohnungen zu observieren oder Fahrzeuge zu lokalisieren. Mit öffentlich einsehbaren Plattformen lässt sich die allgemeine Lage analysieren. Aber für die wirkliche Ermittlung der Drahtzieherinnen und Drahtzieher und um dieses Netzwerk in den Griff zu bekommen und stillzulegen, haben wir keine Mittel. Sehen Sie bereits Fortschritte in der inneren Schweizer Sicherheitspolitik? Ja, wir konnten massgebende Elemente unseres Massnahmenpakets Innere Sicherheit umsetzen. Der Nationalrat hat sich für das Bundesnachrichtendienstgesetz mit den erwähnten Änderungen ausgesprochen. In dieser Session wird es im Ständerat verhandelt und ich habe keine Signale erhalten, dass es scheitern könnte. Ausserdem gibt es verschiedene überwiesene Motionen in den Räten, zum Beispiel, dass die
Wo sehen sie die grössten Probleme in der äusseren Sicherheitspolitik? Aktuell haben wir keine Luftabwehr. Wir sind ein Land mit einer sehr hohen Dichte von kritischen Infrastrukturen von Bedeutung für ganz Europa: Gastransitleitungen, das Stromdrehkreuz für Europa, Verkehrsinfrastruktur von gesamteuropäischer Bedeutung, Rechenzentren, die Abwicklung des gesamten elektronischen Verkehrs. Insofern sind wir rückwärtiger Raum im Herzen Europas. Wir wissen aus den aktuellen Konflikten in der Ukraine, dass dieser rückwärtige Raum gezielt attackiert wird. Mit entsprechenden Rüstungspaketen wollen wir jetzt die Drohnenabwehr verstärken. Aktuell sind wir nackt. Das einzige Beschaffungsprojekt, das «on time» ist, ist die Beschaffung des F-35-Jets. Welche Bedeutung hat in diesem Zusammenhang die Abstimmung über das Kriegsmaterialgesetz am 29. November? Es ist essenziell. Das Kriegsmaterialgesetz, das wir haben, ist viel zu rigid. Wenn zum Beispiel Deutschland Waffen bei uns bestellen würde, müsste sich Deutschland verpflichten, eine Nicht-Wiederausfuhrgenehmigung zu unterzeichnen. Das bedeutet, dass Deutschland im Konfliktfall keine Waffen, Munition oder andere Ausrüstung an die baltischen Staaten weitergeben kann, wenn der Konflikt dort eskaliert. Das führt dazu, dass Deutschland – und im Übrigen auch alle anderen europäischen Nato-Mitgliedstaaten – sagen: «No Switzerland, no China». Das heisst, sie kaufen weder in der Schweiz noch in China. In der aktuellen Situation, in der sämtliche Rüstungsschmieden auf der Welt proppenvolle Auftragsbücher haben, exportieren wir Arbeitsplätze. Im Bereich der Drohnentechnologie für Komponenten wie zum Beispiel Steuerungen sind wir weltweit führend. Da gibt es ETH- oder EFPL-Spin-off-Firmen. Eine davon hat jetzt ihren Sitz von der Schweiz in die USA verlegt und die Produktion gleich mit. Wir haben immer noch Rheinmetall, die Gesamtsysteme in Oerlikon produzieren. Die Mowag, die in der Ostschweiz Gesamtsysteme herstellt, verlegt ihre Produktion nach Deutschland.
irgendwelche Schurkenstaaten beliefern. Primär sind das unsere europäischen Nachbarn. Die können dann neu Kriegsmaterial aus der Schweiz beziehen und müssen keine Nicht-Wiederausfuhrgenehmigung unterzeichnen. Das ist für Europa essenziell. Was würde geschehen, wenn die Schweiz sich gegen die Änderung entscheiden würde? Wir würden schlicht und ergreifend unsere gesamte rüstungsindustrielle Basis verlieren, weil der Schweizer Markt zu klein ist, als dass Firmen ausschliesslich vom Schweizer Markt und der Belieferung der Schweizer Armee leben könnten. Sie brauchen die Möglichkeit zu exportieren. Das heisst, dass man nirgends auf der roten Liste stehen darf und schon gar nicht auf der unserer verbündeten Staaten. Die Entscheidung dazu steht im November an. Schauen wir etwas weiter in die Zukunft: Wie sieht die sicherheitspolitische Lage Ihrer Einschätzung nach in zehn Jahren aus? Nach wie vor ist eine Mehrheit unserer Leute auf der Insel der Glückseligen. Wenn ich Menschen sage, dass wir täglichen Attacken von Russland im Cyberraum ausgesetzt sind, dass es zu Drohnenüberflügen über den Militärflugplatz von Meiringen
und das Stromdrehkreuz in Laufenburg kommt, erzähle ich ihnen häufig etwas Neues. Wir müssen die Awareness in der Bevölkerung dafür wecken, dass wir nicht mehr im Frieden leben. Wir sind nicht im Krieg, aber auch nicht mehr im Frieden. Sie fragen, wo wir in zehn Jahren sind? Ich weiss es nicht. Das hängt vermutlich von Xi Jinping und Putin ab. Geopolitisch stehen die Zeichen auf Sturm. Und was beobachten Sie in der Schweiz? Als Mitglied der sicherheitspolitischen Kommission mache ich gelegentlich Truppenbesuche bei der Schweizer Armee. In der jungen Generation spüre ich den Willen, für unsere Werte einzustehen, wenn nötig bis zum Äussersten. Dieser Wehrwille in der Schweiz – man hat ihn mal geistige Landesverteidigung genannt – wächst. In unserer Armee sind Expertise und Wissen in dem Mass vorhanden wie in der Privatwirtschaft, weil sie eine Miliz- und keine Berufsarmee ist. Das sind Trümpfe, die wir hoffentlich nie ausspielen müssen. Weitere Informationen unter: allianzsicherheit.ch
Gemeinsam für eine sichere Schweiz! Damit wir auch künftig in einem sicheren Land leben: Wir setzen uns als Fach- und Kampagnenorganisation für eine ganzheitliche, integrierte und langfristige Sicherheitspolitik ein!
Das Referendum gegen die Änderung des Kriegsmaterialgesetzes wurde unter anderem erwirkt, weil Bedenken bestehen, dass damit unrechtmässige Kriegshandlungen befördert werden. Sind sie gerechtfertigt? Solche Bedenken sind im Bereich von Kriegsmaterial immer gerechtfertigt. Sie finden schon heute Schweizer Kriegsgerät in Bürgerkriegskonflikten. Legal ist es dort nicht hingekommen und wird es auch in Zukunft nicht. Im neuen Kriegsmaterialgesetz ist explizit verankert, dass nicht an Staaten geliefert werden darf, die Menschenrechte verletzen, bürgerkriegsähnliche Konflikte im Innern haben oder Ähnliches. Die grosse Erleichterung im Bereich des neuen Kriegsmaterialgesetzes betrifft die sogenannten Anhang-II-Staaten. Das sind Staaten, die selbst eine Rüstungsexportkontrolle kennen und nicht
www.allianzsicherheit.ch
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
8
fokus.swiss
Gastbeitrag • Advance
Es geht um Talente und Jobs – nicht um KI-Bots
Künstliche Intelligenz kann als Hebel zur Freisetzung des zusätzlichen Potenzials der Schweizer Erwerbsbevölkerung dienen. Gleichzeitig bietet die KI-Revolution Anlass, strukturelle Phänomene neu zu betrachten und zu diskutieren, welchen Einfluss sie auf die Frauenerwerbstätigkeit haben wird. Unser Land, hier ansässige Unternehmen und Arbeitnehmende können jetzt Weichen stellen, um eine inklusive Zukunft der Arbeit zu gestalten und nachhaltiges Wirtschaftswachstum zu erzielen. und muss morgen nicht teuer korrigieren. Halten sie Talente, sparen sie Rekrutierungskosten, sichern Wissen und füllen die eigene Führungspipeline.
Acht von zehn Befragten sehen in KI eine Chance für Frauen, wenn der Wandel gut gesteuert wird.
Anna Mattsson Präsidentin des Advance Boards und Senior Partnerin im Schweizer Büro von McKinsey & Company
Alkistis Petropaki Geschäftsführerin von Advance, dem führenden Verband für Gleichstellung in der Schweizer Wirtschaft.
Eine Faktenbasis für die Arbeitswelt im Wandel Wir befinden uns inmitten eines tiefgreifenden technologischen und gesellschaftlichen Wandels, der in seiner Dynamik über frühere Digitalisierungs- und Automatisierungswellen hinausgeht. Gemäss McKinsey Global Institute könnten bis zu 76 Prozent der Jobs neugestaltet werden – aufgrund der Aufgaben, der benötigten Fähigkeiten oder der Zusammenarbeit zwischen Menschen und KI. Gutes Leadership und Organisationsdesign sind daher essenziell. Richtungsweisende Entscheide erfordern eine Faktengrundlage. McKinsey & Company und Advance haben durch Analyse von Arbeitsmarktdaten sowie Recherchegespräche mit 26 HR-Verantwortlichen wichtiger Schweizer Unternehmen eine empirische Basis zur Frage geschaffen, wie sich KI auf die Arbeitsmarktund Talentstruktur in der Schweiz auswirken könnte. Bis 2030 dürften bei Männern rund 28 Prozent der Arbeitsaktivitäten von Automatisierung und damit einhergehender Veränderung betroffen sein, bei Frauen rund 25 Prozent – also fast gleich viel. Der relevante Faktor ist nicht das Geschlecht per se, sondern die heutige Geschlechterverteilung in den unterschiedlichen Berufsgruppen. In typischen Büro- und Sachbearbeitungsfunktionen (zu 60 Prozent von Frauen ausgeübt) ANZEIGE ANZEIGE
verändern sich viele Aufgaben, in der Informatik (zu 84 Prozent von Männern besetzt) ebenso. Die Studienautorinnen und McKinsey-Partnerinnen Nina Probst und Rosa Poetes weisen darauf hin, dass weniger Automatisierungsexposition als vielmehr «AI fluency» und Anpassungsfähigkeit in der Arbeitsmarkt-Chancendebatte in den Vordergrund gerückt werden sollten. Strukturelle Phänomene erhalten im Zuge der KI-Revolution noch stärkere Brisanz Allerdings existieren weiterhin strukturelle Risiken. Gemäss dem Gender Intelligence Report 2025 der Universität St. Gallen stellen Frauen nur 23 Prozent des Top-Managements. Sieben von zehn befragten HR-Verantwortlichen erwarten die grössten Veränderungen auf den Stufen, auf denen Frauen bislang noch gut vertreten sind: Einstiegsfunktionen und mittleres Management. Werden diese Rollen neugestaltet, ohne neue Entwicklungswege zu schaffen, verengt sich die Führungspipeline, bevor sie sich füllt. Dazu kommen Teilzeit und Erwerbsunterbrüche. Kompetenzprofile ändern sich rascher denn je: Das World Economic Forum erwartet, dass sich bis 2030 rund 39 Prozent der heute zentralen Kompetenzen verändern. Mütter, die aussteigen, kehren im Schnitt nach gut fünf Jahren zurück – in eine Arbeitswelt, die sie kaum wiedererkennen dürften. Und schliesslich schauen die meisten Unternehmen momentan noch zu wenig differenziert hin. Neun von zehn von uns befragten Unternehmen schulen ihre Mitarbeitenden in KI, aber weniger als 5 Prozent erfassen KI-Zugang und -Nutzungsdimensionen systematisch nach Geschlecht. Neue Chancen und Jobs durch KI und die Wichtigkeit menschlicher Fähigkeiten Dieselbe Technologie kann Hürden abbauen. Vereinfacht KI Routinearbeit, könnte sich die Verbindung
zwischen Arbeitszeit und Wertschöpfung lockern. Wichtig für ein Land, in dem neun von zehn Müttern nach dem Wiedereinstieg in Teilzeit arbeiten. Die Chancen sind allerdings nicht garantiert: Entscheidend wird sein, ob Unternehmen Produktivitätsgewinne in flexiblere Arbeitsmodelle übersetzen oder Aufgaben zu weniger, grösseren Rollen bündeln. KI-gestütztes Coaching könnte zudem Rückkehrenden helfen, Wissen schneller aufzufrischen; vorausgesetzt, sie erhalten Zugang zu den entsprechenden Werkzeugen und werden gezielt begleitet. Während die öffentliche Debatte häufig bei der Sorge vor dem Verschwinden von Berufen verharrt, sollte nicht unterschätzt werden, dass auch neue Rollen entstehen. Diese neuen Rollen entstehen einerseits in technischen Profilen, in denen Frauen im Talentpool noch unvertreten sind. Andererseits an der Schnittstelle von KI und Fachwissen: KIGovernance, «Responsible AI», Change-Management oder KI-Training sind mit HR, Compliance, Legal oder Kommunikation verbunden – Bereiche, in denen Frauen stark vertreten sind. Technologie ist nicht der Entscheidungsfaktor, sondern wie Unternehmen rekrutieren, ausbilden und befördern. Fast alle Gesprächspartnerinnen und -partner erwarten zudem, dass menschliche Fähigkeiten wie Urteilsvermögen, kritisches Denken, Empathie und Kommunikation an Bedeutung gewinnen. Künftig ist es für alle essenziell, menschliche Stärken mit praktischer KI-Kompetenz zu verbinden.
Für die Volkswirtschaft ist der Hebel noch grösser. Jedes Talent, das sein Pensum frei wählen, schneller zurückkehren oder in eine neue Rolle wechseln kann, trägt mehr zur wirtschaftlichen Wertschöpfung bei. Und letztendlich für unsere Gesellschaft: «Acht von zehn Befragten sehen in KI eine Chance für Frauen, wenn der Wandel gut gesteuert wird. Die Jobs von morgen werden heute entworfen. Das Zeitfenster, um frühzeitig und aktiv zu gestalten, bleibt nicht ewig offen. Stellen wir die Weichen jetzt so, dass alle Talente profitieren», so Nina Probst und Rosa Poetes. Vier Impulse für Unternehmen und Entscheidungstragende • Messen und absichern – Zugang, Nutzung und Kompetenzaufbau betreffend KI nach Geschlecht auswerten. •
KI-Befähigung verbindlich für alle verankern – Nicht nur auf freiwillige Kurse setzen, denn diese erreichen jene am wenigsten, die am wenigsten Zeit haben.
•
Rollen neugestalten, bevor Aufgaben wegfallen – Teilzeit ermöglichen und Einstiegswege offenhalten.
•
Rückkehrende und Umsteigende gezielt begleiten – strukturierte, KIgestützte Programme anbieten.
Die Studie «It’s Not the Bots, It’s the Jobs» kann kostenlos heruntergeladen werden.
Ein Business Case für alle Anspruchsgruppen Für Unternehmen geht die Rechnung auf: Wer heute die gesamte Belegschaft KI-fit macht und misst, holt mehr aus seinen Technologieinvestitionen heraus
ARBEITSSICHERHEIT
Genug geredet. Jetzt muss gehandelt werden. Über 280’000 Berufsunfälle und Berufskrankheiten wurden 2025 in der Schweiz registriert. Hinter diesen Zahlen stehen Menschen und Schicksale. Viele Unfälle wären vermeidbar.
Am 3. November 2026 wird das Stadttheater Olten zur Bühne für aussergewöhnliche Persönlichkeiten, bewegende Geschichten und neue Perspektiven auf Führungsverantwortung.
Arbeitssicherheit ist gesetzliche Pflicht und zentrale Führungsaufgabe. Trotzdem besteht in vielen Unternehmen eine Lücke zwischen dem Wissen um Gefahren und dem tatsächlichen Handeln.
Mit Boris Grundl, einem der renommiertesten Führungsexperten Deutschlands, steht ein Referent auf der Bühne, dessen Lebensgeschichte eindrücklich zeigt, was Verantwortung wirklich bedeutet.
Sicherheitskonzepte und Vorschriften allein verhindern keine Unfälle. Entscheidend ist, dass Verantwortung übernommen, Schutzmassnahmen konsequent umgesetzt und sichere Arbeitsweisen täglich gelebt werden. Denn Sicherheit entsteht nicht durch Worte, sondern durch Handeln.
Weitere hochkarätige Referierende sorgen für Inspiration und Denkanstösse. Stéphanie Berger führt durch den Tag, während eine Schweizer Musiklegende mit einem Live-Auftritt für einen besonderen Höhepunkt sorgt.
SAFETY – NEXT LEVEL! Ein Event, der bewegt. Inspiriert. Und Arbeitssicherheit erlebbar macht.
Ein weiteres Highlight ist die Verleihung des Safe Workplace Award Switzerland, mit dem die drei sichersten Betriebe der Schweiz ausgezeichnet werden. Ein Tag voller Emotionen, Inspiration und Begegnungen. Weil Arbeitssicherheit mehr verdient als trockene Theorie.
SICHERHEITS-EVENT 2026 | 3. NOVEMBER | OLTEN www.qualitaetswerk.ch/sicherheits-event-2026/
Jetzt Ticket sichern und live dabei sein!
Qualitätswerk GmbH – Wir machen Unternehmen sicher!
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
Refline AG • Brandreport
Bild zVg
«Die beste Strategie scheitert ohne die richtigen Mitarbeitenden»
Ob Unternehmen ihre strategischen Ziele erreichen, hängt auch davon ab, ob ihnen die benötigten Kompetenzen rechtzeitig zur Verfügung stehen.
deshalb für einen anderen Arbeitgeber entscheiden. Dann beginnt die Suche von vorne und die Stelle bleibt länger unbesetzt. Eine vakante Schlüsselposition kann so die Umsetzung der Strategie gefährden. Geschwindigkeit ist deshalb ein Wettbewerbsfaktor, allerdings nicht auf Kosten sorgfältiger Personalentscheide. Vanessa Hunkeler-Bolliger Geschäftsführerin und Mitinhaberin, Refline AG
V
anessa Hunkeler-Bolliger, Geschäftsführerin und Mitinhaberin des Schweizer Softwareunternehmens Refline, spricht mit Smart Media über Personalgewinnung als Führungsaufgabe, Chancen und Grenzen künstlicher Intelligenz und die Bedeutung von Vertrauen. Frau Hunkeler-Bolliger, weshalb gehört die Personalgewinnung auf die Agenda der Geschäftsleitung? Weil der Erfolg eines Unternehmens wesentlich von seinen Mitarbeitenden und ihren Kompetenzen abhängt. Unternehmen beschäftigen sich intensiv mit ihrer Marktposition und ihren Wachstumszielen. Doch welche Fähigkeiten sind nötig, um diese Ziele tatsächlich zu erreichen? Diese Frage erhält oft zu wenig Aufmerksamkeit. Personalgewinnung darf nicht erst beginnen, wenn eine Stelle vakant wird. Geschäftsleitungen sollten vorausschauend überlegen: Welche Kompetenzen brauchen wir in drei oder fünf Jahren? Welche fehlen schon heute? Und wie gewinnen wir die richtigen Menschen rechtzeitig? Was passiert, wenn wichtige Stellen lange unbesetzt bleiben? Dann verzögern sich Projekte, Innovationen kommen langsamer voran und Wachstumschancen bleiben ungenutzt. Bestehende Mitarbeitende müssen fehlende Kapazitäten auffangen. Dauert das an, droht eine Negativspirale aus Überlastung und höherer Fluktuation. Die Situation verschärft sich, wenn Bewerbende wochenlang auf eine Rückmeldung warten und sich
Künstliche Intelligenz soll Menschen unterstützen, nicht ihre Verantwortung ersetzen.
«Digital Success & Security» ist das Thema dieser Ausgabe. Wo liegen bei der Personalgewinnung die grössten Chancen? Vor allem darin, Prozesse neu zu denken. Recruiting ist Teamarbeit: HR, Führungskräfte und weitere Beteiligte müssen schnell und sicher zusammenarbeiten können. Wenn Bewerbungsunterlagen per E-Mail zirkulieren und Rückmeldungen einzeln eingeholt werden, entstehen Verzögerungen und Datenschutzrisiken. Gleichzeitig müssen Unternehmen die Perspektive der Bewerbenden stärker einbeziehen. Eine attraktive Karriereseite allein reicht nicht. Entscheidend ist das gesamte Erlebnis: Wie einfach ist die Bewerbung? Wie rasch und wertschätzend erfolgt eine Rückmeldung? Wie persönlich ist der Kontakt? Jeder Kontaktpunkt prägt das Bild eines Arbeitgebers. Auch über eine einzelne Stellenbesetzung hinaus lohnt es sich, Beziehungen zu interessanten Talenten zu pflegen. Die Bewerbermanagement-Software von Refline bringt alle Beteiligten und Informationen zusammen. Zugriffsrechte sind klar geregelt, Abstimmungen werden einfacher und der administrative Aufwand sinkt. Ein Talentpool ermöglicht es, solche Kontakte langfristig zu pflegen. Künstliche Intelligenz kann zusätzlich Routineaufgaben übernehmen. So bleibt mehr Zeit für das, worauf es wirklich ankommt: persönliche Begegnungen und fundierte Personalentscheide. Stichwort künstliche Intelligenz: Welche Auswirkungen wird sie auf die Arbeitswelt und die Personalgewinnung haben? Ich bin überzeugt, dass KI unsere Arbeitswelt grundlegend verändern wird. Routinearbeiten werden automatisiert, Berufsbilder verändern sich und neue Anforderungen entstehen. Unternehmen müssen deshalb ihre langfristige Personal- und Kompetenzplanung überdenken. Für die Personalgewinnung bedeutet das einen Wandel auf mehreren Ebenen: Unternehmen suchen andere Kompetenzen, KI verändert die Recruiting-Prozesse und auch die Anforderungen an HR-Fachleute steigen. Sie müssen neue Technologien verstehen, sinnvoll einsetzen und ihre Ergebnisse kritisch beurteilen. Entscheidend ist, dass wir nicht nur fragen, was technologisch möglich ist, sondern welchen Nutzen es bringt. Wie geht Refline mit diesen Möglichkeiten und der Verantwortung um? Wir haben bereits verschiedene KI-Funktionen in unseren Softwarelösungen im Einsatz und entwickeln
laufend weitere. Sie vereinfachen administrative Arbeiten und schaffen Raum für Aufgaben, bei denen menschliches Urteilsvermögen zählt.
Wie zukunftsfähig ist Ihre Personalgewinnung?
In der Personalgewinnung geht es um sensible Daten und Entscheidungen mit weitreichenden Folgen. Der EU AI Act stuft bestimmte KI-Anwendungen in der Personalauswahl deshalb als HochrisikoSysteme ein. Bei neuen Funktionen achten wir nicht nur auf den praktischen Nutzen, sondern auch auf Transparenz, ethische Vertretbarkeit und den Schutz persönlicher Daten. Bewerbungsdaten bleiben bei Refline auch beim Einsatz von KI in der Schweiz, heute und bei künftigen Funktionen.
Ob mit oder ohne bestehende Recruiting-Software, wir nehmen Ihre Bewerbungsprozesse unter die Lupe und zeigen Ihnen in 30 Minuten konkrete Verbesserungsmöglichkeiten auf. Von der Abstimmung zwischen HR und Führungskräften über den administrativen Aufwand bis zu Ihrem Auftritt gegenüber Bewerbenden.
Für mich gilt: Nicht alles, was technisch möglich ist, ist sinnvoll. KI soll Menschen unterstützen, nicht ihre Verantwortung ersetzen. Refline ist ein Schweizer Softwareanbieter. Was bedeutet das für die Kundschaft? Wer sich bewirbt, schenkt einem Unternehmen Vertrauen und gibt sehr persönliche Informationen preis, vom Lebenslauf bis zu Arbeitszeugnissen und Salärvorstellungen. Datenschutz und Datensicherheit sind deshalb zentral. Bei Refline werden Bewerbungsdaten ausschliesslich in der Schweiz gespeichert und bearbeitet. Das ist für uns ein klarer Qualitätsanspruch. Unsere Swissness geht aber weiter: Die Software wird vollständig in der Schweiz entwickelt. Wir kennen den Schweizer Arbeitsmarkt und seine Besonderheiten aus langjähriger Erfahrung. Dieses Wissen prägt unsere Lösungen. Für die Stellenmeldepflicht bieten wir beispielsweise ein eigenes Modul an. Wichtig ist uns auch die persönliche Nähe. Unsere Kundschaft hat direkte Ansprechpersonen, die ihre Abläufe und Anforderungen kennen. Gerade bei Software, die täglich genutzt wird und sensible Bewerbungsdaten verarbeitet, ist das wertvoll. Denn Vertrauen ist auf beiden Seiten entscheidend: bei den Unternehmen, die unsere Lösungen einsetzen, ebenso wie bei den Menschen, die sich darüber bewerben. Was raten Sie Geschäftsleitungen, die ihre Personalgewinnung zukunftsfähig gestalten möchten? Sie sollten sich fragen: Welche Kompetenzen brauchen wir künftig? Sind unsere Prozesse darauf ausgerichtet? Wie rasch reagieren wir auf Personalbedarf ? Und wie erleben Bewerbende unser Unternehmen tatsächlich, auch über die Karriereseite hinaus? Nicht jede Herausforderung lässt sich mit Software lösen. Doch die richtige Technologie kann helfen, die passenden Menschen zu gewinnen und Mitarbeitende von administrativen Aufgaben zu entlasten. Denn am Ende entscheidet nicht die Technologie über den Unternehmenserfolg, sondern was Menschen mit ihr erreichen.
Der Refline Recruiting-Check: 30 Minuten, die sich lohnen.
Jetzt QR-Code scannen und kostenlosen Recruiting-Check vereinbaren
refline.io/check
Über Refline Die Refline AG aus Hünenberg ZG entwickelt seit 2002 Schweizer Cloud-Software für die Personalgewinnung. KMU, NGOs, öffentliche Verwaltungen und Grossunternehmen vertrauen auf das unabhängige, inhabergeführte Unternehmen. Bewerbermanagement, Multiposting auf über 200 Jobbörsen und Funktionen für einen professionellen Arbeitgeberauftritt sind in einer Lösung vereint. Das senkt den administrativen Aufwand im Recruiting um bis zu 70 Prozent. Jährlich werden über vier Millionen Bewerbungen über Refline abgewickelt.
Über Vanessa Hunkeler-Bolliger Vanessa Hunkeler-Bolliger verfügt über langjährige Erfahrung in der Personalgewinnung und HR-Technologie. Nach Führungsaufgaben in der Personalberatung ist sie seit über zehn Jahren in leitender Funktion bei Refline tätig, seit 2019 als Geschäftsführerin. Sie hat einen Master in Internationalen Beziehungen sowie einen Executive MBA in Digital Transformation.
Weitere Informationen unter: refline.io
9
Publireportage
ZWEI PERSPEKTIVEN, EIN ZIEL Versorgungssicherheit gewährleisten Equey: Deshalb betrachten wir Lösungen über ihren gesamten Lebenszyklus. Hüsser: Offene Standards und souveräne Plattformen setzen hier an. Die National Healthcare Cloud der HINT verbindet Technologien mit den Anforderungen an Sicherheit, Verfügbarkeit und Compliance. Pascal Hüsser, Chief Information Security Officer
Dominique Equey, Chief Revenue Officer
Die grösste Gefahr ist nicht der Cyberangriff. Die grösste Gefahr ist, dass die Versorgung darunter leidet.
ist eine Kultur, in der Fehler offen gemeldet werden können. Ein Fehlklick kann überall passieren. Entscheidend ist, wie schnell reagiert wird.
Ob Spital, Pflegeheim oder Arztpraxis: Kaum eine Gesundheitsorganisation kann ihre Leistungen heute ohne digitale Systeme erbringen. Patientendaten müssen verfügbar sein. Medikationsinformationen müssen abrufbar bleiben. Termine, Befunde und Kommunikationswege greifen ineinander wie Zahnräder. Fällt eines davon aus, betrifft dies längst nicht mehr nur die IT. Es betrifft Mitarbeitende, Prozesse und im schlimmsten Fall die Versorgung von Patientinnen und Patienten. Die entscheidende Frage lautet deshalb nicht mehr, ob eine Organisation von einem Cyberangriff betroffen sein wird. Die Frage lautet: Wie gut ist sie vorbereitet?
Equey: Sicherheit muss sich am Menschen orientieren...
Darüber sprechen Pascal Hüsser und Dominique Equey, Geschäftsleitungsmitglieder bei HINT AG. 1 Nicht die Systeme sind entscheidend, sondern die Versorgung. Equey: Viele Organisationen stehen aus Security-Sicht unter Druck. Die Risiken steigen, aber Ressourcen bleiben begrenzt. Wo sollte man beginnen? Hüsser: Bei der Versorgung, nicht bei der Technologie. Welche Leistungen müssen auch dann funktionieren, wenn kritische Systeme ausfallen? Können Patientinnen und Patienten weiter betreut werden? Sind wichtige Informationen verfügbar? Funktionieren Pflege-, Behandlungs- und Medikationsprozesse? Wer diese Abläufe versteht, erkennt auch, welche Systeme und Partner tatsächlich kritisch sind. Equey: Für Geschäftsleitungen von Leistungserbringern sollte primär die Auswirkung auf den Betrieb zählen, nicht die technische Schwachstelle selbst. Hüsser: Genau! Cybersicherheit bedeutet nicht, jedes Risiko zu eliminieren. Es geht darum, jene Risiken zu verstehen, welche die Versorgung gefährden. 2 Cybersecurity ist Chefsache Equey: Viele sehen Cybersecurity noch immer als IT-Thema. Hüsser: Im Ernstfall geht es nicht mehr um Technik, sondern um Entscheidungen: Welche Leistungen haben Priorität? Wer kommuniziert nach innen und aussen? Welche Prozesse müssen weiterlaufen? Cybersecurity ist eine Führungsaufgabe. Equey: Sie gehört auf dieselbe Ebene wie Finanzen, Qualität oder Personal. Die Geschäftsleitung muss Risiken verstehen, Lösungen priorisieren und Schwachstellen beheben. Hüsser: Wir haben die Erfahrung gemacht, dass eine einzige Krisenübung genügt, um diese Erkenntnis in den Köpfen zu verankern. Nach wenigen Stunden Systemausfall spricht niemand mehr von einem reinen IT-Thema. 3 Die wichtigste Sicherheitsinstanz ist der Mensch Equey: Viele Vorfälle beginnen beim Menschen. Wie machen wir Mitarbeitende zu Verbündeten? Hüsser: Indem wir ihre Realität verstehen. Ärzte, Pflegefachpersonen und Mitarbeitende in der Administration arbeiten unter hohem Zeitdruck. Sicherheitsmassnahmen müssen praktikabel sein und den Alltag unterstützen. Ebenso wichtig
Hüsser: ... denn Technologie allein schafft keine Resilienz. 4 Zugang zu Expertise statt Aufbau um jeden Preis Equey: Viele kleinere Gesundheitsorganisationen verfügen weder über eigene Security-Teams noch über einen CISO, wie du einer bist. Hüsser: Nicht jede Organisation braucht einen eigenen CISO. Aber jede Organisation braucht Zugang zu entsprechender Kompetenz. Risiken bewerten, Prioritäten setzen, die Geschäftsleitung beraten und Krisen begleiten: Diese Aufgaben müssen professionell wahrgenommen werden. «CISO as a Service» schafft Zugang zu spezialisiertem Know-how, ohne eigene Strukturen aufbauen zu müssen. Equey: Für viele Organisationen ist dies ein pragmatischer und kostenoptimierter Weg, der bei uns immer mehr nachgefragt wird. 5 Digitale Souveränität beginnt mit den richtigen Entscheidungen Equey: Die Cloud wird oft emotional diskutiert. Zu Recht? Hüsser: Die entscheidende Frage lautet nicht, ob Cloud genutzt wird, sondern wie. Wo werden Daten gespeichert? Wer hat Zugriff? Welche Abhängigkeiten entstehen? Wie bleibt die Organisation langfristig handlungsfähig? Digitale Souveränität bedeutet nicht Verzicht auf Innovation. Sie bedeutet Kontrolle über die eigenen Handlungsmöglichkeiten.
zeigt sich, ob Partner die Organisation verstehen und Verantwortung übernehmen. Technologie, Prozesse und Betrieb müssen als Ganzes betrachtet werden und örtliche Nähe hilft trotz aller Virtualisierung. 8 Versorgungssicherheit ist Führungsaufgabe
6 Vernetzung schafft Resilienz
Equey: Wenn du einer Geschäftsleitung nur eine Frage stellen dürftest, wie würde die lauten?
Equey: Gesundheitsversorgung endet nicht an Organisationsgrenzen. Welche Rolle spielt das Secure Swiss Health Network (SSHN)?
Hüsser: Können Sie Ihre Patientinnen und Patienten weiterhin versorgen, wenn Ihre wichtigsten IT-Systeme morgen ausfallen?
Hüsser: Das SSHN basiert auf der SCION-Technologie und schafft eine geschützte Kommunikationsgrundlage – vergleichbar mit einem separaten, kontrollierten Internet für das Gesundheitswesen. Gesundheitsorganisationen müssen nicht jede Verbindung einzeln aufbauen und absichern. Das Prinzip lautet: «Connect once, reach all.»
Equey: Wenn die Antwort «Nein» lautet, muss die Geschäftsleitung handeln. Entscheidend ist, heute die richtigen Massnahmen zu ergreifen, damit die Versorgung auch im Krisenfall gewährleistet bleibt.
Equey: Weniger Komplexität, mehr Sicherheit – Standards, die in anderen Branchen schon gelten. Hüsser: Das SSHN ersetzt keine Sicherheitsmassnahmen innerhalb der Organisation, schafft aber eine resiliente Grundlage für sichere Kommunikation. 7 Gute Partnerschaften zeigen sich im Ernstfall Equey: Im Alltag sprechen wir oft über Technologien. Im Krisenfall entscheidet die Zusammenarbeit zwischen Menschen. Hüsser: Wenn Systeme ausfallen, bleibt keine Zeit, Zuständigkeiten zu klären. Dann
Hüsser: Dafür braucht es Transparenz über Risiken und Abhängigkeiten. Gemeinsames Fazit Cybersecurity ist heute keine isolierte IT-Aufgabe mehr. Sie ist eine zentrale Voraussetzung für eine sichere Gesundheitsversorgung. Wer Risiken versteht, Verantwortung übernimmt, die eigene Resilienz regelmässig überprüft und auf starke Partner setzt, stärkt nicht nur seine Sicherheit, sondern die Handlungsfähigkeit seiner gesamten Organisation. Versorgungssicherheit beginnt nicht bei der Technologie. Sie beginnt bei den richtigen Entscheidungen.
HINT in Kürze Digitale Gesundheit beginnt mit Vertrauen.
Die HINT AG ist ein auf das Gesundheitswesen spezialisierter ICT-Provider mit Sitz in Lenzburg. Als One-Stop-Shop orchestrieren wir komplexe ICT-Umgebungen – von souveränen CloudLösungen in Schweizer Rechenzentren über digitale Arbeitsplätze und Gesundheitsapplikationen bis zum umfassenden IT-Outsourcing. Wir verbinden Branchenwissen mit verlässlichem Betrieb und koordinieren das Zusammenspiel verschiedener Anbieter basierend auf der National Healthcare Cloud. So entlasten wir Spitäler, Kliniken und Pflegeeinrichtungen im Alltag und unterstützen sie dabei, die Digitalisierung und den Einsatz von KI sicher und zielgerichtet voranzutreiben. www.hintag.ch
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
Bechtle Switzerland • Brandreport
11
«Digitale Souveränität bedeutet nicht vollkommene Unabhängigkeit, sondern das Bewusstsein für Abhängigkeiten und die Freiheit, Alternativen zu wählen.» Im Gespräch mit Martin Kull, Vice President von Bechtle Switzerland. Bei Bechtle Switzerland leitet er einen der führenden ITDienstleister der Schweiz, der KMU, Grossunternehmen und den öffentlichen Sektor entlang des gesamten IT-Life-Cycles betreut.
Martin Kull Vice President von Bechtle Switzerland
Herr Kull, welche Anforderungen muss eine moderne IT-Infrastruktur heute erfüllen, um Unternehmen langfristig zukunfts- und wettbewerbsfähig zu halten? Sie muss vor allem drei Dinge leisten: das Geschäft voranbringen, sicher sein und sich flexibel weiterentwickeln lassen. Zudem muss eine moderne Infrastruktur Unternehmen in die Lage versetzen, neue Technologien wie KI schnell und sicher produktiv einzusetzen. Unternehmen benötigen skalierbare Systeme, eine durchgängige Sicherheitsarchitektur und eine Datenbasis, die fundierte Entscheidungen ermöglicht. IT-Investitionen müssen dabei wirtschaftlich tragfähig bleiben und ihr geschäftlicher Nutzen messbar sein. Es geht nicht darum, möglichst viele neue Technologien einzusetzen, sondern die richtige Architektur für die jeweiligen Geschäftsprozesse zu schaffen. Eine Infrastruktur, die technisch modern ist, aber hohe Betriebskosten verursacht oder Innovationen bremst, verschafft einem Unternehmen keinen Mehrwert. Wir bei Bechtle betrachten IT ganzheitlich, von der Infrastruktur über Anwendungen und Security bis zum Betrieb. So wird Technologie vom Kostenfaktor zum Wettbewerbsvorteil. Viele Unternehmen erleben bei Cloud Services, dass die erhoffte Steigerung von Agilität und Geschwindigkeit eher mit zunehmender Komplexität und schwer kontrollierbaren Kosten einhergeht. Sind Cloud Services Ihrer Ansicht nach wirklich zu empfehlen? Cloud Services bieten erhebliche Vorteile, aber nicht automatisch und nicht für jede Anwendung. Die Grundvoraussetzung ist, dass Unternehmen die Cloud als strategische Architekturentscheidung verstehen und nicht als Selbstzweck. Sie ermöglicht flexible Skalierung und schnellen Zugang zu Innovationen. Komplexe Lizenzmodelle und unkontrollierter Ressourceneinsatz können aber auch Kostentreiber sein. Wir empfehlen deshalb eine individuelle Cloud-Strategie, die unterschiedliche Betriebsmodelle berücksichtigt: Jeder Workload sollte dort betrieben werden, wo er den grössten wirtschaftlichen und strategischen Mehrwert bietet, ob in der Public Cloud, der Private Cloud oder On-Premises [Anm. d. Red.: Der Betrieb auf eigener Hardware im eigenen Haus]. Wer die Cloud nutzt, sollte nicht nur die Einstiegskosten kennen, sondern auch den Preis und die Machbarkeit eines späteren Ausstiegs bewerten. Welche Vorteile bieten Public- und PrivateCloud-Lösungen und worauf kommt es bei der Migration bestehender IT-Systeme an? Die Public Cloud ermöglicht es, IT-Ressourcen flexibel zu skalieren und neue Dienste schnell zu nutzen. Die Private Cloud bietet mehr Gestaltungsmöglichkeiten bei Infrastruktur und Betrieb. Welche Variante besser geeignet ist, hängt von den technischen und betrieblichen Anforderungen ab. Eine Private Cloud ist dabei nicht automatisch wirtschaftlicher als eine Public Cloud. Entscheidend sind die konkreten Rahmenbedingungen. Bei Migrationen liegen die grössten Herausforderungen häufig in historisch gewachsenen Systemlandschaften, Schnittstellen, Datenabhängigkeiten und der Sicherstellung des laufenden Betriebs. Hinzu kommen Fragen zur Wirtschaftlichkeit, zu Sicherheitsanforderungen, zu den erforderlichen Kompetenzen und die Notwendigkeit des
Wer auch bei regulatorischen, geopolitischen oder technologischen Veränderungen handlungsfähig bleibt, ist digital souverän. organisatorischen Wandels. Natürlich erfordern neue Betriebsmodelle oft veränderte Prozesse und Verantwortlichkeiten. Deshalb beginnt eine erfolgreiche Migration mit einer Bestandsaufnahme und einer klaren Zielarchitektur. Ein erzwungener Komplettumzug ist dabei ebenso wenig zielführend wie das Festhalten an bestehenden Systemen ohne Prüfung ihrer langfristigen Wirtschaftlichkeit. Wie können Datenschutz, IT-Sicherheit und Compliance in Cloud-Umgebungen gewährleistet werden? Sicherheit und Datenschutz müssen von Beginn an in die Architektur integriert sein – mit einer klaren Datenklassifizierung, nachvollziehbaren Zugriffsrechten, starken Identitätskontrollen, Verschlüsselung, kontinuierlicher Überwachung und regelmässigen Sicherheitsprüfungen. Ebenso wichtig ist die Transparenz darüber, wo Daten verarbeitet werden, wer darauf zugreifen kann und welche rechtlichen Rahmenbedingungen gelten. Dabei darf man sich nicht allein auf den Cloud-Anbieter verlassen. Die Verantwortung ist zwischen Anbieter und Kund:innen aufgeteilt und muss für jeden Service klar geregelt sein. Insbesondere müssen Unternehmen prüfen, welche Kontrollmöglichkeiten sie tatsächlich behalten, welche Unterauftragnehmer:innen beteiligt sind und wie sie im Falle eines Sicherheitsvorfalls oder bei einem Anbieterwechsel handlungsfähig bleiben. Unternehmen brauchen deshalb eine Sicherheits- und Compliance-Strategie, die zu ihrer Branche, ihren Risiken und den geltenden Schweizer Datenschutzvorgaben passt. Wir unterstützen Kund:innen dabei, diese Anforderungen in geeignete technische und organisatorische Massnahmen zu übersetzen.
Wie können Unternehmen die Kontrolle über ihre IT- und OT-Systeme behalten und Abhängigkeiten von grossen Technologieanbietern reduzieren? Der Schlüssel liegt in Transparenz, offenen Schnittstellen und einer Architektur, die Wechselmöglichkeiten von Anfang an berücksichtigt. Unternehmen sollten wissen, welche Komponenten für ihre Geschäftsprozesse kritisch sind, wie stark sie von einzelnen Anbietern abhängen und welche Alternativen im Bedarfsfall zur Verfügung stehen. Digitale Souveränität bedeutet nicht, keine Abhängigkeiten zu haben. Sie bedeutet, Abhängigkeiten zu erkennen und Optionen offenhalten zu können. Open Source kann dabei ein wichtiger Baustein sein, weil der Quellcode einsehbar ist. Allerdings bedeutet ein offener Quellcode allein noch keine Unabhängigkeit. Abhängigkeiten entstehen nicht nur durch Softwarelizenzen: proprietäre Schnittstellen, Datenformate, spezifische Cloud-Dienste, langfristige Vertragsbindungen und fehlendes internes Know-how können einen Anbieterwechsel ebenfalls erschweren. Unternehmen sollten diese Faktoren deshalb bereits bei der Beschaffung und Architekturplanung berücksichtigen. Gerade in der OT, der Operational Technology, stehen Unternehmen zudem vor der Herausforderung, extrem langlebige Produktionssysteme mit den schnellen Innovationszyklen modernster IT- und Cloud-Architekturen zu harmonisieren. Hier sind Verfügbarkeit, Ausfallsicherheit und verlässlicher Langzeitsupport essenziell. Ich möchte noch einmal betonen: Unser Ziel ist nicht, einzelne Anbieter grundsätzlich zu ersetzen, sondern Wahlmöglichkeiten zu erhalten und Abhängigkeiten bewusst zu steuern.
Wir wollen die betriebliche Widerstandskraft unserer Kund:innen nachhaltig steigern. Sie sollen neue Technologien schneller einführen, regulatorische Anforderungen einfacher erfüllen und Anbieterwechsel ohne existenzielle Risiken bewältigen können.
Bitte erläutern Sie noch einmal genauer, was Sie unter digitaler Souveränität verstehen und warum sie für Unternehmen zunehmend zu einem strategischen Thema wird. Digitale Souveränität bedeutet für uns, über die eigenen Daten, Systeme und Technologien selbstbestimmt entscheiden und die digitale Infrastruktur entsprechend den eigenen Anforderungen gestalten zu können. Das zeigt sich insbesondere dann, wenn sich Rahmenbedingungen ändern. Wer auch bei regulatorischen, geopolitischen oder technologischen Veränderungen handlungsfähig bleibt, ist digital souverän. Diese Souveränität wird zunehmend zu einem strategischen Thema, weil Unternehmen ihre digitalen Abhängigkeiten kennen und bewerten müssen. Mit zunehmend volatileren Rahmenbedingungen wird es wichtiger, Risiken frühzeitig zu erkennen und die eigene Handlungsfähigkeit langfristig zu sichern. Bedeutet digitale Souveränität nicht technologische Isolation? Nein, im Gegenteil. Sie ist die Voraussetzung für eine sichere globale Zusammenarbeit. Souveränität bedeutet nicht, alles selbst zu machen, sondern auf dem internationalen Markt partnerschaftlich und ohne Erpressbarkeit zu agieren. Es geht um strategische Augenhöhe statt technologischer Abkapselung. Welche Ziele verfolgen Sie diesbezüglich für Ihre Kund:innen? Wir wollen die betriebliche Widerstandskraft unserer Kund:innen nachhaltig steigern. Sie sollen neue Technologien schneller einführen, regulatorische Anforderungen einfacher erfüllen und Anbieterwechsel ohne existenzielle Risiken bewältigen können. Unser Fokus liegt darauf, Systeme so zu konzipieren, dass sie Kontinuität sichern. Am Ende steht eine IT-Landschaft, die maximale Manövrierfähigkeit bietet, ohne die operative Performance zu bremsen. Wie können Kund:innen ihren aktuellen Status quo in puncto digitaler Souveränität ermitteln und nachvollziehen? Mit dem Bechtle Index of Sovereignty (BIoS) bieten wir ein softwaregestütztes Assessment, mit dem Unternehmen und öffentliche Organisationen ihren individuellen Reifegrad datenbasiert ermitteln und über die Zeit nachvollziehen können. BIoS betrachtet drei zentrale Dimensionen: Datenhoheit, technologische Unabhängigkeit und Kompetenzen. Die mathematische Analyse deckt verborgene Schwachstellen im IT-Ökosystem auf und liefert die objektive Datenbasis. Ergänzt wird diese IT-Bewertung durch die strategische Beratung unserer Expert:innen, die die Ergebnisse in den Kontext der jeweiligen Geschäftsstrategie setzen. Der Mehrwert liegt darin, ein komplexes strategisches Thema strukturiert zu erfassen und direkt in einen konkreten, praxistauglichen Fahrplan zu übersetzen. So wird digitale Souveränität nicht nur zu einem abstrakten strategischen Ziel, sondern zu einer strukturiert bewertbaren und schrittweise entwickelbaren Fähigkeit. Weitere Informationen unter: bechtle.com/ch
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
12
fokus.swiss
Interview • Christian Haux
Christian Haux
«Erfolgreich werden die Banken sein, die Technologie und persönliche Beratung sinnvoll miteinander verbinden.» Im Gespräch mit Christian Haux, Managing Director Schweiz und Liechtenstein bei Avaloq, dem branchenweit führenden Anbieter von Software und Dienstleistungen für Finanzinstitute. Text Julia Butz
Bild zVg beschäftigt Banken schon seit Jahren. Wo stehen die Banken heute bei diesem Thema? Die Daten sind grundsätzlich vorhanden, oft in enormen Mengen. Die Herausforderung liegt vielmehr darin, sie auch wirklich nutzbar zu machen. Viele Banken arbeiten mit gewachsenen Kernbankensystemen und technologischen Altlasten. Kunden- und Transaktionsdaten sind deshalb häufig über zahlreiche Systeme und Datentöpfe verteilt. Zwar haben viele Banken in einzelnen Bereichen, etwa bei Risiko- oder Finanzdaten, gute Lösungen aufgebaut. In der Breite ist die Datenlandschaft aber oft noch zu komplex und zu wenig integriert.
Herr Haux, welche Technologiethemen beschäftigen Schweizer Banken aktuell am stärksten? Derzeit kommen mehrere Entwicklungen gleichzeitig zusammen. Auf der Technologieseite steht künstliche Intelligenz klar im Zentrum. Eng damit verknüpft sind Cloud und Data Capabilities, die Voraussetzung dafür sind, KI sinnvoll und skalierbar einzusetzen. Damit verändert sich auch die Produktlandschaft. Digital Assets gewinnen weiter an Bedeutung, und auch Private Markets werden zunehmend digital zugänglich. Das steigert die Anforderungen an Banken, solche Produkte in ihr Angebot zu integrieren und stärker mit digitalen Ökosystemen und Partnern zu arbeiten. All das sind Entwicklungen, die dazu führen, dass sich viele Institute derzeit intensiv mit ihrer langfristigen technologischen Ausrichtung beschäftigen: Wie wird Banking in zehn oder mehr Jahren aussehen, und welche Core-Banking-Strategie braucht es dafür?
Was ist der Grund dafür? Lange war die Modernisierung der Kernsysteme vor allem eine Kostenfrage. Bestehende Systeme waren abgeschrieben, und eine grundlegende Erneuerung liess sich wirtschaftlich nur schwer rechtfertigen. Das verändert sich jetzt. Banken erkennen zunehmend, dass eine fragmentierte IT- und Datenlandschaft zum Wettbewerbsnachteil wird, gerade mit Blick auf das Potenzial, das KI mitbringt. Die Frage ist deshalb nicht mehr nur, ob man sich Investitionen in die Systemlandschaft leisten kann, sondern immer stärker, ob man es sich leisten kann, darauf zu verzichten.
Das heisst, der Transformationsdruck auf die Banken ist entsprechend hoch? Ja, er entsteht aus der Kombination dieser Entwicklungen. Die Herausforderung für Banken ist es, ihre technologische Basis schnell genug weiterzuentwickeln, veränderte Kundenerwartungen zu erfüllen und gleichzeitig den hohen Anforderungen an Sicherheit, Stabilität und Regulierung gerecht zu werden.
Wie sieht die Dateninfrastruktur der nächsten Generation aus? Die Datenarchitektur muss schlanker und deutlich weniger komplex werden. Es muss nachvollziehbar sein, woher Daten kommen, wie sie verarbeitet werden und welches System jeweils die verbindliche Datenquelle ist. Aus meiner Sicht müssen Banken dabei an drei Fronten gleichzeitig arbeiten: bei der Modernisierung der Core-Systeme, bei der Vernetzung ihrer Systeme und bei der Konsolidierung ihrer Daten. Dafür müssen Banken stärker in ihre Integrationsinfrastruktur investieren, damit Daten nicht nur sauber verwaltet, sondern auch einfach und möglichst automatisiert genutzt werden können.
Mit Blick auf KI: Was sind aus Ihrer Sicht die grössten konkreten Einsatzmöglichkeiten im Banking? Wo entsteht tatsächlich messbarer Mehrwert? Ein grosser Teil des konkreten Mehrwerts entsteht innerhalb der Bank, vor allem bei der weiteren Digitalisierung und der Vereinfachung administrativer Prozesse. Das geht weit über die Chatbot-Funktion hinaus und betrifft die gesamte Prozesskette: vom Onboarding über Compliance bis zur Abwicklung von Transaktionen. Dabei ist KI nicht isoliert zu betrachten. Der eigentliche Hebel entsteht im Zusammenspiel von KI, Daten, Cloud und Automatisierung. So lassen sich Prozesse nicht nur effizienter, sondern auch schneller, verlässlicher und qualitativ besser gestalten, und davon profitieren letztlich auch die Kunden.
Immer mehr Banken operieren weitgehend aus der Cloud. Was bedeutet das aus einer Risikoperspektive? Mit der stärkeren Nutzung von Cloud und KI nehmen die Themen digitale Souveränität, Datensicherheit und Cybersecurity deutlich an Bedeutung zu. Bei der digitalen Souveränität geht es für Banken vor allem um die Frage, wie abhängig sie von einzelnen Technologiepartnern werden. Eine Bank muss auch künftig die Kontrolle über ihre Prozesse behalten. Sie muss wissen, wo ihre Daten verarbeitet werden, mit welchen Technologien das geschieht und ob diese Technologien auch künftig verlässlich zur Verfügung stehen. Damit verbunden ist die Frage, welche Daten wo verarbeitet werden dürfen und wie Banken Zugang zu moderner Technologie erhalten, ohne bei sensiblen Daten und Prozessen an Handlungsfreiheit zu verlieren. Auch die Bedeutung von Cybersecurity nimmt weiter zu, sowohl aus der Cloud- als auch aus der KI-Perspektive. Je stärker Banken ihre Prozesse vernetzen und automatisieren, desto wichtiger wird es, diese Infrastruktur entsprechend abzusichern.
Wo sehen Sie darüber hinaus Potenzial? Der zweite grosse Einsatzbereich ist die Beratung selbst. Noch bevor es zum persönlichen Gespräch kommt, kann KI im Vorfeld dafür sorgen, dass sowohl Berater als auch Kunden mit besseren Informationen in den Austausch gehen. So kann sich das Beratungsgespräch stärker auf die relevanten Fragen konzentrieren. Das steigert die Effizienz und die Qualität der Beratung. Gemäss dem kürzlich erschienenen Avaloq Wealth Insights 2026 Report sind vermögende Privatkunden in der Schweiz beim Einsatz von KI noch recht zurückhaltend: 48 Prozent bevorzugen KI als Unterstützung eines persönlichen Beraters, aber nur 14 Prozent würden sich mit einer vollständig automatisierten Anlageberatung wohlfühlen. Wie interpretieren Sie das? Ich deute das weniger als Ablehnung von KI, sondern vielmehr als Auftrag für ein hybrides Modell im Private Banking. Besonders im Segment vermögender Privatkunden bleibt das Vertrauen in die Bank und in die persönliche Beziehung zentral – und das lässt sich nicht einfach wegdigitalisieren. KI kann die Beratung sehr wirkungsvoll unterstützen. Aber am Ende braucht es einen Menschen, der Ergebnisse einordnet, den persönlichen Kontext versteht und gemeinsam mit den Kunden beurteilt, was für ihre Situation relevant ist. Trotzdem übernimmt KI dann künftig Analysen, Vorbereitung und administrative Aufgaben. Bitte erklären Sie näher, was dann die eigentliche Aufgabe des persönlichen Beraters bleibt. Ich bin überzeugt, dass sich gerade bei Privatbanken ein hybrides Modell durchsetzen wird. Dabei wird die Rolle der Berater aus meiner Sicht nicht kleiner,
Die Frage ist deshalb nicht mehr nur, ob man sich Investitionen in die Systemlandschaft leisten kann, sondern immer stärker, ob man es sich leisten kann, darauf zu verzichten.
aber sie wird sich verändern. Vieles, was heute in der Vorbereitung Zeit kostet, kann immer stärker von KI übernommen werden. Dadurch bleibt mehr Zeit für das, was gute Berater eigentlich leisten sollten: verstehen, was in der jeweiligen Lebenssituation der Kunden wirklich relevant ist, Zusammenhänge erklären und Entscheidungen gemeinsam diskutieren.
Genau darin wird auch künftig der Mehrwert persönlicher Beratung liegen. Erfolgreich werden jene Banken sein, die Technologie und persönliche Beratung sinnvoll miteinander verbinden. Ohne eine gute Datenbasis funktioniert auch die beste KI nicht. Das Thema Big Data
Wenn wir drei bis fünf Jahre vorausblicken: Woran wird man erkennen, welche Banken die KI-Transformation erfolgreich gemeistert haben und was wird diese Banken von anderen unterscheiden? Ich denke, man wird das an zwei Aspekten festmachen können: an der Effizienz und an der Qualität. Banken, die KI erfolgreich einsetzen, werden produktiver sein, neue Angebote schneller auf den Markt bringen und ihre Kosten besser im Griff haben. Dafür müssen sie ihr Betriebsmodell neu denken: als Modell, bei dem KI nicht nur punktuell für einzelne Aufgaben eingesetzt wird, sondern fester Bestandteil der Prozesse ist. Aber Effizienz allein reicht nicht. Gerade im Private Banking wird die Qualität der Beratung ein wichtiges Differenzierungsmerkmal bleiben. Erfolgreich werden deshalb die Banken sein, die beides zusammenbringen. Sie werden die Möglichkeiten der Technologie nutzen und gleichzeitig das bewahren, was eine gute Kundenbeziehung ausmacht – Vertrauen, persönliche Beziehung und Kompetenz.
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
DXC Technology Switzerland GmbH • Brandreport
13
KI zwischen Wertschöpfung und Cyberrisiko Unternehmen im DACH-Raum setzen bei künstlicher Intelligenz auf strategische Vorsicht und menschliche Kontrolle. Angreifer tun das nicht. Wer maximale Wertschöpfung durch KI-Einsatz erreichen will, muss Altlasten aufräumen und sicheren KI-Einsatz gewährleisten – und seine Mitarbeitenden befähigen.
K
Die vierte Säule beschäftigt sich mit KI als nichtmenschliche Identitäten: Nach dem Zero-TrustPrinzip erhält jeder KI-Agent eine eigene Identität mit eng begrenzten Rechten. Diese Identität ist immer an eine verantwortliche Person geknüpft.
ünstliche Intelligenz ist in den Chefetagen angekommen, zeigt die DXC Digital Future Monitor 2026 Studie, für die 300 Entscheidungsträger:innen in Deutschland, Österreich und der Schweiz befragt wurden. Die Hälfte davon sind Business-Manager, die andere Hälfte IT-Fachleute. Die Studie zeigt eine klare, aber vorsichtige Haltung beim Einsatz und der Einbettung von KI in das Unternehmen: 63 Prozent sagen, KI sei Top-Management-Priorität und Teil der Gesamtstrategie und sogar 71 Prozent verlangen, dass sich der Nutzen von KI an harten Kennzahlen wie Umsatz und Gewinn messen lassen muss. Nur 45 Prozent wollen mehr in den KI-Einsatz bei der Produktentwicklung investieren und noch immer stehen 56 Prozent der Unternehmen in der Pilot- und Proof-of-Concept-Phase. In vielen Unternehmen kann man Stand heute wahrlich von einer KI-Wertschöpfungsbarriere reden. Die eigentlich mögliche Produktivitätssteigerung durch KI-Einsatz wird nicht erreicht – die hohen Erwartungen werden oft nicht erfüllt. Um das Problem zu lösen, kann das Bild der KI-Wertschöpfungspyramide helfen, die aufzeigt, wie gross das eigentliche Wertpotenzial für den Einsatz von KI ist, wenn die verschiedenen Fundamentschichten eines Unternehmens angezapft und ertüchtigt werden. Gerade die Adressierung von Technologie-Altlasten in Form von Applikationen, deren Komplexität und Verlässlichkeit sich bisher der Erneuerung widersetzt haben, kann grossen KI-Wert entfesseln. DXC hat beispielsweise einer weltweit führenden amerikanischen Grossbank die Modernisierung von GrossrechnerAnwendungen mit Millionen von Codezeilen ermöglicht, und zwar mit einer KI-Modernisierungs-Factory, die erst mit KI-Analyse eine rückwirkende Architektur- und Systemdokumentation erstellt und anschliessend die Neu-Entwicklung auf ein gewünschtes Zielsystem in weniger als 12 Monaten realisiert und damit technische Altlasten beeindruckend abgebaut hat.
Die Technologie wartet nicht Während die Investitionen in die Produktentwicklung und speziell in die Dimensionen Prozess-Altlasten, Technologie-Altlasten, Kontext-Altlasten und Vertrauensdefizit, wie in der KI-Wertschöpfungspyramide dargelegt, sich auszahlen werden, darf das Thema Cybersicherheit auf keinen Fall vernachlässigt werden, denn die Fähigkeiten der KI entwickeln sich schneller, als die Strategien vieler Firmen es vorsehen. In standardisierten, aber noch nicht veröffentlichten IQ-Tests, mit denen die Organisation trackingai.org/IQ systematisch die neusten Sprachmodelle prüft, lagen führende Modelle im Mai 2026 noch bei 120 Punkten, im Oktober bereits bei über 135. Diese Fähigkeiten lassen sich auch missbrauchen, das hat der Angriff von 700 autonomen KI-Agenten auf
Fünftens sollten Unternehmen ihre eigene KI regelmässig angreifen lassen. Weil KI-Systeme nicht immer gleich reagieren, übersehen klassische Tests leicht Schwachstellen; KI-gestützte Angriffssimulationen prüfen die Abwehr unter realistischen Bedingungen. Getragen werden diese Säulen von einem soliden Fundament: einer klaren Governance mit festgelegten Verantwortlichkeiten, einer sicheren Architektur mit verbindlichen Leitplanken, sowie einer Unternehmenskultur, in der kompetenter Umgang mit KI selbstverständlich ist. Erst dieses Zusammenspiel macht KI zu einem kontrollierbaren Produktivitätsfaktor statt zu einem neuen Risiko – und schafft die Voraussetzung dafür, dass sich der Nutzen von KI tatsächlich an harten Kennzahlen messen lässt.
KI soll messbaren Nutzen bringen, die damit einhergehenden Risiken werden stringent gemanaged, und der Mensch behält die letzte Entscheidung. die Plattform Hugging Face im Sommer 2026 auf erschreckende Weise gezeigt. Die Agenten tauschten sich gemäss der unabhängigen Analyse von METR über ein geheimes, gemeinsames Message-Board aus und arbeiteten gezielt zusammen, um ihre Überwacher:innen auszutricksen. Daraus folgt: Angriffe werden schneller, ausdauernder und arbeitsteiliger, als menschliche Teams allein sie abwehren können. Agentic SOC: Agenten gegen Agenten Für die Cyber-Abwehr ist das ein Wendepunkt. Ein klassisches Security Operations Center (SOC) mit Analyst:innen, Schichtbetrieb und manueller Prüfung von Alarmen hält mit maschinellen Angriffen kaum noch Schritt. Ein Agentic SOC setzt deshalb selbst spezialisierte KI-Agenten ein. Sie werten Alarme rund um die Uhr aus, verknüpfen Bedrohungsdaten, untersuchen Vorfälle und leiten erste Gegenmassnahmen ein, etwa die Isolation eines kompromittierten Systems. Die Menschen im SOC kümmern sich um das, was Maschinen nicht übernehmen können: Sie beurteilen, priorisieren und tragen die Verantwortung.
Fünf Säulen für den sicheren KI-Einsatz Der Einsatz von KI-Agenten im SOC ist allerdings nur ein Baustein. Wer KI sicher und gewinnbringend einsetzen will, braucht ein Schutzkonzept, das auf fünf Säulen ruht. Die erste Säule ist Transparenz: Viele Unternehmen wissen nicht genau, welche KI-Modelle und -Werkzeuge bei ihnen im Einsatz sind. Ein laufend aktualisiertes Inventar ist die Voraussetzung dafür, dass keine «Schatten-KI» an den Sicherheitskontrollen vorbei arbeitet. Die zweite Säule ist eine zentrale Steuerung. Ein KI-Gateway bündelt den Zugriff auf alle Modelle, setzt Richtlinien in Echtzeit durch und filtert Ein- und Ausgaben, damit Modelle nicht manipuliert werden und keine vertraulichen Informationen nach aussen dringen. Drittens muss eine Datenhygiene gewährleistet sein: Eine KI ist nur so verlässlich wie die Daten, auf die sie zugreift. Zugriffsregeln für vertrauliche Informationen müssen auch für Maschinen gelten, und ein grossflächiger Datenabfluss muss verhindert werden.
Der Mensch bleibt der entscheidende Faktor Die Studie zeigt aber auch, dass fast alle wollen, dass die Menschen die Kontrolle behalten. Vier von fünf Befragten finden, dass bei KI-gestützten Prozessen der Mensch das letzte Wort haben soll. Auch bei künftigen superintelligenten Systemen sehen drei Viertel den Menschen als letzte Instanz. Gleichzeitig erwarten 58 Prozent, dass KI in zentralen Geschäftsbereichen selbst entscheiden wird, die meisten allerdings nicht vor 2030. Auch bei den Investitionen bleibt man zurückhaltend: 56 Prozent planen mehr in die KI-Weiterbildung und 57 Prozent wollen mehr in Cybersicherheit und Datenschutz investieren. So passt nun alles zusammen: KI soll messbaren Nutzen bringen, die damit einhergehenden Risiken werden stringent gemanagt, und der Mensch behält die letzte Entscheidung. Gefragt ist eine «Governed Agentic Operation»: Agenten arbeiten Prozesse ab, aber mit klaren Kontrollpunkten und nachvollziehbarer Steuerung. Wenn der Mensch das letzte Wort haben soll, muss er auch verstehen, worüber er entscheidet. Zwei Drittel der Befragten begleiten ihre KI-Initiativen deshalb mit Schulungen. Es bleibt eine unbequeme Frage: Was geschieht, wenn die KI bessere Entscheide trifft als die Menschen, die sie freigeben? Mitarbeitende müssen KI deshalb nicht nur bedienen können. Sie müssen ihre Ergebnisse auch hinterfragen und erklären können sowie Verantwortung übernehmen. Denn bis zu einer grundlegenden Veränderung des Rechtssystems bleibt letztlich der Mensch haftbar. Bei DXC wird das mit einer eigenen AI Academy unterstützt. KI-Werkzeuge gehören in vielen Bereichen bereits zum täglichen Alltag – wie z. B. bei der Angebotserstellung, Talentsuche, in der Cybersicherheit oder in der Softwareentwicklung. Die dringende Empfehlung für Unternehmen ist also: Investitionen in die gesamte Wertschöpfungspyramide der KI, in Cybersicherheit und in die Weiterbildung der Mitarbeitenden gehören zwingend zusammen, denn wer KI-Agenten einsetzt, ohne seine Leute zu befähigen oder die KI abzusichern, gibt die Kontrolle ab und wird sie nicht mehr zurückgewinnen. Text Dr. Bruno T. Messmer, Geschäftsführer Schweiz, Udo Fink, Head of Cyber Security DACH und Antal Balvinszky, Head of Financial Services Schweiz, DXC Technology
Weitere Informationen unter: dxc.com
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
fokus.swiss
Digitale Transformation
Bild Unsplash / Getty Images
14
Digitalisiert. Aber noch nicht automatisiert.
Viele Unternehmen speichern ihre Daten längst digital und erledigen ihre Prozesse trotzdem noch von Hand. Dabei ist Digitalisierung viel mehr als die Umwandlung analoger Informationen in digitale Formate.
D
as Papierformular wird durch ein digitales Formular ersetzt, die Rechnung wird eingescannt und statt des Aktenordners gibt es jetzt einen Ordner auf dem Server. Alles digital – gearbeitet wird aber im Grunde noch genauso wie vorher. Nicht, weil zu wenig Software im Einsatz wäre, sondern weil die vorhandenen Systeme und Daten nicht konsequent zusammenspielen. Die Daten existieren, aber sie greifen nicht ineinander. E-Mail, Excel, Warenwirtschaft und Buchhaltung existieren nebeneinander, Projektplanung, Zeitbuchungen und Reisekosten werden in separaten Systemen bearbeitet, Kundendatensätze liegen verstreut in verschiedenen Tools. Die Verbindung zwischen all diesen Daten stellen die Mitarbeitenden her. Sie werden zu Datenüberträger:innen, kopieren, kontrollieren, erinnern und stossen Prozesse an. Genau hier endet Digitalisierung heute in vielen Unternehmen: Der analoge Prozess wird einfach auf den Bildschirm übertragen. Digitalisiert wird viel. Automatisiert viel zu wenig. Statt nur zu überlegen, wo Papier durch eine Datei ersetzt werden kann, wäre es interessanter zu fragen: Wie lassen sich Daten sinnvoll nutzen, sobald sie digital vorliegen? Wie lassen sich Systeme intelligent miteinander verknüpfen? Wenn digitale Workflows über einzelne Prozessschritte hinaus gedacht werden, entsteht ein durchgängiger Gesamtprozess, der sich, zumindest bei standardisierbaren Vorgängen, zu grossen Teilen selbst steuern kann. Mitarbeitende greifen dann nur noch dort ein, wo eine Entscheidung, eine Ausnahme oder menschliches Urteilsvermögen gefragt ist. Sie bewahren damit ihre Kernkompetenz, werden aber von menschlichen Datenüberträger:innen zu Entscheider:innen und Prozesssteuerenden. ANZEIGE
Mitarbeitende greifen dann nur noch dort ein, wo eine Entscheidung, eine Ausnahme oder menschliches Urteilsvermögen gefragt ist. Ein digitaler Workflow bildet einen Arbeitsablauf zunächst digital ab. Ein automatisierter Workflow geht einen Schritt weiter. Je besser Daten strukturiert und Systeme miteinander verbunden sind, desto weniger Schnittstellenarbeit muss manuell erledigt werden. Gerade bei KMU bleibt dieses Potenzial häufig ungenutzt. Viele Arbeitsschritte sind längst digitalisiert, dazwischen bestehen jedoch weiterhin Medienbrüche, Datensilos und unnötige Schleifen. Betrachtet man den Prozess als Ganzes, wird sichtbar, wie viel Arbeit in betrieblichen Geschäftsprozessen noch immer manuell erledigt wird, obwohl sie automatisierbar wäre. Oft sind es die vielen kleinen, wiederkehrenden Abläufe, die sich summieren: eine Bestellung erfassen, einen Auftrag weiterleiten, eine Freigabe einholen oder Kundinnen und Kunden über den Bearbeitungsstand informieren. An solchen Prozessbrüchen zeigt sich, wo digitale Transformation ins Stocken gerät. Wenn diese Schritte automatisiert ineinandergreifen, entsteht aus
vielen kleinen Zeitersparnissen ein spürbarer Produktivitätsgewinn. Eine Lieferantenrechnung wird eingescannt und ist damit digital abrufbar. Der eigentliche Mehrwert aber entsteht erst, wenn das System sie in einen digitalen – und automatisierten – Rechnungs- und Verwaltungsprozess einordnet, dem richtigen Vorgang zuweist, zur Freigabe weiterleitet und anschliessend die Buchhaltung aktualisiert. Ein End-to-End-Workflow, bei dem ein digitaler Input automatisch mehrere Systeme und Prozessschritte anstösst. Für eine Kontoeröffnung würde dies beispielsweise bedeuten, dass Identitätsprüfung, Dokumentenrouting und Compliance automatisiert durch verschiedene Systeme laufen. Im Gesundheitswesen können digitale Patienteninformationen direkt in automatisierte Abläufe für Terminplanung, Abrechnung und Medikamentenprüfung übergehen. Digitalisierung und Automatisierung gehören zusammen. Ein Beispiel aus der Fertigung macht dies besonders deutlich: Die Maschine kann zwar automatisch produzieren, bleibt aber eine Insel, wenn sie
nicht sinnvoll mit den vor- und nachgelagerten Prozessen verbunden ist. Durch die digitale Anbindung sowie die Erfassung und Nutzung der vorhandenen Daten entsteht eine vernetzte Gesamtfertigung. Die Maschine erledigt nicht nur vorgegebene Aufgaben, sondern reagiert auch auf Echtzeitdaten, eingehende Bestellungen und die aktuelle Nachfrage. Dadurch kann sie Produktionsprozesse flexibel anpassen, besser aufeinander abstimmen und so kosteneffizienter produzieren. Automatisierung muss nicht zwangsläufig bedeuten, grosse Teile des Unternehmens auf einmal umzukrempeln. Im Gegenteil. Erfolgreicher Wandel kann schrittweise erfolgen, indem einzelne, klar strukturierte Prozesse zunächst analysiert, verbessert und anschliessend gezielt automatisiert werden. Das Stichwort «klar strukturiert» ist dabei ausschlaggebend: Ein schlechter oder ineffizienter Prozess wird durch Technologie nicht automatisch besser. Stattdessen besteht die Gefahr, dass ineffiziente Abläufe durch die Automatisierung lediglich schneller ausgeführt werden. Vor der Frage: «Was können wir automatisieren?» muss daher zunächst der Prozess als solcher hinterfragt werden. Oft wurden Geschäftsregeln über Jahre nicht mehr geprüft und machen in ihrer aktuellen Form möglicherweise gar keinen Sinn mehr. Und noch etwas verändert sich: Durch die Verknüpfung von Digitalisierung und Automatisierung steckt Wissen nicht mehr nur in den Köpfen der Mitarbeitenden, sondern zunehmend auch im Prozess selbst, in Regeln, Daten und automatisierten Abläufen. Gerade für Unternehmen mit begrenzten personellen Ressourcen kann das ein entscheidender Vorteil sein. Text Julia Butz
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
Panasonic • Brandreport
15
Mobile IT ganzheitlich gedacht Mit Managed Services & IT Security Seit 30 Jahren entwickelt Panasonic unter der Marke TOUGHBOOK ausfallsichere, modular anpassbare IT-Lösungen für mobile Arbeitskräfte. Heute verbindet das Unternehmen widerstandsfähige Hardware mit erstklassigen Services, Konnektivität und Sicherheit zu bedarfsgerechten Full-Service-Lösungen – damit Unternehmen ihre mobile IT einfacher verwalten und zuverlässig betreiben können.
F
Ein Partner für die digitale Transformation Ob technischer Aussendienst, Industrie, Logistik oder öffentliche Sicherheit: Unternehmen benötigen mobile IT, die zu ihren Arbeitsabläufen passt und sich sicher und zuverlässig in ihre bestehende Infrastruktur einfügt. Panasonic TOUGHBOOK verbindet robuste Hardware mit Services, Konnektivität und Sicherheitslösungen. Langjährige Erfahrung, die Nähe zu und Zusammenarbeit mit Kund:innen sowie ein umfassendes Serviceangebot machen Panasonic zu einem bewährten Partner für Mobile IT und die sichere digitale Transformation.
ür Unternehmen mit grossen Aussendienstteams ist die IT eine zentrale Voraussetzung für produktives Arbeiten. Mitarbeitende müssen jederzeit auf Daten und Anwendungen zugreifen können – ob bei Wartungsarbeiten, im technischen Service, in der Logistik oder bei Einsatzorganisationen. Gleichzeitig steigen die Anforderungen an Konnektivität, Geräteverwaltung und Sicherheit. Panasonic TOUGHBOOK unterstützt Unternehmen dabei, die zunehmende Komplexität zu reduzieren. Vom robusten Gerät zur umfassenden Lösung Seit drei Jahrzehnten entwickelt Panasonic mobile Computer für strapazierende Einsatzbereiche. Mit robusten TOUGHBOOK Notebooks und Tablets richtet sich das Unternehmen an Fachkräfte, die im 24/7-Schichteinsatz oder bei Wind und Wetter auf verlässliches Equipment angewiesen sind. Dazu zählen beispielsweise Techniker:innen, die Anlagen warten, Störungen beheben oder Servicearbeiten im Freien durchführen, ebenso wie Mitarbeitende bei Behörden und Rettungsdiensten.
NEU: Ergänzend für Büro & Vielreisende Mit dem Launch des Business Notebooks FC7 bringt Panasonic die in Japan bereits langjährig etablierte "Let's note" Serie nun auch nach Europa. Damit trägtPanasonic dazu bei, die Produktivität von professionellen Nutzern im Büro und auf Geschäftsreisen zu optimieren.
Dabei geht es nicht allein um robuste Hardware. Entscheidend ist, dass Geräte, Software und bestehende IT-Systeme zuverlässig zusammenspielen. Panasonic unterstützt Unternehmen deshalb mit Beratung, Konfiguration, Integration und Support. «Wir haben es uns zur Aufgabe gemacht, die Komplexität der IT-Mobilität zu verringern. Das bedeutet nicht nur robuste Hardware anzubieten, sondern umfassende End-to-End-Lösungen, die speziell auf die Bedürfnisse höchst mobiler Fachkräfte zugeschnitten sind», erklärt Oliver Lingg, Key Territory Manager DACH Region bei Panasonic Mobile Solutions Europe. Managed Services vereinfachen den IT-Betrieb Mit wachsenden Geräteflotten nehmen auch die
Wir haben es uns zur Aufgabe gemacht, die Komplexität der IT-Mobilität zu verringern. Anforderungen an die Bereitstellung, Wartung, Verwaltung und den Support zu. Für Unternehmen kann es aufwendig und kostenintensiv sein, mobile Geräte über ihren gesamten Lebenszyklus hinweg zu betreuen – insbesondere angesichts knapper IT-Ressourcen und des Fachkräftemangels. Mit den TOUGHBOOK Mobility Services unterstützt Panasonic Unternehmen bei der Planung, Konfiguration und Bereitstellung ihrer Geräte sowie bei weiteren Service- und Supportleistungen. Mit «Mobile-ITas-a-Service» können Kund:innen Geräte, Software und Services bedarfsgerecht zusammenstellen und im monatlichen Abonnement beziehen. So lassen sich mobile IT-Lösungen an die jeweiligen Einsatzbereiche und betrieblichen Anforderungen anpassen. Security als Teil der mobilen IT Mobile Geräte müssen nicht nur zuverlässig funktionieren, sondern auch vor wachsenden Sicherheitsrisiken geschützt werden. Panasonic
Ergänzt die TOUGHBOOK Familie im Business/OfficeBereich: „Let’s Note“ FC7
Mehr über TOUGHBOOK erfahren:
ergänzt seine Hardware deshalb durch zahlreiche Konnektivitäts- und Sicherheitslösungen. TOUGHBOOK Guard bietet Schutz auf BIOSEbene, um die Integrität der Hardware über den Lebenszyklus eines Geräts hinweg zu unterstützen. Absolute Secure Access optimiert und sichert den Zugriff mobiler Mitarbeitender auf Unternehmensanwendungen und Netzwerke. Auch Linux-basierte Systeme spielen in anspruchsvollen IT-Umgebungen eine wichtige Rolle. Panasonic TOUGHBOOK Notebooks und Tablets sind für Red Hat Enterprise Linux (RHEL) zertifiziert und unterstützen Red Hat Device Edge (RHDE). Damit können Unternehmen robuste mobile Hardware mit einer Enterprise-LinuxUmgebung kombinieren, Anwendungen sowie Datenverarbeitung näher am Einsatzort nutzen und sich Rüsten für den Weg zur digitalen Souveränität.
www.toughbook.ch
Weitere Informationen unter: eu.connect.panasonic.com/ch
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
fokus.swiss
Profit aus KI schlagen
Bild iStockphoto/dem10
16
Der Weg zur profitablen KI
K
ünstliche Intelligenz ist längst in den Unternehmen angekommen. Doch zwischen einem überzeugenden Pilotprojekt und einem wirtschaftlich tragfähigen Einsatz liegt oft eine Lücke. Je stärker KI in Prozesse einzieht, desto drängender wird deshalb eine Frage: Was bringt sie tatsächlich und zu welchem Preis? Vom Experiment zum Geschäftsmodell Die erste Begeisterung rund um generative KI ist einer kritischeren Betrachtung gewichen. Laut der jüngsten McKinsey-Erhebung nutzen 88 Prozent der befragten Unternehmen KI bereits in mindestens einer Geschäftsfunktion. Einen messbaren Einfluss auf das operative Ergebnis sehen jedoch nur 39 Prozent. Fast zwei Drittel haben noch nicht damit begonnen, KI unternehmensweit zu skalieren. Eine Deloitte-Erhebung zeigt, dass 52 Prozent der befragten Schweizer Unternehmen innerhalb eines Jahres messbare Erträge aus generativer KI erwarten. Fehlende technische Kompetenzen und tragfähige Anwendungsfälle bleiben jedoch zentrale Hürden. Damit verschiebt sich die Diskussion. Es geht weniger darum, ob ein Unternehmen KI einsetzen kann, sondern wo sich der Einsatz wirtschaftlich lohnt. Ein Chatbot, der beeindruckend antwortet, ist noch kein Business-Case. Entscheidend wird sein, ob er Supportaufwand reduziert, Fehler senkt oder Mitarbeitenden messbar Zeit zurückgibt. Warum KI-Kosten anders funktionieren KI folgt einer anderen Kostenlogik als klassische Unternehmenssoftware. Viele Anwendungen werden
nach Nutzung abgerechnet. Tokens, Modellaufrufe, Rechenleistung, Speicher oder Agenten, die im Hintergrund mehrere Schritte ausführen, verursachen laufend Kosten. Je stärker die Nutzung wächst, desto schneller kann sich die Rechnung verändern, wie auch Reply im Zusammenhang mit FinOps für KI beschreibt. Zudem entstehen Kosten oft an anderer Stelle als der Nutzen. Ein Fachbereich baut einen Assistenten, die API-Kosten laufen über die IT, Dateninfrastruktur wird zentral bezahlt und Aufwände für Sicherheit oder Modellüberwachung tauchen separat auf. So bleibt häufig unklar, was eine KI-Anwendung tatsächlich kostet. Genau hier setzt FinOps an. Ursprünglich aus der Cloud-Welt entstanden, verbindet der Ansatz Finanz-, Technologie- und Fachverantwortliche, damit Ausgaben mit ihrem geschäftlichen Wert verknüpft werden. Der State of FinOps 2026 zeigt, wie stark das Thema auf KI übergreift: 98 Prozent der befragten FinOpsPraktiker:innen verwalten inzwischen auch KI-Ausgaben – vor zwei Jahren waren es erst 31 Prozent. Von Tokens zu Geschäftsergebnissen Für Führungskräfte ist eine Verschiebung besonders wichtig: Eine günstige KI ist nicht automatisch eine profitable KI. Wer nur Kosten pro Token misst, kennt den Verbrauch, aber noch nicht den Wert. Aussagekräftiger sind Kennzahlen, die an einen Geschäftsprozess gekoppelt sind: Kosten pro gelöstem Supportfall, pro geprüftem Vertrag oder pro qualifiziertem Lead. Die FinOps Foundation bezeichnet diese Perspektive als «Use Case Economics». Erst wenn Aufwand
und Ergebnis auf derselben Ebene betrachtet werden, lässt sich entscheiden, ob eine Anwendung skaliert, verändert oder gestoppt werden sollte.
innerhalb derer Teams experimentieren können, weil Budgets, Verantwortlichkeiten und Erfolgskriterien von Beginn an klar sind.
Mit zunehmender Automatisierung wird das anspruchsvoller. KI-Agenten können selbstständig mehrere Modellaufrufe, Suchvorgänge oder Tool-Nutzungen auslösen. Eine einzelne Anfrage kann so eine ganze Kette kostenpflichtiger Aktionen starten. Ohne klare Messpunkte wächst der Verbrauch schneller als die Transparenz.
Profit entsteht nicht im Dashboard Dass sich KI wirtschaftlich auszahlen kann, zeigen aktuelle Daten. Deloitte berichtet 2026, dass 66 Prozent der befragten Organisationen Produktivitäts- und Effizienzgewinne erzielen, 40 Prozent Kosten senken und 20 Prozent zusätzliche Umsätze erreichen. Gleichzeitig bleibt Umsatzwachstum für die Mehrheit noch ein Ziel, nicht die Realität.
Die Architektur wird zur Finanzentscheidung FinOps für KI greift deshalb auch in technische Entscheidungen ein. Nicht jede Aufgabe braucht das leistungsfähigste Modell. Für einfache Klassifikationen oder Standardanfragen kann ein kleineres Modell ausreichen. Wiederkehrende Inhalte lassen sich zwischenspeichern, Prompts verkürzen und Anfragen an unterschiedliche Modelle weiterleiten. Auch die Wahl zwischen fertigem Dienst, API oder eigener Infrastruktur verändert die Kostenstruktur, wie etwa die AWS-Empfehlungen zur Kostenoptimierung generativer KI zeigen. Das Ziel besteht nicht darin, jede Anfrage möglichst billig zu machen, sondern das richtige Verhältnis zwischen Qualität, Geschwindigkeit, Risiko und Kosten zu finden. Ein günstigeres Modell, das deutlich mehr Fehler produziert, kann am Ende teurer sein. Umgekehrt ist ein Spitzenmodell Verschwendung, wenn eine einfachere Variante dieselbe Aufgabe zuverlässig erfüllt. FinOps ist daher kein Bremsklotz für Innovation. Richtig eingesetzt schafft der Ansatz Leitplanken,
Der Unterschied zwischen Experiment und Wertschöpfung liegt deshalb selten allein im Modell. Er entsteht durch Prozesse, Datenqualität, Adoption, Governance und die Bereitschaft, Anwendungen einzustellen, wenn sie keinen ausreichenden Beitrag leisten. Unternehmen brauchen nicht möglichst viele KI-Projekte, sondern solche, die einen klaren wirtschaftlichen Nutzen bringen. Am Ende ist FinOps für KI damit weniger eine Kostenfrage als eine Disziplin der Priorisierung. Transparenz zeigt, wohin das Geld fliesst. Technische Optimierung verbessert die Wirtschaftlichkeit und klar definierte Geschäftskennzahlen zeigen, ob aus Rechenleistung tatsächlich Wert entsteht. Die nächste Phase der KI wird deshalb nicht daran gemessen werden, wie viele Modelle ein Unternehmen nutzt. Entscheidend wird sein, ob es weiss, welche davon sich rechnen. Text Walter Nogueira
Brandreport • Tindeco
«Erst skalierbare Prozesse machen massgeschneiderte Portfolios für alle effizient.» In der klassischen Vermögensverwaltung blieben massgeschneiderte Portfolios lange Zeit nur wohlhabenden Kund:innen vorbehalten.
Michael Kaimakliotis Tindeco-Mitgründer
D
ank moderner Technologie und skalierbarer Prozesse macht Tindeco-Mitgründer Michael Kaimakliotis massgeschneiderte Portfolios einem breiteren Markt zugänglich. Warum echte Personalisierung und künstliche Intelligenz (KI) die Branche nachhaltig verändern, erklärt er im Interview. Herr Kaimakliotis, Sie waren viele Jahre in leitenden Funktionen der Vermögensverwaltung tätig. Welche Erkenntnis hat Sie am meisten geprägt, besonders im Hinblick auf die Gründung von Tindeco? In meiner Laufbahn habe ich gelernt, dass traditionelle Lösungen oft nicht den echten Bedürfnissen der Kundschaft entsprechen. Vermögende Privatpersonen und Institutionen erhielten massgeschneiderte Portfolios, während die übrige Kundschaft in der Regel Standardprodukte erhielt. Jedoch forderte die Kundschaft Individualisierung. Um dies einem breiteren Markt
zugänglich zu machen, fehlte die passende Technologie. Also bauten mein Mitgründer Neil McLachlan, heute CTO von Tindeco, und ich sie selbst (lacht). Bei Tindeco steht deshalb Skalierbarkeit an erster Stelle: Erst wenn Prozesse voll skalierbar sind, wird es wirtschaftlich möglich, hochgradig massgeschneiderte Portfolios effizient für viele Kund:innen anzubieten. Weshalb ist es für Sie essenziell, individualisierte Portfolios der breiten Masse anbieten zu können? Jede Kundin und jeder Kunde verfügt über individuelle Rahmenbedingungen: Risikobereitschaft und Ziele variieren. Diese Einzelheiten spielen bei der Wahl der Portfolios und der Verwaltung eine Rolle. Manche Anlegenden möchten auch ihre eigenen Ansichten einbringen – ob sie die Verwaltung ganz einem Verwalter überlassen oder einen aktiven beziehungsweise hybriden Ansatz bevorzugen. Bei Tindeco steht Skalierbarkeit an erster Stelle. Beruht darauf Tindecos Erfolgsrezept? Damit fängt alles an. Nichts lässt sich ohne skalierbaren Ansatz effizient umsetzen. Skalierbarkeit bedeutet, einen Anlageprozess in Form von Code abzubilden. Wir möchten Anlageverwalter:innen dabei unterstützen, ihren eigenen Prozess zu implementieren und zu skalieren – ihnen dabei aber die Flexibilität zu lassen, im Rahmen dieses Prozesses ihre eigene Note einzubringen.
Sie betonen, dass Personalisierung nur dann glaubwürdig ist, wenn das Erfassen von Kund:innenwünschen, die laufende Umsetzung und die lückenlose Erklärung reibungslos ineinandergreifen. Wie hilft KI dabei, diese drei Aufgaben automatisiert und zuverlässig zu bewältigen? Bezüglich Präferenzen geht es darum, Nutzenden ein interaktives Gespräch in natürlicher Sprache mit einer KI zu ermöglichen, um Portfoliowünsche auszudrücken. Bisher nutzen wir dafür unseren visuellen Drag-and-Drop-Ansatz. In Zukunft soll dies über grosse Sprachmodelle möglich sein: Die Maschine wird die Strategie entwerfen. Bevor sie im Portfolio landet, können Kund:innen das Ergebnis prüfen und testen. Sobald man über einen solchen systematischen Prozess verfügt, dokumentiert unser «Governed Decisioning Layer» die zugrunde liegende Logik und jede Entscheidung, auch wenn jemand eingreift. Aus diesen erfassten Daten wird die KI schliesslich verständliche Berichte für die Endnutzenden erstellen können. Wenn KI in der Vermögensverwaltung viele Aufgaben übernehmen und aufgrund vorgegebener Regeln Entscheidungen für die Anwendenden fällen kann: Wie wird die KI dann im System von Tindeco kontrolliert? Governance ist schon bei rein menschlichen Eingaben wichtig. Sobald KI ins Spiel kommt, wird eine kontrollierte Entscheidungsfindung absolut essenziell. Wir übersetzen die statistischen Ergebnisse
der KI in deterministischen Code, den Menschen testen können: Funktioniert er? Handelt er so, wie ich es erwarte? Erst nach dieser Prüfung und Freigabe wird eine Strategie im Portfolio eingesetzt. Die KI unterliegt dabei denselben Berechtigungen und Kontrollen wie menschliche Nutzende. Welches sind die nächsten grossen Entwicklungsschritte, die Sie bei Tindeco planen – insbesondere beim Einsatz von KI, um die Personalisierung weiter voranzutreiben? Sprachmodelle dienen zunächst als nützliche Schnittstelle, um Strategien per Sprache zu entwerfen. Unser Hauptfokus liegt jedoch auf einer enormen Testinfrastruktur: Wir testen Parameter, prüfen Optimierungsmodule und lassen Simulationen mit verschiedenen Zielen und Risikotoleranzen laufen. Dabei haben wir ein grosses Sprachmodell integriert, das Analysen durchgeht und vorschlägt, welche zusätzlichen Tests für eine interne Freigabe nötig sind. KI ist Teil dieses Kreislaufs – wir hören nicht blind auf sie, aber sie hilft uns sehr schnell zu erkennen, welche Informationen noch fehlen, bevor wir eine Strategie für unsere Kundschaft freigeben. Weitere Informationen unter tindecofs.com
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
Bild iStockphoto/Tropical Borneo
#fokusdigitalsuccessandsecurity
D ONE • Brandreport
17
Vom KI-Wildwuchs zum kultivierten Garten Wie Unternehmen Ordnung in ihre KI-Landschaft bringen und sie damit sicher skalieren
Agenten-Governance
Was darf der Agent tun? Autonomie, Rechte, menschliche Aufsicht Patrick Buck Managing Director, D ONE
I
n vielen Schweizer Unternehmen breitet sich KI schneller aus, als man den Überblick behalten kann. Seit KI-Agenten selbständig Bestellungen auslösen und Kundendaten ändern, haben Fehler direkte Folgen. Gute Governance schafft die Voraussetzung, dass KI schrittweise mehr Verantwortung übernehmen kann. Wie im Garten gilt: hinschauen, zurückschneiden, wachsen lassen. Wer alles betoniert, erntet nichts. Die Frage, wo ein Unternehmen bei der künstlichen Intelligenz steht, lässt sich heute selten klar beantworten. In der Finanzabteilung fasst ein Copilot Berichte zusammen, im Marketing läuft ein selbstgebauter Chatbot, und im Kundendienst hat ein Team den ersten Agenten gebaut, der E-Mails eigenständig beantwortet. Niemand hat das verboten. Niemand hat es koordiniert. Umfragen bestätigen das Bild. In einer Erhebung im Frühling 2026 gaben fast neun von zehn Befragten an, KI bei der Arbeit zu nutzen, und fast ein Drittel darf dafür auch private Konten verwenden. Breit ausgerollt hat KI dagegen erst eine Minderheit der Unternehmen, wie das «Schweizer Daten- und KI-Observatorium 2026» zeigt. Dieser Wildwuchs zeugt von Energie: Mitarbeitende probieren aus, was ihnen die Arbeit erleichtert. Mit KI-Agenten bekommt er eine neue Qualität.
trägt
KI-Governance
Taugt das Modell? Prüfung, Risikoklasse, laufendes Monitoring
Ein Gremium Risikobereitschaft Leitplanken Freigaben Budget
trägt
Daten-Governance · das Fundament
Sind die Daten KI-tauglich? Qualität, Kontext, Zugriffsrechte
für alle drei Ebenen
Rahmen Schweiz: revDSG · FINMA-Aufsicht · EU AI Act bei EU-Geschäft KI und Agenten sind nur so verlässlich wie die Daten darunter.
Von Antworten zu Handlungen Bisher lieferte generative KI vor allem Texte und Entwürfe; ein Mensch las mit und entschied. KI-Agenten dagegen handeln. Damit werden die Risiken konkret: Eine Zahlung oder eine Nachricht an Kund:innen lässt sich nicht zurückholen. Ein Agent mit zu weit gefassten Berechtigungen kann mehr, als er soll. Manipulierte Eingaben können ihn dazu bringen, vertrauliche Daten preiszugeben. Dazu kommt ein weiteres Risiko: Mitarbeitende verlassen sich zu sehr auf den Agenten, Kompetenz geht verloren, und am Ende ist niemand verantwortlich, weil «der Agent entschieden hat». Die grossen Plattformanbieter haben reagiert. Sie bieten Kontrollzentren an, in denen Agenten registriert, berechtigt und überwacht werden. Das hilft. Aber eine Plattform ist noch keine Governance. Sie
zeigt, was läuft. Sie entscheidet nicht, was laufen soll, wer es verantwortet, wie viel Risiko ein Unternehmen tragen will und was es kosten darf. Die Kunst des Gärtners Die naheliegende Reaktion auf Wildwuchs ist der Betonmischer: ein umfassendes Regelwerk, ein Genehmigungsprozess für alles, im Zweifel ein Verbot. Die Nutzung wandert dann in den Schatten, und gute Ideen bleiben im Pilotstadium stecken. Erfolgreiche Unternehmen gehen vor wie ein Gärtner: Sie schneiden zurück, wo es nötig ist, und lassen wachsen, wo es gedeiht. Vier Prinzipien leiten diese Arbeit. Erstens: Sichtbarkeit vor Regeln. Am Anfang steht eine Bestandesaufnahme: Welche KI-Anwendungen und Agenten gibt es, wer nutzt und verantwortet sie, und auf welche Daten greifen sie zu? Ein zentrales Verzeichnis beantwortet diese Fragen und ist die Grundlage, um die Anwendungen zu steuern und zu schützen. Nur was bekannt ist und einen klaren Verantwortlichen hat, lässt sich zuverlässig steuern. Zweitens: Verhältnismässigkeit. Was sich mit klaren Regeln abbilden lässt, wird klassisch automatisiert. Agenten lohnen sich dort, wo der richtige Weg vom Kontext abhängt. Wie eng ein Agent kontrolliert wird, hängt von zwei Fragen ab: Wie selbständig handelt er, und wie gross ist der Schaden, wenn er sich irrt? Je höher das Risiko, desto mehr menschliche Aufsicht. Drei Vorkehrungen gehören immer dazu: eine Notbremse, mit der sich ein Agent jederzeit anhalten lässt, eine Rückfallebene ohne KI und ein klar abgesteckter, protokollierter Handlungsspielraum.
Growing Together Conference 2026 Wie bringen Unternehmen KI vom Wildwuchs in den geordneten Betrieb? An der sechsten Growing Together Conference zeigen 21 Talks, was in realen Projekten funktioniert hat und was nicht. Vortragende sind die Verantwortlichen, die die Arbeit gemacht haben, unter anderem von Helvetia, Die Mobiliar, Julius Bär, ERGO, CSS, Ricola und Emmi. Mehrere Beiträge greifen die Themen dieses Artikels auf: Governance auf der Datenplattform, KI, die den Geschäftskontext versteht, und GenAI-Kosten, die transparent bleiben. Keynotes halten Benedict Evans und Alon Halevy (Google Cloud). Dienstag, 17. November 2026, The Circle Convention Center, Flughafen Zürich Programm und Anmeldung: gt-conference.d-one.ai
Drei Ebenen, ein Gremium Daten-, KI- und Agenten-Governance werden oft getrennt behandelt. Sie gehören zusammen wie die Stockwerke eines Hauses: Die Daten tragen die Modelle, die Modelle tragen die Agenten. Ein Gremium auf Geschäftsleitungsebene legt Risikobereitschaft, Leitplanken und Budget fest. Eine zentrale Organisation stellt Plattform und Prüfverfahren bereit. Die Fachbereiche entwickeln innerhalb dieses Rahmens selbst – mit umso mehr Freiheit, je reifer sie sind. In der Praxis fehlen oft die Fähigkeiten, die Richtlinien umzusetzen: KI-Systeme vor dem Einsatz systematisch testen, ihre Qualität im Betrieb überwachen, Berechtigungen kontrollieren und ihren Geschäftsnutzen messen. Das lässt sich schrittweise aufbauen, beginnend mit einer Bestandesaufnahme und wenigen Anwendungen, die spürbaren Nutzen bringen und deren Risiko überschaubar ist. Was es kostet – und was es bringen muss Zur Ordnung gehören auch die Kosten, und hier zeigt sich ein Paradox. Der Preis für eine bestimmte Leistung eines Sprachmodells sinkt jedes Jahr um ein Vielfaches. Die Gesamtkosten steigen trotzdem: Agenten arbeiten in vielen Schritten, rufen Werkzeuge auf und laufen rund um die Uhr. Dazu kommen Datenaufbereitung, Integration und Weiterbildung der Organisation. Dabei misst laut dem Observatorium mehr als ein Drittel der Unternehmen den Wert ihrer KI-Projekte gar nicht. Ohne messbaren Nutzen sind KI-Anwendungen aber vor allem eines: Kosten. Sichere Autonomie als Wettbewerbsvorteil In der Schweizer Finanz- und Versicherungsbranche sehen wir Agenten heute vor allem in der Softwareentwicklung und im eng gesteckten Rahmen für ausgewählte Aufgaben in der Kundeninteraktion. Die Zahlen zeigen: Vollständig umgesetzt haben agentische KI bisher nur wenige Unternehmen. Das Fenster ist offen. Vorsprung schafft, wer KIAnwendungen schrittweise mehr Verantwortung übertragen kann. Voraussetzung sind Transparenz, gute Daten, nachweisbare Qualität und kontrollierte Handlungsspielräume. Entscheidend bleibt der messbare Geschäftsnutzen. Governance ist das Spalier, an dem KI wachsen kann.
Drittens: Das Fundament sind die Daten. Ein Agent ist nur so verlässlich wie die Informationen, auf die er zugreift. Sind sie veraltet, widersprüchlich oder ohne Kontext, produziert auch das beste Modell Unsinn – und zwar mit grosser Überzeugung. Gerade hier hapert es: Im erwähnten Observatorium stuft nur rund die Hälfte der Unternehmen die eigene Datenqualität als gut ein, Tendenz sinkend. Gute Daten sind die Voraussetzung für jeden Geschäftsnutzen. Viertens: Autonomie durch Prüfung. KI-Systeme werden laufend geprüft: Sind ihre Ergebnisse korrekt und vollständig? Verhalten sie sich konsistent? Bleibt die Qualität nach Änderungen erhalten? Erst wer das regelmässig misst, kann seinen Agenten mit gutem Gewissen mehr Handlungsspielraum geben.
D ONE ist ein Premium-Beratungsunternehmen für Daten, KI und Transformation. D ONE hilft Unternehmen dabei, die Ambitionen in konkrete Ergebnisse umzusetzen: von der Strategie über die Datengrundlagen bis zu skalierbaren KI-Lösungen und deren verantwortungsvollen Betrieb.
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
fokus.swiss
Cybersecurity
Bild iStockphoto/Xxxx Bild Unsplash / Curated Lifestyle
18
Asperi sum facculpa del modiciam harum ape vellab imporis doloribuscil int exc Rum ditias eatas earcillam nos et vollabora sum, ius. Uciatem et quis pari dolorror rere veliquam simillandae od qui cusa dolorro remporem as ratquibus consentiatem Cipicae volore velitat ibusand itatum faccusapit quam exerior rorepel iamusap idusae voloria sperchilit quae etur, cuptat fuga.
KI gegen KI: Das neue Wettrüsten im Cyberraum D
ie zunehmende Nutzung von künstlicher Intelligenz verändert die Landschaft der Cyberangriffe grundlegend. Angreifer:innen setzen KI ein, um Schwachstellen schneller zu identifizieren, Angriffe zu automatisieren, Phishing-Kampagnen zu personalisieren oder dynamisch auf Sicherheitsmassnahmen zu reagieren. Klassische Sicherheitskonzepte stossen damit zunehmend an ihre Grenzen. Die Verteidigung muss ebenfalls stärker auf KI und automatisierte Systeme setzen, um Bedrohungen in Echtzeit erkennen, bewerten und abwehren zu können. Betroffen sind nicht nur PCs und Server. Jedes vernetzte Gerät kann zum Angriffspunkt werden – Router, Drucker, Telefonanlagen, Produktionssysteme oder eine seit Jahren nicht mehr gepatchte Überwachungskamera auf dem Werksgelände. Auch fehlende Netzsegmentierung verschärft die Folgen eines Angriffs. Sind Büro-IT, Produktionsumgebungen oder andere sensible Bereiche nicht sauber voneinander getrennt, kann sich ein Angreifer nach dem ersten Zugriff lateral im Netzwerk ausbreiten. Unklare Regeln für private Endgeräte erhöhen das Risiko zusätzlich. Unternehmen müssen bei «Bring your own device» festlegen, welche Geräte auf welche Betriebsdaten zugreifen dürfen, wie sie abgesichert werden und wie ein kompromittiertes Gerät, auch aus der Ferne, sofort gesperrt werden kann. Cyberrisiken enden nicht an der eigenen Firewall. Ein weiteres Einfallstor sind Lieferketten. Angreifer attackieren zunehmend nicht das eigentliche Ziel, sondern dessen schlechter geschützte Dienstleister:innen, Softwareanbieter oder Zulieferer. Ein kompromittierter Partner kann zum Sprungbrett in das eigene Netzwerk werden. KI hebt diese Risiken auf ein neues Niveau. Heute versenden KI-gestützte Angreifer Nachrichten in grosser Zahl, automatisiert und präzise auf einzelne Personen zugeschnitten: fehlerfreie Phishing-Mails lassen sich kaum noch an schlechter Rechtschreibung oder Grammatik erkennen, sind auf Position und Alter der Empfänger:innen personalisiert und beziehen sich auf ein aktuelles Arbeitsprojekt. Bei Ransomware-Angriffen entfällt die frühere Barriere der menschlichen Lösegeldverhandlung.
Cyberangreifer automatisieren ihre Attacken, während Unternehmen ihre Abwehr neu denken müssen: Im Cyberraum beginnt ein Wettrüsten zwischen künstlicher Intelligenz.
Der Einsatz von KI in der Cybersecurity bedeutet jedoch nicht, dass der Mensch vollständig aus dem Prozess verschwindet. Seine Rolle verändert sich. KI-gestützte Chatbots übernehmen die Kommunikation mit den Opfern und formulieren Forderungen in nahezu jeder Sprache. Und mit dem richtigen Prompt lassen sich auch ohne komplexes Vorwissen Schadcodes schreiben – Malware-Generierung auf Knopfdruck. KI macht Cyberkriminalität damit deutlich einfacher zugänglich. Sowohl die technischen Hürden als auch das erforderliche Know-how, das Cyberangriffe früher voraussetzten, sind deutlich gesunken. Durch agentische KI-Systeme werden Angriffe noch schneller und intelligenter – und zwingen Unternehmen dazu, ihre Verteidigung ebenfalls mit KI aufzurüsten. Diese Entwicklung stellt Unternehmen vor
erhebliche Herausforderungen. KMU verfügen häufig nicht über die notwendigen finanziellen, personellen und technischen Ressourcen, um ihre IT-Sicherheit kontinuierlich an neue Bedrohungen anzupassen. Doch auch grosse Organisationen arbeiten in sicherheitskritischen Prozessen noch mit manuellen Prüfungen und Einzelentscheidungen: Warnmeldungen werden von Menschen bewertet, Berechtigungen händisch vergeben und verdächtige Geräte einzeln vom Netz genommen. Das bindet Personal, verzögert Reaktionen und vergrössert das Zeitfenster für Angreifer. Mit der zunehmenden Anzahl der Meldungen, die moderne IT-Systeme erzeugen, stösst dieser Ansatz umso mehr an seine Grenzen.
Wenn hochentwickelte KI in Echtzeit agiert, reicht menschliche Reaktionsgeschwindigkeit nicht mehr aus. Während Maschinen innerhalb von Millisekunden auf Schwachstellen reagieren und KI-gestützte Angriffe zunehmend automatisiert ablaufen, müssen Verteidiger:innen eine grosse Menge an Daten und Warnmeldungen gleichzeitig erfassen, bewerten und priorisieren – Aufgaben, die sich bei der heutigen Geschwindigkeit und Komplexität von Cyberangriffen nicht mehr zuverlässig durch manuelle Prozesse allein bewältigen lassen. KI wird damit zur Voraussetzung, um Bedrohungen überhaupt in der notwendigen Zeit erkennen und abschirmen zu können. Der Einsatz von KI in der Cybersecurity bedeutet jedoch nicht, dass der Mensch vollständig aus dem Prozess verschwindet. Seine Rolle verändert sich. Denn gerade bei kritischen Infrastrukturen kann eine automatisierte Reaktion selbst zum Risiko werden. Nicht jede erkannte Anomalie darf automatisch zur Abschaltung eines Systems führen. In einer Produktionsanlage, einem Energieversorgungsnetz oder einer anderen kritischen Infrastruktur kann ein solcher Eingriff erhebliche Auswirkungen auf Betrieb und Versorgung haben. Hier muss ein Mensch die Situation im Gesamtkontext bewerten, die Folgen abwägen und entscheiden, ob und in welchem Umfang eingegriffen werden darf. Die Zukunft der Cybersecurity liegt nicht in einer vollständigen Ablösung des Menschen, sondern in einer intelligenten Arbeitsteilung. KI ersetzt weder klare Prozesse noch verantwortliche Fachkräfte. KI muss in ein belastbares Sicherheitskonzept eingebettet sein: Die Maschine übernimmt dort, wo Geschwindigkeit, Datenmenge und Mustererkennung entscheidend sind; der Mensch behält die Kontrolle bei komplexen, folgenreichen und nicht automatisierbaren Entscheidungen. Für Unternehmen wird es zunehmend entscheidend sein, menschliche Expertise und KI-gestützte Automatisierung intelligent miteinander zu verbinden. Das KI-getriebene Wettrüsten in der Cybersecurity ist somit nicht nur eine technologische, sondern auch eine organisatorische Frage. Text Julia Butz
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
Bild Getty Images / Unsplash iStockphoto/Xxxx
#fokusdigitalsuccessandsecurity
19
«Das KI-Zeitalter erfordert Security Asperi sum facculpa del modiciam harum by Design» ape vellab imporis doloribuscil int exc Sicherheitsteams sind mit einer hohen Zahl von Warnmeldungen konfrontiert, während sich ihre Angriffsfläche über hybride Rum ditias Infrastrukturen, eatas earcillam Remote-Zugänge nos et vollaboraund sum,vernetzte ius. Uciatem OT-Systeme et quis pari hinweg dolorror stetig rere vergrössert. veliquam simillandae Wie könnenodUnternehmen qui cusa dolorro relevante remporem as ratquibus consentiatem Warnmeldungen Cipicaezuverlässig volore velitat herausfiltern, ibusand itatum tatsächliche faccusapit Bedrohungen quam exerior rechtzeitig rorepel iamusap erkennenidusae und wirksam voloria sperchilit darauf reagieren? quae etur, cuptat fuga.
Achim Freyer Country Manager Fortinet Switzerland
I
Fortinet • Brandreport
m Gespräch mit Achim Freyer, Country Manager Fortinet Switzerland, einem der weltweit führenden Anbieter in der Cybersecurity-Branche.
Herr Freyer, der diesjährige Fortinet Report zeigt die Herausforderungen einer sich ständig weiterentwickelnden Bedrohungslandschaft deutlich. Was bedeutet das für SecurityOperation-Teams (SecOps-Team)? Die Gefährdungslage hat sich vor allem in einem Punkt fundamental verändert: der Geschwindigkeit. Sie ist heute ein zentraler Sicherheitsfaktor. Werden Schwachstellen entdeckt, nutzen Angreifende diese deutlich schneller aus als noch vor einigen Jahren. Die Zeitspanne zwischen Bekanntwerden einer Schwachstelle und ersten Ausnutzungsversuchen, die Time-to-Exploit, beträgt nur noch 24 bis 48 Stunden, mit weiter sinkender Tendenz: Wir registrieren ExploitVersuche bereits innerhalb weniger Stunden. Die Cyberkriminalität hat sich massiv professionalisiert; Crime-asa-Service gehört heute zur täglichen Bedrohungslage. Schwer vorstellbar, dass da die manuelle Bearbeitung von Alarmen überhaupt noch ausreicht. Sowohl die Zahl der Sicherheitsmeldungen als auch die Komplexität der IT-Umgebungen sind zu gross, um sie zuverlässig von Hand zu bewältigen. Dabei geht es nicht allein um die Analyse einzelner Meldungen, sondern vor allem um deren Korrelation. Komplexe Angriffe zeigen sich oft zunächst nur durch schwache, isolierte Indikatoren: ungewöhnliche Zugriffe aus bestimmten Regionen, Anmeldezeiten ausserhalb des üblichen Musters oder Aktivitäten von Nutzerkonten, die nicht zum normalen Verhalten passen. Erst die Zusammenführung dieser Signale aus verschiedenen Systemen macht einen Angriff als solchen erkennbar. Erkennung, Analyse, Priorisierung und Antwort müssen daher deutlich stärker automatisiert werden. Diese Automatisierung erfordert eine professionelle Implementierung, qualifizierte Teams, kontinuierliche Schulungen und eine leistungsfähige Partnerlandschaft – bei der vielleicht auch eine Konsolidierung der eingesetzten Dienstleister:innen notwendig ist. Was bedeutet das für die erforderlichen Kompetenzen eines SecOp-Teams? Die Kompetenzen werden breiter und spezialisierter:
Nicht aus Angst auf KI verzichten, sondern die Chancen nutzen und Security von Anfang an mitdenken. Neben klassischer IT-Sicherheit braucht es Knowhow in Security Automation, Cloud Security, Threat Hunting und insbesondere Identity Security. Gerade der Schutz von Identitäten ist zentral, da viele Sicherheitsvorfälle nicht mehr mit der Ausnutzung einer technischen Schwachstelle, sondern mit gestohlenen Zugangsdaten beginnen.
Dazu gibt es Lösungen wie FortiAnalyzer, die Telemetriedaten aller angeschlossenen Systeme sammeln und für eine schnellere Erkennung und effektive Reaktion auf Bedrohungen sorgen. Mit FortiSIEM kommt das zentrale Security-, Incident- und Eventmanagement hinzu, das Korrelation, Investigation und Priorisierung unterstützt.
Wenn aber die Angreifer:innen mit scheinbar legitimen Berechtigungen agieren, müssen Auffälligkeiten im Kontext erkannt werden: Passt der Zugriff zum üblichen Nutzerprofil? Erfolgt er zu einer ungewöhnlichen Zeit, aus einer atypischen Region oder auf Ressourcen, auf die der Nutzer oder die Nutzerin normalerweise nicht zugreift?
Darauf aufbauend geht es in Richtung Security Operations und die zentrale Workflow-Orchestrierung mit FortiSOAR, durch die bei bestimmten Ereignissen Netzwerkbereiche automatisch blockiert werden oder ein Gerät isoliert wird. Hinzu kommen Lösungen wie Network Detection and Response, bei denen insbesondere analysiert wird, wer auf welche Systeme und Bereiche zugreift oder ob ungewöhnliche Zugriffszeiten oder andere Auffälligkeiten auftreten.
Um dies zu bewerten, müssen unterschiedlichste Datenquellen miteinander korreliert werden. Automatisierung und KI unterstützen dabei erheblich, ersetzen aber weder fachliche Erfahrung noch kontinuierliche Weiterbildung. Sicherheitsverantwortliche müssen die eingesetzten KI-gestützten Werkzeuge verstehen, richtig bedienen und ihre Ergebnisse kritisch einordnen können. Zumal auch Cyberkriminelle KI benutzen. Der Fortinet Report zeigt den Anstieg von KI-gestützter Cyberkriminalität auf, der zu einem Plus von 389 Prozent an RansomwareOpfern gegenüber dem Vorjahr führte. So ist es. Bislang benötigten Angreifer:innen tiefgehende Programmierkenntnisse, um Schwachstellen zu identifizieren, Schadsoftware anzupassen oder überzeugende Social-Engineering-Angriffe vorzubereiten. Heute senken KI-gestützte Werkzeuge diese Einstiegshürden deutlich. Wir stehen einer wachsenden Anzahl von Hobbykriminellen entgegen, die nur mit ein paar Worten und dem richtigen Prompt angreifen können. Das ist eine ganz neue Ausgangssituation, die es vorher so nicht gegeben hat. Wie können Unternehmen reagieren? Die vorhandenen Werkzeuge decken alles ab, was es braucht, um sich zu schützen: Network Security in Form von Hardware und entsprechender Software.
Damit wird die Kontrolle, die man klassischerweise mit der Firewall nach aussen hat, auch innerhalb des Netzwerks möglich. Unsere Ideallösung ist Security Operations Center-as-a-Service, die wir gemeinsam mit Partnern anbieten. Dabei überwachen Security-Experten die Umgebung rund um die Uhr und reagieren auf kritische Alarme, direkt und auch mit einem persönlichen Anruf statt nur per E-Mail. Zudem bringen wir Agentic AI ein, um all diese Tools einfacher bedienbar zu machen. Anwender:innen können dann in natürlicher Sprache formulieren, was sie untersuchen möchten, etwa: «Analysiere die Zugriffe von Quelle XY auf Anwendung Z im Zeitraum X bis Y.» Das System kann daraufhin die relevanten Datenquellen einbeziehen, die Ergebnisse korrelieren, Auffälligkeiten hervorheben und konkrete nächste Untersuchungsschritte vorschlagen. Das bedeutet nicht, dass es weniger Spezialist:innen braucht, sondern dass die Leute anders spezialisiert sein müssen. Denn auch wenn die Geräte sich einfacher bedienen lassen, muss ich die Gesamtzusammenhänge begreifen. Trotz aller Unterstützung durch KI bleibt der Mensch entscheidend. Wichtig ist, genau das vorab klar zu definieren. Also wo automatisiert werden kann und wo die menschliche Einschätzung und Freigabe zwingend erforderlich sind.
Welchen Einfluss haben regulatorische Anforderungen auf Security-Prozesse? EU-Regularien wie NIS-2 sind auch für den Schweizer Markt nicht nur ein Compliance-, sondern vor allem ein Governance- und Resilienzthema. Im Fokus stehen dabei Risikomanagement, Incident Response und Lieferketten-Sicherheit. Schweizer Unternehmen, insbesondere Betreiber:innen kritischer Infrastrukturen, Industrieunternehmen und international tätiger Firmen, sollten ihre Cyberrisiken regelmässig bewerten, klare Meldeprozesse etablieren und Drittparteien bzw. Lieferant:innen stärker einbeziehen. Ein ISMS, das Informationssicherheit-Managementsystem nach internationalem Standard ISO 27001, bietet uns bereits einen sinnvollen Rahmen. Wer ISO 27001 nutzt, erfüllt aufgrund der ähnlichen Kernanforderungen bereits viele Anforderungen der EU-Regelungen. Wichtig ist, regulatorische Entwicklungen frühzeitig mitzudenken und sich proaktiv vorzubereiten, statt erst auf konkrete Vorgaben zu reagieren. Dann wird Regulierung zum Treiber für mehr Cyberresilienz, und zur Chance, Widerstandsfähigkeit, Lieferkettensicherheit und digitale Wettbewerbsfähigkeit langfristig zu stärken. Wann wird die Sorge vor KI-Risiken selbst ein Risiko für Unternehmen? Wenn diese dazu führt, dass Unternehmen KI gar nicht einsetzen! KI ist allgegenwärtig und bietet enorme Chancen für jedes Business. Die Aufgabe eines Cybersecurity-Anbieters ist es nicht, Unternehmen auszubremsen, sondern ihnen zu ermöglichen, KI sicher zu nutzen. Dazu gehört auch digitale Souveränität. Als multinationales Unternehmen betreiben wir eigene Data Center und investieren bewusst in unsere Infrastruktur. So können Kund:innen vollständig im eigenen Data Center hosten, bei voller Kostenkontrolle. Security by Design muss Teil dieser Architektur sein. Die Botschaft ist deshalb klar: Nicht aus Angst auf KI verzichten, sondern die Chancen nutzen und Security von Anfang an mitdenken. Weitere Informationen unter: fortinet.com
20 Brandreport • QuantumBasel
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
Rechenzentrum mit Quantencomputern von IonQ: Die Systeme arbeiten mit der Ionenfallen-Technologie, bei der einzelne geladene Atome in elektromagnetischen Feldern schweben und als Recheneinheiten (Qubits) dienen
Warum der Quantencomputer die KI verändern wird
Künstliche Intelligenz verändert die Wirtschaft, doch bei besonders komplexen Aufgaben stösst sie an Grenzen. Hier setzt der Quantencomputer an: nicht als Ersatz, sondern als Ergänzung. Seit Ende 2024 rechnet in Arlesheim bei Basel der erste kommerzielle Quantencomputer der Schweiz. Jan Mikolon, CTO von QuantumBasel, erklärt, wo die Kombination schon heute Geld wert ist und warum Unternehmen jetzt anfangen sollten.
Jan Mikolon CTO von QuantumBasel
Herr Mikolon, wir erleben aktuell einen enormen Hype um Künstliche Intelligenz. Zeichnet sich dennoch bereits ab, dass KI allein in absehbarer Zeit an ihre Leistungsgrenzen stossen wird? Mit den heutigen KI-Modellen von OpenAI, Anthropic und anderen Anbietern werden wir AGI, also eine menschenähnliche, allgemein einsetzbare Intelligenz, höchstwahrscheinlich nicht erreichen. Den Systemen fehlen zentrale Fähigkeiten: Sie lernen nicht kontinuierlich aus neuen Erfahrungen und stossen beim robusten Schlussfolgern und bei langfristiger Planung an Grenzen. Ein vielversprechender Ansatz ist deshalb, heutige KI-Systeme gezielt mit Quantencomputing zu kombinieren. In welchen konkreten Anwendungsbereichen merken wir schon heute, dass KI-Systeme ohne neue HardwareArchitekturen nicht weiterkommen? Überall dort, wo die Zahl der Möglichkeiten explodiert. Eine Lieferroute mit 30 Stopps hat mehr mögliche Reihenfolgen, als ein Supercomputer in Tausenden von Jahren durchrechnen könnte. Ähnlich ist es bei Schichtplänen, Produktionsabläufen, Portfolios oder der Simulation von Molekülen. KI und klassische Rechner arbeiten hier mit Abkürzungen: Sie finden gute Lösungen, aber selten die beste. Immer häufiger fällt das Stichwort Quantencomputing. Wie genau ergänzt die Quantentechnologie die Schwachstellen heutiger KI-Systeme? Ich sehe den Quantencomputer als zweite Linse, nicht als Ersatz. Bei Hermes Germany, das täglich über eine Million Pakete bewegt, hängt die Schichtplanung an der Prognose der Sendungsmengen. Wir haben die entscheidenden Einflussfaktoren für das KI-Modell einmal klassisch und einmal auf einem Quantencomputer gesucht. Der Quantenlauf fand Kombinationen, welche die klassische Suche früh verworfen hatte, und verbesserte das Modell. Wo beide übereinstimmten, gewannen wir Vertrauen; wo sie abwichen, neue Signale. Können Sie für Laien anschaulich erklären, wie ein «Quanten-KI»-System arbeitet und was es radikal anders macht als klassische Supercomputer? Vereinfacht gesagt betrachtet ein Quantencomputer Daten durch eine andere Linse. Ein klassischer Supercomputer rechnet mit Bits, die entweder 0 oder
1 sind. Qubits können dagegen mehrere Möglichkeiten abbilden und miteinander verknüpfen. So lassen sich bestimmte Muster und Zusammenhänge auf eine Weise untersuchen, die klassischen Rechnern nicht offensteht. KI und Quantencomputer arbeiten als Team: Die KI übernimmt Analyse und Bewertung, der Quantencomputer löst gezielt besonders komplexe Teilprobleme, etwa die Suche nach der besten Lösung unter sehr vielen Möglichkeiten. Wann wird die Kombination aus Quantenhardware und KI-Algorithmen für die reale Wirtschaft interessant? Für ausgewählte Anwendungsfälle bereits heute, vor allem dort, wo komplexe Entscheidungen und ein hoher finanzieller Hebel zusammenkommen. Wenn eine Verbesserung von nur drei bis fünf Prozent Einsparungen in Millionenhöhe ermöglicht, lohnt sich der Einsatz schon jetzt. Das sehen wir etwa in unseren Projekten mit Pfizer, VINCI Energies und Hermes. Entscheidend ist: Der erste praktische Quantenvorteil wird hybrid sein. Quantenalgorithmen übernehmen gezielt jene Teilaufgaben, bei denen sie einen messbaren Leistungsschub liefern. Wo stehen die Schweiz und Europa aktuell beim Thema Quantencomputing im internationalen Vergleich mit Giganten wie den USA und China? Wir müssen uns keineswegs verstecken. In der Forschung gehören die Schweiz und Europa zur internationalen Spitze, mit hervorragenden Hochschulen wie der ETH Zürich, der EPFL oder der Universität Basel. Der Unterschied zu den USA und China zeigt sich bei Finanzierung und Wachstum: Es fehlt an Risikokapital, um neue Technologien zu skalieren. Unsere grosse Chance liegt in der industriellen Anwendung. In der Pharma-, Finanz-, Industrie- und Logistikbranche gibt es genau die komplexen Probleme, bei denen Quantencomputing echten Mehrwert schaffen kann. Die EU versucht mit Regulierungen wie dem AI Act Standards zu setzen und investiert gleichzeitig Milliarden in Deep Tech. Bremsen wir uns in Europa damit selbst aus oder schaffen wir ein vertrauenswürdiges Alleinstellungsmerkmal? Regulierung ist wichtig. Die jüngsten Erfahrungen mit leistungsfähigen KI-Systemen und autonomen Agenten zeigen, wie schnell unerwartetes Verhalten oder Sicherheitsrisiken entstehen können. Klare Regeln schaffen Vertrauen und können zum Wettbewerbsvorteil werden. Problematisch wird es erst, wenn wir hohe Anforderungen stellen, ohne zugleich die Bedingungen für Wachstum zu schaffen: besseren Zugang zu Risikokapital, schnellere Entscheidungen und genügend Freiraum für Innovation. Nur so kann in Europa ein Unternehmen von der Bedeutung eines OpenAI oder Anthropic entstehen. Wie unterstützt QuantumBasel Unternehmen dabei, künstliche
Intelligenz und Quantentechnologie sinnvoll miteinander zu verbinden? Unsere Industriepartner kommen in der Regel nicht zu uns, weil sie unbedingt Quantencomputing einsetzen möchten, sondern mit einer konkreten geschäftlichen Herausforderung. Deshalb beginnen wir mit dem Problem, nicht mit der Technologie. In einem gemeinsamen Workshop klären wir, wo klassische KI ausreicht und wo Quantencomputing messbaren Mehrwert schafft. Daraus entsteht ein klar umrissener Pilot, meist hybrid: eine klassische KI-Lösung, gezielt ergänzt um Quantenalgorithmen. Unsere Kund:innen erhalten herstellerneutralen Zugang zu Quantensystemen, darunter zum ersten kommerziellen Quantencomputer der Schweiz in Arlesheim, ohne eigene Infrastruktur aufbauen zu müssen. So bleibt ein Projekt nicht bei der Machbarkeitsstudie stehen, sondern wird zu einer Lösung mit konkretem wirtschaftlichem Nutzen. Zum Abschluss ein Blick in die Zukunft: Bei welchen gesellschaftlichen und wissenschaftlichen Herausforderungen kann die Verbindung von KI und Quantentechnologie den grössten Beitrag leisten? Besonders gross ist das Potenzial dort, wo sehr komplexe Probleme mit unzähligen Möglichkeiten gelöst werden müssen: bei der schnelleren Entwicklung neuer Medikamente, bei leistungsfähigeren Batterien, neuen Materialien für die Energiewende oder effizienteren Lieferketten. Niemand wird einen Quantencomputer benötigen, um eine E-Mail zu schreiben. Er wird vielmehr zum zusätzlichen Werkzeug für Aufgaben, bei denen klassische Technologien an ihre Grenzen stossen. Wir erleben deshalb wohl nicht den einen grossen Durchbruch, sondern viele konkrete Verbesserungen, die sich summieren.
Niemand wird einen Quantencomputer benötigen, um eine E-Mail zu schreiben. Q-Day Basel am 12. November 2026: Wie der Weg zur quantensicheren Organisation aussieht, zeigen QuantumBasel und Fortinet auf dem Campus uptownBasel in Arlesheim, mit Einblicken von FINMA und Migros Bank. Anmeldung: quantumbasel.com/events Sie möchten wissen, wo KI und Quantencomputing in Ihrem Unternehmen Mehrwert schaffen? Sprechen Sie mit uns: info@quantumbasel.com
Wie Quantencomputer Ihre Daten gefährden Onlinebanking, Zahlungsverkehr, digitale Signaturen: Fast alles, was heute im Netz geschützt wird, beruht auf sogenannter Public-Key-Verschlüsselung. Sie funktioniert wie ein Schloss, dessen Schlüssel sich nur über eine extrem schwierige Rechenaufgabe nachbauen lässt, etwa das Zerlegen einer sehr grossen Zahl in ihre Primfaktoren. Selbst die schnellsten Supercomputer bräuchten dafür Millionen von Jahren. Ein ausreichend leistungsfähiger Quantencomputer rechnet grundlegend anders und könnte dieselbe Aufgabe in Stunden oder Tagen lösen. Wann es so weit ist, ist offen. In einer internationalen Expertenumfrage schätzt die Hälfte der Befragten die Wahrscheinlichkeit, dass es innerhalb von zehn Jahren gelingt, auf 50 Prozent oder mehr. Das Risiko beginnt aber schon heute: Angreifende speichern verschlüsselte Daten jetzt, um sie später zu entschlüsseln («harvest now, decrypt later»). Auch die FINMA hat reagiert. In ihrer Aufsichtsmitteilung 05/2026 vom Juli empfiehlt sie Banken, Versicherungen und weiteren Finanzinstituten, das Risiko aktiv anzugehen: mit einer institutsspezifischen Risikoanalyse, einem Inventar der eingesetzten Kryptografie, einer Roadmap für die Migration und Systemen, deren Verschlüsselung sich rasch austauschen lässt. Der Handlungsbedarf ist gross: In einer Umfrage der FINMA unter 60 Instituten hatten 72 Prozent noch keine Massnahmen ergriffen oder geplant, nur 8 Prozent verfügten über eine konkrete Roadmap. Mit QuantumSafe begleitet QuantumBasel Unternehmen auf diesem Weg: von der Bedrohungsanalyse über das Kryptografie-Inventar bis zur Migrations-Roadmap, die sich an den Empfehlungen der FINMA orientiert. Die technische Umsetzung erfolgt mit spezialisierten Partnern. Weitere Informationen unter: quantumbasel.com
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
Swiss Post Cybersecurity • Brandreport
21
CLM: Zertifikate sicher verwalten, Risiken früh erkennen Abgelaufene Zertifikate können Geschäftsprozesse unterbrechen, Zugriffe blockieren und Sicherheitslücken öffnen. Swiss Post Cybersecurity automatisiert mit Certificate Lifecycle Management (CLM) die Verwaltung über den gesamten Lebenszyklus – mit einer europäischen Lösung und weniger IT-Aufwand.
D
igitale Zertifikate sind die unsichtbare Grundlage moderner IT-Infrastrukturen. Sie ermöglichen verschlüsselte Kommunikation, authentifizieren Systeme und schaffen Vertrauen zwischen Anwendungen, Geräten und Diensten. Gleichzeitig wird ihre Verwaltung zunehmend komplexer: • Die Zahl der Zertifikate steigt explosiv; in einigen Unternehmen ist die Anzahl der Maschinenidentitäten bereits 60-mal höher als die der menschlichen Identitäten. • Ihre Gültigkeitsdauer sinkt drastisch, 2018 waren es zwei Jahre, heute sind es noch 200 Tage und 2029 werden es nur noch 47 Tage sein. • Die regulatorischen Anforderungen nehmen stetig zu. • Durch den Übergang zur Post-Quanten Kryptografie müssen Tausende von Zertifikaten ersetzt werden.
Lifecycle Management erhalten Unternehmen die Kontrolle über ihre Zertifikatslandschaft zurück – bevor abgelaufene, falsch konfigurierte oder nicht richtlinienkonforme Zertifikate den Betrieb gefährden.» Zentraler Überblick anstelle von Zertifikatschaos Die CLM-Lösung von Swiss Post Cybersecurity erfasst Zertifikate über unterschiedliche Architekturen hinweg, führt sie in einem zentralen Inventar zusammen und kann bereits bestehende PKIs nutzen. IT-Teams erhalten einen Überblick darüber, • welche Zertifikate vorhanden sind und wo sie eingesetzt werden • wem sie gehören und wer für die Erneuerung zuständig ist • wann sie ablaufen • und wo Handlungsbedarf besteht (Compliance, schwache Algorithmen). Risiken wie nicht autorisierte Certificate Authorities oder Verstösse gegen definierte Richtlinien lassen sich frühzeitig erkennen.
Im Jahr 2018 war ein Zertifikat noch zwei Jahre gültig, heute sind es 200 Tage und 2029 werden es nur noch 47 Tage sein.
Für IT-Abteilungen bedeutet das mehr Aufwand und ein wachsendes Risiko für Sicherheitslücken. Ein abgelaufenes Zertifikat kann folgenschwere Auswirkungen haben, wie den Verlust an Zugriffsrechten oder Ausfälle. Swiss Post Cybersecurity adressiert diese Herausforderungen mit seinem automatisierten Certificate Lifecycle Management (CLM). Die Lösung schafft Transparenz über sämtliche Zertifikate und automatisiert wiederkehrende Prozesse. «Zertifikate gehören zu den Dingen, die in der IT möglichst unsichtbar funktionieren sollten. Wenn sich ein Team regelmässig darum kümmern muss, ob irgendwo ein Zertifikat abläuft, ist das ein Zeichen dafür, dass zu viel manuell passiert», sagt Paul Such, CEO von Swiss Post Cybersecurity. «Mit Certificate
CLM automatisiert den Lebenszyklus von der Ausstellung über die Erneuerung bis zum Widerruf. Dadurch werden repetitive Aufgaben reduziert und Fehlerquellen eliminiert. Benachrichtigungen, definierte Policies und automatisierte Workflows sorgen dafür, dass Zertifikate nicht erst dann zum Thema werden, wenn es bereits zu einem Systemunterbruch gekommen ist. Audit-ready und compliant Zertifikate sind ein Bestandteil der Sicherheitsarchitektur und damit zunehmend auch ein Governanceund Compliance-Thema. Eine zentrale Inventarisierung und nachvollziehbare Verwaltung unterstützen Unternehmen dabei, ihre Assets zu kontrollieren und Audit-Anforderungen besser zu erfüllen. Die Lösung von Swiss Post Cybersecurity bietet dafür Funktionen in den Bereichen Audit, Governance und Automatisierung. So können Zuständigkeiten und Berechtigungen definiert, Genehmigungsprozesse abgebildet und Richtlinien durchgesetzt werden. Für Unternehmen, die regulatorischen Anforderungen wie NIS2 oder DORA unterliegen, wird eine strukturierte Verwaltung der Zertifikate damit zu einem wichtigen Bestandteil ihrer Sicherheitsorganisation.
CLM schafft Transparenz über sämtliche Zertifikate und automatisiert wiederkehrende Prozesse.
Europäische Technologie, Schweizer Betrieb Die CLM-Lösung von Swiss Post Cybersecurity basiert auf der Plattform von Evertrust, einem französischen Anbieter von Cybersicherheitslösungen, dem auch SwissSign vertraut; Definition CLM: Certificate Lifecycle Management bezeichnet die zentrale Verwaltung digitaler Zertifikate von der Ausstellung über Überwachung und Erneuerung bis zum Ablauf oder Widerruf. CLM hat zum Ziel, Zertifikate nicht mehr manuell zu verwalten, sondern sie zentral, nach definierten Regeln und automatisiert über ihren gesamten Lebenszyklus hinweg zu steuern.
Swiss Post Cybersecurity ist seit Mai 2026 autorisierter Implementierungs- und Hosting-Partner. Die CLM-Instanzen werden in der privaten Infrastruktur von Swiss Post Cybersecurity in der Schweiz gehostet. Haben wir Sie neugierig gemacht? Möchten Sie mehr zu CLM wissen oder eine CLM-Demo buchen? Melden Sie sich noch heute unter: www.swisspost-cybersecurity.ch/de/kontakt
Sicherheit für digitale Daten
A
Swiss Post Cybersecurity bietet Unternehmen und Behörden umfassende Security-Lösungen an, die in der Schweiz entwickelt und betrieben werden. So lassen sich vertrauliche Informationen noch besser schützen und die stetig steigenden Sicherheitsanforderungen erfüllen.
ngesichts der wachsenden Zahl von Cyberbedrohungen haben sichere Interaktionen und der Schutz von Daten oberste Priorität. Ohne Cybersicherheit ist keine sichere digitale Kommunikation mehr möglich. 100 % in der Schweiz entwickelt und betrieben Swiss Post Cybersecurity bietet Security-Lösungen zum Schutz digitaler Informationen und vertraulicher Daten von Unternehmen und Behörden und unterstützt diese dabei, die steigenden Sicherheitsanforderungen zu erfüllen. Die Lösungen – insbesondere die SOC-Services des eigenen Cyber Defense Centers – werden in der Schweiz entwickelt und bereitgestellt. Kompetenzen in Governance, Offensive Security, Integration sowie Risk & Compliance ergänzen das Security-Angebot. Rund 150 Mitarbeitende betreuen über 350 Organisationen in der Schweiz und in Europa. Das Unternehmen verfügt über rund 130 Security-Zertifizierungen und pflegt mit über 30 Herstellern langjährige Partnerschaften. Der Hauptsitz befindet sich in Aarau, mit weiteren Standorten in Morges und Luxemburg. Swiss made: Ein Schweizer Unternehmen mit Cyber-Defense-Center in der Schweiz Die Swiss Post Cybersecurity AG ist eine unabhängige, marktorientierte Tochtergesellschaft der Schweizerischen Post und entstand 2024 durch den Zusammenschluss zweier bekannter Marktführer: terreActive und Hacknowledge. Damit legte sie den Grundstein für den Aufbau einer starken Schweizer Cybersecurity-Anbieterin. Die Lösungen von Swiss Post Cybersecurity sorgen für: • Vertraulichkeit und Integrität, indem die sensiblen Daten von Unternehmen und Behörden
vor unerlaubten Zugriffen geschützt werden. • einen reibungslosen Betrieb: Die Security-Expertinnen und -Experten verhindern Systemausfälle, damit Daten und Applikationen lückenlos verfügbar sind. • Compliance: Es ist sichergestellt, dass Kunden alle gesetzlichen Vorschriften einhalten und jederzeit auf Audits vorbereitet sind. Überwachen. Erkennen. Reagieren. Klarer Fokus: 360° Cybersecurity mit umfassenden Cybersicherheitslösungen. Praxiserprobt: Mit über 30 Jahren Security-Expertise zielen die flexiblen Konzepte auf eine einfache Integration und einen effizienten Betrieb ab. Entlastung: Swiss Post Cybersecurity ergänzt Organisationen aus allen Branchen, mit besonderem Schwerpunkt auf regulierten Sektoren, vom KMU bis zum Grosskonzern und entlastet Ressourcen durch gezielte Services. Nah dran: 365 Tage Full-Time-Service in der Schweiz mit schneller Reaktion bei Alarmierung garantiert. Weitere Informationen unter: swisspost-cybersecurity.ch
Swiss Post Cybersecurity im Überblick: • Schweizer Unternehmen, entstanden aus der Fusion von terreActive und Hacknowledge • Erfahrung: Cyber Defense seit 1996 mit SOC inkl. eigenem CSIRT • Starker Rückhalt: Eigenständige Konzerngesellschaft der Schweizerischen Post • Mitarbeitende: 150 • Standorte in Aarau, Morges und Luxemburg
3RZ_SPSC_Messewand_1984x2480mm_C.indd 1
Die Lösungen von Swiss Post Cybersecurity umfassen: Cyber Defense Center, Offensive Security, Governance, Risk & Compliance, Integration & Technical Consulting sowie CSIRT. 09.09.26 07:54
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
22
fokus.swiss
Brandreport • Avantec
«Viele der erfolgreichen Angriffe hätten verhindert werden können» Cyberkriminelle attackieren in der Breite. Wappnen müssen sich deshalb alle Unternehmen. An Basismassnahmen zum Schutz kommen nicht einmal KMU vorbei, erklärt Christian Grob, Co-CEO des Zürcher IT-Sicherheitsunternehmens Avantec. für die Firma relevant sind. Gewisse Risiken sind für alle Firmen gleich, andere sind sehr unternehmens- und geschäftsspezifisch.
Christian Grob Co-CEO, Avantec
Für die meisten Unternehmen ist Cybersicherheit eher ein lästiges Muss als etwas, womit sie sich gerne beschäftigen. Was motiviert Sie, in dieser Branche zu arbeiten? Mich motiviert es, Unternehmen dabei zu helfen, dass sie nicht gehackt werden. Das ist letztlich unser Hauptziel: Wir sorgen dafür, Schäden so gering wie möglich zu halten. Und wenn ein Kunde verschont bleibt oder ein Angriff abgefangen wird, freut ihn das auch. Wenn Sie sich die schweizerische Unternehmenslandschaft anschauen: Wie gut ist sie geschützt? Mittel. Erstaunlich ist für mich, dass es vielleicht noch mit Ausnahme des Finanz-und Versicherungswesens in allen Branchen sehr gut und sehr schlecht geschützte Unternehmen gibt. Wovon hängt es ab, ob ein Unternehmen gut aufgestellt ist – oder nicht? Ist das eine Frage des Security-Teams oder der Führungsebene? Grundsätzlich braucht es ein Bewusstsein für das Thema auf Führungsebene. Leider ist das bei vielen erst da, nachdem sie einen gröberen Vorfall hatten. Persönlich finde ich es bedauerlich, dass sich viele erst dann ernsthaft schützen, wenn sie betroffen waren. Das ist, als würde man Airbag und Gurt im Auto erst einbauen, nachdem man schon mal durch die Windschutzscheibe geflogen ist. Welche Aufgaben hat das Security-Team? Es muss aufzeigen, welches Sicherheitsniveau es braucht, um mit den Risiken umzugehen, die
Welche Risiken sind für alle gleich, und wie schützt man sich dagegen? Jedes Unternehmen nutzt einen EMail- Dienst oder betreibt eine Website sowie Portale für den Fernzugriff. Typische Angriffe erfolgen oft über genau diese exponierten Systeme. Diese gilt es mit Massnahmen wie Multifaktor-Authentifizierung, Schwachstellen- und Patch-Management und sicheren Konfigurationen zu schützen. Darüber hinaus geht es um die Etablierung einer Detektion. Also darum, Angriffe frühzeitig zu erkennen und darauf richtig reagieren zu können. Wie beeinflussen hybride Arbeitsmodelle mit privaten Geräten das Sicherheitsdispositiv? Private Geräte lassen sich schlechter kontrollieren, Angriffe, die über solche Geräte geschehen, können oft nur über Identitäten und Anomalien erkannt werden. Zum Beispiel, wenn ein Mitarbeiter in der Schweiz arbeitet und eine halbe Stunde später in einem anderen Land angemeldet ist. In solchen Fällen sollte das Sicherheitssystem dies erkennen und der Benutzer proaktiv gesperrt werden. Das funktioniert aber nur mit 24-stündiger Überwachung. Richtig. Im Idealfall überwacht ein Security Operations Center, kurz SOC, rund um die Uhr den Datenverkehr innerhalb eines Unternehmens und registriert Auffälligkeiten oder echte Cyberangriffe. Ist ein SOC eine technische Lösung? Nicht nur. Ein SOC besteht aus Menschen, Prozessen und Technologien. Letztere erkennen, ob ein Angriff stattfindet, Menschen analysieren die Angriffe und entscheiden, wie darauf zu reagieren ist, und nicht zuletzt braucht es entsprechende Prozesse, damit das Zusammenspiel funktioniert. Schliesslich ist die Reaktionszeit entscheidend: Aufgrund der vermehrten Nutzung
von KI durch Cyberkriminelle bleiben oft nur wenige Minuten, um einen Angriff zu unterbinden. Lohnt es sich für ein Unternehmen, ein eigenes SOC-Team aufzubauen, oder sollte man das als Service einkaufen? Für die meisten mittelständischen Unternehmen rechnet sich der Aufbau eines eigenen Teams nicht. Man braucht mehrere Spezialistinnen und Spezialisten, die einen 24-Stunden-Betrieb garantieren. Diese Kosten lassen sich im Normalfall nicht rechtfertigen. Oft ist es sinnvoller, diesen Dienst extern zu beziehen. Das ist etwa um Faktor zehn günstiger, als wenn man ein eigenes SOC mit den entsprechenden Vollzeitstellen aufbauen würde. Inwiefern unterstützt KI Ihre internen Prozesse? Nicht nur die Angreifer setzen auf KI, natürlich auch die Verteidiger. KI ist auf verschiedenen Stufen bereits heute im Einsatz. Sie kann viel Vorarbeit leisten und für den Menschen aufbereiten, was passiert ist, und ihm so einen Teil der Arbeit abnehmen. Aber am Ende haben wir immer eine Expertin oder einen Experten, der überprüft, validiert und entscheidet. Ist die Investition in ein SOC eine Absicherung gegen ein Risiko, das oft gar nicht auftritt? Mittlerweile ist den meisten Kunden bewusst, dass das Risiko real ist. Allein die vorhin erwähnten Angreifer attackierten letztes Jahr erfolgreich in der Schweiz über 200 Unternehmen. Dabei liegen die Schäden in der Schweiz im Millionenbereich und im Ausland im Bereich von Hunderten von Millionen – nur durch diese eine kriminelle Gruppe. Viele Unternehmen beziehen über ihre Microsoft-Lizenzen bereits gewisse Sicherheitskomponenten. Warum braucht es trotzdem einen zusätzlichen Anbieter? Es stimmt, dass gewisse Sicherheitslösungen in den gängigen Microsoft-Paketen inkludiert sind. Was indes nicht dazugehört, sind die Spezialisten, die rund um die Uhr die Alarme triagieren, analysieren und Massnahmen einleiten.
Gibt es Grenzen dessen, was ein SOC leisten kann? Sprich Angriffsarten, bei denen es nicht die richtige Abwehrmethode ist? Für die allermeisten bekannten Angriffsarten ist ein SOC das Mittel der Wahl. Ein SOC kann aber nur effektiv schützen, was es sieht. Es ist demnach wichtig, eine Abdeckung über alle Endgeräte, Identitäten, Netzwerke und Cloud-Dienste sicherzustellen. Was sind die wichtigsten Massnahmen, um sich besser zu schützen? Es gibt Basismassnahmen, die jeder umsetzen kann und sollte. Dazu gehört eine konsequente MultifaktorAuthentifizierung bei externen Diensten sowie privilegierten Benutzern. Zudem sollten Systeme regelmässig aktualisiert werden, und ganz wichtig: Es genügt nicht, ein Back-up haben, dieses sollte man auch regelmässig testen. Es gibt viele Firmen, die zwar Back-ups haben, diese aber noch nie getestet haben und erst im Ernstfall merken, dass sie nicht zurückspielen können. Generell empfehle ich, nicht nur auf Vorbeugung zu setzen, sondern ebenso in eine schnelle, zuverlässige Erkennung von Angriffen und in eine Abwehr zu investieren. Was ist Ihre Botschaft an Unternehmen, die das alles beherzigen sollen? Die IT-Sicherheit und insbesondere die Reaktion auf tatsächliche Cyberangriffe sollte keinesfalls dem Zufall überlassen werden, da es schliesslich um die Aufrechterhaltung des Geschäftsbetriebs geht. Die Sicherheitsmassnahmen müssen aber laufend an die sich verändernde Bedrohungslage angepasst werden. Nur so lassen sich negative Schlagzeilen oder schlimmere Szenarien vermeiden. Weitere Informationen unter: avantec.ch
Brandreport • AMAS
«Erfolg ist keine Garantie für die Zukunft» Die Schweiz gehört zu Europas führenden Standorten für Asset Management. Doch Grösse allein sichert keine Zukunft. André Müller-Wegner, seit Juni 2026 Präsident der Asset Management Association Switzerland (AMAS), des Branchenverbands der Schweizer Asset Manager:innen, über die Bedeutung der Branche für die Altersvorsorge und darüber, was sich ändern muss, damit Schweizer Anbieter:innen international bestehen.
Fondsadministration und hilft angesichts sinkender Margen, Kosten zu senken. Noch grundlegender könnte die Tokenisierung wirken: Werden Anlagen digital abgebildet, lassen sie sich kleinteiliger handeln. So könnten auch Private Markets für mehr Anleger:innen zugänglich werden. Doch eine neue Technologie allein schafft noch keinen Kundennutzen. Dafür muss die Infrastruktur entlang der gesamten Wertschöpfungskette funktionieren. Die Schweiz hat mit ihren Banken, Börsen und FintechUnternehmen gute Voraussetzungen. Entscheidend bleibt die Verbindung von Technologie mit menschlicher Anlagekompetenz und Verantwortung.
Herr Müller-Wegner, Asset Management steht häufig im Schatten der Banken. Warum wird seine Bedeutung unterschätzt? Weil unsere Arbeit für die meisten Menschen unsichtbar bleibt. Dabei investieren Asset Manager:innen das Geld von heute für die Generationen von morgen. Zum Beispiel in der beruflichen Vorsorge (BVG). Über 40 Prozent des Vermögens der Schweizer Pensionskassen stammen aus Kapitalmarkterträgen, dem sogenannten dritten Beitragszahler. Dies geschieht dank Services von Asset Manager:innen. Asset Manager:innen sind auch elementar für unsere Wirtschaft: Sie lenken Kapital zu Unternehmen, die damit wachsen können, Jobs und Innovation schaffen. Unsere Branche ist deshalb weit mehr als ein Teil des Finanzsektors. Die verwalteten Vermögen wachsen deutlich. Wie belastbar ist der Erfolg der Schweizer Asset Manager:innen? Wir sind erfolgreich, aber das ist keine Garantie für die Zukunft. Mit fast 3,8 Billionen Franken verwalteten Vermögen ist die Schweiz Europas Asset-Management-Standort Nummer drei. Wir haben Deutschland überholt. Die Anlagekompetenz ist hoch, unsere Institutionen sind stabil. Anspruchsvolle Pensionskassen und Privatbanken fördern zudem die Qualität. Aber das Wachstum der Vermögen sagt noch nicht genug darüber aus, wie viel neues Geschäft wir gewinnen. Unser Heimmarkt
Bild Schweiz Wettbewerb
André Müller-Wegner Präsident der Asset Management Association Switzerland (AMAS)
ist weitgehend gesättigt. Deshalb müssen wir im Ausland wachsen können, den technologischen Wandel mitgestalten und neue Anlageklassen wie Private Markets erschliessen. Wer sich auf den heutigen Zahlen ausruht, riskiert den Anschluss. Grosse Anbieter:innen gewinnen Marktanteile, die Margen sinken. Wer gerät besonders unter Druck? Die grössten Schwierigkeiten bekommt die Mitte. Die zehn grössten Anbieter:innen haben ihren Marktanteil seit 2021 von 37 auf 43 Prozent gesteigert. Grosse Häuser können ihre Produkte mit vergleichsweise wenig Mehraufwand an sehr viel mehr Kund:innen verkaufen. Kleine Spezialist:innen behaupten sich dagegen mit Angeboten, die nicht jeder hat. Wer weder skalieren noch sich klar positionieren kann, gerät unter Druck. Die Konsolidierung dürfte weitergehen. Kooperationen und gemeinsam genutzte Infrastruktur können helfen. Gleichzeitig darf Regulierung kleinere Häuser nicht mit Fixkosten belasten, die für globale Anbieter:innen leichter zu tragen sind. Die Vielfalt der Branche muss erhalten bleiben.
Rund ein Drittel der verwalteten Vermögen stammt von ausländischen Kund:innen. Was muss sich beim Marktzugang ändern? Internationale Anbindung ist keine Zusatzoption, sondern Voraussetzung für weiteres Wachstum. Der Asset-Management-Standort Schweiz braucht eine Regulierung, die international anschlussfähig und verhältnismässig ist. Das Finanzdienstleistungsabkommen mit Grossbritannien zeigt, wie gegenseitige Anerkennung von Produkt- und Vertriebsstandards funktionieren kann. Das wäre auch mit Blick auf die EU ein interessanter Weg. Anlegerschutz steht ausser Frage. Aber Regulierung muss Risiken begrenzen, ohne das Geschäft praktisch unmöglich zu machen. Kapital und Fachkräfte sind mobil. Stimmen die Bedingungen nicht mehr, wird aus einer Wettbewerbsfrage schnell eine Standortfrage. Künstliche Intelligenz und Tokenisierung gelten als Zukunftstechnologien. Wo liegt ihr konkreter Nutzen? KI kann Analysen verbessern und Risiken präziser bewerten. Automatisierung entlastet die
Sie haben im Juni das AMASPräsidium übernommen. Was wollen Sie persönlich bewegen? Wir müssen viel deutlicher machen, was diese Branche für die Schweiz leistet. Sie ist eine Schlüsselbranche für die Vorsorge und für die Finanzierung von Wachstum. Die AMAS vertritt dabei die Interessen aller Schweizer Asset Manager:innen. Wir wollen der gesamten Industrie eine Stimme geben, auch den spezialisierten Häusern und neuen Geschäftsmodellen. Dazu gehört, den Dialog mit der Politik zu intensivieren und für Rahmenbedingungen einzutreten, die Innovation ermöglichen. Bei der Nachhaltigkeit zählt für mich nicht das Versprechen, sondern die tatsächliche Wirkung, etwa durch den Dialog mit Unternehmen. Unsere Ausgangslage ist stark. Wir haben allen Grund, optimistisch zu sein. Aber wir dürfen uns nicht auf unseren Erfolgen ausruhen. Weitere Informationen unter: am-switzerland.ch
EI N E P U B LI K AT I O N VO N S M A R T M ED I A
#fokusdigitalsuccessandsecurity
Universität St.Gallen • Brandreport
23
Quantencomputer: Die Risiken sind längst präsent
KI prägt die Debatte über die digitale Zukunft. Doch eine zweite Herausforderung verlangt schon heute Aufmerksamkeit: Quantencomputer könnten etablierte Verschlüsselungsverfahren aushebeln.
Samir Aliyev Programm Direktor, Cyber Security für Führungskräfte, Universität St.Gallen
Herr Aliyev, derzeit dreht sich in der Wirtschaft fast alles um Künstliche Intelligenz. Warum könnten Quantencomputer zur nächsten grossen Sicherheitsherausforderung werden? KI verändert, wie wir arbeiten und Entscheidungen treffen. Quantencomputer könnten etwas noch Grundsätzlicheres verändern: ob unsere Geheimnisse geheim bleiben. Bank- und Gesundheitsdaten, Verträge oder geistiges Eigentum werden heute mit kryptografischen Verfahren geschützt. Leistungsfähige Quantencomputer könnten bestimmte heute verbreitete Verschlüsselungsverfahren brechen. Wann genau das möglich sein wird, wissen wir nicht. Aber wir müssen uns darauf vorbereiten. Warum ist das bereits heute relevant? Weil der Angriff nicht erst dann beginnt, wenn ein entsprechend leistungsfähiger Quantencomputer existiert. Angreifer können verschlüsselte Daten sammeln und speichern, um sie später zu entschlüsseln. Dafür gibt es den Begriff «harvest now, decrypt later». Das bedeutet: Alles, was in zehn Jahren noch vertraulich sein muss, kann bereits heute gefährdet sein. Gerade bei Daten mit einer langen Vertraulichkeitsdauer ist das entscheidend.
Das klingt zunächst nach einer Aufgabe für IT- und Cybersecurity-Abteilungen. Warum gehört das Thema in die Führungsebene? Weil es nicht nur um Technologie geht, sondern um Prioritäten, Budgets, Verantwortlichkeiten und Risikobereitschaft. Eine Migration auf quantensichere Verfahren kann sich über Jahre erstrecken und betrifft Systeme, Lieferanten und Prozesse. Die IT kann nicht entscheiden, welche Risiken ein Unternehmen akzeptiert, welche Daten zuerst geschützt werden oder wie viel Geld für ein Migrationsprogramm bereitgestellt wird. Das sind Führungsentscheidungen. Hinzu kommt die Verantwortung, den Fortschritt zu überwachen und zu dokumentieren. Wie lässt sich der richtige Zeitpunkt für den Einstieg bestimmen, wenn noch niemand weiss, wann leistungsfähige Quantencomputer verfügbar sein werden? Eine hilfreiche Orientierung bietet die sogenannte Mosca-Formel. Vereinfacht gesagt muss man drei Zeiträume betrachten: Wie lange müssen meine Daten vertraulich bleiben? Wie lange brauche ich für die Migration? Und wie lange dauert es voraussichtlich noch, bis ein Quantencomputer die heutige Verschlüsselung brechen kann? Wenn die notwendige Vertraulichkeitsdauer plus Migrationszeit länger ist als die verbleibende Zeit bis zu dieser technologischen Schwelle, ist man bereits spät dran. Deshalb lautet die richtige Strategie nicht: warten und beobachten. Unternehmen sollten deshalb jetzt erfassen, wo sie Kryptografie einsetzen, die Migration planen und Anforderungen an ihre Lieferanten definieren. Wo sehen Sie für die Schweiz besondere Verwundbarkeiten? Unter anderem bei Finanzinstituten: Sie verwalten Daten, die sehr lange vertraulich bleiben müssen. Ein zweiter Bereich ist die Industrie. Dort geht es
um geistiges Eigentum sowie Forschung und Entwicklung. Hinzu kommt der öffentliche Sektor mit sensiblen Bürger- und Infrastrukturdaten. Häufig unterschätzt wird die Lieferkette. Unternehmen können selbst gut geschützt sein und trotzdem von einem Dienstleister oder Technologieanbieter abhängig sein, der nicht ausreichend vorbereitet ist. Mit einer neuen Bedrohung entsteht auch ein neuer Markt. Sie warnen vor «QuantumWashing». Woran erkennt man das? Wir kennen das bereits von KI: Plötzlich wird sehr vieles als «AI-powered» bezeichnet. Ähnliches kann bei Quantum Security passieren. Führungskräfte sollten bei grossen Versprechen vorsichtig sein – etwa bei angeblich «quantum-proof» Produkten oder proprietären, geheimen Kryptografieverfahren. Gute Anbieter können erklären, an welchen anerkannten Standards sie sich orientieren, wie sie den Übergang gestalten und wie ihre Lösung in die eigene Roadmap passt. Es geht nicht darum, ein Produkt zu kaufen und damit das Problem abzuhaken. Es ist ein Transformationsprozess.
Botschaft an Führungskräfte? Cybersecurity, Künstliche Intelligenz und Quantencomputing dürfen nicht in getrennten Silos betrachtet werden. Auch Angreifer und staatliche Akteure kombinieren Technologien. Unternehmen brauchen deshalb ein gemeinsames Risikobild und eine Führung, die diese Entwicklungen zusammenführt. Der erste Schritt ist nicht, jede technische Antwort zu kennen. Der erste Schritt ist, das Thema als Führungsaufgabe zu erkennen. Weitere Informationen unter: lam.unisg.ch/tagungen Die Tagung «Post-Quantum Cyber Security für Führungskräfte» findet am 5. November 2026 erstmals statt. Unter der Leitung von Samir Aliyev behandelt sie die Risiken des Quantencomputings für Unternehmen und die strategischen, regulatorischen und organisatorischen Entscheidungen, die sich daraus ergeben. Organisation: Michelle Klaus, michelle.klaus@unisg.ch, +41 71 224 75 18
Die Universität St. Gallen veranstaltet im November eine Tagung zu Post-Quantum Cyber Security für Führungskräfte. Welche drei Fragen sollte ein Verwaltungsrat danach in seinem Unternehmen stellen? Die erste lautet: Wissen wir überhaupt, wo wir Kryptografie einsetzen? Was man nicht sieht, kann man auch nicht migrieren. Zweitens: Welche unserer Daten müssen in zehn Jahren noch vertraulich sein – Finanzdaten, Kundendaten, geistiges Eigentum oder Forschung? Und drittens: Sind unsere wichtigsten Lieferanten auf den Übergang vorbereitet? Wer diese drei Fragen beantworten kann, hat einen guten Ausgangspunkt für Investitionen, Planung und Prozesse. Was ist darüber hinaus Ihre wichtigste
ANZEIGE
AGON GRUPPE | LEGAL INTELLIGENCE
KI für Entscheidungen mit Verantwortung.
Legal · Compliance · Public Affairs · Innovation STRATEGIE
Vier Schweizer KI-Lösungen, die Risiken früh sichtbar machen, Handlungsoptionen priorisieren und Entscheide nachvollziehbar absichern.
RISIKO
GOVERNANCE
Finanzielle, rechtliche, operative und reputative Auswirkungen im Blick.
1.
2.
3.
KI & LITIGATION PR
KI & DUE DILIGENCE
Risiken erkennen, bevor sie Geschäft und Reputation belasten
Politische Signale früh in strategische Optionen übersetzen
30 % Recht. 70 % blinder Fleck. Was prägt den Entscheid?
Schneller vom Datenraum zur belastbaren Transaktionsentscheidung
Die AGON-KI «Catenae» validiert mit Lieferanten, bündelt Sanktions-, ESGund Reputationssignale und dokumentiert Sorgfaltspflichten. Kritische Auffälligkeiten, Fristen und Nachweise werden priorisiert - als belastbare Grundlage für Freigaben, Eskalationen, Reporting und Haftungsfragen.
Die AGON-KI «Publica Negotia» verdichtet parlamentarische Geschäfte, Vernehmlassungen sowie Behörden- und Mediensignale zu priorisierten Themen, Akteuren, Fristen und Handlungsoptionen. Daraus entstehen kompakte Entscheidungsgrundlagen für Positionierung, Kommunikation und das richtige Timing.
Das KI-Tool von AGON «Cognitio Forensis» wird in Verfahren vor Schweizer und deutschen Behörden eingesetzt. Es macht Begründungs-, Beweis- und Entscheidungsmuster, Normbezüge und Präzedenzfälle sichtbar. AGON verbindet die Erkenntnisse mit rechtlicher Strategie und Litigation PR - für konsistente Botschaften, adressatengerechte Schriftsätze, Medienarbeit und Plädoyer.
Die AGON-KI «Risk Tracker» strukturiert Verträge und Datenräume, vergleicht Klauseln und priorisiert Red Flags. Rollenbasierte Zugriffe, Need-to-know, CleanTeam-Logik und Protokollierung schaffen Kontrolle - für Bewertung, Kaufpreis, Garantien und einen sicheren Transaktionsprozess.
RISIKEN & NACHWEISE
ISSUES & BRIEFINGS
RECHT & REPUTATION
RED FLAGS & CLEAN TEAM
KI & SUPPLY CHAIN
KI & PUBLIC AFFAIRS
SEIT 2026
SEIT 2025
4.
SEIT 2024
SEIT 2023
SWISS QUALITY
DIGITALE SOUVERÄNITÄT
ENTSCHEIDUNGSREIF
Schweizer Daten- und Betriebsmodelle
Kontrollierbar statt Blackbox
Von der Analyse zum Entscheid
Sicherheit, Nachvollziehbarkeit und domänenspezifisches Know-how.
Zugriffskontrolle, Verschlüsselung, Audit Trail und klar definierte Betriebsoptionen.
Priorisierte Risiken, wirtschaftliche Auswirkungen und dokumentierbare Entscheidungsgrundlagen.
www.agon-partners.ch
AGON PARTNERS · Legal · Compliance · Public Affairs · Innovation Schweizer KI. Klare Verantwortung. Nachvollziehbare Entscheide.