CYBERSIKKERHED ER BLEVET ET ANLIGGENDE FOR DIREKTIONEN
Læs mere side 2-3
ER DIT FORRETNINGSFUNDAMENT FREMTIDSSIKRET?
Læs mere side 4
CYBERSIKKERHED ER BLEVET ET ANLIGGENDE FOR DIREKTIONEN
Læs mere side 2-3
ER DIT FORRETNINGSFUNDAMENT FREMTIDSSIKRET?
Læs mere side 4
Dybdegående samtaler med dem, der driver udviklingen i videnskabens verden
MANGE VIRKSOMHEDER OVERSER VIGTIGT LED I DERES IT-SIKKERHED
Læs mere side 5
Scan og få direkte adgang til podcasten her
Det begynder i det små. En hjemmeside, der svarer langsommere end normalt. Et system, der føles tungt. En medarbejder, der undrer sig over, at noget ikke fungerer som det plejer. For mange virksomheder er det sådan, de første tegn viser sig - længe før nogen har det fulde overblik over, hvad der egentlig er på spil.
Men under overfladen kan der være tale om noget helt andet. Et angreb, der allerede er i gang flere steder i organisationen. Et forløb, der udvikler sig over dage eller uger og trækker ressourcer ud af både drift og ledelse. “Vi har set angreb, der kører kontinuerligt over fire uger. Det er enormt drænende for organisationen,” fortæller Martin Høyer, Administrerende Direktør i Conscia Danmark.
Det er den type situationer, der i dag sætter retningen for, hvordan virksomheder arbejder med cybersikkerhed. Det handler om at forstå sammenhænge og reagere hurtigt, når noget ændrer sig. Samtidig er det blevet tydeligt, at trusselsbilledet ikke kun formes af kriminalitet, men også af globale spændinger og statslige interesser.
Et vendepunkt i dialogen med kunderne Hos Conscia Danmark begyndte forandringen at tage form for omkring halvandet år siden. Virksomheden havde i mange år arbejdet med netværk og infrastruktur, som fortsat er en central del af forretningen. Samtidig ændrede dialogen med kunderne karakter.
Spørgsmålene kom i stigende grad til at handle om ansvar, risiko og drift på tværs af hele organisationen.
“Hvis vi virkelig skulle accelerere det og løfte til næste niveau, så var vi nødt til at kigge på, hvordan vi kunne forstærke teamet,” siger Martin Høyer.
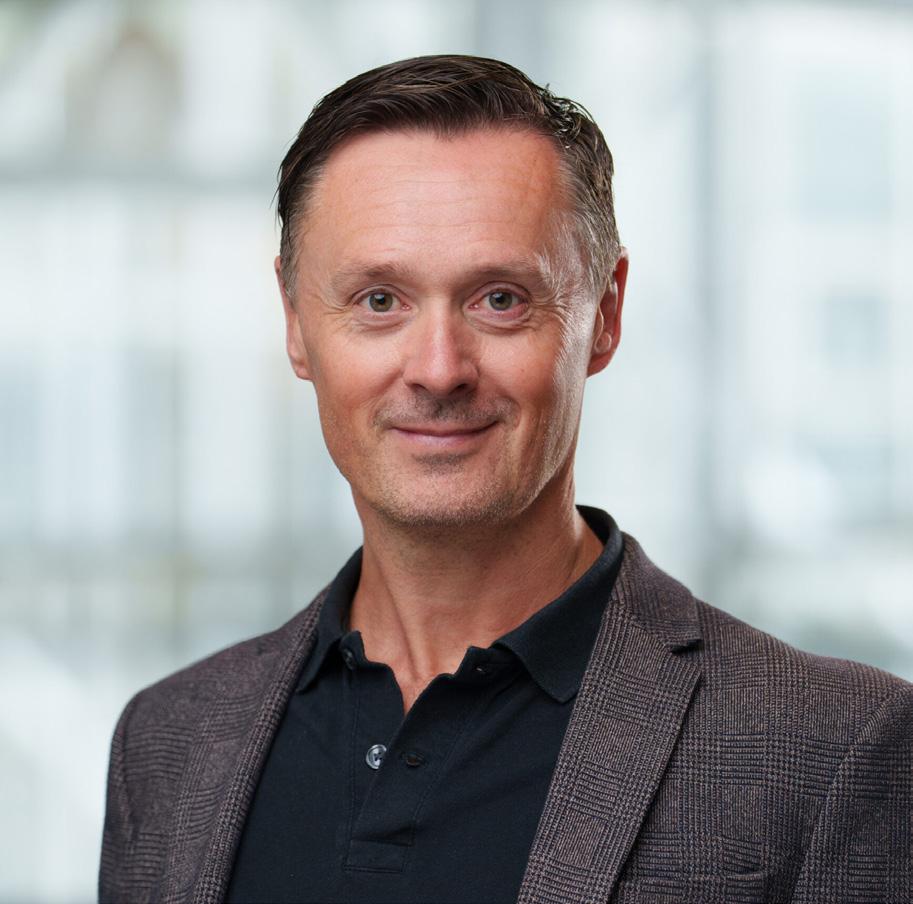
”De bruger AI til at lave adskillige angreb samtidig flere steder i kundens infrastruktur.”
Martin Høyer, Administrerende Direktør i Conscia Danmark
Opkøbet af Dubex blev en del af svaret. Det gav adgang til nye kompetencer inden for cybersikkerhed og rådgivning.
Samtidig blev det tydeligt, at værdien opstår, når de forskellige dele samles.
“De byggeklodser, vi sidder med i dag, kan vi sætte sammen på en måde, som gør løsningerne mere relevante for vores kunder og samtidig styrker deres resiliens i praksis,” forklarer Martin Høyer.
Under integrationsarbejdet blev det tydeligt, at kunderne efterspørger en løsning, hvor én leverandør tager ansvar for helheden. De ønsker klarhed over, hvem der gør hvad, og hvordan opgaverne hænger sammen i praksis.
Siloer bremser overblikket
Mange virksomheder er organiseret i klassiske IT-funktioner. Ét team har ansvar for netværk, et andet for drift, og et tredje for sikkerhed. Den opdeling har fungeret i mange år, men bliver udfordret af et mere komplekst trusselsbillede.
“De har typisk været organiseret i funktioner med datacenter, netværk og cybersikkerhed som hver deres enheder. Det kan være svært at få til at spille sammen,” siger Martin Høyer. Når noget går galt, kan det være uklart, hvor problemet starter, og hvem der skal tage ansvar. Det kan føre til situationer, hvor flere funktioner arbejder parallelt uden at have det fulde overblik.
Den erfaring går igen hos mange virksomheder. Når systemer opererer på tværs, kræver det også, at organisationen arbejder sammen.
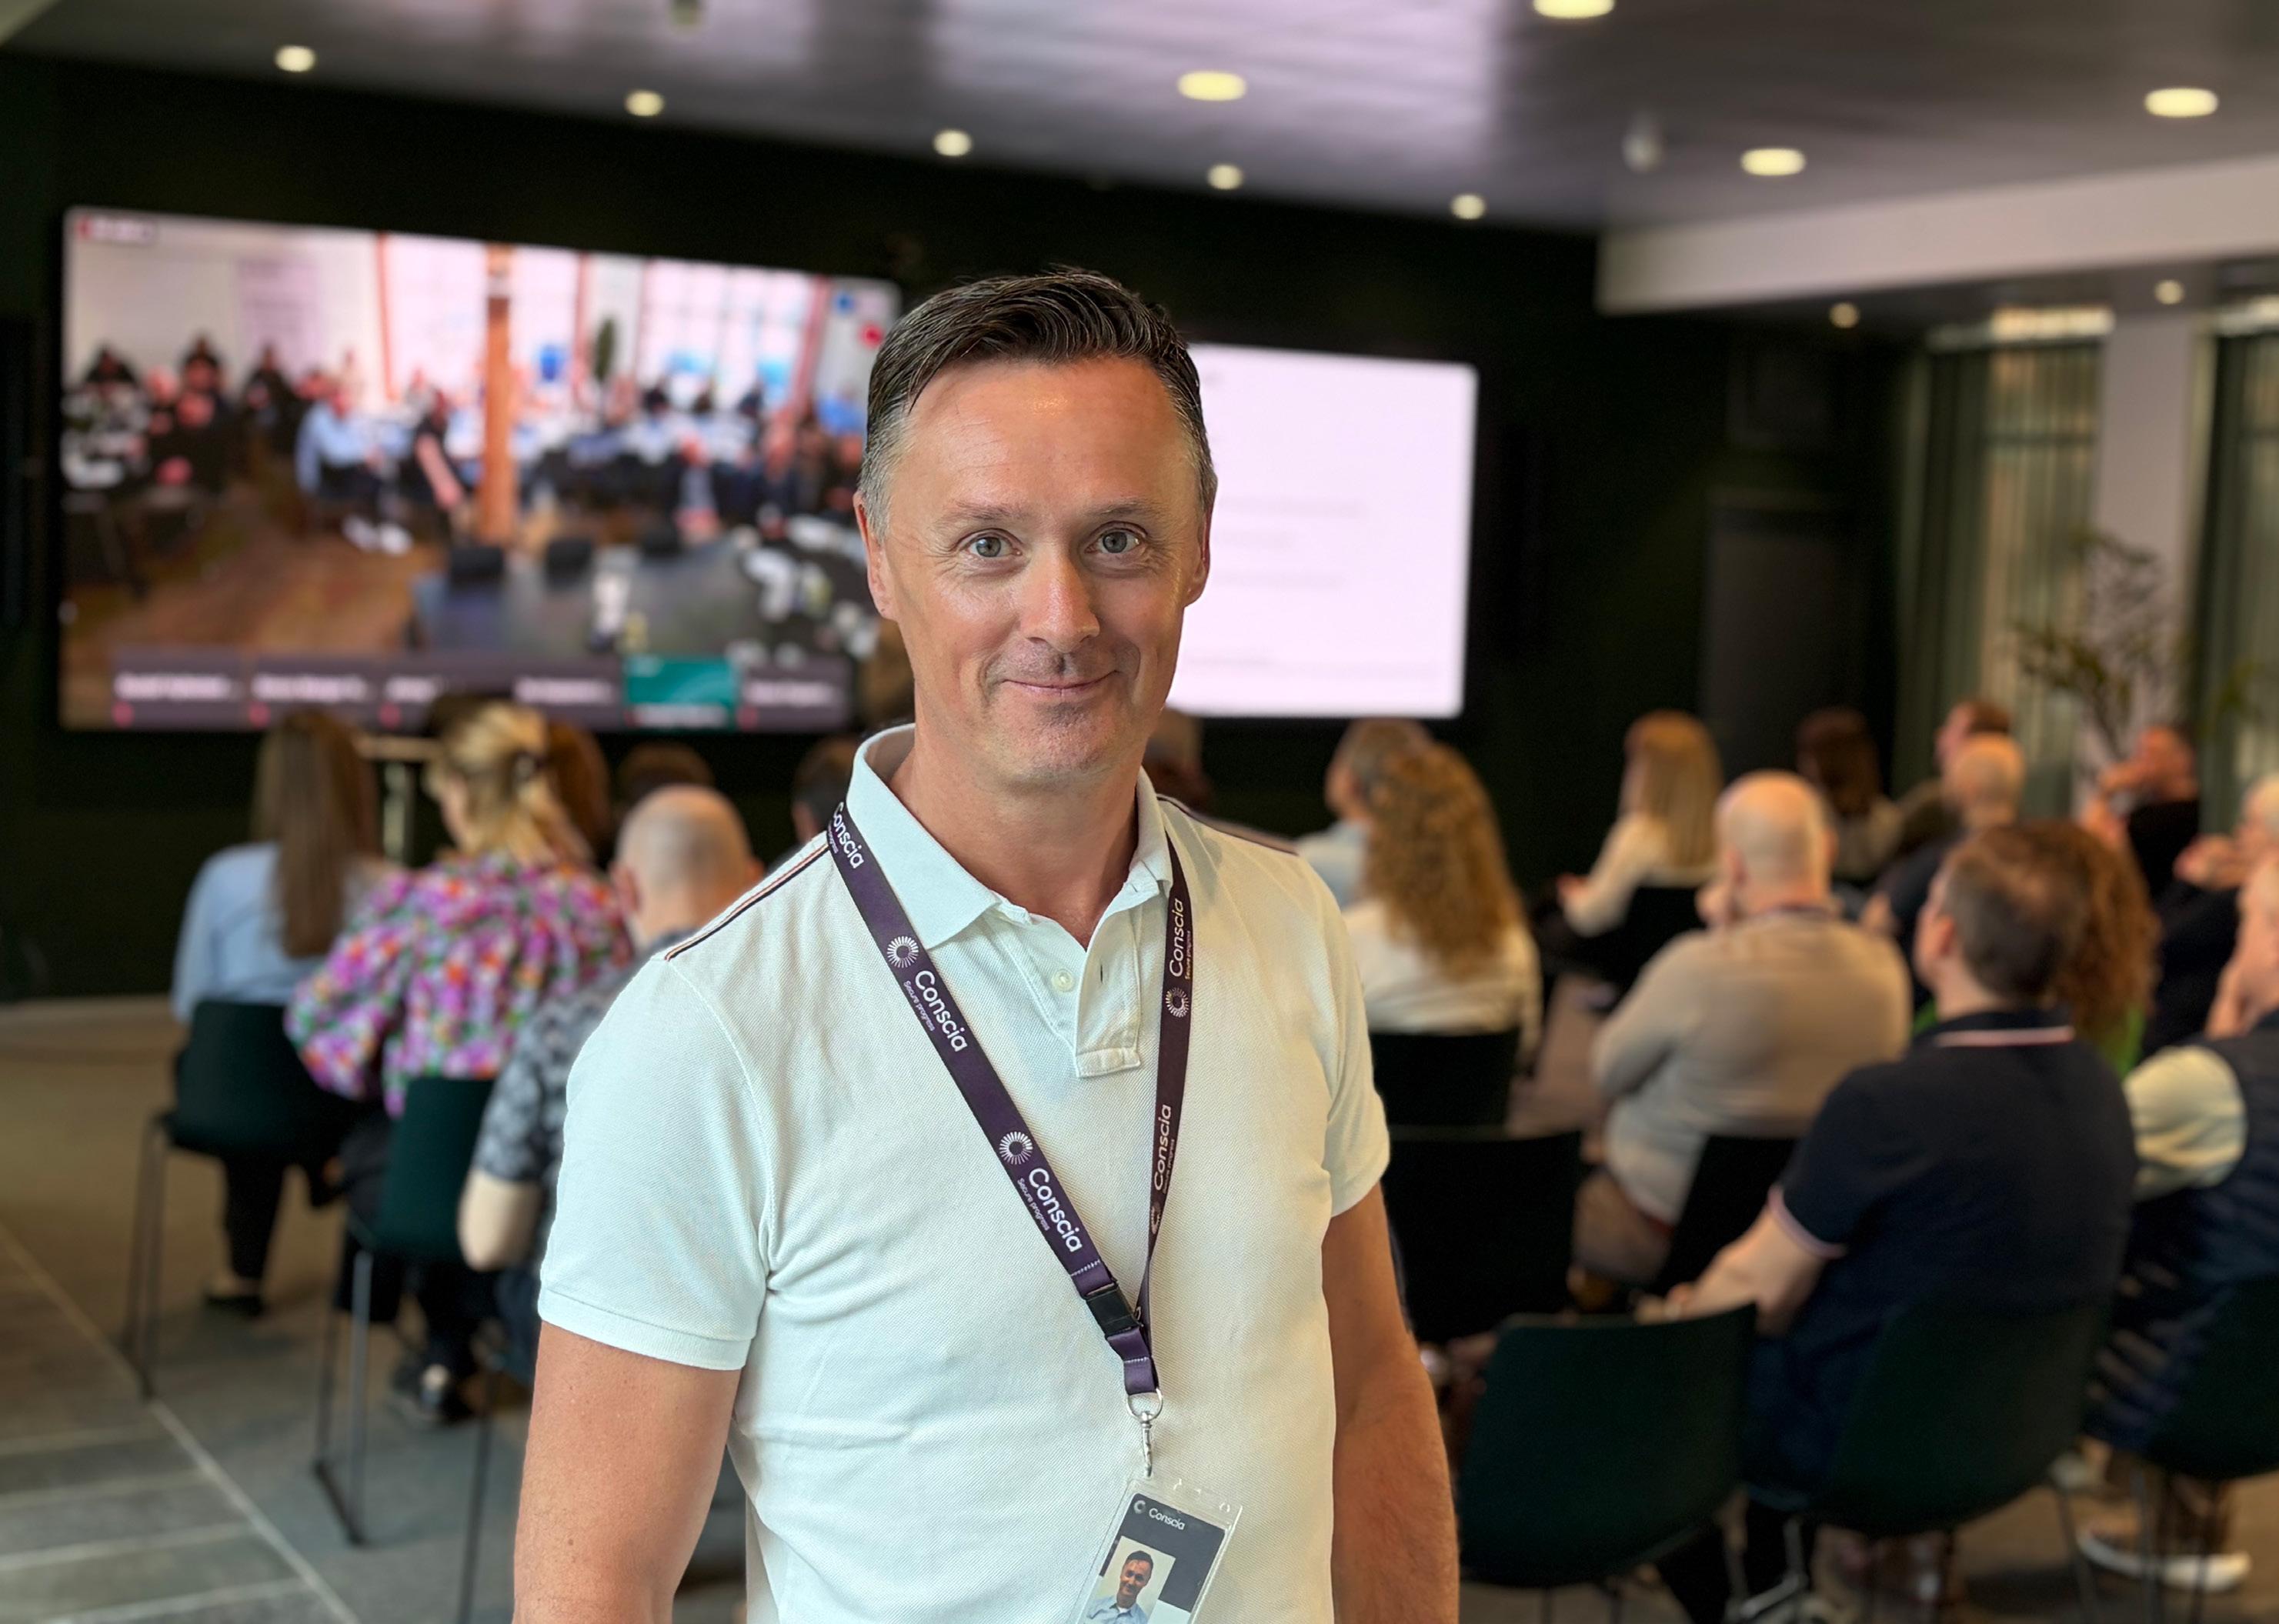
Hos Conscia Danmark er tilgangen at samle kompetencerne ét sted. Det giver kunden én indgang og en samlet leverance. “Vi har bygget det op, så alle byggeklodserne bor i samme hus, og kunden har én indgang til det hele,” siger Martin Høyer. For kunden betyder det, at ansvaret er tydeligt, og at der er et sikkerhedsnet, der griber hurtigt ind før, under og efter en hændelse
Globale spændinger sætter retning for trusselsbilledet Udviklingen i cyberangreb hænger tæt sammen med den internationale geopolitiske situation. Digitale angreb bliver i stigende grad brugt som et redskab i konflikter mellem stater og interessegrupper, hvor virksomheder ofte bliver indirekte mål. “Vi ser både klassisk cyberkriminalitet og nationale interesser, hvor der er statslige aktører involveret,” siger Martin Høyer. Det betyder, at virksomheder i endnu højere grad skal forholde sig til, hvordan deres forretning indgår i en større sammenhæng. Leverandørkæder, samarbejdspartnere og kritiske funktioner kan alle være relevante mål.
Udviklingen rammer også områder, som tidligere har fået mindre opmærksomhed.
“Vi har allerede set eksempler på små vandværker, der er blevet angrebet. Selvom der er tale om mindre organisationer, udgør de en del af den kritiske infrastruktur, og konsekvenserne kan være alvorlige,” fortæller Martin.
Et nyt tempo i cyberangreb
Samtidig udvikler selve angrebene sig hurtigt.
“De bruger avanceret AI til at lave adskillige angreb samtidig flere steder i organisationernes infrastruktur,” fortæller Martin Høyer.
Det betyder, at virksomheder kan opleve pres på flere dele af deres setup samtidig. Et angreb kan ramme brugere, systemer og netværk på samme tid og kræve hurtige beslutninger.
Samtidig varer angrebene længere end tidligere, og kombinationen af automatisering og vedvarende pres gør dem sværere at håndtere.
Krav presser sikkerhed ind i driften
NIS2-direktivet er EU’s nye regelsæt for cybersikkerhed, som stiller krav til, hvordan virksomheder arbejder med risiko, beredskab og håndtering af sikkerhedshændelser.
“I finanssektoren er man vant til regulering. Samtidig varierer modenheden betydeligt,” siger Martin Høyer.
For nogle virksomheder er arbejdet allerede en integreret del af organisationen. For andre begynder det med at skabe overblik og forståelse.
“Hvis man bare ser det som en tjekliste, så flytter det ikke noget,” understreger han.
Arbejdet kræver en forankring, der rækker ud over IT-afdelingen. Ledelsen spiller en central rolle i at sætte retning og prioritere indsatsen.
“Det er først, når man begynder at se det som en ledelsesopgave og en kulturforandring, at det gør en reel forskel,” siger Martin Høyer.
Teknologi skal fungere i praksis
Mange virksomheder har allerede investeret betydelige beløb i sikkerhedsløsninger. Spørgsmålet er i stigende grad, hvordan teknologien bruges i praksis.
“Udfordringen er ikke længere mangel på sikkerhedsværktøjer, men at få dem til at spille sammen,” forklarer Martin Høyer.
Det ændrer relationen mellem virksomheder og deres leverandører.
“Der er et tydeligt momentum i forhold til, at vi bliver inviteret tættere på ledelsen,” siger han.
Samtidig får cybersikkerhed en tydeligere rolle i forretningen.
“Det er noget, kunder og samarbejdspartnere spørger ind til,” siger Martin Høyer.
Kontrol over data og nye prioriteringer
En anden udvikling handler om placering og kontrol over data.
“Vi ser flere, der siger: vi har brug for at vide, hvor vores data er,” fortæller Martin Høyer.
Geopolitiske spændinger og ændringer i lovgivning påvirker, hvordan virksomheder vurderer deres afhængighed af udenlandske teknologier.
“Der kommer en bevægelse mod løsninger inden for EU,” siger han.
Risiko kan måles på bundlinjen
Cybersikkerhed bliver i stigende grad vurderet ud fra de konkrete konsekvenser for forretningen.
“Hvis man kan sætte kroner og ører på, hvad nedbrud koster, bliver det tydeligt,” forklarer Martin Høyer.
“Hvis din ERP-løsning ikke fungerer, så kan man hurtigt se, hvad det betyder økonomisk,” siger han.
For virksomheder betyder det, at cybersikkerhed ikke længere kan betragtes som et teknisk anliggende, men som en forretningskritisk disciplin og et ansvar, der i sidste ende ligger hos direktionen.
Conscia Momentum 2026
Afholdes i Hangaren i Kastrup den 2. september 2026 kl. 09:00-18:00. Konferencen samler ledere, specialister og beslutningstagere om aktuelle temaer inden for cybersikkerhed, teknologi og forretning. Programmet byder på flere fagspor med internationale oplægsholdere og cases med konkrete udfordringer og løsninger.
Læs mere og tilmeld dig på: https://conscia.com/dk/events/ conscia-momentum-2026/
For danske virksomheder er cybersikkerhed ikke længere bare en omkostning på it-budgettet eller noget, der er placeret i kælderen. Det er blevet et grundvilkår for at drive virksomhed, og et strategisk spørgsmål der rækker langt ind i både forretning, ansvar og samfund.
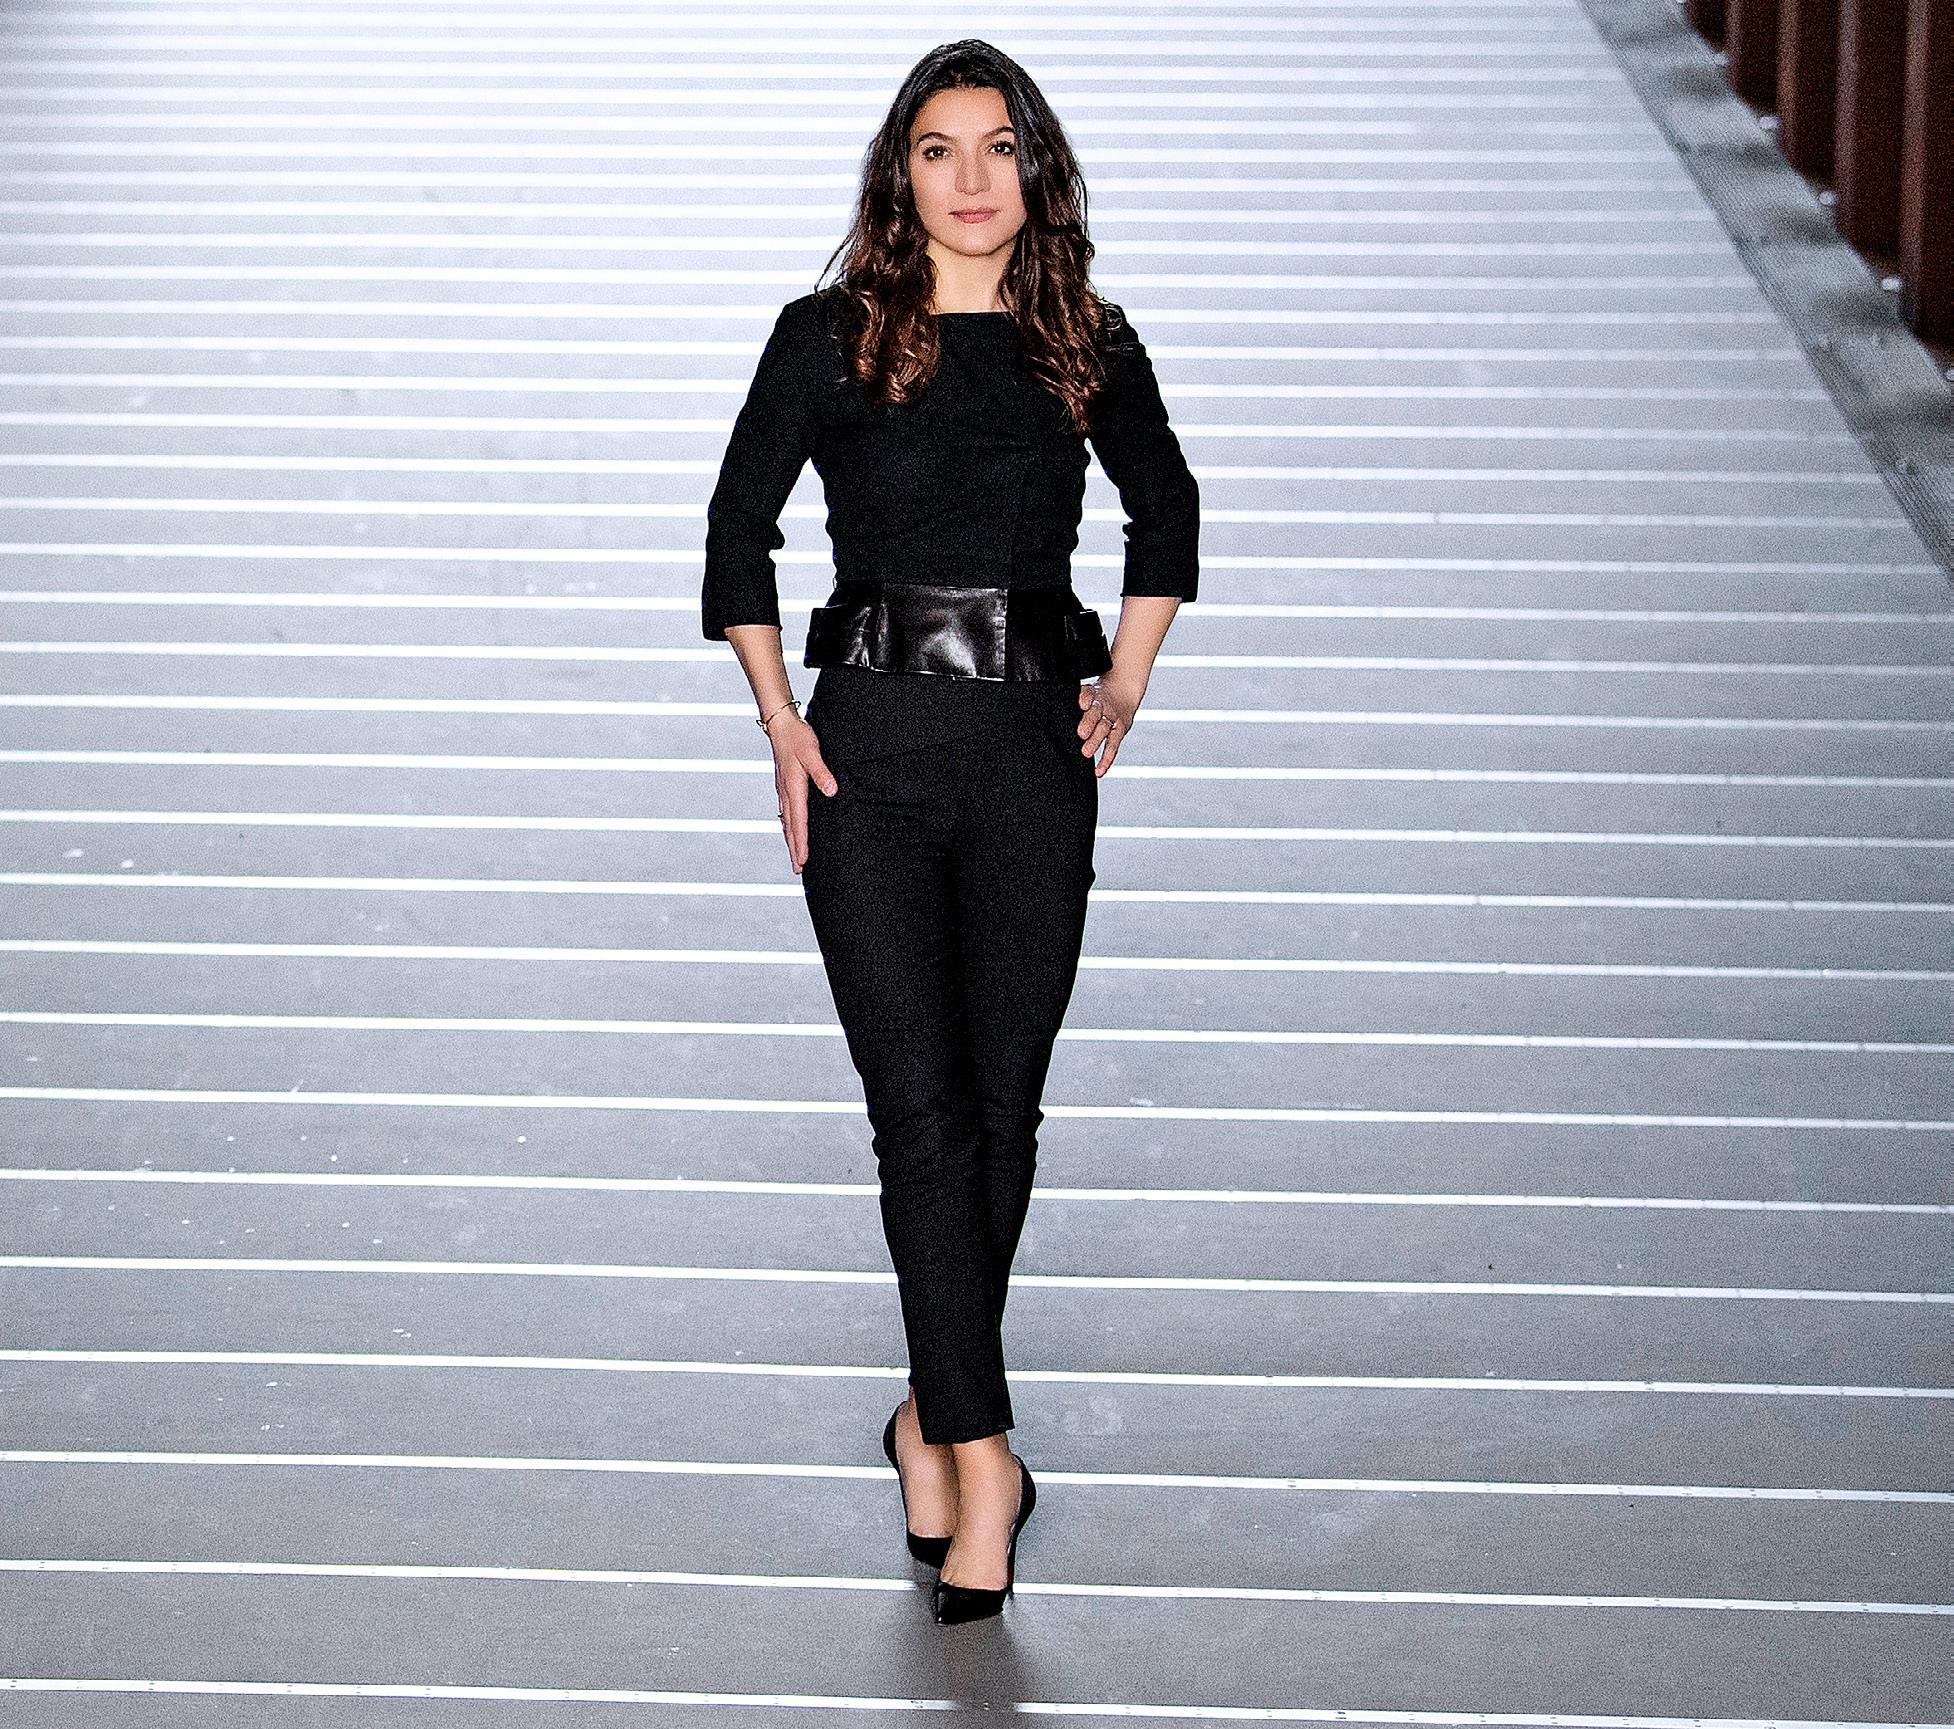
Af Natasha Friis Saxberg, CEO, Chief Executive Officer, i IT-Branchen
FFor det handler ikke længere kun om firewalls, antivirus og phishing-mails. Det handler om, hvordan din virksomhed overlever og vokser i en verden, hvor truslerne er intelligente, reguleringen er gennemgribende, og hvor konsekvenserne af inaktivitet er forretningskritisk.
Vi er midt i et teknologisk paradigmeskifte Både som samfund og i de enkelte virksomheder står vi i en tid, hvor trusselsbilledet konstant udvikler sig. Angreb bliver mere avancerede, mere automatiserede og i stigende grad drevet af ny teknologi som kunstig intelligens. Cyberangreb mod danske virksomheder er fordoblet på blot ét år, og regningen kan for den enkelte virksomhed kan løbe op i 120 millioner kroner pr. angreb. Samtidig viser World Economic Forums ”Global Cybersecurity Outlook 2026”, at 94% af adspurgte ledere peger på kunstig intelligens som den mest betydningsfulde kraft for forandring i cybersikkerheden.
Nytteværdien og dermed også afhængigheden af digitale løsninger, data og sammenkoblede systemer vokser overalt. Det stiller nye krav til danske virksomheder. Ikke kun til deres tekniske sikkerhed, men til deres evne til at forstå, styre og prioritere risici på tværs af organisationen.
Regulering er en reel udfordring Men det er ikke kun teknologien, der udfordrer os. Den regulatoriske virkelighed strammer også grebet. NIS2-direktivet er trådt i kraft og stiller skærpede krav til sikkerhedsstyring, hændelsesberedskab og governance for et bredt udsnit af sektorer og virksomheder.
Alligevel er et bemærkelsesværdigt antal virksomheder fortsat i tvivl om, hvorvidt de overhovedet er omfattet af direktivet, og hvornår de er forpligtet til at indmelde hændelser til myndighederne. Det er en problematisk usikkerhed i et reguleringslandskab, der ikke venter på de uafklarede. Samtidig lurer den næste store bølge af regulering i horisonten med den kommende Cyber Resilience Act (CRA), hvor virksomheder allerede fra september 2026 bliver forpligtet til at rapportere om kendskab til alvorlige sårbarheder og sikkerhedshændelser indenfor 24 timer. Med CRA bliver der for alvor stillet krav til sikkerheden i alle internetforbundne produkter, og en regulering der potentielt vil ramme danske virksomheder langt hårdere end NIS2.
Det er nu, du skal sikre fundamentet Hverken den teknolo-
giske, regulatoriske eller geopolitiske situation kommer til at blive mindre kompleks eller udfordrende i fremtiden. Tværtimod.
Det er præcis derfor, cybersikkerhed i 2026 er blevet et strategisk ledelsesspørgsmål. Det kræver governance, det kræver risikostyring, og det kræver, at sikkerhed tænkes ind i hele forretningen - fra leverandørkæder til produktudvikling, fra bestyrelsesgangen og til den enkelte medarbejders daglige adfærd.
Spørgsmålet er ikke, om man bliver en del af det digitale våbenkapløb, men hvordan man vil positionere sig i det. Derfor inviterer vi jer til at bruge magasinet som afsæt til at blive klogere, til at dele erfaringer, og til at tage de næste skridt i arbejdet med at styrke cybersikkerheden.
Ansvarshavende redaktør Henning Andersen, henning@partnermedier.dk
Projektleder William Nymann, william@partnermedier.dk
Journalister Martin Andersen
Grafisk produktion Majbritt Høger, majbritt@partnermedier.dk
Udgiver
i samarbejde med Berlingske
K ære Læser
Indholdet i denne udgivelse er bl.a. blevet til i samarbejde med vores mange sponsorer og annoncører. Vores tekstforfattere og journalister har gjort sig umage med at finde og skrive indhold til dig, som vi håber vil give dig god information o g inspiration. God læselyst!
Vi tager forbehold for evt. trykfejl og farveafvigelser.
“Der findes desværre alt for mange eksempler på, at printere bliver udnyttet af hackere. De kan starte med adgang til én enhed og derfra bevæge sig videre ind i netværket,” siger Jørgen Nielsen, sikkerhedsrådgiver Canon.
Virksomheder printer hver dag følsomme dokumenter - uden altid at tænke over, hvor de ender. Alligevel er printeren stadig et overset punkt i IT-sikkerheden.
Af Martin Andersen
IT-sikkerhed fylder mere end nogensinde i virksomheder. Systemer bliver opdateret, medarbejdere trænes, og adgang kontrolleres i flere lag. Alligevel er der et område, som ofte glider ud af fokus: printeren.
Hos Canon møder Jørgen Nielsen, sikkerhedsrådgiver hos Canon med fokus på print- og dokumentløsninger, jævnligt virksomheder, der har styr på klassiske sikkerhedsdiscipliner, men hvor printmiljøet ikke er tænkt ind på samme niveau.
“Computere og mobiltelefoner er pakket ind i IT-sikkerhed. Printeren bliver alt for ofte glemt - som om den bare er en maskine i hjørnet. I virkeligheden kan den være et overset hul i virksomhedens datasikkerhed,” siger Jørgen Nielsen. Det skaber en skævhed, fordi print ikke fungerer isoleret. Tværtimod indgår det i en kæde af systemer, hvor data bevæger sig gennem flere led, før det ender på papir.
Et komplekst flow bag et simpelt klik
Når en medarbejder sender et dokument til print, starter en proces, der involverer langt mere end selve printeren. Data behandles på brugerens enhed, sendes gennem netværket, håndteres af software eller servere og lander til sidst i printeren.
Hvert trin stiller krav til sikkerheden. Hvis ét led ikke er tilstrækkeligt beskyttet, kan det påvirke resten.
“Mange tænker ikke over, hvor mange elementer der faktisk er involveret i et print,” siger Jørgen Nielsen. Samtidig er der en teknisk arv, som stadig præger mange miljøer, hvor ældre printerdrivere og løsninger baseret på forældet teknologi fortsat er i brug.
“Det er gammel teknologi, og det er noget af det, hackerne går efter,” siger Jørgen Nielsen.
En skjult adgang til netværket
Printeren er koblet på netværket og kommunikerer med andre systemer. Det gør den interessant for angribere, der leder efter indgange.
“Der findes desværre alt for mange eksempler på, at printere bliver udnyttet af hackere. De kan starte med adgang til én enhed og derfra bevæge sig videre ind i netværket,” siger Jørgen Nielsen.
Angreb begynder sjældent med det mest oplagte mål. I stedet udnytter man det svageste punkt. En printer, der ikke er opdateret eller korrekt konfigureret, kan give det første fodfæste.
Herfra kan angribere kortlægge systemer og arbejde sig videre ind i organisationen.
“De kan overvåge printeren og de dokumenter, der bliver sendt til den,” siger Jørgen Nielsen.
Overblik er ofte det, der mangler
En gennemgående udfordring er manglen på overblik. Print bliver sjældent behandlet som en samlet disciplin, og ansvaret kan være spredt.
“Problemet er, at mange virksomheder mangler et samlet overblik. Når print er spredt ud på flere systemer, opstår der let huller, som ingen får lukket,” siger Jørgen Nielsen. Når hardware, software og dokumenthåndtering ikke ses i sammenhæng, bliver det svært at identificere risici. Sårbarheder kan opstå ét sted og få konsekvenser et andet.
Sikkerheden begynder i opsætningen
Arbejdet med at styrke sikkerheden starter med det grundlæggende.
“Først skal man have styr på konfigurationen af printerne - både ved installation og løbende. Dernæst en softwareløsning til print. Og endelig et samlet overblik over hele setup’et,” siger Jørgen Nielsen.
Standardopsætninger er sjældent tilstrækkelige. Printere skal tilpasses virksomhedens sikkerhedsniveau og løbende opdateres for at lukke kendte sårbarheder.
Dokumentet er det sidste led - og ofte det mest synlige Selve dokumentet er den del af processen, medarbejderne møder direkte. Her bliver konsekvenserne hurtigt konkrete.
“Vi printer ofte dokumenter, som ikke må falde i de forkerte hænder,” siger Jørgen Nielsen.
Mange organisationer har derfor indført løsninger, hvor brugeren skal være fysisk til stede for at frigive sit print. Det reducerer risikoen for, at følsomme dokumenter ligger frit fremme.
Andre virksomheder tager aktivt stilling til, hvordan følsomme dokumenter håndteres i print, og sikrer, at de kun kan printes under de rette betingelser.
Et område i bevægelse Print fylder sjældent meget i hverdagen. Det fungerer - og derfor bliver det ofte overset. “De fleste virksomheder tænker ikke på printeren, før den ikke virker. Samtidig leder angribere efter de oversete ledog her er printeren ofte et oplagt sted at starte,” siger Jørgen Nielsen.
Når printeren bliver tænkt ind på linje med resten af infrastrukturen, handler det om at få styr på konfiguration, opdateringer og adgang - præcis som med computere og mobile enheder.
Hos Canon arbejder man med samlede sikkerhedsløsninger, hvor printere bliver sat korrekt op fra start og løbende vedligeholdt med blandt andet firmware-opdateringer og styring af adgang.
Samtidig giver løsninger som uniFLOW Online mulighed for at kryptere printdata, styre brugerrettigheder og fastsætte regler for, hvordan og hvornår dokumenter kan printes. Printeren står det samme sted som altid. Forskellen ligger i, hvordan man ser på den.
Læs mere om uniFLOW online her
Mens netsvindel eksploderer globalt, står Danmark med et af verdens sikreste digitale adressesystemer. En ny rapport afslører, hvorfor de kriminelle holder sig væk fra .dk - og hvad der sker, når de alligevel prøver.
Af Martin Andersen
Der går ikke en uge, uden at en ny phishing-mail lander i indbakken.
Falske pakkemeddelelser, opdigtede bankadvarsler og webshops med priser, der er for gode til at være sande. Svindlerne er blevet dygtigere, og med kunstig intelligens i værktøjskassen kan de nu massefremstille troværdigt bedrag på sekunder.
Men her er den gode nyhed: De bruger næsten aldrig danske domænenavne til det.
En ny sikkerhedsrapport fra Punktum dk - organisationen bag alle .dk-domæner - viser, at kun 7 danske domæner figurerede på Teleindustriens blokeringslister i 2025. Syv. Ud af mere end 3.500 blokerede svindelsider. Det svarer til under 0,2 procent.
De ser, hvad andre ikke kan se Forklaringen ligger i en kombination af strenge regler og et overblik, ingen andre har. Punktum dk administrerer samtlige 1,3 millioner danske domænenavne og kan derfor spotte mistænkelig aktivitet i realtid.
“Vores store indsigt i den danske zone betyder, at vi kan se de huller, som de kriminelle forsøger at snige sig igennem,” siger Jakob Bring Truelsen, administrerende direktør i Punktum dk.
I 2025 kontaktede Punktum dk næsten 1.000 domæneejere, fordi noget så forkert ud. Måske var en hjemmeside blevet hacket og brugt til at sprede malware. Måske lignede et nyoprettet domæne mistænkeligt meget en dansk banks adresse. Hver gang rykkede Punktum dk ud - og i langt de fleste tilfælde forsvandt problemet, før det nåede at ramme nogen.
Svindlerne gider ikke besværet
Det lave misbrugstal skyldes også, at det simpelthen er for bøvlet at snyde på et .dk-domæne. Alle ejere skal kunne dokumentere deres identitet med navn, adresse og telefonnummer. Kan de ikke det, lukker domænet.
• 1,3 mio. registrerede .dk-domæner
• 953 proaktive henvendelser om misbrug
i 2025
• 12 domæner suspenderet på baggrund af Punktum dk’s vilkår
• 1 domæne lukket efter retskendelse
• 7 .dk-domæner på Teleindustriens blokeringsliste - ud af 3.578
Punktum dk’s sikkerhedsrapport giver et samlet overblik over trusler, blokeringer og de tiltag, der holder den danske zone sikker. Rapporten er tilgængelig for beslutningstagere, it-sikkerhedseksperter og alle med interesse i Danmarks digitale forsvar.
Læs mere på www.punktum.dk
”Vores store indsigt i den danske zone betyder, at vi kan se de huller, som de kriminelle forsøger at snige sig igennem.”
Jakob Bring Truelsen, administrerende direktør i Punktum dk
Tidligere havde en mistænkt ejer 30 dage til at bevise sin identitet. Nu er fristen skåret ned til 10 dage, hvilket træder i kraft pr. 1. juli 2026 - eller endnu kortere, hvis der ligger en konkret klage bag. For professionelle svindlere, der lever af at operere hurtigt og anonymt, er det en stopklods.
“Når misbrug skal begrænses, handler det om hastighed,” forklarer Jakob Bring Truelsen. “Derfor agerer vi hurtigt, når vi bliver bekendt med, at et domænenavn misbruges.” Resultatet taler for sig selv: I hele 2025 suspenderede Punktum dk kun 12 domæner på baggrund af egne regler. Og politiet bad kun om at lukke ét eneste domæne via en retskendelse. Problemerne blev ganske enkelt løst, før de nåede at vokse sig store.
Fremtidens svindel kræver nye våben Alligevel hviler Punktum dk ikke på laurbærrene. Rapporten peger på, at de kriminelle er ved at skifte taktik. Med AI kan de nu skabe phishing-sider og fup-webshops, der er næsten umulige at skelne fra de ægte. Stavefejlene er væk. Designet er professionelt. Og tempoet er skruet i vejret.
Svaret kommer her i 2026, når Punktum dk introducerer en ordning med såkaldte Trusted Flaggers - pålidelige indberettere. Det betyder, at udvalgte myndigheder får en direkte linje til at indberette misbrug. Når en myndighed med særlig ekspertise vurderer, at et domæne bruges til svindel, kan Punktum dk lukke det med det samme.
For at få status som Trusted Flagger skal myndigheden påtage sig det fulde juridiske ansvar for sin vurdering. Så det er altså for dem der ved, hvad de har med at gøre.
Et lille land med store muskler
Danmark er ikke et stort land. Men når det kommer til digital sikkerhed, spiller vi i en helt anden liga. Internationale målinger placerer konsekvent .dk blandt de 3 sikreste topdomæner i verden.
Det sker ikke af sig selv. Det kræver konstant overvågning, hurtige reaktioner og viljen til at stramme reglerne, når trusselsbilledet ændrer sig.
“Tallene taler deres eget tydelige sprog,” siger Jakob Bring Truelsen. “Når kun 7 ud af 3.500 blokerede domæner er på .dk, viser det, at vores model virker. Men det viser også, at vi hele tiden skal blive bedre til at finde de huller, de kriminelle leder efter.”
Andelen af danske virksomheder, der har været ramt af cyberkriminalitet, er fordoblet sammenlignet med sidste år, viser ny rapport. Samtidig vurderer knap halvdelen af store virksomheder, at et cyberangreb koster over 500.000 kr. om dagen. På trods af millionomkostning og stigende bekymringer vurderer ganske få beslutningstagere dog, at det kan føre til konkurs.
Cyberangreb mod store og mellemstore danske virksomheder er fordoblet på ét år.
14 procent af store virksomheder blev ramt af cyberkriminalitet i 2025, mens andelen året før var 6 procent. Blandt mellemstore virksomheder er andelen ligeledes steget fra 5 til 13 procent i samme periode:
”Vi har set mere end en fordobling i antallet af cyberangreb på ét år. Det er en markant udvikling og med stigende brug af AI rammer cyberangreb i dag bredere – fra kritisk infrastruktur til små og mellemstore virksomheder – og sker også langt hyppigere. Udviklingen understreger behovet for, at vi opruster i samfundet og rykker endnu tættere sammen og deler trusselsinformation på tværs af sektorer,” siger John Henriksen, CEO hos TDC Erhverv.
Tallene kommer fra den nye rapport ”Er jeres virksomhed klar til i morgen?” for 2026.
300 C-level medarbejdere (CEO, CFO, CIO) på tværs af brancher og virksomhedsstørrelser i Danmark er blevet interviewet.
Hver fjerde store danske virksomhed angrebet flere gange Rapporten afslører, at næsten halvdelen af de store danske virksomheder (44%) har været udsat for cyberkriminalitet inden for de seneste fem år. Og hver fjerde af dem har oplevet at blive angrebet mere end én gang. En stigende andel af angrebene er sket inden for de seneste to år. Blandt mellemstore virksomheder, der har været ramt de seneste fem år, er 76 procent af angrebene sket i denne periode – mod 44 procent sidste år. For små virksomheder er andelen steget til 65 procent i år fra 33 procent sidste år. Samtidig er bekymring for at blive ramt af cyberkriminalitet steget. Især blandt de store virksomheder, hvor 64 procent i høj eller meget høj grad er bekymret – en stigning på hele 10 procent i forhold til sidste års rapport.
Regningen kan løbe op i 120 millioner kroner Mindst 500.000 kr. pr. dag. Så meget vurderer knap halvdelen af de store danske virksomheder, at det vil koste, hvis de rammes
af et hackerangreb, hvor it-systemer lukkes ned. Hos større virksomheder (+250 ansatte) inden for produktion og retail vurderes det, at daglige tab ved IT-angreb kan løbe op i 20-40 mio. kr. ved fuld nedlukning.
For små og mellemstore virksomheder estimeres de daglige omkostninger til at ligge på henholdsvis 70.000 kr. og 190.000 kr.
For en nordisk virksomhed kan det i gennemsnit tage otte måneder at komme ovenpå igen efter et cyberangreb. Dermed kan regningen for en stor virksomhed ende på over 120 millioner kr., hvis den daglige omkostning vurderes til over 500.000 kr.
Manglende beredskabsplan hos de små virksomheder, men minimal frygt for konkurs
Med så store potentielle konsekvenser kunne man forvente, at virksomhedernes beredskab var solidt forankret – men det er ikke tilfældet. Størstedelen af de store og mellemstore virksomheder har en beredskabsplan og der er sket en stigning især blandt de mellemstore sammenlignet med de foregående år. Men det er stadig kun under hver fjerde danske virksomhed, der har en fuldt implementeret beredskabsplan, hvor alle i virksomheden ved, hvad de skal gøre i tilfælde af et cyberangreb. De små virksomheder halter fortsat meget efter, hvor fire ud af fem ikke har en fuldt implementeret plan, og over hver tredje har slet ingen plan (35%) i tilfælde af cyberangreb.
Trods manglende planer, stigende cybertrusler og store daglige omkostninger forbundet med et angreb forventer virksomhederne (1-4%) dog ikke, at et cyberangreb med stor sandsynlighed vil føre til konkurs inden for 12 måneder.
Faktisk føler størstedelen af de adspurgte virksomheder sig ligefrem godt rustet til fremtiden.
Næsten 8 ud af 10 af de store og mellemstore, og lidt over halvdelen af de små virksomheder.
En stor udvikling siden første rapport i 2023, hvor tallet var henholdsvis 60 procent hos de store, 47 procent hos de mellemstore og 42 procent hos de små.
”Vi har set mere end en fordobling i antallet af cyberangreb på ét år. Det er en markant udvikling og med stigende brug af AI rammer cyberangreb i dag bredere – fra kritisk infrastruktur til små og mellemstore virksomheder – og sker også langt hyppigere. Udviklingen understreger behovet for, at vi opruster i samfundet og rykker endnu tættere sammen og deler trusselsinformation på tværs af sektorer.”
John Henriksen, CEO hos TDC Erhverv
TDC Erhverv tilbyder en bred portefølje af løsninger inden for kommunikationsteknologi, digitalt samarbejde og it-sikkerhed. Med end-toend løsninger, der dækker virksomheders behov uanset størrelse og kompleksitet, forbinder TDC Erhverv kunder, medarbejdere og omverden. Også når de digitale behov ændrer sig i takt med udviklingen og ambitionerne, giver TDC Erhverv virksomheder, store som små, friheden til at se fremad.
Vi kan hjælpe dig med at opnå
cybersikkerhed og compliance i din virksomhed. Få en uforpligtende snak med en af vores eksperter.
Ring til os: 70 84 84 88
Besøg os: sentiq.dk
Felix Klastrup Chief Executive Officer
Max Schläger Nielsen Head of Cybersecurity & Compliance