
Kill chain i Intrusion kill chain 7.
Wprowadzenie
cyberprzestrzeń cyberbezpieczeństwo
ryzyka
cyberbezpieczeństwa
Cyberprzestrzeń, cyberbezpieczeństwo, cyberryzyko
cyberprzestrzeni
zagrożenie podatność incydent jako elementy bezpieczeństwo cyberbezpieczeństwo
Bezpieczeństwo informacyjne. Nowe wyzwania
Jeśli potrafisz zmierzyć to, o czym mówisz, i wyrazić za pomocą liczb, to znaczy, że wiesz coś o tym. Ale jeśli nie potrafisz tego zmierzyć, jeśli nie potrafisz wyrazić tego za pomocą liczb, twoja wiedza jest niewystarczająca
qua non
supply chain
digital supply chain
Supply Chain Compromise of Software Dependencies
intruz haker
cyberprzestępca
Thomas Reid
1.1.1.
cyberspace
A Declaration of the Independence of Cyberspace
o wynikach kontroli realizacji przez podmioty państwowe zadań w zakresie ochrony cyberprzestrzeni RP
zespoły współpracujących ze sobą urządzeń informatycznych i oprogramowania, zapewniających przetwarzanie i przechowywanie, a także wysyłanie i odbieranie danych poprzez sieci telekomunikacyjne za pomocą właściwego dla danego rodzaju sieci urządzenia telekomunikacyjnego przeznaczonego do podłączenia bezpośrednio lub pośrednio do zakończeń sieci -
jak elementy tych zbiorów TWORZĄ PRZESTRZEŃ?
przestrzeń -
informację potem dane
relacje od powiązań
właściwe dla danego rodzaju sieci urządzenie telekomunikacyjne przeznaczone do podłączenia bezpośrednio lub pośrednio do zakończeń sieci
cyberspace
jest możliwym do przyjęcia założeniem, że cyberprzestrzeń jest „prawie jak” przestrzeń rzeczywista, jeżeli tylko zignoruje się to, że cyberprzestrzeń jest zaludniona przez rzeczywistych użytkowników, którzy doświadczają cyberprzestrzeni i przestrzeni rzeczywistej jako odmiennych, ale połączonych, gdzie działania wykonane w jednej z nich, mogą mieć swe konsekwencje w drugiej .
Cyberprzestrzeń oraz przestępczość w cyberprzestrzeni − zagadnienia definicyjne
it is possible to assert that cyberspace is “just like” real space only if one ignores that cyberspace is peopled by real users who experience cyberspace and real space as different but connected, with acts taken in one having consequences in the other
and Communications Technology
ogół cyfrowych informacji, informacyjnej infrastruktury, komputerów, systemów, oraz oprogramowania, a także interakcje zachodzące pomiędzy technologią informacyjną, a światem fizycznym, w odniesieniu do których następuje proces komunikacji oraz wymiany informacji
… ICT is the entirety of digital information, information infrastructures, computers, systems, applications and the interaction between information technology and the physical world regarding which there is communication and information exchange.
cyberspace − a global domain within the information environment consisting of the interdependent network of information technology infrastructures, including the Internet, telecommunications networks, computer systems, and embedded processors and controllers
cyberspace-
Internet, sieci telekomunikacyjne, systemy komputerowe a także osadzone w nich procesory oraz kontrolery
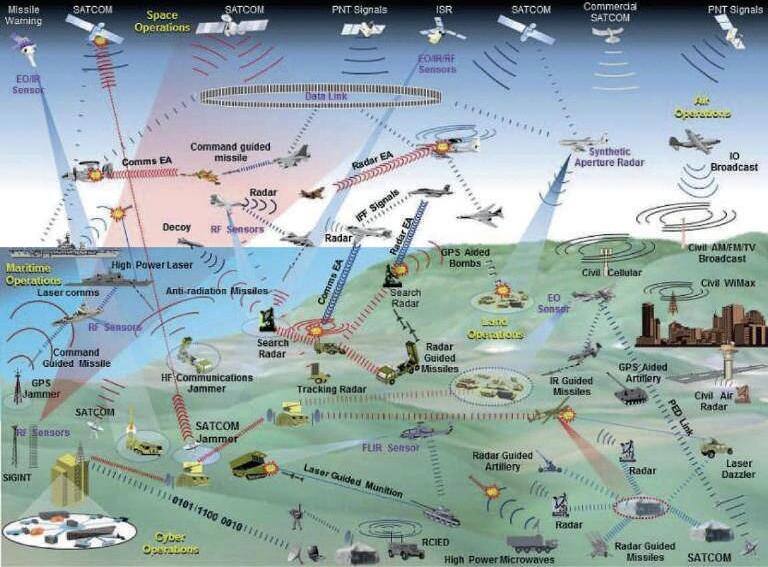
RYS. 1.1.
cyberspace
pole akustyczne 3. zdolność do wykrywania i/lub wytwarzania zmian pola akustycznego 11
Definicja 1.1
Termin „cyberprzestrzeń” oznacza środowisko (na które składa się ląd, woda, powietrze, kosmos oraz pole elektromagnetyczne) i umieszczone w tym środowisku obiekty posiadające zdolność kształtowania pola elektromagnetycznego i wykrywania jego zmian oraz magazynowania informacji o tych zmianach.
: a co z zasobami
informacyjnymi, które pojawiają się często w definicjach legalnych
1.2.3. reali-
zacja -
jest incydent
scenariuszem realizacji zagrożenia
Podatności
ZagrożenieIncydent
Czynności realizacji zagrożenia (scenariusz)
Zasoby niezbędne do realizacji scenariusza
Kostka ICOM:
− Input
− Control
− Output
− Mechanism
− (Proces)
Sposób modelowania procesów biznesowych
RYS. 1.2.
Ryzykiem r( , a) decyzji a A względem rozkładu prawdopodobieństwa na przestrzeni warunków W nazywa się oczekiwaną funkcję strat r( ,a) = fs(w,a),
gdzie: – symbol wartości oczekiwanej (expected).
Co jest czym ...
r(ξ, a) = εξfs(w, a)
Ryzyko (gdy wiemy, jakie są prawdopodobieństwa wystąpienia pewnych zdarzeń lub cech (tj. warunków w ∈ W) oraz gdy będzie podjęta konkretna decyzja a ∈ A ze zbioru decyzji możliwych).
Oczekiwana strata, która będzie miała miejsce w przyszłości, gdy zostanie zrealizowana konkretna decyzja a ∈ A ze zbioru decyzji możliwych i nie znieni się zbiór W (warunków).
fs: W × A → E1
Warunki (co i z jakim prawdopodobieństwem lub istotnością), które są brane pod uwagę przy podejmowaniu decyzji, np.: – prawdopodobieństwo zajścia konkretnego zdarzenia; – istotność podatności; – zależność danego elementu od innych elementów otoczenia.
RYS. 3.1.
Zbiór decyzji, z których została wybrana konkretna decyzja a ∈ A dotycząca działania mającego na celu otrzymanie stanu „czegoś” jak najbardziej korzystnego dla decydenta. Ta konkretna decyzja generuje konkretne skutki, które są mierzone wielkością straty.
ciej ryzykiem nieodłącznym
RYS. 3.7.
UNIKANIE RYZYKA
Prewencja poprzez zastosowanie ZABEZPIECZEŃ
Działania proaktywne
ORGANIZACYJNYCH
SPOSOBY REDUKCJI RYZYKA
KONTROLOWANIE RYZYKA
TRANSFER RYZYKA
Minimalizowanie poprzez wdrażanie PLANÓW ZAPEWNIENIA CIĄGŁOŚCI DZIAŁANIA
Systemy techniczne ochrony obiektów, łączy i urządzeń
TECHNICZNYCH
FIZYCZNYCH
(obiektów, łączy i urządzeń)
Środki sprzętowo-programowe ochrony informacji przetwarzanej w systemach teleinformatycznych
To są elementy konstrukcyjne do budowy technicznej części systemu ochrony informacji przetwarzanych w systemach teleinformatycznych
ryzykiem szczątkowymakceptowalnych
Szkody w PLN (zwykle skala logarytmiczna)
Krzywa tolerancji ryzyka
RYZYKO NIEAKCEPTOWALNE
Częstość realizacji zagrożenia w %
Szkody w PLN (zwykle skala logarytmiczna)
Linia, poza którą (na prawo) znajdują się zdarzenia, których możliwość realizacji przekracza przyjęty „próg tolerancji”
Linia, powyżej której szkody przekraczają ustalony „próg tolerancji”
Częstość realizacji zagrożenia w %
Mapa ryzyka z krzywą tolerancji ryzykaMapa ryzyka z wartościami progowymi
RYS. 3.8.
ryzyko rezydualne
residual risk
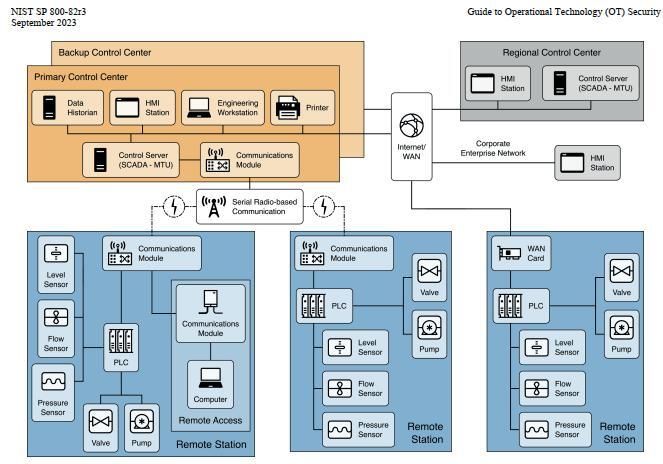
Interfejs Człowiek-Maszyna
Human-Machine Interface (HMI)
– Parametry procesu, – Algorytmy sterowania, – Ograniczenia, – Dane z procesu, – ...
Wielkości regulowane
Wejście procesu
Sterownik
Zdalna diagnostyka i utrzymywanie
Wielkości nadzorowane
Element wykonawczyCzujnik Wyjście procesu
Sterowany proces
Zakłócenia
5.2.
RYS. 5.1.
RYS.