
Praxisleitfaden Compliance
278 Fragen und Antworten


Sartor | Freiler-Waldburger (Hrsg.)
Praxisleitfaden Compliance
278 Fragen und Antworten
Praxisleitfaden Compliance
278 Fragen und Antworten
herausgegeben von Mag. Roman Sartor, M.B.L.
Dr. Johannes Freiler-Waldburger
LexisNexis® Österreich vereint das Erbe der österreichischen Traditionsverlage Orac und ARD mit der internationalen Technologiekompetenz eines der weltweit größten Medienkonzerne, Reed Elsevier. Als führender juristischer Fachverlag deckt LexisNexis® mit einer vielfältigen Produktpalette die Bedürfnisse der Rechts-, Steuer- und Wirtschaftspraxis ebenso ab wie die der Lehre.
Bücher, Zeitschriften, Loseblattwerke, Skripten, die Kodex-Gesetzestexte und die Datenbank LexisNexis® Online garantieren nicht nur die rasche Information über neueste Rechtsentwicklungen, sondern eröffnen den Kunden auch die Möglichkeit der eingehenden Vertiefung in ein gewünschtes Rechtsgebiet. Nähere Informationen unter www.lexisnexis.at
Bibliografische Information der Deutschen Bibliothek
Die Deutsche Bibliothek verzeichnet diese Publikation in der Deutschen Nationalbibliografie; detaillierte bibliografische Daten sind im Internet über http://dnb.ddb.de abrufbar.
ISBN 978-3-7007-6035-1
LexisNexis Verlag ARD Orac GmbH & Co KG, Wien http://www.lexisnexis.at Wien 2015
Best.-Nr. 92.103.001
Alle Rechte, insbesondere das Recht der Vervielfältigung und Verbreitung sowie der Übersetzung, vorbehalten. Kein Teil des Werkes darf in irgendeiner Form (durch Fotokopie, Mikrofilm oder anderes Verfahren) ohne schriftliche Genehmigung des Verlags reproduziert oder unter Verwendung elektronischer Systeme gespeichert, verarbeitet, vervielfältigt oder verbreitet werden.
Es wird darauf verwiesen, dass alle Angaben in diesem Werk trotz sorgfältiger Bearbeitung ohne Gewähr erfolgen und eine Haftung des Verlags, der Herausgeber und der Autoren ausgeschlossen ist.
Coverfoto: Fotolia
Foto Sartor: privat
Foto Freiler-Waldburger: privat
Druckerei: Prime Rate GmbH, Budapest
Wer liest schon ein Vorwort?
Sollten Sie aber. Denn wie bei den folgenden 278 Fragen wollen wir auch auf diese einleitende Frage eine Antwort geben. Ein Vorwort liest in der Regel, wer über den Hintergrund und die Entstehung des vorliegenden Werkes mehr erfahren möchte.
Wir haben uns in den vergangenen zehn Jahren intensiv mit Compliance beschäftigt. Unsere Erfahrungen in unterschiedlichen Branchen, verschiedene Blickwinkel und eine Fülle an Fragen, die wir im Laufe der Zeit sammeln und beantworten konnten, haben uns angetrieben. Vor einiger Zeit haben wir uns die Frage gestellt, was der deutschsprachigen Compliance-Literatur fehlt. Das erwähnte Sammelsurium an Fragen von Mitarbeitern, Seminarteilnehmern, Kollegen, Vorständen, Geschäftspartnern und vielen anderen zeigte uns die Richtung der Antwort.
Wir wenden uns mit diesem Buch an alle Compliance Officer. Vor allem an jene, die vor der Herausforderung stehen, schnell und flexibel ein Compliance-Programm zu installieren, zu verbessern oder einzelne Maßnahmen zu setzen – an jene also, die rasch und kompakt eine Antwort benötigen. Ebenso richten wir uns an die Vielzahl von Unternehmen, die sich noch nicht oder nur am Rande mit Compliance beschäftigt haben. Sie werden viele Fragen finden, die sich für sie stellen – und ebenso viele Antworten.
Unser zentraler Anspruch an dieses Buch lässt sich am besten zusammenfassen als: ein kompakter, leicht leserlicher Leitfaden mit Fokus auf einen umfassenden Überblick der weiten Compliance-Materie, ohne dabei den Blick für die notwendige Tiefe zu verlieren. Prägnante Antworten auf mitunter diffizile Fragen zu bieten unter der Berücksichtigung, dass heutzutage oft die Zeit für tief gehende Recherchen allzu knapp ist.
Es ist uns gelungen, eine erfrischend bunte Mischung an Autoren für das vorliegende Werk zu gewinnen – zum einen Compliance Officer aus kleineren und größeren Unternehmen der privaten oder öffentlichen Hand und andererseits Berater mit entsprechender Fachexpertise aus unterschiedlichen Bereichen. Ihnen allen sei Dank für ihre fachlichen Beiträge und Bereitschaft zur Diskussion ausgesprochen, insbesondere auch für die vorbildliche Einhaltung der zeitlichen Vorgaben.
Unser Dank gilt dem Verlag und allen voran Herrn Mag. Markus Gruber und unserer Lektorin Frau Mag. Viktoria Eckert, BA für ihre Unterstützung.
Unermüdlichen und unschätzbaren Einsatz bei der Entstehung dieses Buches hat Frau Mag. DI Katharina Schönauer geleistet. Ohne ihren Beitrag wäre das Werk nicht in dieser Form und Zeit entstanden. Viele weitere Zeilen könnten nicht genug Wertschätzung dafür ausdrücken. Daher schlicht: Danke!
Ein besonderer Dank gilt auch unseren Familien, die uns nicht zuletzt mit Geduld und Verständnis unterstützt haben.
Wir wünschen uns, dass sich dieses Werk weiterentwickelt – dazu brauchen wir Sie, geschätzte Leser! Bitte lassen Sie uns wissen, welche Fragen vielleicht gar nicht gestellt wurden oder aus Ihrer Sicht unbeantwortet blieben. Wir werden alle Ihre Anmerkungen
Wer liest schon ein Vorwort?
oder Fragen gerne beantworten und möglicherweise findet sich Ihre Frage in der zweiten Auflage wieder. Bitte schreiben Sie uns: rsartor@kpmg.at oder freiler_waldburger@web.de Schön, dass Sie dieses Vorwort gelesen haben!
Wien, im September 2015
Die Herausgeber
Inhaltsübersicht
Inhaltsübersicht
XXIV.
Inhaltsverzeichnis
Frage 5. Womit beschäftigt sich die Compliance-Abteilung im Alltag hauptsächlich und bedeutet
Frage 6. Sind Unternehmen überhaupt gesetzlich verpflichtet, ein Compliance-Programm
8. Aller Anfang ist schwer – wo kann man sich über Compliance informieren?
8 Frage 9. Inwieweit kann man sich am Umfeld orientieren? 8 Frage 10. Gibt es Branchenstandards und wie können diese weiterhelfen?
Inhaltsverzeichnis
Frage 19. Welche Folgen kann die Nichteinhaltung von ComplianceVorschriften haben? .........................................................................
Frage 20. Wessen Interessen werden durch Compliance geschützt? .............
Frage 21. Ist Compliance nur eine Modeerscheinung?
Frage 22. CMS – ja oder nein? ........................................................................
23. Warum also auf einmal Compliance?
24. Die Krise – Chance und Risiko? .......................................................
25. Welchen Nutzen haben Konflikte?
Unternehmenskultur und Tone from the top
Frage 26. Muss sich die Unternehmenskultur ändern? ...................................
Frage 27. Das „Knistern“ und der Tone from the top?
Frage 28. Braucht man eine eigene Compliance-Abteilung oder kann diese Aufgabe von anderen Abteilungen mit übernommen werden?
Frage 29. Wen muss man im Boot haben, damit Compliance funktioniert? ...
Frage 30. In welchem Ausmaß sind personelle Ressourcen für den Aufbau eines funktionierenden CMS notwendig? .......................................
Frage 31. Sollen im Rahmen der Implementierung und der weiteren Maßnahmen externe Personen zur Beratung beigezogen werden? .......................................................................................... 38
Frage 32. Beteiligungen und andere Standorte – wie kann dort für die Implementierung von Compliance gesorgt werden?......................
Frage 33. Wie kann dafür gesorgt werden, dass Compliance-relevante Informationen überhaupt bis zum Compliance-Verantwortlichen vordringen?
40
VI. Compliance Officer – Fachwissen und soziale Kompetenzen 42
Frage 34. Welche Anforderungen muss ein Compliance Officer erfüllen? Am besten „Alleskönner“ sein, oder?
42
Frage 35. Wie sollte die Stellenbeschreibung des Compliance Officer aussehen und was hat es mit der Garantenstellung auf sich? 43
Frage 36. Jobaussichten und erforderliche bzw unterstützende Ausbildungen? 44
VII. Verantwortlichkeiten und Schnittstellenproblematik 48
Frage 37. Welche Aufgabenbereiche umfasst denn Compliance? ................. 48
Frage 38. Und welche dieser Aufgabenbereiche hat ein Compliance Officer zu erledigen? ....................................................................... 49
Frage 39. Macht es Sinn, die Rolle von Compliance auf das Thema Korruption und Kartell zu begrenzen? ............................................ 50
Frage 40. Welche Aufgabe haben die Unternehmensleitung und das Management im Hinblick auf das Thema Compliance und in Abgrenzung zum Compliance Officer? ...........................................
Frage 41. Mit welchen anderen Abteilungen sollte sich das Compliance Office regelmäßig austauschen? .....................................................
VIII. Der Verhaltenskodex und Richtlinien..................................................................
Frage 42. Wozu ein Verhaltenskodex und was steht drinnen? ........................
Frage 43. Der Verhaltenskodex – nettes Extra oder gesetzlich verpflichtende Voraussetzung? .......................................................
Frage 44. Ein kurzer Exkurs: Was ist Corporate Governance und wofür steht ÖCGK? ...................................................................................
Frage 45. Richtlinien – Wie sind diese aufgebaut und wer ist verantwortlich?
Frage 46. Richtlinien und Richtlinienmanagement – Wozu eigentlich? ...........
Frage 47. Richtlinienmanagement – Überwachung und Steuerung? .............
Frage 48. Welche typischen Inhalte haben Compliance-Richtlinien?
Frage 49. Wie erfolgt der Umgang mit unterschiedlichen Erwartungshaltungen und Anforderungen? ................................... 61
IX. Die Rolle des Betriebsrates und der Dienstvertrag ............................................
Frage 50. Muss oder sollte der Betriebsrat eingebunden sein? 64
Frage 51. Wie werden Compliance-Regelungen im Dienstvertrag implementiert? 65
X. Kommunikation im Unternehmen 68
Frage 52. Kommunikation als Schlüssel zum Erfolg von Compliance –wie ist damit umzugehen? Was ist dabei zu Beginn zu beachten?
68
Frage 53. Die richtige Dosis und ein paar praktische Überlegungen zur Kommunikation – was hilft, was schadet? ....................................... 69
Frage 54. Welche Möglichkeiten der Kommunikation gibt es im Rahmen eines CMS? ...................................................................................... 70
Frage 55. Welche praktischen Überlegungen sollten bei der Kommunikation mit bedacht werden und welche Beispiele gibt es? ............................................................................................
70
Frage 56. Welche Rolle spielt ein Whistleblowing-System im Rahmen der Kommunikation? .............................................................................. 72
XI. Schulungen – der persönliche Kontakt vs E-Learning ........................................ 74
Frage 57. Welchen Nutzen haben Compliance-Schulungen im Rahmen eines Unternehmens? 74
Frage 58. Präsenzschulungen oder E-Learning? .............................................
74
Inhaltsverzeichnis
Frage 59. Wie sind solche Schulungen im CMS zu planen, durchzuführen und zu dokumentieren? ................................................................... 75
Frage 60. Wie soll also eine CMS-Schulung in der Praxis ablaufen und was sind die wesentlichen Inhalte?......................................................... 76
Frage 61. Wann sind weitere Schulungen erforderlich und welche Teilnehmerquote sollte erreicht werden? ........................................ 78
Compliance-Themenschwerpunkte ............................................................................. 80
XII. Geschenke, Einladungen und Co ....................................................................... 80
Frage 62. Was sind Zuwendungen und was haben diese mit Compliance zu tun? ......................................................................... 80
Frage 63. Welche Personen sind innerhalb des Unternehmens besonders gefährdet? ....................................................................................... 82
Frage 64. Was ist im Umgang mit Amtsträgern besonders zu beachten? 82
Frage 65. Sind Wertgrenzen bei Zuwendungen zweckmäßig? ....................... 85
Frage 66. Welche Faktoren spielen für die Zulässigkeit einer Zuwendung eine Rolle? ....................................................................................... 87
Frage 67. Wie werden Einladungen zu Veranstaltungen beurteilt? 91
Frage 68. Sponsoring und Spenden – was ist hier zu beachten? .................... 92
XIII. Compliance im operativen Geschäftsleben ........................................................ 96
Frage 69. Compliance und die operativen Geschäftsfelder – oder: Ist die Vermittlung von Compliance alleinige Aufgabe des Compliance Officer? 96
Frage 70. Sollen alle Führungskräfte jährlich eine Selbstverpflichtungserklärung abgeben? ........................................................................ 96
Frage 71. Selbstverpflichtung von Unternehmensleitung und Aufsichtsrat? .. 97
Frage 72. Variable Vergütungssysteme und Compliance-Bonus für korrektes Verhalten?
98
Frage 73. Welche Varianten einer variablen Vergütung gibt es und was sind die Vorteile? 100
XIV. Interessenkonflikte
102
Frage 74. Wann liegt ein Interessenkonflikt vor? .......................................... 102
Frage 75. Welche Maßnahmen können ergriffen werden? 102
Frage 76. Welche Rolle spielt der Fremdvergleich? ...................................... 103
Frage 77. Ist die Dokumentation sinnvoll und wie sollte sie aussehen? 103
Frage 78. Gibt es gesetzliche Vorgaben zum Umgang mit Interessenkonflikten? 103
XV. Business Partner Check 106
Frage 79. Was haben die Geschäftspartner mit dem CMS eines Unternehmens zu tun? ................................................................. 106
Frage 80. Welche Arten von Geschäftspartnern begegnen im Geschäftsalltag? ............................................................................ 106
Frage 81. Compliance und Prüfungen in Zusammenhang mit Lieferanten – was ist zu berücksichtigen? ..................................... 107
Frage 82. Wie können Compliance-Vorgaben gegenüber Lieferanten aussehen? 107
Frage 83. Compliance und Prüfungen im Zusammenhang mit Kunden –was ist hier zu beachten? .............................................................. 108
Frage 84. Was versteht man unter Lobbying bzw Lobbyisten? Was sind Agenten und Vermittler? 109
Frage 85. Darf man überhaupt noch mit Lobbyisten oder Vertriebspartnern zusammenarbeiten? ........................................ 110
Frage 86. Wer ist im Unternehmen für die Vertriebspartner verantwortlich und wie können diese ausreichend geprüft werden? ................... 112
Frage 87. Gibt es eine IT-gestützte Prüfung der Geschäftspartner? ............. 114
Frage 88. Wie kann der Vertrag gestaltet werden und welches Honorar kann überhaupt noch angemessen sein? ...................................... 116
Frage 89. Müssen die Partner nach erfolgreicher Due Diligence auch in der laufenden Zusammenarbeit geprüft werden? 117
Frage 90. Andere zahlen ja auch – warum dürfen wir nicht?......................... 119
XVI. Trade Compliance –
Frage 92. Was sind die Grundlagen der Exportkontrolle? ............................
Frage 93. Wie sollte die Exportkontrolle ablaufen? 123
Frage 94. Welche konkreten Punkte sollten in eine Checkliste für die Exportkontrolle aufgenommen werden? ...................................... 123
Frage 95. Was sind Dual-Use-Güter?
Frage 97. Welche unterschiedlichen Formen von WhistleblowingSystemen gibt es? 129
Frage 98. Gibt es in Österreich gesetzliche Grundlagen für die Einführung von Whistleblowing-Systemen? .................................................... 132
Frage 99. Welchen Einfluss haben Unternehmenskultur und Unternehmensleitung auf die Einführung eines WhistleblowingSystems? ....................................................................................... 133
Frage 100. Welche unternehmensinternen Vorarbeiten sind vor Einführung eines Whistleblowing-Systems zu beachten? 134
Frage 101. Wenn es bei einem Whistleblowing-System keine Meldungen gibt, ist das doch super, oder? ...................................................... 137
Wirksamkeit, Überwachung und Verbesserung ....................................................... 140
XVIII. Der Compliance-Befund ................................................................................... 140
Frage 102. Wann ist ein Compliance Management System wirksam und wie wird dies festgestellt? ............................................................. 140
Inhaltsverzeichnis
Frage 103. Welche Aspekte machen ein wirksames CMS aus? ...................... 141
Frage 104. Mit welchen Kennzahlen kann ein effektives CMS gemessen werden? 141
Frage 105. Wie viel Kontrolle benötigt ein wirksames CMS? ......................... 142
Frage 106. Wer benötigt wann welche Informationen? Warum ist ein aussagekräftiges Compliance Reporting so wichtig? 143
Frage 107. Kosten/Nutzen eines CMS? 144
Frage 108. Zusammenfassend: Was sind die „Goldenen Regeln“ beim Aufbau bzw beim Betrieb eines CMS? .......................................... 145
Frage 109. Im Unternehmen passiert rein gar nichts – die Gefahr von White Spots?! ................................................................................
Frage 110. Was können Auslöser von internen oder externen Untersuchungen sein?
Frage 111. Wer ist erster Ansprechpartner für die Aufnahme von internen Untersuchungen? Wie ist die Rolle der Internen Revision? .......... 149
Frage 112. Wann kann es sinnvoll sein, externe Dienstleister für die Aufnahme von Untersuchungen zu beauftragen? Wie werden diese ausgewählt? .........................................................................
Frage 113. Wie soll über derartige Untersuchungen intern bzw extern kommuniziert werden? 152
Frage 114. Bei welchen Sachverhalten müssen die Behörden informiert werden? Wie erfolgt die Zusammenarbeit? ..................................
153
Frage 115. Wie ist mit Hausdurchsuchungen umzugehen? 154
Frage 116. Was bedeutet eigentlich Forensik? ............................................... 156 XX. Konsequenzen und Maßnahmen ...................................................................... 158
Frage 117. Was soll der Compliance Officer tun, wenn sich ein Verdacht gegen die Unternehmensleitung richtet? 158
Frage 118. Wer setzt die Konsequenzen im Falle eines ComplianceVerstoßes fest? .............................................................................. 159
Frage 119. Was bedeutet „Zero Tolerance Policy“? 159
Frage 120. Was ist bei Verstößen durch externe Interessengruppen wie Lieferanten oder Kunden zu beachten? ........................................ 160
Frage 121. Welche Maßnahmen sollten nach einem Compliance-Verstoß gesetzt werden? ............................................................................ 160
XXI. Wenn der Ernstfall zur Krise wird ...................................................................... 164
Frage 122. Krisenmanagement – anlassbezogene Reaktion oder fortlaufende Vorbereitung? ........................................................... 164
Frage 123. Was sind die Voraussetzungen für ein effektives Krisenmanagement? ...................................................................... 165
Frage 124. Krisenplan – ja klar, aber was steht drinnen und was hilft? ........... 165
Frage 125. Krisenkommunikation – lieber verschweigen oder von Anfang an offen kommunizieren? .............................................................. 166
KAPITEL 4: Der Nutzen von Compliance 170
XXII. Der verwaltete Anstand oder doch ein Mehrwert? .......................................... 170
Frage 126. Wo liegt der Nutzen von Compliance für ein Unternehmen und für den einzelnen Mitarbeiter? ............................................... 170
Frage 127. Alles nur für das gute Image – aber eigentlich nur das große Feigenblatt? 171
XXIII. Keine Haftungen, keine Strafen, kein Schadenersatz ....................................... 174
Frage 128. Was kann der Compliance Officer zur Vermeidung von Schäden beitragen? ...................................................................... 174
Frage 129. Inwiefern kommt eine Haftung der Geschäftsleitung in Betracht – was sind die Grundlagen? ............................................ 174
Frage 130. Was ist das „Neubürger-Urteil“ und warum wird es in der Compliance-Szene immer wieder genannt? ................................. 176
Frage 131. Und die Haftung im Außenverhältnis? .......................................... 177
Frage 132. Muss sich der Aufsichtsrat um Compliance kümmern? 177
Frage 133. Wann haftet der Compliance Officer? 178
Frage 134. Und wann haftet das Unternehmen? ............................................ 179
XXIV. Das Signal gegenüber Geschäftspartnern ........................................................ 182
Frage 135. Sollte die Einführung eines Compliance-Programms Geschäftspartnern kommuniziert werden? ................................... 182
Frage 136. Wie kann das Compliance-Programm Geschäftspartnern kommuniziert werden? .................................................................. 183
Frage 137. Welche Signalwirkung wird gesetzt? ............................................. 184
Frage 138. Wie reagieren Geschäftspartner auf die Einführung eines Compliance-Systems? 186
Frage 139. Ist es sinnvoll, den Geschäftspartnern Compliance-Schulungen anzubieten? ................................................................................... 187
XXV. Compliance und CSR ........................................................................................
190
Frage 140. Warum taucht der Begriff CSR immer wieder auch in Zusammenhang mit Compliance auf? 190
Frage 141. Nachhaltigkeit und CSR – worum geht es? ................................... 190
Frage 142. Inwiefern betrifft die europäische CSR-Richtlinie den Compliance-Bereich? 191
Frage 143. Wo liegen die Überschneidungen von Compliance und CSR in einer grundsätzlichen Betrachtung? .......................................... 191
Frage 144. CSR-Berichterstattung – was sind die relevanten Compliance-Indikatoren und was ist noch zu beachten? 192
Frage 145. Licht abdrehen und Papier sparsam verwenden – ist das Unternehmen damit nachhaltig genug geführt? ........................... 193
Inhaltsverzeichnis
Frage 146. Soll der Compliance Officer CSR zu einem Schulungsthema machen?
KAPITEL 5: Rechtliche Fragestellungen im Detail ...................................................
XXVI. Strafrecht mit Schwerpunkt Antikorruption
Frage 147. Es läuft alles „sauber“. Warum soll sich das Unternehmen dann mit Strafrecht und Antikorruption beschäftigen?
Eine wirtschaftskriminologische Einleitung ...................................
Frage 148. Was bedeutet White Collar Crime?...............................................
198
198
199
Frage 149. Was ist der Unterschied zwischen Korruption und Bestechung? 199
Frage 150. Was ist nach dem Antikorruptionsstrafrecht strafbar? ................. 200
Frage 151. Was ist ein „Vorteil“? .....................................................................
Frage 152. Was ist unter einem Amtsträger zu verstehen?
200
201
Frage 153. Was ist der Unterschied zwischen Beamten und Amtsträgern? ... 201
Frage 154. Gibt es Richtlinien von Seiten der Justiz als Interpretationsstütze?
202
Frage 155. Die drei berühmten „K“ – was hat es damit auf sich?................... 202
Frage 156. Gibt es die 100-Euro-Grenze wirklich? Woher kommt der Gedanke? 202
Frage 157. Was versteht man unter „Anfüttern“?...........................................
203
Frage 158. Darf man einem Amtsträger noch einen Kaffee anbieten? ........... 203
Frage 159. Was sind „schwarze Kassen“? 204
Frage 160. Was ist der Unterschied zur Korruption im privat(wirtschaftlich)en Geschäftsverkehr? ................................... 204
Frage 161. Was ist bei Zuwendungen in Form von Geschenken und Einladungen zu beachten? ............................................................ 204
Frage 162. Was muss bei Veranstaltungen bedacht werden? ......................... 205
Frage 163. Darf man einen Amtsträger privat einladen? 205
Frage 164. Was sind „Kickbacks“? .................................................................. 206
Frage 165. Was sind „Facilitation Payments“? ................................................ 206
Frage 166. Was ist bei Sponsoring und Spenden strafrechtlich zu beachten? ...................................................................................... 207
Frage 167. Wann ist der Straftatbestand der Untreue verwirklicht? .............. 207
Frage 168. Wann ist der Straftatbestand des Betrugs verwirklicht? 208
Frage 169. Welche Straftatbestände sind sonst noch relevant? .................... 208
Frage 170. Was ist unter „Verbandsverantwortlichkeit“ zu verstehen? 208
Frage 171. Welche Möglichkeiten der Kontrolle im Unternehmen gibt es, um strafrechtliche Präventivmaßnahmen zu setzen? ............... 210
Frage 172. Kann das Unternehmen die Strafe übernehmen und was bringt eine D&O-Versicherung? .................................................... 210
Frage 173. Was ist der FCPA? Was ist der UK Bribery Act? Weshalb sind sie relevant? 211
Frage 174. Ist im Ausland begangene Korruption in Österreich strafbar? ..... 212
Inhaltsverzeichnis
Frage 175. Es gibt einen Verdacht – wie soll man sich verhalten? Soll gleich Anzeige erstattet werden? 212
Frage 176. Wofür ist die Korruptionsstaatsanwaltschaft zuständig? ............... 213
Exkurs: Grundlegendes zur Geldwäsche .......................................................... 216
Frage 177. Was versteht man unter Geldwäsche und wofür steht AML? ....... 216
Frage 178. Welche gesetzlichen Grundlagen gibt es zum Thema Geldwäsche? ................................................................................. 216
Frage 179. Wie kann man sich Geldwäsche in der Praxis vorstellen? 216
Frage 180. Ist dieses Thema überhaupt von praktischer Relevanz? Welche Gefahren bestehen? 217
Frage 181. Betrifft unser Unternehmen die „Geldwäsche“-Thematik? .......... 217 XXVII. Arbeitsrecht ...................................................................................................... 220
Verhaltenskodex, Dienstverhältnis und Kollektivvertrag .................................. 220
Frage 182. In welcher Form kann ein Verhaltenskodex eingeführt werden? 220
Frage 183. Wie wird ein Verhaltenskodex verbindlich? 220
Frage 184. Kann ich die Regelungen eines bereits in Geltung stehenden Verhaltenskodex als Arbeitgeber einseitig ändern? ..................... 221
Frage 185. Welche Sanktionen sind bei einem Verstoß gegen interne Compliance-Vorschriften durch den Mitarbeiter zulässig? ........... 221
Frage 186. Zum Dienstverhältnis: Welche Vorschriften sind während der Bewerbungsphase zu beachten? ................................................... 223
Frage 187. Und welche sozialversicherungs- und lohnsteuerrechtlichen Pflichten treffen ein Unternehmen vor und zu Beginn des Dienstverhältnisses? 223
Frage 188. Welcher Kollektivvertrag ist auf das konkrete Arbeitsverhältnis anzuwenden?
224
Frage 189. Können Kollektivverträge Compliance-relevante Themen enthalten? Können in diesem Fall davon abweichende Regelungen vorgesehen werden? ................................................. 225
Frage 190. Welche Folgen zieht die Anwendung eines falschen Kollektivvertrags nach sich? .......................................................... 225
Frage 191. Compliance bis zum Ende – welche zwingenden Regelungen hat der Arbeitgeber bei der Beendigung von Arbeitsverhältnissen zu beachten? 226
Frage 192. Was ist bei der Verfassung eines Dienstzeugnisses zu beachten? ...................................................................................... 227
Kontrollmaßnahmen und Mitarbeiterüberwachung ......................................... 227
Frage 193. Welche Arten von arbeitsrechtlichen Kontrollmaßnahmen gibt es? .......................................................................................... 227
Frage 194. Bedarf die Einführung von Kontrollmaßnahmen der Zustimmung des Betriebsrates?
228
Frage 195. Können das Internetverhalten und die E-Mail-Korrespondenz der Mitarbeiter überwacht werden? Welche Vorgaben müssen beachtet werden? .......................................................................... 228
Inhaltsverzeichnis
Frage 196. Gegen einen Mitarbeiter liegt der Verdacht eines rechtswidrigen, möglicherweise sogar strafrechtlich relevanten Verhaltens vor: Welche Kontrollmaßnahmen dürfen dann vorgenommen werden? ................................................................ 229
Frage 197. Was ist bei der Einführung einer Whistleblowing-Hotline arbeitsrechtlich zu beachten? 230
Frage 198. Was ist bei der Einführung von Personaldatensystemen zu beachten? ...................................................................................... 231
Frage 199. Was hat der Arbeitgeber bei der Erfassung von Daten bei Zutritts- und Zeiterfassungssystemen zu beachten? Und was ist bei der Arbeitszeit zu beachten? 231
Verwaltungsstrafrechtliche Verantwortlichkeit/Verantwortliche Beauftragte
Frage 200. Wer ist in einem Unternehmen für die Einhaltung von zwingenden Verwaltungsvorschriften zuständig? .........................
Frage 201. Wer ist ein „verantwortlicher Beauftragter“ und wie kann dieser bestellt werden? ............................................................................
Frage 202. Für welche Gesetzesmaterien ist eine Bestellung von verantwortlichen Beauftragten sinnvoll?
Frage 203. Welche Vorteile hat die Bestellung von verantwortlichen Beauftragten für das Unternehmen? .............................................
Frage 204. Welche Risiken und Nachteile bestehen bei der Bestellung von verantwortlichen Beauftragten für das Unternehmen und für den zu bestellenden Mitarbeiter?
232
232
233
233
233
234 XXVIII. Datenschutzrecht & IT-Compliance
Frage 205. Welche Arten von Daten sind durch das Datenschutzgesetz geschützt? .....................................................................................
Frage 206. Welche Akteure gibt es im Bereich des Datenschutzgesetzes?
Frage 207. Wann ist das Datenschutzgesetz auf ein Unternehmen anwendbar? ...................................................................................
238
238
239
240
Frage 208. Wann dürfen Daten in einem Unternehmen verwendet werden? ......................................................................................... 240
Frage 209. Wann dürfen Daten auch ohne Zustimmung verwendet werden? 241
Frage 210. Wie wird eine Zustimmungserklärung richtig formuliert? ............. 242
Frage 211. Welche Voraussetzungen müssen vorliegen, damit die Datensicherheit eines Unternehmens gewahrt wird? ...................
243
Frage 212. Müssen Datenanwendungen eines Unternehmens vorab gemeldet werden? 244
Frage 213. Wie funktioniert eine solche Meldung bei der Datenschutzbehörde? ...................................................................
245
Frage 214. Wo ist ersichtlich, welche Datenanwendungen ein Unternehmen verwendet? ............................................................. 245
Frage 215. Dürfen Daten in das Ausland transferiert werden? .......................
246
Inhaltsverzeichnis
Frage 216. Was ist zu beachten, wenn ein externer Dienstleister für die Datenverarbeitung eines Unternehmens zuständig ist? ...............
247
Frage 217. Unser Unternehmen hat Zugriff auf die Daten eines anderen Konzernunternehmens – was ist dabei zu beachten? ...................
249
Frage 218. Welche Voraussetzungen müssen erfüllt sein, damit Kunden zu Werbezwecken (per Post, E-Mail, SMS oder telefonisch) kontaktiert werden dürfen? ...........................................................
249
Frage 219. Unter welchen Voraussetzungen ist der Einsatz von CloudComputing-Technologien in einem Unternehmen zulässig?......... 250
Frage 220. Der Server unseres Unternehmens wurde gehackt – was ist zu tun?
Frage 221. Welche Strafen drohen bei einem Verstoß gegen das Datenschutzgesetz?
252
253
Frage 222. Welche Aufgaben hat ein betrieblicher Datenschutzbeauftragter? ................................................................................. 254
Frage 223. Aus der praktischen Sicht: Was ist IT-Compliance?
Frage 224. Was sind die Risiken im Bereich IT und welche Konsequenzen drohen?
Frage 225. Welche Aufgaben und Verantwortlichkeiten hat die IT-Compliance? ..............................................................................
Frage 226. Ist IT-Compliance Aufgabe des Compliance Officer?
254
255
256
256
Frage 227. Maßnahmen im Bereich IT-Compliance? ....................................... 256
XXIX. Wettbewerbsrecht und geistiges Eigentum .....................................................
Frage 228. Was ist das Wettbewerbsrecht und worin unterscheidet es sich vom Kartellrecht?
260
260
Frage 229. Welche Grundsätze hat jedes Unternehmen im geschäftlichen Verkehr zu beachten? .................................................................... 260
Frage 230. Welche Verhaltensweisen sind laut UWG verboten? .................... 261
Frage 231. Welches Schema ist bei der Prüfung von UWG-Verstößen anzuwenden? 263
Frage 232. Welche Rechtsfolgen hat ein Verstoß gegen Wettbewerbsrecht? ....................................................................... 263
Frage 233. Was ist geistiges Eigentum? .......................................................... 265
Frage 234. Wer ist Inhaber des geistigen Eigentums? .................................... 266
Frage 235. Wie kann das geistige Eigentum eines Unternehmens geschützt werden? ........................................................................ 267
Frage 236. Wie lange ist das geistige Eigentum eines Unternehmens geschützt? ..................................................................................... 268
Frage 237. Was kostet der Schutz geistigen Eigentums? .............................. 269
Frage 238. Wie kann das bestehende geistige Eigentum eines Unternehmens am besten überwacht werden? ............................ 269
Frage 239. Wie kann das geistige Eigentum an Dritte übertragen werden? .. 270
Frage 240. Wann darf das geistige Eigentum von Dritten verwendet werden? ......................................................................................... 270
Inhaltsverzeichnis
Frage 241. Besteht eine Verpflichtung, einem Unternehmen eine Lizenz an seinem geistigen Eigentum einzuräumen? 272
Frage 242. Welche Rechtsfolgen hat ein Verstoß gegen geistige Eigentumsrechte? 272
Frage 243. Was ist das Kartellrecht und was sind seine wesentlichen Rechtsquellen? ..............................................................................
Frage 244. Wie ist das Verhältnis zwischen europäischem und nationalem Kartellrecht? .................................................................................. 277
Frage 245. Welche wesentlichen Akteure gibt es im Kartellrecht? ................. 277
Frage 246. Welche Rechtsfolgen haben Verstöße gegen das Kartellrecht? 278
Frage 247. Was ist ein Submissionskartell? ..................................................... 280
Frage 248. Welche Verhaltensweisen des Unternehmens fallen grundsätzlich unter das Kartellverbot?..........................................
281
Frage 249. Was versteht man unter horizontalen und vertikalen Vereinbarungen und welche Arten solcher Vereinbarungen sind typischerweise verboten? ...................................................... 282
Frage 250. Wann sind Vereinbarungen zwischen Unternehmen vom Kartellverbot freigestellt? .............................................................. 283
Frage 251. Wann ist ein Unternehmen marktbeherrschend? .......................... 285
Frage 252. Welche Verhaltensweisen des Unternehmens sind als Missbrauch der marktbeherrschenden Stellung zu beurteilen? .... 287
Frage 253. Kann der Missbrauch einer marktbeherrschenden Stellung gerechtfertigt sein? .......................................................................
289
Frage 254. Wann liegt ein Zusammenschluss zwischen Unternehmen vor? ... 290
Frage 255. Unter welchen Voraussetzungen ist eine Zusammenschlussanmeldung erforderlich und was ist der Prüfungsmaßstab?.........
Frage 256. Was versteht man unter dem Konzernprivileg?
Frage 257. Welche Verhaltensweisen sind als Verstoß gegen das Nahversorgungsgesetz zu beurteilen? ..........................................
Frage 258. Welche Kompetenzen besitzen die Wettbewerbsbehörden bei kartellrechtlichen Ermittlungen? .............................................
Frage 259. Wie läuft ein Verfahren im Kartellrecht generell ab?
Frage 260. Welche Möglichkeiten der Rechtsdurchsetzung sieht das Kartellrecht vor? ............................................................................
Frage 261. Was versteht man unter der „Kronzeugenregelung“ und was unter einem „Settlement“? ....................................................
Frage 262. Welche Verhaltensregeln sollten bei einer Hausdurchsuchung allgemein beachtet werden? .........................................................
Frage 263. Was sind die interessantesten gerichtlichen Entscheidungen im Zusammenhang mit dem Kartellrecht?
Frage 264. Was sind also zusammengefasst die Gründe, dass ein Unternehmen einen Kartellrechtsverstoß unbedingt vermeiden sollte? ............................................................................................
291
292
293
294
295
297
299
300
301
302
Frage 265. Was kann der Compliance Officer beitragen, um einen Kartellrechtsverstoß zu verhindern? ............................................. 302
Frage 266. Macht ein Kartellrechtsleitfaden im Sinne „Goldener Regeln“ für das Unternehmen Sinn und was sollte darin enthalten sein? 303
Frage 267. Wie sollte eine Kartellrechtsschulung durch den Compliance Officer ausgestaltet sein und wer soll daran teilnehmen? ............ 303
XXXI. Kapitalmarkt-Compliance .................................................................................
306
Frage 268. Welche Schutzmechanismen kennt das Kapitalmarktrecht zur Verhinderung von Insider-Trading? 306
Frage 269. Was ist eine Insiderinformation?
307
Frage 270. Welche Verpflichtungen ergeben sich bei Vorliegen einer Insiderinformation? ........................................................................ 307
Frage 271. Welche Änderungen kommen durch die neue Marktmissbrauchsverordnung? ..................................................... 307
Frage 272. Welche Aufgaben hat der Kapitalmarkt-ComplianceVerantwortliche eines börsennotierten Unternehmens? 308
Frage 273. Welche Ziele verfolgt die Compliance-Funktion bei Banken? ...... 309
Frage 274. Gibt es branchenspezifische Compliance-Anforderungen? .......... 310
KAPITEL 6: Finis coronat opus – Schlussbetrachtungen
Compliance in der Unternehmenspraxis – ein
Frage 275. Wir haben jetzt genug gelesen und wollen Compliance implementieren – wie beginnen wir? ............................................ 312
Frage 276. Wir stecken mittendrin – was müssen wir für die Zukunft beachten? ...................................................................................... 313
Frage 277. Und wer beantwortet weitere Fragen? ......................................... 313
Frage 278. Die letzte Frage dürfen wir an Sie, geschätzte Leser, stellen: Hat sich die Lektüre dieses Buches für Sie gelohnt? ..................... 314
Dieses Buch deckt viele Compliance-Aspekte ab, kann aber in einer derart umfassenden Materie natürlich keinen Anspruch auf Vollständigkeit erheben und eine konkrete Beratung im Einzelfall nicht ersetzen. Alle Angaben sind ohne Gewähr. Eine Haftung der Herausgeber, Autoren und des Verlages ist daher natürlich ausgeschlossen.
Im Sinne der Lesefreundlichkeit wurden, wo möglich, geschlechtsunspezifische Termini verwendet. Die weibliche Form ist der männlichen Form gleichgestellt; lediglich aus Gründen der Vereinfachung wurde die männliche Form gewählt.
Autorenverzeichnis
Mag. Roman Sartor, M.B.L ist Director bei KPMG Österreich im Bereich Advisory und berät nationale und internationale Unternehmen bei der Implementierung, Verbesserung und Überprüfung von Compliance-Systemen. Davor war er jahrelang General Legal Counsel und Head of Compliance bei ABB AG. Die Rechtsanwaltsprüfung hat er nach seiner Spezialisierung auf Wirtschaftsrecht und Verhandlungsführung abgelegt. Er ist Fachautor, Lektor und international Vortragender sowie Mitherausgeber des Fachmagazins „Compliance Praxis“. Er ist Gründungsmitglied und war erster Vorsitzender des Österreichischen Compliance Officer Verbundes (ÖCOV).
E-Mail: rsartor@kpmg.at
Dr. Johannes Freiler-Waldburger ist Group Compliance Officer und General Counsel der börsenotierten Rosenbauer International AG. In dieser Funktion und auch bei seiner vorhergehenden Tätigkeit für die Greiner Holding AG hat er im industriellen Kontext Compliance Management Systeme entwickelt und erfolgreich implementiert. Als Autor und Vortragender widmet er sich regelmäßig praxisbezogenen Compliance-Themen.
E-Mail: freiler_waldburger@web.de
Michael Bauer MSc. war viele Jahre in der Österreichischen Industrie und Logistikbranche tätig, u.a. im Prozess- und Qualitätsmanagement und ist seit 2000 selbstständiger Unternehmensberater und Markt- und Meinungsforscher. Seine Schwerpunkte liegen dabei auf der Unternehmensentwicklung und Organisationsberatung und seit 2007 auch Risiko- und Compliance-Management mit Erfahrungen in international tätigen als auch mittelständischen Unternehmen in der DACH Region.
E-Mail: m.bauer@intra-performance.com
Mag. Reyhaneh Darakhchan ist Deputy Group Compliance Officer der Rosenbauer International AG. Sie war maßgeblich am Aufbau des konzernweiten Compliance Management Systems beteiligt und ist mit dessen stetiger Weiterentwicklung betraut. Ihre Schwerpunkte liegen in der Korruptionsprävention sowie in der Integritätsprüfung von Vertriebspartnern.
E-Mail: reyhaneh.darakhchan@rosenbauer.com
Autorenverzeichnis
Mag. Dr. Charlotte Eberl ist Compliance Officer der Agrana BeteiligungsAG mit den Schwerpunktthemen Antikorruption, Kartellrecht, Emittenten-Compliance sowie Corporate Compliance. Nach fast zehnjähriger Praxis in Rechtsanwaltskanzleien und abgelegter Anwaltsprüfung war sie dann als Unternehmensjuristin und Leiterin des Compliance Office tätig. Neben ihrer Vortragstätigkeit in den Bereichen Compliance leitet sie auch die Gruppe Kartellrecht des österreichischen Compliance Officer Verbundes, wo sie auch als Schriftführerin eine Vorstandsfunktion ausübt.
E-Mail: charlotte.eberl@gmx.at
RA Dr. Jana Eichmeyer, LL.M. ist Rechtsanwältin und Partnerin bei Eisenberger & Herzog und leitet die Praxisgruppen Arbeitsrecht sowie Prozessführung.
Einen weiteren Schwerpunkt ihrer Tätigkeit bildet die arbeitsrechtliche Betreuung und Begleitung von Unternehmen bei Umsetzung von Compliance-Maßnahmen auf anstellungsvertraglicher Ebene sowie durch Betriebsvereinbarungen; bei Due-Diligence-Prüfungen und beim Betriebsübergang. Sie trägt regelmäßig zu zivil- und arbeitsrechtlichen Themen vor, ist Lektorin an der Wirtschaftsuniversität Wien und Autorin zahlreicher arbeitsrechtlicher Publikationen.
E-Mail: j.eichmeyer@ehlaw.at
Mag. Daniela Fabits studierte an der Universität Wien Rechtswissenschaften.
Seit Juli 2013 leitet sie die Stabstelle Recht & Compliance in der AustriaTech GmbH und ist als Fachautorin und Vortragende tätig.
E-Mail: Daniela.Fabits@austriatech.at
Mag. Raphael Iglhauser CISA, CISM ist Manager bei KPMG Österreich im Bereich Advisory und Certified Compliance Professional (CCP) mit Spezialisierung auf der Implementierung und Prüfung von Compliance Management Systemen und Internen Kontrollsystemen sowie der Entwicklung von unternehmensweiten Compliance-Softwarelösungen (Asset Based Consulting).
E-Mail: riglhauser@kpmg.at
Autorenverzeichnis
RA Dr. Heidemarie Paulitsch ist Counsel bei Schönherr und seit mehr als 10 Jahren überwiegend auf Criminal Compliance und White-Collar Crime spezialisiert. Sie berät sowohl internationale Gruppen als auch KMUs zu Compliance Themen und in Wirtschaftsstrafsachen.
E-Mail: H.Paulitsch@schoenherr.eu
Mag. Elisabeth Rapberger zeichnet bei Rosenbauer International AG verantwortlich für die Konzernrevision. In dieser Funktion hat sie aktiv bei der Neugestaltung des Compliance Management Systems mitgewirkt. Hierbei war sie insbesondere für den Aufbau eines konzernweit einheitlichen Due Diligence Systems für Vertriebspartner, inklusive einer konzernweiten Vertriebspartnerdatenbank, zuständig. Zusätzlich wurde unter ihrer Verantwortung das Konzept für Compliance Audits bei Vertriebspartnern erstellt.
E-Mail: elisabeth.rapberger@rosenbauer.com
Mag. DI Katharina Schönauer ist bei KPMG Österreich im Bereich Advisory für Compliance und Sustainability tätig und leitet das KPMG Corporate Responsibility Team. Ihre Tätigkeiten umfassen die Beratung in den Bereichen Sustainability Strategy, Reporting und Aufbau von Managementsystemen sowie die Implementierung von Compliance Management Systemen. Sie ist als Vortragende aktiv und publiziert regelmäßig Fachbeiträge.
E-Mail: kschoenauer@kpmg.at
RA Mag. Ulrike Sehrschön, LL.M. (Nottingham) ist Partnerin bei Eisenberger & Herzog und Leiterin der Praxisgruppe Vergaberecht sowie Mitglied der Praxisgruppe öffentliches Recht. Tätigkeitsschwerpunkt von Frau Mag. Sehrschön ist die Beratung in allen Fragen der regulatorischen Compliance, insbesondere im Datenschutzrecht. Sie wird seit vielen Jahren in führenden Anwaltsrankings empfohlen.
E-Mail: U.Sehrschoen@ehlaw.at
Autorenverzeichnis
Mag. Rudolf Schwab, MBA, Certified Compliance Professional ist bei der Telekom Austria AG im Bereich Group Compliance für den Bereich Prävention und für Kapitalmarkt-Compliance zuständig. Rudolf Schwab ist Co Herausgeber der Zeitschrift Compliance Praxis, Vorstandsmitglied des Österreichischen Compliance Officer Verbunds ( ÖCOV) und des Vereins für Korruptionsforschung, einer der Lehrgangsleiter des Business Circle-Praxislehrganges zum zertifizierten Compliance Officer und u.a. Mitglied des European Corporate Governance Institute sowie von Transparency International – Austrian Chapter.
E-Mail: rudolf.schwab@telekomaustria.com
RA Dr. Andreas Zellhofer ist Partner bei Eisenberger & Herzog und berät nationale und internationale Unternehmen im gesamten Bereich des Kartell- und Wettbewerbsrechts (wettbewerbsbeschränkende Vereinbarungen/Unternehmenskooperationen und -zusammenschlüsse/Marktmachtmissbrauch/staatliche Beihilfen/unlauterer Wettbewerb/Immaterialgüterrecht), und zwar sowohl in der vorbeugenden Compliance als auch in der Vertretung vor den österreichischen und europäischen Behörden und Gerichten. In diesen Rechtsgebieten ist er regelmäßig auch als Vortragender sowie Autor von Fachpublikationen tätig. Daneben ist er aktives Mitglied im Österreichischen Compliance Officer Verbund sowie in der Studienvereinigung Kartellrecht. Er wird seit vielen Jahren in führenden Anwaltsrankings empfohlen.
E-Mail: A.Zellhofer@ehlaw.at
Fotonachweise:
Foto Sartor: privat
Foto Freiler-Waldburger: privat
Foto Bauer: privat
Foto Darakhchan: Rosenbauer
Foto Eberl: privat
Foto Eichmeyer: EisenbergerHerzog
Foto Fabits: privat
Foto Iglhauser: KPMG
Foto Paulitsch: Schönherr
Foto Rapberger: Rosenbauer
Foto Schönauer: KPMG
Foto Sehrschön: EisenbergerHerzog
Foto Schwab: privat
Foto Zellhofer: EisenbergerHerzog
Sartor/Freiler-Waldburger, Praxisleitfaden Compliance, LexisNexis
Compliance seine Wurzeln hat und wieso es auch für das eigene Unternehmen notwendig ist, sich damit auseinanderzusetzen.
Bei der Frage nach dem „Wer hat’s erfunden?“ lässt sich Compliance nicht auf die Eidgenossen, sondern tatsächlich auf die US-amerikanische Finanzindustrie zurückführen (abgesehen von der Medizin, in der unter Compliance die Therapietreue von Patienten verstanden wird). In Amerika nahm der Compliance-Gedanke 1980 konkrete Gestalt an und wurde vor allem durch die Bankenbranche Anfang der 1990er-Jahre auch nach Europa getragen. Spätestens seit dem neuen Jahrtausend sehen sich nun auch österreichische Unternehmen mit Compliance-Anforderungen konfrontiert. Derzeit breitet sich die Compliance-Welle gerade auch auf mittelständische Unternehmen aus. Wirklich neu oder gar eine Modeerscheinung war Compliance aber weder 1980 noch heute, denn schon vorher traf die Unternehmensleitung die Pflicht dafür zu sorgen, dass gesetzliche Regelungen eingehalten werden. Und wer einen längeren zurückliegenden Blick in die Historie wagt, wird auf eine Reihe von Beispielen stoßen – allen voran die berühmten „Zehn Gebote“.
Der Grundgedanke zu Compliance ist also nicht neu, dafür aber simpel wie logisch. Heute existiert eine Vielzahl an Regeln, deren Einhaltung bestmöglich zu gewährleisten ist. Ab einem gewissen Grad lässt sich eine derartige Regel- und Regelungsflut aber nur noch mit einem passenden Werkzeug sinnvoll und vor allem strukturiert managen. Compliance dient also – vereinfacht gesagt – dazu, herauszufinden, welche Regeln für das eigene Unternehmen gelten, und sorgt dann mit unterschiedlichsten Maßnahmen für deren Einhaltung.
Frage 4. Was bedeutet die Abkürzung CMS und was sind die Grundelemente?
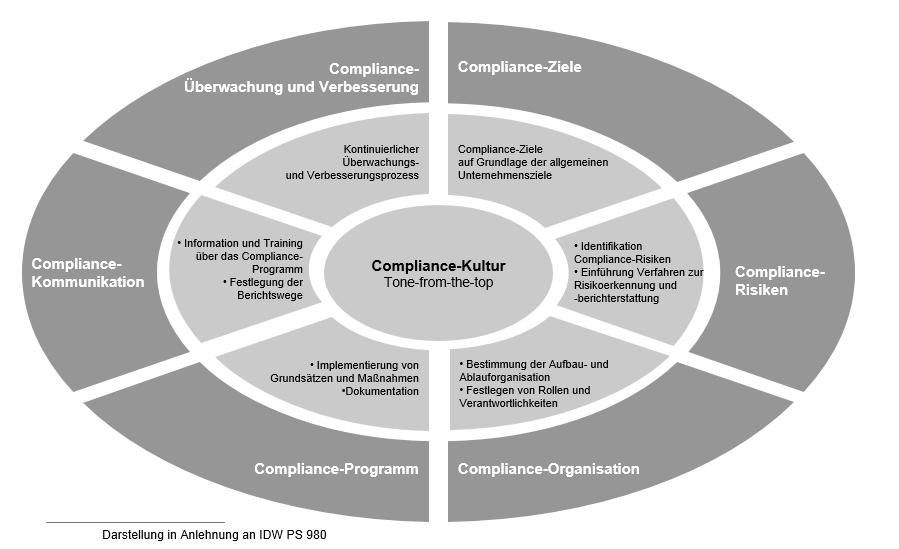
CMS steht für Compliance Management System. Unter einem CMS werden grundsätzlich alle Instrumente, Mechanismen und Prozesse verstanden, die ein regelkonformes Verhalten im Unternehmen strategisch und operativ sicherstellen. Das CMS unterstützt also rechts- und regelkonformes Verhalten der Geschäftsführung, Führungskräfte und Mitarbeiter. Durch die Implementierung eines CMS werden Compliance-Risiken systematisch analysiert, adressiert und laufend überwacht.
Folgt man dem vom Institut der Wirtschaftsprüfer in Deutschland veröffentlichten IDW PS 980,1 einem der gängigsten Prüfungsstandards eines CMS und damit auch Richtschnur bei der Implementierung und Organisation, lassen sich folgende sieben Grundelemente eines CMS identifizieren.
• Kultur
• Ziele
• Risiken
• Programm
1 KPMG AG, Das wirksame Compliance-Management-System (2014).
• Organisation
• Kommunikation und Information
• Überwachung und Verbesserung
Herausgeber, Werktitel
Frage 5. Womit beschäftigt sich die Compliance-Abteilung im Alltag hauptsächlich und bedeutet Compliance Mehrarbeit für den Einzelnen?
Frage 5. Womit beschäftigt sich die Compliance-Abteilung im Alltag hauptsächlich und bedeutet Compliance Mehrarbeit für den einzelnen?
Eine einzige Hauptaufgabe der Compliance-Abteilung zu benennen fällt schwer, da nur durch die Kombination verschiedenster Maßnahmen die Einhaltung von Regeln sichergestellt werden kann. Besonderes Gewicht unter allen Maßnahmen hat jedoch die kontinuierliche Beratung der Mitarbeiter und des Managements. Das ist eine Herausforderung, die sich Tag für Tag stellt und für die neben allen anderen Tätigkeiten jedenfalls immer Zeit sein muss. Neben der Beratung gilt es, das Compliance-Jahresprogramm zu gestalten und mit Leben zu erfüllen. Compliance-Risiken sind zu erheben und Maßnahmen zu deren Vermeidung einzuleiten, ein Verhaltenskodex und Compliance-Richtlinien auszurollen, Schulungskonzepte zu erstellen oder zu aktualisieren, um zielgruppenspezifisch das erforderliche Wissen zu vermitteln und immer wieder Bewusstsein zu schaffen. In regelmäßigen Abständen ist die Einhaltung des geltenden Regelkatalogs zu überprüfen. In Anlassfällen ist Hinweisen auf Fehlverhalten nachzugehen und es sind gegebenenfalls entsprechende Prüfungen einzuleiten.
Eine einzige Hauptaufgabe der Compliance-Abteil ung zu benennen fällt schwer, da nur durch die Kombination verschiedenster Maßnahmen die Einhaltung von Regeln sichergestellt werden kann. Besonderes Gewicht unter allen Maßnahmen hat jedoch die kontinuierliche Beratung der Mitarbeiter und des Managements. Das ist eine Herausforderung, die sich Tag für Tag stellt und für die neben allen anderen Tätigkeiten jedenfalls immer Zeit sein muss. Neben der Beratung gilt es, das Compliance-Jahresprogramm zu gestalten und mit Leben zu erfüllen. Compliance-Risiken sind zu erheben und Maßnahmen zu deren Vermeidung einzuleiten,einen Verhaltenskodex und ComplianceRichtlinien auszurollen, Schulungskonzepte zu erstellen oder zu aktualisieren um zielgruppenspezifisch das erforderliche Wissen zu vermitteln und immer wieder Bewusstsein zu schaffen. In regelmäßigen Abständen ist die Einhaltung des geltenden Regelkatalogs zu überprüfen. In Anlassfällen ist Hinweisen auf Fehlverhalten nachzugehen und es sind gegebenenfalls entsprechende Prüfungen einzuleiten.
Ein gutes und angemessenes CMS erzeugt weniger Aufwand, als es Nutzen für Mitarbeiter, das Management und für das Unternehmen im Allgemeinen stiftet. Für den einzelnen
Ein gutes und angemessenes CMSerzeugt weniger Aufwand, als es Nutzen für Mitarbeiter, das Management und für das Unternehmen im Allgemeinen stiftet. Für den einzelnen Mitarbeiter hält sich somit der Mehraufwand im Normalfall in Grenzen. Der Großteil der Mitarbeiter ist ohnehindarauf bedacht, jene Regeln zu kennen und einzuhalten, die für seine Tätigkeit maßgeblich sind. Somit begrenzt sich der Aufwand auf die Teilnahme an Schulungen und die Aneignung und Anwendung von vermitteltem Wissen.
Funktioniert Compliance im eigenen Unternehmen, wird das Compliance Office also nicht als lästiger
IV. Unternehmenskultur und Tone from the top
Johannes Freiler-Waldburger
Roman Sartor
Frage 26. Muss sich die Unternehmenskultur ändern?
Das Aufeinandertreffen von Compliance mit der vorherrschenden Unternehmenskultur ist Grund und Ursache für einen in der Regel schmerzhaften Änderungsprozess. Compliance alleine kann niemals eine Änderung der Unternehmenskultur bewirken; dies voranzutreiben ist Aufgabe der Unternehmensleitung. Compliance kann aber einen wichtigen Teil in diesem Änderungsprozess übernehmen und mithelfen, dass die Unternehmenskultur geändert wird. Dabei sieht sich Compliance einer Vielzahl von Einzelfaktoren gegenüber, die alle berücksichtigt werden müssen, wenn Compliance zielgerichtet seinen Beitrag im Änderungsprozess leisten soll.
Manche Faktoren können von Compliance geändert oder gestaltet werden, bei anderen ist dies nicht möglich. Welchen Faktoren sieht sich der Compliance-Verantwortliche also nun ausgesetzt?
1. Führungsstil des Management
2. Vorhandene Strukturen
3. Räumliche und sprachliche Unterschiede
4. Unternehmensmythen
5. Kommunikation
Im Einzelnen sollen diese fünf Elemente der Interaktion von Compliance mit Unternehmenskultur kurz dargestellt werden.
a. Führungsstil des Managements
Zentral für das Gelingen des Änderungsprozesses ist der Führungsstil des Managements. Damit ist nicht gemeint, ob es sich etwa um einen charismatisch-offenen oder hierarchisch-bürokratischen Führungsstil handelt. Wichtig ist hier vielmehr, ob das TopManagement die Kraft und Ausdauer hat, das Projekt nicht nur anzustoßen, sondern auch zu Ende zu bringen und uneingeschränkt dahinter steht. Dabei wird unweigerlich eine Vielzahl von Konflikten auftreten. Herrscht nun der Stil vor, Konflikten aus dem Weg zu gehen, diese zu negieren und als ungewollte Erscheinung des CMS-Projekts anzusehen, dann bleiben diese Konflikte ungelöst. Notwendige Änderungen der Unternehmenskultur sind dann nicht mehr möglich. Im Rahmen eines strukturierten Prozesses müssen Konflikte adressiert und aufgelöst werden können. Diese nicht immer leichte Aufgabe ist zentral für einen erfolgreichen Änderungsprozess der Unternehmenskultur. Lässt dies der Führungsstil des Managements nicht zu, weil Konflikte negiert werden, kann ein CMS-Projekt keinesfalls erfolgreich abgeschlossen werden. Kurz, ohne Konfliktbereitschaft und Konfliktfähigkeit des Top-Managements ist der notwendige Wandel der Unternehmenskultur nicht möglich.
b. Vorhandene Strukturen
Strukturen gliedern sich regelmäßig in organisatorische und mentale. Beide müssen für einen erfolgreichen Wandel der Unternehmenskultur geändert werden. Hier sind naturgemäß die meisten Widerstände zu erwarten und zu überwinden. Dies ist ein Aufgabenfeld, das vom Compliance Officer intensiv bearbeitet werden muss. Organisatorische Änderungen sind relativ leicht zu erreichen. Beispielshaft sei hier die für ein effektives CMS notwendige Einbindung des Compliance Officer in Vertriebsprojekte angeführt. Hier kann klar definiert werden, wann der Compliance Officer wie und von wem einzubinden ist und wie seine Handlungsoptionen gestaltet sind. Deutlich schwieriger ist die Änderung der inneren Einstellungen der Mitarbeiterinnen und Mitarbeiter, die Änderung der mentalen Struktur des Unternehmens.
➲ Hinweis:
Treiber dieses Prozesses kann ausnahmslos nur das Top-Management sein. Niemals kann es Aufgabe von Compliance sein, diesen Prozess voranzutreiben. Dies ist eine zentrale Aufgabe des Top-Managements und hier kann man dann auch ganz leicht erkennen, ob der so oft beschworene „Tone from the top“ auch wirklich gelebt wird.
c. Räumliche und sprachliche Unterschiede
Jedes Unternehmen weist ein gewisses Maß an Heterogenität bei der räumlichen und sprachlichen Aufstellung auf. In sehr vielen Fällen ist ein Unternehmen so organisiert, dass es an verschiedenen Standorten tätig ist. Diese räumliche Heterogenität führt unweigerlich zu kultureller Heterogenität. Schon in einem räumlich überschaubaren Land wie Österreich macht es einen gewaltigen Unterschied, ob man in Wien oder in Vorarlberg tätig wird. Diese kulturelle Diversität nimmt zu, je größer die räumliche Ausdehnung des Unternehmens wird. Letztlich muss der Compliance Officer in der Lage sein, diese kulturelle Vielfalt durch geeignete Maßnahmen insoweit zu reduzieren, dass zumindest in der Beantwortung der Frage, ob man compliant sein soll, keine kulturellen Unterschiede mehr erkennbar sind. Dass dabei auch sprachliche Barrieren zu überwinden sind, braucht hier nicht zu näher ausgeführt werden, muss aber bei der Arbeit des Compliance Officer immer mitbedacht werden, da nur das Überwinden dieser Barriere die Möglichkeit eröffnet, Wissen zu vermitteln und Compliance als Thema im Unternehmen präsent zu machen.
d. Unternehmensmythen
Unternehmensmythen sind der Klebstoff, der Unternehmen zusammenhält und formt. Oft sind es ein mythisch verklärter Gründer des Unternehmens, die Bewältigung einer fundamentalen Krise in der Vergangenheit oder auch weit zurückliegende, nie wieder erreichte Erfolge des Unternehmens. All diesen Mythen ist gemein, dass sie in der Lage sind, Generationen von Mitarbeitern zu überdauern und deren Denken und vor allem deren Handeln zu prägen. Compliance hat daher die Aufgabe, gerade solche Gründungsmythen, die ja ursächlich kausal für die Unternehmenskultur und somit für
die Krise sind, zu hinterfragen und dem Top-Management den Vorschlag zu machen, diesen Mythen einen Gegenmythos entgegenzustellen. Dieser Prozess erweist sich als höchst schwierig und langwierig und verlangt vom Top-Management Ausdauer und Geduld. „Das haben wir schon immer so gemacht, und weil wir das so gemacht haben, sind wir groß geworden“ muss man überwinden durch einen neue Erzählung, durch einen neuen Mythos. „Wir machen das jetzt anders, weil …“ hat das Ziel einer Änderung des Unternehmensmythos zu sein. Dabei ist es wichtig, für Vergangenes Verständnis aufzubringen und neue Situationen klar zu machen.
e. Kommunikation
Ziel der Kommunikation des Compliance Officer muss sein, das Thema so in das Unternehmen zu tragen, dass es in den Köpfen, aber auch in den Herzen der Mitarbeiter ankommt. Nur dadurch eröffnet sich die Möglichkeit, Information und Wissen zu vermitteln und die Betroffenen zu erreichen. Dabei hat man zu bedenken, dass die zu vermittelnden juristischen Inhalte so aufbereitet werden, dass dies in möglichst einladender und zugänglicher Art und Weise erfolgen soll. Jedes Zitat eines Gesetzestextes ist hier kontraproduktiv, jede Erwähnung eines Paragraphen vertreibt erfahrungsgemäß zumindest die Hälfte des Zielpublikums. Der Compliance Officer hat es in der Hand, durch intelligente Kommunikation sicherzustellen, dass er die Betroffenen mit seinen Botschaften erreicht und damit seinen Beitrag zur Änderung der Unternehmenskultur leistet. Die betroffenen Mitarbeiter und ihre Informationsbedürfnisse müssen daher im Mittelpunkt stehen, wenn die Botschaft ankommen soll. Die Inhalte müssen so dargestellt und aufbereitet werden, dass sie für den juristischen Laien inhaltlich nachvollziehbar sind und nicht nur zur Kenntnis genommen, sondern vor allem dem Grunde nach verstanden werden. Ziel von richtig verstandener Compliance-Kommunikation ist daher, Bewusstsein zu schaffen und Betroffenheit zu erzeugen (und nicht der Versuch, aus den Mitarbeitern Hobby-Juristen machen zu wollen). Das Zielpublikum erwartet klare Antworten auf seine Fragen und die Gewissheit, durch die Beratung des Compliance Officer rechtssicher und nachhaltig zu handeln.
Frage 27. Das „Knistern“ und der Tone from the top?
Der Aufbau eines effektiven CMS kann unweigerlich zu Konflikten im Unternehmen führen. Es muss im Unternehmen „knistern“. Wenn es nicht „knistert“, deutet das auf die Einrichtung eines „Feigenblatt“-CMS hin.
Mit dem Aufbau eines CMS startet man einen „Prozess der Aufklärung“, man stößt einen massiven Wandel der Unternehmenskultur an. Dies sind die eigentlichen Aufgaben eines CMS-Projektes, nämlich den Anstoß für eine nachhaltige und umfassende Änderung der Unternehmenskultur zu geben. Den Änderungsprozess muss dann das Top-Management aktiv und vehement weiterführen. Bleibt es beim bloßen Lippenbekenntnis, scheitert das CMS-Projekt unweigerlich und die nächste Krise ist dann nur noch eine Frage der Zeit. Compliance ist untrennbar mit einer Wertevermittlung verbunden. In unserer Gesellschaft werden uns von klein auf Werte vermittelt, wir werden an unseren Handlungen gemessen und wir werden danach beurteilt. Das zieht sich vom Kindergarten über die
Fachkunde untersucht werden, wofür sich die Interne Revision als geeignete Abteilung anbietet. Und nicht zu vergessen wäre auch die Notwendigkeit, die geltenden Regelungen intern mittels Schulungen zu kommunizieren. Derartige Trainingskompetenz lässt sich in der Personalabteilung vermuten, die zusätzlich auch durch das Kennen aller Beschäftigten des Unternehmens punkten kann.
Letztlich gibt es nicht die „richtige“ Abteilung und es kann daher auch keine allumfassend anwendbare Empfehlung gegeben werden. Das zeigt sich schon allein an der Tatsache, dass viele KMUs zum Beispiel über keine eigene Rechtsabteilung, keine Risikomanagementabteilung oder keine Interne Revision verfügen oder die Bereiche Personal und Recht in einer Einheit geführt werden. Jedes Unternehmen muss im Hinblick auf Budget, Ressourcen und insbesondere fachliche und soziale Qualität die geeignete Person für sich selbst finden.
Frage 29. Wen muss man im Boot haben, damit Compliance funktioniert?
Die Implementierung von Compliance macht nur dann wirklich Sinn, wenn die Unternehmensführung ernsthaft daran interessiert ist, Compliance als Management-Aufgabe wahrzunehmen. Der Tone from the top und seine Bedeutung wurden bereits dargestellt. Der Vorstand oder die Geschäftsführung müssen jenes Verhalten vorleben, dass sie auch von den eigenen Unternehmensangehörigen erwarten. Nur wenn die Unternehmensleitung auch selbst die vorgegebenen Regelungen einhält, kann sie dasselbe von den Mitarbeitern erwarten. Gleiches gilt für die gesamte Führungsmannschaft. Auch das Management der zweiten und dritten Ebene muss Compliance als wichtigen Teil der Führungsaufgabe begreifen und ernst nehmen. Auch ein allfällig vorhandener Betriebsrat ist essentiell für das Gelingen eines CMS.
Es ist daher wesentlich, bei der Einführung von Compliance in einem Unternehmen alle genannten Personenkreise rechtzeitig und umfassend zu informieren. Bedenken sind ernst zu nehmen und auf einer sachlichen Ebene zu klären. Informationsveranstaltungen, Workshops und nicht zuletzt das aktive Zugehen auf die Menschen in einem Vieraugengespräch sind Elemente eines guten Starts und Nährbodens für funktionierende Compliance.
Frage 30. In welchem Ausmaß sind personelle Ressourcen für den Aufbau eines funktionierenden CMS notwendig?
Je nach Unternehmensgröße, Branche und Gefährdungssituation wird der Aufbau mit mehr oder weniger Personalaufwand machbar sein. Die Erfahrung zeigt, dass oftmals zu Beginn zu wenig Ressourcen zur Verfügung gestellt werden. Compliance soll „mitgemacht“ werden. Ein funktionierendes CMS lässt sich in angemessener Zeit aber nicht „nebenbei“ aufbauen.
Wesentlich ist somit bei der Einführung, den angemessenen Inhalt und damit das Compliance-Programm in einem Unternehmen abzustecken. Welche Risiken bestehen und wie können diese vermieden oder zumindest abgefedert werden? Welche Maßnahmen
KAPITEL 3
Compliance wird ausgerollt
Bisher wurden die Begrifflichkeit und die Bedeutung von Compliance, das Thema Risiko, die Frage der Unternehmenskultur sowie die handelnden Akteure und damit der Aufbau einer Compliance-Organisation betrachtet. Ein effizientes und effektives CMS aufzubauen, ist keine kurzfristige Angelegenheit auf der Unternehmensagenda. Nur mit gezielter Vorbereitung und entsprechend ernsthaftem Streben bei der Umsetzung kann dies gelingen. In diesem Kapitel geht es nun um den sprichwörtlichen Weg. Es werden Fragen behandelt, welche Instrumente verwendet werden können, welche ComplianceThemenschwerpunkte im Unternehmen gesetzt werden sollten und wie im Ernstfall vorzugehen ist. Dieses Kapitel behandelt daher folgende Bereiche:
– Verhaltensgrundsätze, Kommunikation und Schulungen
– Compliance-Themenschwerpunkte
– Wirksamkeit, Überwachung und Verbesserung
– Der Ernstfall: Non-Compliance
Verhaltensgrundsätze, Kommunikation und Schulungen
VIII. Der Verhaltenskodex und Richtlinien
Raphael Iglhauser Katharina Schönauer
Frage 42. Wozu ein Verhaltenskodex und was steht drinnen?
Es gibt keine exakte Definition zu Inhalt und Anforderung eines Verhaltenskodex. Auch ein globales oder branchenübergreifendes Idealkonzept existiert bestenfalls in Grundzügen. Allgemein handelt es sich beim Verhaltenskodex – oft auch unter der englischen Bezeichnung Code of Conduct geführt – um eine auf den allgemeinen Grundsätzen der Corporate Governance aufbauenden Darstellung von Werten und Verhaltensweisen, die sich Unternehmen selbst auferlegen.
Die Erarbeitung und Verankerung eines Verhaltenskodex als freiwillige Selbstverpflichtung ermöglicht es Unternehmen, mittels Richtlinien und Verfahrensanweisungen, aber auch mittels exakt definierter Vorgaben und Regeln unternehmensspezifische interne und externe Verhaltensweisen zu steuern und zu überwachen. Der Verhaltenskodex verfolgt das Ziel einer auf verantwortlicher und nachhaltiger sowie langfristiger Wertschöpfung ausgerichteten Leitung und Kontrolle von Unternehmen.
Primäre Ziele dabei sind:
• Definition und Dokumentation der geltenden (selbstauferlegten) Corporate-Governance-Grundsätze im Unternehmen
• Verbesserung der Transparenz und Nachvollziehbarkeit von Verhaltensweisen und Entscheidungen
• Förderung des Vertrauens interner und externer Interessengruppen
• Schaffung eines flexiblen Rahmenwerks für Verhaltensweisen
Aus den abgeleiteten Zielen lässt sich erkennen, dass eine thematische Abgrenzung erforderlicher Inhalte oder Detailtiefen aufgrund der enormen Querschnittsfunktion kaum möglich ist. Allgemein lässt sich jedoch sagen, dass der Verhaltenskodex als übergeordnetes Rahmenwerk für grundlegende Verhaltensanweisungen des gesamten Unternehmens zu sehen ist. Der Verhaltenskodex bildet sozusagen das Dach des Unternehmens. Manche sprechen auch vom Fundament einer Organisation. Ob unten oder oben – die Kernaussage bleibt dieselbe.
Exakte Inhalte zu den einzelnen Themenbereichen sind durch zugrunde liegende Richtlinien näher zu präzisieren. Dieses Verständnis ist wichtig, da ein Verhaltenskodex keinesfalls dazu geeignet ist, das gesamte Regelwerk eines Unternehmens zu beschreiben. Im Gegenteil, Unternehmen sollten darauf bedacht sein, den Verhaltenskodex als Grundsatzerklärung zu sehen. Eine allfällige Detailverliebtheit sollte immer unter dem Blickwinkel gesehen werden, dass der Verhaltenskodex das Bild nach außen abgibt und von jedermann hinterfragt, geprüft und beurteilt werden kann.
➲ Tipp:
Wie soll also nun ein Verhaltenskodex gestaltet werden? Als wesentliche Elemente können folgende Punkte gesehen werden:
• Bekenntnis der Unternehmensleitung in einem Vorwort
• Definition der Zielgruppe als klare Aussage, wer angesprochen ist
• Themengebiete – die wesentlichen Bereiche für das Unternehmen
• Bekenntnis zur Einhaltung der maßgeblichen Normen
• Verhaltensmaßstäbe für das unternehmerische Handeln
• Der Umgang mit Interessenkonflikten
• Die Konsequenzen der Nichteinhaltung und die Erklärung der Nulltoleranz
• Wer ist Ansprechpartner in Compliance-Angelegenheiten? Welche Meldewege gibt es?
Dem Inhalt eines Verhaltenskodex sind grundsätzlich ebenso wenig Grenzen gesetzt wie der gestalterischen Freiheit.
Frage 43. Der Verhaltenskodex – nettes Extra oder gesetzlich verpflichtende Voraussetzung?
In Österreich existieren derzeit mit wenigen Ausnahmen weder Rechtsvorschriften zur verpflichtenden Einhaltung definierter Corporate-Governance -Grundsätze noch lässt sich die Notwendigkeit eines internen Verhaltenskodex daraus ableiten.
Im Rahmen der Durchführung ist die Gestaltung der Inhalte (unabhängig ob Erstschulung oder erneute Schulung) ein wesentlicher Einflussfaktor. Die Aufmerksamkeit und das Verständnis für ein derart sensibles Thema hängen von der Dramaturgie und der Praxisbezogenheit der vermittelten Inhalte ab.
Gerade Beispiele mit Praxisbezug unterstützen diesen Prozess des Wissenszuwachses enorm. Bei Themen, die teilweise so schwierig in der Erfassung wie Compliance sind, hängt auch sehr viel von der Persönlichkeit des Vortragenden ab. Hier ist letztlich auch zu berücksichtigen, ob der Schulende die notwendigen Soft Skills für die Durchführung der Schulungen hat, und wenn dies nicht der Fall ist, sind Maßnahmen zu seiner Kompetenzerweiterung festzulegen.
Schulungen sind adäquat zu dokumentieren, sowohl die vermittelten Inhalte als auch die Teilnehmer. Gerade gegenüber externen Dritten (zB Behörden) schafft eine solche Dokumentation eine vorteilhafte (Rechts-)Position. Bei Präsenzschulungen eignet sich bei einer persönlichen Schulung eine Teilnahmeliste, die nachweislich alle wichtigen Eckpunkte der Schulung beinhaltet (Titel der Schulung, Vortragender, Ort der Schulung, Datum, Namen der Teilnehmer und deren Unterschrift). Manche Unternehmen verlangen sogar die Unterschriften bei Beginn und Ende der Schulung jedes einzelnen Teilnehmers. Einfacher ist die Dokumentation bei E-Learning-Schulungen, da diese durch ein Anmelden (LogIn) automatisch den Schulungsfortschritt personalisieren und nachvollziehbar machen.
➲ Hinweis:
Wichtig ist die Dokumentation in jedem Fall (ob intern oder extern). Der damit verbundene Aufwand steht in keiner Relation zu dem Nutzen. Die beste Schulung hat keinen Wert, wenn man im Fall des Falles keine Dokumentation über die Durchführung der Schulungen vorlegen kann.
Frage 60. Wie soll also eine CMS-Schulung in der Praxis ablaufen und was sind die wesentlichen Inhalte?
Es ist wichtig, zwischen einer Erstschulung zum Thema „Compliance“ und weiterführenden Schulungen bei einem bestehenden CMS zu unterscheiden.
Bei einer Erstschulung ist eingangs intensiv auf die Historie und Entstehung des CMS, also die Entscheidung der Unternehmensleitung zum Aufbau bzw zur Einführung eines CMS und die Einbindung eines allfälligen Betriebsrates einzugehen. Dann sollten auch alle organisatorischen Informationen in Bezug auf das CMS transparent dargelegt werden. Der nächste Punkt ist der Verhaltenskodex – dieser beschreibt den grundsätzlichen Umgang mit Compliance-relevanten Themenstellungen bzw regelt die unternehmensweit gültigen Verhaltensregeln und stellt die grundlegende Definition von Compliance aus der Sicht des Unternehmens unmissverständlich dar. Es empfiehlt sich, den Verhaltungskodex in Papierform zu präsentieren, frei nach dem Motto: „Greift ihn an, so schaut er aus,…”
Die Prozesse innerhalb des CMS sollten ebenfalls dargestellt werden. Dabei sind auch beispielhafte Darstellungen (Flussdiagramme oder ähnliches) einzusetzen, um
das Verständnis dieser Abläufe zu vereinfachen. Die wesentlichen Prozesse in einem CMS sind:
• Schulungsprozess
• Melde-/Frageprozess (bei Vorkommnissen oder im Rahmen des WhistleblowingSystems)
• Berichtsprozess (Regelung bezüglich einer Berichtslegung bzw -pflicht),
• Notfallprozess (bei behördlichem Einschreiten zur Regelung der richtigen Verhaltensweise)
• Auditprozess (zur laufenden Evaluierung der Wirksamkeit und Nachhaltigkeit des CMS)
Schließlich gilt es, die einzelnen wesentlichen Inhalte zu vermitteln. Diesem Bereich gilt es ausreichend Zeit zu widmen. Die Haltung des Unternehmens und die richtige Vorgangsweise der Mitarbeiter zu folgenden beispielhaften Themen sollten besprochen werden:
• Geschenke, Einladungen und Kostenübernahmen (Antikorruption und Bestechung)
• Sponsoring, Spenden und Werbung
• Interessenkonflikte
• Umgang mit Geschäftspartnern
• Grundzüge des Kartellrechts
• Umgang mit Behörden
• Andere, typische Risikobereiche des Unternehmens (zB Geldwäsche, Exportkontrolle)
Mit praktischen Beispielen lässt sich viel Akzeptanz und Verständnis im doppelten Sinn erreichen. Bewährt haben sich in der Praxis sogenannte Dilemmafälle oder -fragen. Den Teilnehmern der Schulungen werden praxisrelevante Sachverhalte oder Fragen mit mehreren Antwortmöglichkeiten präsentiert. Die Teilnehmer müssen sich mittels Abstimmungsgeräten für eine Antwort entscheiden. Dadurch werden rasch Unsicherheiten bei bestimmten Themenstellungen herauskristallisiert und zudem regt die oft gegebene Streuung bei den Ergebnissen zu Diskussionen zwischen den Teilnehmern an.
Ein wenig anders verhält es sich bei weiterführenden Schulungen oder Nachschulungen.
Deren Inhalte sollten sich, neben einem „fresh-up“, jedenfalls auf aktuelle Vorkommnisse oder (gesetzliche, organisatorische) Änderungen, die eine Schulung erfordern, beziehen. Bestimmte Schulungsthemen erfordern einen bestimmten Teilnehmerkreis. Dies sollte bedacht werden, wenn etwa eine konkrete Kartellrechtsschulung erforderlich ist. Die Präsenzschulung sollte im Hinblick auf die Aufnahmebereitschaft ohne Pause nicht länger als rund zwei Stunden dauern.
➲ Tipp:
„Mittwoch ist Compliance-Tag“ kann ein erfolgreiches Motto sein. Über eine Zeitspanne von zum Beispiel zwei Monaten werden jeden Mittwoch am selben Ort zur selben Zeit Compliance-Schulungen angeboten. Die Mitarbeiter müssen sich nicht anmelden, was einen nicht unerheblichen Verwaltungsaufwand spart und sie können selbst einen Mittwoch ihrer Wahl festlegen, was wiederum für mehr Kompatibilität mit ihren sonstigen Arbeitsaufgaben, Urlauben und dergleichen sorgt. Klar muss in
diesem Zusammenhang die Botschaft sein: Ihr könnt kommen, wann ihr wollt, aber einmal müsst ihr kommen. In der Praxis hat sich gezeigt, dass dieser Modus sehr gut angenommen wird und auch zu einer relativ gleichmäßigen Verteilung der Mitarbeiter an den einzelnen Schulungstagen führt.
Frage 61. Wann sind weitere Schulungen erforderlich und welche Teilnehmerquote sollte erreicht werden?
Es gibt keine bestimmten Richtlinien oder Vorgaben, die zwingend eine Nach- oder Auffrischungsschulung erfordern. Das Unternehmen selbst legt hier Maßstäbe fest, die über die Notwendigkeit weiterer Schulungen entscheiden.
Der risikobasierte und -orientierte Umgang mit dem Thema Compliance gibt hier das richtige Maß, den Zeitpunkt und die Intensität der neuerlichen Schulungen vor. Man kann dies auch nach entsprechenden Prioritäten in Bezug auf das CMS einteilen und die Intervalle der Schulungsmaßnahmen danach ausrichten. Empfehlenswert ist ein Schulungsplan, der für die folgenden zwei Jahre in groben Zügen festgelegt wird. Die konkrete Planung für das Folgejahr sollte dann rechtzeitig erfolgen.
Anlassfälle einer bestimmten Größenordnung oder erhebliche Gesetzesänderungen, die das Unternehmen unmittelbar betreffen, können freilich auch zur Notwendigkeit weiterer Schulungen führen.
Jedenfalls sollte Compliance im Unternehmen präsent sein und bleiben. Nicht zuletzt aus diesem Grund empfiehlt es sich, mindestens einmal pro Jahr verpflichtende ComplianceSchulungen für alle Mitarbeiter abzuhalten.
Ziel des Compliance Officer sollte (unter Berücksichtigung längerer Absenzen zB aus Karenz- oder Krankheitsgründen) eine 100%-Teilnehmerquote sein. Wer beharrlich durch Absenz auffällt, sollte in freundlicher, aber bestimmter Art und Weise zu einem „Compliance-Privatissimum“ geladen werden – dies erhöht die Teilnehmerquote im kommenden Jahr mit Sicherheit.
Frage 63. Welche Personen sind innerhalb des Unternehmens besonders gefährdet?
Vor der Erstellung von konkreten Regelungen für Zuwendungen sollte sich jedes Unternehmen mit der Frage beschäftigen, in welchen Abteilungen die größten Risiken liegen. Dies hilft in weiterer Folge bei der inhaltlichen Ausgestaltung der Regeln. Selbstverständlich kann grundsätzlich jeder Mitarbeiter mit Zuwendungen konfrontiert werden, dennoch sollte im Sinn einer Risikoanalyse erhoben werden, in welchen Abteilungen Zuwendungen regelmäßig vorkommen (können). Auf folgende Personenkreise sollte dabei das Hauptaugenmerk gelegt werden:
• Führungspersonen
Die Führungsebene ist typischerweise häufig mit Zuwendungen konfrontiert. Dies betrifft Einladungen sowie Geschenke. Zudem sind diese Zuwendungen oft hochwertig: Weihnachtsgeschenke gehen über kleine Aufmerksamkeiten hinaus, Geschäftsessen finden in gehobenen Lokalen statt, Einladungen zu besonderen Veranstaltungen sind keine Seltenheit. Zugleich sind Führungspersonen Entscheidungsträger des Unternehmens, sodass grundsätzlich die Gefahr einer gezielten Einflussnahme gegeben ist.
• Mitarbeiter im Vertrieb
In vielen Unternehmen sind Mitarbeiter der Vertriebsabteilung eine stark gefährdete Personengruppe. Da sie für die Kundenbetreuung verantwortlich sind, werden regelmäßig Essenseinladungen ausgesprochen. Für Kunden aus dem Ausland wird überdies auch oft ein Rahmenprogramm (zB Sightseeing, Besuch von Events etc) auf Kosten des Unternehmens organisiert. Vertriebsmitarbeiter haben zudem ein hohes Interesse an Vertragsabschlüssen, wenn ihr Dienstvertrag eine Abschlussprovision vorsieht. Ebenso sind sie als direkte Ansprechperson ihrer Kunden in der Regel auch Empfänger von Geschenken. Nimmt das Unternehmen an öffentlichen Ausschreibungen teil, so besteht zudem regelmäßig Kontakt zu Amtsträgern.
• Mitarbeiter im Einkauf
Mitarbeiter der Einkaufsabteilung verhandeln oft Bezugsverträge mit langer Laufzeit und dementsprechend hohem Wert. Zuwendungen sind in Form von Geschenken, Musterteilen für den Privatgebrauch oder Rabatten bei Privatbezügen möglich und können eine versuchte Einflussnahme auf Verhandlungsergebnisse indizieren.
• Sämtliche Personen, die Kontakt zu Amtsträgern haben (siehe dazu den folgenden Abschnitt)
Frage 64. Was ist im Umgang mit Amtsträgern besonders zu beachten?
Vorab: Die rechtliche Darstellung und nähere Erläuterung der Antikorruptionsbestimmungen des Strafgesetzbuches erfolgt unten in Abschnitt XXVI. Hier soll in einem ersten Schritt auf die konkrete Praxis und ihre Anforderungen eingegangen werden.
Im Zusammenhang mit Amtsträgern gelten grundsätzlich strengere gesetzliche Bestimmungen als im privatwirtschaftlichen Sektor. Das spiegelt sich einerseits im angedrohten Strafrahmen sowie andererseits in den weiter gefassten Straftatbeständen wider. Diese
Frage 86. Wer ist im Unternehmen für die Vertriebspartner verantwortlich und wie können diese ausreichend geprüft werden?
Verantwortlichkeiten für die Vertriebspartner
Die Organisation der Verantwortlichkeiten für die Vertriebspartner im Unternehmen hängt davon ab, wie das Unternehmen grundsätzlich organisiert ist. Es empfiehlt sich, dass diejenige Abteilung bzw derjenige Bereich für den Vertriebspartner zuständig ist, der am intensivsten mit ihm zusammenarbeitet. In den meisten Unternehmen werden das die Vertriebsabteilungen sein. Diese Mitarbeiter stehen in der Regel in ständigem Kontakt mit dem Partner und kennen ihn daher am besten. Natürlich wird es, je nach Unternehmensgröße, weitere Abteilungen geben, die bei den einzelnen Prozessschritten unterstützen. Das können zum Beispiel die Compliance-Abteilung oder die Rechtsabteilung sein. Die Hauptverantwortung sollte aber in den Vertriebsbereichen angesiedelt werden.
Prüfung der Vertriebspartner mittels Due Diligence vor Beginn der Zusammenarbeit
Vor Beginn der Zusammenarbeit mit einem Vertriebspartner ist es wichtig, dass dieser einer umfassenden Due-Diligence Prüfung unterzogen wird. Generell werden DueDiligence-Prüfungen als eine der wirksamsten Antikorruptionsmaßnahmen in der Zusammenarbeit mit Dritten angesehen.25 Auch für diese Due-Diligence-Prüfungen sollte die Hauptverantwortung an die Vertriebsbereiche übertragen werden.
Diese Prüfungen dienen dazu, die gesellschaftsrechtlichen Strukturen der potentiellen Partner zu erheben und Einblicke in deren interne Organisation zu erhalten. So kann in weiterer Folge festgestellt werden, ob durch die Zusammenarbeit mit dem Partner für das Unternehmen Compliance-Risiken entstehen können bzw ob der Partner die von ihm erwartete Leistung überhaupt erbringen kann. Zusätzlich werden dadurch vom potentiellen Auftraggeber seine allgemeinen Sorgfaltspflichten in der Zusammenarbeit mit externen Vertriebspartnern erfüllt. Das ist wichtig, da die Leistungen von externen Partnern dem Unternehmen als Auftraggeber zugerechnet werden können.
Für die Durchführung von Due-Diligence-Prüfungen müssen intern klar definierte Abläufe geschaffen werden. Diese können in Form einer Arbeitsanweisung oder Richtlinie festgehalten werden. Wichtig ist hierbei, dass der gewählte Prozess schriftlich dokumentiert und auch vom Management abgezeichnet wird. Einen gesetzlichen Standard für diese Prüfungen gibt es nicht, da diese von der Größe und Organisation des jeweiligen Unternehmens abhängen. Ein möglicher Ablauf könnte aber wie folgt gestaltet werden:
1. Einholung von Informationen vom Vertriebspartner
In einem ersten Schritt werden wichtige Informationen zum Vertriebspartner direkt bei ihm abgefragt. Dies erfolgt idealerweise mittels eines standardisierten Formulars.
25 http://www.ti-austria.at/forschung-tools/bribe-payers-survey.html.
So können zielgerichtet die benötigten Informationen eingeholt werden. Zusätzlich sollten zu den abgefragten Informationen auch Unterlagen und Dokumente eingefordert werden, die die Selbstangaben belegen können. Das sind zum Beispiel Firmenbuchauszüge, Organigramme oder offizielle Gründungsurkunden der Gesellschaften. Zusätzlich können Informationen zu den von den Partnern selbst installierten Compliance-Programmen eingeholt werden. Bei der Sammlung von Informationen muss man sich im Vorfeld überlegen, in welchen Sprachen man sich die Unterlagen übermitteln lässt. Es empfiehlt sich, nur jene Unterlagen anzunehmen, deren Sprache man im Unternehmen auch lesen und verstehen kann. Ansonsten können die Dokumente nicht einschlägig geprüft werden. Grundsätzlich ist für die Sammlung dieser Erstinformationen der Vertrieb zuständig.
2. Prüfung der eingegangenen Unterlagen
Eine erste Prüfung der eingegangenen Unterlagen muss durch den für den Vertriebspartner zuständigen Mitarbeiter, in der Regel den Vertriebsmitarbeiter, erfolgen. Diese Prüfung umfasst zuerst die Beurteilung der Vollständigkeit der erhaltenen Unterlagen. Fehlen wesentliche Dokumente, müssen diese beim Vertriebspartner nachgefordert werden. Sind die Unterlagen vollständig, können diese einer Erstprüfung unterzogen werden. Diese Erstprüfung umfasst neben einer Plausibilitätsprüfung der Informationen auch eine Prüfung hinsichtlich der Substanz des Vertriebspartners. Dabei prüft man, ob der Vertriebspartner die von ihm geforderten Leistungen überhaupt erbringen kann. Als Ergebnis dieser Prüfung wird eine erste Einschätzung durch den Mitarbeiter gemacht, ob aus seiner Sicht Risiken in der Zusammenarbeit mit dem Partner entstehen könnten oder ob der Partner aus seiner Sicht freizugeben ist. Auch für diese Erstprüfung empfiehlt sich die Erstellung eines Standardformulars, welches eine einheitliche Dokumentation und Nachvollziehbarkeit der Prüfungen ermöglicht.
3. Integritätsprüfung des Vertriebspartners durch die Compliance-Abteilung Als weiterer Schritt empfiehlt sich die Durchführung einer vertieften Integritätsprüfung durch die Compliance-Abteilung. Gibt es in einem Unternehmen keinen ComplianceVerantwortlichen, muss diese Integritätsprüfung auch vom Vertrieb erfolgen, da auf eine derartige Prüfung nicht verzichtet werden sollte. Es gibt zahlreiche webbasierte Tools, die bei dem Prozess unterstützen können. Bei den meisten handelsüblichen Tools erfolgt die Anwendung in der Weise, dass die Suchbegriffe zu den Vertriebspartnern, in der Regel sind dies die Firmennamen, die Namen der Entscheidungsträger und die Namen der wirtschaftlich berechtigten Personen, in die Suchmaske eingegeben werden. Die Suchmaschinen greifen in weiterer Folge auf Informationen in öffentlich zugänglichen Datenbanken zurück und suchen zusätzlich in negativen Medienberichten. Die Treffer zu den einzelnen Suchbegriffen werden für den User übersichtlich aufbereitet und zusammengefasst. Vom Mitarbeiter können diese dann exportiert und lokal am eigenen Laufwerk abgelegt werden. Bei den Datenbanken handelt es sich zB um internationale Sanktionslisten, Watchlisten oder auch internationale Firmenauskunfteien. Zusätzlich zur Verwendung eines standardisierten Tools empfiehlt sich auch eine Eingabe der Suchbegriffe im Google. Oftmals finden sich bereits hier hilfreiche Informationen, die entweder direkt zur Beurteilung herangezo-
gen oder für weiterführende Recherchen verwendet werden können. Als Ergebnis der Integritätsprüfung der Compliance-Abteilung steht eine Einschätzung zur Integrität des Vertriebspartners, die dem zuständigen Vertriebsmitarbeiter übermittelt wird. Werden im Zuge der Integritätsprüfung Compliance-Bedenken zu einem möglichen Vertriebspartner identifiziert, müssen diese dokumentiert und in weiterer Folge geklärt werden. Dabei kann auch wieder der Partner selbst mittels Übermittlung weiterführender Informationen unterstützen. Können diese Bedenken jedoch nicht endgültig geklärt werden und wird daher der Partner von der Compliance-Abteilung nicht freigegeben, besteht die Möglichkeit, sich ein Eskalationsszenario zu überlegen. Dies kann zum Beispiel so organisiert werden, dass die finale Entscheidung zu einem Partner durch die Geschäftsleitung getroffen wird. Diese kritischen Entscheidungen sind besonders sorgfältig zu dokumentieren.
4. Der persönliche Kontakt mit dem Vertriebspartner
Hier sind zwei Aspekte wesentlich: die Vorort-Prüfung und die direkte Auseinandersetzung des Vertriebspartners mit den Compliance-Regelwerken des Unternehmens. Der persönliche Eindruck über den Vertriebspartner und sein Arbeitsumfeld ist ein wesentliches Kriterium für die Entscheidung über die Zusammenarbeit. Im Rahmen einer derartigen Vor-Ort-Prüfung werden dem Vertriebspartner auch direkt die relevanten Compliance-Regulative des Unternehmens, allen voran der Verhaltenskodex, übergeben und erläutert. Der Vertriebspartner bestätigt dabei den Erhalt, die Kenntnisnahme und Akzeptanz der Unterlagen.
5. Entscheidung über die Zusammenarbeit
Wurden im Zuge der Erstprüfung und der Integritätsprüfung keine Compliance-Risiken oder Integritätsbedenken festgestellt, kann der Vertriebspartner vom verantwortlichen Mitarbeiter freigegeben und eine Zusammenarbeit begonnen werden. Je nach Unternehmensgröße empfiehlt es sich, eine Übersicht über alle geprüften und freigegebenen Vertriebspartner zu erstellen und den Mitarbeitern zugänglich zu machen. Eine Möglichkeit ist die Erstellung einer Datenbank, in der neben dem Namen des Partners die wichtigsten Eckpunkte erfasst sind.
Frage 87. Gibt es eine IT-gestützte Prüfung der Geschäftspartner?
Die Prüfung eines Geschäftspartners muss keine manuelle Tätigkeit sein, sondern kann durch ein sogenanntes Business Partner (BP) Screening System automatisch und unmittelbar nach der Anlage des Geschäftspartners erfolgen. Voraussetzung dafür ist, neben dem BP Screening System und dessen Integration in den vorhandenen Prozess, eine Liste all jener juristischen und natürlichen Personen, welche im Sinne von Compliance als bedenklich einzustufen sind. Solche Datenbanken werden von Drittunternehmen angeboten. Sie beinhalten typischerweise Informationen darüber, ob sich ein Unternehmen oder eine seiner Mutter- oder Tochtergesellschaften oder deren wirtschaftlich Berechtigte auf einer Sanktionsliste (zB auf der von der EU herausgegebenen EEAS26) befinden.
26 EEAS – Consolidated list of persons, groups and entities subject to EU financial sanctions, verfügbar unter http://www.eufp.eu/eeas-consolidated-list-persons-groups-and-entities-subject-eu-financial-sanctions.
Der Ernstfall: Non-Compliance
XIX. Interne Untersuchungen vs externe Ermittlungen
Elisabeth
Rapberger
In den nachfolgenden Ausführungen wird von internen Untersuchungen gesprochen, wenn Untersuchungen im Unternehmen ausschließlich von unternehmensinternen Mitarbeitern durchgeführt werden. Externe Untersuchungen werden als solche definiert, wenn auch unternehmensfremde Personen an der Aufklärung beteiligt werden beziehungsweise diese alleine durchführen. Unternehmensfremde Personen können Behörden wie die Staatsanwaltschaft sein oder aber auch externe Beratungsunternehmen, die vom Unternehmen selbst zur Durchführung der Untersuchung beauftragt werden. Behördliche Untersuchungen sind in der Regel nicht freiwillig.
Frage 110. Was können Auslöser von internen oder externen Untersuchungen sein?
Untersuchungen im Unternehmen sind für alle beteiligten Personen keine angenehme Situation. Daher sollte das primäre Ziel einer jeden Unternehmensführung sein, geeignete Präventionsmaßnahmen zu setzen, um solche Vorfälle nicht erst entstehen zu lassen. Dieses Ziel kann durch den Aufbau eines entsprechenden CMS oder Korruptionspräventionsprogramms unterstützt werden.
Aber auch wenn entsprechende Programme umgesetzt wurden, kann es doch zu Vorfällen kommen, die die Durchführung von Untersuchungen notwendig machen. Nachfolgend findet sich eine beispielhafte Aufzählung von möglichen internen und externen Auslösern.
Interne Auslöser
• Feststellungen im Rahmen einer Internen Revision
• Meldungen über ein eingerichtetes Whistleblowing-System
• Direkte Meldungen von Mitarbeitern an die Geschäftsleitung oder an andere interne Ansprechpersonen (Compliance, Interne Revision, Personalabteilung)
Externe Auslöser
• Pressemeldungen in den Medien
• Hausdurchsuchung im Unternehmen durch eine Behörde
• Betriebsprüfungen
• Hinweise von unternehmensfremden Personen (zB Lieferanten oder Vertriebspartner)
In den meisten Fällen handelt es sich zu Beginn um reine Verdachtsfälle, deren Aufklärung nur durch eine weiterführende Untersuchung möglich ist. Der Vorteil bei internen Meldungen ist, dass eine Aufarbeitung meist ruhiger, ohne externen Druck, möglich ist. Liegen jedoch externe Meldungen vor, ist deren Bearbeitung in den meisten Fällen mit einem gewissen Zeitdruck verbunden, da nicht nur auf interne, sondern auch auf externe
Interessen geachtet werden muss. Insbesondere bei einer medialen Berichterstattung ist der Druck auf das Untersuchungsteam besonders groß, rasch Ergebnisse herbeizuführen, auch wenn diese nicht an die Medien weitergegeben werden müssen.
Bei den Inhalten solcher Meldungen handelt es sich meist um verschiedenste Fälle von Korruption. In einem von der ACFE – Association of Certified Fraud Examiners45 erstellten „Fraud Tree“ werden alle möglichen Formen von Fraud/Betrug übersichtlich dargestellt. 46
Dieser zeigt drei grundlegende Teilbereiche:
• Korruption, Bestechung
• Veruntreuung, Vermögensschädigung
• Falschangaben im Jahresabschluss
Je nach Art des Betruges kann dieser von internen Mitarbeitern oder externen Personen angezeigt werden und so zu internen oder externen Untersuchungen führen.
Nähere Ausführungen zu dolosem Verhalten und dem damit zusammenhängenden Fraud Triangle finden sich im strafrechtlichen Teil in der Frage 147.
Frage 111. Wer ist erster Ansprechpartner für die Aufnahme von internen Untersuchungen? Wie ist die Rolle der Internen Revision?
Es gibt keine generelle Definition, wer für die Durchführung von internen Untersuchungen verantwortlich ist, da es in der Regel viele verschiedene Abteilungen in einem Unternehmen gibt, die dafür in Frage kommen. Es ist somit eine Entscheidung, die jedes Unternehmen bzw jede Unternehmensleitung für sich treffen muss.
Grundsätzlich können folgende Abteilungen in die Aufklärung involviert werden:
• Interne Revision
• Compliance
• Rechtsabteilung
• Risikomanagement
• Personalabteilung
• Informationstechnologie
In der Praxis werden, je nach Untersuchungsumfang, Mitarbeiter aus allen genannten Abteilungen involviert sein. Es ist jedoch zielführend, einer Abteilung die klare Verantwortung für die Durchführung der Untersuchungen zu übertragen. Diese Abteilung ist in weiterer Folge für die gesamte Koordination der einzelnen Aufarbeitungsschritte zuständig und verantwortet alle wesentlichen Entscheidungen. Alle anderen Abteilungen erhalten den Auftrag, die führende Abteilung zu unterstützen und alle benötigten Un-
45 ACFE – Association of Certified Fraud Examiners: eine der weltweit größten Anti-Fraud-Organisationen mit mehr als 75.000 Mitgliedern weltweit.
46 Siehe http://www.acfe.com/fraud-tree.aspx.
XXV. Compliance und CSR
Katharina Schönauer
Frage 140. Warum taucht der Begriff CSR immer wieder auch in Zusammenhang mit Compliance auf?
Compliance bedeutet in erster Linie und wörtlich übersetzt die Einhaltung von Regeln. Compliance im weiteren Sinne steht aber auch dafür, dass Unternehmen gesellschaftliche Erwartungen erfüllen müssen.
Die Missachtung dieser Erwartung führt, wie bereits an anderer Stelle erläutert wurde, zu Umsatzverlusten, Reputationsschäden und kann bis zum Verlust der „gesellschaftlichen Betriebsgenehmigung“ (engl: „licence to operate“) reichen. In Grundsatzerklärungen der Unternehmen, also zumeist im Verhaltenskodex, findet sich der Compliance-Begriff oft als im weiteren Sinne genutzt. Ein Grund dafür ist einerseits, dass viele Bereiche, wie etwa Umweltschutz und Sozialstandards oft in gesetzliche Regelungen münden, aber andererseits der Compliance-Anspruch auch den ethischen und kulturellen Erwartungen genügen muss.
Compliance steht damit wie auch das Konzept der Corporate (Social) Responsibility (CSR) für verantwortungsvolles Wirtschaften.
Frage 141. Nachhaltigkeit und CSR – worum geht es?
Der Ursprung des Konzeptes Nachhaltigkeit kommt aus dem 18. Jahrhundert und stammt aus dem Bereich der Forstwirtschaft. So darf in einem bestimmten Zeitraum nur so viel Holz geschlagen werden, wie durch Neupflanzungen wieder nachwächst.
Die öffentliche Auseinandersetzung mit dem Thema Nachhaltigkeit wird oft mit der Studie „Die Grenzen des Wachstums“ des Club of Rome von 1972 in Verbindung gebracht. Die Studie mehrerer internationaler Wissenschaftler befasste sich mit Zukunftsszenarien und wies auf die Entscheidungsfreiheit der Gesellschaft hin, um nachhaltigen Fortschritt mit ökologischen Einschränkungen in Einklang zu bringen.50
Des Weiteren wurde der Begriff im Zusammenhang mit dem „Brundtland-Report“ geprägt. Die Weltkommission für Umwelt und Entwicklung der Vereinten Nationen veröffentlichte 1987 unter der Leitung von Gro Harlem Brundtland den Bericht „Our Common Future“. Er definiert nachhaltige Entwicklung im Sinne einer Generationengerechtigkeit: „Sustainable development seeks to meet the needs and aspirations of the present without compromising the ability to meet those of the future.“51
➲ Hinweis:
Nachhaltigkeit wird heute allgemein als ein Prozess der Berücksichtigung ökonomischer, sozialer und ökologischer Aspekte im Unternehmen verstanden und oftmals als Drei-Säulen-Modell oder Nachhaltigkeitsdreieck (Triple Bottom Line) bezeichnet.52
50 http://www.clubofrome.org.
51 http://www.un-documents.net/our-common-future.pdf.
52 Nachhaltigkeitsmanagement im Mittelstand, ZRFC 6/14, 246.
XXVI. Strafrecht mit Schwerpunkt Antikorruption
Heidemarie Paulitsch
Frage 147. Es läuft alles „sauber“. Warum soll sich das Unternehmen dann mit Strafrecht und Antikorruption beschäftigen?
Eine wirtschaftskriminologische Einleitung
Das Strafrecht trifft naturgemäß eine besonders sensible Seite. Es geht nicht nur um die unmittelbaren Konsequenzen in Form von Geld- und Freiheitsstrafen. Ein Urteil, gleich ob Frei- oder Schuldspruch, steht am Ende eines meist langen Weges vor Strafermittlungsbehörden und Gerichten, der für Betroffene einschneidende und existenzbedrohende Ausmaße annehmen kann.
Bereits bloße Verdachtsmomente können zur Anzeige und zu Ermittlungstätigkeiten der Staatsanwaltschaft führen. Diese stellt das Ermittlungsverfahren am Ende entweder ein oder klagt an. Bis zu dieser endgültigen Entscheidung über Schuld und Unschuld gehen Gerüchte in Umlauf und es spricht sich längst herum, „was ohnedies schon immer alle vermutet haben“. Selbst wenn das Verfahren eingestellt wird oder ein Strafprozess nicht mit einem Schuldspruch endet, „wird schon irgendwas dran gewesen sein“. Nicht selten rollen dabei im Unternehmen die Köpfe. Für die Betroffenen ist dies selbstredend eine höchst unangenehme Situation mit verheerenden Folgen.
Stellen sich hingegen die Verdachtsmomente als korrekt heraus und kommt es letztlich zu einem Schuldspruch, wurden arbeitsrechtliche Konsequenzen schon gesetzt. Zudem können noch zivilrechtliche Schadenersatzansprüche hinzukommen. Für Unternehmen bedeutet das jedenfalls eine Reihe von rechtlichen Fragestellungen. Beispielhaft erwähnt seien noch die mediale Berichterstattung oder der Kostenaufwand zur Aufklärung des Falles. In solchen Situationen geht oft ein gewisser Ruck durch das Unternehmen und das Management fragt sich, wie so ein Verhalten in Zukunft verhindert werden kann. Es gilt Management und Mitarbeiter im besten Maße zu schützen. Ebenso sollten auch jene abgesichert werden, die nach bestem Wissen und Gewissen im Interesse des Unternehmens gehandelt haben und/oder durch die Meldung einer Beobachtung die Verdachtslawine gewissermaßen „losgetreten“ haben.
Wann begehen Menschen dolose Handlungen zum Schaden eines Unternehmens und was kann das Unternehmen dagegen tun? Auf diese Frage gab Donald R. Cressey, ein Pionier der Wirtschaftskriminologie in den 1950er Jahren eine Antwort, die auf dem „FraudTriangle“-Modell (deutsch: „Doloses Dreieck“) beruht. Demnach sind es drei Faktoren, die zusammentreffen müssen, damit es zur Begehung einer Wirtschaftsstraftat kommt:
1. Motiv/Druck – zum Beispiel ungerecht empfundenes Gehalt, fehlende Anerkennung, Arbeitsüberlastung, Langeweile, fehlende Herausforderung im Job.
2. Persönliche Rechtfertigung – das Selbstbild als wertvolles Mitglied der Gesellschaft wird aufrechterhalten durch innere Rechtfertigung, wie etwa „dass das Geld ohnedies zusteht“.
3. Gelegenheit – das ist die grundsätzliche Möglichkeit, eine kriminelle Handlung zu begehen, ohne dabei ertappt zu werden. Der Täter weiß, dass es Schwachstellen,
mit Schwerpunkt Antikorruption
zum Beispiel im Internen Kontrollsystem, gibt und er hat die technischen Fähigkeiten, diese auszunützen.
Ziel des Unternehmens muss es sein, das dolose Dreieck zu durchbrechen. Der Faktor Gelegenheit ist jener, der in der Regel von Unternehmen am meisten beeinflusst werden kann. Daher muss dort angesetzt werden und die Abläufe, Prozesse und Kontrollen im Unternehmen müssen angemessen und regelmäßig hinterfragt werden.
Nun wenden wir uns den Fragen und Antworten des Strafrechts mit seinem Schwerpunkt Korruption zu und wollen dies mit einem passenden Zitat des im 19. Jahrhundert lebenden österreichischen Juristen und späteren Journalisten Daniel Spitzer einleiten:
„Es ist ein merkwürdiges Phänomen, dass immer, wenn eine Hand die andere wäscht, beide Hände noch schmutziger werden.“
Frage 148. Was bedeutet White Collar Crime?
Der Begriff stammt aus dem Englischen und steht für Wirtschaftsstrafrecht, also die Bekämpfung von Kriminalität gegen fremdes Vermögen, die wirtschaftliche Bezüge aufweist.
Der US-amerikanische Soziologe Edwin H. Sutherland entwickelte in seinem Buch „White Collar Crime“ 1940 die Theorie, dass Straftaten nicht nur von Angehörigen der Unterschicht („Blue Collar“), sondern auch von Mittel- und Oberschichtangehörigen – den Straftätern mit dem weißen Hemdkragen („White Collar“) – begangen werden. Rechtsbrüche geschehen hier von Personen im Zusammenhang mit der Ausübung ihres Berufes im privatwirtschaftlichen Geschäftsleben, im Staatsdienst oder in freien Berufen. Die sogenannte „Weiße-Kragen-Kriminalität“ wird häufig von Führungskräften begangen, die im Rahmen ihrer beruflichen Tätigkeit über Einfluss und Macht verfügen. Hier machen Täter oftmals von Technologien Gebrauch, für die ein spezielles wirtschaftliches und/oder finanztechnisches Know-how erforderlich ist. Dies führt dazu, dass auch die Sachverhalte und Wirtschaftsdelikte komplex sind. Zur Bekämpfung dieser Wirtschaftskriminalität ist daher ebensolches Wissen erforderlich.
Frage 149. Was ist der Unterschied zwischen Korruption und Bestechung?
„Korruption“ ist ein Oberbegriff für Bestechung. Nach der international anerkannten Definition von Transparency International bedeutet „Korruption“ Missbrauch von anvertrauter Macht zum privaten Nutzen oder Vorteil.58 Das Wort stammt vom lateinischen Wort „corrumpere“ und bedeutet „verderben, vernichten, bestechen“.
Im österreichischen Strafgesetzbuch (StGB) gibt es eine Vielzahl von Korruptionsdelikten, die unterschiedlich definiert und benannt werden. Unter Korruptionsdelikten versteht man im Allgemeinen alle gerichtlichen Straftatbestände der Vorteilsannahme und -vergabe im privaten und öffentlichen Bereich. Man kann ua auch die Straftatbestände „Untreue“ und „Amtsmissbrauch“ zu den Korruptionsdelikten zählen.
58 Empfehlenswert ist der Leitfaden von Transparency International „Führungsgrundsätze für Klein- und Mittelbetriebe zur Bekämpfung von Korruption“: https://www.transparency.de/fileadmin/pdfs/Wissen/Publikationen/ Transparency_Fuehrungsgrundsaetze_KMU.pdf.
➲
mer führten, ebenso das Filmen der Toiletten oder Waschräume, das Einbauen von Glasscheiben, die nur von einer Seite durchsichtig waren, Telefonabhöranlagen und Leibesvisitationen.
Tipp:
Bei der Einführung von arbeitsrechtlichen Kontrollmaßnahmen ist die Personalabteilung gut beraten, jedenfalls den Compliance Officer mit einzubeziehen. Nicht nur der Compliance-Expertise wegen, sondern auch im Hinblick auf die Schaffung von Vertrauen gegenüber der Belegschaft. So kann der Compliance Officer im Rahmen seiner jährlichen Schulungen bestimmte sensible Punkte thematisieren und damit zum Verständnis beitragen.
Frage 194. Bedarf die Einführung von Kontrollmaßnahmen der Zustimmung des Betriebsrates?
Ob die Zustimmung des Betriebsrates vonnöten ist, hängt davon ab, um welche Art von Kontrollmaßnahme es sich handelt.
• Bei Maßnahmen, die die Menschenwürde nicht berühren, ist die Zustimmung des Betriebsrates prinzipiell nicht nötig (§ 96 Abs 1 Z 3 ArbVG). Handelt es sich aber um generelle Vorschriften, die das Verhalten der Arbeitnehmer im Betrieb regeln, so könnten diese allgemeine Ordnungsvorschriften sein, die gemäß § 97 Abs 1 Z 1 ArbVG in Form einer (erzwingbaren) Betriebsvereinbarung abgeschlossen werden können (aber nicht müssen). Ist die Vorkehrung, die nicht die Menschenwürde berührt, nicht einmal als eine allgemeine Ordnungsvorschrift zu qualifizieren, so kann sie der Arbeitgeber mittels einseitiger Weisung umsetzen (zB die Anordnung, wo und wie bestimmte Vorfälle oder Verhinderungen zu melden sind).
• Berührt die geplante Kontrollmaßnahme die Menschenwürde der Arbeitnehmer, so ist zwingend die Zustimmung des Betriebsrates einzuholen (§ 96 Abs 1 Z 3 ArbVG). Diese Zustimmung ist weder durch den Mitarbeiter noch durch die Schlichtungsstelle ersetzbar. Sollte im betroffenen Betrieb kein Betriebsrat bestehen, ist es nötig, die Zustimmung eines jeden einzelnen Arbeitnehmers einzuholen (§ 10 AVRAG).
• Zustimmungspflichtig bleiben auch Maßnahmen, die die Menschenwürde verletzen, jedoch hat der Betriebsrat in diesem Fall keine Zustimmung zu erteilen. Stimmt er dennoch zu, bleibt die Maßnahme rechtswidrig und ist somit nichtig.
Frage 195. Können das Internetverhalten und die E-MailKorrespondenz der Mitarbeiter überwacht werden?
Welche Vorgaben müssen beachtet werden?
Je nach Art und Intensität der Überwachung von E-Mail-, Internet- oder Telefonnutzung kann wie soeben erörtert eine Kontrollmaßnahme vorliegen, die die Menschenwürde gar nicht berührt, berührt oder sogar verletzt.
Keiner Mitbestimmung bedürfen zum Beispiel stichprobenartige Kontrollen äußerer Daten wie etwa Zeitpunkt und Dauer der Benutzung. Passieren diese Kontrollen aber
• Funktion des Compliance Officer als Anlaufstelle für Fragen und Unklarheiten;
• Herausgabe und regelmäßige Kontrolle der Einhaltung von internen Richtlinien (zB Meldepflicht für Kontakte mit Wettbewerbern, Dokumentation derartiger Treffen, Durchführung von Stichproben-Kontrollen in Bezug auf Einhaltung interner Richtlinien);
• Durchführung unangekündigter interner Prüfungen hinsichtlich der Einhaltung der kartellrechtlichen Vorgaben (Proben für den Ernstfall);
• Einführung einer Whistleblowing-Hotline, dh einer Anlaufstelle, an welche sich Mitarbeiter unternehmensintern (per Telefon, E-Mail oder Post) wenden können, um insb. potentielle Kartellrechtsverstöße mitzuteilen;
• Bestellung eines externen Ombudsmannes, dh einer außerhalb des Unternehmens tätigen und zur Verschwiegenheit verpflichteten Person, die sowohl unternehmensinterne als auch -externe Hinweise auf insb potentielle Kartellrechtsverstöße entgegennimmt.
Frage 266. Macht ein Kartellrechtsleitfaden im Sinne „Goldener Regeln“ für das Unternehmen Sinn und was sollte darin enthalten sein?
Ja, ein Kartellrechtsleitfaden sollte von jedem größeren Unternehmen unter Berücksichtigung des konkreten Risikoprofils erstellt werden und insbesondere folgende Inhalte aufweisen:
(i) Einführung in das Kartellrecht, insb Sensibilisierung für die weitreichenden Konsequenzen von Kartellrechtsverstößen (etwa durch Veranschaulichung, welche Dimension die in den letzten Jahren verhängten Geldbußen gerade auf europäischer Ebene erreicht haben);
(ii) Darlegung der persönlichen Verantwortung jedes einzelnen Mitarbeiters für die Einhaltung der Kartellrechtsvorschriften;
(iii) kurze Erläuterung der verschiedenen Bereiche des Kartellrechts (Kartellverbot, Marktmachtmissbrauch, Fusionskontrolle);
(iv) Hauptteil: Verhalten im Umgang mit Wettbewerbern sowie mit Lieferanten/Vertriebspartnern (angereichert mit Fallbeispielen und praktischen Handlungsempfehlungen; hierbei sollte das spezifische Risikoprofil des Unternehmens bzw der jeweiligen Branche berücksichtigt werden);
(v) Erörterung spezifischer Kartellrechtsrisiken des betreffenden Unternehmens (insb bei Vorliegen einer marktbeherrschenden Stellung);
(vi) Verhaltensempfehlungen bei Hausdurchsuchungen durch Wettbewerbsbehörden.
Frage 267. Wie sollte eine Kartellrechtsschulung durch den Compliance Officer ausgestaltet sein und wer soll daran teilnehmen?
Eine Kartellrechtsschulung sollte die praktische Relevanz von Kartellrecht verdeutlichen – sei es bei Verhandlungen mit Lieferanten, der Kooperation mit Wettbewerbern oder
Stichwortverzeichnis
Zahlenangaben sind Seitenangaben
100-Euro-Grenze 203
A
Ad-hoc-Berichterstattung 144
Aggressive Geschäftspraktiken 261
AML 216
Ampelsystem 144
Amtsmissbrauch 199, 208
Amtsträger 201
Anfüttern 200, 203
Anordnungsbefugnisse 233
Antikorruptionsbeauftragte 51
Anti-Money Laundering 216
Antiterrorlisten 122
Anwesenheitskontrollen 231
Anzeigepflicht 212
Anzeigerecht 212
Association of Certified Fraud Examiners (ACFE) 129, 149
Aufgabenbereiche 48
Aufklärungskosten 171
Aufsichtsrat 23, 97
Ausbildung 44
Auslandstaten 212
Ausschreibungen 22
Außenwirtschaftsgesetz 2011 122
Australian Standard on Compliance Programs 7
B
Banken 309
Beamte 201
Beschleunigungszahlungen 206
Bestechlichkeit 200
Bestechung 199, 200
Betriebsrat 51, 64
Betriebsvereinbarung 221, 230
Betrug 208
Bewusstsein 50
Blocking Sanctions 122
Bonusvereinbarungen 96
Börsegesetz 6
Briefkasten 130
Bruttorisiko 14
Bundeskartellanwalt 278
Business Judgement Rule 175
Business Partner Check 106
Bußgelder 7, 21
BWB 294
C
Chief Information Security Officer 256
CISO 256
Cloud Computing 250
Compliance-Abteilung 36
Compliance Ambassadors 96
Compliance Audit 140
Compliance-Botschafter 96
Compliance Committee 51, 159
Compliance Management System 4
Compliance Officer 39, 42, 174, 178
Compliance on Business Agenda 96
Compliance-Steuerungsgruppe 51 conflicts of interest policy 102
Corporate Governance 54, 55, 56
CPI – Corruption Perceptions Index 118
CSR 190
CSR-Richtlinie 191
Cyber Crime 255
D
Datenanwendung 245
Datenbank 90, 113
Datenschutz 238
Datenschutzbeauftragter 51, 254
Datenschutzbehörde 244
Datenschutzgesetz 240
Datensicherheit 243
Datenverwendung 240
Dienstmittel 102
Dienstvertrag 65
Dienstzeugnis 227
Stichwortverzeichnis
Dilemmafälle 71, 77
Disciplinary Committee 159
Diskriminierungsverbot 223
Disziplinarmaßnahmen 221
Dokumentation 76
D&O Versicherung 98
Drei K 202
DSG 2000 238
Dual-Use-Güter 124
Dual-Use-Verordnung 122
Due Diligence 117
E
Einkauf 12, 51
Einladungen 80, 204
Eintrittswahrscheinlichkeit 14
Einvernehmliche Auflösung 226
E-Learning 74
Emittenten-Compliance-Verordnung 6, 308
Entlassung 226
Eskalationsszenario 114
Export 122
Exportkontrollbeauftragter 123
Exportkontrolle 122
F
Face to face 69
Facilitation payments 206
FCPA 7
Fibel 202, 205
Folgen 21
Foreign Corrupt Practices Act 7, 13, 206, 211
Fraud Tree 149
Fraud Triangle 149, 198
Freiheitsstrafen 21
Funktionstrennung 36
Fusionskontrolle 276, 290
G
Garantenstellung 7, 44, 178
Gefährdungslage 6
Geistiges Eigentum 265
Geldwäsche 216
Geldwäschemeldestelle 154
Geldwäschereigesetz 216
Genehmigungsprozedere 86
Geringfügigkeitsgrenze 202, 203
Geschäftspartner 106
Geschäftspartnerprüfung 182
Geschenkannahme durch Machthaber 200, 201
Geschenkannahme und Bestechung von Bediensteten oder Beauftragten 200
Geschenke 80, 204
Gleichbehandlungsgesetz (GlBG) 223
Global Reporting Initiative (GRI) 192
Gruppenfreistellungsverordnungen 284
HHaftpflichtversicherung 98 Haftung 174
Hausdurchsuchung 154, 300
Hinweisgebersystem 213
Honorar 117
Horizontale Vereinbarungen 282
I
IDW PS 980 4, 7
Imageschäden 22
Import 122
Incentive-Programme 222 Informationen 40 Informationsaustausch 51
Insiderinformationen 306
Integritätsprüfung 113
Interessenkonflikt 97, 102
Interessensphären 102
Interne Revision 12, 49
Internes Kontrollsystem 6
Investigation Unit 132 Investoren 172
Irreführende Geschäftspraktiken 261
ISO 19600 7
ISO 31000 12
IT-Abteilung 51
IT-Compliance 254
K
Kaffee 203
Kapitalmarkt-Compliance 306
Kartellgericht 278
Kartellgesetz 276
Kartellobergericht 278
Kartellrecht 276
Kartellrechtsleitfaden 303
Kartellrechtsschulung 303
Kartellverfahren 296
Kennzahlen 141
Kickbacks 206
KMU 19, 37
Kollektivvertrag 224
Kommission 294
Kommunikation 32, 68, 152, 182
Kompetenzen 42
Konflikte 27
Konfliktregister 103
Kontrolle 142
Kontrollmaßnahmen 140
Konzern 61
Konzernprivileg 292
KorrStrÄG 2012 202, 203, 205, 212
Korruption 50, 81, 199
Korruption im privaten Bereich 200
Korruptionspräventionsprogramm 148
Korruptionsstaatsanwaltschaft 213
Korruptionswahrnehmungsindex 118
KPI 141
Krise 26, 164
Krisenkommunikation 166
Krisenmanagement 164
Krisenplan 165
Krisenteam 155
Kronzeugenregelung 299
Kulanzregelungen 102
Kundeninteressen 102
Kündigung 226
L
Legalitätspflicht 6
Leistungsbereitschaft 170
Litigation PR 153
Lizenzen 270
Lobbying 109
Lobbying-Abteilung 51
Lobbyisten 109
M
Marktbeherrschung 285
Marktmissbrauchsverordnung 307
Massenveranstaltung 205
MBA 45
Menschenwürde 227
Missbrauch der Amtsgewalt 202, 208 Missbrauch der marktbeherrschenden Stellung 287
Mitarbeiterbindung 170
N
Nachhaltigkeit 190
Nahversorgungsgesetz 293
Nettorisiko 14
Neubürger-Urteil 176
New York Times Rule 90
Normen 7
Nutzen 23
O
ÖCGK 7
ÖCOV 8
OECD 7
Offenlegungspflicht 102
Ombudsmann 130
ONR 49000 12
ONR 192050 7
Organisation 36
Organisationsverschulden 174
Orts- oder landesübliche Aufmerksamkeit geringen Wertes 202
Österreichischer Compliance Officer
Verbund 8
Stichwortverzeichnis
Österreichischer Corporate Governance
Kodex 56
P
Personalabteilung 51
Personaldatensystem 231
Pflichtverletzung 175, 176
Pflichtwidrige Rechtshandlung 204
Policy Lifecycle 59
Praktikumsplätze 102
Präsenzschulungen 74
Prozessmanagement 51
R
Rechnungshofkontrolle 83
Rechtsabteilung 12, 51
Red Flags 218
Remedierungsmaßnahmen 119
Reporting 143
Ressortverteilung 7
Ressourcen 37
Richtlinien 57, 58
Richtlinienkreislauf 59
Richtlinienmanagement 57
Risiken 12
Risikobewertung 14
Risikoheatmap 144
Risikoidentifikation 13
Risikomanagement 51
Risikomanagement-Abteilung 12
Risikomanagementprozess 12
S
Sanktion 159
Sarbanes-Oxley Act 7
Schaden 14
Schadenersatzforderungen 21
Schadensprävention 176
Schmiergelder 120
Schmiergeldzahlungen 176
Schulungen 69, 74
Schwarze Kassen 204
Selbstverpflichtungserklärung 96
Signalwirkung 184
Sorgfalt 174
Sorgfaltsmaßstab 174
SOX 7
Spenden 207
Sponsoring 207
Staatsanwaltschaft zur Verfolgung von Wirtschaftsstrafsachen und Korruption 213
Stakeholder 23, 68
Stakeholder-Analyse 68
Standards 7
Stellenbeschreibung 43, 178
StGB-Reform 2015 208
Strafgesetzbuch 199
Strafprozessordnung 153
Submissionskartell 280
Supplier Code of Conduct 107
Teilnehmerquote 78
Telefonhotline 131
Terrorismusfinanzierung 216
Tone from the middle 50, 51, 312
Tone from the top 30, 33, 37, 50, 70, 312
Trade Compliance 122
Transparency International 7
U
Überwachung 228
Überwachungspflichten 234
Überwachungsverschulden 174
UK Bribery Act 2010 7, 13, 211
Unlautere Geschäftspraktik 260
Unterlassungsdelikt 178
Unternehmensführung 37
Unternehmensinteressen 102
Unternehmenskultur 26, 30
Unternehmensleitung 97
Unternehmenswachstum 172
Untersuchungen 148
Untreue 199, 207
US Sentencing Guideline 7
UWG 261
UWG-Verstöße 263
Stichwortverzeichnis
V
Variable Vergütung 98
Veranstaltungen 205
Veranstaltungseinladungen 91
Verantwortlicher Beauftragter 233
Verbandsverantwortlichkeitsgesetz (VbVG) 179, 208
Verbotene Intervention 200
Verdachtsmomente 177
Verfahrensanweisungen 62
Vergütungssysteme 98
Verhaltenskodex 54, 55
Verleumdung 212
Vertikale Vereinbarungen 283
Vertrieb 12, 51
Vertriebspartner 110
Verwaltungsvorschriften 232
Vorstandshaftung 6
Vorteil 200
Vorteilsannahme 200
Vorteilszuwendung 200
Vorteilszuwendung zur Beeinflussung 200
WWerbung 249
Wertgrenzen 85
Wertpapieraufsichtsgesetz 6
Wettbewerbsfähigkeit 171
Wettbewerbsrecht 260
Whistleblowing 128
Whistleblowing-Hotline 230
White-Collar Crime 196, 199
White Spots 145
Wirksamkeit 140
Wirtschaftsstrafrecht 196
WKStA 213
Z
Zeiterfassungssysteme 231
Zero Tolerance Policy 159 Zertifizierung 7, 140
Zugangsbeschränkung 232 Zusammenschluss 290 Zusammenschlussanmeldung 291 Zustimmungserklärung 242 Zuwendung 200 Zwangsmaßnahmen 212
Hunderte von Compliance-Fragen wurden in den vergangenen zehn Jahren an die Herausgeber gestellt – die essentiellen 278 Fragen bilden die Grundlage dieses Buches. Die Antworten darauf führen Schritt für Schritt zu einem umfassenden Verständnis von Compliance im Unternehmensalltag.
Sowohl Einsteiger als auch Experten finden zielgerichtet, rasch und kompakt Lösungen Anschaulich wird erläutert, warum die Umsetzung von Compliance für Unternehmen entscheidend ist. Dazu werden die relevanten Bereiche dargestellt:
– Compliance – Begriff, Bedeutung und Kultur
– Aufbau einer Compliance-Organisation
– Verhaltensgrundsätze, Kommunikation und Schulungen
– Ausgewählte Compliance-Themenschwerpunkte
– Wirksamkeit, Überwachung und Verbesserung
– Ernstfall Non-Compliance
– Nutzen von Compliance
– Rechtliche Fragestellungen im Detail
Konkrete Beispiele, Tipps und Checklisten runden das Buch ab. Als besondere Auflockerung finden sich zwischen den Kapiteln eine Reihe von Zitaten aus Geschichte, Politik und Alltag – diese unterstreichen die zentrale Bedeutung von Compliance und können auch unmittelbar für die Kommunikation von Compliance im Unternehmen genutzt werden.
Die Herausgeber:
Mag. Roman Sartor, M.B.L ist Director bei KPMG Österreich im Bereich Advisory und berät nationale und internationale Unternehmen zu Compliance. Davor war er jahrelang General Legal Counsel und Head of Compliance bei ABB AG. Er ist Lektor, international Vortragender sowie Mitherausgeber des Fachmagazins „Compliance Praxis“. Darüber hinaus ist er Gründungs- und Beiratsmitglied des Österreichischen Compliance Officer Verbundes (ÖCOV).
Dr. Johannes Freiler-Waldburger ist Group Compliance Officer und General Counsel der börsenotierten Rosenbauer International AG. In dieser Funktion und auch bei seiner vorhergehenden Tätigkeit für die Greiner Holding AG hat er im industriellen Kontext Compliance Management Systeme entwickelt und erfolgreich implementiert. Als Autor und Vortragender widmet er sich regelmäßig praxisbezogenen ComplianceThemen.
ISBN 978-3-7007-6035-1