Eine Initiative zur Prävention von Sicherheitsrisiken im Zahlungsverkehr – das SWIFT
Customer Security Programme
SWIFT, hauptsächlich bekannt durch das Netzwerk für den standardisierten Austausch von Nachrichten und Transaktionen zwischen angeschlossenen Finanzinstitutionen und Unternehmen, bietet mittlerweile weltweit tausenden Industriekunden auch eine Vielzahl an Produkten zur Abwicklung des Zahlungsverkehrs an.
Doch auch SWIFT verzeichnete in den vergangenen Jahren vermehrt Angriffe durch Hacker auf die Infrastruktur ihrer Nutzer. Mit einem Schaden in Höhe von 81 Millionen US- Dollar (ursprünglich wurde ein Milliardenschaden kolportiert) ist die Zentralbank von Bangladesch dabei das prominenteste Beispiel. Doch auch die türkische Akbank sowie die ecuadorianische Banco Del Austro trugen Schäden in Millionenhöhe davon. Hinzu kommen weitere Vorfälle, die aus Furcht vor Reputationsverlust nie publik gemacht wurden.
Als Antwort auf die stark zunehmenden Angriffe auf die lokale SWIFT- Infrastruktur seiner Kunden hat SWIFT nun das Customer Security Programme (CSP) ins Leben gerufen. Ziel dieser bereits auf der SibosKonferenz Ende 2016 vorgestellten und im April 2017 final veröffentlichten Initiative ist es, SWIFT-Nutzer im Kampf gegen Betrug im Zahlungsverkehr zu unterstützen. Zum einen zielen die Maßnahmen des Programms darauf ab, die kundenseitige SWIFT-Zahlungsumgebung technisch besser abzusichern sowie ein entsprechendes Audit Framework einzuführen, zum anderen soll der Informationsaustausch innerhalb der SWIFT Community ausgebaut werden.
Kernbestandteil des CSP ist dabei das in der Grafik dargestellte Customer Security Controls Framework. Bestehend aus drei Hauptzielen „Secure Your Environment“, „Know and Limit Access“ und „Detect and Respond“ und a cht Sicherheitsprinzipien formuliert das Framework insgesamt 27 Kontrollen. 16 dieser Kontrollen sind dabei für alle SWIFT- Nutzer, Finanzdienstleister wie Corporates, verpflichtend. Elf weitere Kontrollen werden allen zusätzlich empfohlen. Für Nutzer, die keine lokale SWIFT- Infrastruktur betreiben, sondern beispielsweise SWIFT Service Bureaus nutzen oder den Zugang über ihren Systemhersteller erhalten, ist eine leicht komprimierte Version mit elf verbindlichen und neun optionalen Kontrollen angedacht. Solche Kontrollen umfassen beispielsweise IT-Sicherheitsmaßnahmen, Zugangsrichtlinien, Maßnahmen zur Softwareintegrität, oder Trainingskonzepte. Die SWIFT- Sicherheitskontrollen orientieren sich an internationalen Sicherheitsstandards wie die vom National Institute of Standards and Technology (NIST), dem Payment Card Industry Data Security Standard (PCI DSS) und dem ISO/IEC 27002 Standard für Kontrollmechanismen für die Informationssic herheit.
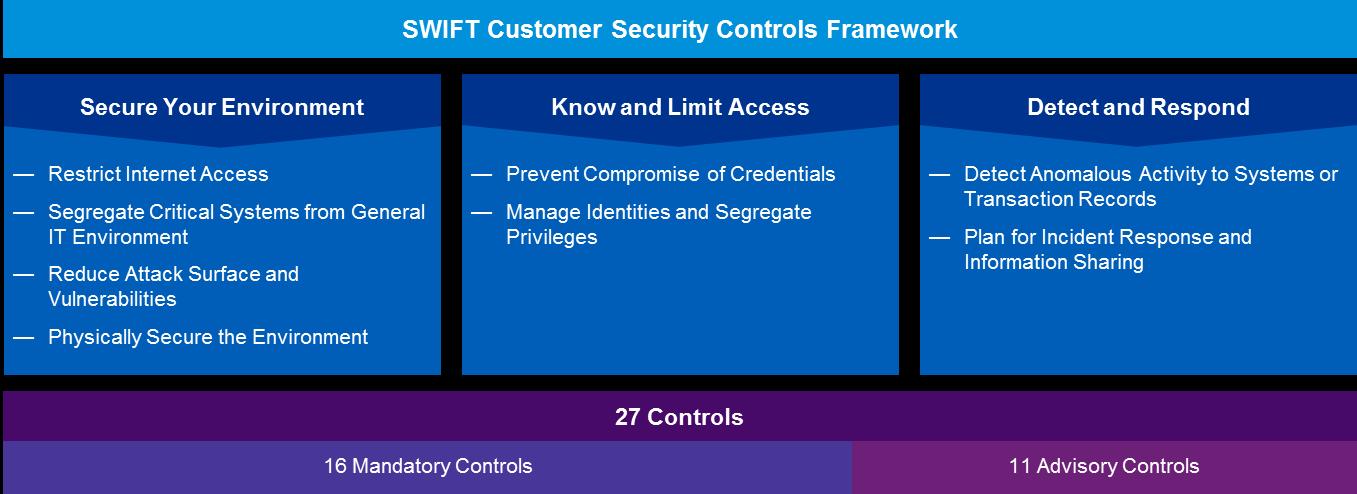
Quelle: KPMG AG Wirtschaftsprüfungsgesellschaft
Um die Einhaltung des Frameworks zu gewährleisten, hat SWIFT einen Attestation- und ComplianceProzess entwickelt. Im ersten Schritt erwartet SWIFT von allen Nutzern, unabhängig davon ob sie direkt (beispielsweise über Alliance Lite2) oder indirekt (beispielsweise über ein SWIFT Service Bureau) angeschlossen sind, die Durchführung eines initialen SelfAssessments in Bezug auf die Einhaltung der Kontrollen. Diese Ergebnisse sind bis spätestens Ende 2017 verpflichtend von allen Nutzern an SWIFT zu kommunizieren. Zum 1. Januar 2018 tritt das CSP dann offiziell in Kraft und alle SWIFT- Teilnehmer sind dazu angehalten, ihre Konformität mit den Anforderungen auf jährlicher Basis zu bestätigen. Bei Nichtbestätigung beziehungsweise Nichterfüllung riskieren sie ein Reporting durch SWIFT an die jeweils zuständige Aufsichtsbehörde oder an die eigenen Geschäftspartner. Diese Bestätigung kann hierbei auf drei unterschiedliche Arten erfolgen: Self- Attestation, Self- Inspection durch einen internen Audit oder in Form einer Third- Party - Inspection durch einen externen Prüfer wie KPMG. Unabhängig von der Wahl der
Bestätigungsmethode wird SWIFT auf Stichprobenbasis die Einhaltung der Kontrollen mittels interner und externer Audits überprüfen. Zudem wird es die Option geben, die eigenen CSP- Daten auch ausgewählten Geschäftspartnern über das SWIFT- Netzwerk und einen dedizierten Prozess zur Freigabe bzw. Anforderung der CSP- Daten zur Verfügung zu stellen und damit die eigene Reputation zu fördern. Dies erhöht die Transparenz innerhalb des SWIFTNetzwerks und ermöglicht es Nutzern, risikoorientierte Entscheidungen in Bezug auf die Wahl ihrer Gegenpartei zu treffen.
Aufgrund der Komplexität der Kontrollen im CSP empfehlen wir bereits heute, mit der Umsetzung der neuen Anforderungen zu beginnen. Die Klärung wichtiger strategischer Fragen steht dabei am Anfang und sollte alle Aspekte von der Überlegung, ob eine Umsetzung der optionalen Kontrollen sinnvoll ist, über die Wahl und Konzeptionierung des passenden Bestätigungsverfahrens bis hin zur Evaluierung der Publikationsoption innerhalb des Netzwerks abdecken.
Konkret raten wir dazu, im Rahmen des initialen Assessments die vorhandenen Sicherheitsstrukturen sowie die identifizierten Lücken in Bezug auf das CSP zu analysieren. In einem nächsten Schritt sollten durch geeignete Maßnahmen die vorhandenen Lücken, entsprechend der Anforderungen des Frameworks, ausgeräumt werden, bevor im letzten Schritt die Kommunikation der Ergebnisse des Assessments an SWIFT erfolgt. Für die jährlich folgende Erneuerung der Bestätigung, vor allem im Falle des Self- Assessments, ist es unerlässlich, einen adäquaten Prozess zur Abfrage der Einhaltung der Kontrollen aufzusetzen.
Die Herausforderungen zu SWIFT CSP bieten somit die Möglichkeit, sich über eine gesamtheitliche Lösung zum Thema Sicherheit im Zahlungsverkehr Gedanken zu machen, die über die Umsetzung des CSP hinausgeht und von der Prozess - und Organisationsgestaltung bis hin zur Zahlungsverkehr- IT- Infrastruktur auch außerhalb von SWIFT reicht. Und genau dies möchte SWIFT CSP erreichen: Mehr Sicherheit.
Autor: Nils Bothe, Senior Manager, Finance Advisory, nbothe@kpmg.com
1 Marktes in Financial Insturments Directive; Richtlinie 2014/65/EU vom 15. Mai 2014
MiFID II: Der Countdown läuft!
(Un - )Klarheit bei der Umsetzung für Corporates
In weniger als sechs Monaten tritt die neue EU - Finanzmarktregulierung MiFID II in Kraft. 1 Anders als die bisherige MiFID, die für den Corporate Treasurer nur mittelbar relevant war, wird sich ab dem 3. Januar 2 018 unter Umständen auch eine unmittelbare Betroffenheit durch die sogenannte Nebentätigkeitsausnahme ergeben.
Waren- und Rohstoffgeschäfte im Fokus
Eine fundamentale Änderung für Nichtbanken ergibt sich aus der Tatsache, dass künftig grundsätzlich alle Handelsaktivitäten mit Warenderivaten sowie Emissionszertifikaten (inkl. Derivaten davon) 2 in den Anwendungsbereich der MiFID II fallen und in der Konsequenz eine Autorisierung nach sich ziehen würden. Wesentlich ist hierbei, dass unter Handelsaktivität zunächst jede Transaktion mit einem der obigen Produkte zu verstehen ist – und zwar sowohl börsengehandelte als auch OTC- Geschäfte. Mithin kommt es anders als bei finanziellen Derivaten, für die nach dem Begründungstext der MiFID II auch weiterhin ein profes sionelles Handelsbuch erforderlich ist, um als Wertpapierfirma unter die Regulierung zu fallen, zu einer recht pauschalen Ausweitung der Betroffenheit auf Industrieunternehmen.
Um aber nicht jedes dieser Unternehmen, welches Warenderivate im Rahmen der gew öhnlichen Geschäftstätigkeit einsetzt oder das nur in sehr geringem Umfang einen Eigenhandel betreibt, in ein Lizenzierungsverfahren inklusive Kapitalanforderungen
2 Gemäß Annex I Abschnitt C.4 bis C.11 der MiFID II
zu treiben, sieht die MiFID II die sogenannte Nebentätigkeitsausnahme vor. Demnach müssen Unternehmen, welche grundsätzlich in den Anwendungsbereich fallen, die nationalen Aufsichtsbehörden – zum B eispiel für die Bundesrepublik Deutschland die BaFin – benachrichtigen, dass eine Nebentätigkeit vorliegt.
Diese Benachrichtigung selbst ist von der MiFID II nicht näher spezifiziert, sodass konkrete Vorgaben noch von den nationalen Aufsichtsbehörden erwartet werden. Klar scheint jedoch bereits heute, dass es lediglich eine Kurzform ohne Begleitdokumentation geben wird. Letztere ist dann nur auf Nachfrage beim nationalen Regulator einzureichen. Die Benachrichtigung muss künftig innerhalb des ersten Quartals eines Kalenderjahres erfolgen. Eine Abweichung besteht, für den Anwender wenig nachvollziehbar, für das Jahr der Erstanwendung. Hier muss laut ESMA Q&A bereits am 3. Januar 2018 eine Benachrichtigung erfolgen. Diese scheint vor dem Hintergrund der Implementierung und des allgemeinen Betrachtungszeitraums von jeweils drei vergangenen Jahren ziemlich herausfordernd zu werden.
Relevant für die Bestimmung, ob eine Nebentätigkeit vorliegt, ist ein mehrstufiger Test, der in der MiFID II sowie dem Regulatory Technical Standard 20 zu dieser definiert wird. Dabei muss ein Unternehmen im sogenannten Market Size Test zunächst die eigene nichtprivilegierte Handelsaktivität ins Verhältnis zum Gesamtmarkt setzen. Dabei gelten Transaktionen, welche effektiv und nachweislich zur Risikoabsicherung abgeschlossen wurden, als privilegiert und werden entsprechend nicht berücksichtigt. Grundsätzlich können Unternehmen hier auf bestehende Prozesse der European Market Infrastructure Regulation (EMIR) zurückgreifen, müssen jedoch beachten, dass unter MiFID II nicht nur OTC - Kontrakte im Anwendungsbereich sind.
Entsprechend sind zumindest auch alle an Handelsplätzen abgeschlossenen Geschäfte mit einzubeziehen.
Eine besondere Herausforderung stellt aktuell für zahlreiche Waren noch die Gesamtmarktgröße als Nenner im Market Size Test dar. Diese muss als exogene Größe vom Regulator bzw. den Handelsplätzen vorgegeben werden. Da konzeptionell sämtliche Derivate – also auch bilateral ohne Handelsplatz abgeschlossene Kontrakte – zu berücksichtigen sind, stehen noch viele der Vorgaben aus. Die ESMA hat –zuletzt am 6. Juli – eine Opinion zur Bestimmung der Marktgröße in den einzelnen Rohstoffklassen veröffentlicht, die zu einer ersten Orientierung dienen kann.
Im zweiten Schritt muss ein Test durchgeführt werden, welcher sich auf die Haupttätigkeit der Gruppe bezieht. Hierbei stehen zwei Verfahren zur Auswahl:
i. Ha ndelsbezogener Test: Dieser setzt die eigene nichtprivilegierte Handelsaktivität eines Unternehmens ins Verhältnis zur Gesamthandelsaktivität der Gruppe (inklusive privilegierter Transaktionen).
ii. Kapitalbasierter Test: Hierbei werden 15 % jeder Nettoposition und 3 % der Bruttoposition (jeweils multipliziert mit dem Preis des Warenderivats, des Emissionszertifikats oder der Derivate davon), die von einem Unternehmen gehalten werden, zu dem für die Haupttätigkeit der Gruppe eingesetzten Kapital ins Verhältnis gesetzt. Letzteres entspricht dabei der Summe der Aktiva der Gruppe abzüglich ihrer kurzfristigen Verbindlichkeiten laut konsolidiertem Abschluss der Gruppe.
Sämtliche Tests sind grundsätzlich auf Basis bzw. für die vergangen drei Jahre durchzuführen.
In der Praxis stellt sich für Unternehmen, welche keinerlei spekulativen Handel mit Warenderivaten oder Emissionszertifikaten zulassen, die Frage, inwieweit eine Berechnung nicht entbehrlich sein könnte. Obgleich hierzu keine abschließende Klarheit aus der Regulierung selbst zu gewinnen ist, scheint es indessen zulässig, zumindest auf eine komplexe Berechnung zu verzichten. Diese wäre wohl dann der Fall, wenn der Zähler nachweislich stets eine Null aufweisen würde. Sofern ein entsprechender Weg gewählt werden soll, ist Unternehmen anzuraten, gleichwohl eine umfangreiche qualitative Dokumentation der Privilegierung sämtlicher Transaktionen für eine mögliche Anfrage der nationalen Aufsichtsbehörde vorzubereiten.
Zusammenfassend lässt sich also festhalten, dass für den 3. Januar 2018 selbst bei nur geringem Handel mit Warenderivaten sow ie Emissionszertifikaten (inklusive Derivaten davon) Handlungsbedarf besteht. Die für die Umsetzung der Testkalkulationen verbleibende Zeit ist nicht mehr sehr großzügig bemessen und es bestehen noch zahlreiche Unklarheiten, welche oftmals mit einer sich aktuell herausbildenden Markt- sowie Industriepraxis füllen.
Der dritte Handelsplatz
Eine weitere Änderung der MiFID II befasst sich mit der Ausweitung der EU- Handelsplätze auf sogenannte organisierte Handelssysteme (OTF) . Diese stellen nunmehr neben dem geregelten Markt und
dem multilateralen Handelssystem (MTF) einen weiteren Handelsplatz im Anwendungsbereich der Regulierung dar.
Ein OTF ist dabei als ein multilaterales System, auf dem eine Vielzahl an Angeboten und Nachfragen zusammenkommen gekennzeichnet, welches kein geregelter Markt oder MTF ist. Ein wesentliches Unterscheidungsmerkmal ist dabei, dass anders als auf einem MTF die Angebote und Nachfragen in diskretionärter Weise z usammengeführt werden. Die unter a nderem von der BaFin gegebenen Informationen lassen derzeit vermuten, dass entgegen der Befürchtungen vieler Corporates von diesen eingesetzte Handelsplattformen wie FXall oder 360T nicht unter die OTF fallen, da sie nicht in beide Richtungen multilateral sind, sondern nur das jeweilige Unternehmen als Nachfrager auftritt.
Durch die Änderung der MiFID II in diesem Punkt können sich Folgeänderungen für den Anwendungsbereich der EMIR sowie der Market Abuse Regulation (MAR) ergeben, welche beide auf die Handelsplatzdefinition der MiFID II zurückgreifen. Da es anders als bei den geregelten Märkten und MTFs offenbar keine allgemeinverfügbare Liste der OTFs geben wird, dürfte sich erst im Laufe der Zeit im Austausch zwischen Anwender und Plattformbetreiber die endgültige Definition klären lassen.
Autor: Robert Abendroth, Senior Manager, Wirtschaftsprüfer, Finance Advisory , rabendroth@kpmg.com
T eil 1 Treasury 2025 – Was Sie heute dafür tun müssen
2025 scheint noch weit entfernt. Wer jedoch einen Blick in die Vergangenheit wirft und sich überlegt, wie sich die Welt in den letzten zehn Jahren technologisch verändert hat, wird schnell stutzig.
Wer dann noch an die zunehmende Ges chwindigkeit denkt, mit der sich die Welt im Moment verändert, fragt s ich schnell, was die nächsten zehn Jahre alles bringen? Auch für den Bereich Treasury- Management ist es wichtig, den Entwicklungen in der Umwelt und besonders denen im Unternehmen nicht hinterherzurennen. Denn das Treasury hat mit der Verantwortung für die Abwicklung des Cashflows und das Management der Finanzrisiken eine wesentliche, integrative Rolle im Unternehmen. Dies hat unter a nderem auch der Verband Deutscher Treasurer mit dem „Positionspapier Definition Treasury“ von Juni 2017 herausgestellt. Diese Verantwortung gilt es zu übernehmen. Daher ist es jetzt an der Zeit, die entsprechenden Weichen zu stellen, um in Zukunft den bestmöglichen Beitrag zum Erfolg des Unternehmens leisten zu können.
Aber wie sah eigentlich das Treasury- Management vor z ehn Jahren aus? Vor zehn Jahren, in 2007, war das Treasury noch wesentlich dezentraler aufgestellt. Die Konzerngesellschaften konnten in vielerlei Hinsicht freier agieren, da dem zentralen Treasury häufig die nötige Transparenz zur Wahrnehmung der Steuerungsfunktion fehlte. Daten wurden nicht zentral zusammengetragen, analysiert und entsprechende Maßnahmen ergriffen, sondern jede Konzerngesellschaft mit Treasury-Aktivitäten hat in vielen Bereichen selbstständig eigene Schlüsse gezogen und Maßnahmen ergriffen. Ein wesentlicher Grund hierfür lag in der Schwierigkeit, die Gesellschaften vollständig technisch an die zentrale Treasury -Abteilung anzubinden.
Technisch gesehen sieht die Welt des Treasury schon heute deutlich anders aus. Insbesondere die mit vollwertigem Funktionsumfang ausgestatteten
Treasury - Systeme haben sich zu integrierenden Plattformen entwickelt, die mit am Markt verfügbaren Apps für Spezial- Aufgaben interagieren. So ist heute für viele Treasurer das Thema zentrale Datenhaltung schon eher Realität als Zukunft. Zumindest für die wichtigsten Treasury-Prozesse. Die weitere Entwicklung ist relativ klar zu sehen: Die weitere Integration von Treasury - Daten und die Nutzung dieser Daten für Prozesse der Entscheidungsfindung, zum B eispiel im Risikomanagement.
Was sind also die Treiber, welche das Treasury dazu zwingen heute schon aktiv zu werden, um für 2025 gewappnet zu sein? Externe Einflussfaktoren, beispielsweise durch geopolitische Machtverschiebung, Terrorismus oder wirtschaftliche Veränderungen wie zum Beispiel der Brexit, führen zu veränderten Marktzugängen, die insbesondere für den Finanzmarkt von großer Bedeutung sind. Verkürzte Produktzyklen und Veränderungen im Geschäftsmodell, wie durch den Verkauf oder Zukauf von Geschäftsbereichen, beeinflussen die internen Prozesse unter anderem für die Finanzierung und das Risikomanagement. Aber ist dies eine neue Erkenntnis? Nein. Alle oben genannten Punkte sind seit Längerem bekannt und es ist klar, dass das Treasury für diese Treiber das richtige Werkzeug parat haben und dieses auch flexibel anwenden können muss. Was ist das richtige Werkzeug und was muss schon heute getan werden? Darauf wollen wir in diesem Artikel eingehen und folgende vier Themenfelder beleuchten:
• Automatisierung von Standardprozessen
• Digitalisierung von Entscheidungsprozessen
• „Embedded Compliance“
• Performance als Qualitätsindikator
Aktuell werden in der Treasury - Welt viele neue Technologien diskutiert. Erste Umsetzungen, wie beispielsweise die Begebung von Schuldscheinen unter Nutzung der Blockchain- Technologie, werden sichtbar. An vielen Stellen ist jedoch unklar, welche Technologien sich durchsetzen und wie diese im Treasury eingesetzt werden. Doch a uch wenn diese Unsicherheit herrscht ist klar, dass bereits heute die richtigen Aktivitäten erforderlich sind, um das Treasury in dieser Hinsicht zu positionieren. Welche dies sind, darauf gehen wir nun ein.
Automatisierung von Standardprozessen
Die zentralen Begriffe in diesem Zusammenhang sind „Straight Through Processing“, „Management by Exception“ sowie autonome Systeme oder „Smart Contracts“. Nehmen wir beispielsweise die Prozesse der FX- Exposure/Liquiditätsplanung, der Kontoauszugsverarbeitung oder der Auflösung des
OCI im Rahmen des Hedge Accounting. Es gibt viele weitere Beispiele. Im Rahmen dieser Prozesse stehen Medienbrüche (beispielsweise der manuelle Export von Bestandslisten, um daraus einen Bericht zu erstellen), manuelle Anpassungen (z um B eispiel Dateikonvertierungen) und Fehlerkorrekturen in vielen Treasury - Abteilungen auf der Tagesordnung – und zwar in wesentlichem Umfang! Dadurch werden Ressourcen in Form von Personal und Know -How gebunden, welche an anderen Stellen, wie etwa der Implementierung von neuen Technologien und der Ausarbeitung der Finanzstrategien fehlen. Wir erwarten, dass viele dieser Prozesse im Treasury 2025 vollständig automatisiert ablaufen, Abweichungen in geregelten Prozessen abgewickelt werden und die neu gewonnenen Kapazitäten für strategische Aufgaben verfügbar sein werden. Aber hierzu müssen schon heute die Grundlagen gelegt werden. Hier gilt es, auf Basis von Analysen von Prozessen und Methoden die „Ressourcenschlucker“ zu identifizieren und konsequent zu eliminieren. Die Umsetzung der Standardisierung der Prozesslandschaft und die Eliminierung von Sonderfällen ist die einzig logische Konsequenz.
Digitalisierung von Entscheidungsprozessen
Alles dreht sich um die Vernetzung von relevanten Informationen in Echtzeit, systemgestützte Entscheidungsfindung auf Basis vollständiger Daten und selbstlernende Systeme. Wenn wir uns zum Beispiel das FX- Management anschauen, können wir bei einigen Unternehmen schon heute parametrisierte Entscheidungsregeln als Basis für Bestimmung von Sicherungsgeschäften sehen. Bei Nichts tandardfällen wie beispielsweise der Sicherung einer Dividende in Fremdwährung oder einer Projektfinanzierung sind noch aufwändige, auf Basis manuell erstellter Analysen getroffene Einzelfallentscheidungen der Industriestandard. Um auch hier systemunterstützte Entscheidungsprozesse im Treasury 2025 vorzubereiten, muss bereits heute dafür Sorge getragen werden, dass ein vollständiges, systembasiertes Exposure in Echtzeit zur Verfügung steht und klare Regeln für die gegebenen Rahmenbedingungen definiert sind. Einzelfallentscheidungen werden durch ein System aus Simulation und szenariogestützter Entscheidungsfindung ersetzt und eine erhöhte Sicherheit für die entsprechende Umsetzung geschaffen.
Erhöhte Effizienz, die richtige Allokation von Kapazitäten und größere Sicherheit bei Entscheidungen sind die großen Effekte der vorgestellten Themengebiete, aber damit sind wir noch lange nicht am Ende unserer Reise ins Treasury 2025. Um zu erfahren, welc he Chancen Sie noch erwarten und was sie heute dafür
tun müssen, lesen Sie in unserem nächsten Newsletter am 24.08.2017, den zweiten Teil unseres Artikels „Treasury 2025 – Was Sie heute dafür tun müssen“.
Autor: Stephan Plein, Senior Manager, Finance Advisory, splein@kpmg.com
Impressum
Herausgeber
KPMG AG Wirtschafts prüfungsgesellschaft THE SQUAIRE, Am Flughafen 60549 Frankfurt
Redaktion
Prof. Dr. Christian Debus (V.i.S.d.P.)
Partner, Finance Advisory T + 49 69 9587- 4264 cdebus@kpmg.com
Carsten Jäkel
Partner, Finance Advisory T + 49 221 2073- 1522 cjaekel@kpmg.com
Newsletter kostenlos abonnieren
www. kpmg.de
www.kpmg.de/socialmedia
Die enthaltenen Informationen sind allgemeiner Natur und nicht auf die spezielle Situation einer Einzelperson oder einer juristischen Person ausgerichtet. Obwohl wir uns bemühen, zuverlässige und aktuelle Informationen zu liefern, können wir nicht garantieren, dass diese Informationen so zutreffend sind wie zum Zeitpunkt ihres Eingangs oder dass sie auch in Zukunft so zutreffend sein werden. Niemand sollte aufgrund dieser Informationen handeln ohne geeigneten fachlichen Rat und ohne gründliche Analyse der betreffenden Situation. Unsere Leistungen erbringen wir vorbehaltlich der berufsrechtlichen Prüfung der Zulässigkeit in jedem Einzelfall.
© 2017 KPMG AG Wirtschaftsprüfungsgesellschaft, ein Mitglied des KPMG-Netzwerks unabhängiger Mitgliedsfirmen, die KPMG International Cooperative („KPMG International“), einer juristischen Pers on schweizerischen Rechts, angeschlossen sind. Alle Rechte vorbehalten. Der Name KPMG und das Logo sind eingetragene Markenzeichen von KPMG International.