Troyanos: La Amenaza Invisible
Una mirada concentrada a qué son los troyanos, cómo funcionan, y qué hacer para prevenirlos. Esta presentación resume historia, vectores de infección, capacidades típicas y defensas prácticas.
El Caballo de Troya Moderno
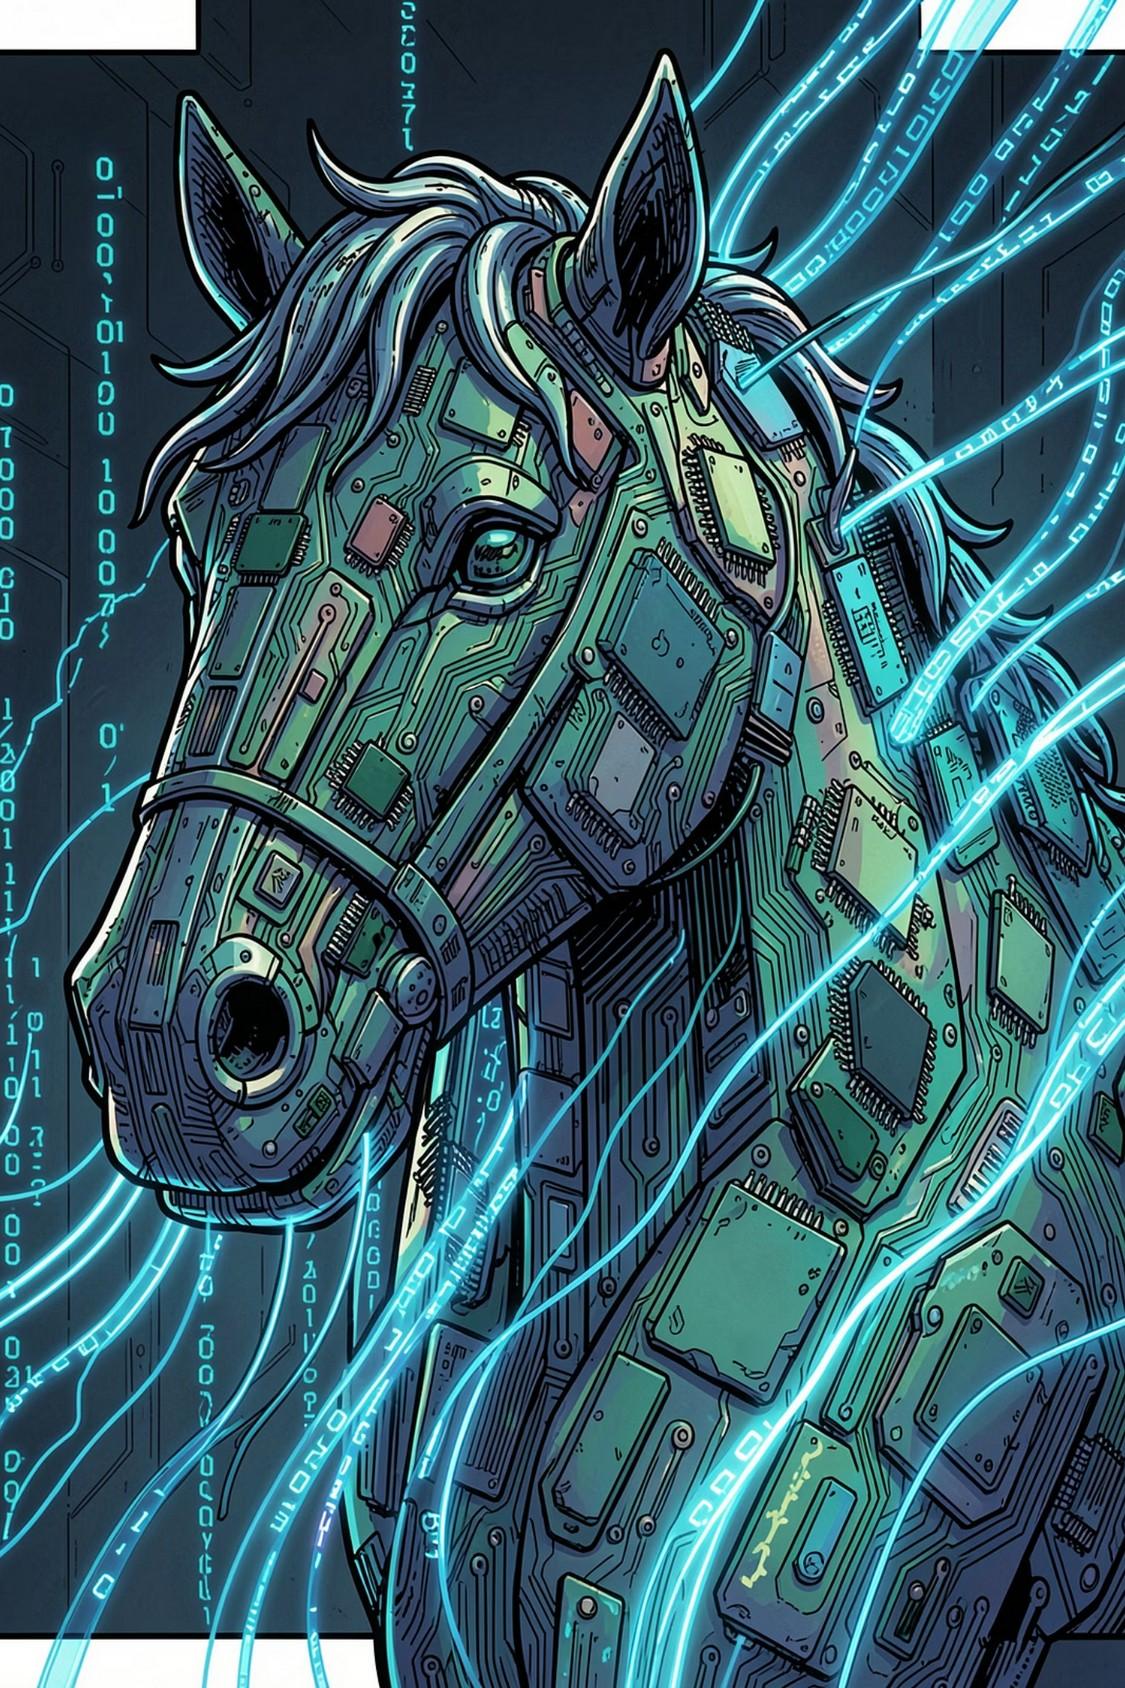
Definición
Software malicioso que se disfraza como aplicación legítima para engañar al usuario y obtener ejecución.
Origen del nombre
Basado en la estrategia
griega: infiltración desde dentro tras ser invitado a entrar.
Diferencia clave
No se propaga por sí solo como un gusano o virus; necesita que la víctima lo ejecute o instale.
Historia: De ANIMAL a la Profesionalización
1975: John Walker desarrolla ANIMAL como experimento — uno de los primeros troyanos conocidos. Desde entonces el troyano pasó de curiosidad técnica a herramienta criminal: hoy existen kits comerciales, mercados en la dark web y grupos organizados que emplean troyanos para robo masivo de datos y control remoto.
• Transición: engaño simple → plataformas sofisticadas
• Economía criminal: acceso vendido como servicio (RaaS)
¿Cómo nos infectan?
Ingeniería social
Correos, SMS o mensajes que persuaden a ejecutar archivos o pulsar enlaces.
Descargas engañosas
Software pirata, cracks o instaladores manipulados que incluyen troyanos.
Vectores físicos y web
Páginas maliciosas, anuncios comprometidos y dispositivos externos (USB) como puerta de entrada.
Capacidades de un Troyano
• Espionaje: keylogging, capturas de pantalla y robo de credenciales bancarias.
• Control remoto: backdoors que permiten acceso total y ejecución de comandos.
• Movimiento lateral: descarga e instalación silenciosa de otras amenazas.
• Persistencia: técnicas para ejecutarse en cada inicio (autoarranque, servicios).
Caso de Estudio: Zeus (Zbot)
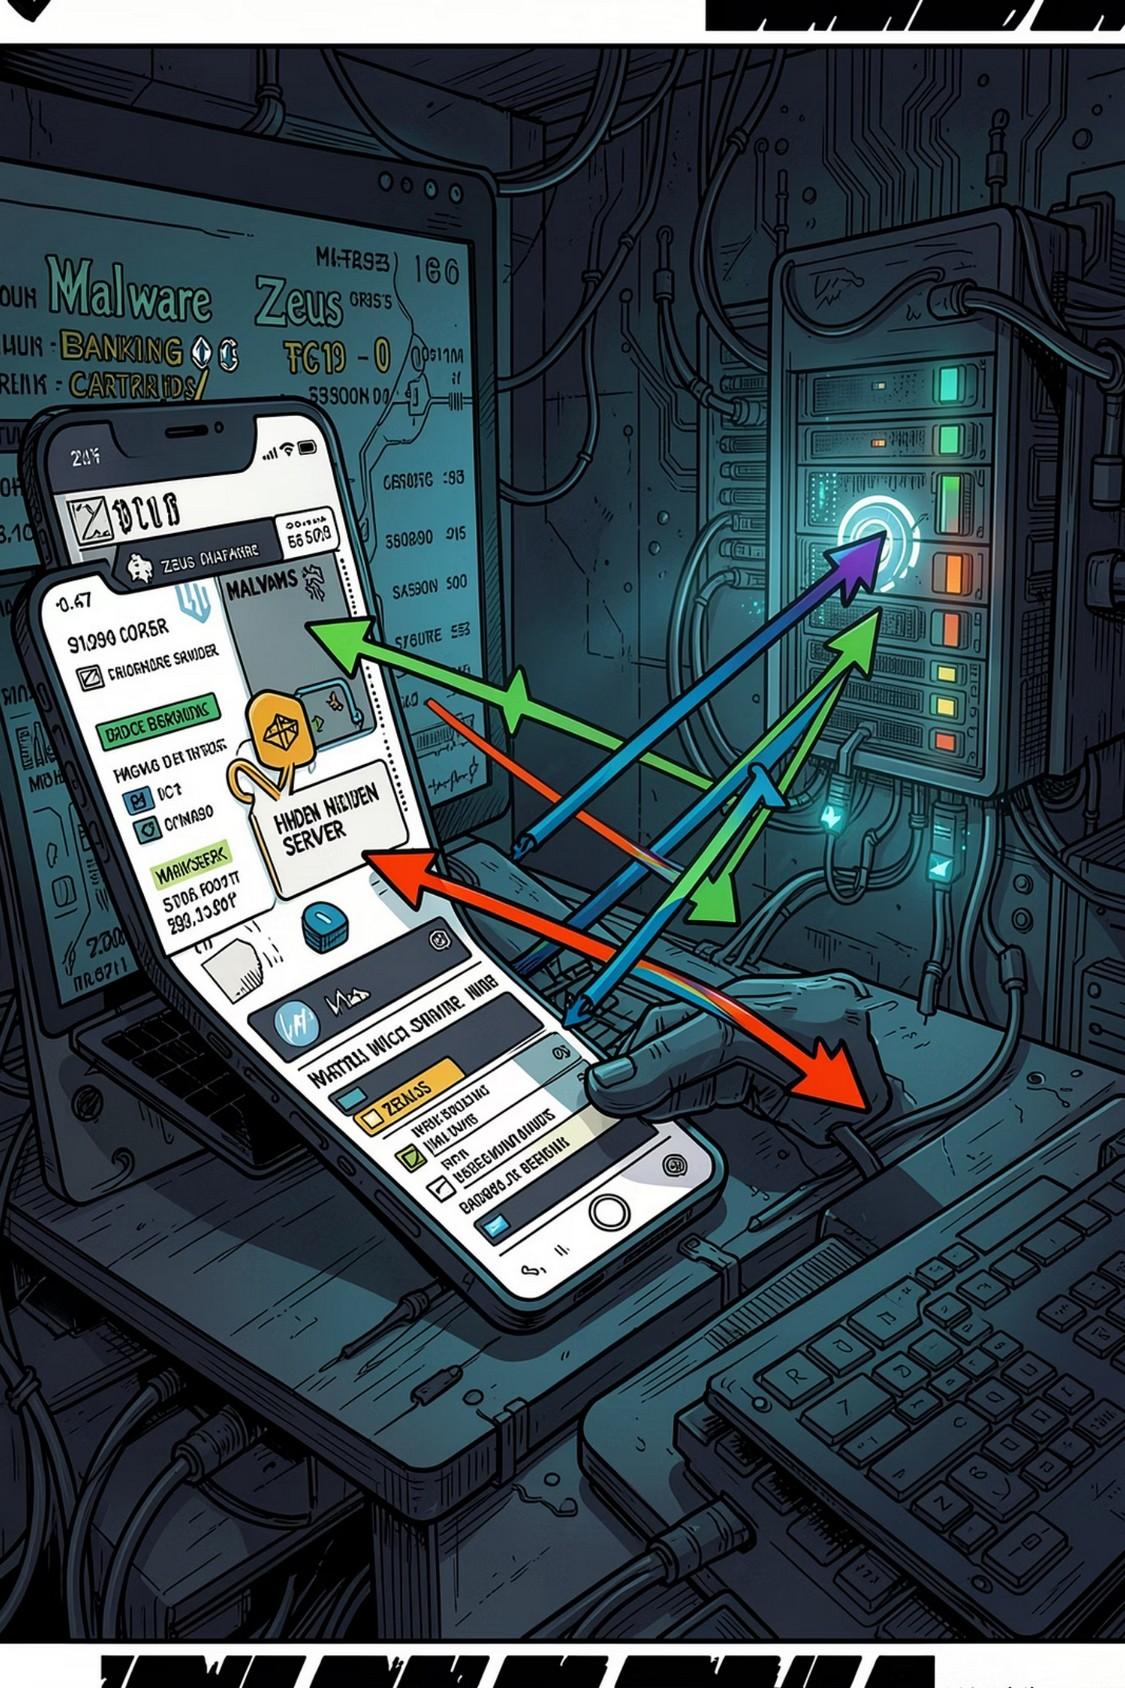
Zeus fue un troyano especialmente diseñado para robar credenciales bancarias. Se distribuía en correos con archivos adjuntos maliciosos y, una vez activo, registraba pulsaciones y exfiltraba datos a servidores controlados por atacantes. Su modularidad permitió campañas masivas y variantes adaptadas a instituciones específicas.
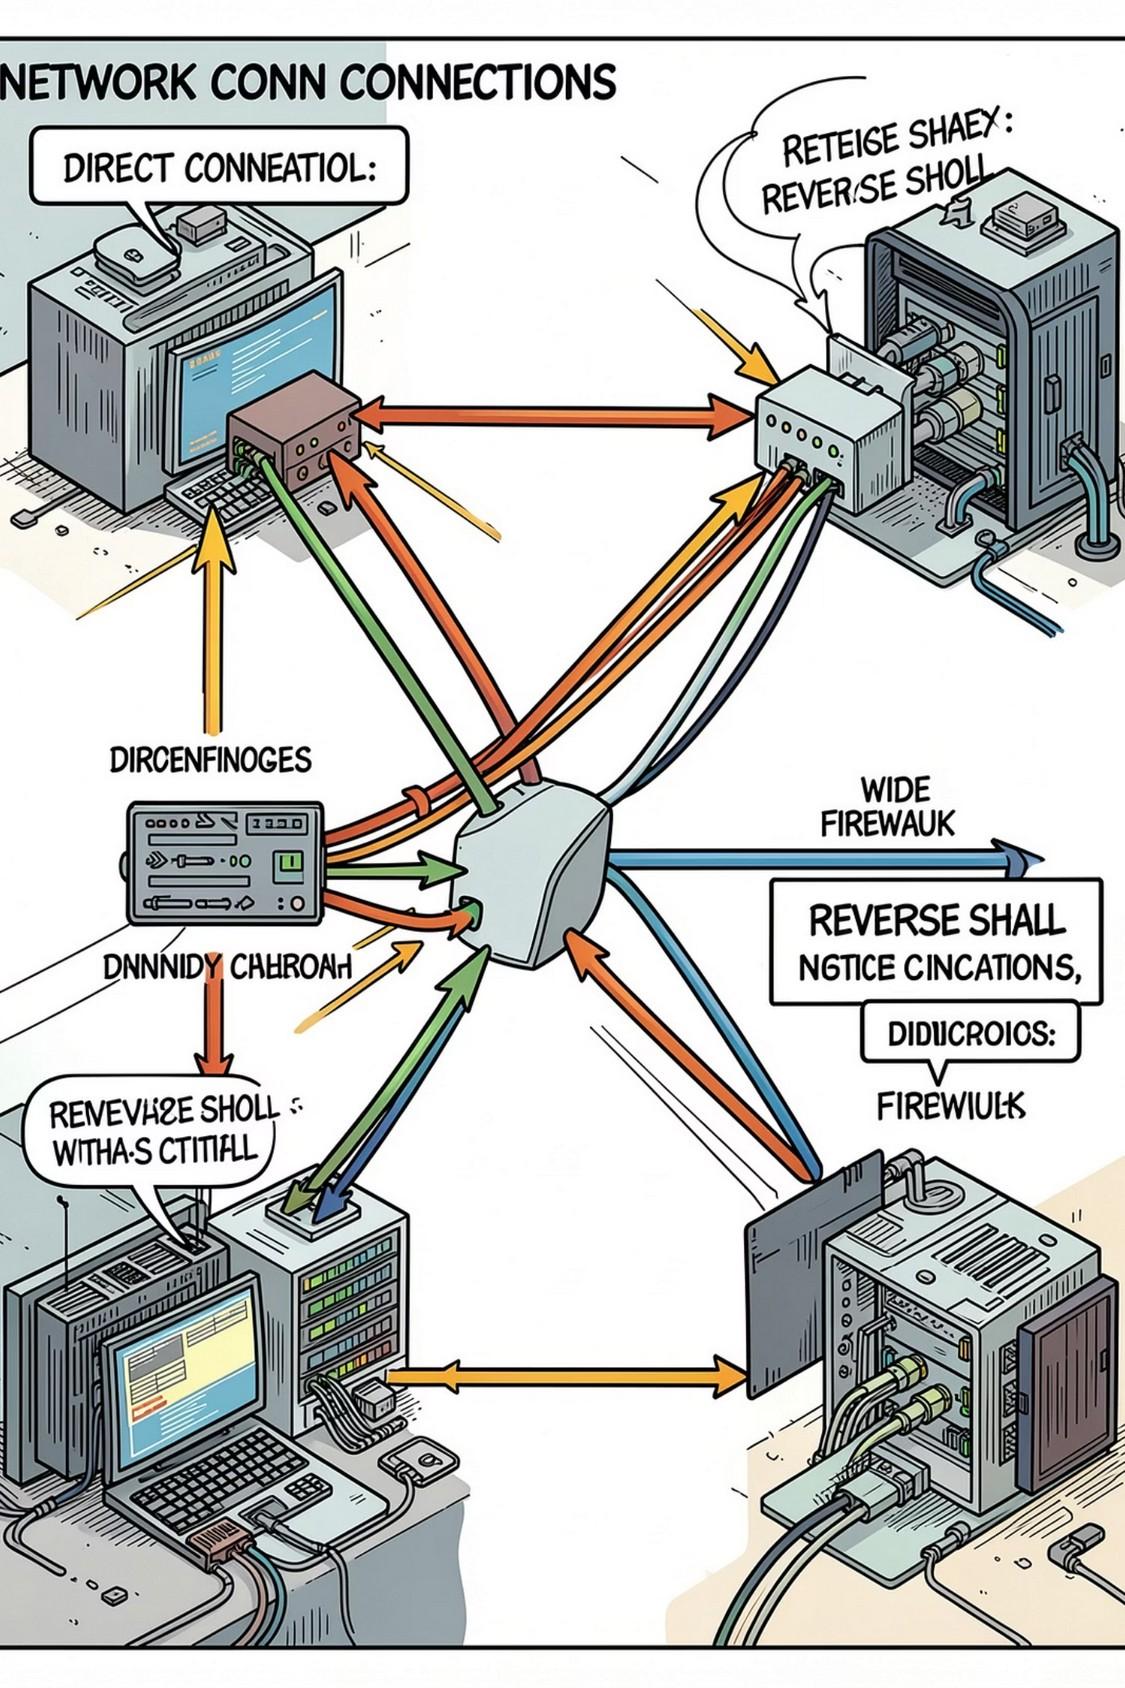
Métodos de Ataque Técnicos
1 Conexión directa El atacante se conecta al equipo objetivo si la red lo permite.
2 Conexión inversa El troyano abre una conexión saliente hacia el atacante para evitar restricciones del firewall.
3
Ocultación
Uso de rootkits y ofuscación para evadir detección por antivirus y usuarios.
El Escudo Defensivo
• Precaución: no abrir adjuntos ni enlaces sospechosos; verificar remitentes.
• Fuentes fiables: descargar solo desde sitios oficiales y tiendas verificadas.
• Actualizaciones: mantener SO, aplicaciones y parches al día para cerrar vectores.
• Backups regulares: recuperación rápida ante compromiso.

Regla clave: el troyano necesita que lo ejecutes — el clic es la amenaza más común.
Herramientas de Protección
Antivirus actualizado
Detecta firmas conocidas, heurística y comportamiento sospechoso.
Firewall estricto
Bloquea conexiones no autorizadas y limita puertos expuestos.
Concienciación
Formación para reconocer ingeniería social y reducir errores humanos.
Conclusión: Seguridad es Prevención
El troyano necesita tu acción para entrar. Mantén sistemas actualizados, respalda datos y verifica la fuente antes de ejecutar archivos. La mejor defensa combina herramientas técnicas (antivirus, firewall) con escepticismo digital y formación continua.
PRIORIDAD: ACTUALIZAR PRIORIDAD: FORMAR EQUIPOS