Group Technology FRT Latam ESI School Homeland cloud
Gremial de Tecnología e Innovación
DISEÑO Y DIAGRAMACIÓN
Mercadeo CIG
CONTENIDO
Cuando la IA avanza más rápido que la equidad p/07
Presidente
Vicepresidente
Tesorero
Secretaria
Vocal I
Vocal II
Vocal III
Vocal IV
Vocal V
Vocal VI
LIBERTY NETWORKS: EL PULSO DIGITAL DEL CARIBE Y LATINOAMÉRICA p/34
Podcast mujeres Conmemorando el día mundial de la mujer. p/52 p/55 p/09
Por Que las Prácticas Médicas Necesitan Ejecución, No Más Tecnología.
De la Estrategia a la Acción: Un Enfoque
Integrado para la Gestión de la Ciberseguridad
La Ciberseguridad como Estrategia Empresarial Crítica p/41
Edición No. 17 Mayo 2026
EDITORIAL
CIBERSEGURIDAD: EL RETO QUE GUATEMALA NO PUEDE POSPONER
La transformación digital continúa abriendo oportunidades importantes para las empresas, instituciones y profesionales. Tecnologías como la inteligencia artificial, la automatización, el análisis de datos y los servicios digitales están permitiendo mejorar la productividad, optimizar procesos y generar nuevas formas de colaboración y crecimiento. En sectores como salud, educación, industria y servicios, la innovación tecnológica ya forma parte de la estrategia para construir organizaciones más ágiles, competitivas y cercanas a las necesidades de las personas.
Sin embargo, conforme la tecnología adquiere un papel más relevante en las operaciones diarias, también crece la necesidad de fortalecer la confianza y la protección de los entornos digitales. La ciberseguridad no debe entenderse como un obstáculo para la innovación, sino como un habilitador que permite avanzar de forma sostenible, ordenada y responsable.
Durante los últimos meses, Guatemala ha vivido diversas situaciones relacionadas con incidentes de seguridad informática en instituciones públicas, universidades y empresas privadas. Estos acontecimientos han contribuido a visibilizar la importancia de fortalecer prácticas, procesos y estrategias orientadas a proteger la
información, garantizar la continuidad operativa y preservar la confianza de usuarios, clientes y ciudadanos.
Hoy, la conversación sobre ciberseguridad ha evolucionado. Ya no se limita exclusivamente a aspectos técnicos o tecnológicos. También involucra liderazgo, cultura organizacional, gestión de riesgos, capacitación y toma de decisiones estratégicas. Las organizaciones modernas necesitan incorporar la seguridad digital como parte natural de su transformación, entendiendo que la protección de la información y la continuidad del negocio son elementos fundamentales para crecer en un entorno cada vez más conectado.
También es importante reconocer que, como país, aún existen desafíos significativos en materia de protección de información y resiliencia digital. Resulta necesario avanzar hacia un marco jurídico moderno que impulse y obligue a las instituciones públicas a implementar medidas de seguridad acordes a los estándares actuales para proteger tanto la información institucional como los datos de los ciudadanos. De igual forma, cualquier empresa, organización o individuo que administre información sensible debe asumir la responsabilidad de protegerla adecuadamente.
No obstante, legislar representa únicamente una parte del camino. La verdadera efectividad requiere
acompañar estas iniciativas con presupuestos adecuados, contratación de especialistas, auditorías permanentes, evaluación continua de riesgos, pruebas reales de recuperación de servicios, esquemas robustos de encriptación y mecanismos de validación que permitan comprobar el cumplimiento efectivo de controles y buenas prácticas. La seguridad no puede limitarse a documentos o normativas; debe traducirse en capacidades operativas reales y sostenibles.
En esta edición de UNIT abordamos diferentes perspectivas alrededor de este tema. Desde el papel estratégico de la ciberseguridad en las organizaciones, hasta la evolución de la firma electrónica, las tendencias de amenazas para 2026 y la infraestructura tecnológica que hace posible nuestra vida digital cotidiana. También exploramos cómo la inteligencia artificial y otras tecnologías emergentes están generando nuevas oportunidades para mejorar servicios, fortalecer procesos y ampliar capacidades dentro de las empresas. De igual manera, esta edición incorpora contenidos relacionados con salud, educación y liderazgo femenino, reflejando cómo la tecnología continúa impactando positivamente distintos ámbitos de la sociedad cuando se implementa con visión, propósito y responsabilidad.
La innovación y la seguridad no deben verse como conceptos opuestos. Por el contrario, el verdadero desarrollo digital ocurre cuando las
organizaciones logran combinar adopción tecnológica, confianza, preparación y visión estratégica. Ese equilibrio será clave para que
Guatemala continúe fortaleciendo su ecosistema tecnológico y avanzando hacia una economía más moderna, competitiva y resiliente.
Marco Tulio Gómez| Presidente Gremial de Tecnología e Innovación | mgomez@solcomp.com.gt
CAMPUSLANDS ATERRIZA EN GUATEMALA: “UNA NUEVA ERA PARA LA FORMACIÓN
TECNOLÓGICA EN LATINOAMÉRICA”
Campuslands, la fábrica de talento tecnológico más grande de Colombia, cruza fronteras y aterriza oficialmente en Guatemala, marcando un nuevo hito en su misión. El sueño nace en Bucaramanga, Colombia, con un propósito claro: impulsar el cohete social que permite a más personas acceder a oportunidades reales de crecimiento personal y profesional en la industria tecnológica global. Su modelo, reconocido por su enfoque en la empleabilidad, ha logrado transformar la vida de miles de jóvenes que hoy trabajan en empresas nacionales e internacionales.
La inauguración oficial se llevó a cabo el 29 de octubre, abriendo las puertas de su nueva sede en Campus TEC, ubicado en Zona 4 de Ciudad de Guatemala, dentro de un ecosistema tecnológico donde jóvenes guatemaltecos tendrán acceso a un modelo educativo intensivo e innovador. Los pilares fundamentales del programa se basan en programación con inteligencia artificial aplicada, inglés y habilidades blandas bajo una modalidad 100% presencial.
La primera cohorte inicio su entrenamiento en noviembre de 2025, marcando el comienzo de una nueva generación de talento digital que busca posicionar a Guatemala como un referente tecnológico en la región.
Con esta expansión, Campuslands reafirma su compromiso con el desarrollo de Latinoamérica, creando puentes entre educación y empleo, propósito y progreso, tecnología e inclusión, buscando de este modo derribar las barreras socio-económicas que alejan al talento guatemalteco de un futuro brillante.
Pero la pregunta radica en ¿Cómo logramos reducir las barreras de acceso? En primera instancia nuestros estudiantes no necesitan tener conocimientos previos en programación, ya que, en CampusLands los acompañamos en la construcción progresiva del conocimiento. Por otro lado, otorgamos acceso a becas que alivianan la carga económica en nuestros estudiantes, los cuales provienen de niveles socio-económicos vulnerables, es por esto que nos encontramos en la búsqueda constante
de empresas que tengan un eje educativo dentro de su responsabilidad social empresarial, apostando en el desarrollo de talento de programadores Full Stack Jr. listos para sumergirse en el mundo tecnológico mediante nuestra red de aliados de empleabilidad. El futuro ya comenzó, y ahora, Guatemala forma parte del impulso que está cambiando el rumbo de toda una generación ¿Están listos para encender este cohete social juntos?
Si estas interesado en ser un aliado de empleabilidad de CampusLands pueden contactarnos a: talentoTI@campuslands.pro
Si estas interesado en ser patrocinador de becas para estudiantes guatemaltecos o buscas apoyar nuestro proyecto a través de donaciones, puedes contactarnos a: patrocina@campuslands.pro
CUANDO LA IA AVANZA MÁS RÁPIDO QUE LA EQUIDAD
ESCRITO POR: CLAUDIA CIFUENTES – DIRECTORA DE ESI SCHOOL OF MANAGEMENT Y FUNDADORA DE ACCIÓN MUJER+
Recientemente la Organización Internacional del Trabajo (OIT) lanzó un estudio acerca de cómo la tecnología, y en especial la inteligencia artificial generativa esta afectando de manera desigual las oportunidades de hombres y mujeres en el ámbito laboral global.
Es particularmente importante identificar señales que puedan incidir en el futuro del trabajo, por ello importante remarcar que actualmente según al informe “Gen AI and Gender Equality in the World of Work”, los datos revelan que las ocupaciones dominadas por mujeres, especialmente en áreas administrativas y de oficina, enfrentan casi el doble de exposición y riesgo de automatización en comparación a los sectores masculinos.
Esto particularmente porque naturalmente existe una segregación ocupacional histórica y al mismo tiempo una baja representación femenina en estudios de carreras STEM (ciencias, tecnología, ingeniería y matemáticas), lo que podría profundizar las disparidades de género actuales.
La influencia tecnológica impulsada por la evolución sin precedentes de la IA generativa continúa transformando empleos, productividad y por supuesto las condiciones laborales, claro, esto es indistinto al género. Sin embargo, existe mayor exposición al riesgo para las mujeres, ya que la mayoría ocupa espacios en administración de empresas y apoyos administrativos relacionados con tareas más rutinarias, cognitivas y codificables, por lo que tienen casi el doble de probabilidades de estar expuestas a la IA generativa, en comparación con las ocupaciones por los hombres con enfoques a construcción, manufactura, comercio y espacios técnicos.
Por otra parte se evidencia otro factor de importancia, las mujeres solo representan el 30% de la fuerza laboral mundial en IA, con concentraciones altas en algunos países más desarrollados. Esta falta de representación femenina en el diseño y la gobernanza de estas tecnologías tiene graves consecuencias, con posibilidad de perpetuar o amplificar sesgos de género.
Para evitar que la IA profundice disparidades existentes, es esencial incorporar la igualdad de género en el diseño, despliegue y gobernanza de esta tecnología, así como fomentar la representación de las mujeres en roles tecnológicos.
Es por ello que instituciones como Accion Mujer+ con el respaldo de ESI School of Management hacen propuestas para mitigar estos posibles riesgos, aumentando la representación femenina y la inclusión en roles relacionados a carreras STEM, impulsando programas de Becas Internacionales como Futura Tech Latam, un programa de aceleración de Liderazgo y Tecnología, con el sponsor y apoyo de empresas regionales y gremiales que invierten en una transformación digital equitativa.
Estos esfuerzos deben ser amplificados y sostenidos, la educación con enfoque tecnológico es una base fundamental para el desarrollo y debe ser incluido desde etapas tempranas en los procesos de enseñanza-aprendizaje. Además impulsar ecosistemas que conecten talento, oportunidades y decisión, será fundamental para construir una verdadera infraestructura de cambio.
DE LA ESTRATEGIA A LA ACCIÓN: UN ENFOQUE INTEGRADO PARA LA GESTIÓN DE LA CIBERSEGURIDAD
Resumen Ejecutivo
(Del libro principal, redactado por Elder Guerra)
Hoy más que nunca, la ciberseguridad debe dejar de ser tratada como una función puramente técnica y convertirse en un pilar estratégico para las organizaciones. El artículo propone un enfoque práctico para transformar la estrategia de ciberseguridad en resultados concretos, alineados con los objetivos del negocio.
Utilizando el marco de Kaplan y Norton, el Execution Premium Process (XPP), complementado con el ciclo de mejora continua PHVA, se logra conectar la visión institucional con indicadores, proyectos y operaciones de ciberseguridad. El enfoque gira en torno a tres herramientas clave: el Mapa Estratégico de Ciberseguridad, el Balanced Scorecard y el Portafolio Estratégico de Proyectos, que permiten visualizar, medir y ejecutar la estrategia de forma integral.
Se ejemplifica su aplicación con un caso concreto de un banco regional latinoamericano, demostrando cómo los objetivos del negocio, como aumentar la adopción digital o reducir costos mediante automatización, se traducen en objetivos específicos de ciberseguridad con sus respectivos indicadores clave de riesgo y proyectos estratégicos.
El artículo concluye resaltando la importancia de combinar planificación, ejecución y mejora continua para lograr una ciberseguridad alineada, resiliente y generadora de valor.
Introducción
La aceleración digital y la adopción de tecnologías emergentes han elevado la ciberseguridad a un nivel estratégico. Hoy, no basta con implementar controles técnicos; se requiere garantizar la resiliencia organizacional y la continuidad del negocio. Sin embargo, muchas empresas enfrentan una brecha entre la formulación de la estrategia de ciberseguridad y su ejecución efectiva.
Como se puede observar en el Allianz Risk Barometer 2026 (ver imagen a continuación), los incidentes cibernéticos -que incluyen ataques de ransomware, brechas de datos masivas y la interrupción crítica de servicios de TI- se mantienen firmemente en el puesto número uno de los riesgos globales. Esta tendencia no solo refleja el aumento en el volumen de los ataques, sino también su sofisticación técnica, ahora potenciada por el uso de la Inteligencia Artificial por parte de los atacantes para identificar y explotar vulnerabilidades en tiempo récord
Este escenario evidencia la necesidad urgente de estrategias de ciberseguridad alineadas con la estrategia institucional, es necesario que la ciberseguridad deje de concebirse como un área técnica aislada y pase a gestionarse como un componente esencial de la estrategia institucional.
Este artículo propone un enfoque integral para la creación de la Estrategia de Ciberseguridad usando buenas prácticas internacionales como (ISO/IEC 27001, NIST CSF 2.0, COBIT 2019, ISO/IEC 38500) combinadas con el Execution Premium Process (XPP) y complementado por el ciclo Plan-Do-Check-Act (PDCA).
Marco Conceptual
Execution Premium Process (XPP) y la Alineación Estratégica
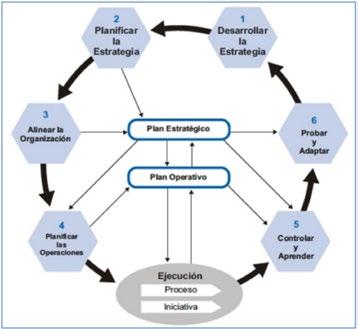
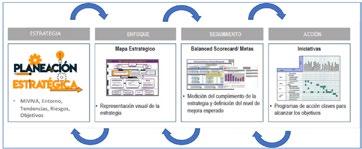
El Execution Premium Process (XPP), desarrollado por Kaplan y Norton, es un modelo que conecta la formulación estratégica con la ejecución operativa mediante un sistema estructurado de seis etapas. Su propósito es cerrar la brecha entre diseñar la estrategia y convertirla en resultados tangibles, asegurando alineación organizacional, medición y aprendizaje continuo. El XPP integra herramientas como el Mapa Estratégico, el Balanced Scorecard y la gestión de un portafolio de iniciativas estratégicas, ofreciendo una base sólida para que la estrategia no solo se planifique, sino que se ejecute con disciplina y seguimiento.
El XPP de Kaplan y Norton conecta la estrategia con la ejecución mediante seis etapas:
1. Desarrollar la estrategia.
2. Planificar la estrategia.
3. Alinear la organización.
4. Planificar operaciones.
5. Controlar y Aprender.
6. Probar y Adaptar.
La Etapa 3 se centra en desplegar la estrategia hacia Unidades de Negocio, Unidades de Soporte, Empleados. En Ciberseguridad, esto implica que los objetivos estratégicos institucionales se traduzcan en Objetivos de Ciberseguridad con sus respectivos indicadores clave de riesgo, de rendimiento (KRI, KPI), también en planes y proyectos que generen capacidades permanentes en la operación de ciberseguridad y tecnología, como procesos nuevos o mejorados.
Fuente: Libro Execution Premium versión en español, Harvard Business Press.
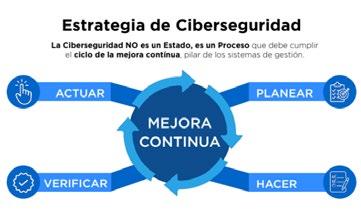
El ciclo Planear-Hacer-Verificar-Actuar (PHVA) como complemento
El ciclo PHVA asegura la mejora continua:
• Planear: Diseñar la estrategia alineada al negocio.
• Hacer: Ejecutar planes y proyectos.
• Verificar: Monitorear mediante indicadores, auditorías y revisiones.
• Actuar: Ajustar en función de resultados y cambios del entorno.
Este ciclo se integra al XPP como una dinámica continua que conecta la planificación estratégica con la adaptación táctica y operativa, fortaleciendo la resiliencia organizacional.
De la Visión a la Acción
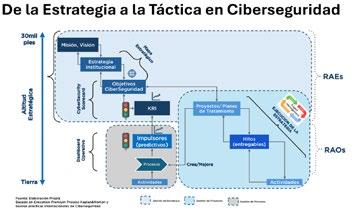
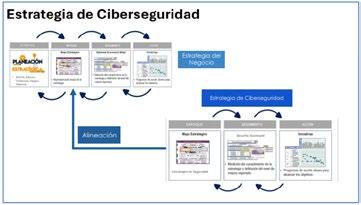
La creación de la estrategia de ciberseguridad parte de la visión institucional y sus Objetivos Estratégicos (las alturas) y su despliegue debe descender hacia la Estrategia de Ciberseguridad, siguiendo una lógica top-down, donde el nivel mas cercano a la tierra serán actividades puntuales de la operación de ciberseguridad y tareas que son parte de un proceso de ciberseguridad o tareas que son parte de un proyecto del portafolio de ciberseguridad.
La retroalimentación ocurre en sentido inverso: bottom-up. Las actividades mueven los procesos, las tareas mueven los proyectos y hacia arriba esto impacta en la operación, hitos, KRIs, proyectos, Objetivos Estratégicos de Ciberseguridad, en resumen, los resultados operativos suben para validar o ajustar la estrategia.
Veamos de manera un poco más detallada cada uno de los tres niveles propuestos.
Nivel Institucional
Para efectos del presente artículo que se enfoca en Estrategia de Ciberseguridad, lo que se esperaría es que a nivel institucional tengan ya definida la Estrategia, con la metodología que haya definido la Alta Dirección, normalmente se utilizan herramientas de análisis del entorno competitivo, partes interesadas, riesgos. En el modelo Execution Premium Process lo que se esperaría es que ya se hayan aplicado las etapas 1 y 2, con ello ya se contará a nivel institucional con el Mapa Estratégico, Balanced Scorecard, Portafolio de Iniciativas Estratégicas con su respectivo presupuesto estratégico (StratEX). Para mayor referencia consultar el libro Execution Premium, Harvard Business Press, contiene múltiples casos y ejemplos de aplicación.
Fuente: Elaboración propia.
Fuente: Elaboración propia con base al Libro Execution Premium, Harvard Business Press.
Nivel Estratégico de Ciberseguridad
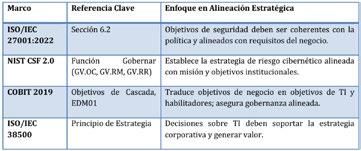
La alineación de la estrategia de ciberseguridad con los objetivos institucionales no es opcional; es un principio fundamental respaldado por marcos normativos internacionales. Estos marcos establecen que la ciberseguridad debe integrarse en la estrategia organizacional para asegurar coherencia, efectividad y generación de valor. A continuación, se describen las principales referencias en cuatro marcos reconocidos: ISO/ IEC 27001, NIST CSF 2.0, COBIT 2019 e ISO/IEC 38500.
Es en este nivel donde debe crearse la Estrategia de Ciberseguridad debidamente alineada a la Estrategia Institucional
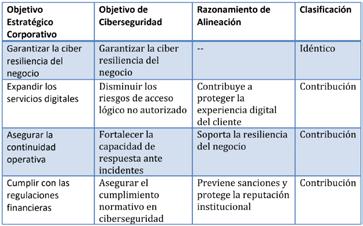
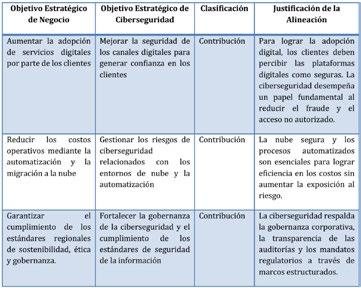
Cuando los objetivos estratégicos institucionales se despliegan hacia áreas funcionales, como la ciberseguridad, no todos se trasladan de manera idéntica. De acuerdo con el modelo Execution Premium Process, esta alineación puede clasificarse en cuatro categorías:
• Idéntico: El objetivo del área coincide directamente con el objetivo institucional. ENFOQUE Estrategia de Seguridad Security Scorecard Estrategia de Ciberseguridad Estrategia del Negocio Estrategia de Ciberseguridad Alineación Autor: Elder Guerra
• Contribución: El área contribuye indirectamente al logro del objetivo institucional.
• Nuevo: El área incorpora un objetivo que no está a nivel corporativo, pero es necesario para habilitar la estrategia.
• No aplica: El objetivo institucional no tiene relación con la función del área.
Este enfoque asegura que cada objetivo de ciberseguridad esté alineado con la estrategia corporativa, evitando duplicidad y asegurando coherencia en toda la organización.
Ejemplo de Clasificación de Objetivos
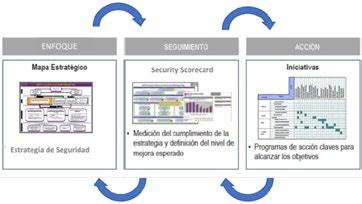
Los entregables o productos finales esperados en el Nivel de Estrategia de Ciberseguridad son por lo menos los siguientes:
• Cybersecurity Strategy Map
• Cybersecurity Scorecard
• Cybersecurity Strategic Porfolio con su respectivo Cyber StratEX.
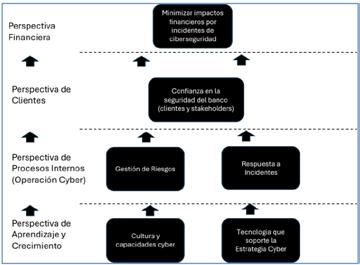
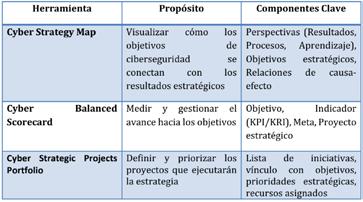
Una vez definidos los objetivos estratégicos de ciberseguridad alineados a la estrategia institucional, es necesario contar con herramientas que permitan visualizar y medir cómo estos objetivos se conectan con los resultados esperados. En este punto, tres instrumentos se vuelven esenciales: el Mapa Estratégico, el Scorecard de Ciberseguridad y el Portafolio de Proyectos.
El Mapa Estratégico es la representación visual de la estrategia. Organiza los objetivos de ciberseguridad en perspectivas estratégicas, mostrando relaciones de causa-efecto y cómo las acciones generan valor para la organización.
El Scorecard traduce estos objetivos en indicadores, metas y proyectos estratégicos, asegurando medición objetiva, control y retroalimentación continua.
Finalmente, el Portafolio de Proyectos de Ciberseguridad integra los planes de acción ENFOQUE Estrategia de Seguridad Security Scorecard Gestión de Riesgos Respuesta a Incidentes Confianza en la seguridad del banco (clientes y stakeholders) Perspectiva Financiera Minimizar impactos financieros por incidentes de ciberseguridad Perspectiva de Clientes Perspectiva de Procesos Internos (Operación Cyber) Perspectiva de Aprendizaje y Crecimiento Cultura y capacidades cyber Tecnologia que soporte
la Estrategia Cyber Autor: Elder Guerra necesarios para ejecutar la estrategia, asegurando priorización y asignación de recursos a iniciativas clave que habilitan los objetivos estratégicos.
Aunque las perspectivas pueden adaptarse, típicamente incluyen:
• Resultados del Negocio: Cómo la ciberseguridad apoya objetivos institucionales como resiliencia, confianza del cliente o innovación digital. Estos objetivos también pueden ser de tipo financiero utilizando indicadores como el ROCI (Retorno sobre la Inversión en Ciberseguridad).
• Procesos Internos: Capacidades clave como gestión de riesgos, protección de datos y respuesta a incidentes.
• Talento y Tecnología: Desarrollo de competencias, cultura y tecnologías emergentes.
El mapa permite que todos en la organización visualicen cómo las acciones de ciberseguridad generan valor, estableciendo relaciones de causa-efecto.
El Scorecard de Ciberseguridad, por su parte, traduce estos objetivos en indicadores claros. Cada objetivo estratégico se asocia con métricas de rendimiento, riesgos, calidad (KPI, KRI, KQI), y con proyectos.
El Portafolio de Proyectos contiene todos los planes de acción necesarios para la debida implementación de la estrategia de ciberseguridad.
Juntas, estas herramientas cierran la brecha entre los objetivos de ciberseguridad y la acción operativa, permitiendo control y rendición de cuentas.
Fuente: Elaboración propia
Ejemplo de un posible Cybersecurity Strategy Map
Un Ejemplo Concreto
Consideremos este ejemplo de un banco regional al que he asesorado al cual llamaré “Banco Regional Latinoamericano BANCORLAT”
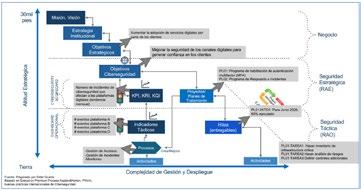
En la siguiente figura desarrollaremos el desdoblamiento del objetivo estratégico de ciberseguridad “Mejorar la seguridad de los canales digitales para generar confianza en los clientes” alineado al Objetivo Estratégico Corporativo “Aumentar la adopción de servicios digitales por parte de los clientes”
Razonamiento: Como se puede apreciar se definieron 2 proyectos clave que soportan el logro del objetivo estratégico de ciberseguridad, siendo estos
• PL01: Programa de habilitación de autenticación multifactor (MFA)
• PL02: Programa de respuesta a incidentes.
Cada proyecto puede estar compuesto tanto de hitos como actividades.
Conforme los proyectos se van ejecutando van creando nuevos procesos o mejorando procesos actuales en este caso los procesos clave que van a ser impactados por los proyectos son:
• Gestión de Accesos
• Gestión de Incidentes
• Monitoreo de Seguridad
Estas mejoras o creación de nuevos procesos van a darnos indicadores, datos de la operación que pueden estar asociados a indicadores clave que son parte del Cybersecurity Balanded Scorecard.
Integrando la Mejora Continua: PHVA y XPP en la Estrategia de Ciberseguridad
Una estrategia de ciberseguridad no puede ser estática. Los riesgos evolucionan, las tecnologías cambian y las expectativas regulatorias se actualizan constantemente. Por ello, la gestión estratégica debe apoyarse en un ciclo de mejora continua. En este contexto, el ciclo PHVA (Planear-Hacer-Verificar-Actuar), combinado con la lógica del Execution Premium Process (XPP), ofrece un marco sólido para conectar la planificación con la ejecución y el aprendizaje organizacional.
Planear:
Corresponde al diseño de la estrategia de ciberseguridad alineada con la estrategia institucional, tal como lo establece la Etapa 1 y 2 del XPP. En esta fase se definen objetivos estratégicos claros, se establecen indicadores (KPI/KRI), metas y se construye el Mapa Estratégico. También se conforma el portafolio de proyectos estratégicos, que representa el puente entre la visión y la acción.
Hacer:
Aquí se despliega la ejecución de la estrategia. Incluye la implementación de los proyectos definidos en el portafolio, la asignación de recursos y la activación de los procesos operativos. Esta fase corresponde a la Etapa 4 del XPP, enfocada en la Planificación y Ejecución Operativa. El Scorecard de Ciberseguridad sirve como guía para la acción.
Verificar:
En esta etapa se evalúa la ejecución mediante mecanismos formales de monitoreo y aprendizaje. Aquí se integran las prácticas del XPP, especialmente la Etapa 5. Se realizan dos tipos de reuniones esenciales:
• Reuniones de Análisis Operativo de Ciberseguridad (RAO): Evalúan el avance en actividades, procesos e indicadores tácticos, asegurando la correcta ejecución en el corto plazo.
• Reuniones de Análisis Estratégico de Ciberseguridad (RAE): Revisan el desempeño global, analizan indicadores estratégicos y toman decisiones de ajuste a nivel macro. Esta combinación garantiza una supervisión integral, desde la operación diaria hasta la estrategia de largo plazo.
Actuar:
Basado en los hallazgos de las RAO y RAE, se toman acciones correctivas y preventivas, se ajustan proyectos y se redefine la estrategia cuando es necesario. Esta Autor: Elder Guerra fase cierra el ciclo con un aprendizaje continuo que alimenta la planificación en el siguiente ciclo, incrementando la madurez y resiliencia de la organización.
Integrar PHVA con XPP permite que la estrategia de ciberseguridad no solo se planifique y ejecute, sino que evolucione de manera sistemática, garantizando alineación, control y capacidad de respuesta ante un entorno dinámico.
Conclusión: Hacia una Ciber-Resiliencia Rentable
“La ejecución de programas como la Autenticación Multifactor (PL01) y la Respuesta a Incidentes (PL02) son solo el inicio. En el caso de BANCORLAT, la aplicación de este modelo de gestión permitió que estas iniciativas alcanzaran un ROCI
superior al 300%, transformando la ciberseguridad en un activo de rentabilidad medible. Este enfoque de ‘Ciberseguridad impulsada por el valor’ es el eje central de mi próxima obra, donde presento la metodología completa para que el C-Suite convierta la ciber resiliencia en una ventaja competitiva. Esté atento al lanzamiento.
2. Kaplan, R. S., & Norton, D. P. (2008). Execution Premium: Linking Strategy to Operations for Competitive Advantage. Harvard Business Press.
3. Kaplan, R. S., & Norton, D. P. (2006). Alignment: Using the Balanced Scorecard to Create Corporate Synergies. Harvard Business Press.
4. International Organization for Standardization (ISO).
• ISO/IEC 27001:2022 - Information security, cybersecurity and privacy protection — Information security management systems — Requirements.
• ISO/IEC 38500:2015 - Information technology — Governance of IT for the organization.
5. National Institute of Standards and Technology (NIST). Cybersecurity Framework 2.0.
6. ISACA. COBIT 2019 Framework: Governance and Management Objectives.
Acerca de el autor.
Elder Guerra es Ingeniero en Sistemas y cuenta con un MBA otorgado por la Pontificia Universidad Católica de Chile. Posee una sólida trayectoria profesional y académica en los campos de la estrategia empresarial, ciberseguridad y gobierno de tecnologías de la información, con más de 18 años de experiencia docente impartiendo clases en programas de maestría en universidades de alto prestigio en América Latina.
Está certificado en el modelo Execution Premium Process (XPP) directamente por sus creadores, los Drs. Robert S. Kaplan y David P. Norton, y ha aplicado este enfoque metodológico para el diseño, ejecución y evaluación de estrategias tanto organizacionales como de ciberseguridad.
Es también experto técnico registrado en el Comité Técnico ISO/ IEC JTC 1/SC 27 sobre Information security, cybersecurity and privacy protection.
En su rol como auditor de tercera parte, colabora con distintos organismos internacionales de certificación, realizando auditorías de conformidad en estándares como ISO/IEC 27001, ISO/IEC 20000-1, ISO 22301, TISAX, entre otros.
Además, es cofundador y Director de Servicios de Consultoría de ES Consulting (www.es.consulting) una importante firma de ciberseguridad con operaciones en Centroamérica y el Caribe, liderando proyectos estratégicos de gran envergadura para sectores como la banca, industria y retail, y acompañando a las organizaciones en la alineación efectiva de la estrategia de ciberseguridad con la estrategia institucional.
Su perfil combina liderazgo estratégico, experiencia técnica, pensamiento normativo y capacidad docente, lo que lo convierte en un referente regional en materia de ciberseguridad y gestión estratégica.
CIBERSEGURIDAD EN ACCIÓN:
RESPUESTA MULTISECTORIAL ANTE AMENAZAS DIGITALES EN GUATEMALA
Recientemente ha trascendido a nivel nacional una serie de incidentes de ciberseguridad que han afectado a diversas instituciones dentro del territorio de Guatemala.
Ante esta situación, nuestra gremial y el sector de tecnologías de la información deseamos manifestar nuestra total disposición de colaborar con todos los sectores del país en la construcción de entornos digitales más seguros y resilientes para la protección de la información.
Reconocemos la importancia estratégica de que los servicios de información operen con normalidad, continuidad y confiabilidad, ya que de ello depende el adecuado funcionamiento de empresas, instituciones y servicios esenciales para la ciudadanía.
En ese sentido, nuestros socios, colegas y miembros de Gremial y Cámara hemos tomado la determinación de mantener una actualización constante de información técnica y profesional, poniéndola al servicio de la sociedad civil, del sector privado y del sector público.
Estamos convencidos de que en la unidad reside una fortaleza invaluable.
Como guatemaltecos, queremos aportar nuestra experiencia y conocimiento para fortalecer las defensas de nuestros sistemas de información, así como contribuir al desarrollo y continuidad operativa de nuestras organizaciones e instituciones.
Como primera medida, recomendamos revisar y fortalecer al máximo la seguridad de todos los entornos tecnológicos expuestos a Internet, adoptando controles preventivos, correctivos y de monitoreo continuo. En particular, sugerimos considerar las mejores prácticas internacionalmente reconocidas contenidas en la norma ISO/IEC 27001, referente global en sistemas de gestión de seguridad de la información.
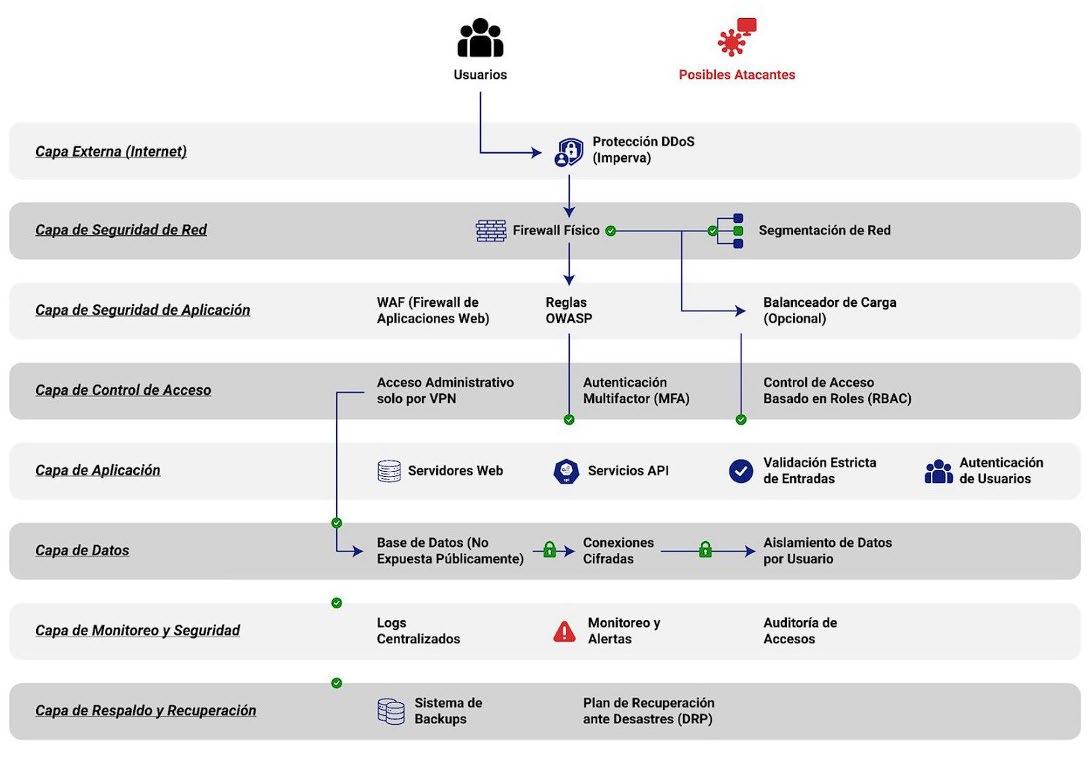
Adicionalmente, recomendamos implementar arquitecturas tecnológicas robustas y segmentadas para sistemas web, basadas en principios de defensa en profundidad, alta disponibilidad, control de accesos, monitoreo permanente y planes de continuidad operativa.
Reiteramos nuestra disposición de apoyar técnicamente a los distintos sectores del país, promoviendo una cultura de prevención, respuesta coordinada y mejora continua frente a las amenazas digitales actuales.
Ejemplo de seguridad para aplicativos web
Alejandro José Gudiel Estrada
Juan Carlos Rodríguez Paniagua Socios fundadores de Homeland S.A.
Pablo Barrera
Socio Fundador, ES Consulting
1. Resumen ejecutivo
Síntesis del incidente y alcance de este comunicado Un actor de amenazas externo ha reivindicado públicamente el compromiso de los sistemas de varias entidades gubernamentales que resguardan datos sensibles de ciudadanos. Las estimaciones apuntan a millones de registros de identidad civil y datos biométricos y al registro vehicular del país. Adicionalmente, los atacantes afirman haber establecido persistencia en la infraestructura comprometida.
El incidente se suma a incidentes recientes en otras instituciones del Estado (DIGECAM, Ministerio de Trabajo, entre otras). Este comunicado está dirigido a organizaciones de cualquier industria —entidades financieras, industria, comercio electrónico, retail, salud, educación y gobierno— porque la consecuencia operativa es transversal: la información de identidad de la población guatemalteca debe asumirse comprometida y ningún proceso crítico debería depender exclusivamente de PII estática ni de validación en línea contra fuentes hoy bajo sospecha de integridad.
El comunicado propone una respuesta escalonada en tres horizontes —0–72 horas, 1–2 semanas y 30–90 días— y entrega escenarios de amenaza específicos por sector, además de acciones por dominio de control aplicables a cualquier organización.
2. Contexto de los incidentes
Ante el posible compromiso reportado contra RENAP y SAT (no verificado) se enmarca en una serie creciente de incidentes contra instituciones del Estado guatemalteco. Aún cuando el alcance final está bajo investigación oficial, la posición
prudente para todas las industrias es operar bajo el supuesto del peor escenario hasta que las propias instituciones afectadas confirmen el alcance real, contengan al atacante y restablezcan garantías de integridad de sus sistemas.
La premisa rectora de este comunicado es que datos como DPI, NIT, dirección, fecha de nacimiento, filiación, biometría dactilar y facial, teléfono, correo, vehículos registrados y certificados electrónicos de propiedad deben tratarse como información públicamente disponible para fines de fraude. Cualquier control que dependa exclusivamente de estos atributos pierde efectividad y puede generar una falsa sensación de seguridad.
La siguiente tabla resume las fuentes reportadas como vulneradas, los datos potencialmente expuestos y la implicación operativa principal para cualquier organización.
Fuente reportada Datos potencialmente expuestos Implicación principal
RENAP
SAT
Antecedentes recientes
Identidad civil completa: nombres, DPI, fechas y lugares de nacimiento, filiación, actas de nacimiento, matrimonio y defunción. Datos biométricos (huella, rostro).
Registros vehiculares: NIT, propietarios, direcciones fiscales, placas, números de chasis y motor, certificados electrónicos de propiedad.
DIGECAM: datos personales, registros de licencias y armas. Mintrab “Tu Empleo”: hojas de vida, datos salariales y académicos. Otras instituciones del sector público y académico.
Hipótesis de trabajo recomendada
Asumir que cualquier dato que la organización podía pedir como “prueba de identidad” —DPI, NIT, dirección, fecha de nacimiento, nombre de la madre, placa vehicular, certificado de propiedad— es información que el atacante ya posee con alta probabilidad.
La fuente oficial de validación de identidad ya no puede tratarse como íntegra ni confidencial.
Suplantación con perfil patrimonial real, ingeniería social creíble, fraude documental.
Perfilamiento de víctimas de alto valor; ingeniería social muy personalizada.
Asumir además que la integridad de respuestas provenientes de servicios gubernamentales comprometidos puede estar afectada hasta que las propias instituciones afectadas confirmen lo contrario.
3. Escenarios de amenaza por sector
La explotación de los datos comprometidos no se limita al sector financiero. La siguiente sección describe los escenarios más probables por industria. Cada organización debe evaluar su exposición específica en función de su modelo de negocio, canales y arquitectura tecnológica.
Escenario de amenaza
Validaciones contra RENAP manipuladas
Apertura de cuentas con identidad ajena
Crédito vehicular fraudulento
Account takeover por SIM swap
Vishing al call center
Vector probable
3.1 Entidades financieras
El sector financiero es objetivo prioritario por la monetización directa del fraude. Los datos comprometidos facilitan la apertura de cuentas, solicitudes de crédito, account takeover, smishing y vishing creíble.
Persistencia del atacante en la infraestructura de RENAP que altere o devuelva respuestas falsas a consultas de validación de identidad.
Onboarding 100% digital con DPI, biometría y filiación obtenidos del volcado.
Solicitudes con NIT, placa y certificado de propiedad reales obtenidos del volcado SAT
Suplantación con DPI ante operador móvil para portar la línea.
Atacante presenta DPI, NIT, dirección y vehículos del cliente como “prueba” de identidad.
Control mitigante
No depender de RENAP como única fuente; cruce con burós, score interno y validación presencial reforzada.
Doble factor humano + tecnológico, fricción adicional, validación cruzada en burós y telcos.
Validación física del vehículo, comparación con bases de gravámenes, llamada al cliente por canal verificado.
Migrar OTP a app/FIDO2; detectar cambio reciente de SIM antes de operaciones críticas.
Step-up por canal seguro; prohibir validar solo con datos hoy públicos.
3.2 Industria
El sector industrial enfrenta amenazas en su cadena de suministro, procesos B2B y operación tecnológica (OT). Los datos filtrados permiten suplantar a proveedores, clientes y empleados clave.
Escenario de amenaza
Suplantación de proveedores y clientes B2B
Fraude de factura (Business Email Compromise)
Espionaje industrial dirigido
Compromiso de cadena de suministro
Ataques a infraestructura OT
Vector probable
Correos con NIT, dirección fiscal y datos de contactos legítimos solicitando cambios de cuenta bancaria de pago.
Correos altamente personalizados con datos reales de operaciones recientes obtenidos por phishing previo o filtraciones.
Spear-phishing a personal técnico con datos personales correctos para incrementar credibilidad.
Atacantes usan identidad real de proveedores para infiltrar accesos o software malicioso.
PII expuesta de operadores y técnicos para spear-phishing dirigido a sistemas industriales.
Control mitigante
Verificación dual por canal alterno; políticas estrictas de cambio de datos bancarios; doble aprobación financiera.
DMARC/DKIM/SPF estrictos, alerta visual a correos externos, autenticación reforzada para finanzas.
Capacitación, simulacros, MFA en correo y VPN, segmentación de redes operacionales (OT).
Inventario de proveedores críticos, validación de actualizaciones de software, accesos de proveedores con MFA y monitoreo.
Aislamiento OT-IT, monitoreo específico ICS, controles físicos sobre acceso a operadores.
3.3 Comercio electrónico (e-commerce)
Las plataformas digitales con onboarding en línea y pagos no presenciales son especialmente vulnerables. Los atacantes combinan PII real con tarjetas robadas o credenciales reutilizadas.
Escenario de amenaza
Fraude de tarjeta no presente
Toma de cuenta de comprador
Fraude de devoluciones (refund fraud)
Phishing con marca suplantada
Cuentas creadas con datos reales para abuso
Vector probable
Datos personales reales se combinan con tarjetas robadas para sortear validaciones AVS.
Credenciales reutilizadas + datos personales correctos para responder preguntas de seguridad.
Atacante con identidad real solicita reembolsos o cambios de envío.
Correos con datos reales del cliente y referencias a compras legítimas.
Perfiles falsos con DPI y NIT real para abusar de promociones, evadir restricciones o lavar dinero.
Control mitigante
3D Secure 2.0, scoring antifraude, biometría conductual, listas internas de PII expuesta.
MFA obligatoria, detección de credential stuffing, monitoreo de cambios de envío y método de pago.
Verificación de identidad para cambios sensibles, límites a montos sin verificación, ML antifraude.
DMARC, monitoreo de dominios similares, comunicación proactiva a clientes.
Validación documental, prueba de vida, detección de dispositivos y patrones recurrentes.
3.4 Comercios y retail
El retail físico y omnicanal sufre fraudes en programas de lealtad, financiamiento en punto de venta y devoluciones. Los datos personales correctos vencen los controles tradicionales.
Escenario de amenaza
Fraude en programas de lealtad
Fraude en crédito de consumo y financiamiento en tienda
Apertura de cuentas comerciales fraudulentas
Fraude de pagos sin presencia física
Devoluciones y cambios fraudulentos
Vector probable
Acceso con datos reales para vaciar puntos, millas o saldos prepago.
Solicitudes de crédito en punto de venta usando DPI real ajeno.
Uso de NIT y dirección fiscal reales para abrir cuentas de crédito a nombre de empresas.
Compras telefónicas o por chat usando datos personales correctos.
Reclamos con datos reales del comprador legítimo.
Control mitigante
MFA en cuenta de fidelidad, alertas de redención, límites diarios.
Validación biométrica con liveness, llamada al cliente registrado, verificación con buró.
Validación con representante legal por canal verificado, inspección física para cuentas significativas.
Autenticación 3DS, límites por canal, escalamiento manual sobre umbral.
Vinculación de devolución al método de pago original, identificación física en tienda.
3.5 Sector salud
El sector salud combina alto valor de los datos clínicos con criticidad operativa. La PII filtrada amplifica fraudes médicos, ransomware con extorsión, y acceso indebido a expedientes.
Escenario de amenaza
Fraude médico y de seguros
Acceso indebido a historiales clínicos
Recetas fraudulentas de medicamentos controlados
Ransomware con extorsión basada en PII
Phishing dirigido a personal de salud
Vector probable
Reclamos de seguros y servicios usando identidad real de pacientes para obtener atención, medicamentos o reembolsos.
Suplantación para obtener historial clínico, recetas o resultados de exámenes.
Uso de DPI real para obtener recetas o medicamentos restringidos.
Compromiso de sistemas hospitalarios y amenaza de filtración con datos sensibles ya validados públicamente.
Correos con datos reales de pacientes, médicos o trámites para obtener acceso a sistemas.
Control mitigante
Autenticación reforzada en portales de pacientes, validación biométrica en atención, auditoría de patrones.
MFA en portales, registro de accesos, alertas a paciente sobre consultas a su expediente.
Receta electrónica con autenticación del médico, verificación cruzada con farmacia, MFA.
Backups segmentados e inmutables, EDR/ XDR, plan de continuidad clínica, ejercicios de respuesta.
Capacitación específica, simulacros, MFA, segmentación de cuentas administrativas.
3.6 Sector educativo
Universidades, colegios y plataformas educativas manejan datos de menores, expedientes académicos y trámites con alto impacto. La filtración facilita suplantación de estudiantes y fraude académico.
Escenario de amenaza
Suplantación de estudiantes
Fraude académico (títulos y certificados)
Acceso indebido a expedientes académicos
Phishing y fraude de pago de matrículas
Compromiso de plataformas y datos de menores
Vector probable
Inscripciones, exámenes en línea o trámites usando DPI y datos académicos reales.
Emisión o validación de títulos falsos basados en identidad real.
Suplantación de padres, estudiantes o personal para obtener notas, registros o realizar cambios.
Correos con datos reales del estudiante solicitando pagos o cambios de cuenta.
Acceso a información de niñas, niños y adolescentes con consecuencias graves de privacidad.
Control mitigante
Identificación reforzada en exámenes (cámara, biometría conductual), verificación presencial en momentos clave.
Verificación digital firmada criptográficamente, registros centralizados, validación cruzada con autoridades.
MFA en portales, registro de accesos, autorización por canal verificado para cambios sensibles.
Comunicación oficial por canal único, alertas visuales a correos externos, doble validación de pagos.
Cifrado en reposo, controles de acceso estrictos, minimización de datos, supervisión parental adecuada.
3.7 Sector gobierno
Las instituciones públicas son simultáneamente víctimas y responsables. La persistencia atacante reportada exige acciones excepcionales de remediación y recuperación de la confianza ciudadana.
Escenario de amenaza
Suplantación ciudadana en trámites
Fraude electoral y manipulación del padrón
Acceso indebido a registros públicos sensibles
Ataques a infraestructura crítica nacional
Persistencia atacante en sistemas comprometidos
Vector probable
Realización de trámites a nombre de terceros con datos personales y biometría comprometidos.
Uso de DPI real para inscripciones o cambios indebidos en registros electorales.
Consulta o modificación de registros mercantiles, propiedad, antecedentes, etc.
PII filtrada usada para spear-phishing dirigido a operadores de servicios esenciales.
Mantenimiento de accesos ocultos a pesar de remediación de vulnerabilidades conocidas.
Control mitigante
Autenticación multifactor reforzada, prueba de vida activa, validación cruzada entre instituciones.
Auditoría continua del padrón, controles biométricos en empadronamiento, transparencia de logs.
Trazabilidad estricta, MFA, separación de funciones, monitoreo de patrones anómalos.
Programas nacionales de concientización, MFA obligatoria, segmentación de redes críticas.
Caza de amenazas (threat hunting), reconstrucción de sistemas desde imágenes confiables, auditoría forense exhaustiva.
4. Plan de acción inmediato (0–72 horas)
Las siguientes diez acciones deben evaluarse y, en su mayoría, ejecutarse en las próximas 72 horas. Cada organización debe asignar responsable nominal, hora de inicio y hora límite, y reportar avance al comité de crisis.
1 Convocar comité extraordinario de crisis cibernética con dirección general, riesgo, legal, operaciones, tecnología, seguridad y comunicación.
2 Suspender o reforzar con doble control todo proceso que dependa exclusivamente de validación contra RENAP en línea (alta de clientes, pacientes, estudiantes, proveedores, beneficiarios) hasta tener garantía de integridad de la fuente.
3 Activar nivel de alerta elevado en SOC, fraude y monitoreo. Aumentar sensibilidad de reglas de account takeover, alta de beneficiarios, cambios de contacto y operaciones digitales no presenciales.
4
Eliminar de inmediato cualquier validación de identidad en canales humanos basada únicamente en DPI, NIT, dirección, fecha de nacimiento o nombre de la madre. Actualizar guiones y políticas de atención.
5 Aplicar autenticación reforzada (step-up) obligatoria a operaciones críticas: cambio de contacto, restablecimiento de contraseña, alta de beneficiarios, transferencias o transacciones sobre umbral, cambios en historiales clínicos o académicos.
6
Verificar exposición de datos de clientes, pacientes, estudiantes, empleados y proveedores en los volcados; marcar internamente registros como “PII expuesta” y aplicar controles reforzados sin avisar al exterior.
7 Bloquear preventivamente flujos 100 % no presenciales para alta de nuevos usuarios, clientes o cuentas con privilegios sensibles hasta endurecer los controles de identidad.
8 Verificar requerimientos legales y contractuales que pudieran verse afectados.
9
10
Lanzar comunicación masiva a clientes, pacientes, estudiantes o usuarios alertando sobre el incremento inminente de phishing, vishing y mensajes con datos personales correctos. Reforzar el “qué nunca pedirá la organización”.
Reforzar concientización interna mediante alerta urgente al personal: incremento esperado de spear-phishing dirigido, especialmente a perfiles con privilegios elevados o acceso a datos sensibles.
Dirección General / CISO / Riesgo
CISO / Operaciones / Cumplimiento
CISO / Seguridad de la Información
Operaciones / Atención al Cliente
/ TI
CTI / Inteligencia de Amenazas
Operaciones / TI
Cumplimiento / Legal / CISO
Comunicación / CISO
Recursos Humanos / CISO
CISO
5. Plan a corto y medio plazo
Una vez estabilizada la respuesta inmediata, las siguientes acciones consolidan la postura defensiva y cierran las brechas estructurales que el incidente ha expuesto.
1–2 sem.
1–2 sem.
1–2 sem.
30–60 d
30–60 d
Reentrenar modelos de detección de fraude y de identidad sintética con la hipótesis explícita de PII y biometría comprometidas. Aplicable a banca, e-commerce, telcos, aseguradoras y cualquier organización con onboarding digital.
Rediseñar guiones de atención telefónica, presencial y por chat; capacitar al personal en ingeniería social específica al incidente con simulacros frecuentes.
Establecer fuentes alternativas de validación de identidad: burós, telcos, score conductual interno, validación presencial reforzada. Documentar la nueva arquitectura.
Migrar autenticación crítica de SMS-OTP a TOTP en aplicación o llaves FIDO2/WebAuthn en operaciones de alto riesgo y accesos privilegiados internos.
Ejecutar ejercicios de mesa con escenario realista del incidente; documentar lecciones y ajustar planes de respuesta y continuidad.
30–90 d Auditar accesos de terceros y proveedores; rotar credenciales privilegiadas y revisar segmentación de red.
30–90 d Actualizar la matriz de riesgo tecnológico incorporando el escenario del compromiso y formalizar el plan de continuidad asociado.
30–90 d Revisar políticas de retención y minimización de datos personales; eliminar PII innecesaria y cifrar lo que sea indispensable conservar.
Analítica / Fraude / CISO
Operaciones / Capacitación
CISO / Arquitectura / Negocio
CISO / TI
Gestión de Riesgo / CISO
CISO / TI / Compras
Riesgo / Cumplimiento
CISO / Cumplimiento / Negocio
6. Acciones específicas por dominio de control
Estas acciones son aplicables a organizaciones de cualquier sector. La intensidad y ritmo de implementación dependerá del nivel de exposición y madurez de cada institución.
6.1 Identidad y autenticación
• Reevaluar todo flujo que valide identidad contra RENAP en línea: añadir capas independientes (burós, validación con telco, score conductual interno) y exigir doble coincidencia antes de aprobar.
• Si la organización usa biometría comparada contra plantillas RENAP o derivadas, suspender ese factor como único determinante y exigir factor adicional independiente.
• Migrar la autenticación de operaciones de alto riesgo y accesos privilegiados internos de SMS-OTP a TOTP en aplicación o llaves FIDO2/WebAuthn.
• Implementar detección de anomalías por dispositivo, geolocalización, comportamiento conductual y reputación de IP como capa permanente.
• Eliminar gradualmente las preguntas de seguridad basadas en PII estática en todos los canales digitales y telefónicos.
6.2 Onboarding y verificación de identidad (KYC equivalente)
• Añadir fricción graduada a todo onboarding 100 % digital (clientes, pacientes, estudiantes, proveedores, empleados): límites operativos iniciales, retraso en emisión de credenciales físicas, periodo de observación intensiva los primeros 30 a 60 días.
• Reforzar verificación documental con análisis forense del DPI: detección de plantillas, manipulación, copias y deepfakes.
• Exigir prueba de vida activa (no estática) y, cuando sea posible, validar con preguntas dinámicas que solo el usuario legítimo pueda responder por su historial.
• Incorporar modelos de detección de identidad sintética: correlación entre antigüedad del DPI y profundidad de
historial, antigüedad del número telefónico, dirección compartida, reutilización de dispositivos.
• Aplicar fricción adicional en operaciones inmediatamente posteriores al alta: limitar montos o privilegios, observar el patrón inicial.
6.3 Detección de fraude y abuso
• Reentrenar y recalibrar modelos con la hipótesis explícita de PII y biometría comprometidas; aumentar sensibilidad en eventos de cambio de contacto, restablecimiento de contraseña, alta de beneficiarios y operaciones críticas en línea.
• Mantener una lista interna de “PII expuesta” para registros cuyos datos se identifiquen en los volcados públicos, con controles más estrictos sin afectar la experiencia visible.
• Aplicar reglas específicas a productos o trámites vinculados con datos SAT comprometidos (crédito vehicular, transferencias de propiedad, trámites tributarios).
• Activar correlación entre alta reciente y comportamiento atípico en los primeros 30 días con escalamiento automático.
6.4 Canales humanos: atención, call center, agencias y ventanillas
• Eliminar de los guiones cualquier validación de identidad basada únicamente en DPI, NIT, dirección, fecha de nacimiento, nombre de la madre o datos vehiculares.
• Obligar autenticación por canal seguro: notificación push a la app, OTP a dispositivo registrado, videollamada con verificación visual o presencia física antes de operaciones sensibles.
• Capacitar al personal frontal en ingeniería social específica al incidente; ejecutar simulacros frecuentes mientras dure la crisis.
• Establecer protocolo de escalamiento cuando el solicitante demuestre identidad con un volumen inusual de datos personales correctos en circunstancias atípicas.
6.5 Inteligencia de amenazas y cooperación sectorial
• Reforzar el monitoreo de dark web, Telegram y foros donde se comercializan estas bases; correlacionar hallazgos con la base de usuarios propios y empleados con privilegios.
• Compartir indicadores de compromiso, tipologías y patrones emergentes con el CSIRT-GT, regulador sectorial correspondiente y pares de la industria a través de los canales formales.
• Documentar internamente cada caso confirmado o sospechoso de fraude derivado del incidente para alimentar reglas, modelos y posicionamiento sectorial conjunto.
• Mantener vigilancia activa sobre comunicados oficiales de RENAP, SAT, CSIRT-GT y reguladores para reaccionar oportunamente a actualizaciones del alcance.
6.6 Comunicación con clientes, pacientes, estudiantes y usuarios
• Comunicación proactiva en las próximas 24 a 72 horas advirtiendo sobre el incremento inminente de phishing y vishing con datos verdaderos. No atribuir el incidente a la organización; mantener tono institucional y de servicio.
• Reforzar el mensaje de “qué nunca pedirá la organización”: claves, OTP, PIN, instalación remota de aplicaciones, transferencias a cuentas “de seguridad”.
• Promover el uso de alertas, bloqueo inmediato desde la app, autenticación reforzada y verificación de canales oficiales.
• Habilitar canal prioritario para víctimas potenciales de suplantación que requieran orientación o atención reforzada.
6.7 Gobernanza, regulación y resiliencia
• Documentar formalmente la respuesta a este escenario en la matriz de riesgo y en los registros de cumplimiento exigidos por el regulador sectorial correspondiente.
• Ejecutar tabletop exercise en las próximas dos semanas con el escenario real: “Datos de identidad y biométricos de la población se asumen comprometidos y la fuente oficial de validación está bajo investigación; ¿qué hace la organización en las primeras 72 horas, en 7 días y en 30 días?”
• Actualizar el plan de respuesta a incidentes para incluir flujos específicos de víctimas de suplantación: atención prioritaria, registro forense, coordinación con la fiscalía y restitución.
• Apoyar institucionalmente, vía cámaras y asociaciones sectoriales, los esfuerzos para acelerar la aprobación de un marco de ciberseguridad nacional y de protección de datos personales.
6.8 Higiene de seguridad interna
• Auditar de inmediato accesos de terceros y proveedores; aplicar principio de menor privilegio y revisión de cuentas de servicio.
• Forzar rotación de credenciales privilegiadas y revisión de segmentación de red; revisar gestión de parches en sistemas expuestos.
• Verificar capacidad de logging y forense para reconstruir incidentes con suficiente granularidad temporal.
• Reforzar concientización al personal interno: la filtración pública también facilita spear-phishing dirigido a empleados con privilegios elevados (ejecutivos, administradores de sistemas, áreas financieras y de seguridad).
7. Indicadores que merecen vigilancia reforzada
Durante las próximas 8 a 12 semanas, los equipos de seguridad, fraude y operaciones deberían vigilar especialmente los siguientes siete indicadores, contrastándolos con la línea base previa al incidente.
1. Tasa de altas digitales: intentos de creación de cuentas, perfiles, expedientes o accesos en línea respecto al promedio histórico.
2. Eventos de cambio de credenciales: volumen de restablecimientos de contraseña, cambios de número telefónico, correo registrado y altas de beneficiarios o destinatarios.
3. Reportes de usuarios externos: llamadas o correos sospechosos que mencionan datos personales correctos, agrupados por canal y tipología.
4. Casos de SIM swap: incidentes confirmados o sospechosos y cruces con operadores móviles.
5. Anomalías de inicio de sesión: nuevos dispositivos, geolocalizaciones inusuales, horarios atípicos, múltiples intentos fallidos.
6. Discrepancias en trámites con datos SAT/RENAP: solicitudes con datos correctos pero patrón inconsistente con el perfil del titular legítimo.
7. Aparición de credenciales o PII en mercados clandestinos: datos corporativos, de usuarios o empleados que aparezcan publicados o a la venta.
8. Contactos y referencias clave
Mantener canales abiertos con los siguientes actores facilita la respuesta coordinada y el cumplimiento de obligaciones de notificación.
Entidad / Recurso
Superintendencia de Bancos (SIB)
Asociación Bancaria de Guatemala (ABG) y BANCERT
RENAP / SAT
Ministerio Público – Fiscalía contra el Delito
Cibernético
Operadores móviles del país
Burós de crédito
Reguladores sectoriales
Función relevante en este incidente
Reporte y supervisión para entidades financieras.
Mesa sectorial bancaria, intercambio de tipologías y posición conjunta ante medios y reguladores.
Fuentes bajo investigación de integridad. Mantener seguimiento de comunicados oficiales antes de reanudar la dependencia operativa de sus servicios.
Denuncia y persecución penal de fraudes, suplantación de identidad y ataques informáticos.
Coordinación reforzada para detección y mitigación de SIM swap; canales bilaterales de consulta de antigüedad y cambios recientes.
Fuente complementaria de validación de identidad y comportamiento crediticio, especialmente útil ante el compromiso de fuentes oficiales.
MSPAS (salud), MINEDUC (educación), Superintendencia de Telecomunicaciones, MINECO, Cámaras empresariales y demás autoridades sectoriales para reportes específicos por industria.
Junta Directiva Gremial de Tecnología e Innovación
Marco Tulio Gómez - Presidente
Héctor Escobar - Vicepresidente
Oscar Molina - Tesorero
Andrea Saravia - Secretaria
Saúl Cantoral - Vocal I
Gustavo Ovalle - Vocal II
José Cantoral - Vocal III
María José Casafont - Vocal IV
Gerardo García - Vocal V
Juan Carlos Rodríguez - Vocal VI
LIBERTY NETWORKS: EL PULSO DIGITAL DEL CARIBE Y LATINOAMÉRICA
Desde cables submarinos hasta infraestructura de vanguardia, Liberty Networks conecta a personas, empresas y naciones, dando forma al futuro digital de las Américas.
La conectividad es más que cables bajo el mar o torres en tierra firme: es el sustento del progreso, es la tecnología que permite a un estudiante aprender, a un médico conectarse con un especialista, a una empresa comercializar más allá de las fronteras y a un gobierno servir a sus ciudadanos.
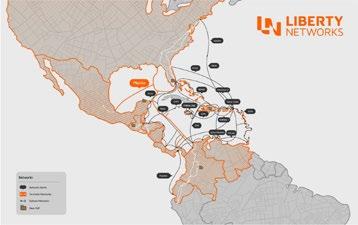
En Liberty Networks construimos y operamos la red troncal digital que impulsa el futuro de Latinoamérica y del Caribe. Con cobertura en más de 30 países y cerca de 60.000 kilómetros de
sistemas de cable submarino y de fibra óptica terrestre, nuestra red conecta la región desde las profundidades del océano hasta el borde digital, proporcionando la base invisible que mantiene la región en movimiento, transformando vidas y negocios.
Liderazgo tecnológico
Liberty Networks ha invertido e innovado constantemente para garantizar el acceso a una conectividad de primer nivel en Latinoamérica y el Caribe. Nuestras redes submarinas y terrestres constituyen la columna vertebral de la infraestructura digital crítica, soportando y sirviendo a operadores, empresas, gobiernos y comunidades. Estos sistemas siguen evolucionando a medida que modernizamos, actualizamos y ampliamos la capacidad para satisfacer las necesidades digitales en rápido crecimiento de la región.
Nuestro plan de inversión de 250 millones de dólares durante cinco años continúa impulsando esta evolución, ampliando las rutas submarinas, reforzando la presencia terrestre y desplegando puntos de presencia (PoPs) de última generación que acercan la infraestructura digital a todas las comunidades a las que prestamos servicio. Con el respaldo de más de 1.000 profesionales dedicados, operamos nuestra red las 24 horas del día y garantizamos una fiabilidad de primer nivel, los 7 días de la semana, los 365 días del año.
Estamos construyendo el futuro de la conectividad:
• MANTA, nuestro nuevo sistema submarino desarrollado con Sparkle y Gold Data y diseñado por SubCom, creará una nueva ruta de alta capacidad entre Estados Unidos, México, Panamá y Colombia, permitiendo una conectividad fluida entre los principales centros digitales y respondiendo a la creciente demanda de inteligencia artificial, nube y contenidos de gran volumen. Como nueva superautopista digital, MANTA también se interconectará con nuestros sistemas existentes, creando un efecto de malla en toda nuestra red.
• MAYA-1.2: Gracias a actualizaciones avanzadas, componentes electrónicos mejorados y un enrutamiento optimizado, este sistema duplicará su capacidad actual y reducirá la latencia. Esta actualización y reconfiguración demuestran la capacidad de nuestras redes para aprovechar las últimas tecnologías y ofrecer una conectividad de alto rendimiento.
• Liberty Networks ha sido seleccionado por la Superintendencia General de Electricidad y Telecomunicaciones (SIGET), el ente regulador de telecomunicaciones de El Salvador, para construir e implementar el primer cable submarino de fibra óptica del país, un proyecto histórico que reforzará la infraestructura digital, ampliará la capacidad de ancho de banda y mejorará la resiliencia de la conectividad para los salvadoreños.
Inversión en la fortaleza regional Cada nuevo punto de presencia (PoP) y cada actualización que realizamos en los sistemas nos acercan a nuestros clientes y a nuestro propósito, mejorando la latencia, la disponibilidad y la inteligencia de la red en toda la región.
Con 96 PoPs en funcionamiento, que proporcionan acceso directo a nuestros principales sistemas, seguimos reforzando las bases de un ecosistema digital más inteligente, sólido e inclusivo, ofreciendo múltiples vías para que los clientes se conecten a nuestras plataformas y redes.
Para Liberty Networks, la infraestructura es humana. Detrás de cada kilómetro de fibra óptica hay un compromiso con la educación, la salud, el comercio y las oportunidades. Nuestros equipos de ingenieros, operadores y profesionales de atención al cliente mantienen la región conectada las 24 horas del día, garantizando que ningún país se quede atrás en la transformación digital.
Desde el fondo del mar hasta los límites de la ciudad, convertimos la fibra y el silicio en crecimiento y resiliencia, ofreciendo conectividad global de primer nivel para apoyar el futuro digital y el crecimiento en el Caribe y en Latinoamérica.
CIBERSEGURIDAD E INTELIGENCIA ARTIFICIAL COMO EJE ESTRATÉGICO EMPRESARIAL.
En el contexto actual de transformación digital, la ciberseguridad ha dejado de ser un tema técnico para convertirse en un componente global y estratégico dentro de las organizaciones. La creciente dependencia de plataformas digitales, el manejo de grandes volúmenes de datos y la interconectividad de los sistemas han incrementado de forma significativa la superficie de ataque elevando el nivel de exposición y el riesgo cibernético.
A este escenario se suma la adopción acelerada de la inteligencia artificial (IA), que redefine tanto las capacidades de defensa como las de ataque, mientras las organizaciones utilizan la IA para fortalecer sus estrategias con análisis predictivo, detección de anomalías y automatización de respuestas, los actores maliciosos también la emplean para desarrollar ataques más sofisticados y difíciles de detectar, como las amenazas APT. Este “doble efecto” representa un desafío considerable en mercados emergentes como Guatemala, donde la digitalización avanza rápidamente sin contar con un marco sólido de ciberseguridad que mitigue los riesgos operativos y reputacionales para las compañías. En este contexto, el principal reto consiste en gestionar de forma articulada la ciberseguridad y la inteligencia artificial dentro de los procesos organizacionales, estableciendo políticas claras en el uso de tecnologías emergentes, garantizando la protección de los datos utilizados por sistemas de IA y asegurando la transparencia en los procesos automatizados.
El factor humano continúa siendo un elemento crítico en este proceso por ello, la capacitación debe concebirse como una práctica continua, adaptada a cada rol, con el fin de fortalecer criterios de validación de la información frente al aumento de ataques sofisticados como el phishing impulsado por inteligencia artificial, haciendo necesario no solo reforzar las competencias técnicas, sino también consolidar una cultura organizacional en ciberseguridad mediante la formación práctica, evaluación periódica y el uso responsable de las tecnologías a todos los niveles de la organización.
Adoptar un enfoque proactivo implica anticiparse a la amenaza antes de que se materialice, si bien los controles tradicionales como la autenticación multifactor, el monitoreo o los planes de respuesta ante incidentes componen la línea base de defensa, el entorno actual exige soluciones capaces de procesar grandes volúmenes de datos, identificar patrones anómalos y adaptarse dinámicamente a nuevos vectores de ataque; En este contexto los grandes proveedores de nube han evolucionado hacia modelos de seguridad más avanzados, recientemente Google ha integrado Wiz dentro de su portafolio de seguridad, consolidando así una plataforma unificada de ciberseguridad multicloud, capaz de dar una visibilidad completa de riesgos en entornos como AWS, Azure y GCP, que al combinarse con Google Security Operations y las capacidades de IA con Gemini, contribuyen a evolucionar hacia un modelo de SOC agentico, permitiendo pasar de una seguridad reactiva a una seguridad predictiva y autónoma.
Por su parte, AWS mantiene un enfoque modular y flexible basado en servicios especializados como AWS Security Hub, GuardDuty, AWS Shield, etc. A través de Amazon Bedrock, AWS permite construir soluciones personalizadas mediante modelos fundacionales. A diferencia del modelo unificado de Google, AWS opera bajo un esquema best-of-breed, donde la seguridad se construye integrando múltiples servicios que otorgan un control granular, pero demandan una arquitectura más rigurosa que puede incrementar la complejidad operativa para los equipos TI.
Es clave reconocer que las herramientas de inteligencia artificial no sustituyen el juicio humano, sino que lo potencian, la correcta interpretación de alertas, la toma de decisiones y la gestión de crisis continúan dependiendo de profesionales con experiencia y con una comprensión del contexto empresarial. Es precisamente en este punto donde la ciberseguridad aporta mayor valor al lograr una sinergia efectiva entre capacidades humanas y tecnológicas, permitiendo una respuesta más ágil, informada y resiliente.
Por último, la protección de la información como activo crítico es vital cuando los datos alimentan sistemas inteligentes, una gestión deficiente no solo genera brechas de confidencialidad, sino también decisiones sesgadas si los datos están comprometidos. Por ello, garantizar la integridad, confidencialidad y disponibilidad es el pilar fundamental para la viabilidad de cualquier modelo de IA.
En conclusión, la convergencia de la IA y la ciberseguridad marca un punto de inflexión estratégico, las organizaciones que integren ambas disciplinas enfrentarán mejor las amenazas complejas mientras potencian su innovación. La clave no es solo adoptar tecnología, sino hacerlo de forma segura y alineada con los objetivos del negocio, asegurando que la gobernanza evolucione al ritmo de la innovación.
FIRMA ELECTRÓNICA AVANZADA EN
GUATEMALA POR: EL REGISTRO DE PRESTADORES DE SERVICIOS DE CERTIFICACIÓN –RPSC-.
La firma electrónica avanzada:
Es un sello digital con el más alto nivel de seguridad y validez legal equivalente a una firma manuscrita, que identifica de forma única al firmante y garantiza la integridad del documento, detectando cualquier cambio posterior, mediante certificados digitales emitidos por entidades autorizadas, lo que la hace ideal para trámites, contratos y otros documentos que exigen máxima confianza.
Beneficios de la firma electrónica avanzada:
• Seguridad jurídica y autenticidad
• Identificación plena del firmante
• Inalterabilidad del contenido
• Agilización de procesos y trámites
• Reducción de costos (movilidad y sostenibilidad)
• Aumento de competitividad
• Apoya significativamente al medio ambiente
Certificados emitidos en el año 2025
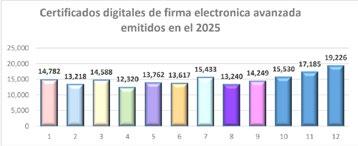
Es importante mencionar que además de la importancia y los beneficios que provee la firma electrónica avanzada el RPSC dentro de sus actividades realiza estadísticas representativas del crecimiento y uso de esta importante herramienta a través del sistema REGICERT, reportando para el año 2025, 177,150 certificados emitidos distribuidos de la manera siguiente:
Fuente: Estadísticas RPSC
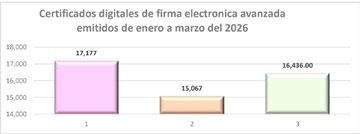
Para el año 2026 la estadística de los certificados se determina de la siguiente manera:
Fuente: Estadísticas RPSC
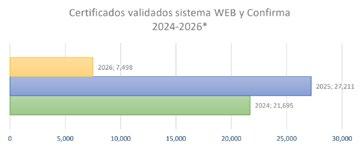
Así mismo se ha tenido un crecimiento del 150% en los documentos validados por el sistema validador web y CONFIRMA, que se tiene acceso a través de la página web del RPSC entre el año 2024 y 2025; entre enero a marzo de 2026, se registra un total de 7,498 documentos validados.
*Datos de enero a marzo de 2026
Fuente: Estadísticas RPSC
Acuerdos importantes:
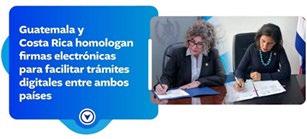
a. Acuerdo complementario sobre cooperación en la homologación de la firma digital certificada (Costa Rica) y la firma electrónica avanzada (Guatemala) entre el Ministerio de Ciencia, Innovación, Tecnología y Telecomunicaciones de la República de Costa Rica, Ministra Paula Bogantes Zamora y el Ministerio de Economía de la República de Guatemala, Ministra Gabriela García.
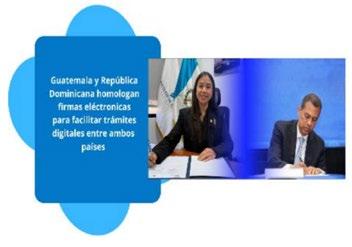
b. Acuerdo de cooperación técnica firmado entre el Instituto Dominicano de las Telecomunicaciones (INDOTEL) de la República Dominicana, por el Presidente del Consejo Directivo, Doctor Guido Gómez Mazara y el Ministerio de Economía (MINECO) de la República de Guatemala, por la Viceministra de Asuntos Registrales, Sara Larios.
Planes de acción:
• El RPSC impulsará la firma de acuerdos de homologación de firmas electrónicas avanzadas y de cooperación técnica con los siguientes países: Ecuador, Paraguay, Panamá, El Salvador, Honduras y Perú
• Para el presente año se tiene contemplado realizar el “Congreso internacional de firma electrónica avanzada 2026”, con la participación de expertos internacionales donde abordarán el marco legal y técnico con la visión y experiencias entre los diferentes países, con el objetivo de promover el uso de la firma electrónica avanzada en sectores clave del país y a nivel internacional; El RPSC desde el año 2024 ha promovido un congreso anual, el primero de ellos fue en apoyo a los Prestadores de Servicios de Certificación –PSC- y el segundo, 2025, a la “Firma electrónica avanzada”, este último con la participación de expertos internacionales de los países de Ecuador, República Dominica, Costa Rica y España.
Si quieres conocer más sobre la firma electrónica avanzada y el Registro de Prestadores de Servicios de Certificación dirígete a:
Página web: www.rpsc.gob.gt
Dirección: 11 avenida 3-14 Zona 1
Síguenos en nuestras redes sociales
LA CIBERSEGURIDAD COMO ESTRATEGIA EMPRESARIAL CRÍTICA
Todo empezó como un día normal.
Una empresa operando como cualquier otra: correos que entran, órdenes que salen, sistemas funcionando, equipos conectados. Nada fuera de lo común. Hasta que alguien abrió un correo.
No parecía sospechoso. De hecho, era bastante convincente. Un mensaje urgente, bien redactado, con apariencia legítima, bastaron unos segundos, un clic.
Y con eso, el problema ya estaba dentro.
Este tipo de situaciones no son raras. De hecho, son mucho más comunes de lo que se piensa. Hoy, cualquier empresa —sin importar su tamaño— depende de la tecnología para operar. Y esa misma dependencia, que impulsa el crecimiento, también abre nuevas puertas a riesgos que no siempre son visibles. Ahí está el punto clave: mientras más digital es una empresa, más expuesta está.
Muchas organizaciones todavía ven la ciberseguridad como algo técnico, lejano, incluso opcional. Pero cuando ocurre un incidente, queda claro que no lo es. No afecta solo a los sistemas, afecta la operación, los clientes y, en muchos casos, la continuidad misma del negocio.
Los datos confirman que, más del 90% de los ataques comienzan con phishing, es decir, engaños dirigidos a personas dentro de la organización (ArXiv, 2025). Y en cerca del 68% de los casos, hay un componente humano involucrado (DeepStrike, 2025). No se trata únicamente de tecnología; se trata de decisiones cotidianas, de hábitos y de prevención.
Y cuando el problema escala, el impacto es real. De acuerdo con el informe Cost of a Data Breach Report 2024 de IBM Security, el costo promedio de una brecha de datos alcanzó los USD 4.88 millones en 2024 (IBM Security, 2024). Pero el costo más difícil
de medir no siempre es el financiero, es la confianza que se pierde, la operación que se detiene, la presión que se genera dentro del equipo.
Además, la cantidad de amenazas sigue en incremento, cada día se envían miles de millones de correos fraudulentos (Brside, 2025), y existen más de un millón de sitios diseñados para engañar usuarios (Anti-Phishing Working Group [APWG], 2024). Es un entorno activo, constante y en evolución.
Por eso, pensar que basta con “tener antivirus” ya no es suficiente.
La ciberseguridad no funciona como una herramienta aislada. Funciona cuando se entiende como un sistema completo: tecnología, procesos y personas. Implica saber quién tiene acceso a qué, monitorear lo que ocurre en la red, segmentar sistemas para limitar impactos y, sobre todo, preparar a las personas que interactúan con la información todos los días.
MARIA JOSE CASAFONT, CEO DE FLOWING RIVERS TECHNOLOGIES, MCASAFONT@FRTLATAM.COM
Porque muchas veces, la primera barrera de seguridad no es un sistema… es una persona. Sin embargo, llevar todo esto a la práctica no es sencillo. Cada empresa es distinta, tiene su propia forma de operar y sus propios riesgos. No hay soluciones universales, lo que funciona en un entorno puede no funcionar en otro.
Ahí es donde hace la diferencia contar con un aliado que entienda ambos mundos: la tecnología y el negocio. En ese punto entra Flowing Rivers Technologies (FRT).
FRT no comienza con herramientas, comienza con preguntas. ¿Cómo opera la empresa? ¿Dónde están sus puntos críticos? ¿Qué pasaría si un sistema falla? A partir de ese entendimiento, construye soluciones que se ajustan a la realidad del cliente, no al revés.
Su trabajo se apoya en tecnologías de fabricantes líderes como Fortinet, Hillstone Networks y Cisco, combinando capacidades avanzadas con implementaciones aterrizadas a la operación diaria.
Pero más allá de la tecnología, el verdadero valor está en el cambio de enfoque. El objetivo no es solo reaccionar cuando algo sucede, sino estar preparado antes. Tener visibilidad, control y capacidad de respuesta. Reducir la incertidumbre. Permitir que la empresa opere con confianza.
Porque al final, la ciberseguridad no se trata solo de evitar ataques.
Se trata de poder seguir operando cuando algo ocurre. Y en un entorno donde los incidentes ya no son una posibilidad lejana, sino una realidad constante, la diferencia no está en quién es atacado… sino en quién estaba preparado para enfrentarlo.
REFERENCIAS BIBLIOGRÁFICAS
1. Anti-Phishing Working Group. (2024). Phishing Activity Trends Report. https://apwg.org/trendsreports/
3. Brside. (2025). Security Awareness Training Statistics. https://www.brside.com/blog/security-awareness-trainingstatistics-2025-100-studies
4. DeepStrike. (2025). Data Breach Statistics and Trends. https://deepstrike.io/blog/data-breach-statistics-2025
5. IBM Security. (2024). Cost of a Data Breach Report 2024. https://www.ibm.com/reports/data-breach
LA INFRAESTRUCTURA DETRÁS DEL CLIC: ¿CÓMO LOS CENTROS DE DATOS HACEN POSIBLE NUESTRA VIDA DIARIA?
ALEXANDER GUTIÉRREZ, COUNTRY MANAGER, AGUTIERREZ@IFXCORP.COM
Cuando un pago no pasa, una transferencia queda “en proceso” o una compra se queda a medias, el problema rara vez se entiende como lo que es: operación detenida.
Por: IFX Networks
Se frena el servicio, se acumulan reclamos y se pierde algo difícil de recuperar: la confianza. En la práctica, cada interrupción también se traduce en costos: ventas que no se concretan, tiempos de atención que se disparan y reputación que se desgasta.
Lo que para el usuario es un clic o un “confirmado”, para el país es parte de un flujo económico que se mueve cada vez más por canales digitales. Esa escala ya se refleja en los números: datos de Payments Commerce Market Intelligence que el volumen de e-commerce en Guatemala pasará de los US$2,7 mil millones en 2024 a los US$5,3 mil millones en 2027, con una impresionante tasa de crecimiento anual compuesta (CAGR) del 26%.
Este crecimiento trae un tema clave: el riesgo operativo. Cuando la banca, el comercio y los servicios se mueven en canales digitales, una caída ya no es “un incidente de sistemas” y transforma en transacciones fallidas, clientes que no pueden comprar y servicios que dejan de responder. Ante dicha realidad, los centros de datos se convierten en infraestructura física crítica: donde operan equipos de cómputo, almacenamiento y redes que permiten que plataformas, transacciones y servicios digitales funcionen de forma permanente y estable.
“Los centros de datos son como las carreteras de la economía digital: no se ven cuando funcionan, pero cuando fallan el país se congestiona. Por ahí circulan pagos, compras, comunicaciones y operaciones de empresas; si esa ‘vía’ se interrumpe, no es un problema técnico, es productividad perdida”, destaca Alexander Gutiérrez, Country Manager de IFX en Guatemala.
La importancia se vuelve más evidente en los momentos de mayor presión. Piense en una quincena, una campaña comercial
o un evento masivo: miles de personas entran al mismo tiempo a aplicaciones bancarias, plataformas de compra o servicios de mensajería. Si la infraestructura no soporta la demanda, el usuario lo percibe de inmediato: lentitud, caídas, transacciones en “proceso” y canales intermitentes.
A partir de ahí, el rol de los centros de datos se materializa en tres frentes cotidianos. Primero, las transacciones financieras. Cada pago o transferencia activa verificaciones que deben completarse en segundos para que el usuario vea un “confirmado” claro y consistente. Cuando fallan, aparecen los síntomas conocidos: lentitud, canales intermitentes, con impacto inmediato en servicio y operación.
Luego está la comunicación digital, que muchas veces se da por sentada. Un mensaje de WhatsApp o Telegram no es solo “enviar”: implica entrega y sincronización a gran escala. Y el correo —todavía central para trabajo, comercio y trámites— requiere autenticación, enrutamiento, filtros y almacenamiento para que el mensaje salga, llegue y quede disponible desde cualquier dispositivo.
Finalmente, están los servicios digitales y el comercio electrónico: compras en línea, apps, streaming y videollamadas. En picos de demanda como quincenas, campañas comerciales y eventos en vivo, la infraestructura marca la diferencia entre un servicio estable y uno que se cae o se vuelve lento. Ahí es donde los centros de datos se vuelven una base silenciosa de competitividad: permiten que las empresas operen, vendan y atiendan con continuidad, incluso cuando el uso se dispara.
En la práctica, los centros de datos ya son parte de la infraestructura que sostiene la economía digital. A través de ellos transitan pagos, compras, comunicaciones y servicios que millones de personas usan a diario. En un país donde crecen las transacciones en línea y la dependencia de canales digitales, su operación deja de ser un asunto técnico y se convierte en un factor crítico de confianza.
TOP 5 CIBERAMENAZAS PARA EL 2026 Y CÓMO PROTEGER TU EMPRESA
POR MARIA LUNA, ANALISTA DE CIBERSEGURIDAD CRIPTONUBE, EDITOR DHULCE ORTIZ, COORDINADORA DE MARKETING CRIPTONUBE
Con el 2026 en marcha, es momento de analizar lo que este año nos depara en el panorama de la ciberseguridad, el cual con el paso del tiempo experimenta cambios drásticos y necesita adaptarse a la transformación de los ataques, con esto cada vez más compañías han tomado conciencia para mantener sus organizaciones a salvo.
La adopción de la inteligencia artificial, computación en la nube y los dispositivos IoT ha expandido drásticamente la superficie de ataque. La ciberseguridad en 2026 será aún más importante por la dependencia tecnológica de las organizaciones. Aquellas empresas que no logren adaptar sus defensas se enfrentan a pérdidas financieras y daños reputacionales.
Top Ciberamenazas para el 2026
1. Ataques Impulsados por IA:
La IA puede utilizarse como una herramienta defensiva, pero esta también es utilizada por atacantes, quienes utilizan cada vez más agentes de IA para automatizar el descubrimiento de vulnerabilidades, diseñar campañas de phishing y generar deepfakes para eludir la verificación de identidad.
2. Phishing e Ingeniería Social:
El factor humano continúa siendo una de las mayores amenazas, los ataques de ingeniería social eluden defensas técnicas por medio de la manipulación para que las personas revelen información confidencial o brinden acceso no autorizado. Con la adopción de la IA, los atacantes tienen acceso a técnicas como clonación de voz y tecnología deepfake que les permite suplantar la identidad de sus objetivos de manera convincente.
3. Ransomware:
En ataques de ransomware se prevee que los atacantes no solo cifren los datos, sino que los roben y amenacen con su publicación si no se paga el rescate. Esta transformación de los ataques ransomware es conocida como el método de doble extorsión.
4. Explotaciones de día cero (zero-day exploits)
El auge de los ataques de día cero corresponde al aumento en la búsqueda de vulnerabilidades de este tipo por parte de cibercriminales, atraídos por el alto valor de recompensa que ofrecen en el mercado negro. Estas amenazas explotan de manera rápida vulnerabilidades desconocidas para el fabricante, logrando comprometer el sistema antes que existan parches o actualizaciones de seguridad disponibles.
¿Cómo protegerse de las amenazas en el panorama de la ciberseguridad?
Prepararse para las amenazas requiere un enfoque integral de ciberseguridad, por ello es necesario implementar una protección multicapa que cubra desde el factor humano hasta los dispositivos distribuidos, se necesitan plataformas que tengan la capacidad de detectar las amenazas emergentes, brindar una postura del riesgo y visibilidad de los activos.
El primer eslabón es el factor humano, no basta con instalar software si las personas no saben identificar un intento de phishing o los riesgos que esto conlleva. La implementación de programas de concientización y simulacros es esencial para fortalecer los conocimientos y reducir la vulnerabilidad. En cuanto a la infraestructura, la detección de amenazas requiere soluciones como EDR o XDR, las cuales son herramientas que integran inteligencia artificial para realizar un análisis de comportamiento en tiempo real, ofreciendo una visibilidad total de los activos.
Finalmente, un enfoque integral debe contemplar la resiliencia operativa, esto implica contar con una estrategia de respaldo y un plan de respuesta a incidentes definido. La ciberseguridad no solo busca evitar el ingreso de amenazas, sino garantizar que, en caso de un incidente, la organización tenga la capacidad de recuperar sus datos y operar con normalidad en el menor tiempo posible.
EL IMPACTO DE LA IA EN LA INVESTIGACIÓN CLÍNICA/ APLICACIONES, BENEFICIOS Y PRECAUCIONES DE LOS MODELOS FUNDACIONALES EN LA TAREA CIENTÍFICA MÁS EXIGENTE.
AUTOR: FERNANDO BONILLA, DRBONILLASINIBALDI@GMAIL.COM
Durante los años en los que trabajé en la industria farmacéutica, tuve la oportunidad de desempeñarme como gerente médico de investigación clínica. Fue un período que me marcó profundamente, porque me encontré con un mundo lleno de rigor, de aprendizajes inesperados y también de enormes desafíos. En este blog post revisaremos algunos aspectos importantes de la investigación clínica, muchos de los cuales me sorprendieron en aquel tiempo, y exploraremos también los potenciales de la inteligencia artificial, en especial de la inteligencia artificial generativa —también conocida como modelos fundacionales o grandes modelos de lenguaje— en esta increíble tarea científica que es la investigación clínica. Finalizaremos con una reflexión sobre las precauciones y cuidados que se deben tener al incorporar estas tecnologías.
Aspectos éticos, científicos y de calidad
La primera gran lección que me dejó la investigación clínica fue constatar el altísimo nivel de ética, transparencia y calidad científica que la caracteriza. Nada se hace de manera improvisada. Cada paso está acompañado de registros detallados, de procedimientos estandarizados y de controles que buscan garantizar que los resultados no solo sean válidos, sino confiables y reproducibles. Esta cultura del rigor me mostró que diseñar un protocolo clínico no es un mero trámite burocrático: es establecer las bases de todo el edificio científico.
Un protocolo bien diseñado, alineado con las Buenas Prácticas Clínicas (GCP), asegura que los objetivos del estudio se puedan alcanzar sin poner en riesgo a los pacientes y sin desperdiciar recursos. El énfasis en la ética no es un adorno: es un recordatorio constante de que los ensayos clínicos parten de la confianza que los pacientes depositan en la ciencia.
Planificación, criterios y protocolos
La segunda sorpresa que tuve fue comprender la enorme importancia de la planificación minuciosa. En investigación clínica, un error de diseño no se paga con un simple retraso: puede invalidar todo el estudio y tirar por el caño años de esfuerzo. Por eso, los criterios de inclusión y exclusión deben definirse con la mayor claridad desde el inicio. Estos criterios son el filtro que asegura que los participantes seleccionados realmente representen la población de estudio y que los resultados sean interpretables.
La planificación va mucho más allá de reclutar pacientes. Involucra logística, coordinación entre centros de investigación, previsión de tiempos, capacitación de equipos y diseño de estrategias de monitoreo. Es como montar una maquinaria gigantesca en la que todas las piezas deben encajar desde el primer día.
Documentación y auditoría
La documentación clínica es otro de los pilares. La cantidad de formularios, reportes y registros que deben completarse es abrumadora. Y no se trata de un exceso burocrático: cada documento es parte de la trazabilidad que da credibilidad a los resultados.
Junto a esto está la auditoría médica (monitoreo), que es un proceso exhaustivo en el que se revisa que todo lo registrado corresponda fielmente a la realidad. Las auditorías pueden llegar a ser tan intensas que revisan incluso detalles mínimos, como la hora exacta en la que se administró una dosis. Es un recordatorio permanente de que en investigación clínica no hay espacio para la improvisación: la exactitud es la regla.
Inversión y riesgo económico
La investigación clínica no solo demanda rigor científico, sino también recursos financieros inmensos. Muchos proyectos alcanzan niveles multimillonarios de inversión. Esto se debe a la magnitud de los equipos involucrados, al tiempo que requieren los estudios y a la complejidad logística de coordinar múltiples centros de investigación.
El riesgo, sin embargo, es tan alto como la inversión. Un error en el diseño inicial puede significar la pérdida de años de trabajo y de cantidades enormes de dinero. La investigación clínica es, en este sentido, un territorio de apuestas gigantescas, donde la precisión científica se entrelaza con la sostenibilidad económica.
El rol de la información narrativa
Una de las cosas que más me llamó la atención fue el peso de la narrativa en la ciencia médica. Aunque solemos asociar los ensayos clínicos con tablas, gráficos y cifras, gran parte de la información más valiosa está en forma de texto: síntomas descritos por los pacientes, observaciones de los médicos, diagnósticos que requieren interpretación.
Intentar protocolizar esta narrativa no es sencillo. Sistemas como ICD-11 buscan estandarizar diagnósticos, pero la práctica diaria demuestra que es un proceso complejo y muchas veces inexacto. Es aquí donde la inteligencia artificial generativa (grandes modelos de lenguaje, modelos fundacionales) se perfilan como una herramienta clave: no solo puede procesar datos numéricos, sino también dar estructura y sentido al texto narrativo, que constituye el verdadero corazón de la investigación clínica.
Aplicaciones de la inteligencia artificial La IA abre un abanico de oportunidades para aliviar y optimizar tareas que tradicionalmente han sido manuales y desgastantes dentro de la investigación clínica. Uno de los ejemplos más claros es la duplicación de datos: en los estudios, la misma información de un paciente suele tener que transcribirse a múltiples formatos y formularios. Por ejemplo, los datos registrados en la historia clínica deben luego pasar a los Case Report Forms (CRFs), a bases de datos electrónicas, a reportes internos y, en algunos casos, a documentos regulatorios. Este proceso de “copiar y pegar” consume una cantidad enorme de tiempo y recursos, además de ser una fuente frecuente de errores humanos. La inteligencia artificial puede intervenir aquí con gran eficacia: mediante la extracción automática de información de
documentos fuente (notas clínicas, laboratorios, reportes de imagen), los modelos de lenguaje pueden estructurar esos datos y volcarlos directamente en los formularios requeridos, reduciendo drásticamente la carga administrativa. Este tipo de automatización no solo libera tiempo al personal clínico y de investigación, sino que también incrementa la consistencia y disminuye el riesgo de errores de transcripción.
Más allá de este punto, la IA puede desplegar su potencial en distintos niveles del proceso:
Procesamiento narrativo probabilístico: los grandes modelos de lenguaje funcionan como calculadoras capaces de analizar y estructurar texto clínico de forma probabilística, ayudando a convertir en datos útiles la narrativa de síntomas, signos y diagnósticos.
Replicación del método científico: proyectos como The AI Scientist han demostrado que una IA puede generar hipótesis, diseñar experimentos y hasta ejecutar procedimientos con base científica. Esto abre la puerta a un acompañamiento más creativo en la fase de ideación y diseño de estudios.
Revisión bibliográfica: plataformas como Elicit, Research Rabbit u Open Evidence permiten explorar, sintetizar y organizar literatura científica en minutos, reduciendo un proceso que antes llevaba semanas o meses. Además, con la IA se puede descubrir literatura “oculta” que de otro modo pasaría inadvertida.
Redacción de protocolos: la IA generativa puede actuar como un “colega digital” con el que se trabaja iterativamente. No se trata de pedirle un protocolo completo de un tirón, sino de nutrirlo con ejemplos de referencia, ajustar paso a paso las secciones, y aprovechar metodologías como prompt engineering, context engineering y chain of thought. Herramientas como Protocol AI ya permiten transformar un bosquejo en un protocolo robusto y alineado a estándares regulatorios.
Tamizaje de pacientes: la revisión manual de miles de expedientes clínicos para identificar candidatos elegibles puede tomar meses a un equipo humano. Con IA, ese mismo proceso se acelera en cuestión de minutos, identificando quién cumple criterios de inclusión y exclusión con una precisión cada vez mayor.
Monitoreo remoto y análisis en tiempo real: al integrar la IA con dispositivos portátiles (wearables), es posible seguir de cerca variables clínicas como frecuencia cardiaca, actividad física o patrones de sueño. Esto permite no solo recolectar datos de manera continua, sino también detectar desviaciones de seguridad en tiempo real.
Procesamiento multimodal: la investigación clínica no depende solo de texto. Existen imágenes, sonidos, videos y señales biométricas. La IA multimodal tiene la capacidad de integrar estas fuentes diversas y extraer información de valor clínico, algo que antes requería equipos especializados para cada formato.
En suma, la IA se perfila como un asistente transversal en toda la cadena de valor de la investigación clínica: desde la generación de ideas hasta el análisis final de resultados, pasando por la documentación, la revisión de literatura, la redacción de protocolos y la selección de pacientes. Su capacidad de extraer, organizar y estructurar información a gran escala representa quizá el mayor avance práctico en un campo históricamente dominado por procesos manuales y repetitivos.
Limitaciones y precauciones
El potencial es enorme, pero también los desafíos. La IA generativa es probabilística, lo que significa que nunca entrega certezas absolutas. Esto obliga a una supervisión constante por parte de equipos humanos.
A este carácter probabilístico se suman otros riesgos:
Alucinaciones: respuestas verosímiles pero incorrectas.
Inconsistencia: un mismo input puede generar resultados distintos, lo que es problemático en entornos donde la estandarización es clave.
Falta de explicabilidad: los modelos aún no permiten seguir con claridad el camino que los llevó a una respuesta, y en ciencia la trazabilidad es tan importante como el resultado.
Seguridad y confidencialidad de los datos
La protección de datos es otro punto crítico. Los ensayos clínicos involucran información extremadamente sensible: desde los datos personales de los pacientes hasta la información estratégica de las compañías farmacéuticas. Cualquier vulnerabilidad en este terreno no solo amenaza la privacidad, sino que puede poner en riesgo la viabilidad de todo un proyecto.
Conclusiones
La inteligencia artificial generativa puede convertirse en una herramienta transformadora para la investigación clínica. Su capacidad para procesar narrativa, automatizar formularios, acelerar revisiones bibliográficas, redactar protocolos y tamizar expedientes clínicos la convierte en una aliada valiosa.
Sin embargo, su adopción debe estar siempre acompañada de criterio humano, supervisión constante y un marco ético sólido. Porque la investigación clínica no se trata únicamente de velocidad o eficiencia: se trata de descubrir verdades científicas que impactan directamente en la vida de los pacientes.
POR QUE LAS PRÁCTICAS MÉDICAS NECESITAN EJECUCIÓN, NO MÁS TECNOLOGÍA.
PABLO D BLANCO| (866) 302 - 2111 | PABLO@AVANMED.COM
La presión sobre los márgenes se intensifica. Pero para la mayoría de las consultas, la verdadera barrera al crecimiento no es el mercado. Es la falla operacional.
Los líderes de salud en Estados Unidos y Canadá enfrentan la exigencia de hacer más con menos. La presión sobre los reembolsos sigue reduciendo los márgenes, los costos laborales continúan aumentando y los pacientes siguen esperando rapidez, capacidad de respuesta y una experiencia sin fricciones. Para muchas consultas privadas y grupos multiespecialidad, la restricción ya no es la demanda. La pregunta es si la organización puede ejecutar con suficiente consistencia para proteger los ingresos, preservar la confianza del paciente y sostener el crecimiento.
Aquí es donde muchas consultas se quiebran en silencio.
El Supuesto Que Ignora el Verdadero Problema
El supuesto habitual es que el crecimiento se estanca por las condiciones del mercado, la presión de las aseguradoras o la falta de prospectos. Esos factores son reales, pero rara vez cuentan toda la historia. En la mayoría de los casos, la amenaza más profunda es la ineficiencia operacional. Llamadas perdidas, seguimiento inconsistente, rotación en recepción, disciplina débil en la programación de citas, fricciones en la facturación y visibilidad limitada sobre el desempeño diario generan fugas silenciosas de ingresos cada día. Con el tiempo, estos problemas sobrecargan a los proveedores, agotan a los equipos y hacen casi imposible escalar sin añadir una sobrecarga significativa.
Por Qué Más Tecnología No Es la Respuesta
La mayoría de las consultas no necesitan más tecnología. Necesitan una ejecución más sólida alrededor de los sistemas que ya tienen.
El sector salud ha invertido fuertemente en tecnología como solución principal a la tensión operacional. Nuevas plataformas, tableros y productos de automatización siguen entrando al mercado prometiendo mayor eficiencia y mejores
resultados. Sin embargo, muchas organizaciones siguen siendo operacionalmente frágiles. El problema no son las herramientas. Es la ejecución.
Esa brecha no es nueva. En todo el mercado, patrones recurrentes han definido los desafíos operacionales que limitan el crecimiento de los negocios de salud. Muchas consultas carecen de una estrategia coherente de marketing y marca. Otras no tienen infraestructura para soportar la generación de prospectos o la adquisición de pacientes a escala. Muchas operan sin el soporte interno necesario para reducir costos generales, gestionar la comunicación con pacientes de manera efectiva o mantener la consistencia requerida para un crecimiento sostenible. El resultado es predecible: se pierden oportunidades de ingresos, los proveedores se sobrecargan y los dueños de consultas trabajan más sin construir un negocio más escalable.
La Complejidad de los Modelos Híbridos
Hoy, ese desafío es más agudo. Las consultas basadas en seguros enfrentan una presión financiera creciente, y muchas han adoptado modelos híbridos que combinan ingresos por reembolso con servicios complementarios de pago directo para proteger la rentabilidad. Ese cambio puede ser una decisión estratégica sólida. Pero agregar nuevos servicios no genera nuevos ingresos automáticamente. Las consultas siguen necesitando seguimiento oportuno, educación al paciente, disciplina en la programación, gestión de la conversión y responsabilidad operacional. Sin esa estructura de soporte, incluso las líneas de servicio con mayor potencial rinden por debajo de lo esperado.
Cuando la Ejecución Se Convierte en una Función Estratégica Abordar estas fallas requiere más que delegar tareas. Requiere construir un motor operacional que permita a los proveedores y equipos de liderazgo concentrarse en la atención al paciente y el crecimiento, mientras se mantiene visibilidad, control y consistencia en las funciones de recepción, programación de pacientes, comunicación entrante y saliente, reactivación de prospectos, soporte al ciclo de ingresos, reportes, coordinación administrativa, atención bilingüe al paciente, marketing e infraestructura web.
El impacto de esa estructura es medible. Las organizaciones que implementan soporte operacional disciplinado han reportado reducciones en llamadas perdidas de hasta el 95 por ciento y mejoras en la programación y tasas de asistencia de pacientes de aproximadamente el 70 por ciento, según resultados reportados por clientes. En mercados laborales de mayor costo, los modelos de soporte bien estructurados también producen ahorros significativos en comparación con el personal tradicional, mejorando al mismo tiempo la responsabilidad y la continuidad. Incluso donde los ahorros salariales son menores, las consultas se benefician de una menor carga de contratación, menor riesgo de rotación, menos interrupciones por capacitación y una ejecución diaria más sólida. Igual de importante, el liderazgo gana transparencia. En lugar de estimar donde se pierden los pacientes, las consultas pueden ver los números, identificar puntos de fricción y actuar con claridad.
Las Consultas Que Superaran a la Competencia
Las organizaciones que lideren la próxima era de la salud no serán las que agreguen más herramientas o más nómina. Serán las que traten las operaciones como una función estratégica de crecimiento. En un mercado definido por la compresión de márgenes y el aumento de las expectativas de los pacientes, la ejecución ya no es una preocupación administrativa. Es una prioridad de liderazgo.
avanmed apoya a grupos médicos en 34 estados, Canadá y Guatemala, cubriendo más de 250 ubicaciones y más de 500 proveedores, a través de un modelo diseñado para servir tanto a consultas independientes como a organizaciones de salud de mayor escala, con la estructura operacional y el rigor de cumplimiento que el crecimiento exige.
Las organizaciones de salud que buscan reducir la fricción operacional y construir un modelo de soporte más escalable pueden explorar como se ve esa estructura en la practica en avanmed.com.
PODCAST MUJERES CONMEMORANDO EL DÍA MUNDIAL DE LA MUJER.
MÓNICA JUAREZ, CLAUDIA CIFUENTES
Mónica, fundadora de Online Media Factory, empresa dedicada al marketing digital, especializada en tecnología aplicada al marketing y siendo aún más específico publicidad programática implementar campañas en miles de sitios utilizando machine learning, Inteligencia Artificial, en tiempo real, ayudo a agencias de publicidad y marcas lideres de la región
Claudia Cifuentes lidero a ESI alrededor de 21 años en guate, atendemos a 7 países, enfoque innovación y tecnología, fundadora de Esintec Institute de el Salvador, enfocado en desarrollar los skills que se requieren en el campo de la tecnología e innovación. También fundadora de Acción Mujer proyecto que ayuda a las mujeres a involucrarse en temas de liderazgo, tecnología, impulsar a las mujeres en estos campos.
Escuchando a ambas y con su trayectoria y experiencia, hay mucho para orientar y motivar a otras mujeres en esos retos, emprender, ocupar espacios, cuales han sido esos proyectos en esos retos de ocupar espacio, que ha sido lo mas retador, como han salido avante y victoriosas y aprendizaje para salir adelante, levantarse.
Claudia, cual ha sido ese proyecto o reto mas grande que le ha dado satisfacción, o que más le ha enseñado:
Como bien indicas, es importante hablar de logros, pero también de los tropiezos que nos han enseñado, desafíos, aspectos importantes para superar, pensando en lo retador, me voy al pasado, antes de iniciar en el mundo de la educación estuve en la banca, un sector que por supuesto para uno de mujer siempre ha sido retador.
Participaba en el área de riesgos, debia de conocer riegos, software hacer diu dilligence, la banca turbulenta, trabajar en riesgos visión internacional, aplicaciones de software,fue bien retador, otro mas reciente, luego de la pandemia, en el ámbito de educación, hacer todo el proceso de transformación digital
mas retador aun, ya que involucraba toda la parte humana, en medio del sentir de la pandemia, migrando sistemas, difícil no solo para mi sino para el equipo, docente, estudiantes, ese swuitch de pasar todo a la virtualidad, pero de todo esto quen comento, y retos, luchas, aprendizajes se viene la oportunidad de crear el instituto en el Salvador,
Todo viene vinculado, hay muchos mas, pero estos son los mas concretos, analizar estos retos pueden ayudar a desarrollarse motivar a otros, sacar oportunidades, innovaciones, el aprendizaje de estos retos deja mucho mucha resilencia, vulnerables pero lograr resultados positivos.
Mónica, en mi caso, a nivel profesional he enfrentado diversos retos, pero uno de los más importantes se presentó en 2014, cuando fundé la empresa. En ese momento, el mayor desafío fue ingresar a un mercado con poco conocimiento sobre la publicidad programática, siendo pioneros en la implementación de esta tecnología. Esto implicó un fuerte proceso de evangelización para migrar del modelo tradicional —basado en órdenes de compra, envío de materiales y reportes manuales— hacia un enfoque más automatizado y eficiente. Nuestro trabajo consistió en acompañar a agencias y clientes en esta transición, introduciendo una tecnología innovadora optimizada con inteligencia artificial, que en ese entonces aún era desconocida, incluso para grandes agencias de publicidad.
Sumado a esto de cultura y convencer a las agencias, tocar puertas, estaba mi timidez, hacer webinars ( y no estaba la gente ambientada a esto, hacer workshops, y esto fue un gran reto para mi, que me escucharan y convencer, yo muy timida y tenia que convencer a grandes empresas sobre esta tecnología, educando a un mercado difícil, tuve que romper esta barrera vencer este miedo, porque debia convencer sobre esta maravillosa tecnología, ahora me animo a presentar ante cualquiera, a cualquier equipo, equipo que principalmente eran hombres ahora esto a cambiado, he dado mas charlas
Marco Tulio, comenta, en definitiva hay mas hombres que mujeres en el mundo de la tecnología, pero eso ha ido cambiando, un ejemplo son cada una de ustedes, con los logros realizados, obstáculos que han sobrellevado, pero esa conexión con mas mujeres es lo que hace falta, y que las mujeres apliquen a puestos de tecnología, cuando las empresas buscan talento que volteen a ver a las mujeres como opción o bien que las mujeres no sean timidas y apliquen,
¿Que hacer para motivar a las mujeres a aplicar a las distintas plazas o a las empresas a que confíen en las mujeres? Monica: creo que primero es entender que tecnología no es solo hablar de códigos o programación, hoy hay muchas disciplinas en las que se aplica tecnología, por ejemplo mi empresa es una empresa de marketing, que ofrece alternativas tecnológicas, para potenciar el marketing el servicio que ofrece, la ventaja porejemplo de la IA que esta en todo, es aprovechar las herramientas, hay ventajas que abren caminos de aprendizaje, hay mucha información en redes, primero pensar que tecnología va mas allá, no es necesario ser experto en tecnología, yo soy experta en marketing, pero fui aprendiendo, involucrándome a utilizar la herramienta que hoy potencia mi negocio y a mis clientes, en conclusión, hay mucho contenido para aprender e implementar, y por supuesto no tener miedo esto es muy importante.
Claudia: comparto el tema de la confianza, construir confianza lo da el involucrarse en lo que hay empezar en lo que a uno le gusta y buscar esos espacios, eso es lo primero abrir camino y luego sin miedo pensar que es lo que me ayudara con esto que me gusta, el lenguaje universal la IA; usarla para el bien en que estoy, para que la necesito, como puedo involucrar la tecnología como potenciador, esto va ir creando confianza, no necesariamente debo de ser técnica, puedo mantener mi personalidad, no me afecta aprender tecnología soloes usar los elementos necesarios, buscarle el uso a la tecnología apropiada. Para atraer mas mujeres, necesitamos mas referentes, generar confianza, en las mujereres en si misma. NO son disciplinadas para entrar en proesos de cambios
Curiosamente, en mi opinion la tecnología es el mejor mundo en el cual la mujer puede estar, en el sentido que te permite trabajar a distancia, si eres madre puedes tener un trabajo a tu ritmo usando tecnología, como por ejemplo desarrollar, potenciar servicios usando tecnología como redes, plataformas, te puedes hacer tu horario fácilmente, manejo del tiempo, recursos, por ello defiendo mucho el tema de formación tecnológica, pueden trabajar desde casa para cualquier lado del mundo generar valor, perder miedo, crear confianza, pero deben de hacer esfuerzos.
La tecnología no solo te permite trabajar a distancia para otros sino tambie para innovar negocios, ver lo positivo de la tecnología que te abre campos y oportunidades, pero referentes que motiven a otras mujeres es lo que debemos buscar. De los proyectos que han liderado, cuales son los que han impactado mas en ustedes, cual les enseño mas, o cual pueden usar de ejemplo de motivación.
Monica: hubo un proyecto en el que tuve que involucrarme mas en lo técnico, aprender de lo técnico para comprender como se desarrollaba la herramienta y como convencerme a mí misma de que era lo recomendable, decir si puedo, y convencer al cliente, las mujeres tenemos la ventaja de ser mas sutiles, de adornar un poco mas la conversación, los hombres van al grano a lo tecnino, pero las mujeres, si sabemos lo técnico y tenemos mejores herramientas de comunicación, podemos convencer mas, solo es de quitarnos ese miedo de aprender.
He visto que ya hay mas mujeres aprendiendo cosas técnicas, lo que les ha abierto camino incluso a que los clientes tomen confianza en lo que dicen.
Claudia: el proyecto que mas me ha impactado, y me cambio la forma de pensar, viene del sector educativo, hace como uso 8 años, liderar una re acreditación en ESI, creeríamos que la educación es u ámbito tranquilo, sin embargo es muy muy retador, en este proceso de acreditación, tenia que entender a otra institución internacional con educación para negocios distinta a la tradicional, me exigía trabajar en otra cultura, otro idioma otro pensamiento y por su puesto liderado por hombres, la única mujer representante de la escuel ad enegocios en centroamerica, un reto bien difícil, desafio primero mujer, la mayoría rectoria eran hombres, la edad en este caso soy joven para este ámbito, dominar otro idioma, me sentía comoda con lo que creía saber, sin embargo al entrar en este proyecto, entendí que no sabia lo que crei tuve que aprender, reconocer con humildad que necesitaba mas conocimiento, incluso de tecnología, de negocios, pero super importnate reconocer que se puede, pero no se es merecedora por genero, sino hay
que cumplir con estándares en temas de conocimiento, por ello yo me dedique al aprendizaje, se que esto de prepararse y capacitarse es un elemento super importante, para todos, no digamos para una mujer.
Claro estudiar también es un reto, la mayoría de estudiantes en temas de tecnología y catedráticos son hombres, pero yo lo que puedo motivar a mujeres es decirles, no tener miedo, ser valientes, ya que, esto demostrara que si pueden.
Si hablamos de emprender, todos en algún momento pasamos por la etapa de emprender, todos tenemos ese miedo de emprender, de iniciar un negocio hombres o mujeres, aca no hay distinción, no funciona tan rápido como quisiéramos, pero como estamos hablando de mujeres, me gustaría que nos comentaran sobre su experiencia de emprender, cuando se decidieron a formar el negocio que hoy representan, o emprender esas ideas que hoy hay traído frutos.
CAMARA DE INDUSTRIA Y SU GREMIAL DE TECNOLOGIA E INNOVACION REÚNEN AL ECOSISTEMA TECNOLÓGICO DE GUATEMALA EN EL OCTAVO INNOVATION &
TECHNOLOGY EXPO CONGRESO 2026
El encuentro convocó a más de 1,200 asistentes para analizar tendencias, soluciones y decisiones que marcan la competitividad tecnológica del país.
Guatemala, 19 de febrero de 2026– Cámara de Industria de Guatemala (CIG), junto a su Gremial de Tecnología e Innovación, realizaron el Innovation and Technology ExpoCongreso 2026 en el Hotel Westin Camino Real, una jornada que congregó a más de 1,200 asistentes entre empresarios, profesionales de tecnología, tomadores de decisión, sector académico y representantes de gobierno.
El evento se consolida como un punto de encuentro para quienes impulsan el desarrollo tecnológico del país, con una agenda que abordó inteligencia artificial, ciberseguridad, transformación digital y estrategia empresarial, así como la adopción de soluciones que fortalecen la productividad, la competitividad y la toma de decisiones en las organizaciones.
A lo largo del día, los participantes accedieron a conferencias magistrales, foros especializados y espacios de aprendizaje y relacionamiento, con énfasis en aplicaciones prácticas de la inteligencia artificial, gestión de datos, madurez digital, seguridad de la información y tecnologías que ya están impactando la operación de las empresas en Guatemala y la región.
En representación del sector industrial, José González Solé, director de CIG, señaló que “este ExpoCongreso es una plataforma para conectar la tecnología con las decisiones estratégicas del país. Queremos fomentar una visión empresarial orientada a la innovación y a generar condiciones que permitan a nuestras empresas competir en un entorno cada vez más exigente y digital”.
La agenda incluyó la participación de expertos nacionales e internacionales provenientes de Guatemala, México, El Salvador, Costa Rica y España, entre ellos ejecutivos, académicos y especialistas en innovación, educación digital, ciberseguridad, banca, seguros y desarrollo tecnológico, como Miguel Morales Chan, Director del Área de Educación Digital de Universidad Galileo; César Fong, Líder de Ciberseguridad de Grupo Tecun;
Héctor Escobar, Director para Centroamérica y el Caribe de Shoplogix; Raúl Flores, Gerente de Operaciones y Solutions Architect de Innova Telecomunicaciones; Rocío Pinto, CoFounder & CEO de Multiverse; Sergio Méndez, Director general de Panamerican Business School; Carlos Lone, Senior Enterprise Solution Specialist de Microsoft; José Luis Castro, Gerente de Planeamiento TI & CoE de Procesos de CMI; Ervin Arturo Cano Romero, Cybersecurity Digital Manager de Tigo Business; José Luis Quan, Fundador de XTIPLY y Docs2AI; entre otros.
Por su parte, el presidente de la Gremial de Tecnología e Innovación, Marco Tulio Gómez, destacó: “Estamos orgullosos del valor que aporta el Innovation & Technology Expo Congreso porque articula conocimiento, experiencia y soluciones concretas, y subraya que la tecnología ya no es un componente accesorio, sino un habilitador clave para el crecimiento empresarial, la innovación y la competitividad de Guatemala. Estamos expectantes de las historias de éxito que surjan a partir de este encuentro y que beneficien a la industria de nuestro país”.
El Innovation and Technology Expo Congreso 2026 se desarrolló de 8:00 a 18:00 horas y reafirma el compromiso de Cámara de Industria de Guatemala y su Gremial de Tecnología e Innovación con la promoción de espacios que impulsan la adopción tecnológica, el intercambio de conocimiento y la construcción de un ecosistema empresarial preparado para los desafíos del presente y del futuro.
CONFERENCIA: INDUSTRIA 5.0: HUMANOS, IA Y OMNICANALIDAD, LA TRANSFORMACIÓN
DEL MARKETING, VENTAS Y EXPERIENCIA
DEL
CLIENTE
El pasado 8 de abril se llevo a acabo la conferencia presencial, cuyo objetivo fue Explorar cómo la convergencia entre talento humano, agentes de Inteligencia Artificial y omnicanalidad digital está redefiniendo la forma en que las empresas gestionan marketing, ventas y experiencia del cliente en la era de la Industria 5.0, impulsando modelos más eficientes, personalizados y rentables.
Los asistentes pudieron ver a través de ejemplos y casos reales, como la automatización de la comunicación de los clientes y ejecutivos, pueden apoyarse con las distintas tecnologías, no sustituyéndolos en sus labores, sino mas bien, apoyando a que se enfoquen en temas más estratégicos y aprovechar el tiempo que la IA y otras herramientas brindan a los humanos, cuando las tecnologías complementan su atención. Se revisaron ejemplos de compañías reales que, en Guatemala y otros países, ya están implementando para unificar sus canales de comunicación y agilizar la atención a los clientes. Algunos sectores ejemplificados fueron Seguros y Vehículos, sin embargo las tecnologías como la IA, pueden aplicarse a cualquier sector y tamaño de empresa, lo importante es, saber qué tecnología usar y cual es el objetivo de implementarla, que resultados se buscan, ya que, no todas las herramientas son ideales para todo, es decir lo que, las empresas deben de hacer antes de implementar, es mapear sus necesidades, objetivos y no generalizar la misma herramienta, sobre todo cuando equivocadamente las empresas inician con versiones gratuitas, no es lo mismo usar por ejemplo el ChapGpt para uso personal, que para uso empresarial.
La conferencia fue impartida por Jorge Vinicio Sánchez, Profesional con más de 18 años de experiencia liderando estrategias tecnológicas, comerciales y de innovación en Latinoamérica. Actualmente ejerce como director Comercial y Marketing LATAM en Talkme Pro, impulsando soluciones de transformación digital enfocadas en crecimiento, optimización y eficiencia operativa para empresas de múltiples sectores. Quien adicional posee varias certificaciones tales como Ingeniero en Sistemas con Maestría en Marketing. • Scrum Developer y Scrum Master. • Certificación en Google Business. • Siete certificaciones en Meta Business. • Especialización en Inteligencia Artificial con Microsoft, AWS y Google.
Avanmed
Especialistas en Mercadeo Digital para el Sector Salud en EE. UU. y LATAM
Diseño Web | Redes Sociales | Estrategias | Campañas | SEO | Call Center Médico
Teléfono: +502 5967-2160
Email: info@avanmed.com
Ubicación: Km 77, Ruta Nacional 14, San Lorenzo El Cubo, Ciudad Vieja Sacatepéquez www.avanmed.com | @avanmed | LinkedIn: Avanmed
BITCO
Software Microsoft/ERP, CRM otros
Bayron Aguilar
Teléfonos: 502 4150 0900
Email: baguilar@bitco.gt
Ubicación: con operaciones en Guatemala y El Salvador www.bitco.gt
BOSS
Centros de Datos y Servicios de Nube Pública/Privada
Carlos Arriaza
Teléfonos: 30726482 / 23070800
Email: carriaza@boss.gt
Ubicación: Via 4, 1-00, Edificio Campus Tecnológico -TEC3Oficina 403, Zona 4
Campus TEC
Hub tecnológico
Bayron Mendez
Teléfonos: 2218310,31588302
Email: bmendez@apolo.gt
Ubicación: Vía 4 1-00 zona 4, Edificio Campus Tecnológico 3, Segundo Nivel, TecLab
Cartridge World
Impresoras e insumos, Inteligencia artificial José Luis Quan
Teléfonos: 23607700, 40585416
Email: jquan@cartridgeworld.com
Ubicación: 17 Avenida, 6-22, Colonia Miraflores, Zona 11 www.cartridgeworldgt.com
COINCAEX
Criptomonedas/activos
Yesenia Ruiz
Teléfonos: 25088774,35671519
Email: yruiz@coincaex.com
Ubicación: 18 Calle, 24-69, Centro Empresarial Zona Pradera, Torre II, Oficina 1108, Zona 10 https://coincaex.com
Software varias ramas/SAP, consultorías digitales, marketing
José Cantoral
Teléfonos: 23293656, 34842239
Email: sgiron@grouptec.co
Ubicación: 6ta av. 0-60 centro comercial zona 4 www.grouptec.co
GSI Guatemala
Integradora de soluciones de negocios, líder en sistemas de administración de documentos, imágenes y gestión de procesos de negocios
Diego Escobar
Teléfonos: 22964030, 58264775
Email: descobar@e-gsi.net
Ubicación: km 14.5 carretera a el salvador zona 8 lotificación complejo ofibodegas Muxbal Lote 4 bodega 11, Guatemala www.e-gsi.net
Guatefacturas
Facturación electrónica
Kathy Schafer
Teléfonos: 22006161, 41292006
Email: kschafer@guatefacturas.com.gt
Ubicación: Vía 5, 5-34, Centro Financiero BI, Torre III, Nivel 5, Oficina 2, Zona 4 www.guatefacturas.com
H& Co
Soluciones integrales, CRM, ERP/SAP
Gustavo Ovalle García
Teléfonos: 56937976
Email: ggarcia@hco.com
Ubicación: 15 calle 7-77 zona 10 edificio optima centro de negocios of 301 www.hco.com
Homeland
Software, aplicaciones
Juan Carlos Rodríguez
Teléfonos: 57047416
Email: jcrodriguez@homeland.com.gt
Ubicación: 16 calle 8-41 zona 14, Ciudad de Guatemala www.homeland.com.gt
IFX Networks Guatemala
Servicios administrados de conectividad, servicios de nube, servicios data Center, ciberseguridad Nube, Datos, Seguridad informática/consultorías ciberseguridad
Nelson Loy
Teléfonos: 2294-4300
Email: nloy@ifxcorp.com
Ubicación: 12 calle 2-25 zona 10 Torre 3, oficina 705, Nivel 7 ifxnetworks.com
Indrese
Integración de Sistemas EDI, ETL, Logistica y Facturación
Ubicación: Vía 4 1-00, Zona 4, Edificio Campus Tec II, oficina 904 https://solutionstechgt.com/
TIGO
Business
Ciberseguridad, Cloud, servicios corporativos
Mercedes Herrera
Teléfonos: 33133798
Email: mhortiz@tigo.com.gt
Ubicación: Carretera a el Salvador Km. 9.5 Plaza Tigo Nivel 2 Santa Catarina Pinula https://www.tigo.com.gt/empresas
CONOCE A NUESTROS AGREMIADOS Y LOS PRODUCTOS Y SERVICIOS QUE TE PUEDEN AYUDAR A MEJORAR PROCESOS, IMPLEMENTAR NUEVOS MODELOS Y ESTRATEGIAS DE NEGOCIO, MEJORAR ATENCION AL CLIENTE ENTRE OTROS A TRAVES DE LA TECNOLOGIA
Conoce más acerca de la gremial y sus empresas agremiadas ingresando a:
https://tecnologiaeinnovaciongt.com/
Gremial de Tecnología
¡Conoce nuestros socios!
FUENTES
Campus Lands talentoTI@campuslands.pro
Claudia Cifuentes ESI School ccifuentes@esieduc.org
Skarlette Antone Registro de prestadores de servicios de certificacion MINECO msanthonea@mineco.gob.gt
Maria Jose Casafont Flowing Rivers Technologies mcasafont@frtlatam.com
Alexander Gutiérrez Country Manager, IFX Corp agutierrez@ifxcorp.com
Myapp Criptonube
Maria Luna, Analista de Ciberseguridad Criptonube maria.luna@myappsoftware.com
Elder Guerra ES Consulting eguerra@estrategiayseguridad.com