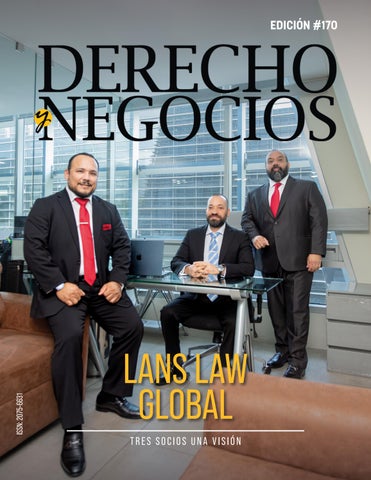
ISSN: 2075-6631
EDICIÓN #170
LANS LAW GLOBAL TRES SOCIOS UNA VISIÓN
2|DERECHO Y NEGOCIOS
ESPECIAL
CONTENIDO 6 Centro Logístico Internacional San Jorge.
Redacción DyN
DERECHO Y NEGOCIOS|3
18 Ciberseguridad y protección de datos: pilares del riesgo digital.
Rodrigo José Belismelis
La confianza digital: el activo 8 que toda empresa debe gobernar. Angel Amaya
Ciberseguridad empresarial: 10 de la gestión técnica a la gobernanza. Elisa María Menjívar
RegTech para la gestión
visión de la firma.
Redacción DyN
silencio ante el riesgo 26 El digital: ciberseguridad y
camino para construir el futuro que proyectas.
Redacción
Tokenización de Activos
34 Inmobiliarios: El futuro
de la inversión en Bienes Inmuebles.
Moisés Uceda
responsabilidad legal.
Gracia María Aldan
La inteligencia artificial como
12 de ciberseguridad y del
28 amenaza para la seguridad
cumplimiento normativo.
Joaquin Rodriguez
Cumplir para proteger: ruta 14 normativa de ciberseguridad en el salvador.
Natalia Araceli Vásquez Andrade
Ciberseguridad empresarial,
16 del riesgo al gobierno del riesgo.
Lans Law Global: tres
21 trayectorias, una nueva
34 La constancia, el mejor
Carlos Gil
laboral y el futuro del trabajo.
Carlos Francisco Nova
Una propuesta de 30 modernización de la ley de mediación, conciliación y arbitraje con reglas adversativas de prueba.
Rommell Ismael Sandoval
derecho financiero afronta 32 El el reto de sus nuevas fronteras tecnológicas.
Redacción DyN
www.derechoynegocios.net
SUSCRÍBASE PARA RECIBIR NUESTRA REVISTA DIGITAL
@RevistaDyN
ESCANEE Y SUSCRÍBASE gerencia@derechoynegocios.net
Derecho y Negocios
Edición #170 Fecha: 08-2026
ISSN: 2075 - 6631
Calle el Mirador, Pje. Domingo Santos #600-31 Colonia Escalón, San Salvador, El Salvador
Prohibida la reproducción total o parcial de esta revista sin previa autorización.
CARTA DEL
PRESIDENTE Estimados lectores: La transformación digital ha ampliado las oportunidades para las empresas, pero también ha creado riesgos que ya no pueden ser atendidos únicamente por las áreas de tecnología. La protección de la información, la continuidad de las operaciones y la confianza de clientes y aliados forman parte de las responsabilidades estratégicas de toda organización. Por ello, dedicamos el especial de nuestra edición 170 a la ciberseguridad empresarial y la gestión del riesgo digital. Los artículos reunidos abordan esta materia desde perspectivas complementarias: la gobernanza de la confianza digital, el cumplimiento normativo, la protección de datos, la responsabilidad legal, el uso de soluciones RegTech y los desafíos que plantea la inteligencia artificial para el mundo laboral. El mensaje transversal indica que la ciberseguridad debe incorporarse a la toma de decisiones de las empresas. Prevenir incidentes, establecer responsabilidades y contar con protocolos adecuados no solo permite reducir riesgos, sino también proteger la reputación y fortalecer la capacidad de respuesta institucional. Nuestra portada está dedicada a LANS LAW GLOBAL, firma que presenta una nueva visión basada en la integración de distintas experiencias profesionales. A través de Carlos Meléndez, Carlos Salmán y Jaime Cárcamo, conocemos cómo el litigio, el conocimiento del sistema de justicia, la experiencia institucional y la asesoría corporativa convergen en una propuesta orientada a comprender de manera integral las necesidades de sus clientes. La edición incorpora además análisis sobre la modernización de la legislación de mediación, conciliación y arbitraje; la evolución del acto administrativo; la participación societaria y las prácticas anticompetitivas en las compras públicas; así como el crecimiento de la tokenización de activos inmobiliarios. También presentamos el Centro Logístico Internacional San Jorge, una iniciativa relevante para la conectividad y el desarrollo regional. Con esta selección de contenidos, Derecho y Negocios ofrece información y análisis sobre los asuntos que impactan en el país, la gestión empresarial y el entorno de inversión. Esperamos que disfruten esta edición. Atentamente,
PRESIDENTE
Manuel Carranza
manuelcarranza@derechoynegocios.net
GERENCIA
Linda Alarcón
gerencia@derechoynegocios.net
COORDINACIÓN EDITORIAL
Alejandro Mejicanos editor@derechoynegocios.net
DISEÑO EDITORIAL
Diego Guzmán
arte@derechoynegocios.net
ManuelCarranza PRESIDENTE
El Corredor Interoceánico de Guatemala presenta el Centro Logístico San Jorge El proyecto es la primera gran etapa física de un corredor logístico de 372 kilómetros que unirá el Caribe y el Pacífico mediante puertos, ferrocarril, carreteras y zonas industriales para fortalecer el comercio regional e internacional.
G
uatemala presentó oficialmente el Centro Logístico Internacional San Jorge, el primer componente operativo del Corredor Interoceánico de Guatemala, un megaproyecto de infraestructura del Consorcio Interoceánico de Guatemala S.A. (CIGSA) que busca conectar los océanos Atlántico y Pacífico y convertir a la región en un punto estratégico para el comercio internacional. La iniciativa marca el inicio de la fase de activación económica del corredor y abre una nueva etapa para un proyecto concebido para fortalecer el transporte regional y ofrecer una alternativa para el movimiento de mercancías entre Asia, América, Europa y África. El proyecto, lanzado a mediados de julio en un evento con presencia de empresarios de diferentes naciones, autoridades locales e invitados especiales, se desarrollará en Puerto Barrios, departamento de Izabal, sobre la costa caribeña de Guatemala. El Consorcio Interoceánico de Guatemala S.A. (CIGSA) informó que la primera etapa contempla el desarrollo de una ciudad portuaria con un plazo estimado de ejecución de entre cuatro y cinco años. El complejo abarcará aproximadamente 21 millones de metros cuadrados y contará con cerca de cinco kilómetros de litoral sobre el mar Caribe.
La primera infraestructura visible tras más de dos décadas de planificación Durante la presentación, representantes del proyecto afirmaron que San Jorge constituye la primera obra tangible del Corredor Interoceánico de Guatemala, una iniciativa privada impulsada durante más de veinte años para crear una ruta logística de gran escala entre ambos litorales del país. El vicepresidente del proyecto, Herberth Fernández Towson, subrayó que el lanzamiento representa el primer avance concreto del corredor. “No es una promesa. Es la primera obra tangible de este corredor”, afirmó durante la presentación del proyecto. Por su parte, el presidente de CIGSA, Guillermo Catalán, destacó el trabajo territorial que permitió estructurar la iniciativa. “Durante años, muchas personas pensaron que este proyecto no podía hacerse realidad. Las comunidades participaron y existe un territorio real para construir la ruta logística del futuro”, expresó. Catalán explicó que más de 3,500 familias forman parte del proyecto y que su participación permitió consolidar una franja territorial continua de 372 kilómetros, base sobre la cual se desarrollará progresivamente la infraestructura prevista.
Una plataforma multimodal mercancías entre continentes
para
mover
El Centro Logístico San Jorge formará parte de una red que integrará infraestructura portuaria, ferroviaria y vial, un aeropuerto de carga, zonas industriales, parques empresariales, centros logísticos y líneas de transmisión eléctrica. El objetivo es combinar transporte marítimo, ferroviario, terrestre y aéreo dentro de una misma plataforma para facilitar el movimiento de mercancías. El puerto proyectado contará con muelles preparados para recibir buques de hasta 24,000 contenedores y una capacidad estimada de 7.5 millones de contenedores al año cuando el desarrollo alcance su etapa completa. El plan también contempla la
EMPRESARIAL DERECHO Y NEGOCIOS|7
preservación de áreas ambientales dentro del proyecto y la construcción de infraestructura complementaria para servicios industriales y comerciales. El corredor prevé dos ciudades portuarias unidas por una vía férrea El Corredor Interoceánico de Guatemala contempla la construcción de dos ciudades portuarias, una en el Caribe y otra en el Pacífico, conectadas mediante 372 kilómetros de ferrocarril de doble vía. Además, incluirá una autopista, ductos para transporte de productos, redes de agua potable y fibra óptica, con una inversión estimada de US$15,000 millones en infraestructura. La iniciativa fue declarada de utilidad pública e interés nacional mediante acuerdos gubernativos y municipales, y se desarrolla sobre una franja de aproximadamente 372 kilómetros de longitud y 140 metros de ancho promedio que une ambos litorales del país. El sector empresarial salvadoreño anticipa beneficios para Centroamérica Representantes de las principales organizaciones empresariales de El Salvador asistieron al lanzamiento del proyecto y coincidieron en que el corredor podría fortalecer la integración económica de Centroamérica y mejorar la logística regional.
Guatemala inicia una nueva fase para ampliar la capacidad logística regional Con el lanzamiento del Centro Logístico Internacional San Jorge, Guatemala inicia la primera fase operativa del Corredor Interoceánico de Guatemala y abre el proceso de atracción de operadores, desarrolladores e inversionistas para impulsar los distintos componentes del complejo. El proyecto busca aprovechar la posición geográfica del país para desarrollar una infraestructura capaz de ampliar la capacidad logística de Centroamérica y ofrecer una nueva alternativa para el transporte internacional de carga entre los principales mercados del mundo. Como resumió el presidente de CIGSA durante la presentación, “el corredor conecta océanos, conecta puertos y, sobre todo, conecta oportunidades”, una frase con la que los promotores sintetizaron el objetivo estratégico de una obra que aspira a transformar la posición logística de Guatemala y reforzar el comercio regional e internacional.
El presidente de la Asociación Salvadoreña de Industriales (ASI), Jorge Arriaza, afirmó que la iniciativa facilitará las importaciones y exportaciones entre los países de la región y contribuirá a resolver problemas logísticos que han afectado el transporte de mercancías durante los últimos años. “Este es un proyecto que ayudará a los países a agilizar sus importaciones y exportaciones... facilitaría el tema logístico que ha sido un problema en los años pasados”, declaró Arriaza. Arriaza añadió que los industriales salvadoreños siguen el desarrollo del proyecto con especial interés porque consideran que representa una alternativa logística privada para responder al creciente movimiento de mercancías en la región. La presidenta de la Corporación de Exportadores de El Salvador (COEXPORT), Silvia Cuéllar, señaló que el corredor reducirá tiempos de transporte y ampliará las opciones logísticas mediante el uso del ferrocarril. “Es una iniciativa muy importante porque nos une más... esto va a agilizar el transporte porque además considera el uso del ferrocarril”, afirmó Cuéllar. También indicó que el proyecto complementará las operaciones del Canal de Panamá y favorecerá el desarrollo de nuevos parques logísticos y centros de distribución vinculados al puerto salvadoreño de Acajutla. Por su parte, la presidenta de la Cámara de Comercio e Industria de El Salvador (CAMARASAL), Leticia Escobar, sostuvo que la iniciativa puede fortalecer la competitividad regional mediante una mayor coordinación entre instituciones y operadores logísticos. “Va a dinamizar la economía... y a medida que lo consolidemos como región vamos a ser muchísimo más competitivos”, manifestó Escobar. Autoridades locales respaldan el desarrollo territorial del proyecto El alcalde de Puerto Barrios, Hugo Sarceño, expresó el respaldo de la municipalidad al desarrollo del Centro Logístico San Jorge y afirmó que el gobierno local facilitará el proceso mediante permisos y planificación territorial. Los promotores del proyecto indicaron que, además de la infraestructura física, el corredor cuenta con estudios de factibilidad legal, social, técnica y financiera, estudios de mercado, diseños preliminares, trazados ferroviarios, estudios batimétricos y una evaluación ambiental estratégica que respaldan el inicio de esta etapa de desarrollo.
v
ESPECIAL 8|DERECHO Y NEGOCIOS
La confianza digital:El
activo que toda empresa debe gobernar La empresa confianza
moderna
administra
Durante mucho tiempo pensamos que las empresas administraban dinero. Después comprendimos que también administraban información. Hoy administran algo todavía más valioso: la confianza.
Ángel Antonio Amaya Ayala MÁSTER EN CIBERDELINCUENCIA | SOCIO FUNDADOR DE IURISCAELI
Existe una diferencia importante entre tener tecnología y confiar en ella.
D
urante años, las organizaciones digitalizaron procesos, migraron información a la nube y ofrecieron servicios más rápidos. Sin embargo, la gestión de sus riesgos evolucionó con mayor lentitud.
Hoy, esa diferencia comienza a pasar factura. La confianza digital es uno de los activos más importantes de cualquier organización. No aparece en los estados financieros, pero basta un incidente para comprender cuánto vale. Cuando un cliente duda antes de entregar sus datos o una empresa pierde credibilidad después de una filtración, el problema ya es crítico. La ciberseguridad dejó de ser exclusiva del departamento de informática. Hoy forma parte de la gobernanza corporativa. Gobernar no significa reaccionar ante una crisis, sino crear las condiciones para que sea menos probable y, si ocurre, pueda contenerse sin que el caos decida por la organización.
Cada compra desde un teléfono, cada transferencia bancaria, cada contrato firmado electrónicamente y cada dato personal entregado a una empresa constituyen actos de confianza. El usuario confía en que su identidad no será suplantada; el cliente, en que sus datos serán tratados correctamente; y la empresa, en que sus sistemas actuarán conforme a reglas claras. Esa confianza suele ser invisible hasta que se rompe. Entonces, rara vez basta con reparar un servidor. También hay que recuperar operaciones, responder ante autoridades y reconstruir una reputación que pudo tardar años en consolidarse.
La confianza no se instala; se gobierna. El nuevo mapa del riesgo Las amenazas ya no llegan únicamente desde un atacante que intenta vulnerar un sistema. Muchas veces comienzan dentro de los propios procesos de negocio. Un colaborador autoriza una transferencia sin verificarla. Un ejecutivo recibe una llamada con la voz clonada de su superior. Un proveedor conserva accesos que ya no necesita. Una persona abre una cuenta digital con una identidad ajena. O una herramienta de inteligencia artificial procesa información confidencial sin controles suficientes. El delito informático ya no explota únicamente vulnerabilidades tecnológicas. También explota fallas humanas, vacíos organizacionales y decisiones mal gobernadas.
Por eso, gestionar el riesgo digital no puede limitarse a comprar software. Debe comenzar identificando qué información sostiene el negocio, quién puede acceder a ella y qué procesos podrían ser manipulados. Una empresa que no conoce sus riesgos digitales se parece a un edificio lleno de puertas sin un plano que indique cuáles conducen a la bóveda.
La inteligencia artificial innovación y el fraude.
acelera
la
La inteligencia artificial puede mejorar la productividad y transformar la relación con los clientes. Pero también multiplica la capacidad de quien la utiliza maliciosamente. Hoy es posible generar correos casi indistinguibles de una comunicación legítima, clonar voces, crear deepfakes y automatizar campañas de fraude. Antes, el delincuente necesitaba convencer a una persona. Ahora puede automatizar el engaño y repetirlo a gran escala. Esto obliga a las empresas a definir qué herramientas pueden utilizarse, qué información puede compartirse con ellas, cómo se supervisan sus resultados y quién responde cuando una decisión automatizada causa daño. La automatización puede acelerar decisiones, pero nunca elimina la responsabilidad de gobernarlas.
Proteger datos es proteger personas y negocios. Proteger datos personales no consiste únicamente en evitar que sean robados. La protección comienza cuando una organización se pregunta si realmente necesita recopilar determinada información y continúa cuando define quién puede acceder a ella, cómo será
ESPECIAL DERECHO Y NEGOCIOS|9
almacenada, con qué proveedores será compartida y cuándo deberá eliminarse. Cada dato innecesario representa una responsabilidad adicional. Una base mal administrada puede facilitar fraudes o suplantaciones. Por eso, el cumplimiento de la normativa de protección de datos no debería reducirse a documentos o avisos de privacidad. Requiere evaluación de riesgos, medidas de seguridad, supervisión y una persona o instancia responsable de coordinar esas obligaciones. La función de un delegado de protección de datos, interno o mediante un servicio especializado, adquiere valor aquí: no como formalidad, sino como puente entre la ley, la tecnología y la toma de decisiones.
El sector financiero frente a la identidad digital. Pocos sectores reflejan mejor estos desafíos que el financiero. La apertura de productos completamente digitales representa un avance para la inclusión financiera, pero plantea una pregunta esencial: ¿qué tan segura es la certeza de que la persona al otro lado de la pantalla realmente es quien dice ser? Si los mecanismos de verificación son insuficientes, una cuenta puede convertirse en la puerta de entrada para fraudes, suplantaciones de identidad y operaciones vinculadas al lavado de activos mediante mulas financieras. La solución no consiste en obstaculizar la innovación, sino en fortalecer la confianza mediante autenticación multifactor, verificación biométrica proporcional, análisis de comportamiento
y confirmaciones reforzadas transacciones sensibles.
para
La biometría tampoco es una llave mágica. Un dato biométrico mal almacenado puede generar un riesgo mayor que una contraseña comprometida, porque una contraseña puede cambiarse; el rostro o las huellas dactilares, no.
La cultura como primera línea de defensa. Ningún firewall puede impedir que un empleado entregue voluntariamente sus credenciales o transfiera dinero siguiendo instrucciones falsas. Por eso, la ciberseguridad no puede limitarse a una capacitación anual. Debe convertirse en cultura organizacional mediante campañas permanentes de concienciación, simulaciones de phishing, protocolos para validar pagos, canales de reporte y liderazgo visible desde la alta dirección. Las campañas dirigidas a clientes también deben evolucionar. No basta con advertencias genéricas. Es necesario explicar cómo operan las estafas, qué señales deben reconocerse y qué acciones tomar antes de compartir datos o autorizar una transacción.
Prepararse antes del incidente. Las empresas realizan simulacros de incendio porque entienden que una emergencia no es el momento adecuado para diseñar una ruta de evacuación. Sin embargo, pocas ensayan qué harían ante un ransomware, una filtración de datos o un fraude mediante suplantación.
La conf ianza digital es uno de los activos más importantes de cualquier organización. No aparece en los estados f inancieros, pero basta un incidente para comprender cuánto vale. Cuando un cliente duda antes de entregar sus datos o una empresa pierde credibilidad después de una f iltración, el problema ya es crítico.
No basta con tener respaldos. Es necesario saber quién toma decisiones, quién comunica, quién preserva la evidencia digital, cómo se coordina la respuesta con autoridades y cómo se mantiene la continuidad operativa. Un protocolo de respuesta no solo reduce daños. También puede determinar si será posible investigar el hecho, identificar responsables y sostener un caso con evidencia sólida, trazable y útil.
La cultura como primera línea de defensa. La empresa es protagonista en la construcción de confianza digital, pero no es la única responsable. El Estado debe establecer reglas claras, fortalecer capacidades institucionales y diseñar servicios digitales seguros desde su origen. Las instituciones financieras deben prevenir el fraude sin trasladar toda la carga al usuario. Las universidades deben formar profesionales capaces de comprender la relación entre derecho y tecnología, y los desarrolladores incorporar seguridad, privacidad y ética desde el diseño. No podemos seguir construyendo la sociedad del futuro sobre bases digitales improvisadas. La transformación digital seguirá avanzando. La verdadera decisión es si avanzará sobre estructuras capaces de proteger a las personas, preservar la evidencia, prevenir abusos y responder con responsabilidad cuando algo falle. La confianza es el activo más valioso de la economía digital. Y la ciberseguridad, junto con la protección de datos y la gobernanza responsable, es el mecanismo que permite construirla, protegerla y conservarla.
ESPECIAL 10|DERECHO Y NEGOCIOS
Ciberseguridad empresarial: de la gestión técnica a la gobernanza
Elisa María Menjívar, CCEP-I ABOGADA CORPORATIVA, ESPECIALISTA EN ASUNTOS REGULATORIOS, GOBIERNO CORPORATIVO Y GESTIÓN DE RIESGOS
D
urante muchos años, la ciberseguridad fue entendida como una responsabilidad del área de tecnología de la información. Esta visión tiene una justificación razonable, ya que la administración de sistemas y la protección de infraestructuras tecnológicas requieren conocimientos especializados. Sin embargo, la creciente dependencia de las empresas respecto a la tecnología ha ampliado sustancialmente el alcance de estos riesgos. La ciberseguridad ya no puede analizarse únicamente desde una perspectiva técnica, pues sus consecuencias pueden comprometer la continuidad operativa, el cumplimiento normativo, la situación financiera y la reputación de la organización. Cuando una empresa enfrenta un incidente de ciberseguridad, sus efectos suelen extenderse más allá de la interrupción de servicios tecnológicos. Dependiendo de su naturaleza y magnitud, puede generar pérdidas económicas, comprometer información sensible, afectar relaciones contractuales con clientes y proveedores, provocar incumplimientos regulatorios o deteriorar la confianza en la organización.
Por ello, la pregunta no se limita a quién administra técnicamente los controles de seguridad, sino a cómo la organización toma decisiones respecto de los riesgos asociados. Esto implica determinar qué riesgos deben mitigarse, cuáles pueden aceptarse, qué recursos deben asignarse y quién debe rendir cuentas. Este cambio de perspectiva no resta importancia al área de tecnología; por el contrario, reconoce que su conocimiento es indispensable, pero que debe integrarse en un marco más amplio de decisión que incorpore consideraciones operativas, legales, regulatorias, financieras y reputacionales. En muchas organizaciones, los equipos técnicos cuentan con capacidad para identificar vulnerabilidades, proponer soluciones y administrar controles especializados. No obstante, las consecuencias de las decisiones de ciberseguridad alcanzan a toda la empresa. La continuidad del negocio, la protección de datos, el cumplimiento de obligaciones contractuales, la relación con clientes y la capacidad de recuperación frente a una crisis forman parte de las responsabilidades de la dirección. La gestión efectiva de la ciberseguridad requiere, por tanto, mecanismos que permitan conectar el conocimiento técnico con la toma de decisiones corporativas. En este punto, adquiere relevancia la gobernanza digital. Aunque con frecuencia se vincula con la transformación tecnológica, su propósito comprende el establecimiento de estructuras claras de decisión, supervisión y rendición de cuentas respecto del uso de la tecnología y sus riesgos. En términos prácticos, permite determinar quién decide, quién ejecuta, quién supervisa y quién responde por cada componente relevante de la gestión tecnológica.
Aplicada a la ciberseguridad, la gobernanza exige coordinación entre tecnología, gestión de riesgos, cumplimiento, auditoría, operaciones, asuntos legales y alta dirección. Cada una de estas funciones aporta una perspectiva distinta y complementaria. Los equipos técnicos identifican vulnerabilidades y administran controles; las áreas de riesgos evalúan niveles de exposición e impacto; cumplimiento y asuntos legales analizan
obligaciones regulatorias, contractuales y de protección de datos; operaciones determina la posible afectación sobre procesos críticos, y la alta dirección establece prioridades, asigna recursos y decide sobre los niveles de riesgo que la organización está dispuesta a asumir. Desde la perspectiva del gobierno corporativo, los órganos de dirección no están llamados a administrar directamente los aspectos técnicos de la ciberseguridad. Su función consiste en asegurar que exista una estructura adecuada de gestión, que los riesgos relevantes sean identificados y que las decisiones se adopten con información suficiente. Así como se supervisan riesgos financieros u operativos, el riesgo digital debe incorporarse a la supervisión estratégica de la organización. Una gobernanza efectiva depende de la calidad de la información que recibe la dirección. No basta con producir reportes técnicamente correctos si estos no permiten comprender el impacto para el negocio. La información debe facilitar la identificación de los activos y procesos críticos, las vulnerabilidades relevantes, los controles existentes y el riesgo residual. No se trata de convertir a los directivos en especialistas en tecnología, sino de proporcionarles elementos suficientes para priorizar y tomar decisiones. La gestión de terceros también debe formar parte de este marco. Los proveedores tecnológicos, servicios en la nube, plataformas digitales y terceros que procesan información integran el ecosistema de riesgo empresarial. Por ello, los procesos de selección, contratación y monitoreo deben considerar no solo el precio y la funcionalidad del servicio, sino también los estándares de seguridad aplicables, las obligaciones de notificación, la continuidad del servicio, la capacidad de respuesta y los mecanismos de auditoría o verificación. Otro componente esencial es la preparación para responder ante incidentes. Ninguna organización puede asumir que está completamente exenta de riesgos, por lo que, además de invertir en prevención, debe desarrollar capacidades de respuesta y recuperación. Los planes de contingencia permiten probar no solo los controles técnicos, sino también la coordinación entre
las áreas que deberán intervenir, la comunicación institucional, la evaluación de implicaciones regulatorias, la preservación de evidencia y la continuidad de los procesos críticos. En El Salvador, esta evolución ya tiene una expresión normativa concreta. La Ley de Ciberseguridad y Seguridad de la Información establece los principios, el marco legal y la institucionalidad aplicables principalmente a entidades públicas y a otras entidades vinculadas con la administración o gestión de recursos públicos. La ley crea la Agencia de Ciberseguridad del Estado y desarrolla mecanismos relacionados con la coordinación institucional, la gestión de riesgos, las auditorías y la evaluación de la seguridad de la información. Aunque su ámbito de aplicación no comprende de manera general a todas las empresas privadas, representa un paso relevante en la institucionalización de la ciberseguridad como materia de gobernanza y gestión pública. Por su parte, la Ley para la Protección de Datos Personales alcanza, con las excepciones previstas en la propia normativa, a las personas naturales y jurídicas que realizan tratamiento de datos personales. Entre sus principios rectores, incorpora la seguridad de los datos, orientada a garantizar su confidencialidad, integridad y disponibilidad, así como a prevenir y detectar desviaciones de información. También reconoce el principio de responsabilidad demostrada, conforme al cual los sujetos obligados deben responder por el cumplimiento efectivo de las medidas adoptadas para proteger los datos personales. Para las empresas, esto implica que la protección de la información no puede limitarse a declaraciones formales de cumplimiento, sino que debe traducirse en controles verificables, documentación y capacidad de supervisión. Este marco normativo permite observar dos dimensiones complementarias. Por una parte, la ciberseguridad se institucionaliza como una materia que requiere estructuras de
dirección, coordinación, evaluación y control. Por otra, la protección de los datos personales impone obligaciones concretas a quienes los recopilan, utilizan, almacenan o procesan. Ambas perspectivas refuerzan la necesidad de integrar el riesgo de ciberseguridad dentro de los sistemas generales de cumplimiento, gestión de riesgos y gobierno corporativo. En definitiva, la efectividad de la ciberseguridad no depende únicamente de la sofisticación de los controles tecnológicos. También está vinculada con la calidad de las decisiones que los respaldan, la claridad con que se asignan responsabilidades y la capacidad de la organización para actuar de manera coordinada. Las empresas que integren el riesgo digital dentro de sus estructuras de gobierno estarán mejor preparadas para prevenir incidentes, responder ante ellos y sostener la confianza de sus grupos de interés. La tecnología conserva un papel central, pero su relevancia exige que sea gestionada como parte de la estrategia empresarial y no como un asunto aislado de una sola área.
La tecnología conserva un papel central, pero su relevancia exige que sea gestionada como parte de la estrategia empresarial y no como un asunto aislado de una sola área.
ESPECIAL 12|DERECHO Y NEGOCIOS
RegTech para la gestión de ciberseguridad y del cumplimiento normativo
L Joaquín Ernesto Rodríguez Molina INVESTIGADOR SENIOR EN DERECHO DE NUEVAS TECNOLOGÍAS, FUSADES
a transformación digital de El Salvador avanza con rapidez, pero también plantea un nuevo reto para las empresas, las áreas de tecnología y las firmas legales: cumplir con un marco regulatorio cada vez más amplio, técnico y disperso. Esta complejidad impone una carga cognitiva y operativa significativa. La gestión analógica de las obligaciones legales resulta insuficiente ante el volumen de disposiciones, plazos, autoridades competentes y estándares técnicos, por lo que se requieren herramientas capaces de ordenar, relacionar y actualizar la información regulatoria.
cuarenta y cuatro normas vigentes y dos políticas públicas vinculadas al sector tecnológico (FUSADES, 2026, sección 4), sistematizándolas en un documento que funciona como una herramienta de navegación normativa, la cual permite comprender la problemática, reducir la incertidumbre y orientar la adopción de soluciones legales en el Derecho de Nuevas Tecnologías. La investigación no se presenta como un PDF tradicional, sino que ha sido estructurado bajo una metodología específica que permite su aprovechamiento por cualquier sistema de IA accesible al público general (como ChatGPT, Gemini, Claude o Copilot).
El Departamento de Estudios Legales de FUSADES, bajo la iniciativa IA El Salvador, ha abordado este desafío al identificar
Su utilidad radica en convertir un ecosistema jurídico complejo en una base estructurada para la toma de decisiones, convirtiéndose
ESPECIAL DERECHO Y NEGOCIOS|13
en una solución tecnológica regulatoria o "RegTech" mediante la plataforma Gemini Notebook (anteriormente NotebookLM) para optimizar la gestión del cumplimiento normativo, especialmente en un mercado nacional que aspira a consolidarse como “hub tecnológico” y que requiere estándares de seguridad comparables con jurisdicciones más avanzadas. El documento puede explorarse con el objetivo de reducir los riesgos legales y operativos, adoptando, por lo menos, los requerimientos mínimos de seguridad de la información que la legislación salvadoreña e instrumentos reglamentarios imponen (FUSADES, 2026, sección 6). Para ejemplificar todo lo anterior, a continuación, se presenta un ejemplo de los resultados que pueden obtenerse con facilidad mediante el cuaderno de Gemini Notebook. Con un sencillo prompt, se puede obtener una primera mirada al ecosistema normativo: “Actúa como un consultor legal especializado en cumplimiento normativo en El Salvador. Tu objetivo es redactar un resumen ejecutivo e integrador sobre el marco regulatorio de seguridad de la información aplicable a las entidades corporativas y estatales. Basándote única y exclusivamente en la información provista en las fuentes de este cuaderno, redacta un texto de aproximadamente tres o cuatro párrafos que conecte las obligaciones de privacidad, ciberseguridad y prevención penal”.
La respuesta generada fue revisada y adaptada a la extensión de este artículo. El resultado se presenta a continuación:
tecnológicas para gestionar el cumplimiento normativo. En el desarrollo de la investigación de FUSADES, se aplicaron técnicas de optimización para motores generativos, conocidas como GEO, por sus siglas en inglés, Generative Engine Optimization. Esta metodología organiza el contenido legal mediante estructuras de datos estandarizadas que facilitan su procesamiento por grandes modelos de lenguaje y reducen las imprecisiones y las interpretaciones erróneas de los textos normativos (FUSADES, 2026, sección 1). La metodología se complementa con la publicación en formato HTML, procesada con el cuaderno interactivo disponible en NotebookLM, cuya interfaz de consulta permite utilizar el contenido sistematizado como una herramienta RegTech, de fácil acceso para cualquier persona. La utilización de esta plataforma simplifica la elaboración de diagnósticos de cumplimiento y la actualización de matrices de riesgo corporativo. Los oficiales de cumplimiento, auditores y asesores legales pueden interactuar con el cuerpo normativo mediante consultas directas para analizar la relación entre las leyes de ciberseguridad, protección de datos y comercio electrónico; verificar plazos de cumplimiento obligatorio; sistematizar regímenes sancionatorios; e identificar las competencias de entidades reguladoras como la Agencia de Ciberseguridad del Estado, la Comisión Nacional de Activos Digitales y la Superintendencia del Sistema Financiero. Asimismo, la herramienta permite determinar la autoridad competente en cada sector y relacionar obligaciones transversales previstas en distintas normas (FUSADES, 2026, secciones 4 y 5).
En protección de datos personales, la Ley para la Protección de Datos Personales (LPDP) dispone la asignación obligatoria de un delegado de protección de datos en las entidades que traten datos personales (art. 15 LPDP), así como la creación de procedimientos internos que garanticen el ejercicio de los derechos de acceso, rectificación, cancelación, oposición, portabilidad, olvido y limitación, denominados derechos ARCO-POL (arts. 24 a 31 LPDP). También, ante incidentes o brechas de seguridad en bases de datos, las entidades deben notificar el hecho a la Agencia de Ciberseguridad del Estado (ACE), a la Fiscalía General de la República (FGR) y a los titulares en un plazo máximo de setenta y dos horas; además, se exige elaborar y evaluar periódicamente planes de continuidad del negocio y protocolos de respuesta a incidentes (arts. 5 y 6 de las Políticas de Actuación y Manejo de Datos Personales).
En conclusión, hoy en día, la gestión manual de estas obligaciones resulta compleja debido a la cantidad de normas aplicables y a la diversidad de autoridades competentes. La investigación publicada por FUSADES IA El Salvador y el cuaderno interactivo desarrollado en NotebookLM, proporcionan instrumentos complementarios para el análisis del cumplimiento regulatorio corporativo. Se hace una atenta invitación para su utilización por profesionales del derecho, emprendimientos, empresas del sector tecnológico y firmas consultoras, en el examen del marco normativo nacional sobre nuevas tecnologías y la adecuación de sus políticas corporativas a las exigencias regulatorias vigentes.
En materia de ciberseguridad, la Ley de Ciberseguridad y Seguridad de la Información (LCSI) se aplica a la administración pública y a las entidades privadas que manejen recursos públicos u operen servicios en infraestructuras críticas (art. 2 LCSI). Para estos sujetos, exige la elaboración de planes de continuidad operacional, la realización de simulacros y la estructuración de mecanismos para gestionar incidentes tecnológicos. El ordenamiento también comprende la Ley de Fomento a la Inteligencia Artificial y Tecnologías, conforme con la cual las medidas de seguridad se aplican a sistemas de inteligencia artificial y a otras herramientas avanzadas.
La gestión analógica de las obligaciones legales resulta insuf iciente ante el volumen de disposiciones, plazos, autoridades competentes y estándares técnicos, por lo que se requieren herramientas capaces de ordenar, relacionar y actualizar la información regulatoria.
Asimismo, la Ley Especial contra los Delitos Informáticos y Conexos (LECDIC) penaliza conductas como el acceso indebido a sistemas (art. 4 LECDIC), la estafa informática (art. 14 LECDIC) y la interrupción de servicios mediante programas informáticos como el "ransomware" (art. 8 LECDIC). El incumplimiento expone a las entidades a sanciones administrativas y responsabilidades penales por falta de supervisión. El ejemplo muestra que la herramienta permite relacionar distintas normas (seis, en este caso) y advertir que la ciberseguridad comprende tanto las redes tradicionales como el procesamiento algorítmico. De este modo, facilita una lectura integrada del ecosistema regulatorio, en el cual la privacidad y la prevención inciden en las operaciones legales y tecnológicas de las entidades. La extensión y dispersión del ordenamiento jurídico salvadoreño respaldan, por tanto, la conveniencia de utilizar herramientas
ESPECIAL 14|DERECHO Y NEGOCIOS
Cumplir para proteger: Ruta normativa de ciberseguridad en El Salvador
Natalia Araceli Vásquez Andrade ABOGADA - MÁSTER EN CIBERSEGURIDAD
E
l objeto de la ciberseguridad en términos generales es proteger la confidencialidad, integridad y disponibilidad de la información; esta puede referirse a infraestructuras críticas, redes y datos. Los datos pueden ser personales, y estos a su vez son regulados con la finalidad no solo de dotarlos de seguridad técnica en los espacios tecnológicos sino también de hacer legítimo su tratamiento mediante el consentimiento. Una brecha de datos puede ocurrir por falta de los controles adecuados de ciberseguridad y tener altos costos monetarios. Es por ello que las organizaciones deben cumplir el objetivo de tratar de forma legítima e informada los datos personales a través de las herramientas que brindan las TIC y las buenas prácticas internacionales como ISO/IEC 27001 Sistema de Gestión de Seguridad de la Información - SGSI – , su extensión bajo ISO/IEC 27701 acerca de privacidad e ISO/IEC 29100 sobre tecnología de la información; todas son un referente de alto nivel para la privacidad y protección de datos personales.
A su vez, se deben implementar mecanismos tecnológicos, regulatorios y procedimentales de seguridad de la información como línea base de ciberseguridad, sobre la cual se particulariza después la protección de datos personales como activo de información concreto, de esta forma, se fomenta la cultura de cumplimiento – o compliance – desde la alta dirección como pilar de una organización, evidenciando la implementación de la Ley para la Protección de Datos Personales – LPDP – y la Ley de Ciberseguridad y Seguridad de la Información – LCSI – en el contexto actual donde son frecuentes las violaciones y transgresiones de datos personales y del derecho a la privacidad por medio del uso de tecnologías.
¿Responde el gobierno corporativo o se responde a título personal?
Esto nos lleva, por lo tanto, a que el cumplimiento normativo en materia de ciberseguridad no debe efectuarse en prevención de acarrear sanciones e infracciones administrativas, sino en una íntegra gestión del riesgo en función de proteger los activos de la organización. Para ello, la LCSI incorpora como obligaciones para la organización: aplicar un enfoque de seguridad por diseño; evaluar y gestionar continuamente los riesgos; implementar un SGSI (para ello puede aplicarse la ISO/ IEC 27001:2022); elaborar estrategias de seguridad informática; plan de continuidad operacional y de ciberseguridad; operaciones y simulacros de equipos, redes, infraestructuras y procesos ejecutados; medidas y gestiones; acciones para reducir el impacto y propagación de incidentes; informes y reportes; entre otras. Cuya ruta de seguimiento es: a) Aplicar íntegramente la gestión del riesgo y seguridad de la información en entornos cibernéticos; b) Cumplir las obligaciones descritas en el art. 6; y, c) Prevenir las infracciones de los arts. 19, 20 y 21.
En materia de ciberseguridad y seguridad de la información, hay responsabilidades administrativas para sector público a través de amonestaciones, despido, destitución o multas, y para sector privado imposición de multas. Las multas para infracciones leves van desde 1 a 10 salarios mínimos, las graves desde 11 a 50 salarios mínimos y las infracciones muy graves llegan a ser de 51 a 100 salarios mínimos, todas bajo el salario mínimo del sector comercio. Siendo la sanción más alta $40,880.00 USD. Además, se contemplan otras sanciones como: adopción de medidas para restablecer la legalidad alterada, multas por cada día transcurrido sin cumplimiento a un acto dictado, e imposibilidad de pertenecer al sector público por 10 años cuando se ha sido removido por comisión de infracción a la LCSI. Además de existir el daño reputacional para el sector privado.
Entonces, al haber analizado qué obligaciones legales se deben realizar en el marco de la ciberseguridad por parte de cada sujeto obligado, se pueden esquematizar algunos factores en el incumplimiento para efectuar un plan de seguimiento inmediato, condicionado a:
En materia de ciberseguridad y seguridad de la información, responde el sujeto obligado. Sin embargo, también incurren en responsabilidad los titulares, la alta dirección y cualquier otro funcionario o empleado cuando las infracciones se hayan materializado en virtud de la orden, instrucción, negligencia u omisión de éstos. Lo anterior, es similar en la esfera internacional, bajo la Directiva NIS2 de la Unión Europea, en donde se impone responsabilidad personal para los órganos de gestión que no garanticen el cumplimiento de gestión de riesgos de ciberseguridad. ¿Cuánto costará el no cumplir?
Aunque las sanciones en El Salvador son altas y afectan significativamente la economía de una organización, comparadas al plano internacional son reducidas, ya que bajo la Directiva NIS2 de la Unión Europea se imponen multas de hasta 10 millones de euros o el 2 % del volumen de negocio anual mundial total, la cifra más alta, junto a suspensiones de certificaciones y autorizaciones, en seguimiento al RGPD. Asimismo, internacionalmente, la Agencia Española
ESPECIAL DERECHO Y NEGOCIOS|15
de Protección de Datos impuso 299 multas por un importe de 40 millones de euros para el año 2025 enfatizando en sectores con tratamiento masivos o intensivos de datos personales y que incorporan tecnologías especialmente intrusivas, como la biometría, la videovigilancia avanzada o los sistemas algorítmicos. Por lo anterior, es clave el seguir la ruta de cumplimiento de la organización y: cumplir para proteger.
¿A qué retos se enfrentan las empresas para fortalecer su cultura de gestión del riesgo digital? Implementar estratégicamente medidas técnicas y organizativas eficientes en la estructura de la organización después de efectuar un análisis de riesgos y revisar la cadena de suministro; contratar talento certificado en derecho y ciberseguridad —de ambos componentes— asignaciones presupuestarias para implementar y sostener en el tiempo un SGSI; certificarse bajo la ISO/IEC 27001; integrar la auditoría de ciberseguridad en el ciclo anual de la organización; y, romper la brecha entre cumplimiento aparente —cosmético— hacia la adquisición de herramientas de TI con gestión real del riesgo verificable. En conclusión, se necesita cumplir íntegra y metodológicamente la normativa local y los estándares internacionales. En El Salvador, la LPDP y la LCSI se relacionan entre sí, tanto para la obligación de protección de derechos personales a través de los mecanismos tecnológicos como para la evaluación y seguimiento de eventos de vulneración de datos. Ante una vulneración de datos personales, la LPDP exige notificar en un plazo de setenta y dos horas a la Agencia de Ciberseguridad del Estado, la Fiscalía General de la República y al titular de los datos — obligación que solo puede sostenerse con una cadena de custodia de evidencia digital documentada desde el primer momento del incidente. Es necesario en esta era digital, certificar a las organizaciones, contar con sistemas confiables, implementar medidas acorde a los riesgos cibernéticos actuales, aplicar el modelo Zero Trust – nunca confiar, siempre verificar –. Sin duda alguna, el rol de la alta dirección es el inicio de la ruta normativa de ciberseguridad, el implementar un SGSI apto para la exposición real pauta una gestión eficiente de riesgos; seguro cibernético; capacitación continua del personal y actualización en nuevos marcos de referencia; un enfoque de proporcionalidad; y sobre todo: madurez regulatoria por medio de cumplimiento normativo con inversión estratégica. Al final, la pregunta no es cuánto cuesta cumplir, sino cuánto cuesta no haber protegido a tiempo.
El cumplimiento normativo en materia de ciberseguridad no debe efectuarse en prevención de acarrear sanciones e inf racciones administrativas, sino en una íntegra gestión del riesgo en función de proteger los activos de la organización.
ESPECIAL 16|DERECHO Y NEGOCIOS
CIBERSEGURIDAD EMPRESARIAL,
del riesgo al gobierno del riesgo Cuando la empresa descubre el fraude, normalmente ya está corriendo contra el reloj: intentar congelar fondos, preservar evidencia digital, notificar a bancos, coordinar con autoridades, revisar pólizas de seguro, activar comunicaciones internas y determinar si hubo acceso, fuga o tratamiento indebido de información.
Carlos Gil SOCIO ECIJA EL SALVADOR
D
urante años, muchas empresas trataron la ciberseguridad como un asunto reservado al departamento de tecnología: antivirus, contraseñas, correos sospechosos y respaldos. Esa visión ya no es suficiente. El riesgo digital dejó de ser un problema técnico para convertirse en un riesgo legal, financiero, operativo, reputacional y asegurador, capaz de comprometer la continuidad de un negocio en cuestión de horas. Uno de los ejemplos más claros es el Business Email Compromise, conocido como BEC. El esquema suele resultar simple: un delincuente suplanta o compromete una cuenta de correo, estudia los patrones de comunicación de la empresa, identifica a quienes autorizan pagos y, en el momento oportuno, instruye una transferencia a una cuenta fraudulenta. No siempre hay malware sofisticado ni una intrusión visible. A veces basta un correo bien redactado, una factura alterada, una llamada de apremio y un equipo interno que no tiene protocolos claros para verificar cambios de cuenta bancaria, instrucciones urgentes o solicitudes fuera del flujo ordinario. Precisamente por eso el BEC es tan peligroso. No ataca únicamente los sistemas; ataca la confianza. Explota jerarquías, rutinas, cargas de trabajo, sentido de urgencia y falta de coordinación entre finanzas, operaciones, legal, auditoría, cumplimiento y tecnología.
El error más costoso es creer que la respuesta empieza después del incidente. En realidad, la respuesta eficaz empieza antes: en la forma en que se diseñan los controles, se asignan responsabilidades, se documentan decisiones y se entrena al personal. Una empresa que no puede demostrar qué políticas tenía, quién aprobó la operación, qué validaciones se hicieron y cómo se administró la evidencia queda expuesta a una segunda pérdida: la pérdida legal, contractual, regulatoria, reputacional y, cada vez más, la pérdida de asegurabilidad. En El Salvador, este análisis ya no puede hacerse únicamente desde la óptica de la prevención tecnológica. La Ley Especial Contra los Delitos Informáticos y Conexos establece una respuesta penal frente a conductas cometidas mediante tecnologías de la información y la comunicación, protegiendo bienes jurídicos como datos, sistemas, infraestructura tecnológica, identidad, propiedad, intimidad e imagen de personas naturales y jurídicas. En un caso de BEC, dependiendo de la forma concreta en que se ejecutó el ataque, pueden aparecer figuras como acceso indebido a sistemas informáticos, violación de la seguridad del sistema, estafa informática, fraude informático, espionaje informático, hurto por medios informáticos, hurto de identidad, divulgación no autorizada, utilización de datos personales u obtención y transferencia de información confidencial. Esto es relevante porque el BEC rara vez es un hecho aislado. Detrás de una transferencia fraudulenta puede existir una cadena de conductas: acceso no autorizado a una cuenta de correo, monitoreo de comunicaciones internas, obtención de información confidencial, suplantación de identidad, manipulación de instrucciones de pago y uso indebido de datos personales o corporativos. La
empresa víctima debe tener la capacidad de reconstruir esa secuencia, preservar evidencia y activar oportunamente las vías legales correspondientes. Sin esa trazabilidad, el caso puede debilitarse frente a bancos, aseguradoras, autoridades y terceros afectados. A ello se suma la Ley de Ciberseguridad y Seguridad de la Información, que marca un hito en la forma en que debe entenderse la seguridad digital. Aunque su desarrollo práctico dependerá de políticas, lineamientos, reglamentos y criterios institucionales, su existencia confirma que la ciberseguridad ya forma parte del ordenamiento jurídico salvadoreño como materia de interés público, seguridad institucional y gestión del riesgo. Para el sector privado, esto implica que la seguridad de la información dejará de verse como una buena práctica voluntaria y pasará progresivamente a ser un estándar esperado de diligencia empresarial. La Ley para la Protección de Datos Personales agrega una tercera dimensión. El incidente digital no solo debe analizarse por el dinero perdido, sino también por los datos comprometidos. Esta normativa regula la recolección, uso, procesamiento, almacenamiento y demás actividades relacionadas con datos personales, bajo los principios de tratamiento legítimo, informado y responsable. En ese contexto, una intrusión, fuga, acceso indebido o uso no autorizado de información personal puede generar obligaciones adicionales para la empresa, particularmente si la organización no puede demostrar que contaba con medidas razonables para proteger la privacidad de los titulares y administrar adecuadamente los datos bajo su responsabilidad. Por eso, frente a un BEC, la pregunta legal no debe limitarse a quién ordenó la transferencia o quién recibió los fondos. También debe preguntarse qué información fue expuesta, qué cuentas fueron comprometidas, qué datos personales pudieron quedar expuestos, qué contratos fueron afectados, qué obligaciones de confidencialidad se activaron, qué pólizas pueden responder, qué evidencia debe conservarse y qué medidas correctivas deben implementarse para evitar la repetición del incidente. Aquí aparece un punto crítico para la alta dirección: el mercado asegurador también está cambiando. Las pólizas de ciberriesgo,
ESPECIAL DERECHO Y NEGOCIOS|17
fraude informático, responsabilidad por datos personales o interrupción de negocio ya no deben asumirse como productos automáticos. Una empresa sin políticas, controles, protocolos de respuesta, capacitación, trazabilidad documental y medidas mínimas de seguridad puede encontrarse con tres escenarios: que la aseguradora se niegue a otorgar cobertura, que la póliza sea significativamente más cara, o que se emita con límites bajos, deducibles altos y exclusiones que reduzcan su utilidad justo cuando ocurra el incidente. En otras palabras, el compliance digital no solo reduce riesgos; también protege la capacidad de transferirlos. Una organización que puede demostrar gobierno de ciberseguridad, gestión de proveedores, controles de pago, segregación de funciones, autenticación robusta, capacitación periódica y respuesta documentada a incidentes se presenta ante aseguradoras, bancos, clientes y socios como un riesgo más administrable. Esa diferencia puede reflejarse en mejores condiciones contractuales, mayor confianza comercial y una posición más sólida al momento de reclamar cobertura. Por ello, el cumplimiento no debe verse como una carga económica adicional al gasto operativo. Bien diseñado, es una inversión en continuidad, resiliencia y competitividad. El compliance permite prevenir incidentes, detectar alertas tempranas, reducir pérdidas, asignar responsabilidades, conservar evidencia, responder con orden y demostrar diligencia. También evita improvisaciones costosas: contratos que no permiten exigir información al proveedor, pólizas que no cubren ingeniería social, autorizaciones de pago ambiguas, empleados sin entrenamiento o decisiones críticas sin respaldo documental. Un programa serio de ciberseguridad empresarial debe partir de un diagnóstico integral. No basta preguntar si existe un firewall. Hay que revisar contratos con clientes, proveedores tecnológicos, bancos, procesadores de pago y encargados de tratamiento de datos; mapear qué información se recopila, dónde se almacena, quién accede a ella y con qué base jurídica; evaluar autorizaciones internas de pago; identificar activos críticos; revisar matrices de delegación de autoridad; analizar seguros vigentes; y determinar qué obligaciones de notificación, confidencialidad o cooperación pueden activarse ante un incidente. En casos de BEC, tres controles legales-operativos suelen marcar la diferencia.
Durante años, muchas empresas trataron la ciberseguridad como un asunto reservado al departamento de tecnología: antivirus, contraseñas, correos sospechosos y respaldos. Esa visión ya no es suf iciente. El riesgo digital dejó de ser un problema técnico para convertirse en un riesgo legal, f inanciero, operativo, reputacional y asegurador.
El primero es un protocolo obligatorio para cambios de cuenta bancaria o instrucciones de pago sensibles, con verificación por canal independiente y aprobación escalonada. El segundo es una matriz de autoridad que elimine zonas grises: quién solicita, quién revisa, quién autoriza, quién ejecuta y quién conserva respaldo documental. El tercero es un plan de respuesta a incidentes que combine tecnología, legal, comunicaciones, finanzas y alta dirección, con pasos predeterminados para preservar evidencia, contactar bancos, activar pólizas, presentar denuncias y gestionar la relación con terceros afectados. También es indispensable revisar el componente humano. Muchas empresas invierten en herramientas, pero no entrenan a quienes procesan pagos, reciben facturas, administran proveedores o contestan correos de ejecutivos. La capacitación no debe limitarse a “no abrir enlaces sospechosos”. Debe incluir simulaciones realistas, reglas de escalamiento, ejemplos de ingeniería social, verificación de identidad, manejo de urgencias y responsabilidad documental. En ciberseguridad, la cultura interna es un control legal: permite demostrar diligencia, reduce errores y mejora la posición de la empresa ante bancos, aseguradoras, autoridades y contrapartes. En ECIJA entendemos este problema desde una visión integral. La ciberseguridad empresarial no se resuelve únicamente con abogados ni únicamente con técnicos. Requiere unir derecho, tecnología, cumplimiento, gestión de crisis, investigación digital, protección de datos, seguros, gobierno corporativo y estrategia de negocio. Nuestro enfoque parte de una premisa sencilla: el objetivo no es producir documentos para archivar, sino construir una defensa real antes, durante y después del incidente. El BEC demuestra que el fraude digital moderno no siempre entra por una vulnerabilidad técnica; muchas veces entra por una vulnerabilidad organizacional. La empresa que no tenga reglas claras para verificar, documentar y escalar decisiones sensibles está dejando abierta una puerta que ningún antivirus puede cerrar. En la economía digital, la confianza es un activo empresarial. Protegerla exige más que reaccionar ante emergencias: exige gobernar el riesgo. Las empresas que adopten esta visión no solo estarán mejor preparadas para enfrentar ataques, sanciones y reclamaciones; también estarán en una posición más sólida para contratar seguros, competir, financiarse y crecer en un mercado donde la seguridad de la información se ha convertido en una condición básica de credibilidad corporativa.
ESPECIAL 18|DERECHO Y NEGOCIOS
LA CIBERSEGURIDAD Y PROTECCIÓN DE DATOS: Pilares del riesgo
digital
L
a transformación digital ha impulsado el crecimiento de las organizaciones, pero también ha incrementado su exposición a ciberataques, brechas de seguridad y vulneraciones de datos personales, comprometiendo la continuidad del negocio, la reputación y la confianza de sus grupos de interés. En respuesta a estos desafíos, El Salvador fortaleció su marco jurídico con la Ley de Ciberseguridad y Seguridad de la Información y la Ley para la Protección de Datos Personales. Aunque regulan ámbitos distintos, ambas convergen en un objetivo común: garantizar una gestión segura, responsable y legal de la información.
Rodrigo José Belismelis ABOGADO Y NOTARIO, EXPERTO EN DERECHO CORPORATIVO Y DERECHO DIGITAL.
En conjunto, estas leyes impulsan a las organizaciones a evolucionar de un enfoque reactivo hacia un modelo integral de gestión del riesgo digital, cumplimiento normativo y resiliencia organizacional.
En conjunto, estas leyes impulsan a las organizaciones a evolucionar de un enfoque reactivo hacia un modelo integral de gestión del riesgo digital, cumplimiento normativo y resiliencia organizacional. “Dos leyes, un mismo objetivo”. La Ley de Ciberseguridad y Seguridad de la Información tiene como finalidad establecer las bases para proteger los activos de información, fortalecer la resiliencia frente a amenazas cibernéticas y promover la adopción de medidas técnicas, organizativas y de gestión que reduzcan la probabilidad y el impacto de incidentes de seguridad. Por su parte, la Ley para la Protección de Datos Personales reconoce el derecho fundamental de las personas a controlar el tratamiento de su información personal, imponiendo obligaciones a los responsables y encargados del tratamiento para garantizar que los datos sean tratados de forma lícita, segura, transparente y proporcional. Mientras la primera responde a la pregunta «¿cómo debe protegerse la información?», la segunda responde a la pregunta «¿cómo deben tratarse los datos personales respetando los derechos de sus titulares?» Ambas respuestas convergen en un elemento común: la implementación de controles efectivos de seguridad de la información y una adecuada gestión del riesgo. La seguridad de la información como fundamento de la protección de datos. La protección de los datos personales no puede entenderse únicamente desde una
perspectiva jurídica. El cumplimiento de los principios de confidencialidad, integridad y disponibilidad requiere necesariamente la adopción de medidas técnicas y organizativas que permitan prevenir accesos no autorizados, alteraciones, pérdidas o divulgaciones indebidas. En este sentido, la Ley para la Protección de Datos Personales encuentra en la Ley de Ciberseguridad un soporte operativo indispensable. Los controles de seguridad, la evaluación de riesgos, la clasificación de la información, la gestión de incidentes, el control de accesos, la continuidad del negocio y la mejora continua constituyen mecanismos esenciales para garantizar un tratamiento seguro de los datos personales. Por ello, una organización difícilmente podrá demostrar el cumplimiento de la normativa de protección de datos si no cuenta con un programa robusto de ciberseguridad. Del cumplimiento formal a la gestión integral del riesgo. Uno de los cambios más importantes que introducen ambas leyes consiste en abandonar la idea de que el cumplimiento se limita a elaborar políticas o adoptar soluciones tecnológicas aisladas. Las organizaciones deben desarrollar un modelo permanente de gestión del riesgo que les permita identificar amenazas, evaluar vulnerabilidades, analizar impactos, implementar controles y revisar continuamente la eficacia de las medidas adoptadas. Este enfoque requiere la participación activa de la alta dirección, quien debe promover una cultura organizacional basada en la prevención, la responsabilidad y la mejora continua. La ciberseguridad deja de ser una función exclusiva del área de tecnología para convertirse en una responsabilidad compartida entre las áreas jurídicas, de cumplimiento, auditoría, gestión de riesgos, recursos humanos y todas aquellas unidades que participan en el tratamiento de información.En conjunto, estas leyes impulsan a las organizaciones a evolucionar de un enfoque reactivo hacia un modelo integral de gestión del riesgo digital, cumplimiento normativo y resiliencia organizacional. Obligaciones que fortalecen la gobernanza corporativa. Ambas leyes establecen obligaciones que
ESPECIAL DERECHO Y NEGOCIOS|19
fortalecen la gobernanza de la información y la gestión del riesgo digital. Entre las principales destacan: Implementar medidas técnicas y organizativas para proteger la información y los datos personales. Gestionar los riesgos mediante políticas, controles y roles claramente definidos. Mantener evidencia del cumplimiento y revisar periódicamente la eficacia de las medidas adoptadas. Capacitar al personal y gestionar oportunamente los incidentes de seguridad.
Estas obligaciones evidencian que el cumplimiento normativo no depende únicamente de la tecnología, sino de una gobernanza institucional sólida y una cultura organizacional orientada a la gestión del riesgo. El costo del incumplimiento Las consecuencias de un incidente de seguridad ya no se limitan a pérdidas económicas por la interrupción de operaciones o por un ataque informático. El incumplimiento de la Ley de Ciberseguridad y Seguridad de la Información y de la Ley para la Protección de Datos Personales puede dar lugar a procedimientos administrativos, sanciones económicas y, cuando corresponda, responsabilidades civiles o penales. Ambas normas promueven una cultura de prevención y establecen un régimen sancionador que clasifica las infracciones en leves, graves y muy graves. En materia de ciberseguridad, las sanciones incluyen amonestaciones escritas y multas de hasta cien salarios mínimos mensuales del sector comercio. Para los servidores públicos, las infracciones graves y muy graves pueden conllevar el despido o la destitución del cargo y, en los casos previstos por la ley, la imposibilidad de laborar para la Administración pública durante diez años. Asimismo, la autoridad competente podrá ordenar la adopción de medidas correctivas para restablecer la seguridad de la información. Por su parte, la Ley para la Protección de Datos Personales contempla multas de hasta cuarenta salarios mínimos mensuales del sector comercio, además de medidas correctivas para garantizar el tratamiento adecuado de los datos, sin perjuicio de las responsabilidades civiles o penales que puedan derivarse. A estas consecuencias se suma el impacto reputacional, que puede
traducirse en la pérdida de confianza de clientes, inversionistas y socios estratégicos. Por ello, la ciberseguridad y la protección de datos deben entenderse no solo como obligaciones legales, sino como inversiones estratégicas para fortalecer la resiliencia, la continuidad del negocio y la confianza en las organizaciones. Estándares internacionales como aliados del cumplimiento. Aunque las leyes establecen las obligaciones generales, los estándares internacionales ofrecen metodologías reconocidas para implementar controles eficaces y demostrar una gestión diligente del riesgo. Entre los principales referentes destacan: ISO/IEC 27001:2022 para la gestión de la seguridad de la información. ISO/IEC 27002 para la implementación de controles de seguridad. ISO 31000 para la gestión integral de riesgos, entre otros.
La adopción de estos marcos facilita el cumplimiento de las obligaciones legales y fortalece la capacidad de las organizaciones para responder a un entorno digital cada vez más complejo. El verdadero reto: construir una cultura de ciberseguridad. La experiencia demuestra que muchas brechas de seguridad tienen su origen en el factor humano: errores operativos, desconocimiento de políticas, ataques de ingeniería social o uso inadecuado de los sistemas. Por ello, más que el simple cumplimiento normativo, las organizaciones deben fortalecer una cultura de seguridad basada en la concienciación, la capacitación continua, el liderazgo de la alta dirección y la corresponsabilidad de todo el personal. En conclusión, la Ley de Ciberseguridad y Seguridad de la Información y la Ley para la Protección de Datos Personales establecen un marco complementario para la gestión integral del riesgo digital. Mientras la primera fortalece la protección de los activos de información y la gestión del riesgo, la segunda garantiza un tratamiento de datos personales respetuoso de los derechos de las personas. Juntas impulsan un modelo de gobernanza, cumplimiento y resiliencia que permite a las organizaciones afrontar los desafíos del entorno digital, fortalecer la confianza de sus grupos de interés y transformar el cumplimiento normativo en una ventaja competitiva. Hoy, la ciberseguridad y la protección de datos constituyen dos pilares inseparables para proteger la información y asegurar la sostenibilidad de las organizaciones.
PORTADA
LANS LAW GLOBAL :
DERECHO Y NEGOCIOS|21
tres trayectorias, una nueva visión de la firma “La firma articula una nueva visión institucional basada en la integración de las capacidades de sus tres socios. Carlos Meléndez, director de LANS, explica un modelo que busca abordar los asuntos de sus clientes desde el litigio, la negociación estratégica y el acompañamiento corporativo.”
P
ara LANS LAW GLOBAL, iniciar una nueva etapa implica replantear la manera en que una firma legal responde a las necesidades de sus clientes. Su visión parte de integrar distintas experiencias profesionales dentro de una misma estructura y abordar los asuntos jurídicos no como problemas aislados, sino considerando también la realidad empresarial y las implicaciones que pueden existir alrededor de cada caso. Carlos Alberto Meléndez Navas, director de LANS, define este momento como la convergencia de las trayectorias de sus tres socios (Carlos Meléndez, Carlos Salmán y Jaime Cárcamo), cuyas experiencias se han desarrollado en diferentes ámbitos del ejercicio profesional y de la institucionalidad pública. “LANS representa hoy la convergencia de tres trayectorias que, por separado, ya eran sólidas y que juntas se han multiplicado y amplificado entre sí”, sostiene Meléndez. Detrás de esa integración existe una idea que, según el director de la firma, orienta el modelo que buscan consolidar: evitar que las diferentes necesidades legales de un cliente sean atendidas como compartimentos separados. “El cliente no necesita tres abogados con especialidades distintas trabajando en paralelo. Necesita una sola firma capaz de ver la totalidad de su problema jurídico y de su realidad de negocios”, explica. Desde esa perspectiva, LANS busca integrar dentro de una misma propuesta el litigio, la negociación estratégica y el acompañamiento corporativo, de manera que las diferentes dimensiones de un asunto puedan analizarse conjuntamente antes de definir una estrategia. Tres experiencias en una misma mesa La complementariedad entre los socios ocupa un lugar central en esta visión. Meléndez señala que las capacidades de cada uno se han construido desde experiencias profesionales diferentes y que la apuesta consiste en llevarlas a una misma mesa de análisis. Su trayectoria está vinculada al litigio penal y a las defensas integrales frente a situaciones que pueden derivar en la criminalización indebida de negocios jurídicos. Carlos Salmán incorpora la experiencia adquirida durante su trayectoria en los ministerios públicos, mientras Jaime Cárcamo suma el conocimiento desarrollado desde su paso por la institucionalidad del Estado salvadoreño. Más que mantener estas capacidades como prácticas independientes, el planteamiento es utilizarlas de manera complementaria cuando las características de un caso así lo requieran. Esta dinámica busca diferenciarse de un esquema que Meléndez
identifica como frecuente en la prestación tradicional de servicios legales: la contratación de distintos abogados o equipos para atender por separado los componentes corporativos, litigiosos, contractuales u otras necesidades de una misma empresa. “El caso no se divide entre distintos equipos que trabajan de forma aislada, sino que se analiza desde una sola mesa de trabajo con los tres socios, para buscar una salida integral y legal a las necesidades de nuestros clientes”, afirma. Una relación basada en claridad y confianza La nueva visión también alcanza la forma en que LANS busca relacionarse con sus clientes. Para Meléndez, el acompañamiento legal implica comunicar con claridad los escenarios que enfrenta una persona o empresa, incluso cuando las decisiones que deben adoptarse son complejas. La confianza, explica, debe construirse mediante una comunicación directa sobre la situación jurídica, las alternativas disponibles y los riesgos asociados a cada decisión. “La relación que LANS busca tener con sus clientes es de confianza. Queremos exponerles, con amplio criterio jurídico, la realidad de la situación que enfrentan y no darle vueltas a sus problemas, sino ofrecerles soluciones”, señala. Dentro de este modelo también aparece la incorporación de herramientas tecnológicas. LANS contempla el uso de tecnología e inteligencia artificial para apoyar procesos de investigación y fortalecer el análisis de los asuntos que atiende. Meléndez establece, sin embargo, una separación entre las posibilidades de estas herramientas y la responsabilidad profesional de los abogados. La tecnología será utilizada como apoyo estratégico, pero no como sustituto del criterio jurídico de los socios al momento de analizar los casos y tomar decisiones. Una práctica con distintas áreas de crecimiento La proyección de LANS contempla la consolidación de una práctica capaz de atender diferentes áreas dentro de una misma estructura. Entre ellas, Meléndez menciona el litigio penal, civil, mercantil, laboral y de familia, junto con el acompañamiento corporativo. La firma también identifica el ámbito de las inversiones como parte de su proyección, dentro de una visión que busca conectar la atención jurídica con las necesidades derivadas de las actividades empresariales. En esta nueva etapa, la apuesta de LANS no se limita, por tanto, a ampliar áreas de práctica. El planteamiento está en la forma de integrarlas: reunir experiencias provenientes de distintos espacios del ejercicio jurídico para analizar los asuntos desde una perspectiva común y ofrecer al cliente una estrategia compartida dentro de una misma estructura legal.
PORTADA 22|DERECHO Y NEGOCIOS
Carlos Meléndez: del litigio penal a la VISIÓN INTEGRAL
El expediente puede mostrar cómo llegó un conflicto ante un tribunal, pero no necesariamente explica dónde comenzó. Para Carlos Alberto Meléndez Navas, socio director y CEO de LANS, esa diferencia resulta determinante al momento de construir una estrategia de litigio. Su trayectoria profesional se ha desarrollado principalmente desde el derecho penal. Sin embargo, la experiencia en esta área le permitió identificar que detrás de determinados procesos existen controversias cuyo origen se encuentra en otros ámbitos del derecho. “En el ejercicio del litigio penal advertí que, con frecuencia, una acusación penal tenía su verdadero origen en una relación civil o mercantil mal resuelta, en una decisión societaria, en una relación laboral o incluso en una relación de familia”, explica.
cuando corresponde, los componentes patrimoniales relacionados con el caso. Esta forma de análisis cobra especial relevancia en controversias empresariales que terminan trasladándose al ámbito penal. Para Meléndez, cuando una disputa patrimonial o contractual es llevada indebidamente a ese terreno, las consecuencias pueden superar el desarrollo del propio proceso. La empresa, explica, puede enfrentar costos económicos y riesgos reputacionales que inciden directamente en su actividad. De ahí que la estrategia requiera comprender tanto la dimensión penal como las circunstancias empresariales y jurídicas que dieron origen al conflicto. Firmeza sustentada en el derecho
Esta perspectiva ha definido su manera de abordar los casos y constituye uno de sus principales aportes dentro de LANS: analizar el conflicto más allá de la materia jurídica bajo la cual ha sido planteado.
La experiencia en litigios también ha formado su visión sobre la manera de ejercer la defensa. Meléndez reconoce que algunos procesos exigen mantener posiciones jurídicas durante períodos prolongados y bajo escenarios de presión.
Regresar al origen del conflicto
“La firmeza se sostiene en el fundamento jurídico. La confrontación innecesaria se sostiene únicamente en el desgaste”, señala.
Meléndez considera que la preparación técnica constituye una condición indispensable para ejercer el litigio, pero sostiene que esta debe complementarse con capacidad estratégica y anticipación. “La preparación técnica es indispensable, pero no es suficiente. Lo que distingue a un litigante capaz de modificar el rumbo de un proceso es la capacidad de anticipación”, afirma. Su metodología comienza por reconstruir los hechos y las relaciones que existían antes de que surgiera el proceso. Esto implica examinar el negocio jurídico que pudo originar la controversia, las obligaciones asumidas por las partes, las estructuras societarias involucradas y,
Para el abogado, esta distinción forma parte del criterio que debe acompañar al litigante: defender una posición con determinación cuando existe sustento jurídico, sin convertir la confrontación en un objetivo por sí mismo. Su evolución profesional también lo llevó de la estrategia de casos individuales a la conducción de una organización legal. Como socio director, considera que dirigir una firma exige pensar en la construcción de una cultura de trabajo, la formación de abogados jóvenes y la transmisión de metodologías profesionales. Desde su participación en espacios jurídicos internacionales, Meléndez identifica además áreas que considera necesario continuar fortaleciendo en El Salvador, particularmente los estándares de gobernanza corporativa y transparencia. Dentro de LANS, su experiencia en las salas de audiencia se integra así con una perspectiva que busca comprender el conflicto desde sus causas. Una visión en la que litigar no comienza únicamente cuando existe un expediente, sino desde el análisis de las relaciones jurídicas que explican por qué ese expediente llegó a existir.
3 claves el
pensamiento de Carlos Meléndez 1. Ir al origen del conflicto: Entender qué hay detrás del expediente antes de definir la estrategia. 2. Anticiparse para litigar mejor: La técnica es indispensable, pero la estrategia exige prever escenarios y riesgos. 3. Firmeza con fundamento jurídico: Defender posiciones sólidas sin convertir el litigio en confrontación innecesaria.
PORTADA DERECHO Y NEGOCIOS|23
Carlos Salmán: de la experiencia en el
sistema de justicia a la NEGOCIACIÓN ESTRATÉGICA Conocer un conflicto desde diferentes posiciones puede cambiar la manera de entenderlo. Para Carlos Alberto Salmán Velásquez, socio director de LANS, su experiencia en la Fiscalía General de la República y la Procuraduría General de la República le permitió observar el funcionamiento del sistema de justicia desde perspectivas distintas y comprender que una controversia difícilmente puede analizarse únicamente desde los intereses de una de las partes. En la Fiscalía conoció la responsabilidad que implica una investigación rigurosa, el análisis de la prueba y el ejercicio de la acción penal. Su experiencia en la Procuraduría complementó esa perspectiva desde la defensa de los derechos de las personas. “Esa experiencia me enseñó que el derecho no puede analizarse únicamente desde la teoría o desde el interés de una sola parte. Cada conflicto tiene dimensiones humanas, económicas y sociales que deben comprenderse antes de proponer una solución”, sostiene. Ese aprendizaje constituye hoy una de las bases de su aporte dentro de LANS: comprender los intereses que existen detrás de las posiciones jurídicas y evaluar las diferentes alternativas antes de llevar una controversia hasta sus últimas instancias. Negociar también es estrategia Salmán encuentra en la negociación, la conciliación y los acuerdos extrajudiciales una de sus principales áreas de fortaleza. Su planteamiento parte de que acudir a un litigio no siempre constituye la única —ni necesariamente la mejor— alternativa para proteger los intereses de un cliente. Antes de recomendar una demanda, considera necesario valorar factores como el costo económico, el tiempo, el impacto reputacional y las posibilidades reales de alcanzar un resultado favorable. “Considero que negociar puede ser la mejor estrategia. Evitar el conflicto también puede representar una verdadera victoria. No siempre se trata de ganar un juicio”, afirma. Para Salmán, negociar tampoco significa adoptar una posición de debilidad. Una negociación efectiva requiere conocer el derecho, dominar los elementos del caso y estar preparado para defender al cliente si el conflicto avanza hacia otras instancias. “La firmeza no consiste en rechazar el diálogo, sino en saber hasta dónde podemos negociar sin comprometer los intereses esenciales del cliente”, explica. Prevenir antes que enfrentar el conflicto Esta visión se complementa con otro componente de su práctica: la prevención jurídica. Salmán considera que contratos, poderes y estructuras patrimoniales correctamente diseñados pueden anticipar escenarios, delimitar responsabilidades y establecer mecanismos para resolver futuras controversias. “La prevención jurídica representa una de las inversiones más rentables para una empresa o para cualquier persona”, señala. Esta perspectiva adquiere especial importancia en el ámbito empresarial, donde una misma decisión puede producir implicaciones corporativas, laborales, fiscales, administrativas e incluso penales. Por ello, sostiene que el abogado necesita una visión multidisciplinaria capaz de identificar esas conexiones antes de que se conviertan en contingencias.
Dentro de LANS, Salmán define su papel como el de un conciliador que aporta una mirada orientada a la negociación, la prevención de riesgos y la solución de conflictos. Ese perfil se integra con las capacidades de los demás socios para construir estrategias desde diferentes perspectivas jurídicas. Su visión parte, finalmente, de una idea concreta: una solución legal no debería limitarse a terminar una controversia inmediata. Debe procurar que el problema no vuelva a producirse y ofrecer al cliente condiciones de mayor seguridad para continuar tomando decisiones.
3 claves del
pensamiento de Carlos Salmán 1. Negociar también es estrategia: Resolver un conflicto no siempre significa llevarlo hasta un juicio. 2. Prevenir antes que enfrentar: Anticipar riesgos jurídicos permite proteger al cliente y evitar futuras controversias. 3. Entender los intereses detrás del conflicto: Escuchar a las partes permite construir soluciones más equilibradas y sostenibles.
PORTADA 24|DERECHO Y NEGOCIOS
Jaime Cárcamo: de la experiencia
institucional a la ASESORÍA CORPORATIVA Para Jaime Roberto Cárcamo, socio director de LANS, la asesoría corporativa comienza antes de redactar un contrato o constituir una sociedad. Requiere entender cómo funciona el negocio, cuáles son sus fuentes de financiamiento, qué riesgos enfrenta y qué condiciones jurídicas necesita para desarrollarse. Su experiencia en instituciones públicas le permitió conocer desde adentro procesos relacionados con contratación de personal, compras públicas e inversiones. Ese conocimiento lo traslada hoy al acompañamiento de empresas e inversionistas que deben relacionarse con la administración pública, participar en licitaciones o evaluar los requisitos legales de sus proyectos. A ello suma su experiencia en el ámbito privado y en el funcionamiento de sociedades, una combinación que ha definido su manera de entender la práctica corporativa. “Creo firmemente que un abogado que trabaja en el ámbito corporativo y societario debe convertirse en un asesor estratégico de la sociedad y no simplemente en un redactor de documentos”, sostiene. Entender primero el negocio Para Cárcamo, asesorar una empresa exige conocer su actividad, cómo operará, de dónde obtendrá sus ingresos, cómo se financiará y cuáles son los riesgos asociados a sus decisiones. Ese conocimiento también permite identificar posibles incentivos o beneficios vinculados con determinadas actividades económicas o inversiones. Su planteamiento es que el derecho debe acompañar el desarrollo empresarial y proporcionar rutas claras para cumplir con las regulaciones. “Considero que el verdadero valor de un abogado está en convertir normas complejas en soluciones prácticas para sus clientes”, afirma.
Esta visión también determina su enfoque preventivo. Cárcamo identifica como uno de los errores frecuentes de empresarios e inversionistas considerar que los aspectos legales pueden resolverse después de tomar las decisiones de negocio. Una adquisición inmobiliaria sin una investigación registral previa o el lanzamiento comercial de una marca sin haber asegurado su protección son ejemplos de decisiones que pueden generar contingencias y costos posteriores. “Pensar que los aspectos legales pueden resolverse después suele resultar mucho más oneroso que atenderlos correctamente desde el inicio”, explica. Acompañar la vida de la empresa El mismo principio aplica al funcionamiento societario. Constituir una sociedad, señala Cárcamo, representa solamente el comienzo de una relación jurídica que requiere acompañamiento durante toda su existencia. La administración, las juntas directivas y las juntas generales de accionistas adoptan decisiones que deben estar correctamente sustentadas y documentadas. Cuando una empresa crece financieramente sin que su estructura jurídica avance al mismo ritmo, pueden aparecer vacíos que posteriormente se conviertan en riesgos. Cárcamo señala que esta situación suele hacerse evidente cuando una sociedad ha realizado operaciones relevantes sin contar con documentos que las respalden adecuadamente. Dentro de LANS, su aporte se concentra en el área jurídica estratégica, la estructuración de operaciones complejas y el acompañamiento de sociedades e inversiones nacionales y extranjeras. También participa, junto con los demás socios, en litigios que requieren integrar distintas áreas del derecho. Su experiencia corporativa y conocimiento institucional se complementan así con los perfiles de Carlos Meléndez y Carlos Salmán dentro del modelo integral de la firma. Para Cárcamo, esa práctica profesional se resume también en un principio personal: la lealtad. “Leal a mis socios, a los clientes y a los principios que rigen esta profesión”.
3 claves
del pensamiento de Jaime Cárcamo 1. Entender el negocio para asesorar mejor: El abogado corporativo debe ser un asesor estratégico, no solo un redactor de documentos. 2. Prevenir antes de invertir o decidir: Atender lo legal desde el inicio reduce riesgos, costos y futuras contingencias. 3. Convertir normas en soluciones prácticas: El derecho debe facilitar el desarrollo empresarial con seguridad jurídica.
ESPECIAL 26|DERECHO Y NEGOCIOS
EL SILENCIO ANTE EL RIESGO DIGITAL: ciberseguridad y
responsabilidad legal Legislativo No. 143) y la Ley para la Protección de Datos Personales (Decreto Legislativo No. 144), ambas publicadas el 15 de noviembre de 2024. Comparten una premisa central: la seguridad de la información ya no se presume, se demuestra.
Gracia María Aldana ABOGADA, MÁSTER EN ADMINISTRACIÓN Y DIRECCIÓN DE EMPRESAS
E
l silencio nunca sale gratis. En ciberseguridad, cada hora que una empresa tarda en admitir, documentar o notificar un incidente tiene un precio, y ese precio ya no lo fija el mercado: lo fija la ley. Durante años, la ciberseguridad se trató como un asunto de infraestructura. Hoy esa mirada resulta insuficiente: el riesgo digital se convirtió en una materia de gobierno corporativo, con obligaciones legales y consecuencias que ningún consejo de administración debería subestimar. En El Salvador, el error más costoso que puede cometer una empresa ya no ocurre solo en un servidor. Ocurre cuando el riesgo digital queda fuera de la conversación de la alta dirección, justo cuando la organización debería preguntarse qué obligaciones legales acompañan la operación de sus sistemas y la respuesta ante un incidente. La ciberseguridad dejó de ser un asunto exclusivo del área técnica para convertirse en un componente esencial del cumplimiento y la responsabilidad corporativa. El punto de quiebre legal Durante 2024, El Salvador aprobó dos cuerpos normativos que modificaron el estándar de diligencia esperado de las empresas: la Ley de Ciberseguridad y Seguridad de la Información (Decreto
La Ley de Ciberseguridad incorpora deberes de gestión de riesgos, notificación de incidentes y controles proporcionales a la criticidad de la información. Su alcance conviene precisarlo: obliga a las instituciones del Estado y a cualquier entidad, pública o privada, que administre recursos públicos, bienes estatales o incida en infraestructuras críticas. La Ley de Protección de Datos, en cambio, es de aplicación general: exige que toda organización que procese datos personales cuente con medidas de seguridad documentadas y mecanismos de respuesta ante vulneraciones. Un incidente de seguridad ya no es solo un problema técnico; también es un hecho jurídico con plazos y responsables identificables. Lo importante es que ninguna de las dos normas opera en el vacío. Telecomunicaciones, comercio electrónico y servicios digitales ya no pueden tratar la ciberseguridad como una práctica meramente voluntaria: deben poder acreditar que sus controles son adecuados y que sus decisiones están respaldadas por evidencia. No basta con afirmar que existían medidas de seguridad; hay que poder demostrarlo. El sector financiero En el sector financiero, el estándar es todavía más exigente. Bancos, aseguradoras y demás entidades supervisadas enfrentan un marco técnico robusto: la NRP-23, la NRP-24, la NRP-32, la NRP-20 y la NRP36, que fortalecen, respectivamente, la seguridad de la información, la continuidad del negocio, la ciberseguridad en canales digitales, la gestión integral de riesgos y la prevención de lavado de dinero y de activos. Lejos de ser normas aisladas, exigen coherencia entre políticas internas, contratos con terceros y reportes al supervisor. Una organización puede enfrentar, por un mismo incidente, requerimientos regulatorios distintos que
obligan a responder de forma simultánea. Esa capacidad de reacción coordinada es una prueba decisiva del nivel de madurez del cumplimiento corporativo. El costo del incumplimiento El incumplimiento ya no se limita a observaciones de auditoría. Según la norma infringida, las consecuencias pueden incluir multas administrativas, medidas correctivas, responsabilidad civil frente a terceros y, en ciertos casos, responsabilidad penal. A ello se suma un costo que muchas empresas subestiman: el daño reputacional, que en sectores basados en confianza, como el financiero, puede superar el efecto de la sanción formal. La forma en que la empresa responde también importa. Las autoridades valoran con atención la conducta posterior: no se evalúa solo el hecho, sino la reacción. Quien notifica oportunamente y coopera recibe un trato distinto al de quien oculta el incidente o responde fuera de tiempo. La transparencia proactiva no debilita la posición de la empresa; al contrario, puede fortalecerla. La notificación no espera Un punto que suele generar dudas es el momento de notificar. La obligación no espera a que un proveedor externo confirme el alcance completo del incidente. La empresa, como responsable del tratamiento, debe activar su protocolo y notificar a la autoridad competente, y en su caso a los titulares afectados, dentro del plazo legal; si además es entidad supervisada por la SSF, ese deber corre en paralelo. Por eso todo contrato con proveedores tecnológicos debería prever plazos de notificación más cortos que los que el proveedor propondría por defecto. Un contrato débil no elimina el riesgo: simplemente lo traslada de vuelta a quien contrató. Los estándares técnicos La normativa salvadoreña no exige reinventar la rueda. Marcos como ISO/IEC 27001 o el NIST Cybersecurity Framework ofrecen estructuras probadas para organizar controles y sostener evidencia de diligencia razonable. Su valor no está en el certificado como tal, sino en su capacidad para ordenar procesos reales y verificables:
ESPECIAL DERECHO Y NEGOCIOS|27
un manual guardado en archivo no protege a una empresa durante una auditoría ni después de un incidente. Lo que realmente sirve es un sistema vivo, con políticas vigentes, controles aplicados y decisiones documentadas. En ciberseguridad, la forma importa tanto como el contenido.
con plazos definidos? ¿Los contratos con proveedores tecnológicos incluyen obligaciones exigibles y no solo declaraciones generales? ¿La junta directiva recibe reportes periódicos sobre el riesgo digital? ¿Se ha ejecutado un simulacro de incidente en los últimos doce meses?
Tres decisiones clave
Cuando la respuesta a más de una de estas preguntas es incierta, el riesgo ya no es hipotético: es una brecha de cumplimiento que un regulador puede identificar con facilidad.
La experiencia demuestra que la mayoría de los incidentes no surge de fallas tecnológicas sofisticadas, sino de errores humanos, contratos mal diseñados y ausencia de gobernanza. Tres decisiones separan a una empresa que cumple de una que realmente se prepara: gobernanza, con roles claros para decidir, notificar y comunicar ante un incidente; gestión contractual, sujetando a todo proveedor con acceso a información sensible a cláusulas de confidencialidad y obligaciones de notificación exigibles; y cultura de práctica, porque las políticas sin ejercicios reales rara vez sobreviven al primer incidente. Preguntas que importan La alta dirección no necesita un discurso más sobre ciberseguridad; necesita responder preguntas concretas. ¿Existe un inventario actualizado de los datos personales y críticos que procesa la organización? ¿Hay un protocolo escrito de respuesta a incidentes
La idea central La ciberseguridad empresarial en El Salvador ya no admite un enfoque reactivo. El marco legal vigente exige documentar, prevenir y responder con evidencia; las buenas intenciones ya no bastan. Quien integre el riesgo digital en su gobierno corporativo estará mejor posicionado frente a la fiscalización regulatoria y frente a los incidentes que, tarde o temprano, toda empresa enfrenta. La pregunta que vale la pena dejar abierta no es si ocurrirá un incidente, sino si la organización podrá demostrar, el día en que ocurra, que hizo lo que la ley exigía antes de que fuera necesario. Esa capacidad de demostrarlo, más que cualquier política archivada, es hoy la verdadera medida de madurez digital. El silencio, después de todo, es la única estrategia que ninguna ley perdona.
La pregunta que vale la pena dejar abierta no es si ocurrirá un incidente, sino si la organización podrá demostrar, el día en que ocurra, que hizo lo que la ley exigía antes de que fuera necesario.
ESPECIAL 28|DERECHO Y NEGOCIOS
LA INTELIGENCIA ARTIFICIAL Como amenaza para la seguridad laboral y el futuro del trabajo
Carlos Francisco Nova SOCIO FUNDADOR NOVA & ASOCIADOS
L
a inteligencia artificial (IA) ha experimentado un avance exponencial en las últimas décadas, transformando diversos sectores de la economía y la sociedad. Uno de los ámbitos más impactados por esta tecnología es el mercado laboral, donde la IA está generando cambios profundos en la naturaleza del trabajo y las habilidades requeridas. Como abogado laboralista, es crucial analizar cómo estas tecnologías impactan en la seguridad laboral y el futuro del empleo, con el fin de proponer soluciones que permitan aprovechar los beneficios de esta tecnología mientras se mitigan sus posibles efectos adversos. En el presente artículo, denominado “La Inteligencia Artificial como amenaza para la seguridad laboral y el futuro del trabajo”, se examinan los efectos de la IA en el mercado laboral, los sectores más afectados, los desafíos para el futuro del trabajo y las posibles soluciones. Los gobiernos de Latinoamérica, incluyendo El Salvador, enfrentan el desafío de proteger el empleo frente a los desplazamientos causados por la inteligencia artificial (IA), desde
la perspectiva del derecho laboral salvadoreño y, hay varias consideraciones que se deben tomar en cuenta. La protección del empleo también se relaciona con el desarrollo de políticas laborales y de protección social que respondan a los desafíos planteados por la automatización y la IA; esto incluye la necesidad de adaptar las políticas laborales para proteger a los trabajadores desplazados y fomentar el desarrollo de nuevas habilidades que sean pertinentes en un mercado laboral transformado por la tecnología. En resumen, los gobiernos de Latinoamérica tienen un papel crucial en la protección del empleo frente a los desplazamientos causados por la IA. En El Salvador, estas acciones deben alinearse con los principios de igualdad de oportunidades y la aplicación favorable de las normas laborales para los trabajadores, mientras se desarrollan políticas adaptativas que respondan a los cambios tecnológicos¹
Impacto en el mercado laboral ¹ Código de Trabajo de El Salvador. D.O N° 142 Tomo N° 236 Fecha: 31 de julio de 1972.
1.1. Automatización de tareas repetitivas La IA está automatizando tareas repetitivas y predecibles, reduciendo costos para las empresas, pero también elevando el riesgo de pérdida de empleos para quienes las realizan. Esto se observa en el sector manufacturero, donde robots y sistemas de IA reemplazan trabajo en líneas de producción, y en servicios, donde automatiza funciones como análisis de riesgos financieros o conducción, afectando especialmente roles administrativos y de soporte. 1.2. Desplazamiento calificados
de
trabajadores
Además de la automatización de tareas repetitivas, la IA también está desplazando a trabajadores calificados en diversas profesiones. Los algoritmos avanzados permiten realizar análisis complejos que antes requerían la intervención humana. Por ejemplo, en el sector legal, los sistemas de IA pueden analizar documentos, realizar investigaciones jurídicas y llevar a cabo tareas de revisión de contratos de manera más eficiente que los abogados humanos.
ESPECIAL DERECHO Y NEGOCIOS|29
Sectores más afectados
Polarización del mercado laboral:
2.1. Manufactura
La automatización suele impactar más a empleos de menor calificación y mejor remuneración, mientras que los roles que requieren habilidades avanzadas y creativas serían menos reemplazables. Esto amplía la brecha entre trabajadores de altos y bajos ingresos.
La industria manufacturera ha sido uno de los sectores más impactados por la IA. Los robots industriales y sistemas de IA están reemplazando a trabajadores, ya que estos sistemas han permitido la automatización de una gran variedad de tareas en las líneas de producción, desde el ensamblaje hasta el control de calidad. Esto ha llevado a la reducción de la mano de obra humana en este sector. La automatización de estas tareas no solo mejora la eficiencia sino que también reduce el margen de error humano, lo que puede llevar a una disminución de empleos en este sector. 2.2. Transporte El desarrollo de vehículos autónomos es de las aplicaciones más avanzadas de la IA. Su automatización podría reducir o eliminar la necesidad de conductores en transporte de carga y servicios de taxi, afectando directamente su empleo y transformando radicalmente el sector, aunque la tecnología aún se perfecciona. Si bien la tecnología aún se encuentra en desarrollo, su implementación podría eliminar en el futuro cercano la necesidad de conductores, transformando radicalmente el sector. 2.3. Servicios Financieros La IA está revolucionando los servicios financieros al automatizar procesos como la evaluación de riesgos y la gestión de inversiones. Esto no solo agiliza los servicios ofrecidos por las instituciones financieras, sino que también reduce la demanda de trabajo humano en áreas tradicionalmente ocupadas por analistas y consultores financieros como la banca, los seguros y la gestión de activos.
Desafíos para el Futuro del Trabajo 3.1. Desigualdad Económica La automatización y la IA podrían exacerbar la desigualdad económica al concentrar la riqueza en manos de aquellos que controlan estas tecnologías. Los trabajadores desplazados podrían enfrentar dificultades para reinsertarse en el mercado laboral, especialmente si no cuentan con las habilidades necesarias para adaptarse a nuevas funciones. El impacto de la IA en el mercado laboral puede profundizar esta desigualdad de varias maneras. Concentración de riqueza: Los beneficios de la IA podrían concentrarse en grandes empresas propietarias de la tecnología, aumentando la desigualdad: mientras pocos ganan, muchos trabajadores desplazados verían caer o perder sus ingresos.
Desempleo Tecnológico: El reemplazo de trabajadores humanos puede elevar el desempleo, especialmente en sectores como manufactura y transporte, afectando con mayor fuerza a personas con menos educación y habilidades para reconvertirse. Impacto en la movilidad social: La combinación de menor ingreso, menos oportunidades de reempleo y acceso limitado a educación/formación reduce la movilidad social ascendente, perjudicando sobre todo a las familias de menos recursos. Consecuencias en salud mental: La inseguridad laboral aumenta el estrés y la ansiedad; el desempleo prolongado puede contribuir a la depresión; y las presiones económicas suelen deteriorar dinámicas familiares y redes sociales. Además, como forma de afrontamiento, algunos pueden desarrollar conductas perjudiciales (p. ej., adicciones). A esto se suma que quienes más sufren económicamente suelen tener menor acceso a atención en salud mental
Resumen: En conjunto, la IA puede profundizar la desigualdad económica y social, y con ello generar impactos graves en el bienestar psicológico de quienes quedan desplazados, por lo que se requieren soluciones integrales que combinen medidas laborales y apoyo a la salud mental.
3.2. Cambio en las Habilidades Requeridas A medida que la IA se integra en diversos sectores, las habilidades requeridas por los trabajadores también están cambiando. Se demanda una mayor capacidad de adaptación, creatividad y pensamiento crítico, mientras que las habilidades más rutinarias y repetitivas pierden valor. Esto implica la necesidad de formación y desarrollo de nuevas competencias por parte de los trabajadores. 3.3. Políticas Laborales y de Protección Social El impacto de la IA en el mercado laboral también plantea desafíos para las políticas laborales y de protección social. Es necesario que los sistemas de seguridad
social, capacitación y reempleo se adapten para brindar apoyo a los trabajadores afectados por la automatización, y que las regulaciones laborales se actualicen para abordar las nuevas realidades del trabajo. Posibles Soluciones 4.1 Educación y formación continua Para adaptarse a las nuevas habilidades que demanda la IA, es necesario invertir en programas de capacitación a lo largo de la vida laboral. Esto incluye: formación en herramientas digitales y de datos, desarrollo de pensamiento crítico/creatividad para tareas complejas, fortalecimiento de habilidades sociales y emocionales, y acceso a procesos flexibles de recalificación. 4.2. Adaptación de Políticas Laborales Las políticas laborales deben actualizarse para responder de forma integral a los efectos de la IA. Esto implica crear sistemas de protección social para apoyar a trabajadores desplazados (subsidios, reentrenamiento y reinserción), establecer regulación de la automatización para asegurar condiciones laborales justas y límites éticos, y promover modelos flexibles de trabajo como teletrabajo, horarios adaptables y empleo parcial. Además, se requiere un diálogo social efectivo entre sindicatos, empresas y gobiernos para que las medidas reflejen necesidades y preocupaciones de todos. 5.1. Colaboración Público-Privada Para abordar de manera efectiva las implicaciones de la IA en el mercado laboral, es fundamental una estrecha colaboración entre el sector público y el privado. Algunas áreas clave de trabajo conjunto incluyen: Además, se requiere un diálogo social efectivo entre sindicatos, empresas y gobiernos para que las medidas reflejen necesidades y preocupaciones de todos. Desarrollo de estrategias nacionales. Inversión en investigación y desarrollo. Programas de capacitación y recalificación. Creación de entornos experimentación.
de
prueba
y
Desarrollo de estándares y políticas de gobernanza.
Finalmente, es importante mencionar que la implementación de la inteligencia artificial en el mercado laboral está transformando el trabajo y las habilidades necesarias: mejora la eficiencia y la productividad, pero también eleva riesgos para la seguridad laboral y el futuro del empleo. Por eso, es clave analizar estos efectos de forma integral y plantear soluciones para que las personas puedan adaptarse y prosperar, con protección de sus derechos y oportunidades.
DERECHO 30|DERECHO Y NEGOCIOS
Una propuesta de modernización de la ley de mediación, conciliación y arbitraje con reglas adversativas de prueba 1.- LAS LINEAS GENERALES ACTUALES
La LMCA bajo el criterio de libertad probatoria, deriva la responsabilidad en establecer en su reglamento las disposiciones de prueba a los CMA o a las partes, como es el arbitraje ad-hoc. La autonomía de la voluntad permite que las partes puedan diseñar un procedimiento privado y especializado, su legitimidad depende de que ambas conozcan oportunamente la evidencia contraria, puedan impugnarla y dispongan de una oportunidad razonable para presentar su caso. La autonomía procesal no significa ausencia de reglas, sino capacidad para adaptar aquéllas razonables y legales a la controversia, que brinde seguridad jurídica. Por ello, El Salvador necesita desarrollar un régimen probatorio arbitral en la LMCA que preserve la rapidez y sencillez del mecanismo, que garantice la confrontación, igualdad, confiabilidad y decisiones razonables previsibles.
Rommell Ismael Sandoval DOCTOR EN DERECHO, CONSULTOR Y ÁRBITRO
La LMCA establece los principios flexibilidad, igualdad, audiencia y contradicción; exige valorar la prueba conforme a la sana crítica; permite adoptar reglas institucionales o diseñar libremente el procedimiento; regula la presentación inicial de documentos; atribuye al tribunal la decisión sobre admisibilidad, pertinencia y valor; y ordena comunicar a la contraparte todo material probatorio recibido. Sin embargo, estas disposiciones no desarrollan declaraciones testimoniales escritas, interrogatorio directo, contrainterrogatorio, re-contrainterrogatorio, re-directo, prueba pericial de parte, conferencia de expertos, producción específica de documentos, privilegios, evidencia electrónica, inferencias adversas ni audiencias remotas. Si bien con la buena práctica salvadoreña se han adoptado reglas adversariales en el procedimiento arbitral, tomando en consideración lo dispuesto en el CPCM, asimismo, en la instalación del tribunal arbitral se ha adoptado como buena práctica poner a disposición de las partes una propuesta de procedimiento probatorio para que todos puedan aprobarla, así como el desarrollo de audiencias virtuales y la firma digital o escaneada de las partes y del tribunal (principio de equivalencia). 2.- UNA PROPUESTA
I
ntroducción. La Ley de Mediación, Conciliación y Arbitraje (LMCA) establece las normas del procedimiento arbitral. Separa el arbitraje institucional (regido por las reglas de un Centro de Mediación y Arbitraje, CMA) y el arbitraje (ad-hoc), cuyos árbitros son nombrados por las partes. También separa el arbitraje en equidad del de derecho. En ambos casos, son los abogados de las partes las que tienen la responsabilidad y facultad de identificar las fuentes de prueba de sus afirmaciones contenidas en la demanda y la contestación de esta, y practicarla en audiencia. El tribunal arbitral decide y emite un laudo arbitral dándole un peso de convicción a la prueba. Esta es una exigencia del Estado de Derecho. El tribunal debe actuar de forma autónoma e independiente, decidir y emitir el laudo arbitral valorando la prueba.
La incorporación de reglas adversativas en la LMCA no convertiría al árbitro o al tribunal arbitral en un espectador ni trasladaría automáticamente el proceso judicial anglosajón. El modelo arbitral internacional puede considerarse como híbrido debido a la mezcla de culturas jurídicas, especialmente porque las partes construyen sus teorías del caso, presentan evidencia y confrontan la prueba adversa, mientras el tribunal dirige activamente el procedimiento, ordena aclaraciones, limita actuaciones abusivas y controla la pertinencia de la prueba para que se admita o rechace, evalúa la proporcionalidad y costos. La comparación internacional entre reglas de prueba demuestra que no existe un único modelo. Las Reglas de Arbitraje del CIADI de 2022 ofrecen una secuencia precisa para solicitudes de documentos, objeciones, declaraciones testimoniales, expertos de parte y expertos designados por el tribunal. Su principal ventaja es la previsibilidad, aunque su estructura responde a
DERECHO DERECHO Y NEGOCIOS|31
controversias de inversión generalmente complejas. CIARB, por su parte, combina reglas generales con guías operativas sobre expertos, órdenes procesales, tecnología, audiencias remotas y conferencia de testigos. Su fortaleza es el detalle práctico y su debilidad radica en que muchas guías constituyen soft law y requieren acuerdo o incorporación mediante orden procesal. Por su lado las disposiciones y práctica de la AAA/ICDR aporta el límite más claro frente al discovery judicial estadounidense. Su modelo permite un intercambio documental controlado, pertinente, material y económicamente razonable, pero evita como práctica ordinaria las deposiciones, interrogatorios escritos y solicitudes generales de admisión. La ICC adopta un enfoque más flexible porque concede amplias facultades al tribunal para establecer los hechos, recibir testigos y expertos, ordenar evidencia adicional y ajustar el procedimiento a la complejidad del caso. Sus reglas expeditas incluso permiten restringir o excluir la producción documental. Esa flexibilidad exige, sin embargo, una orden procesal inicial suficientemente detallada. Las Reglas IBA sobre Práctica de Prueba de 2020 ofrecen una arquitectura técnica detallada, que puede permitir una discusión amplia en el foro salvadoreño. Regulan documentos, testigos, peritos, inspecciones y audiencia probatoria. Para solicitar documentos exigen identificar un documento o una categoría estrecha, explicar su relevancia y materialidad, demostrar que no se encuentra razonablemente disponible y justificar por qué se presume que está bajo control de la contraparte. Permiten objeciones por privilegio, confidencialidad, carga desproporcionada, pérdida, ilicitud, protección de datos o economía procesal. Las reglas del Redfern Schedule concentra solicitud, justificación, objeción, réplica y decisión en una matriz para el descubriendo de prueba documental, y ahora digital, mejorando la trazabilidad y evitando incidentes dispersos. En la práctica los tribunales arbitrales ad-hoc han intentado regular el descubrimiento de prueba en El Salvador, pero al no tener esta cultura jurídica de lealtad procesal, y carecer de consecuencias sobre conductas de obstrucción de las partes, en la práctica, ha implicado un dispendio de tiempo, que obliga al tribunal a dar órdenes de dirección y advertencias. La posible reforma salvadoreña debe clarificar una producción limitada del discovery de prueba documental y digital. No se trata de autorizar investigaciones exploratorias o “excursiones de pesca” del litigante dentro de todos los archivos de una empresa, sino de obtener información concreta relacionada con cuestiones previamente delimitadas, y de prueba potencialmente
pertinente. El tribunal debe evaluar la utilidad probable, costo, período, formato y disponibilidad. Así como la disposición del perito y sus facultades. Cuando exista información electrónica, la orden procesal debe regular correos, mensajería, bases de datos, archivos nativos, metadatos necesarios, términos de búsqueda, de duplicación, protección de datos y ciberseguridad. Esto incluye el deber de introducir mediante testigos la autenticación de la prueba digital, evitando la pérdida de tiempo del tribunal. La prueba pericial también requiere reglas específicas. El experto debe revelar formación, instrucciones, documentos, metodología, supuestos, conclusiones, limitaciones, remuneración y relaciones relevantes en su curriculum, sometido al interrrogatorio y contrainterrogatorio en audiencia. Su deber principal consiste en asistir al tribunal con independencia intelectual, aunque haya sido contratado, por una parte. 3.- PREVISIBILIDAD Y SEGURIDAD JURÍDICA Las ventajas de la reforma serían la previsibilidad y seguridad jurídica, igualdad entre las habilidades de los abogados, fortalecer la calidad decisoria, estandarizar la introducción de la prueba tecnológica y mejorar las condiciones de ejecutabilidad del laudo. También podría reducir costos, solicitudes documentales específicas y concentración de controversias periciales y del descubrimiento de prueba. Puede haber alguna oposición a estas propuestas debido a que se consideren los riesgos de la judicialización del arbitraje, el aumento de objeciones, búsquedas electrónicas costosas, preparación excesiva de testigos y desigualdad económica. Estos peligros deben controlarse mediante proporcionalidad, buena fe, gestión activa y distribución de costos por conducta abusiva. 4.- PROPUESTA DE REFORMA La propuesta normativa de introducción de reglas de prueba, basada en la experiencia y buena práctica nacional, contendría garantías inderogables y facultades esenciales; procedimiento para desarrollar los turnos de los interrogatorios directos y contrainterrogatorios (sugestivos), declaraciones, expertos, producción documental, evidencia electrónica y audiencias remotas. Una orden procesal inicial adaptaría esas reglas a la cuantía y complejidad de cada controversia. La legislación debería reconocer carga de la prueba, dirección arbitral, autenticidad tecnológicamente neutral, privilegios, confidencialidad, producción limitada e inferencias adversas ante incumplimientos injustificados, siempre después de escuchar a las partes. Esta arquitectura propuesta debe ser compatible con el artículo 23 de la Constitución y con la sana crítica prevista por la legislación arbitral. Además, reduciría el riesgo de nulidad por denegación injustificada de prueba, porque obligaría al tribunal a motivar las exclusiones relevantes y a dejar constancia de que cada parte tuvo una oportunidad procesal real para presentar y controvertir evidencia decisiva.
En conclusión, la modernización del arbitraje salvadoreño
no exige copiar íntegramente ningún sistema extranjero. Debe combinar la experiencia y buenas prácticas de El Salvador, la estructura procesal y probatoria del CIADI y las Reglas IBA, la contención del discovery de AAA/ICDR, la flexibilidad de la ICC, las guías operativas de CIARB y la neutralidad, autonomía e independencia del procedimiento y tribunal arbitral de la CNUDMI. Así, El Salvador podría construir un régimen probatorio adversativo, proporcional y tecnológicamente actualizado que fortalezca el derecho de confrontación de las partes sin sacrificar la autonomía, privacidad, celeridad y eficiencia que justifican el arbitraje. El sistema probatorio salvadoreño debe demostrar su confiabilidad ante el inversionista salvadoreño y el extranjero. Este es un momento importante, ante el auge de los conflictos de construcción entre el Estado y las empresas, lo cual generaría confiabilidad, para reconocer el foro arbitral como sede natural para la solución de estos.
EMPRESARIAL 32|DERECHO Y NEGOCIOS
EL DERECHO FINANCIERO
afronta el reto de sus nuevas fronteras tecnológicas que el sector busca construir un ecosistema digital moderno, mejorando el servicio de calidad y de confianza en el rubro. Este evento regional cuenta con el respaldo de instituciones financieras, firmas legales y medios de comunicación que en calidad de Patrocinadores Diamante, Platino, Oro, Bronce y Media Partner, tienen un papel importante en la organización y desarrollo de la edición 45 de COLADE.
Un congreso pensado para anticipar, no sólo para informar En la presentación oficial del Congreso, los organizadores describen esta edición como un espacio distinto al formato tradicional de conferencias. La agenda se plantea como un ejercicio de anticipación y diálogo para definir el marco jurídico en LATAM. Esa es, según explicaron, la razón de ser del congreso: dar a la región herramientas de criterio jurídico frente a cambios en el sistema financiero.
¿
Cómo regular la inteligencia artificial dentro del sistema financiero, qué hacer con los llamados neurodatos, hasta dónde debe llegar la identidad digital soberana y qué marco fiscal corresponde a los activos digitales? Estas son algunas de las preguntas que todavía no tienen una respuesta concreta en América Latina y que ocuparán el centro del debate en el Congreso Latinoamericano de Derecho Financiero, COLADE 2026, que se realizará en San Salvador los días 15 y 16 de octubre. Lo más caro no es el ataque; es seguir Este Congreso es organizado por la Asociación Bancaria Salvadoreña (ABANSA) y la Federación Latinoamericana de Bancos (FELABAN); el cual reunirá a más de 25 especialistas provenientes de España, Estados Unidos, Colombia, Panamá, Costa Rica y El Salvador, siendo este último, una de las voces de la experiencia en la implementación de nuevos modelos financieros y digitales. La elección del país como sede no responde únicamente a un gesto de cortesía regional. El Salvador ha avanzado en los últimos años en la construcción de un marco normativo propio como la Ley de Activos Digitales y la creación de la Comisión Nacional de Activos Digitales (CNAD). Este es uno de los ejemplos que lo coloca como un punto de referencia dentro de la conversación que impulsa COLADE.
Respaldo institucional y participación del sector bancario La Presidenta y Directora Ejecutiva de la ABANSA, Luz María de Portillo, señaló que el congreso constituye una oportunidad para fortalecer el intercambio de experiencias entre juristas, reguladores y representantes de la banca latinoamericana, en un momento en
El programa académico se organiza en ocho ejes temáticos: regulación financiera y tecnología; inteligencia artificial, fraude y ciberseguridad; estándares globales y banca regional; activos digitales y fiscalidad; identidad digital soberana y neurodatos; vehículos de inversión especiales; blockchain y contratos inteligentes; y la sinergia entre la banca tradicional y las empresas fintech. Estos se desarrollarán a lo largo de doce sesiones, durante los dos días. Entre los temas del programa, el de los neurodatos, la información derivada de dispositivos capaces de registrar patrones biométricos o cognitivos de las personas es uno de los atractivos, así como los activos digitales y la implementación de la Inteligencia Artificial. Con esta edición, El Salvador se posiciona nuevamente ante los ojos del mundo, como un ejemplo de innovación, transformación y experiencia no solo en finanzas y tecnología; sino también, en un país que recibe a los asistentes con los brazos abiertos y les brinda la oportunidad de conocer una era renaciente, con una amplia oferta turística que pueden disfrutar en completa seguridad.
Datos del congreso Organizan: ABANSA y FELABAN. Fecha: 15 y 16 de octubre de 2026. Sede: Hotel Hilton San Salvador. Inscripciones y agenda: disponibles en colade2026. com.sv. Información y consultas: info@colade2026.com.sv
EMPRESARIAL 34|DERECHO Y NEGOCIOS
La constancia el mejor camino
para construir el FUTURO QUE PROYECTAS
A
FP CONFIA pone a disposición de los salvadoreños Proyecta Life y Proyecta 5Plus, dos alternativas de Fondos de Ahorro Previsional Voluntario para quienes buscan construir patrimonio a través del ahorro y la inversión, de acuerdo con sus objetivos, horizonte y perfil de riesgo. Las grandes metas no se alcanzan en un solo paso. Se construyen con decisiones que, sostenidas en el tiempo, acercan a las personas al futuro que sueñan. Bajo esta visión ahorrar e invertir de manera constante permite transformar, aportes periódicos en oportunidades para construir patrimonio y avanzar con mayor confianza hacia ese gran objetivo. En este camino, elegir una alternativa de inversión acorde con el perfil y los objetivos personales es una decisión importante. Por ello, AFP CONFIA cuenta con Proyecta Life y Proyecta 5Plus, dos alternativas dentro de sus Fondos de Ahorro Previsional Voluntario, diseñadas para responder a diferentes necesidades y perspectivas de inversión. Proyecta Life está dirigido a personas con un perfil de riesgo conservador que buscan realizar inversiones de mediano y largo plazo, con necesidad de liquidez moderada y preferencia por rentabilidades relativamente estables y competitivas. Su estrategia se basa en instrumentos de renta fija emitidos por corporaciones locales y/o regionales, convirtiéndolo en una
alternativa para quienes priorizan una menor exposición al riesgo de mercado y una administración profesional de sus ahorros. Proyecta 5Plus está orientado a personas con un perfil conservador que, manteniendo una visión de largo plazo, están dispuestas a tolerar cierto nivel de volatilidad a cambio de la posibilidad de obtener mayores rentabilidades. Para ello, Proyecta 5Plus invierte en un portafolio diversificado de instrumentos de renta fija y renta variable de emisores locales e internacionales de alta calidad. De esta manera, Proyecta Life y Proyecta 5Plus ofrecen alternativas diferenciadas para quienes buscan multiplicar sus ahorros, considerando factores como el horizonte de inversión, el nivel de riesgo que están dispuestos a asumir y los objetivos que desean alcanzar. Ambos fondos permiten iniciar con un aporte desde $100 y continuar de forma flexible, cuentan con administración profesional y ofrecen un beneficio fiscal en la próxima declaración de impuestos, de acuerdo con la legislación vigente. Así, cada persona puede elegir entre Proyecta Life o Proyecta 5Plus la alternativa que mejor responda a sus objetivos y convertir sus decisiones financieras de hoy en pasos concretos hacia el futuro que desea construir. La inversión no se trata únicamente de cuánto se aporta, sino también de mantener una estrategia y ser constante en el tiempo. Porque cada aporte suma, cada decisión acerca a ese gran objetivo y cada paso seguro contribuye a construir un patrimonio para la vida que se quiere alcanzar.
Ahorra. Invierte, Sé constante y multiplica Las personas interesadas en conocer más sobre los Fondos de Ahorro Previsional Voluntario, Proyecta Life y Proyecta 5Plus pueden visitar www.confia.com, o consultar al WhatsApp de AFP CONFIA 2267-7777, seleccionando la opción Ahorro Voluntario.
Acerca de AFP CONFIA AFP CONFIA cuenta con 28 años de experiencia administrando responsablemente las pensiones de los salvadoreños y acompaña a más de 1.9 millones de afiliados en la construcción de su bienestar financiero. Reconocida como la AFP #1 en Servicio al Cliente, con base en la evaluación realizada al 31 de diciembre de 2025 por la Revista Summa y respaldada por una clasificación de riesgo EAA+, por Moody’s El Salvador la institución reafirma su compromiso de ofrecer soluciones previsionales y de ahorro que permitan a más personas construir su patrimonio y alcanzar sus objetivos de vida.
Cada decisión te acerca
a expandir tus posibilidades
8.79%
Rentabilidad anualizada*
INVIERTE
SÉ CONSTANTE
MULTIPLICA
Fondos de Ahorro Previsional Voluntario
Escanéame
Te acompañamos en cada paso.
¡Abre tu cuenta!
Escríbenos al WhatsApp: 2267-7777.
Administradora de Fondos de Pensiones
ES MÁS
Rentabilidad anualizada de 8.79% corresponde a la rentabilidad del Fondo Proyecta 5Plus de los últimos 180 días al 31 de julio de 2026. Los Fondos de Ahorro Previsional Voluntario, Proyecta Life y Proyecta 5Plus, han sido inscritos en el Registro Público de la Superintendencia del Sistema Financiero, lo cual no implica que ella recomiende formar parte de los Fondos y que opine favorablemente sobre la rentabilidad o calidad de los instrumentos en los que inviertan. Las cantidades de dinero que se reciben en concepto de aportes para un fondo son inversiones por cuenta y riesgo de los participantes y empleadores, no son depósitos bancarios ni cotizaciones obligatorias a un Fondo de Pensiones y no tienen la garantía del Instituto de Garantía de Depósitos.
ACTIVOS DIGITALES 36|DERECHO Y NEGOCIOS
Tokenización de Activos INMOBILIARIOS:
El futuro de la inversión en
BIENES INMUEBLES
L
a tecnología Blockchain, o tecnología de registro distribuida, está cambiando la forma en que funciona el sector inmobiliario. Mediante la tokenización de activos, un proceso que convierte la propiedad o los derechos económicos de un bien inmueble en unidades digitales de valor. Estas unidades son como representaciones criptográficas que no se pueden dividir. La tokenización de activos es un proceso de ingeniería financiera que hace posible esta transformación en el sector inmobiliario.
Moisés Uceda ESPECIALISTA EN COMPLIANCE, DERECHO REGISTRAL E INTEGRACIÓN REGIONAL
La adopción institucional de esta infraestructura no es casualidad, responde a una capacidad muy concreta: la de operar como un registro inmutable de propiedad, capaz de facilitar tanto la titulación fraccionada como la desintermediación de los procesos de compensación y liquidación. En otras palabras, la Blockchain hace posible algo que el mercado inmobiliario tradicional no tenía: transparencia, trazabilidad y agilidad transaccional, todo en un mismo entorno. Desde los mercados de capitales, la titulación digital le otorga al sector inmobiliario una dinámica transaccional muy parecida a la bolsa de valores. Las barreras de ingreso al sector de un inversionista minorista se reducen de forma drástica, abriendo un terreno que históricamente estuvo reservado a grandes capitales. Los activos tokenizados se negocian en mercados secundarios con una agilidad operativa muy superior a la de los instrumentos tradicionales, y esto tiene una explicación clara: se eliminan fricciones burocráticas y se reducen sensiblemente los costes de intermediación. Este mecanismo, además, permite algo particularmente interesante: una asignación granular del capital. Dicho de otra forma, el inversionista decide con
precisión milimétrica el volumen de su exposición financiera y recibe, a cambio, un derecho económico proporcional sobre los flujos de efectivo generados por el activo ya sea por rendimientos de arrendamiento o por plusvalías derivadas de la apreciación del suelo. La Comisión Nacional De Activos Digitales (CNAD) En El Salvador, la Comisión Nacional de Activos Digitales estableció reglas claras desde el inicio. Su marco regulatorio responde a un objetivo muy concreto: garantizar que quien invierta lo haga bajo condiciones de seguridad jurídica y pueda depositar su confianza en el sistema. En paralelo, este andamiaje normativo está abriendo el espacio para que más personas se incorporen a la actividad económica formal, lo que se traduce, en última instancia, en un impulso directo al crecimiento del país. El Salvador ocupa actualmente una posición de vanguardia en la región en materia de activos digitales. Mientras la mayoría de los países latinoamericanos aún carecen de un marco legal específico para este tipo de instrumentos, la CNAD ya ha autorizado emisiones de activos digitales y facilitado inversiones inmobiliarias que, hace apenas unos años, hubieran sido sencillamente impensables. Contar con respaldo gubernamental formal le otorga al inversionista un nivel de certidumbre que las emisiones no reguladas, por su propia naturaleza, no pueden equiparar. Un Caso Para Entenderlo Mejor: El Token COINGT El COINGT a diferencia de las criptomonedas tradicionales que muchas veces se mueven más por especulación que por algo concreto, este token: está respaldado por un activo físico. Y eso, para cualquier inversionista que valore la
DERECHO Y NEGOCIOS|37
solidez, hace toda la diferencia. Para qué sirve: Recaudar fondos para un megaproyecto de infraestructura que busca conectar el Océano Atlántico con el Pacífico. Marco legal: Su emisión está regulada por la CNAD en El Salvador, así que tanto los inversionistas locales como los extranjeros tiene las reglas claras y respaldo legal. Cuál es su objeto: Crear una franja de tierra real que mide 372 km de largo y 140 metros de ancho, atravesando Guatemala de costa a costa. Cuánto se quiere reunir: $325.28 millones de dólares. Para qué se usará el dinero: Para regularizar legalmente los inmuebles del proyecto y apoyar la reubicación voluntaria de las personas que viven en la zona.
Lo que gana El Salvador con todo esto En El Salvador, la tokenización dejó de ser una palabra rara para convertirse en una herramienta concreta. Las empresas la están usando para financiar proyectos inmobiliarios de manera ágil y para crear instrumentos financieros que le dan derechos al inversionista. Estas son algunas de esas ventajas: Capitalización transfronteriza y liquidez inmediata: La emisión de activos digitales habilitados por tecnología de registro distribuido (DLT) permite a las corporaciones estructurar rondas de financiamiento globales, mitigando las fricciones geográficas y acelerando la atracción de flujos de capital internacional. Optimización operativa en mercados secundarios: El proceso de liquidación y transferencia de dominio se ejecuta casi en tiempo real mediante la automatización de contratos inteligentes. Esto desplaza los ciclos tradicionales de compensación (que solían demorar semanas) hacia un entorno transaccional inmediato. Incentivos fiscales: El sistema tributario ofrece exenciones de aranceles, deducciones fiscales y subsidios directos para fomentar ecosistemas basados en Blockchain. Esto impulsa proyectos de tokenización de activos inmobiliarios. Seguridad jurídica: Un marco normativo especializado reduce
el riesgo legal y operacional. Así, los inversionistas tienen un entorno de cumplimiento corporativo seguro, con respaldo institucional para la propiedad de sus activos digitales Estímulo macroeconómico y desarrollo sectorial: La captación de capital a través de activos digitales dinamiza la inversión extranjera directa, impulsando la competitividad de los sectores clave y actuando como un catalizador de crecimiento para el Producto Interno Bruto (PIB) del país.
Conclusiones La tecnología Blockchain se ha consolidado en el sector inmobiliario salvadoreño, bajo la supervisión de la Comisión Nacional de Activos Digitales (CNAD), el país cuenta con un marco normativo especializado que disminuye el riesgo y otorga seguridad jurídica a quienes deciden participar. Esta arquitectura institucional ha actuado como atracción de Inversión Extranjera Directa y flujos de capital local, posicionando a El Salvador como el principal hub de innovación en activos digitales de la región. La tokenización reduce las barreras, por ejemplo: los elevados requerimientos de capital o la dependencia estructural del sistema bancario y, en consecuencia, hace efectiva el acceso al mercado inmobiliario. A mediano plazo, se anticipa una evolución hacia un modelo de financiamiento híbrido en el que la emisión de tokens se convertirá en el estándar para el desarrollo de proyectos de gran trascendencia. El ecosistema, además, migrará hacia la interoperabilidad de activos, vinculando la tokenización inmobiliaria con sectores estratégicos como el turismo, las energías renovables y la agroindustria. Esta sofisticación progresiva de productos financieros estructurados terminará por consolidar al modelo salvadoreño como el referente regulatorio y operativo para América Latina. En definitiva, la tokenización en El Salvador representa mucho más que una novedad tecnológica: constituye una genuina reingeniería de los mecanismos de financiamiento y de los esquemas de distribución de la riqueza. Para desarrolladores, firmas legales e inversionistas institucionales, la participación temprana en este entorno regulado representa una ventaja competitiva crítica en dos frentes igualmente relevantes: la captura de liquidez global y la optimización de portafolios de inversión digitales.
N O S A B ES Q U I EN E STÁ DE L O TRO L A D O
# Qu e N oTe E n g a n c h e n