
Liebe Leserin, lieber Leser
Die Sicherheitslage im Cyberspace blieb auch im Jahr 2025 angespannt Laut dem Bundesamt für Cybersicherheit (BACS) wurden allein von April bis September 2025 164 Sicherheitsvorfälle gemeldet, die kritische Infrastrukturen betrafen Um diesen sowie zahlreichen weiteren neu auftretenden Bedrohungen wirksam begegnen zu können, müssen alle öffentlichen und privaten Beteiligten ihre Cyberresilienz und ihre Cybersicherheit konsequent und nachhaltig verstärken
Der Cyber-Defence Campus (CYD Campus) von armasuisse Wissenschaft und Technologie leistet mit verschiedenen Aktivitäten einen Beitrag zu diesen gemeinsamen Bemühungen Dabei konzentriert sich der CYD Campus auf seine Kernaufgabe: die Früherkennung, Überwachung und Weiterentwicklung zukunftsweisender Technologien für die Cyberabwehr Der CYD Campus setzt sich weiterhin voll und ganz dafür ein, sein Fachwissen und sein Know-how in den Dienst der nachhaltigen Stärkung der Cyberresilienz der Schweiz in einem zunehmend komplexen digitalen Umfeld zu stellen
Dieser strategische Fokus spiegelt sich auch in der engen Zusammenarbeit mit dem Schweizer Startup-Ökosystem und akademischen Einrichtungen wider In diesem Zusammenhang bot die Cyber Startup Challenge 2025 zum Thema „Graph Analytics Technologies“ innovativen Startups eine Plattform, um vielversprechende Lösungen vorzustellen. Das Startup Pometry stach als Gewinner dieser Ausgabe hervor und demonstrierte damit die Relevanz und Ausgereiftheit seines Ansatzes für aktuelle Herausforderungen im Bereich Cybersicherheit
Der CYD Campus engagiert sich auch stark für die Förderung talentierter Nachwuchskräfte Zu diesem Zweck bietet der CYD Campus Studierenden die Möglichkeit, praktische Erfahrungen im Bereich der Cybersicherheit zu sammeln Im Jahr 2025 haben mehr als 30 Studierende, 10 Hochschulpraktikantinnen und Hochschulpraktikanten sowie 20 Fellows an Praktika und Forschungsprojekten am CYD Campus teilgenommen Die Teilnehmenden arbeiteten an Themen wie Automatisierung von Sicherheitstests, KI-Sicherheit, Post-Quanten-Kryptografie sowie elektronische Identitäten Sie stellten Erkenntnisse für die Praxis, Politik und Umsetzung bereit Für den CYD Campus stärken diese Initiativen nicht nur das eigene Fachkräftepotenzial, sondern fördern auch den Aufbau einer schweizweiten Gemeinschaft von ehemaligen Teilnehmenden, der CYD Alumni Association Diese wurde im vergangenen Jahr gegründet und soll dauerhafte Kontakte zwischen den Teilnehmenden über ihre aktive Zeit am CYD Campus hinaus sicherstellen.
Im Laufe des Jahres gelang es dem CYD Campus, durch eine Vielzahl von Aktivitäten und Veranstaltungen den Austausch, den Dialog und die Zusammenarbeit innerhalb der Schweizer Cyber-Community zu stärken Zahlreiche Networking-Formate förderten einen aktiven und nachhaltigen Austausch von Personen aus Wissenschaft, Industrie und Bundesverwaltung Ein Höhepunkt war die CYD Campus Konferenz am 29 Oktober in Bern Fast 300 Teilnehmende diskutierten dort über das Thema «The Role of Cyber in Conflicts and (Hybrid) Warfare» (Die Rolle des Cyberspace in Konflikten und (hybriden) Kriegen)
Der CYD Campus organisierte zudem zwei Hackathons zu aktuellen Themen: Satellitensicherheit sowie Gebäudeautomation undsteuerungssysteme. Dank dieser praxisorientierten Formate konnten die Teilnehmenden aus Industrie, Wissenschaft, öffentlichem Sektor
sowie Betreibende kritischer Infrastrukturen und Angehörige der Armee ihr praktisches Wissen vertiefen, Erkenntnisse austauschen und die sektorübergreifende Zusammenarbeit stärken, um aktuelle und zukünftige Herausforderungen im Bereich der Cybersicherheit anzugehen.
Um Cyberbedrohungen und ihre potenziellen Auswirkungen frühzeitig zu erkennen und innovative Lösungen zu ihrer Eindämmung zu entwickeln, setzte der CYD Campus sein Forschungsprogramm fort. Der CYD Campus entwickelt dieses Programm in enger Zusammenarbeit mit Kooperationspartnerinnen und Kooperationspartnern aus Wissenschaft, Industrie und aus der Bundesverwaltung. Diese Bemühungen resultierten in der Veröffentlichung von über 50 wissenschaftlichen Publikationen, die ein breites Spektrum an Technologiebereichen abdecken, darunter künstliche Intelligenz (KI), Large Language Models (LLMs), Sicherheitstests, Quantencomputing, Cybersicherheit von Weltraumtechnologien und Sicherheit von Kommunikationsnetzen. Zudem trug der CYD Campus durch die Identifizierung und die Meldung zahlreicher Schwachstellen in Software und Hardware im Sinne einer verantwortungsvollen Offenlegung («Responsible Disclosure») wesentlich zum Schutz und zur Resilienz der digitalen Infrastruktur der Schweiz bei.
Bevor Sie sich näher mit dem Bericht befassen, der Ihnen detaillierte Erkenntnisse zu unseren Projekten und Aktivitäten liefert, möchte ich allen Mitarbeitenden, Kooperationspartnerinnen und Kooperationspartnern sowie allen anderen Beteiligten meinen Dank aussprechen. Mein besonderer Dank gilt Dr Vincent Lenders, der den CYD Campus seit der Gründung massgeblich zum Erfolg geführt hat und dessen Nachfolge ich im November 2025 angetreten habe.
Thun, Dezember 2025
Dr. Bernhard Tellenbach Leiter des Cyber-Defence Campus
1.Über den Cyber-Defence Campus
2.Highlights
3.Studierende & Fellows
4.Talentförderung
5.Cyber-Training
6.Cybersicherheit
7.Cyber-Data-Technologien
8.Technologie-Monitoring
9.Innovation
10.Internationale
Strategie und Auftrag
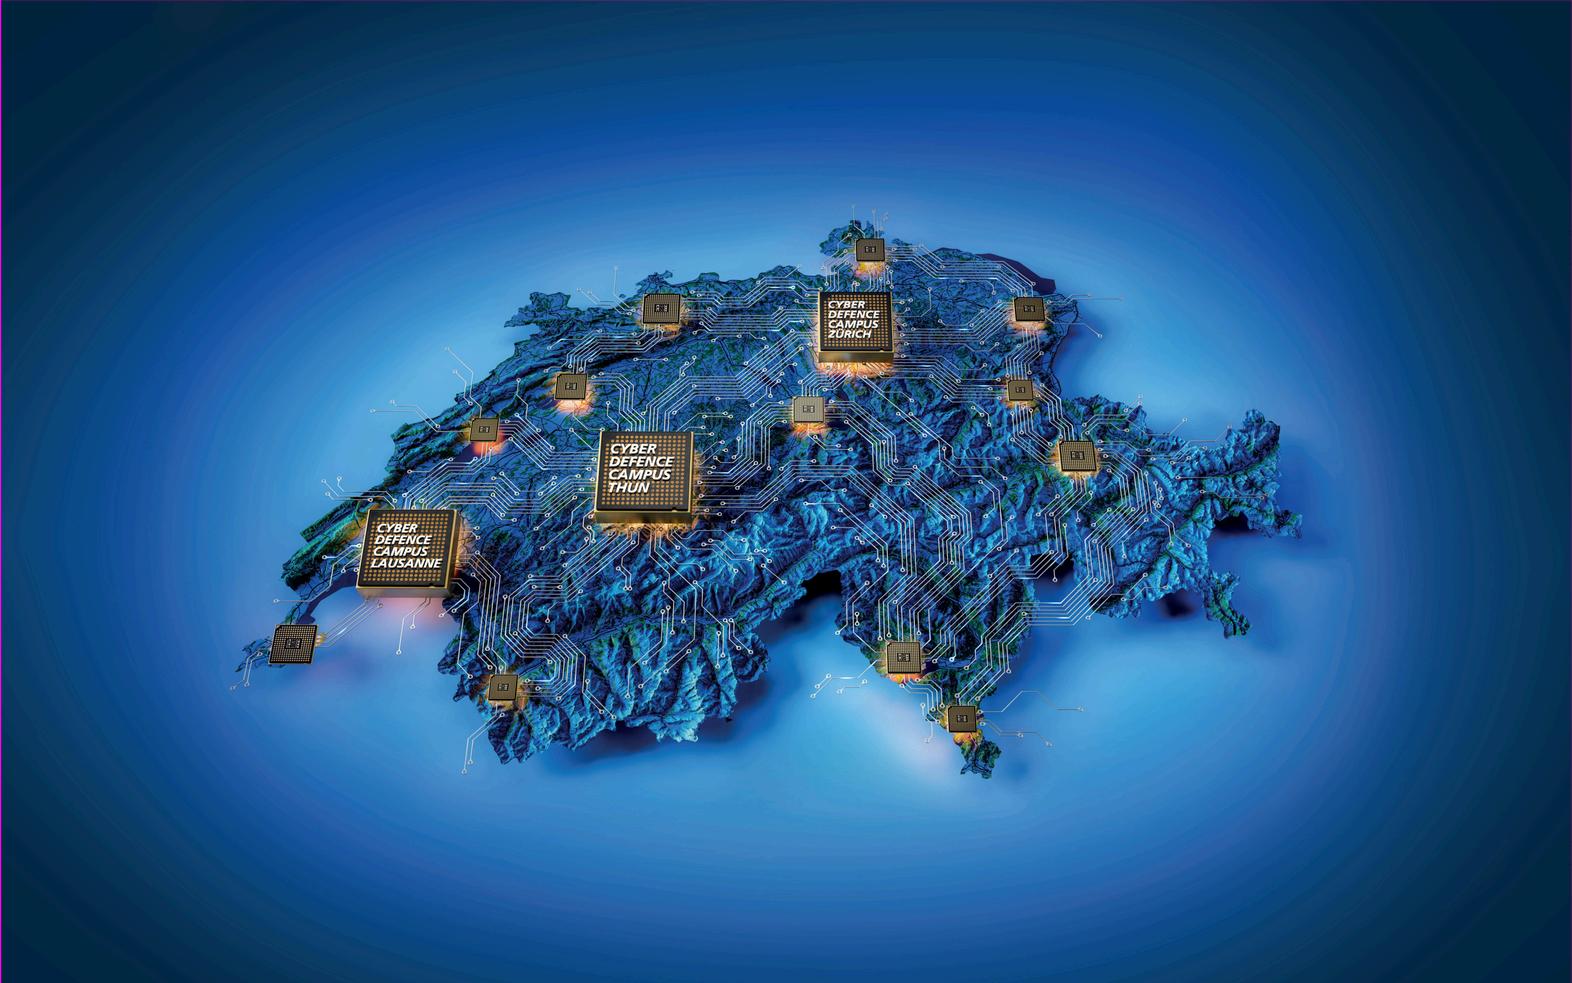
Angesichts der fortschreitenden Digitalisierung und der branchenübergreifenden Bedrohungslage stuft der Bund die Cybersicherheit als strategische Priorität für die nationale Sicherheit ein. Als Reaktion darauf hat das Eidgenössische Departement für Verteidigung, Bevölkerungsschutz und Sport (VBS) die Cyberabwehr zu einer strategischen und operativen Priorität erklärt und die dafür bereitgestellten Ressourcen ausgebaut. Im Jahr 2016 wurde der Aktionsplan für Cyber-Defence (APCD) lanciert, um die Cybersicherheit systematisch zu stärken. Da sich die CyberBedrohungslage in den vergangenen Jahren deutlich verändert hat, verabschiedete das VBS in der Folge eine Cyberstrategie («Strategie Cyber VBS»), die auf den Grundlagen des APCD aufbaut. Diese beiden strategischen Rahmenwerke sind auf die übergeordnete Nationale Cyberstrategie (NCS) abgestimmt. Der Cyber-Defence Campus (CYD Campus) ist seit seiner Gründung im Jahr 2019 ein zentraler Bestandteil dieser Bestrebungen und ist dem Bundesamt für Rüstung armasuisse angegliedert. Als Antizipations- und Wissensplattform unterstützt der CYD Campus das VBS dabei, neue technologische, wissenschaftliche und gesellschaftliche Entwicklungen im Cyberraum frühzeitig zu erkennen und einzuordnen. Der CYD Campus fungiert dabei als Bindeglied zwischen dem VBS, der Wissenschaft und der Industrie. Zur Förderung einer engen Zusammenarbeit mit Hochschulen, Kooperationspartnerinnen und Kooperationspartnern aus der Industrie und dem VBS ist der CYD Campus an drei strategischen Standorten angesiedelt: in Thun bei armasuisse Wissenschaft und Technologie, in Lausanne im EPFL Innovation Park und in Zürich nahe der ETH Zürich. Durch diese Organisationsstruktur an mehreren Standorten ist der CYD Campus in der Lage, Know-how schweizweit gezielt auszubauen und die drei Kernaufgaben wahrzunehmen:
Früherkennung von Trends im Cyberbereich: Hierzu gehören umfassende Technologie- und Marktüberwachung, internationales Scouting von Startups und die Pflege eines starken Kooperationsnetzwerks. Forschung und Innovation im Bereich Cybertechnologien: Durch die enge Zusammenarbeit mit Wissenschaft und Industrie erkennt der CYD Campus neue Cyberrisiken und entwickelt innovative Lösungen. Darüber hinaus setzt sich der CYD Campus durch Schwachstellenanalysen für die Stärkung der Sicherheit und Resilienz bestehender Cybersysteme ein. Ausbildung von Cyberspezialistinnen und Cyberspezialisten: Am CYD Campus werden Studierende auf Bachelor-, Master-, Doktoratsund Postdoktoratsebene gezielt gefördert, um zukünftigen Herausforderungen gewachsen zu sein. Unter der Anleitung von Expertinnen und Experten des CYD Campus arbeiten sie an praxisrelevanten Projekten und nehmen an gemeinsamen Ausbildungsinitiativen wie beispielsweise Hackathons teil, um ihre Kompetenzen zu stärken und Innovationen zu fördern.
Neuer Leiter des CYD Campus
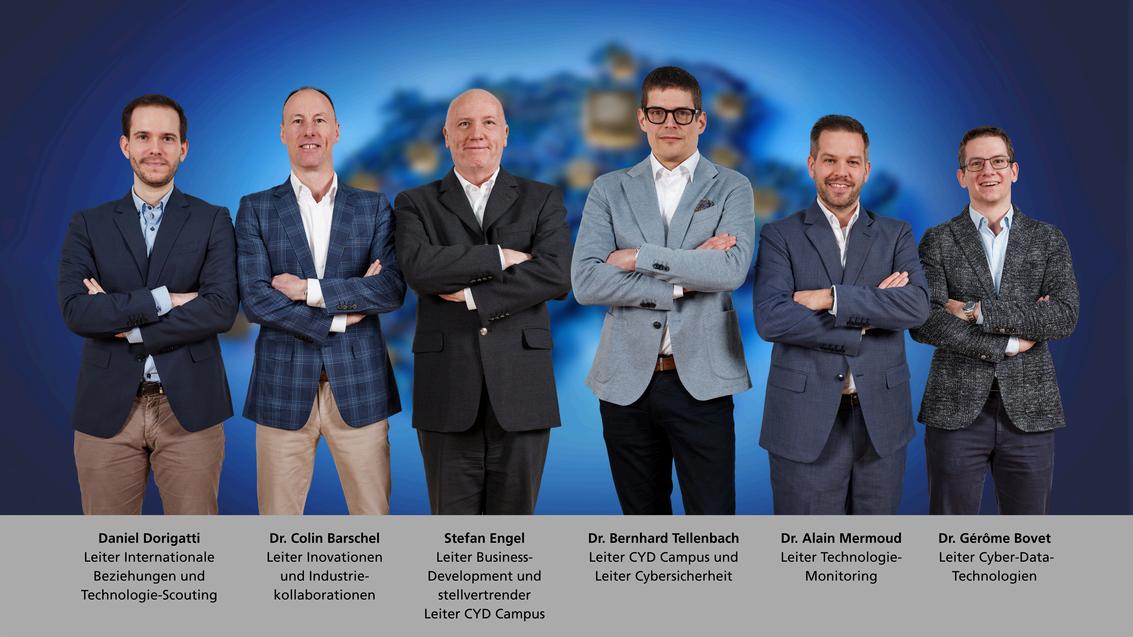
Im Jahr 2025 schied Dr Vincent Lenders, der erste Leiter des CYD Campus, aus seinem Amt aus. Dr. Bernhard Tellenbach trat seine Nachfolge an.
Seit seiner Gründung im Jahr 2019 wurde der CYD Campus massgeblich durch die Vision und die strategische Führung von Dr Vincent Lenders gestaltet. Unter seiner Leitung entwickelte sich der CYD Campus rasch zu einem wichtigen Element der Cybersicherheitsstrategie der Schweiz. Dr Vincent Lenders’ Amtszeit war geprägt vom Aufbau eines nationalen und internationalen Forschungsnetzwerks, der Entwicklung innovativer Technologien zur wirksamen Abwehr von Cyberangriffen sowie der gezielten Intensivierung der Zusammenarbeit zwischen dem VBS, der Wissenschaft und der Industrie. Nach über 17 Jahren bei armasuisse verliess Dr. Lenders die Institution Ende Juli 2025, um an der Universität Luxemburg eine ordentliche Professur für Cybersicherheit anzutreten.
Mit dem Abschied von Dr. Vincent Lenders heisst der CYD Campus Dr Bernhard Tellenbach willkommen, der die Leitung des Fachbereichs Cyberdefence bei armasuisse Wissenschaft und Technologie (W+T) übernommen hat und seit dem 1. November 2025 für die strategische Weiterentwicklung des CYD Campus verantwortlich ist.
Dr Tellenbach leistete als Leiter des Teams Cybersicherheit und Leiter des Forschungsprogramms «Cyberspace» seit seinem Eintritt bei armasuisse W+T im Jahr 2022 wertvolle Beiträge zur Förderung der Forschung und der operativen Prioritäten. In seiner Funktion leitete und beaufsichtigte er zahlreiche Forschungsprojekte, betreute Studierende und setzte inhaltliche Schwerpunkte in Bereichen wie etwa der Analyse des Netzwerkverkehrs sowie der Angriffe auf Netzwerke und der Entwicklung von hochsicheren mobilen Plattformen. Sein akademischer und beruflicher Werdegang – mit über zehn Jahren Tätigkeit an der Zürcher Hochschule für Angewandte Wissenschaften (ZHAW) und einer wissenschaftlichen Laufbahn, die auf einer Dissertation an der ETH Zürich fusst –spiegelt sein nachhaltiges Engagement für Forschung und Innovation in der Cybersicherheit wider Seine langjährige Präsenz in der Schweizer Cybersecurity-Community – namentlich bei «Swiss Cyber Storm» und im Advisory Board Cybersecurity der SATW –unterstreicht seine enge Verbundenheit mit der Mission des CYD Campus.
CYD Campus Leitung
Strategische Kommunikation für die Cyberabwehr
Die Kommunikation des Cyber-Defence Campus unterstützt das Mandat von armasuisse Wissenschaft und Technologie (W+T), indem sie dessen Forschungs-, Innovations- und Testaktivitäten im Cyberbereich und im Bereich neue Technologien für Stakeholder wahrnehmbar und verständlich macht.
Der CYD Campus nutzt die Kommunikation, um wissenschaftliche Kompetenz zu vermitteln, Vertrauen aufzubauen und die Wirkung seiner Forschungsaktivitäten zu steigern. Wissenschaftliche Publikationen und Forschungsergebnisse werden in Fachkreisen verbreitet, um Erkenntnisse zu dokumentieren und zum wissenschaftlichen Diskurs beizutragen. Die Teilnahme an Konferenzen, Messen und Fachveranstaltungen ermöglicht die Präsentation laufender Projekte, den Austausch mit nationalen und internationalen Kooperationspartnerinnen und Kooperationspartnern sowie die Förderung der Zusammenarbeit in Forschung und Innovation. Informationsveranstaltungen und Outreach-Formate für Studierende und Nachwuchsforschende stärken den Wissenstransfer und tragen zur Sichtbarkeit von Forschungs- und Innovationswegen im Kontext des Bundes bei.
Digitale Kanäle ergänzen diese Aktivitäten. LinkedIn war mit 64 veröffentlichten Beiträgen auch 2025 ein zentraler Kommunikationskanal. Von Januar 2025 bis Januar 2026 erreichte der CYD Campus rund 110’300 LinkedIn-Nutzerinnen und -Nutzer Das Spitzenergebnis bezüglich Reichweite wurde im Oktober 2025 verzeichnet, ausgelöst durch die Kommunikation rund um die CYD Campus Konferenz und die Cyber Startup Challenge, mit einer Tagesreichweite von etwa 35’000 Nutzerinnen und Nutzern. Über die sozialen Medien hinaus sicherte der CYD Campus eine kohärente
institutionelle Kommunikation durch mehr als 15 offizielle Mitteilungen und zwei Medienmitteilungen ab, die öffentliche Bekanntmachungen, Bildungsinhalte sowie Forschungs- und Kooperationsergebnisse umfassten.
Der CYD Campus unterstützt die effektive Nutzung und Wirkung der Beiträge von armasuisse W+T zur Sicherheit der Schweiz, indem er sicherstellt, dass Forschungs- und Testaktivitäten relevanten Stakeholdern klar erläutert werden und für diese zugänglich sind.
Auswahl an Veröffentlichungen in öffentlichen Medien und im Internet
10.02.2025: CYD Campus identifiziert Sicherheitslücken im Kollisionswarnsystem TCAS II von zivilen Flugzeugen
12.02.2025: Analyse der Sicherheit von Gebäudeautomationsund Steuerungssystemen
23.05.2025: Technology Day des Cyber-Defence Campus
26.05.2025: Nationale Cyberstrategie 2024: Der Beitrag des Cyber-Defence Campus zur digitalen Resilienz der Schweiz
11.07.2025: Forschungsrapporte Cyberspace und Cyber & Intelligence Analytics
07.08.2025: Cyberabwehr und Sicherheit stärken: Neue Studie zeigt nachhaltige Wege auf
01.09.2025: Erfolg für den Technology Monitoring Day an der EPFL
30.10.2025: Cyber Start-up Challenge 2025: Das Start-up Pometry Ltd aus London überzeugt das VBS
Das Kompetenznetzwerk des CYD Campus besteht aus verschiedenen nationalen und internationalen Kooperationspartnerinnen und Kooperationspartnern aus der Industrie und der Wissenschaft.
Hochschulen und Forschungszentren
Berner Fachhochschule (BFH)
Center for Digital Trust (C4DT)
Ostschweizer Fachhochschule (OST)
HES-SO Valais-Wallis
Hochschule Luzern (HSLU)
Militärakademie (MILAK) an der ETH Zürich
Paul Scherrer Institut PSI
Hochschule für Wirtschaft und Ingenieurwissenschaften des Kantons Waadt (HEIG-VD)
École Polytechnique Fédérale de Lausanne (EPFL)
Eidgenössische Technische Hochschule Zürich (ETH Zürich)
Fachhochschule Nordwestschweiz (FHNW)
Fachhochschule Westschweiz (HES-SO)
Fachhochschule der italienischen Schweiz (SUPSI)
Universität Freiburg
Universität Genf
Universität Lausanne
Universität Neuenburg
Universität St.Gallen
Universität Zürich
Zurich Information Security and Privacy Center (ZISC)
Zürcher Hochschule für Angewandte Wissenschaften (ZHAW)
Adnovum
Anapaya
Astrocast
Brunner Elektronik
CYSEC
Decentriq Effixis
FLARM Technology
IBM Research
InfoSec Global
Kudelski Security Modulos
Industriepartner/-innen
Nationales Testzentrum für Cybersicherheit
Noser Engineering
Nozomi Networks
RUAG
SBB
Softcom Technologies
Swisscom
Tune Insight
Hochschulen und Forschungszentren
IMDEA Networks, ESP
Königliche Technische Hochschule (KTH), SWE
KU Leuven, BEL
Northeastern University, USA
Portland State University, USA
Rheinland-Pfälzische Technische Universität (RPTU) KaiserslauternLandau, DEU
Ruhr-Universität Bochum, DEU
Universität Luxemburg, LUX
Universität Murcia, ESP
Universität Oxford, UK
Industriepartner/-innen
CounterCraft, USA, ENG, ESP CybExer Technologies, EST ONEKEY, DEU
Ostorlab, USA
Patronus AI, USA
Plug and Play, FRA
Quarkslab, FRA
SeRo Systems, DEU
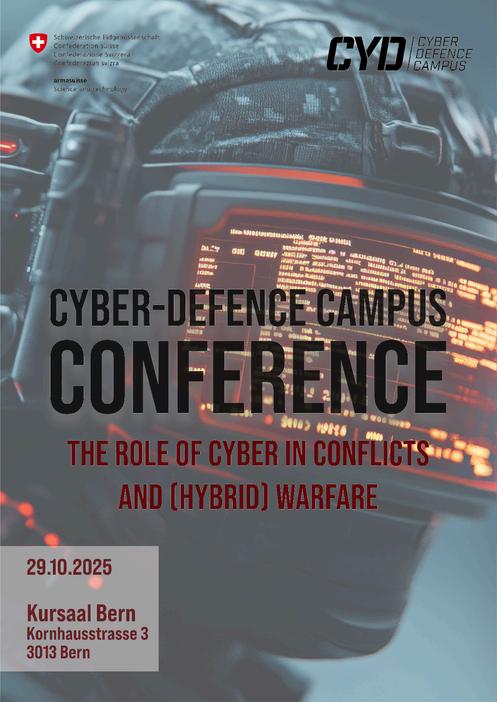
CYD Campus Konferenz
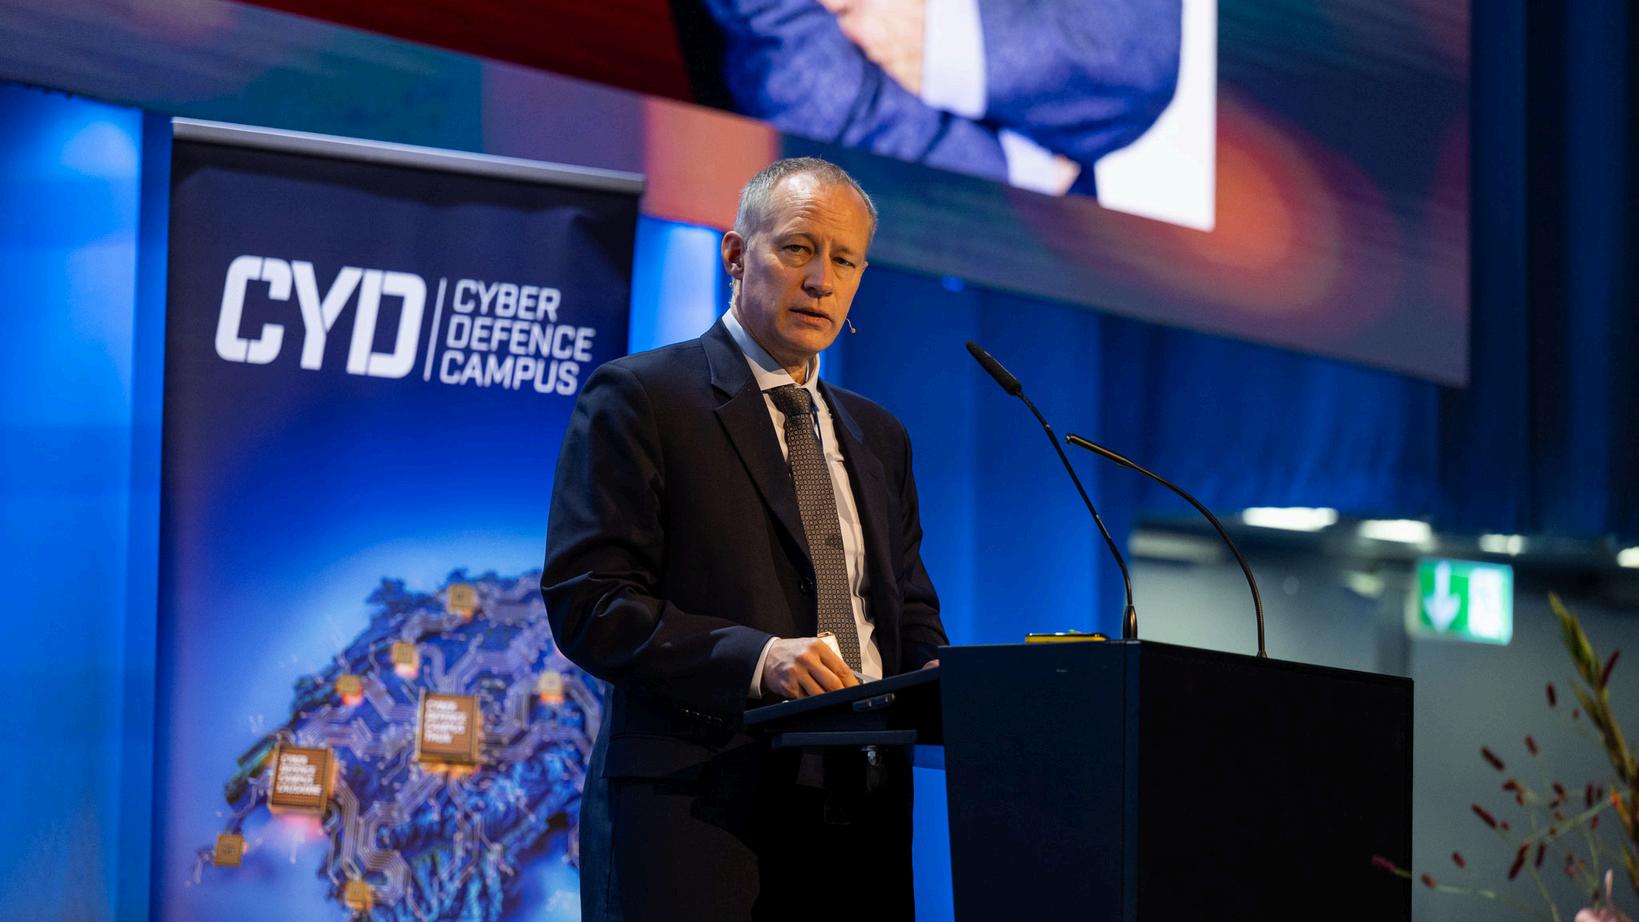
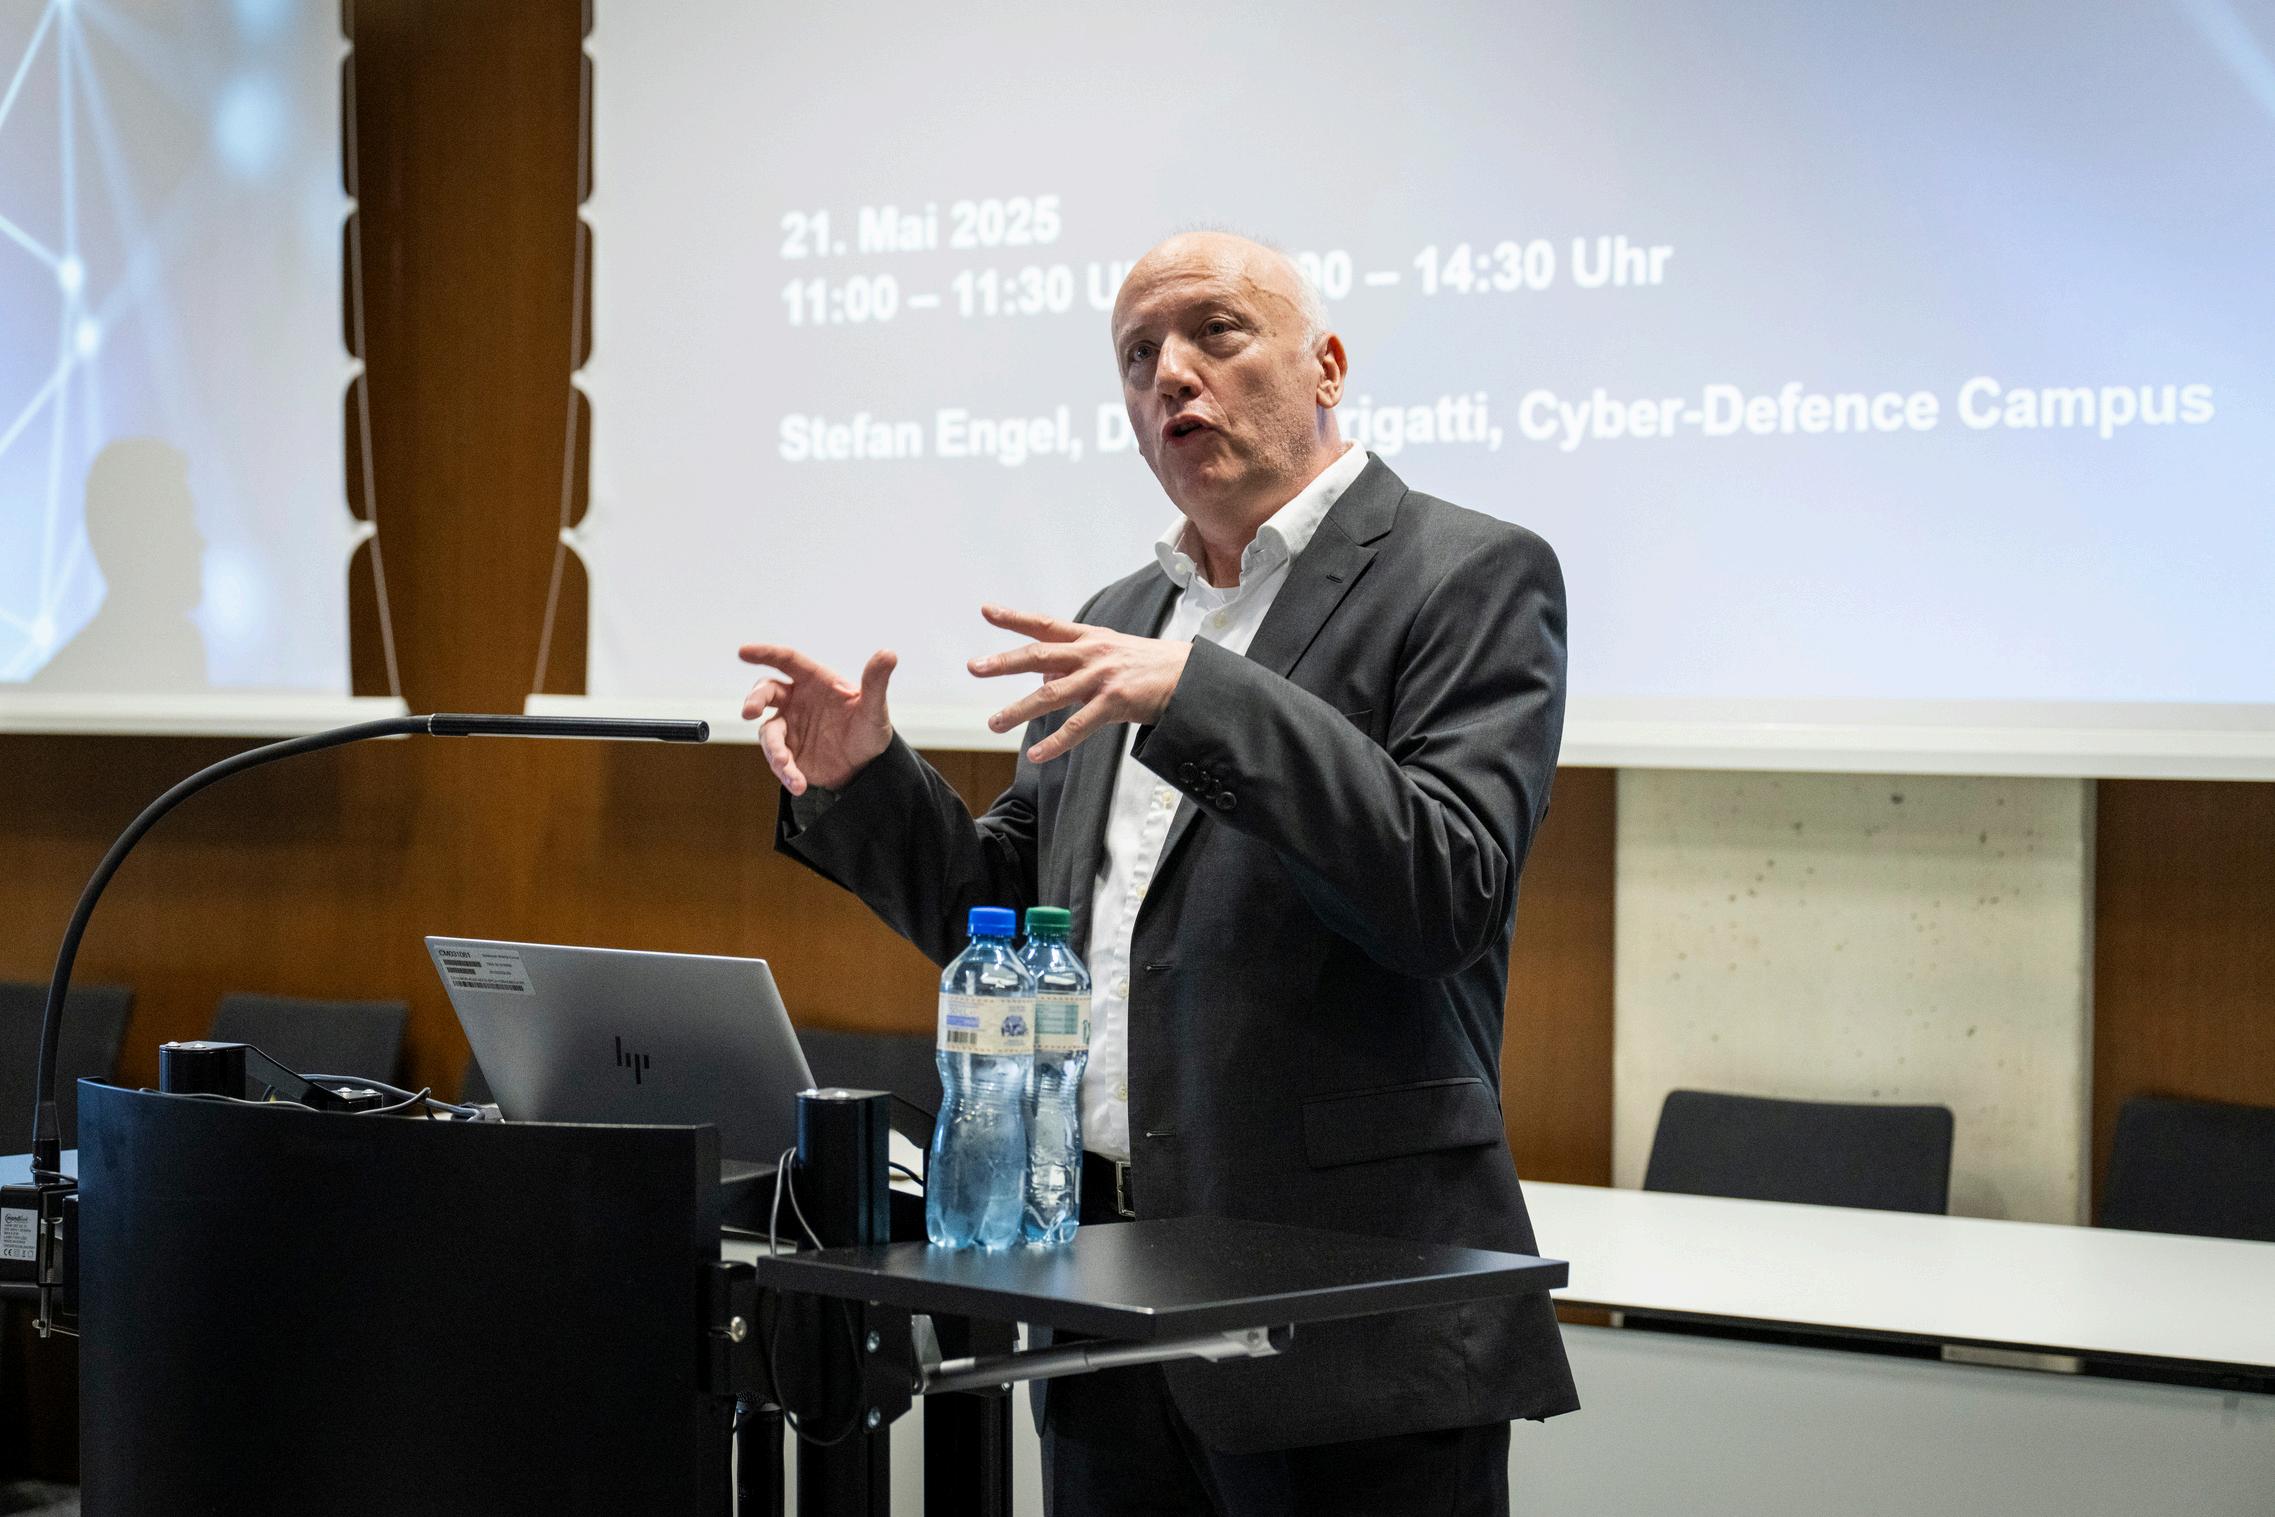
Die jährliche CYD Campus Konferenz fand am 29. Oktober 2025 im Kursaal Bern statt. Dort versammelten sich rund 300 Teilnehmende aus dem öffentlichen und privaten Sektor. An der Konferenz mit dem Thema «The Role of Cyber in Conflicts and (Hybrid) Warfare» (Die Rolle des Cyberspace in Konflikten und (hybriden) Kriegen) wurde die zunehmende Bedeutung des Cyberspace in modernen Konflikten und in der hybriden Kriegsführung erörtert. Der Tag begann mit einer Begrüssung durch Dr. Bernhard Tellenbach, dem Leiter des CYD Campus. Dem folgte eine Keynote von Dr. Markus Mäder, Staatssekretär für Sicherheitspolitik. Er betonte die strategische Bedeutung von IT-Systemen. Ausserdem unterstrich er die Notwendigkeit rascher Massnahmen gegen staatliche und kriminelle Cyberbedrohungen und entsprechender politischer Reaktionen. Marcus Willett, Senior Adviser für Cyberfragen am International Institute for Strategic Studies (IISS), sprach anschliessend über den Einsatz und die Eskalationsrisiken von Cyberoperationen. Er hob die Notwendigkeit eines verantwortungsvollen Handelns im Einklang mit dem humanitären Völkerrecht hervor. Dr. Myriam Dunn Cavelty vom Center for Security Studies (ETH Zürich) zeigte die derzeitigen Grenzen bei der Beurteilung der langfristigen Auswirkungen von Cyberoperationen auf. Diese schreiten oft schleichend fort und sind schwer quantifizierbar. Dr. Raphael Meier, wissenschaftlicher Projektleiter am CYD Campus, rundete den Vormittag mit einer Einordnung der Bedrohungen durch Cyber-Einflussoperationen und möglichen Gegenmassnahmen ab. Vor dem Mittagessen stellten vier Studierende des CYD Campus ihre Abschlussarbeiten vor. Der Nachmittag bot praxisnahe Einblicke in zentrale Themenfelder: Dr. Camino Kavanagh, Visiting Senior Fellow vom Department of War Studies des King’s College London, beleuchtete die Bedrohungen für Unterseekabel als kritische Infrastruktur. Iana Peix, OT Security Specialist bei Alpiq, sprach über die Auswirkungen von hybriden Konflikten auf den Energiesektor; Tobias Castagna vom Nationalen
Testinstitut für Cybersicherheit (NTC) zeigte exemplarisch auf, wo wir bezüglich Angreifbarkeit stehen und was zu deren Reduktion getan werden muss. Anschliessend hielt Dr Anil Kurmus, Senior Research Scientist bei IBM Research Zürich, einen Vortrag über die automatisierte Exploit-Generierung, mit der festgestellt wird, ob eine potenzielle Schwachstelle tatsächlich eine Schwachstelle ist. Die Konferenz endete mit der Preisverleihung der Cyber Startup Challenge 2025: Als Gewinner wurde das Londoner Startup Pometry ausgezeichnet, das bis Ende 2026 in Kooperation mit dem CYD Campus ein Proof of Concept realisieren wird.
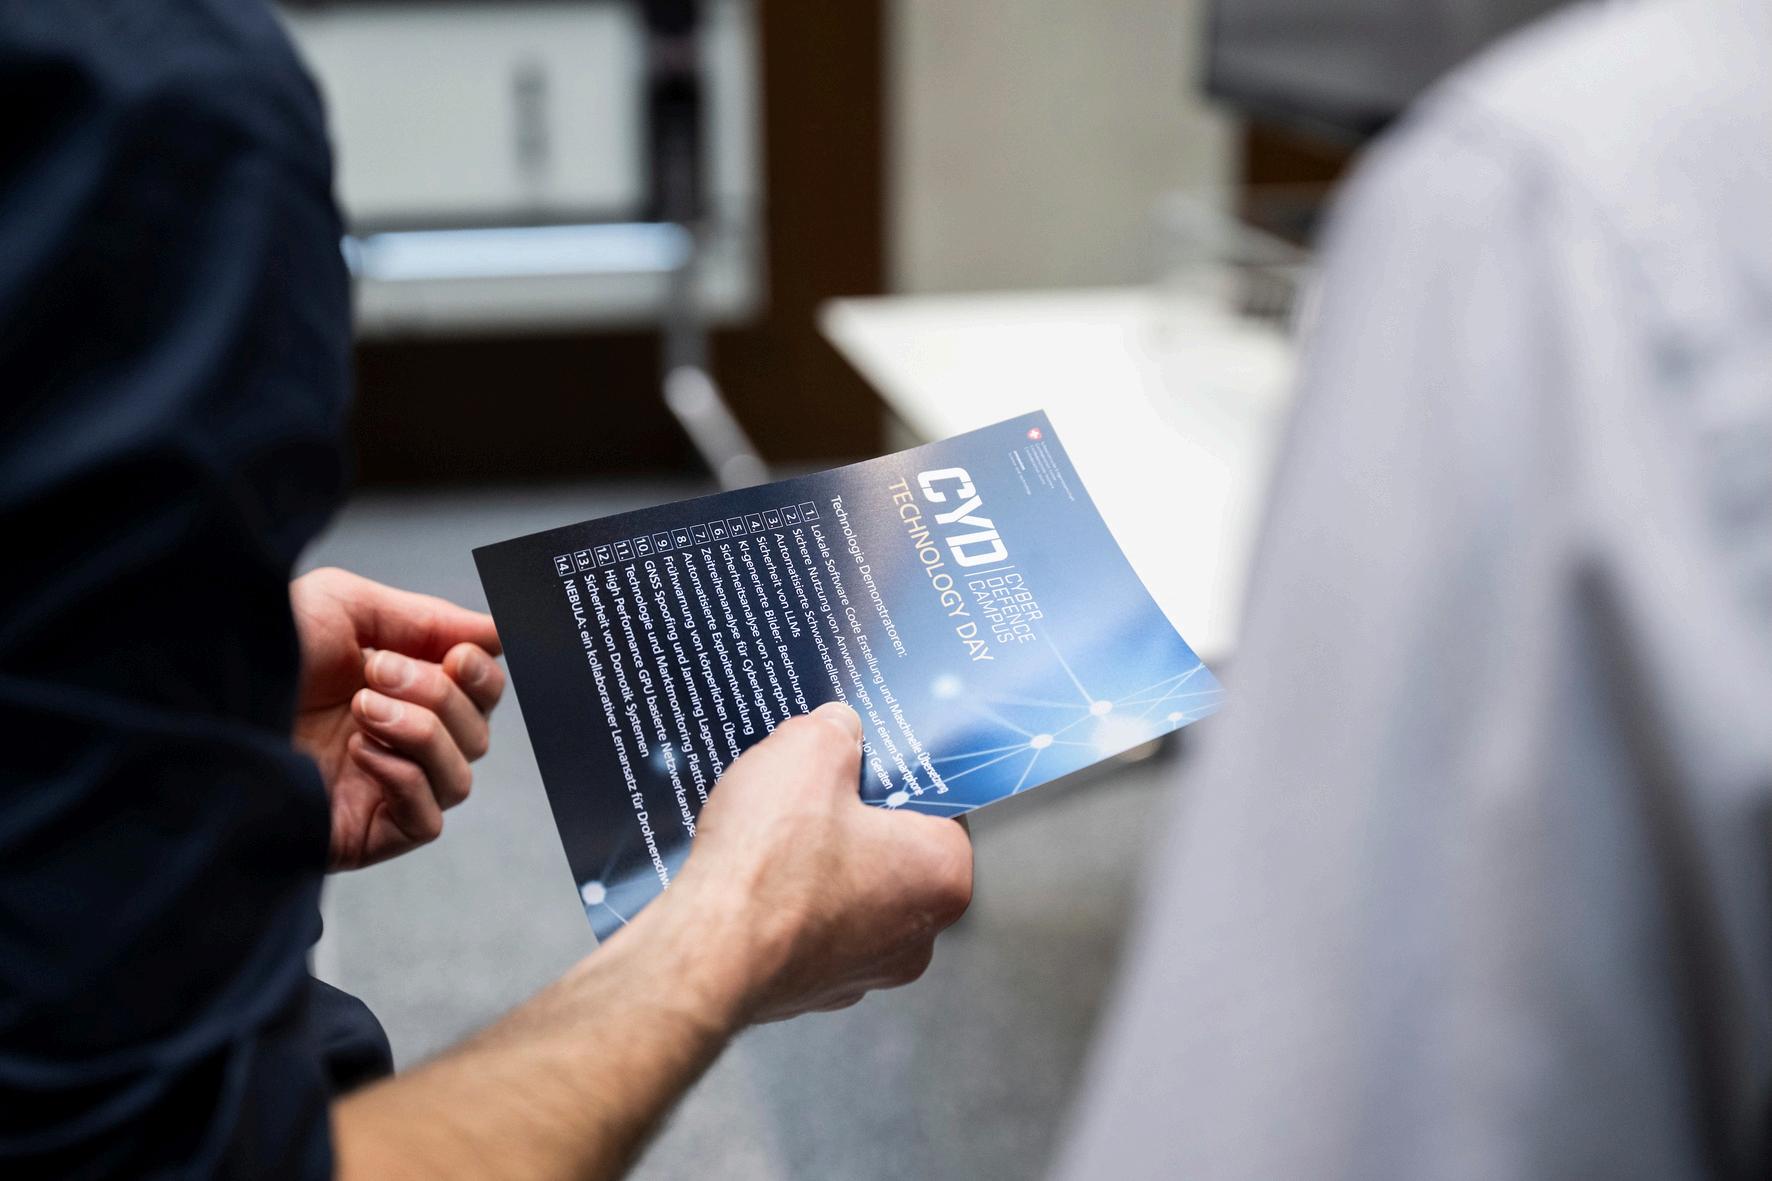
Der Technology Day ist unser neues Instrument, um den verschiedenen Kundengruppen Technologie-Demonstratoren mit unterschiedlichem Reifegrad vorzustellen und eine Verbindung zwischen Forschung, Innovation und Technologie sowie militärischen und zivilen Anwenderinnen und Anwendern herzustellen.
An der Auftaktveranstaltung nahmen über 300 Gäste aus verschiedenen Organisationen des VBS teil. Die Teilnehmenden begrüssten die Veranstaltung als wertvolles Bindeglied zwischen der militärischen Fähigkeitsplanung, militärischen Einsatzverbänden, dem Beschaffungswesen, operativen Cybersicherheit-Einheiten und wissenschaftlichen Mitarbeitenden von armasuisse W+T und des CYD Campus.
Im Bereich des Sensor-Nachrichten-Führungs-Wirkungsverbunds wurden verschiedene Technologien für den Einsatz vorgestellt. Die Technologie-Demonstratoren wurden entsprechend ihrem Anwendungsbereich in verschiedene Gruppen eingeteilt.
Insgesamt wurden den Teilnehmenden an den Ständen 14 verschiedene Demonstratoren vorgestellt. Um sich einen Überblick über die Demonstratoren, ihre Vorteile und ihren Einsatz in einem militärischen Umfeld zu verschaffen, hatten die Besuchenden Gelegenheit, morgens oder nachmittags an einer 30-minütigen Präsentation teilzunehmen.
Im Einzelnen wurden folgende Demonstratoren vorgestellt:
Lokale Software-Code-Erstellung und maschinelle Übersetzung
Phone+: sichere Nutzung militärischer und privater Apps auf Smartphones
Automatisierte Schwachstellenanalyse von IoT-Geräten
Sicherheit von LLMs
KI-generierte Bilder: Bedrohungen und Gegenmassnahmen
Sicherheitsanalyse von Smartphone-Apps
Zeitreihenanalyse von Cyber-Lagebildern
Automatische Exploit-Entwicklung
Frühwarnung bei körperlicher Überbeanspruchung
Erkennung von Spoofing und Jamming von Globalen SatellitenNavigationssystemen (GNSS)
Plattform für Technologie- und Marktmonitoring Hochleistungs-Netzwerkanalyse mithilfe von Grafikprozessoren Sicherheit von Gebäudeautomation und -steuerungssystemen Kollaboratives Lernen für autonome Drohnenschwärme
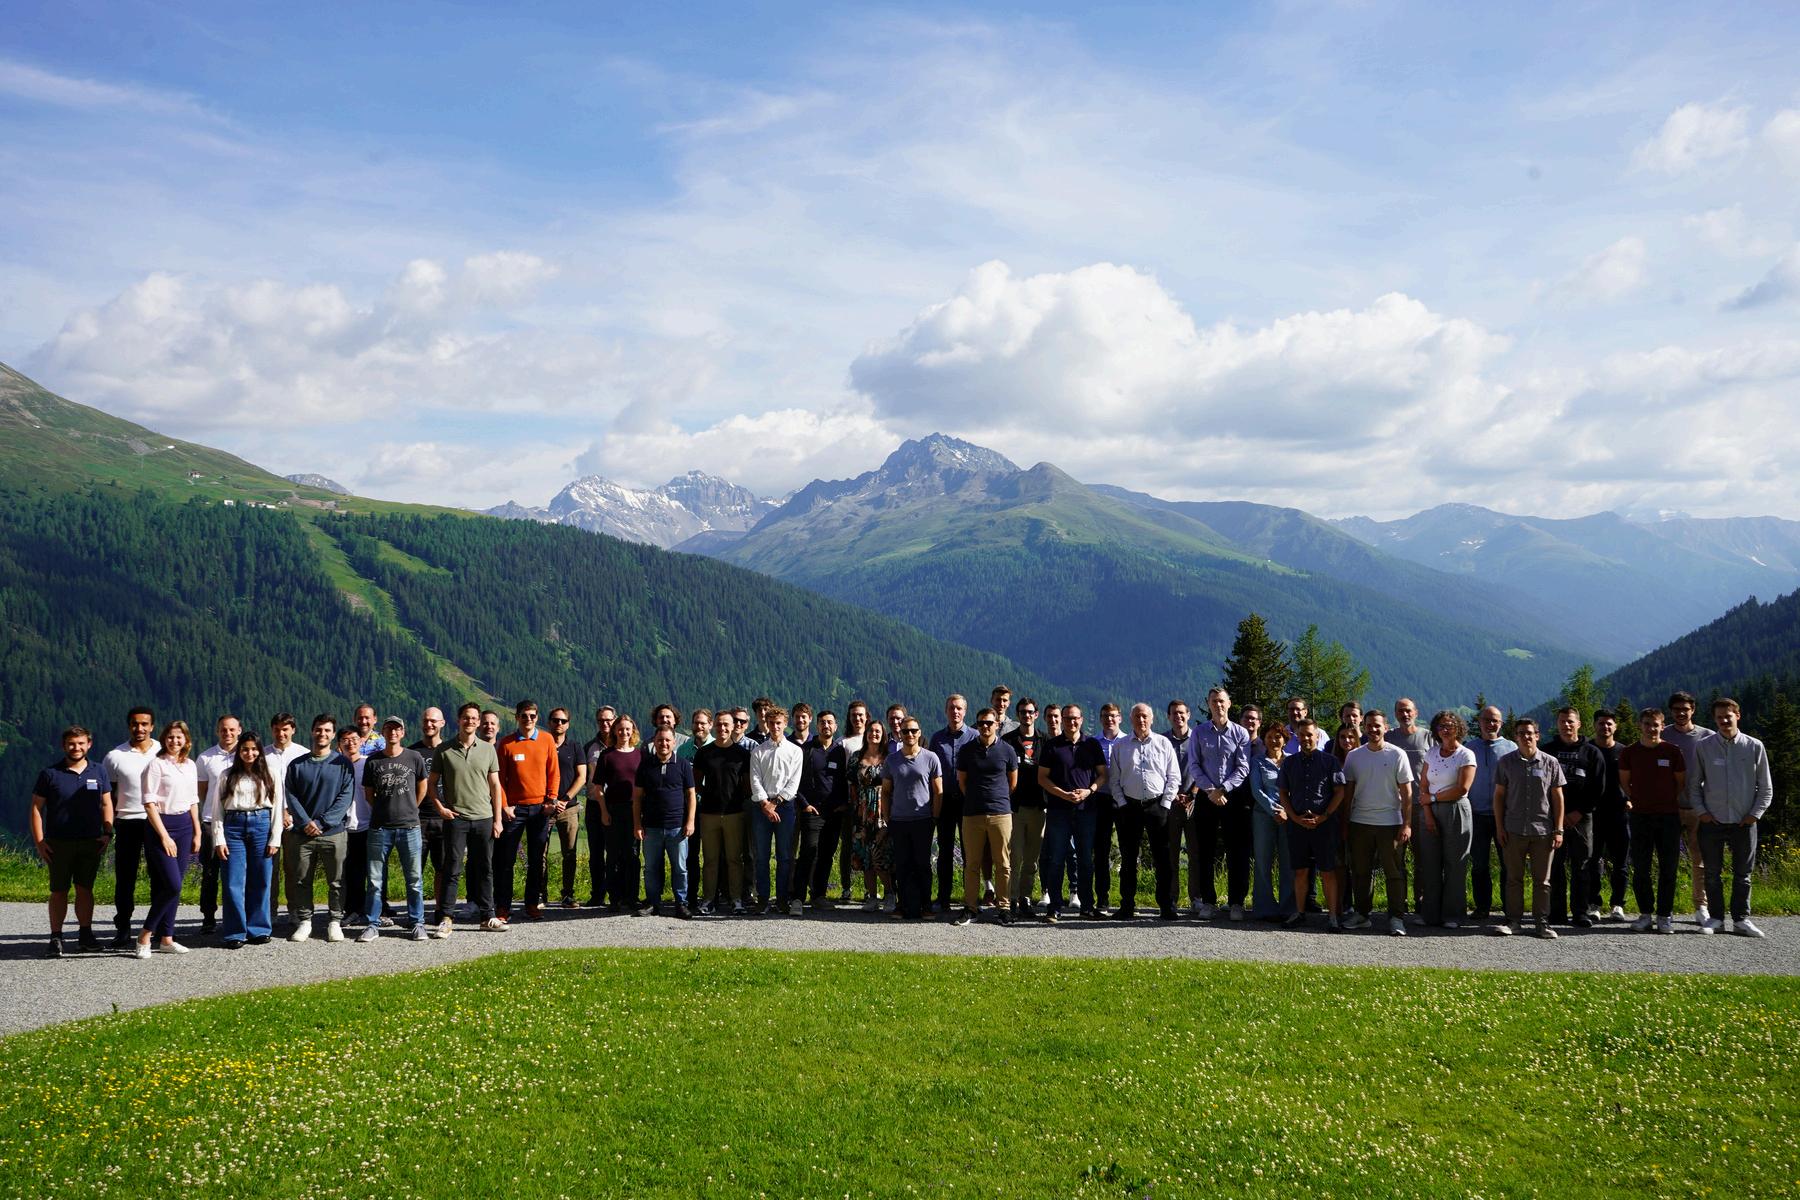
Vom 16. bis 20. Juni 2025 veranstaltete der CYD Campus den Cyber Alp Retreat 2025. An der Veranstaltung kamen führende Forschende aus schweizerischen und internationalen Forschungseinrichtungen sowie Partnerorganisationen aus der Industrie zusammen. Vor der inspirierenden Kulisse der Schweizer Alpen förderte der Retreat einen intensiven interdisziplinären Austausch über die wichtigsten Cyberabwehrtechnologien von morgen. Dabei wurden bestehende Netzwerke gestärkt und neue Perspektiven für die Bewältigung komplexer Herausforderungen im Bereich der Cybersicherheit eröffnet.
Im Laufe von fünf Tagen behandelten die Teilnehmenden verschiedene Themenbereiche: Der Cyber Security Track betonte die Vielfalt und die herausragenden Leistungen der Schweizer Forschung im Bereich der Cybersicherheit. Die Beiträge konzentrierten sich auf Smartphone-Sicherheit, DNS-Resilienz, Datenschutz, Schwachstellenerkennung und KI-gestützte Phishing-Abwehr
Der Cyber Data Technologies Track beleuchtete die wachsende Bedeutung von Datentechnologien in der Cyberabwehr, darunter Datenfusion, Fernerkundung («Remote Sensing») und föderiertes Lernen. Erörtert wurde das Potenzial dieser Technologien für die Stärkung dezentraler, sicherer und autonomer Systeme, die von Netzwerken der nächsten Generation bis hin zu kritischen operativen Anwendungen reichen.
Der Aerospace & Transport Security Track weitete den Blick über herkömmliche IT-Systeme hinaus. Es wurden Cyberbedrohungen thematisiert, die sich gegen die Verkehrsinfrastruktur sowie Luftund Raumfahrtsysteme richten. In den Präsentationen wurden Themen wie etwa Satellitensicherheit, GPS-Jamming, BluetoothSchwachstellen, Bahnverkehrssicherheit und Drohnen behandelt.
Dabei wurde die Bedeutung einer umfassenden Strategie zur Stärkung der Cyberresilienz betont. Die Arbeit des CYD Campus, insbesondere im Rahmen der Initiative «LeoCommon», zeigte die laufenden Bemühungen zur Stärkung der Sicherheit und Verifizierbarkeit von Satellitenkonstellationen.
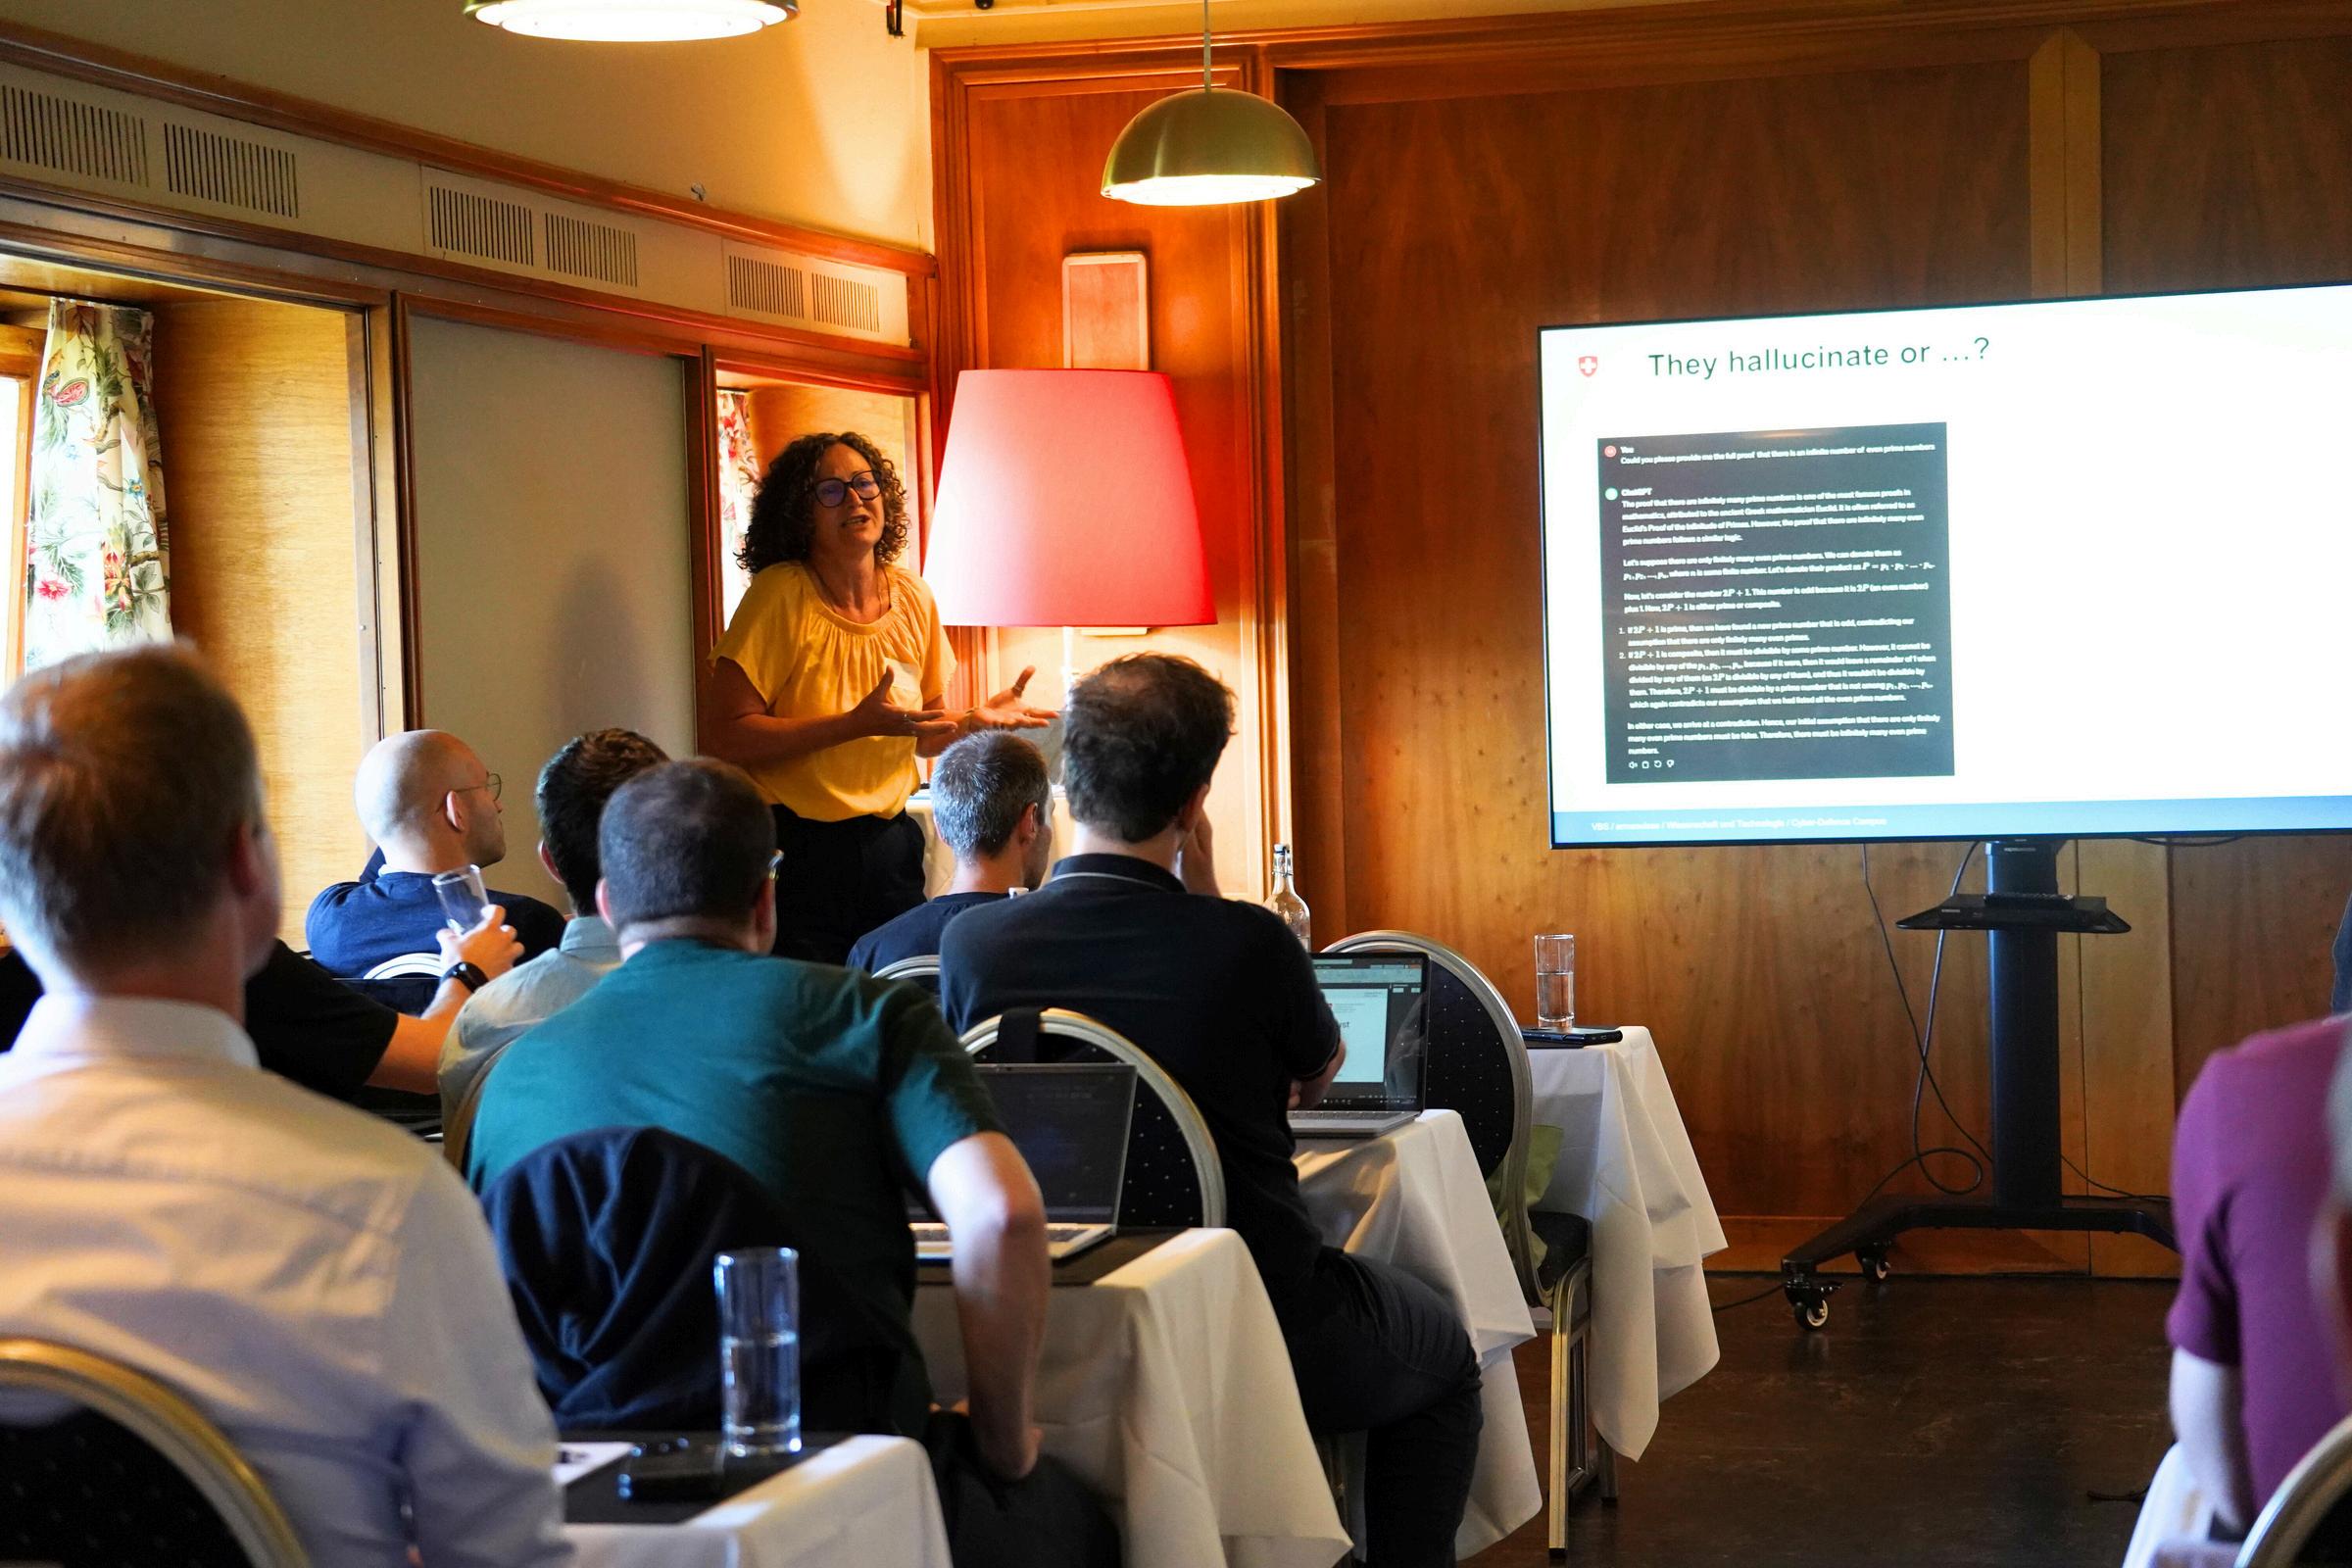
Den generativen KI-Technologien war ein ganzer Tag gewidmet. Der Schwerpunkt lag dabei auf Robustheit, Sicherheit und der Beurteilung grundlegender Modelle. Im Mittelpunkt der Diskussionen standen Halluzinationen von Large Language Models, die Zuverlässigkeit von Trainingsdaten, die Abwehr von «PromptInjection-Angriffen» sowie die Herausforderungen multimodaler und visueller Systeme. Interdisziplinäre Beiträge beleuchteten die technischen, ethischen und gesellschaftlichen Fragen, die mit der Einführung dieser Technologien im Zusammenhang stehen.
Der Retreat endete mit einer zukunftsorientierten Diskussion über aufkommende Trends, wie etwa die Auswirkungen von Quantencomputing, den strategischen Einsatz von KI für das Technologiemonitoring und die Planung sowie die entsprechenden Konsequenzen für die nationale Sicherheit. Bei dieser Gelegenheit wurde auch ein Beitrag zu einer neuen nationalen Initiative vorgestellt, die in Zusammenarbeit mit der HES-SO Valais-Wallis und der SATW eine systematische Kartierung des Schweizer Cybersicherheits-Ökosystems anstrebt.
Studierende, Hochschulpraktikantinnen und Hochschulpraktikanten sowie Fellows des CYD Fellowship Programms sind aus zwei Gründen ein zentraler Bestandteil des CYD Campus. Erstens leisten sie wichtige Arbeit im Rahmen verschiedener Projekte und Aktivitäten des CYD Campus. Ohne sie wäre die Leistungsfähigkeit des CYD Campus stark eingeschränkt. Zweitens erfüllt der CYD Campus mit der Ausbildung, Förderung und Unterstützung von besonders talentierten Studierenden eine Aufgabe, die dem CYD Campus im Rahmen der «Strategie Cyber VBS» übertragen wurde. Die Praktika und die Arbeit der Fellows sowie der Bachelor- und Masterstudierenden finden an den Standorten des CYD Campus in Thun, Lausanne und Zürich statt.
Bei der Vergabe von Fellowships für Doktorarbeiten und Postdoc-Projekte wird erwartet, dass die Studierenden ein eigenes Projekt vorschlagen, das mit den Prioritäten und Zielsetzungen des CYD Campus im Einklang steht. Relevante Themenbereiche sowie Projektvorschläge der Mentorinnen und Mentoren des CYD Campus werden auf einer speziellen Webseite veröffentlicht: https://cyber-defence-campus.github.io/projects/
Hochschulpraktika
Um die Cyberexpertise unter Studierenden zu fördern und die langfristige Resilienz der Schweiz gegenüber Cyberbedrohungen zu stärken, bietet der CYD Campus Praktika für Studierende von Schweizer Universitäten an. Im Jahr 2025 konnten 13 Personen ihr Praktikum beginnen und praktische Erfahrungen im Bereich der Cyberabwehr sammeln.
Studierende
Die Mentorinnen und Mentoren des CYD Campus schlagen studentische Forschungsprojekte auf Bachelor-, Master- und Doktoratsebene vor und betreuen diese. Im Jahr 2025 unterstützte der CYD Campus 35 Studierende bei ihren Forschungsprojekten und trug so zur Ausbildung von Cyberabwehrspezialistinnen und -spezialisten der nächsten Generation bei.
CYD Fellows
Das im Jahr 2020 vom CYD Campus in Zusammenarbeit mit der EPFL ins Leben gerufene CYD Fellowship Programm bietet Studierenden die Möglichkeit, ihre Kompetenzen im Bereich Cyberabwehr zu vertiefen und gleichzeitig die Kapazitäten der Schweiz in diesem strategisch wichtigen Bereich zu stärken. Das Talentprogramm unterliegt strengen Auswahlkriterien und bietet intensive Unterstützung durch eine Mentorin oder einen Mentor des CYD Campus, die oder der bestrebt ist, das jeweilige Projekt und die Weiterentwicklung der CYD Fellows bestmöglich zu fördern.
Das CYD Fellowship Programm bietet Fellowships auf Master-, Doktoranden- und Postdoktorandenebene an. CYD Master Fellows müssen während ihres Fellowships an einer Hochschule in der Schweiz eingeschrieben sein. Doctoral Fellows und Postdoctoral Fellows müssen während ihres Fellowships an einer Schweizer Hochschule angestellt sein. Im Jahr 2023 wurde zusätzlich das Proof of Concept Fellowship in das Portfolio aufgenommen. Damit soll die Lücke zwischen akademischer Forschung und praktischer Anwendung geschlossen werden. Mit einem solchen Fellowship sollen die Validierung von Konzepten und Ideen mittels eines «Proof-of-Concept-Prototyps» sowie die Überprüfung von dessen Praxistauglichkeit unterstützt werden. Master und Proof of Concept Fellowships können ganzjährig beantragt und vergeben werden. Bei Doctoral und Postdoctoral Fellowships erfolgen hingegen zwei Ausschreibungen pro Jahr.
Seit seiner Einführung hat das Programm sein Angebot stetig erweitert; 2025 wurden die elfte und zwölfte Ausschreibung veröffentlicht. Im Jahr 2025 waren insgesamt 24 Fellowships aktiv, darunter 14 auf Master-Ebene, 5 auf Doktoratsebene, 3 auf Postdoktoratsebene und 2 auf Proof-of-Concept-Ebene. Im selben Jahr wurden im Rahmen des Programms 12 neue Fellowships vergeben, darunter 2 Doctoral Fellowships, 8 Master Thesis Fellowships, 1 Postdoctoral Fellowship und 1 Proof of Concept Fellowship. Die laufenden Fellowships zeichnen sich durch eine erhebliche Vielfalt der betreffenden Institutionen aus. Folgende Institutionen sind vertreten: EPFL (6 Fellowships), ETH Zürich (12 Fellowships), OST (1 Fellowship), SkAI Data Services GmbH (1 Fellowship), USG (1 Fellowship), UZH (2 Fellowships) und ZHAW (1 Fellowship).
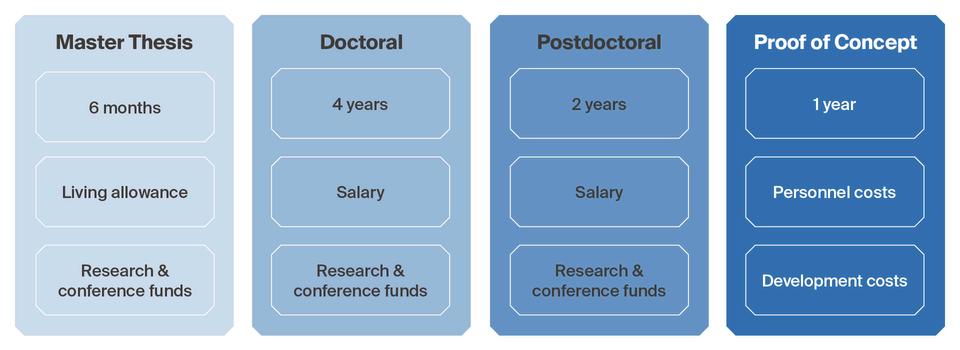
Die folgenden Interviews zeigen die vielfältigen Hintergründe, Projekte und Ambitionen der CYD Fellows. Ob Masterarbeit, «Proof of Concept» oder postdoktorales Forschungsprojekt – diese CYD Fellows berichten über ihre Erfahrungen, ihre Motivation und die Chancen, die ihnen das Programm bietet. Ihre Geschichten verdeutlichen, wie der CYD Campus gezielt Talente fördert und wirkungsvolle Projekte in der Cyberabwehr vorantreibt
Dimitri Francolla CYD Master Thesis Fellow ETH Zürich
Wie hast du von den CYD Fellowships erfahren, und was hat dich dazu bewogen, dich zu bewerben?
Ich bin Mitglied der Studierendenvereinigung ETH Cyber Group. Vor einiger Zeit lud der CYD Campus die Mitglieder unserer Vereinigung zu einem Besuch in seine Räumlichkeiten ein. An dieser Veranstaltung wurden uns der Auftrag und die Zielsetzungen des CYD Campus erläutert und die Möglichkeit vorgestellt, sich für das CYD Fellowship zu bewerben.
Später absolvierte ich beim CYD Campus ein Praktikum und war mit dem dortigen Arbeitsumfeld sehr zufrieden. Zudem fand ich das Projektangebot äusserst interessant und genau auf meine Vorstellungen zugeschnitten. Nach meinen sehr positiven Erfahrungen am CYD Campus und angesichts der ansprechenden Forschungsthemen war die Bewerbung für das CYD Fellowship für mich der naheliegende nächste Schritt.
Worum ging es in deinem Projekt für das CYD Fellowship?
Mein Projekt im Rahmen des CYD Master Thesis Fellowship ist Teil des übergeordneten Forschungsbereichs «Automatisierung der Cyberabwehr». Ziel ist es, mithilfe neuer KI-gestützter Verfahren einen vollautomatischen Akteur für den Einsatz in CyberabwehrÜbungen wie «Locked Shields» zu entwickeln. Mein Projekt befasst sich insbesondere mit der Entwicklung von LLM-gestützten Sicherheitstools zur Analyse des Netzwerkverkehrs für die effiziente Netzwerkerkennung und Reaktion (Network Detection and Response).
Welche Vorteile hatte es, dass du dein Masterarbeitsprojekt am CYD Campus durchführen konntest?
Der CYD Campus ist ein äusserst anregendes Umfeld: Hier versammeln sich talentierte Studierende, und allein durch deren Anwesenheit und den Austausch mit ihnen lernt man viel. Die wissenschaftlichen Projektleiterinnen und Projektleiter, welche die Studierendenprojekte betreuen, gewähren den Studierenden zudem das ideale Mass an Unabhängigkeit und Freiheit, was ein solches Umfeld zusätzlich fördert. Zudem sind die Einrichtungen mit allem ausgestattet, was die Studierenden unterstützt. Dank des Stipendiums des CYD Fellowships kann ich mich voll und ganz auf mein Projekt konzentrieren.
Welche Erwartungen hattest du an das CYD Fellowship?
Da ich bereits ein Praktikum am CYD Campus absolviert hatte, wusste ich schon, was mich in Bezug auf das Umfeld und die Unterstützung erwartet. Der Hauptunterschied besteht darin, dass
die Ziele und Ergebnisse meines Praktikums nur für den internen Gebrauch bestimmt waren, während meine Abschlussarbeit auf die globale Forschungsgemeinschaft ausgerichtet ist. Deshalb erwarte ich, dass meine Arbeit einen wesentlich grösseren Einfluss auf die Cybersicherheit haben wird.
Könntest du zukünftigen Interessentinnen und Interessenten, die eine Bewerbung für CYD Fellowships in Erwägung ziehen, einige Tipps geben?
Vor allem gilt: Bewirb dich für das CYD Fellowship und zögere nicht, dich der Herausforderung zu stellen! Es lohnt sich! Der CYD Campus bietet ein erstklassiges Umfeld für diesen wichtigen Karriereschritt. Wähle für deine Bewerbung ein Thema, das dich persönlich motiviert, und begründe klar und überzeugend, welchen Mehrwert deine Arbeit für den CYD Campus und die internationale Cybersicherheitsforschung bringt.
Raphael Monstein & Benoit Figuet
CYD Proof of Concept Fellows
SkAI Data Services
Wie habt ihr von den CYD Fellowships erfahren, und was hat euch dazu bewogen, euch zu bewerben?
Wir waren beide an der ZHAW angestellt und standen bereits in Kontakt mit dem CYD Campus. Bei der Ausarbeitung unseres Konzepts waren wir mit dem CYD Campus im Gespräch. Man schlug uns ein Proof of Concept Fellowship vor. Das war für unser Vorhaben die ideale Lösung.
Worum ging es in deinem Projekt für das CYD Fellowship?
Das Ziel des Fellowships ist es, unsere Lösung zur Überwachung von GPS-Störungen mithilfe von Flugzeugen als Sensoren zu verbessern. Diese Technologie versetzt uns in die Lage, Störungen und Manipulationen, die Risiken für die Luftfahrt und andere kritische Infrastrukturen darstellen können, in Echtzeit zu erkennen und zu analysieren. Gleichzeitig konnten wir dadurch Marktkenntnisse gewinnen und unser Geschäftsmodell präzisieren.
Welche Vorteile hatte es, dass ihr euer Projekt am CYD Campus durchführen konntet?
Der wichtigste Vorteil ist die finanzielle Unterstützung. Sie ermöglichte es uns, viel Zeit und Ressourcen in die Entwicklung unserer Lösung zu investieren. Wir kommen eigentlich aus der Luftfahrt und sind relativ neu im Bereich Cyberabwehr. Deshalb profitierten wir sehr von der Betreuung und dem Know-how der Fachleute auf diesem Gebiet. Schliesslich eröffnete uns das Fellowship den Zugang zu wichtigen Kooperationspartnern und Stakeholdern des CYD Campus, zu denen wir sonst keinen Zugang gehabt hätten.
Jetzt nutzen einige Unternehmen bereits die von uns entwickelte Lösung; ohne das Fellowship wäre das nicht möglich gewesen.
Welche Erwartungen hattet ihr an das CYD Fellowship?
Wir erwarteten uns von dem Fellowship finanzielle Unterstützung und Betreuung durch die Fachleute des CYD Campus zur Weiterentwicklung unserer Idee sowie Möglichkeiten zur Kontaktaufnahme mit Kooperationspartnern und Stakeholdern im Bereich der Cyberabwehr.
Könntet ihr zukünftigen Interessentinnen und Interessenten, die eine Bewerbung für CYD Fellowships in Erwägung ziehen, einige Tipps geben?
Wenn du eine Idee oder ein Konzept hast, das dich interessiert und das du realisieren möchtest: Wage den Schritt und bewirb dich beim CYD Campus! Das ist die ideale Gelegenheit, deine Vision zu realisieren. Das Bewerbungsverfahren ist effizient und angemessen strukturiert. Bürokratische Hemmnisse sind auf ein Minimum beschränkt; gleichzeitig ist eine hohe Qualität der zugelassenen Bewerberinnen und Bewerber sichergestellt.
Francesca Falzon
Distinguished Postdoctoral Fellow
ETH Zürich
Wie hast du von den CYD Fellowships erfahren, und was hat dich dazu bewogen, dich zu bewerben?
Während meiner Promotion absolvierte ich zwei Praktika in Zürich. Danach wusste ich, dass die Welt der Computersicherheitsforschung in der Schweiz sehr dynamisch und spannend ist. Das interessierte mich sehr. Die Arbeit bei den Praktika hatte mir wirklich gut gefallen, und ich wollte meine Forschungskooperationen in Zürich weiter ausbauen. Das CYD Fellowship bot mir diese Möglichkeit – und noch viel mehr. Deshalb erschien es mir als ideale Lösung.
Worum ging es in deinem Projekt für das CYD Fellowship?
Bei meinem Projekt für das CYD Fellowship geht es um die sichere Auslagerung von Daten. Heute ist es gängige Praxis, Daten in die Clouds externer Anbieter zu verlagern. Doch unsere vertraulichen Daten möchten wir nicht unbedingt mit diesen externen Anbietern teilen. Ich entwickle und analysiere kryptografische Verfahren für die verschlüsselte Auslagerung und Abfrage vertraulicher Daten. Dabei geht es darum, Lösungen zu entwickeln, die effizient und zeitnah einsetzbar sind und für die Kundin und den Kunden gleichzeitig die sichere Datenabfrage und den Datenschutz gewährleisten.
Welche Vorteile hatte es, dass du dein Postdoc-Projekt am CYD Campus durchführen konntest?
Die Durchführung meines Postdoc-Projekts am CYD Campus hat mir zahlreiche Vorteile gebracht – darunter vor allem ein Netzwerk von intelligenten, motivierten Menschen, mit denen ich zusammenarbeiten kann. Ich kann meine Arbeit mit meinen Mentorinnen und Mentoren am CYD Campus, mit anderen CYD Fellows und mit Forschenden von ausserhalb meines Gastinstituts erörtern. Darüber hinaus stellt mir mein Fellowship viele Ressourcen zur Verfügung, die meine Forschungsarbeit erleichtern.
Welche Erwartungen hattest du an das CYD Fellowship?
Ich erhoffte mir, mit dem CYD Fellowship spannende Forschungsarbeit leisten zu können und die Möglichkeit zu erhalten, mit Forschenden aus dem Hochschulbereich, aus Regierungsbehörden und aus der Privatwirtschaft in Kontakt zu treten. Darüber hinaus hielt ich es für eine hervorragende Möglichkeit, mich mit anderen jungen Forschenden auszutauschen, die sich für Cybersicherheit und Kryptografie interessieren. Das Fellowship hat alle meine Erwartungen erfüllt, und ich freue mich darauf, meine Postdoc-Laufbahn als CYD Fellow fortzusetzen.
Könntest du zukünftigen Interessentinnen und Interessenten, die eine Bewerbung für CYD Fellowships in Erwägung ziehen, einige Tipps geben?
Ich halte es für wichtig, eine Schnittstelle zwischen den eigenen Forschungsinteressen und den realen Herausforderungen der Cybersicherheit zu finden. Die bestehenden Probleme, mit denen Politik und Wirtschaft konfrontiert sind, werfen komplexe, dringliche Fragestellungen auf, die eine ideale Basis für wegweisende Forschungsprojekte bilden.
Im Jahr 2025 hat der Cyber-Defence Campus sein Schulungsangebot gefestigt. Im Rahmen seiner Aktivitäten zur Unterstützung der Nationalen Cyberstrategie widmet er einen Teil seiner Aktivitäten der technischen Schulung und Weiterbildung von Fachleuten für Cyberabwehr innerhalb der Bundesverwaltung. Die angewandte Strategie umfasst sowohl fachliche als auch strategische Kompetenzen. Vertreterinnen und Vertreter der kritischen Infrastrukturen können Unterstützung leisten, wenn sich deren Aufgaben mit öffentlichen Zuständigkeiten überschneiden.
Der CYD Campus lädt regelmässig Expertinnen und Experten für Cybersicherheitsforschung aus der Schweiz ein, wissenschaftliche Vorträge zu Themen zu halten, die für die technologische Entwicklung im Bereich der Cyberabwehr relevant sind. 2025 wurden Seminare zu folgenden Themen angeboten:
Quantensichere Kryptografie
Analyse des Netzwerkverkehrs und dessen Herausforderungen im Hinblick auf die verschlüsselte Datenübertragung
Herausforderungen bei der Absicherung von Gebäudeautomation und -steuerungssystemen
Einsatz von Data Science zur Erkennung von Hitzekollapsfällen in den Streitkräften
Operative Sicherheit im Zeitalter von Cyberbedrohungen
Formale Methoden zur Softwareverifizierung
Kurse
Der CYD Campus bietet praktische Kurse zu einer Vielzahl fachlicher und strategischer Fähigkeiten für unsere Kooperationspartnerinnen und Kooperationspartner in der Bundesverwaltung an. Diese sollen den Teilnehmenden die Fähigkeiten vermitteln, die sie benötigen, um ihre Aufgaben erfolgreich zu erfüllen. Diese Kurse werden nach Bedarf gemäss den spezifischen Bedürfnissen unserer
Kooperationspartnerinnen und Kooperationspartner realisiert. Die Kurse konzentrieren sich auf die praktische Weiterbildung und vermitteln spezifische Fähigkeiten mit vom CYD Campus bereitgestellter Hardware. Über das Netzwerk des CYD Campus laden wir zu diesem Zweck Fachleute aus renommierten Institutionen im ganzen Land ein. Im Jahr 2025 boten wir zwei Kurse für Expertinnen und Experten an: Anpassung und Beherrschung von Scapy für BACnet Fuzzing für IoT-Geräte
Hackathons
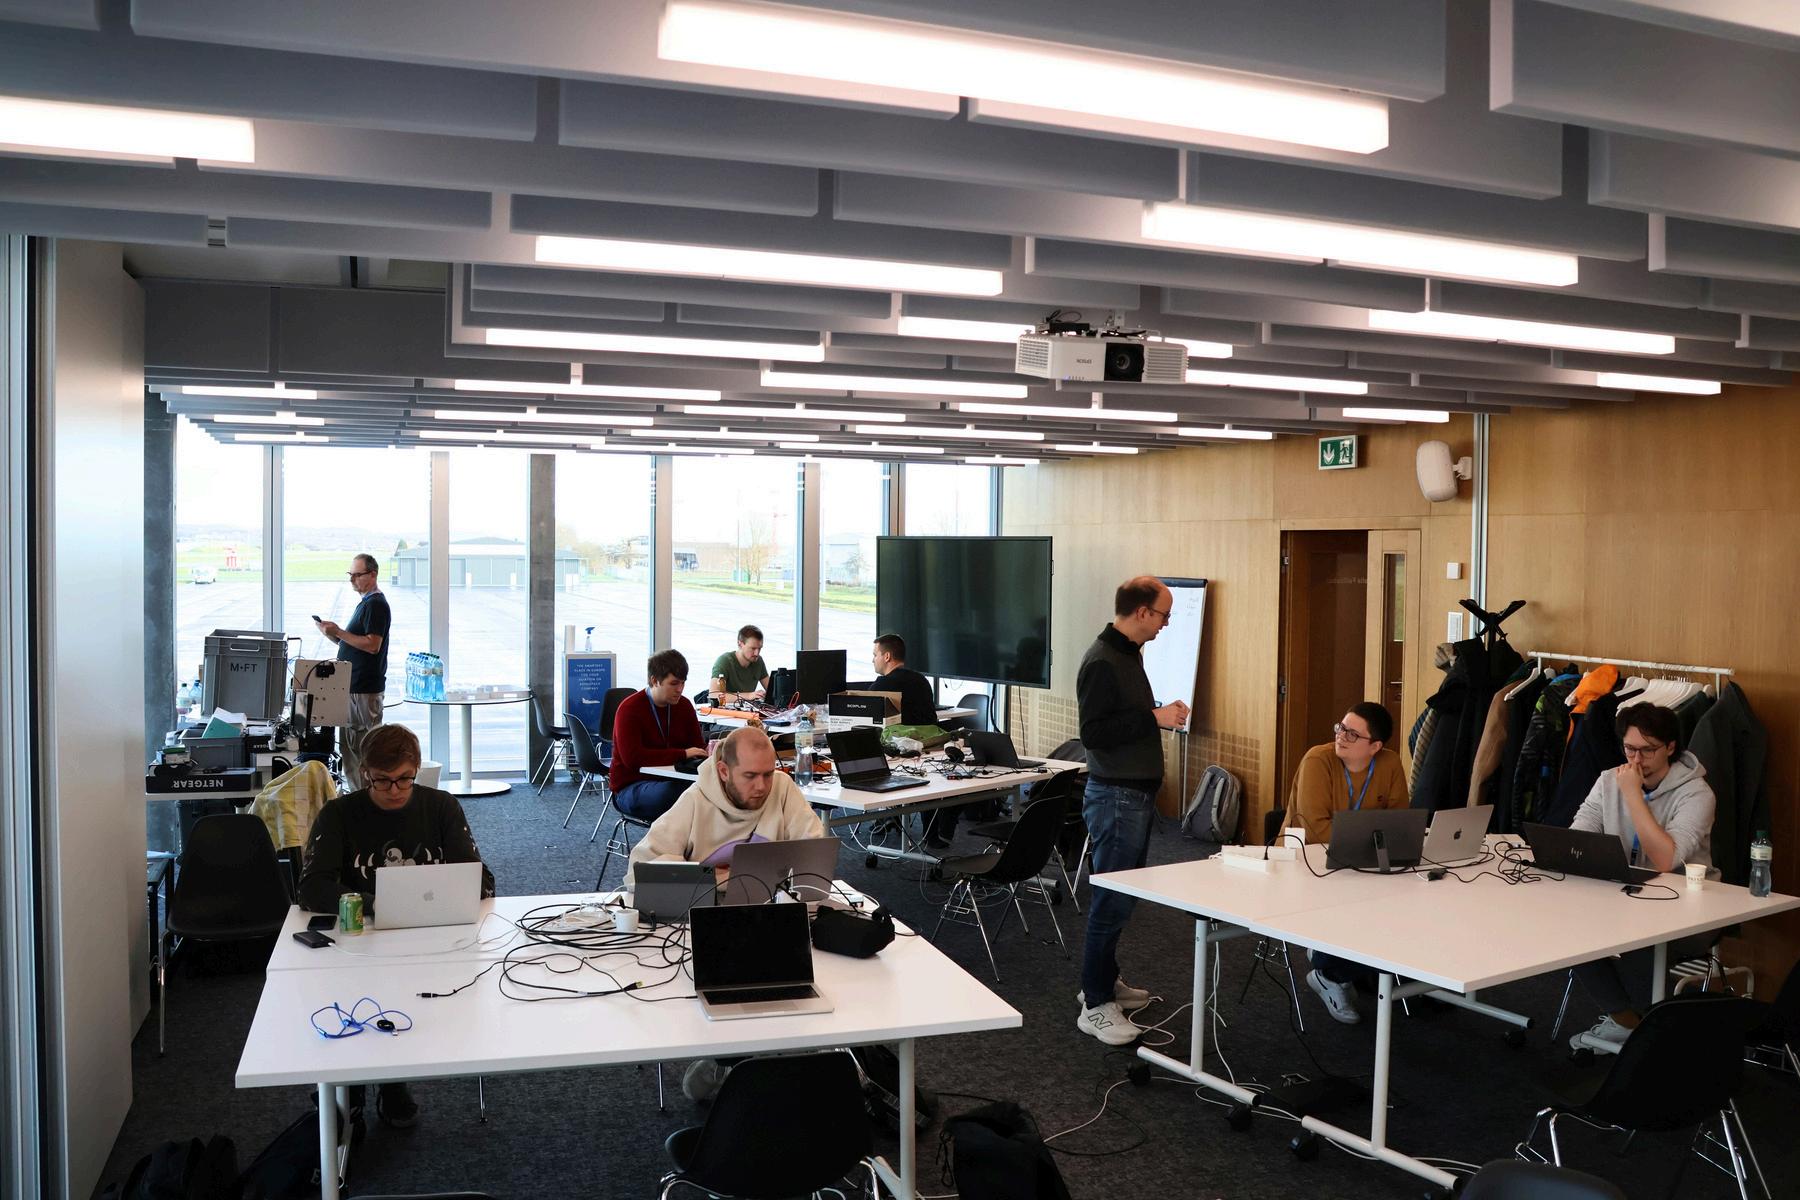
Zweimal jährlich organisiert der Cyber-Defence Campus Hackathons. Dazu werden Expertinnen und Experten aus dem Partnernetzwerk des CYD Campus eingeladen, eine Woche lang gemeinsam an einer konkreten Fragestellung zu arbeiten. Bei Hackathons treffen sich Menschen mit unterschiedlichem Hintergrund, um gemeinsam eine Lösung für ein bestimmtes Thema zu erarbeiten. Zu den Teilnehmenden zählen Expertinnen und Experten des CYD Campus, Betreiber kritischer Infrastrukturen sowie Kooperationspartnerinnen und Kooperationspartner aus dem öffentlichen und privaten Sektor Das Ziel ist, den Einsatz modernster Technologien oder von Forschungsprototypen zu erproben und damit zu experimentieren. Im Februar 2025 fand ein erster Hackathon zum Thema Gebäudeautomation und -steuerungssysteme statt. Dabei entdeckten die Teilnehmenden mehrere Schwachstellen in den von der Bundesverwaltung genutzten Steuerungssystemen und stärkten die Fähigkeiten der Anbieterinnen und Anbieter, solche Schwachstellen zu erkennen und zu beseitigen. Ein zweiter Hackathon im November war der Satellitensicherheit gewidmet. Dabei bauten Forschende aus dem Hochschulbereich aus der Schweiz und aus anderen europäischen Ländern die Kapazitäten des LeoCommon-Netzwerks aus. Sie entwickelten ein System, das die Erkennung und Verfolgung von Satelliten für Cybersicherheitszwecke verbessert.
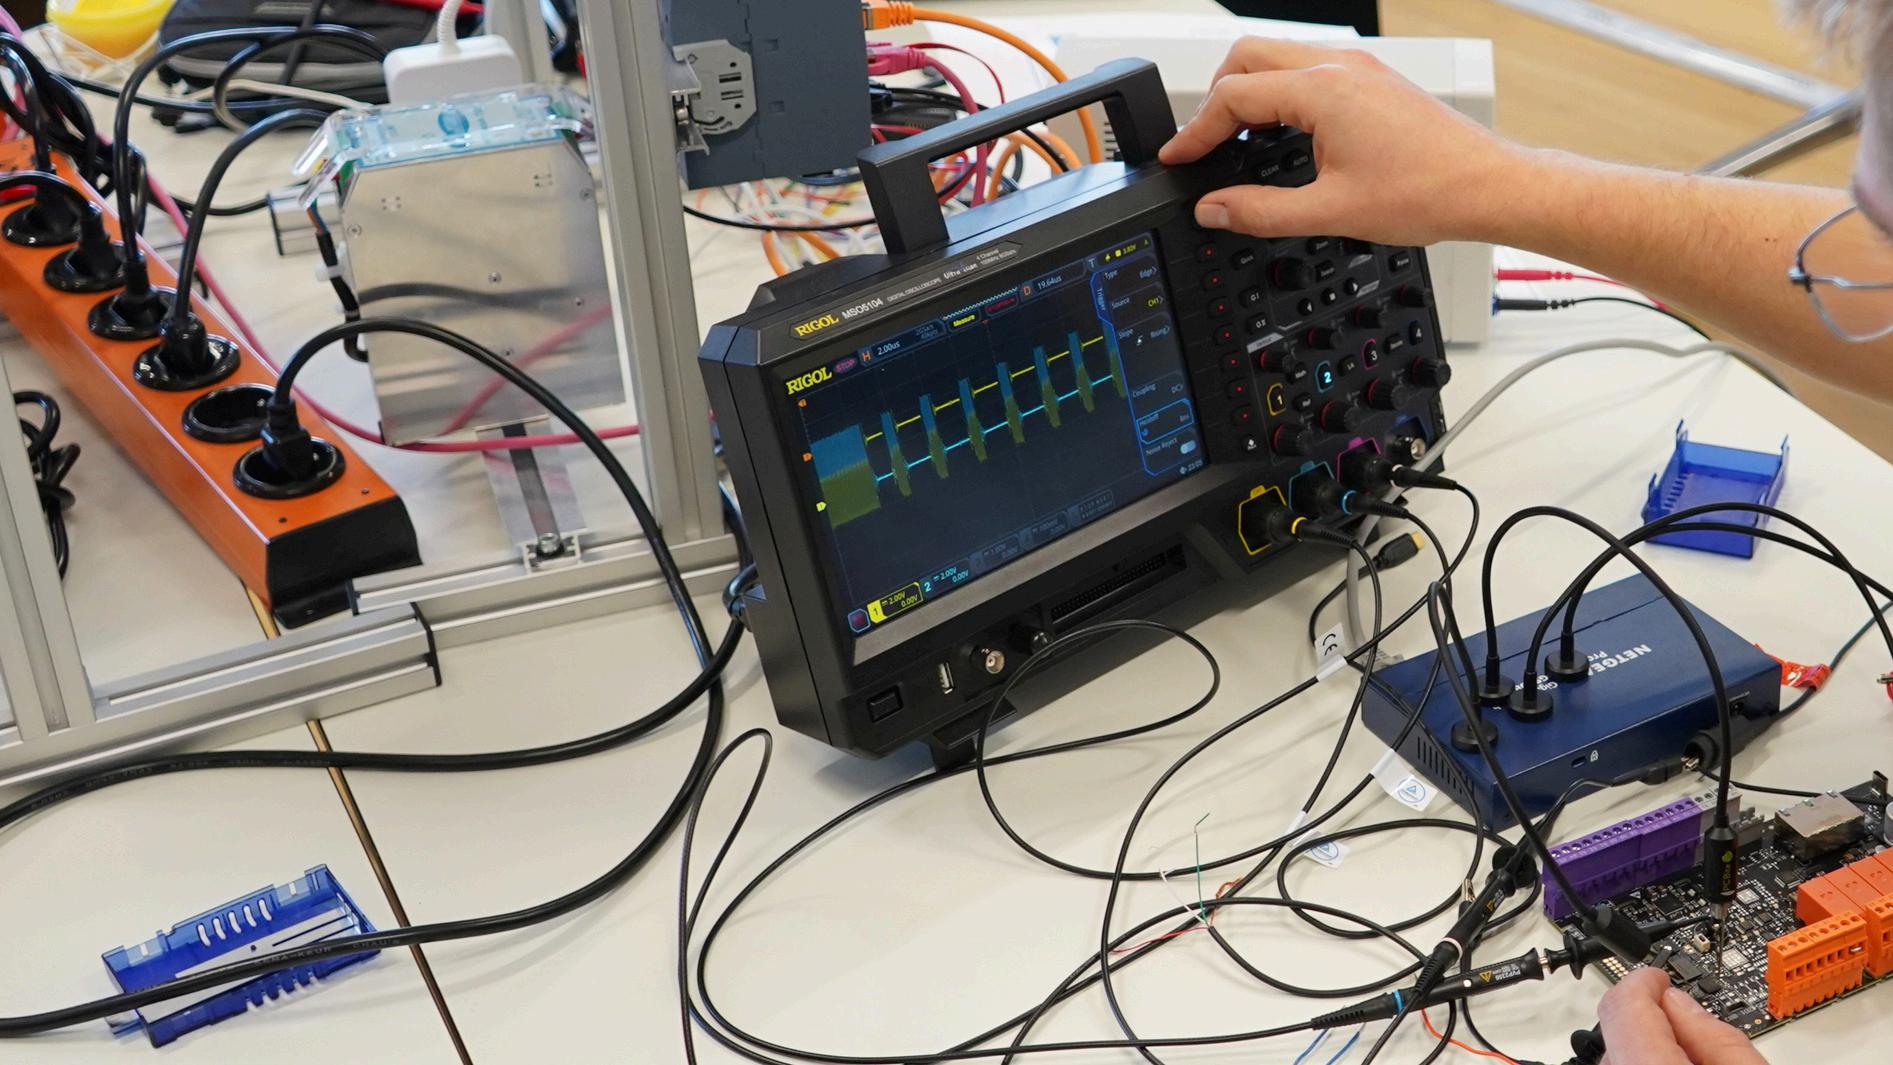
Das Tätigkeitsfeld des CYD Campus deckt ein breites Spektrum an Themenbereichen der Cybersicherheit ab. Die in diesem Kapitel vorgestellten Aktivitäten reichen von Basis- und Schlüsseltechnologien über die Schwachstellenanalyse und -behebung bis hin zur Entwicklung und Absicherung digitaler und cyber-physischer Infrastrukturen sowie zu den menschlichen Faktoren der Cybersicherheit. Diese Aktivitäten stärken die Cybersicherheitskompetenzen der Schweiz, indem sie den wissenschaftlichen Fortschritt fördern, praxistaugliche Tools und Methoden bereitstellen und Forschungsergebnisse wirksam in die Cyberabwehr innerhalb der Bundesverwaltung übertragen.
Basis- und Schlüsseltechnologien
Sicherheit und Datenschutz für eine selbstbestimmte E-ID
Die E-ID, die neue digitale Identität der Schweiz, soll bereits 2026 verfügbar sein. Bei der Volksabstimmung über das E-ID-Gesetz im Herbst 2025 wurde die Bedeutung des Datenschutzes für den Erfolg der digitalen Identitätskarte betont. Bedenken hinsichtlich des Datenschutzes der Schweizer Bevölkerung waren für die Ablehnung der E-ID von 2021 ein entscheidender Faktor. Um diesen Bedenken Rechnung zu tragen, basiert die neue E-ID auf den Prinzipien der selbstbestimmten Identität (Self-Sovereign Identity, SSI). Auch die EU folgt diesem Paradigma mit ihrem Programm eIDAS 2.0. Der CYD Campus hat das Bundesamt für Polizei (fedpol) und das Bundesamt für Informatik und Telekommunikation (BIT) bei verschiedenen Themen rund um die E-ID unterstützt. Der Schwerpunkt lag dabei auf der Erforschung von Methoden zum Schutz personenbezogener Daten. Sogenannte Zero-Knowledge-Proofs erlauben es, Aussagen über digitale Nachweise (wie die E-ID) kryptografisch zu belegen, ohne die entsprechenden Attribute offenzulegen. So lässt sich beispielsweise nachweisen, dass die Person mit einer E-ID volljährig ist, ohne ihr Geburtsdatum preiszugeben. So liesse sich auch nachweisen, dass Personen mit einer E-ID eine Sicherheitsüberprüfung durchlaufen haben, ohne ihre Namen und ihre Sozialversicherungsnummer preisgeben zu müssen. ZeroKnowledge-Proofs würden auch die Unverknüpfbarkeit von E-IDNachweisen verbessern. Selbst wenn die Prüfstellen mit der
Ausgabebehörde der E-ID (fedpol) zusammenarbeiten würden, könnten die Person und ihre Nutzung der E-ID nicht nachverfolgt werden. Die Technologie ist für einfache Nachweise bereits praktikabel. Weitere Forschungsarbeit ist jedoch notwendig, bevor man sie in der Praxis bei mehreren Millionen Nutzerinnen und Nutzern einsetzen kann. Neben der Skalierbarkeit müssen die Verantwortlichen auch Fragen zur Post-Quanten-Sicherheit solcher Verfahren klären. Die digitale Verarbeitung biometrischer Daten, wie beispielsweise Gesichtsaufnahmen oder Fingerabdrücke, ist in Bezug auf den Datenschutz besonders heikel. Gelangen diese Daten in falsche Hände, können sie nicht einfach wie gestohlene Passwörter geändert werden. Gerade Fotos eignen sich zudem für den kriminellen Missbrauch, beispielsweise mittels generativer KI. Im Rahmen eines unserer Forschungsprojekte wurde daher untersucht, wie biometrische Daten mit einer zentralen Datenbank für die Zugangskontrolle abgeglichen werden können, ohne dass die Daten unverschlüsselt verarbeitet werden müssen. Wir haben auch die Sicherheit der SWIYU Infrastruktur untersucht. Im Rahmen einer Masterarbeit entwickelte ein Studierender ein umfassendes Bedrohungsmodell mit entsprechenden Angriffspfaden. Insgesamt entdeckte er 95 bestätigte Schwachstellen. Die Ergebnisse der Masterarbeit wurden der Öffentlichkeit bei einem Partizipationsmeeting zum E-ID-Projekt vorgestellt. Zum Zeitpunkt der Präsentation waren viele der gefundenen Schwachstellen bereits behoben.
Quantencomputer – We are (k)not afraid
Die Prognose, wann praktisch einsetzbare Quantencomputer verfügbar sein werden, ist nach wie vor schwierig. Viele Fachleute erwarten jedoch, dass in den nächsten 10 bis 20 Jahren ein System entstehen könnte, das in der Lage ist, einen 2048-Bit-RSA-Schlüssel in weniger als 24 Stunden zu kompromittieren. In Erwartung solcher Entwicklungen hat das US-amerikanische National Institute of Standards and Technology (NIST) bereits Standards für neue Verschlüsselungs- und Signaturalgorithmen entwickelt, die Quantenangriffen standhalten. Die meisten dieser neuen Algorithmen stützen sich jedoch auf dasselbe mathematische Fundament: auf Gitter. Zwar gilt die gitterbasierte Kryptografie derzeit als sicher. Eine zu starke Abhängigkeit von einer einzigen mathematischen Annahme birgt jedoch ein systemisches Risiko. Ein grosser Teil des Post-Quanten-Ökosystems könnte betroffen sein, falls ein Durchbruch bei Angriffsmethoden entdeckt werden sollte. Die Diversifizierung der mathematischen Strukturen kryptografischer Verfahren stärkt daher die Resilienz insgesamt. Aus diesem Grund unterstützt der CYD Campus die Erforschung alternativer mathematischer Grundlagen, darunter auch einer aus einem unerwarteten Bereich: der Knotentheorie. Ein mathematischer Knoten ist eine geschlossene Schleife im dreidimensionalen Raum, die verknäuelt ist. Sie kann gedehnt, verdreht oder verformt, aber nicht durchtrennt werden. Zwei Knoten gelten als äquivalent, wenn einer nahtlos in den anderen umgewandelt werden kann. Die Knotentheorie blickt auf eine lange Geschichte zurück und wird in Fachgebieten wie Chemie und Biologie angewendet. Die kryptografische Strategie fusst auf einer zentralen Erkenntnis: Knoten lassen sich mit einer Operation, der sogenannten verbundenen Summe, kombinieren. Doch das Umkehren dieser Kombination – also das «Entwirren» der Summe in ihre Bestandteile – gilt als rechnerisch unlösbar, selbst für Quantencomputer. Unter Ausnutzung dieser Schwierigkeit haben Forschende ein knotengestütztes Schlüsselaustauschprotokoll entwickelt, das dem klassischen Diffie-Hellman-Protokoll ähnelt, jedoch auf Knotenmanipulation statt auf arithmetischen Operationen beruht.
Schwachstellenanalyse und Offensive-SecurityForschung
Schwachstellenforschung
Das Schwachstellenforschungsprogramm verfolgt drei Hauptziele: Erstens sollen Hardware und Software auf Schwachstellen geprüft werden, welche die IT-Systeme der Bundesverwaltung direkt betreffen könnten.
Zweitens sollen die eingesetzten Tools und Techniken validiert und optimiert werden, um die Effektivität des Programms zu maximieren. Der Schwerpunkt soll dabei auf der Automatisierung liegen.
Drittens soll das Programm einem breiteren Publikum die realen Auswirkungen von Angriffen aufzeigen und das Bewusstsein für Sicherheitsrisiken schärfen.
Im vergangenen Jahr konzentrierte sich unsere Schwachstellenforschung auf eingebettete Systeme sowie auf Gebäudeautomation und -steuerungssysteme (Smart-HomeSysteme). In diesem Bereich haben wir mehrere Schwachstellen identifiziert, die interne Plattformen betreffen. Die Schwachstellen haben wir per «Responsible Disclosure» gemeldet. Parallel dazu haben wir unseren Forschungsschwerpunkt auf die Sicherheit von Drohnen ausgeweitet. Zu den diesjährigen Ergebnissen zählt das Plug-in «Mole» für Binary Ninja, das wir entwickelt und als OpenSource-Software veröffentlicht haben. Mole führt ein statisches «Backward Slicing» von Variablen durch, wobei die Medium-Level Intermediate Language von Binary Ninja in ihrer Ausprägung «Static Single Assignment» (SSA) genutzt wird, um relevante Datenflüsse zwischen definierten Quellen (Sources) und Senken (Sinks) zu finden. Dies kann zur Identifizierung von Schwachstellen genutzt
werden. Beispielsweise lassen sich damit Pfade aufspüren, auf denen nicht vertrauenswürdige Eingaben sensible Operationen auf potenziell gefährliche Weise beeinflussen. Wir konnten die Effektivität des Tools durch das Aufspüren mehrerer Schwachstellen in Systemen der Bundesverwaltung erfolgreich belegen.
Automatisierte Exploit-Generierung für den Linux-Kernel
Der Linux-Kernel ist die Basis vieler Betriebssysteme und läuft auf zahlreichen Gerätetypen, zu denen etwa Desktop-PCs, Server sowie mobile und eingebettete Systeme zählen. Seine weite Verbreitung macht ihn zu einem attraktiven Angriffsziel. Im Rahmen einer mehrjährigen Zusammenarbeit mit IBM Research Zürich erforschen wir Methoden, mit denen automatisiert bestimmt werden kann, ob potenzielle Fehler im Linux-Kernel sicherheitskritisch sind. Dies ist essenziell, da automatisierte Bug-Discovery-Frameworks wie «syzkaller» täglich Fehler entdecken und veröffentlichen. Die Fähigkeit, automatisiert zu unterscheiden, welche dieser Fehler ausnutzbar sind, würde eine effektivere Priorisierung kritischer Schwachstellen für die gezielte Fehlerbehebung ermöglichen. Im vergangenen Jahr haben wir uns darauf konzentriert, das in früheren Phasen entwickelte Proof-of-Concept-Tool (PoC) weiterzuentwickeln. Das Tool deckt jetzt eine breitere Palette von Fehlern ab, und in mehreren Fällen gelang es, damit voll automatisierte End-to-End-Exploits zu generieren Parallel dazu haben wir die zuvor identifizierten Data-only-Ziele systematisch evaluiert, wobei zusätzliche Kernel-Objekte aufgedeckt wurden, die von Angreifern zur Ausweitung ihrer Berechtigungen («Privilege Escalation») missbraucht werden könnten. Zudem wurde eine neue Komponente für das «Heap Massaging» in das PoC-Tool integriert. Diese ermöglicht es, verwundbare Objekte und Zielobjekte automatisch nebeneinander im Speicher zu platzieren – ein entscheidender Schritt für eine erfolgreiche Exploit-Ausführung.
Absicherung und Verteidigung von Systemen
Sicherung von Weitverkehrsnetzen
Weitverkehrsnetze (Wide-Area Networks, WANs) sind das Rückgrat der modernen digitalen Infrastruktur. Sie ermöglichen es Unternehmen, auf mehrere geografische Positionen verteilte Standorte und Dienste miteinander zu vernetzen Solche Netze werden oft für die Übertragung von unternehmenskritischem Datenverkehr genutzt, weshalb ihre Sicherheit und Verfügbarkeit von entscheidender Bedeutung sind. Kryptografische Mechanismen gewährleisten häufig Vertraulichkeit und Integrität. Die Sicherstellung der Verfügbarkeit bleibt jedoch eine grössere Herausforderung, insbesondere wenn WANs auf dem öffentlichen Internet aufbauen. Vor allem volumetrische Distributed-Denial-ofService-Angriffe (DDoS) können die Kommunikation massiv stören. Im Rahmen einer mehrjährigen Zusammenarbeit mit der ETH Zürich erforschen wir, wie die Sicherheit von WANs verbessert werden kann. Unser diesjähriger Fokus lag auf der WAN-Verfügbarkeit: Wir entwickelten ein neues, einsatzfähiges System für die sichere Bandbreitenreservierung als Abwehr gegen volumetrische DDoSAngriffe. Unsere Arbeit beschäftigt sich mit einer seit Langem bestehenden Herausforderung im öffentlichen Internet: der fairen Bandbreitenzuweisung für konkurrierende Datenströme. Diese Problematik zeigt sich besonders dann, wenn verschiedene Algorithmen zur Überlaststeuerung gleichzeitig eingesetzt werden oder wenn versucht wird, das Netz mit böswilligem Datenverkehr zu überlasten. Bisherige Strategien für die faire Bandbreitenzuweisung lassen sich typischerweise in zwei Extreme unterteilen. Einerseits sind unkomplizierte Mechanismen einfach zu implementieren, scheitern jedoch, wenn es darum geht, eine starke netzinterne Isolierung zwischen verschiedenen Datenströmen zu gewährleisten. Andererseits basieren Systeme, die eine starke Isolation gewährleisten, oft auf komplexen Annahmen oder aufwendigen Mechanismen, was ihre Praktikabilität einschränkt. Unsere Arbeit schliesst diese Lücke. Wir haben ein neues Fairness-Modell entwickelt, das auf dem Konzept eines «Fractional Fair Share» (FFS)
pro Datenstrom basiert. FFS ist das erste System, das eine geringe Komplexität bei der Implementierung und Bereitstellung mit einer starken Resilienz gegen IP-Spoofing und volumetrische DDoSAngriffe verbindet. Es bietet eine robuste Bandbreitenisolierung bei geringer Latenz und niedrigem Jitterwert. Unsere Lösung erreicht auf handelsüblicher Hardware Durchsatzraten von bis zu 160 Gbit/s, was ihre Tauglichkeit für reale Anforderungen belegt.
Automatisierung der Cyberabwehr
In der sich schnell entwickelnden Cyber-Bedrohungslandschaft von heute ist die Automatisierung der Cyberabwehr wichtiger denn je. Aufbauend auf unseren bisherigen Arbeiten haben wir uns in diesem Jahr darauf konzentriert, eine etablierte Architektur für automatisierte blaue Teams zu erweitern, um den jüngsten Fortschritten im KI-Bereich Rechnung zu tragen. Ursprünglich wurde unsere Architektur vor der grossflächigen Einführung von Large Language Models (LLMs) entwickelt. Wir haben sie mittlerweile aktualisiert, um das Potenzial von LLMs zu nutzen. Über die konzeptionelle Arbeit hinaus haben wir bei «Locked Shields», der weltweit grössten Cyberabwehr-Übung dieser Art, auch praktische Experimente durchgeführt. In Zusammenarbeit mit dem NATO Cooperative Cyber Defence Centre of Excellence (CCDCoE), dem schweizerischen Blue Team, einem internationalen Forschungsteam und zahlreichen Studierenden nahmen wir an der Übung teil, um Daten zu sammeln und unsere neu entwickelten Tools unter realistischen Bedingungen zu testen. Diese Zusammenarbeit ermöglichte die Validierung unserer Annahmen in einer komplexen Umgebung und lieferte wertvolle Erkenntnisse über die praktischen Einschränkungen automatisierter Blue-Team-Operationen. Ergänzend dazu untersuchten wir in einer systematischen Literaturrecherche die Rolle der KI in Sicherheitskontrollzentren (Security Operations Centers, SOCs). Wir analysierten 189 wissenschaftliche Publikationen und klassifizierten diese gemäss dem NIST Cybersecurity Framework. Unsere Untersuchung zeigt, wie KI die SOC-Abläufe grundlegend verändert, insbesondere im Bereich der Detektion, auf den etwa 65 % der gemeldeten Anwendungsfälle entfallen. Gleichzeitig zeigt die Analyse auch deutliche Defizite auf: Recovery-Funktionen sind bislang nur unzureichend erforscht, und erklärbare KI (Explainable AI, XAI) wird kaum genutzt, da die überwiegende Mehrheit der Studien auf nicht erklärbaren Modellen basiert. Diese Aktivitäten tragen insgesamt zur Verwirklichung
unserer langfristigen Vision einer vollständig automatisierten Cyberabwehr bei. Auch wenn dies ein Fernziel ist, ermöglichen die dabei gewonnenen Erkenntnisse eine kontinuierliche Einschätzung des Potenzials und der Grenzen der KI in der Cyberabwehr Mit diesem Know-how unterstützen wir die Bundesverwaltung bei verschiedenen internen Projekten im Zusammenhang mit ihrer aktuellen und künftigen Cyberabwehr.
Analyse der Sicherheit von Smartphones
Neben benutzerinstallierten Apps befinden sich auf Mobilgeräten viele weitere Softwarekomponenten, beispielsweise vorinstallierte Anwendungen und Systemkomponenten der Hersteller Diese spielen eine wichtige Rolle in puncto Sicherheit und Funktionalität. Während bereits zahlreiche Tools zur automatischen Analyse einzelner Apps zur Verfügung stehen, ist die Untersuchung der tiefer liegenden Systemschichten wesentlich schwieriger Der Hauptgrund hierfür ist, dass derzeit keine Emulationslösung verfügbar ist, welche die vollständige Android-Firmware verschiedener Hersteller realistisch nachbilden kann. Für dynamische Analysen müssen echte Geräte genutzt und speziell angepasst werden. Dieser Ansatz ist kostspielig, schlecht skalierbar und schliesst bestimmte Analysemethoden von vornherein aus. In vorangegangenen Arbeiten haben wir zunächst systematisch untersucht, welche Methoden und Tools für die dynamische Analyse von AndroidFirmware bereits existieren und wo deren Grenzen liegen. Wir haben eine erste Lösung entwickelt, um vorinstallierte Android-Apps und ausgewählte Betriebssystemkomponenten zu analysieren, ohne dass ein physisches Gerät und spezielle Systemberechtigungen erforderlich sind. Dies wird durch das sogenannte Re-Hosting ermöglicht: Die App- und die Systemschicht werden aus einer Firmware extrahiert und in eine Emulatorumgebung übertragen (sog. “rehosting”). Nach Überwindung mehrerer technischer Hürden bestätigten Tests mit der Firmware verschiedener Hersteller die grundsätzliche Funktionsfähigkeit, auch wenn je nach Komponente weiterhin technische Herausforderungen bestehen. Im Jahr 2025 lag unser Schwerpunkt auf der Weiterentwicklung des bestehenden Prototyps, sodass dieser mehr verschiedene Android-Firmware in einer Emulatorumgebung ausführen kann. Dabei konnten insbesondere das Android-Framework sowie herstellerspezifische Betriebssystemanpassungen untersucht und erfolgreich rehosted werden.
sicherer Plattformen
Sichere mobile Plattformen
Im Rahmen dieses Projekts entwickeln wir eine sichere SmartphonePlattform, die es ermöglicht, sicherheitskritische Apps in einer souveränen Domäne mit isolierten Ressourcen (z. B. CPU, Speicher) auszuführen. Dadurch sind die sicherheitskritischen Apps vor anderen Apps und dem Betriebssystem geschützt. In den vergangenen Jahren entwickelten wir zwei wichtige Prototypen einer solchen Plattform und zeigten die Kompatibilität mit veralteten Betriebssystemen (z. B. Linux und PureOS) sowie die Unterstützung von Peripheriegeräten wie Speicher, Display und Netzwerkkarten auf Einer der Prototypen wurde auf dem Arm FVP Emulator erstellt und nutzt Arm TrustZone zur Isolierung der souveränen Domäne. Der andere Prototyp wurde auf einem Smartphone der Marke Librem 5 realisiert und führte die Messenger Applikation Signal innerhalb der souveränen Domäne aus. Im Jahr 2025 wendeten wir das Konzept des souveränen Smartphones auf SoftwareIsolationsmechanismen an, die in aktuellen Smartphone-Systemen zur Anwendung kommen. Insbesondere untersuchten wir die Virtualisierungsfunktionen moderner Smartphones, mit denen vertrauenswürdige Software in geschützten virtuellen Maschinen (pVMs) isoliert vom Betriebssystem ausgeführt werden kann. Wir stellten fest, dass die Isolationsmechanismen der pVMs typischerweise von einem herstellergesteuerten Hypervisor verwaltet werden, was es den Nutzenden ermöglicht, sicherheitskritische bzw datenschutzsensible Software unabhängig auszuführen. Um dieser Einschränkung entgegenzuwirken, untersuchten wir, wie Confidential Virtual Machines (CVMs), die in Cloud-Umgebungen bereits weitverbreitet sind, für Smartphones adaptiert werden können. Unsere Ergebnisse zeigen, dass der Einsatz von CVMs auf Smartphones als Ersatz für pVMs das notwendige Vertrauen in die Firmware verringern kann – ganz im Sinne des Konzepts des souveränen Smartphones.
Sicherung von «Infrastructure as Code»
Infrastructure as Code (IaC) wird für die Entwicklung und Verwaltung von Cloud-Infrastrukturen weithin verwendet. Zwar wird mithilfe von IaC die Automatisierung und Reproduzierbarkeit verbessert; Fehler können jedoch zu Sicherheitslücken und Ausfällen der gehosteten Dienste führen. Leider erfordern herkömmliche Verifizierungsmethoden die Bereitstellung der Infrastruktur, bevor Probleme erkannt werden können. Das verzögert das Feedback,
treibt die Kosten in die Höhe und schränkt die Möglichkeiten zur Integration in moderne CI/CD-Workflows ein. Bei diesem Projekt setzten wir unsere Zusammenarbeit mit der Universität St.Gallen fort, um die Möglichkeiten der Überprüfung des Infrastrukturcodes vor der Bereitstellung zu erforschen. Das Hauptziel besteht darin, Entwicklerinnen und Entwickler und Cloud-Administratoren frühzeitig auf potenzielle Probleme hinzuweisen, ohne dass eine Interaktion mit der Cloud erforderlich ist. Die Kernidee besteht darin, direkt aus IaC-Programmen ein lokales Modell der Zielinfrastruktur zu erstellen und die gewünschten Eigenschaften anhand dieses Modells zu validieren. 2025 entwickelten wir eine allgemeine Methodik zur Vorabverifikation von IaC-Programmen vor der Bereitstellung. Unsere Methodik leitet den beabsichtigten Zielzustand aus deklarativem IaC-Code ab und erstellt ein lokales, abstraktes Infrastrukturmodell, das Ressourcenabhängigkeiten und implizite Cloud-Standards berücksichtigt. Dieses Modell ermöglicht die Analyse von Eigenschaften, die sich über mehrere Ressourcen erstrecken und nicht durch einfache regelbasierte Prüfungen erfasst werden können. Wir setzten diese Methodik in einem Prototyp-Tool um, das sich auf die Analyse der Netzwerkerreichbarkeit für Terraform-Konfigurationen mit der Zielplattform AWS konzentriert. Das Tool ermöglicht es, Erreichbarkeitsabfragen für verschiedene Ressourcen zu formulieren und diese lokal auszuwerten, ohne dass eine Infrastruktur bereitgestellt wird. Die Evaluation anhand einer grossen Sammlung öffentlich zugänglicher Terraform-Programme zeigt, dass unser Tool einen erheblichen Teil realer Konfigurationen sehr präzise analysieren kann, Ergebnisse innerhalb von Millisekunden liefert und sich deutlich besser skalieren lässt als bereitstellungsbasierte Strategien.
Sicherheit von cyber-physischen Systemen (CPS)
Cybersicherheit im Bereich der Gebäudeautomation undsteuerungssysteme
Da Gebäude immer intelligenter werden, steigen auch die Anforderungen an die Vernetzung ihrer technischen Anlagen. Leider wurden viele der in diesem Bereich eingesetzten Geräte nicht für die heutige Bedrohungslage konzipiert und weisen oft ein unzureichendes Sicherheitsniveau auf, das sich erst mit neuen Standards und Normen für die Cybersicherheit sowie mit neuen, sichereren Kommunikationsprotokollen allmählich verbessert. Der CYD Campus hat die wachsende Relevanz dieses Themas und den Forschungsbedarf erkannt, weshalb wir unsere Aktivitäten im vergangenen Jahr intensiviert haben. Unter anderem veranstalteten
wir einen Hackathon, der Fachpersonen aus der Gebäudeautomationsbranche, der Wissenschaft und der ITSicherheit zusammenbrachte, um eine Woche lang gemeinsam an verschiedenen Umgebungen zu arbeiten. Unterstützt wurde diese Veranstaltung von mehreren Geräteherstellern, die uns gemeinsam mit der Hochschule Luzern (HSLU) beim Aufbau von Prüfständen halfen, welche reale Gebäude simulieren. Diese Prüfstände ahmen Gebäudeautomation und -steuerungssysteme nach, die in der Bundesverwaltung zu finden sind, und ermöglichen genauere Bewertungen der Cybersicherheit. Sie haben die Form von Racks, die ein einzelnes Gebäudesystem simulieren. Diese Racks wurden miteinander verbunden, sodass sie ein grösseres Netzwerk aus zentral verwalteten Gebäuden bilden. Während des Hackathons konnten mehr als hundert Geräte getestet werden. Die Aufbauarbeiten wurden auf der Konferenz CISBAT 2025 öffentlich vorgestellt. Rund 50 Personen nahmen an dem Hackathon teil und fanden mehr als 20 Schwachstellen in den verschiedenen Geräten. Die Schwachstellen haben wir den betroffenen Herstellern per «Responsible Disclosure» gemeldet. Die Zusammenarbeit des CYD Campus mit den Herstellern zur Behebung der Schwachstellen erwies sich als sehr erfolgreich. Zwei Hersteller haben infolge dieser Veranstaltung erstmals ein Schwachstellenmanagement in ihre Prozesse integriert. Der Hackathon gab zudem den Anstoss für weitere Forschungsprojekte, die zur Entwicklung neuer OpenSource-Tools wie BACteria führten, die Sicherheitsforschenden die Interaktion mit den Protokollen BACnet und BACnet/SC erleichtern. Im weiteren Verlauf des Jahres wurden zusätzliche Schwachstellen entdeckt und gemeldet, sodass insgesamt 63 Schwachstellen identifiziert und den Herstellern mitgeteilt wurden. Die meisten Schwachstellen wurden mittlerweile durch veröffentlichte Firmware-Updates der Hersteller behoben. Wir nutzen das in diesem Bereich aufgebaute Know-how auch bei unserer Mitwirkung an Beschaffungsprojekten, beispielsweise durch die Entwicklung von Cybersicherheits-Testverfahren für Produkte, die in der Bundesverwaltung eingesetzt werden. Dies steigert die Grundsicherheit neuer Gebäudeautomationssysteme, indem Richtlinien und Verfahren zur Optimierung der Standardeinstellungen sowie bewährte Verfahren für die Implementierung von Lösungen bereitgestellt werden. Aufgrund des Erfolgs des ersten Hackathons ist bereits ein zweiter Hackathon für April 2026 geplant, der sich auf die neueste Version von BACnet/SC und deren Sicherheitsfunktionen konzentriert.
Dieses Forschungsprojekt befasst sich mit Cybersicherheitsrisiken, die in allen kritischen Mobilitätssystemen auftreten, in denen unsichere Technologien aufgrund von langen Lebenszyklen der Anlagen, komplexen Lieferketten und Einschränkungen bei der Sicherheitszertifizierung oft über Jahrzehnte in Betrieb bleiben. Wir konzentrieren uns dabei auf verschiedene Bereiche, insbesondere auf die Automobilindustrie und die Elektromobilität, den Schienenverkehr sowie die Luftfahrt. Dabei kombinieren wir Messungen aus der Praxis, Beurteilungen realer Angriffe und die Entwicklung von praxistauglichen Schutzkonzepten. In den Bereichen Autos und Elektromobilität untersuchten wir die Sicherheit der Ladeinfrastruktur für Elektrofahrzeuge, bei der Fahrzeuge und Ladestationen die Stromabgabe über komplexe Protokolle aushandeln müssen. Der weitverbreitete Standard «Combined Charging System» (CCS) ist bekanntermassen für unerwünschte drahtlose Signalabstrahlungen anfällig. Mit einem von uns entwickelten robusten drahtlosen Man-in-the-MiddleAngriff (MitM) konnten wir nachweisen, dass sich sicherheitsrelevante Daten im Zusammenhang mit der Stromabgabe gezielt manipulieren lassen. Im Bereich des Schienenverkehrs haben wir in enger Zusammenarbeit mit der SBB die Cybersicherheit in Bordsystemen von Zügen untersucht. Dabei haben wir systematisch Schwachstellen identifiziert und die Ergebnisse in eine praxisnahe tiefgreifende Verteidigungsstrategie umgesetzt, die mit den sicherheitskritischen Randbedingungen kompatibel ist. Ein wichtiges Ergebnis war die Entwicklung eines speziellen Intrusion-DetectionSystems (IDS), das während einer zweistündigen Testfahrt alle getesteten Angriffe erkannte und damit bewies, dass die Resilienz ohne einschneidende Änderungen an Altsystemen verbessert werden kann. Im Bereich der Luftfahrt befassen wir uns mit Cyberrisiken, die in veralteten Funk- und Navigationssystemen wurzeln, die häufig noch keine Authentifizierungs- und Verschlüsselungsfunktionen aufweisen. Im Jahr 2025 leisteten wir Beiträge zu neuen Bedrohungen gegen Globale SatellitenNavigationssysteme (GNSS) in Konfliktregionen und setzten die Forschungsarbeiten zu Schwachstellen bei modernen Luftfahrttechnologien wie CPDLC/ADS-C, Electronic Flight Bags und zukünftigen autonomen Systemen fort.
Sichere, robuste und widerstandsfähige Weltraumsysteme
Die Herausforderungen im Bereich der Cybersicherheit in der modernen Weltrauminfrastruktur sind vielfältig. Veraltete Technologien und lange Aktualisierungszyklen führen oft zu Schwachstellen. Viele Satelliten- und Bodenkommunikationsverbindungen arbeiten noch immer mit eingeschränkter oder fehlender Authentifizierung und Verschlüsselung. Häufig werden proprietäre Mechanismen anstelle von umfassend geprüften offenen Standards eingesetzt. Gleichzeitig vergrössert der rasche Ausbau von kommerziellen Satellitensystemen im erdnahen Orbit (LEO) und von Kleinsatelliten die Angriffsfläche erheblich und wirft neue Fragen in puncto Sicherheit und Datenschutz auf. Im Jahr 2025 konzentrierte sich unsere Forschungsarbeit darauf, die Resilienz der Satellitenkommunikation gegenüber realen Angreifern mit Software Defined Radios (SDR) und kostengünstiger Funkausrüstung zu stärken. Wir veröffentlichten neue Ergebnisse zu Jamming-Angriffen gegen standardisierte Weltraumkommunikationsprotokolle und zeigten auf, dass Angreifer durch die Ausnutzung der Protokollstruktur eine unverhältnismässig umfangreiche Störung erzielen können, anstatt sich nur auf Brute-Force-Interferenzen zu stützen. Zudem entwickelten wir Sicherheitsmethoden auf der physikalischen Schicht weiter, wie etwa das Fingerprinting von Satellitensendern, einschliesslich Angriffe auf FingerprintingSysteme und neuer messdatenbasierter Arbeiten zur Erweiterung des Fingerprintings auf zusätzliche LEO-Konstellationen (z. B. Orbcomm). Eine Hauptaktivität im Jahr 2025 war eine Sicherheitsanalyse des Iridium-LEO-Netzes, bei der wir Risiken in realen Betriebsumgebungen evaluierten. Darüber hinaus veranstalteten wir im November 2025 im Rahmen des COREBProjekts einen Hackathon zu Satellitensicherheit im swiss aeropole in Payerne. Internationale Forschende und Studierende arbeiteten eine Woche lang zusammen, und zwar mit Satellitenhardware und Ressourcen, die vom CYD Campus bereitgestellt wurden. Zu den Ergebnissen zählten die Installation neuer Bodenstationen, die Entwicklung eines Zentrums für die Visualisierung von Satellitendaten und Datenschutzmessungen im Starlink-Netz. Insgesamt leistet das Projekt einen Beitrag zu sicheren, robusten weltraumgestützten Kommunikationssystemen und unterstützt den Aufbau von Kapazitäten der Schweiz in Forschung und Praxis der Cybersicherheit im Weltraum.
Menschliche Faktoren der Cybersicherheit
Der Mensch ist ein entscheidender Faktor bei der Cybersicherheit: Menschen sind nach wie vor beides – ein primärer Angriffsvektor (z. B. über Social Engineering) wie auch eine wichtige Verteidigungsinstanz, die mithilfe besserer Schulungen, Benutzeroberflächen und Entscheidungshilfen gestärkt werden kann. Ziel dieses Projekts ist es, systematisch zu erkunden, wie Kognition, Wahrnehmung und Verhalten von Menschen die Sicherheitsergebnisse beeinflussen. Die Forschenden nutzen dieses Wissen für die Entwicklung von Massnahmen, mit denen das Phishing-Risiko messbar reduziert werden kann. Ein Schwerpunkt liegt auf (Spear-)Phishing. Diese Angriffsmethode bleibt selbst in Organisationen mit ausgereiften Sicherheitsprogrammen sehr effektiv, zum Beispiel bei gezielten Angriffen auf Mitarbeitende des öffentlichen Dienstes und des Militärs. Trotz jahrelanger Aufklärungsbemühungen bleibt Phishing eine ungelöste Herausforderung. Wir untersuchen daher neue Strategien, die über herkömmliche Schulungen hinausgehen, insbesondere Massnahmen auf der Grundlage von Augmented Reality (AR) und Virtual Reality (VR). Diese Technologien können kontextbezogene, unabhängige Sicherheitshinweise direkt in der Umgebung der Nutzerinnen und Nutzer bereitstellen, was die Enttarnung täuschender Inhalte potenziell verbessert und eine sicherere Entscheidungsfindung auch unter Zeitdruck unterstützt. Im Jahr 2025 haben wir die wissenschaftliche Basis für menschenzentrierte Phishing-Abwehrmassnahmen vertieft und neue Forschungsergebnisse zu Phishing-Schulungen undAbwehrmassnahmen veröffentlicht. Dazu zählten auch Arbeiten zur Personalisierung und zur Anpassung von Schulungsmethoden an die Eigenschaften der Teilnehmenden. Wir haben auch Erkenntnisse darüber beigesteuert, wie Angreifer kognitive Verzerrungen und situative Faktoren (z. B. Autoritätshörigkeit, Zeitdruck oder Stress) ausnutzen können und wie wir Massnahmen gestalten, um diese Effekte zu entschärfen. Darüber hinaus evaluieren wir personalisierte Schulungsstrategien, die auf Phishing-Kenntnissen und Erkennungsfähigkeiten basieren, und liefern damit konkrete Erkenntnisse für die Gestaltung effektiverer Aufklärungsprogramme in Institutionen.
Im Jahr 2025 leitete der CYD-Campus eine strategische Ausrichtung auf angewandte Forschung in den Bereichen KI für Cyberabwehr und KISicherheit ein. Diese beiden Bereiche sind für die zukünftigen Verteidigungsfähigkeiten von entscheidender Bedeutung. Aufbauend auf unserer Expertise in KI und Datenwissenschaft für den Cyberbereich widmen wir uns dringenden Herausforderungen in der Cyberabwehr. Jüngste Fortschritte in der KI, insbesondere transformatorbasierte Architekturen, die grossen Sprachmodellen (LLMs) zugrunde liegen, haben ein grosses Potenzial für Cyberanwendungen gezeigt. Neue KI-Paradigmen verbessern die Erkennung von Angriffen und Malware, ermöglichen eine schnellere Reaktion und unterstützen intelligente Strategien zur Schadensbegrenzung, die die Auswirkungen auf den Betrieb reduzieren. Gleichzeitig führen KI-Systeme neue Schwachstellen ein. Modelle für maschinelles Lernen sind nicht standardmässig sicher und können durch feindliche Manipulation, Modellausnutzung oder Datenvergiftung angegriffen werden. Solche Angriffe können das Systemverhalten verändern und böswilligen Akteurinnen und Akteuren einen strategischen Vorteil verschaffen. Daher ist es unerlässlich, vor der Bereitstellung die Robustheit sicherzustellen. KI-Sicherheit ist zu einer wichtigen Forschungspriorität geworden, und wir beobachten aktiv die sich entwickelnden KI-bezogenen Bedrohungen und entwickeln gleichzeitig spezielle Test- und Bewertungsfunktionen. Parallel dazu erforschen wir neue Ansätze, um Big-Data-Infrastrukturen anpassungsfähiger, effizienter und einfacher zu verwalten, wobei KI eine zentrale Rolle bei der Verbesserung der Automatisierung und der betrieblichen Ausfallsicherheit spielt.
Auf dem Weg zu KI-gestützter Cybersicherheit
DECIMAL: Dezentrales, intelligentes, multimodales adaptives Lernen zur Erkennung von IoT-Malware
Das Projekt DECIMAL konzentriert sich auf die Optimierung von Umgebungen für das dezentrale föderierte Lernen (DFL). Da moderne Netzwerke sich zunehmend von zentralisierten Abhängigkeiten lösen, befasst sich das DECIMAL-Framework mit den zentralen Anforderungen an multimodale Datenfusion, effiziente Kommunikation und Trust Management.
Es gelang der Übergang von der theoretischen Konzeption zur praktischen Validierung. Das Konsortium entwickelte ein robustes, modular aufgebautes Framework, das in der Lage ist, heterogene Daten (Text, Bilder, Zeitreihen) über dezentrale Knoten hinweg zu verarbeiten und dank neuartiger Destillationstechniken den Bandbreitenbedarf signifikant zu senken. Zudem stärkt die Integration von Reputationsmechanismen die Netzwerksicherheit gegenüber gegnerischen Angriffen – eine Fähigkeit, die mittels
spezifischer, verteidigungsorientierter Anwendungsfälle validiert wurde. Die erfolgreiche Integration von multimodalem PrototypLernen und vertrauensbasierter Client-Auswahl bietet eine solide Grundlage für den Einsatz sicherer, kollaborativer KI in heterogenen, sensiblen Umgebungen wie bei der militärischen Aufklärung und beim Schutz kritischer Infrastrukturen.
Das Projekt leistet einen Beitrag zum Verständnis, wie dezentrales föderiertes Lernen in militärischen Szenarien eingesetzt werden könnte. Zentralisierte Ansätze werden nicht die Lösung sein, wenn ML-Algorithmen im Feld eingesetzt werden müssen. Unter Berücksichtigung des OODA-Loops werden heterogene Daten verwendet werden. Die Nutzung föderierter Strategien in Kombination mit heterogenen Daten kann taktische Vorteile bieten. Daher ist es von entscheidender Bedeutung, die Vorteile und Grenzen solcher Strategien zu kennen. Aspekte der Robustheit sind besonders relevant, da Angreifer die Ergebnisse der Föderation durch den Einsatz manipulierter Knoten beeinflussen könnten.
KI-gestütztes Framework für die Cybersicherheit intelligenter Verkehrssysteme
Das Interesse an autonomen Fahrzeugen ist in Forschung und Industrie stark gewachsen. Unternehmen wie Tesla, Cruise und General Motors testen bereits autonome Fahrzeuge im öffentlichen Verkehr. Weitere Branchen wie Landwirtschaft, Bauwesen, Logistik, Militär oder Rettungsdienste planen den Einsatz intelligenter Verkehrssysteme (ITS), um Aufgaben effizienter zu automatisieren. Das Projekt AI-CYBER-ITS entwickelt ein Framework für unüberwachtes Deep Learning zur Erkennung von Anomalien wie technischen Defekten oder Cyberangriffen in ITS. Dabei werden kritische Schwachstellen autonomer Fahrzeuge untersucht, insbesondere in internen Systemen (CAN-Bus) und Wahrnehmungssensoren (LiDAR/Kameras), die die Entscheidungsprozesse im Fahrzeug beeinflussen. Die Architektur kombiniert Bi-LSTM mit Attention-Layers, um komplexe Zusammenhänge zwischen Subsystemen wie Wahrnehmung, Navigation und CAN-Bus zu erfassen. Die Validierung erfolgte im CARLA-Simulator. Ein Beitrag des Projekts ist das Tool DatasetViewer, das komplexe Daten – etwa aus der visuellen semantischen Segmentierung – in Zeitreihen umwandelt und so die Analyse des Bi-LSTM-Modells erleichtert. Zudem wurde das Verhalten des KI-Agenten (Autopilot) mit dem Fahrverhalten menschlicher Fahrer verglichen, um normale und anomale Fahrmuster zu definieren. Autonome Fahrzeuge gewinnen besonders im Logistikbereich an Bedeutung. Automatisierte Konvois könnten beispielsweise Ausrüstung oder Truppen transportieren. Neben ihren Vorteilen bergen solche Systeme jedoch auch erhebliche Cyberrisiken, etwa die mögliche Fernübernahme von Fahrzeugen. Die Erkennung von Anomalien im Verhalten von ITS ist daher entscheidend, um laufende Cyberangriffe frühzeitig zu identifizieren. Das Projekt untersuchte, ob Cyberangriffe die internen Zustände des Fahrzeugintelligenzsystems beeinflussen und ob solche Angriffe erkannt werden können.
Vorhersage von Cyberangriffen
Cyberangriffe treten selten isoliert auf Dieses Projekt untersucht die semantischen Kontexte von Cyberangriffen im Zusammenhang mit geopolitischen Ereignissen. Zunächst werden korrelative Muster zwischen geopolitischen Ereignissen oder Entscheidungen und Cyberoffensiven analysiert, etwa bei Staatsbesuchen, Wahlen oder Sanktionen. Darüber hinaus zielt das Projekt darauf ab, kausale Zusammenhänge zwischen Geopolitik und Cyberaktivitäten nachzuweisen. Da Ursachen und Wirkungen in kausalen Systemen einer chronologischen Abfolge folgen, ermöglichen solche Analysen auch Prognosen und Frühwarnsysteme. Verlässliche Vorhersagen könnten die derzeit überwiegend reaktive Bewältigung von Cyberangriffen verbessern und proaktive Massnahmen unterstützen. Erste Ergebnisse sind vielversprechend und zeigen mithilfe spezieller Kausalmodelle entsprechende Zusammenhänge. Mit Methoden wie Convergent Cross Mapping (CCM) lassen sich kausale Abhängigkeiten zwischen Zeitreihen identifizieren, die geopolitische Ereignisse mit Cyberaktivitäten verbinden.
Untersuchung des Potenzials erklärbarer KI für Intrusi Detection-Systeme
Künstliche Intelligenz wird zunehmend bei Intrusion-DetectionSystemen eingesetzt, um böswilliges Netzwerkverhalten identifizieren. Dennoch bleiben viele leistungsstarke Ansätze schw interpretierbar, was das Vertrauen im realen Einsatz erschwert. Rahmen dieses Projekts wurde untersucht, wie moderne Methoden der erklärbaren KI (Explainable AI, XAI) sowohl Detektionsleistung als auch die Transparenz in Anwendungen Cyberabwehr verbessern können. Hierzu wurde eine systematische Überprüfung aktueller KI-basierter Intrusion-Detection-Technik mit experimentellen Bewertungen anhand realistischer, öffentlich zugänglicher Datensätze kombiniert. Die Ergebnisse zeigen, dass Transformer-basierte Modelle im Vergleich zu klassischen Machine-
Learning-Strategien eine überaus leistungsstarke Erkennung erzielen. Gleichzeitig bieten diese Modelle durch ihre AttentionMechanismen eine systemimmanente Erklärbarkeit, da sie relevante zeitliche Muster und einflussreiche Merkmale im Zusammenhang mit abnormalem Verhalten offenlegen. Dies ermöglicht es menschlichen Analystinnen und Analysten, Modellentscheidungen besser zu verstehen und zu kontextualisieren. Das Projekt liess jedoch auch Einschränkungen in Bezug auf die Datenqualität und die Übertragbarkeit von Modellen auf verschiedene Umgebungen erkennen. Insgesamt unterstreichen die Ergebnisse, dass Transformer-basierte, erklärbare KI-Modelle eine vielversprechende Grundlage für zukünftige Intrusion-Detection-Systeme darstellen, da sie hohe Genauigkeit mit verbesserter Transparenz und Vertrauenswürdigkeit verbinden.
Stärkung der Sicherheit von KI-Systemen
Benchmark für Data Drift und Model Decay in Foundation Models
Machine Learning wird zunehmend für eine Vielzahl kritischer Aufgaben im militärischen und nachrichtendienstlichen Bereich eingesetzt, etwa für die Auswertung von Satellitenbildern, die visuelle Überwachung sensibler Bereiche oder die maschinelle Übersetzung von Textdokumenten. Jedes Machine-Learning-Modell (ML) wird mittels einer aus einer Grundgesamtheit entnommenen Datenstichprobe trainiert. Nach dem Training wird von dem MLModell erwartet, dass es neue, aus der Grundgesamtheit entnommene Daten verallgemeinern kann. Die statistischen Eigenschaften der Grundgesamtheit bzw der Daten können sich jedoch im Laufe der Zeit verändern, d. h. es kommt zu einem sogenannten Data Drift. Das Projekt verfolgte drei Kernziele: 1.) den Wissensaufbau zu Data Drift, Model Decay und entsprechenden Gegenmassnahmen, 2.) die Entwicklung energieeffizienter Strategien für Gegenmassnahmen gegen Data Drift sowie 3.) die Entwicklung einer Demonstrator-Anwendung zur Veranschaulichung der Projekterkenntnisse. Im Verlauf der ersten Phase des Projekts wurden durch eine umfassende Literaturrecherche die konzeptionellen und praktischen Grundlagen für das Verständnis von Data Drift und dessen Folgen in modernen KI-Systemen geschaffen. In der zweiten Phase des Projekts wurde ein Workflow zur Beurteilung der Anfälligkeit für Model Decay bei Data Drift entwickelt, der auf verschiedene Anwendungsszenarien angewendet werden kann. In der dritten und letzten Phase wurde ein auf Python basierender Demonstrator für das Anwendungsszenario der Objekterkennung entwickelt. Konkret wurde das Szenario der Objekterkennung anhand von Webcams entlang von Flughafengeländen untersucht, wobei jahreszeitliche Schwankungen berücksichtigt wurden, die zu unterschiedlichen Data-DriftPhänomenen führten. Das Projekt liefert relevante theoretische und praktische Erkenntnisse zur Erkennung und Mitigation von Data Drift und Model Decay, von denen alle Akteurinnen und Akteure profitieren, die KI-Systeme im operativen Einsatz nutzen. Darüber hinaus kann die bereitgestellte Demonstrator-Anwendung dazu
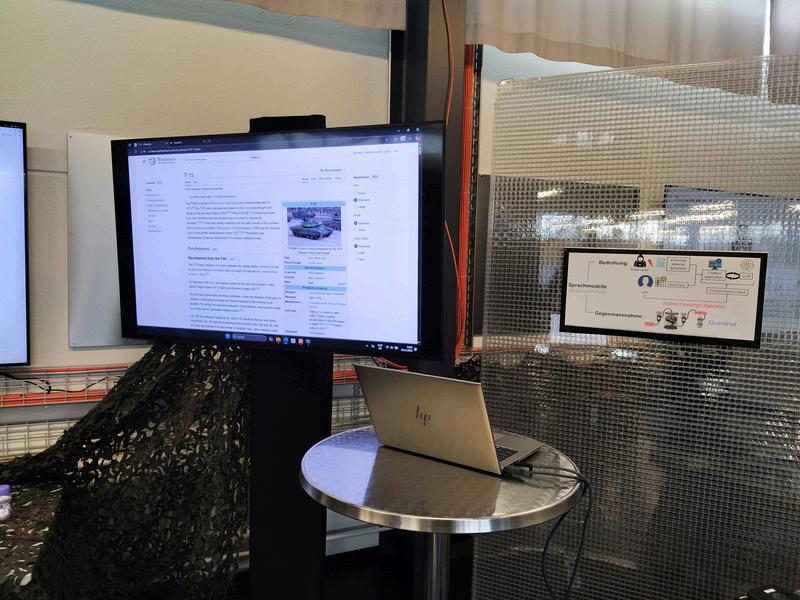
Beurteilung der Schlussfolgerungsfähigkeiten von LLMs
Large Language Models (LLMs) erzielen bei vielen komplexen Aufgaben gute Leistungen, haben jedoch oft Schwierigkeiten, konsistente strukturierte Antworten zu erzeugen, was für Anwendungen wie die Orchestrierung von KI-Agenten entscheidend ist. Vorlagen oder In-Context Learning können helfen, doch Constrained Decoding oder zusätzlicher Kontext können die Antwortverteilung verzerren und die Leistung verschlechtern. Das Projekt zeigt, dass die Anzahl der Kontextbeispiele entscheidend ist: In vielen Fällen reichen ein bis zwei Beispiele aus, um strukturierte Antworten zuverlässig zu erzeugen, während mehr Beispiele die Qualität verschlechtern können. Ein weiterer Schwerpunkt war die Fähigkeit von LLMs zum probabilistischen Schlussfolgern. Übliche Evaluierungen verwenden Multiple-Choice-Fragen, was als explizites probabilistisches Schlussfolgern bezeichnet wird, jedoch Einschränkungen aufweist, etwa Sensitivität gegenüber der Reihenfolge der Antworten. Daher wurde ein alternativer Ansatz des impliziten probabilistischen Schlussfolgerns vorgeschlagen. Dabei werden Multiple-Choice-Fragen als Textvervollständigung formuliert und die Next-Token-Wahrscheinlichkeiten des Modells mit den tatsächlichen Wahrscheinlichkeiten der Ergebnisse verglichen.
Untersuchung von Sprachpräferenzen und Halluzinationen in multilingualen Retrieval-Augmented-Generation-Modellen (LPHI-mRAG)
Retrieval-Augmented-Generation-Modelle (RAG) gelten als bedeutender Fortschritt bei der Leistungsfähigkeit von Large Language Models (LLMs), da sie diese durch die Integration relevanter Texte aus externen Wissensressourcen verbessern. Diese Systeme sind besonders nützlich, wenn es darum geht, aktuelles bzw fachgebietsspezifisches Wissen bereitzustellen. Während RAG für Englisch bereits umfassend untersucht wurde, bringt die Ausweitung dieser Systeme auf mehrsprachige Kontexte erhebliche Herausforderungen mit sich. Mehrsprachige RAG-Szenarien (mRAG), in denen Nutzeranfragen und Wissensdatenbanken in mehreren Sprachen vorliegen, sind gerade in mehrsprachigen Gesellschaften wie der Schweiz realistisch, da relevante Informationen oft nicht in derselben Sprache wie die Nutzeranfrage verfügbar sind. Die Verfügbarkeit und Qualität der Daten bleiben kritische Faktoren, insbesondere bei Sprachen, in denen nur wenig Ressourcen vorliegen. Die Nutzung unterschiedlicher Schriftsysteme, namentlich nicht-lateinischer Alphabete, erhöht die Komplexität zusätzlich. Code-Switching (also das Mischen mehrerer Sprachen oder Dialekte innerhalb eines Satzes) erschwert zudem sowohl die Datenabfrage als auch die Generierung. Herkömmliche Bewertungsverfahren, die für einsprachige Kontexte entwickelt wurden, erweisen sich für mehrsprachige Szenarien oft als ungeeignet. In diesem Projekt wurden drei zentrale Forschungsfragen untersucht. 1. Inwieweit sind kleinere Sprachmodelle in der Lage, Halluzinationen im LLM-Output zu erkennen? Es zeigte sich, dass verschiedene Merging-Techniken hierbei die vielversprechendsten Ergebnisse liefern. 2. Können Modelle, die in der Lage sind, Fragen in einer Sprache zu beantworten, diese Fähigkeit erfolgreich auf andere Sprachen derselben Sprachfamilie übertragen? Die Ergebnisse weisen darauf hin, dass die Ressourcenverteilung beim Training und nicht die Beziehung der Sprachen untereinander der Hauptfaktor für die mehrsprachige Leistungsfähigkeit ist. 3. Wie ausgeprägt ist das Bewusstsein der Modelle für verschiedene Schriftsysteme? Die untersuchten Modelle verfügen über ausreichendes Wissen über Schriftsysteme, um expliziten Anfragen von Nutzenden in verschiedenen Schriftsystemen zu folgen, was darauf hindeutet, dass dieses Wissen über ein oberflächliches Mustererkennen hinausgeht.
Gewährleistung der Sicherheit und Zuverlässigkeit von LLMs durch Übergangs- und Gradientengraphen
Mit der zunehmenden Verbreitung von LLMs wird es immer wichtiger zu verstehen, wie Trainingsdaten ihre Ausgaben
beeinflussen. Dieses Projekt untersucht dies anhand von Sequenzen mit niedriger Perplexität – also Textpassagen mit hoher Generierungswahrscheinlichkeit. Die entwickelte Pipeline extrahiert solche Sequenzen aus verschiedenen Themenbereichen und verfolgt sie bis zu möglichen Quellen in den Trainingsdaten zurück. Ein Teil dieser Sequenzen kann jedoch nicht eindeutig dem Trainingskorpus zugeordnet werden. Für zuordenbare Sequenzen wird die Verteilung ihrer Vorkommen in den Quelldokumenten analysiert. Die Pipeline kategorisiert Sequenzen nach ihrer Übereinstimmungshäufigkeit in den Trainingsdaten und identifiziert vier unterschiedliche Verhaltensmuster Dieser Ansatz verbessert das Verständnis darüber, wie Modelle erlernte Informationen abrufen, und ermöglicht teilweise eine effizientere Zuordnung von Trainingsdaten.
CyberDFL
Hauptziel des Projekts CyberDFL ist es, ein Framework zu erforschen, zu entwickeln und umzusetzen, das eine Reihe von Massnahmen bereitstellt, um vertrauenswürdige und sichere Federated-Learning-Modelle dezentral zu trainieren und zu evaluieren. Der Schwerpunkt des Frameworks lag auf der Stärkung wichtiger Pfeiler des dezentralen föderierten Lernens (DFL) wie etwa Robustheit, Datenschutz, Reputation und Vertrauenswürdigkeit, um Resilienz gegenüber Cyberbedrohungen sicherzustellen. Wir haben zudem eine neue Säule der Nachhaltigkeit in ein erweitertes, vertrauenswürdiges KI-Framework für das föderierte Lernen integriert und dieses um eine qualitative Methodik zur Bewertung ökologischer Auswirkungen ergänzt. Darüber hinaus haben wir eine umfassende Methode zur Quantifizierung des Energieverbrauchs und der CO₂-Emissionen von DFL-Systemen vorgeschlagen. Aufbauend auf diesem Framework haben wir zwei Optimierungsmechanismen eingeführt, die sich auf Aggregationsstrategien und Knotenauswahlrichtlinien konzentrieren, um die ökologische Nachhaltigkeit von DFL zu verbessern. Zudem haben wir ein Berechnungsmodell und eine entsprechende Auswahlstrategie entwickelt, um die Zuverlässigkeit der Knoten und die Qualität ihrer Beiträge zu bewerten. Dieser Mechanismus ermöglicht es dezentralen Systemen, den Teilnehmenden Vorrang einzuräumen, die vertrauenswürdiger sind, und dadurch die Modellgüte und die Konvergenzstabilität unter Non-IIDDatenverteilungen zu erhöhen. Die Strategie wurde mittels heterogener Datensätze und dezentraler Topologien evaluiert. Das Projekt leistet einen Beitrag zum Verständnis, wie dezentrales föderiertes Lernen in militärischen Szenarien eingesetzt werden könnte. Zentralisierte Ansätze werden nicht die Lösung sein, wenn ML-Algorithmen im Feld eingesetzt werden müssen. Daher ist es von entscheidender Bedeutung, die Vorteile und Grenzen solcher Strategien zu kennen.
Dynamik in Rüstungswettläufen der KI-Bildgeneratoren
Desinformation, «Fake News» und weitere Beeinflussungsaktivitäten gelten heute gemeinhin als Form moderner Kriegsführung. Deepfakes und andere synthetisch erzeugte Medien bergen insbesondere in sozialen Medien erhebliches Destabilisierungspotenzial für die Öffentlichkeit. KI-Bildgeneratoren stellen eine potenzielle Bedrohung für politische und gesellschaftliche Systeme dar – insbesondere für Demokratien, in denen die öffentliche Meinungsbildung eine zentrale Säule des gesellschaftlichen Lebens darstellt. Historisch betrachtet waren Propaganda und Desinformation stets Teil der Kriegsführung. Doch insbesondere mit der fortgeschrittenen Entwicklung künstlicher Intelligenz hat sich die Informationskriegsführung zu einem ernst zu nehmenden sicherheitspolitischen Problem entwickelt. Im Zusammenhang mit der KI-Entwicklung sprechen viele von einem neuen Rüstungswettlauf im Bereich der künstlichen Intelligenz. Um ein grundlegendes Verständnis für die Modellierung und Simulation von Beeinflussungsaktivitäten durch Bilder bei Rüstungswettläufen zu gewinnen, bestand das übergeordnete Ziel dieses Projekts darin, die Dynamiken von Rüstungswettläufen im Bereich der Bildgeneratoren zu untersuchen und die technischen Anforderungen
für deren Modellierung und Simulation zu definieren. Das Projekt lieferte vier wesentliche Beiträge: 1.) ein metaethisches Rahmenwerk für KI-Rüstungswettläufe im Kontext von CyberBeeinflussungsaktivitäten, 2.) eine Liste und Beschreibung relevanter Akteure bei solchen Rüstungswettläufen, 3.) eine Charakterisierung von KI-Rüstungswettläufen aus hobbesianischer Perspektive sowie 4.) grundlegende technische Anforderungen zur Modellierung und Simulation solcher Rüstungswettläufe. Die gewonnenen Erkenntnisse zu KI-Rüstungswettläufen sind insbesondere für all diejenigen Interessengruppen relevant, die sich mit der Steuerung, Aufsicht oder Forschung in diesem Bereich befassen.
Zertifizierbar sichere Codegenerierung per LLM durch Verifizierung und Watermarking
LLMs zeigen hohe Kompetenz bei der Codegenerierung, erzeugen jedoch häufig subtile Sicherheitslücken, die in kritischen Systemen erhebliche Risiken darstellen können. In diesem Projekt wurde TypePilot entwickelt, ein KI-Agent-Framework zur Verbesserung der Sicherheit von LLM-generiertem Code durch stark typisierte und verifizierbare Programmiersprachen, am Beispiel von Scala. Die Methode wurde sowohl mit formaler Verifizierung im StainlessFramework als auch in Szenarien allgemeiner sicherer Codegenerierung evaluiert. Experimente mit Open-Source-LLMs zeigen, dass direkte Codegenerierung Sicherheitsanforderungen oft nicht erfüllt und einfache Prompts keine ausreichende Verbesserung bringen. Die typzentrierte Pipeline reduziert hingegen Schwachstellen bei Input-Validierung und Prompt-Injection deutlich. Die Ergebnisse zeigen das Potenzial strukturierter, typgeleiteter Workflows für vertrauenswürdigere automatisierte Codegenerierung. Gleichzeitig zeigt die Studie, dass bereits ein einzelner Zeichenfehler – selbst in Python – aus sicherem Code eine kritische Schwachstelle machen kann.
Fairness bei der Tokenisierung nicht-lateinischer Schriften: Auswirkungen auf nachgelagerte LLM-Anwendungen (fairTOK)
Dieses Projekt untersucht, wie unterschiedliche Schriftsysteme mit Tokenizern interagieren, die zur Vorverarbeitung von Text für LLMs eingesetzt werden. Dazu wurden mehrere moderne LLM-Tokenizer (z. B. Llama, Gemini und Phi) hinsichtlich ihrer Verarbeitung nichtlateinischer Schriften verglichen. Die Analyse erfolgte auf zwei Ebenen: einer intrinsischen Evaluation der Tokenizer und einer extrinsischen Evaluation anhand nachgelagerter Aufgaben. Zur Messung der Unterschiede wurden Tokenisierungs-Parität als relative Kennzahl sowie absolute Kennzahlen wie Tokenisierungsfertilität und Rényi-Entropie verwendet. Zusätzlich wurden verschiedene LLMs auf mehrsprachigen und dialektalen Aufgaben getestet und die Ergebnisse mit den Tokenisierungsmesswerten verglichen. Die Studie zeigt, dass die Tokenisierungsqualität bei nicht-lateinischen Schriften stärker variiert. Die Auswirkungen auf nachgelagerte Aufgaben hängen jedoch vom Aufgabentyp ab und sind bei oberflächlichen Aufgaben stärker als bei semantischen Aufgaben.
ARFON: Robustheit von Foundation Models gegenüber Angriffen
Der rasante Fortschritt bei LLMs, insbesondere der GPT-Serie, hat grosse Fortschritte in der Generierung natürlicher Sprache und im logischen Schlussfolgern ermöglicht. Dennoch bleiben autoregressive Modelle anfällig für Jailbreak-Angriffe, was Sicherheits- und Ausrichtungsprobleme aufzeigt. Parallel dazu haben Diffusionsmodelle grosse Fortschritte bei der Bildsynthese erzielt und werden zunehmend auch für Textgenerierung untersucht. Erste Experimente zeigen, dass diffusionsbasierte Sprachmodelle eine vergleichbare Leistung zu autoregressiven Modellen erreichen können und gleichzeitig neue Steuerungsmöglichkeiten bieten. Der LLaDA-Prototyp erreicht in mehreren Benchmarks eine Leistung
vergleichbar mit AR-Modellen mit acht Milliarden Parametern. Allerdings bringt dieses Generierungsparadigma neue Sicherheitsrisiken mit sich, da Inhalte während des gesamten Decodierungsprozesses entstehen können.
Das Projekt untersuchte aktivierungsbasierte Sicherheitsmassnahmen für LLaDA, darunter Steering mit Sicherheitsklassifikations-Proben sowie Proben auf Basis von Jailbreak-Merkmalen. Die Ergebnisse zeigen, dass Activation Steering schädliche Inhalte reduzieren kann, seine Wirksamkeit jedoch stark vom Design der verwendeten Proben abhängt und insbesondere bei Out-of-Distribution-Angriffen Einschränkungen bestehen.
Unterstützung der Bedrohungsanalyse
ANORA: Erkennung von Regimeanomalien in dynamischen Netzen
Die Erkennung von Anomalien bzw Changepoints in Zeitreihen ist ein weit erforschtes Gebiet, in dem sich Machine Learning als sehr effektiv erwiesen hat. Vergleichbare Verfahren für GraphenZeitreihen (dynamische Netze) befinden sich zwar in Entwicklung, verfügen jedoch noch nicht über die notwendige Reife, um Anomalien zuverlässig zu identifizieren. Dieses Szenario ist beispielsweise für die Untersuchung dynamischer Kommunikationsnetze relevant, bei denen davon auszugehen ist, dass die Kommunikationsinhalte verschlüsselt und somit unzugänglich sind.
Wir haben ein neuartiges Framework entwickelt, das die Evolution dynamischer Graphen als Trajektorien entlang von Geodäten in einem geeignet definierten Graphraum modelliert. Diese Perspektive ermöglicht es uns, Regimes als Perioden kohärenter Evolution entlang einer einzigen Geodäte und Regimewechsel als signifikante Abweichungen in Richtung einer neuen Trajektorie zu definieren. Ausgehend von diesem Formalismus haben wir eine neue Abweichungskostenmessgrösse definiert, welche die kumulative Distanz von Sequenzen beobachteter Graphen zu den geschätzten Geodäten zwischen ihren Endpunkten misst. Durch Experimente mit sich kontinuierlich verändernden Graphen und Mobilitätsdaten konnten wir nachweisen, dass unsere Methode aussagekräftige Änderungspunkte identifizieren kann.
Das Antizipieren, Erkennen und Prognostizieren von Sicherheitsrisiken sind Kernaufgaben von Nachrichtendiensten. Die Analyse von Konfliktrisiken zur Vorhersage und frühzeitigen Erkennung erfolgt traditionell primär durch menschliche Analysen. Die verfügbaren Daten sind überwiegend qualitativer und unstrukturierter Natur Gleichzeitig entwickeln sich Qualität und Quantität dieser Datenbasis kontinuierlich weiter und eröffnen damit die Möglichkeit einer stärker quantitativen Analysestrategie.
Eine grundlegende Herausforderung besteht in der qualitativen und quantitativen Definition des Begriffs «Konflikt». Dessen Ausgestaltung hängt von der verfolgten Zielsetzung ab und beeinflusst unmittelbar die Auswahl der für Prognosen herangezogenen Daten. Im Rahmen dieses Projekts führten wir eine systematische Bestandsaufnahme einschlägiger Methoden sowie frei zugänglicher Datenquellen durch. Darüber hinaus definierten wir den Begriff «Konflikt» im Einklang mit bewährten Verfahren und operativen Anforderungen.
Kartierung des Spektrums visuell wahrnehmbarer Artefakte in der generativen KI
Jüngste Fortschritte in der synthetischen Bildgenerierung, wie beispielsweise Generative Adversarial Networks (GANs) und insbesondere (latente) Diffusionsmodelle (DMs), haben Bedenken
hinsichtlich eines möglichen Missbrauchs durch böswillige Akteure verstärkt. Synthetische Bildinhalte wurden in unterschiedlichen schädlichen Kontexten eingesetzt, etwa beim Social Engineering, in der Cyberkriminalität oder bei Cyber-Beeinflussungsaktivitäten, mit Auswirkungen auf individueller wie gesellschaftlicher Ebene. Ziel dieses Projekts war die Entwicklung eines grundlegenden technologischen Frameworks, das es menschlichen Analystinnen und Analysten ermöglicht, moderne Text-zu-Bild-Generatoren systematisch auf Bildartefakte zu untersuchen.
Auf der Grundlage von Erkenntnissen aus früheren Forschungsprojekten stellten wir fest, dass sich synthetische Bilder von realen Fotografien durch charakteristische visuelle Artefakte unterscheiden lassen, beispielsweise durch Artefakte an Händen oder physikalisch inkonsistente Bildelemente. Auf dieser Grundlage wurde ein Framework entwickelt, das in einer DemonstratorAnwendung umgesetzt wurde, die sämtliche notwendigen Schritte zur Erkennung, Katalogisierung und Kategorisierung von Bildartefakten in KI-generierten Bildern umfasst. Die DemonstratorAnwendung ermöglicht es auch Personen ohne vertiefte Vorkenntnisse in der KI-Bildgenerierung, spezifische Bildgeneratoren systematisch auf das Auftreten visueller Artefakte zu untersuchen. Mit einem ausgewählten Text-zu-Bild-Generator können Analystinnen und Analysten eine beliebige Anzahl von Bildern aus einigen definierten Nutzenden-Prompts generieren. Anschliessend werden diese Bilder auf visuelle Artefakte geprüft, die dann erkannt und benannt werden können. Abschliessend können die identifizierten Artefakte in Form einer adaptierbaren Taxonomie kategorisiert werden. Diese Taxonomie erlaubt es, das Auftreten visueller Artefakte bei verschiedenen Text-zu-BildGeneratoren vergleichend zu analysieren. Das Projekt schafft damit die technologischen Grundlagen für eine verbesserte manuelle forensische Analyse moderner Text-zu-Bild-Generatoren.
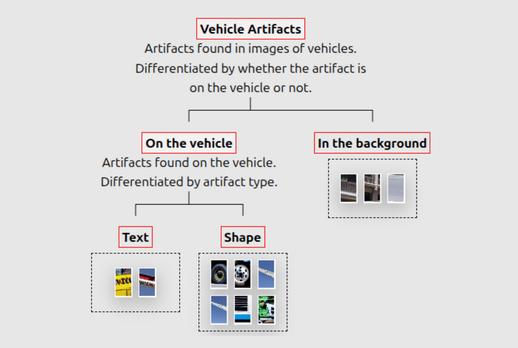
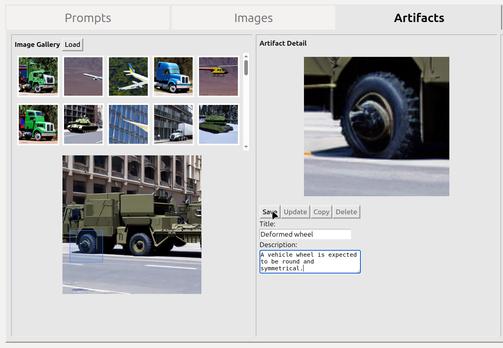
Datenschutzgerechte, verteilte Datenverarbeitung in hybriden Vertrauensnetzwerken
Organisationen sind beim Machine Learning zunehmend auf nicht vertrauenswürdige Cloud-Ressourcen angewiesen, was erhebliche Datenschutzrisiken mit sich bringt. Die zentrale Herausforderung besteht darin, mit solchen Knoten zusammenzuarbeiten, ohne vertrauliche Daten preiszugeben oder Leistungseinbussen zu riskieren. Dieses Projekt schlägt ein vertrauensbewusstes, dezentrales Machine-Learning-Framework vor, das über eine duale Pipeline-Architektur einen strikten einseitigen Informationsfluss von öffentlichen zu privaten Modellen erzwingt. Dadurch können vertrauenswürdige Knoten nicht vertrauenswürdige Rechenressourcen für allgemeine Lernprozesse nutzen, während sensible Datensätze geschützt bleiben. Experimente mit Datensätzen wie CIFAR-10 zeigen, dass dieser Ansatz das «katastrophale Vergessen» deutlich reduziert und eine um bis zu 48,9 % höhere Genauigkeit als herkömmliche private Feinabstimmung erreicht. Gleichzeitig entspricht die Leistung mit einer Abweichung von höchstens 0,5 % der von standardmässigen dezentralen Algorithmen, was den praktischen Nutzen bei gewahrtem Datenschutz bestätigt.
Autonome «Infrastructure as Code» Nutzung von LLMAgenten als Verifizierer für das zuverlässige InfrastrukturMonitoring
Cloud-Systeme weichen häufig von ihren Spezifikationen ab, etwa durch Softwarefehler, manuelle Änderungen oder Systemupdates. LLM-Agenten könnten solche Abweichungen durch die Analyse von Telemetriedaten erkennen, gehen jedoch oft fälschlicherweise davon aus, dass Tool-Antworten zuverlässig sind. Fehlerhafte Antworten, etwa durch API-Ausfälle oder Netzwerkprobleme, können die Agenten in die Irre führen und die Erkennungsgenauigkeit verringern. Dieses Projekt führt daher eine robuste Infrastrukturverifizierung ein, die auch bei fehlerhaften oder irreführenden Tool-Antworten zuverlässig funktioniert. Das Framework nutzt zwei kooperierende Agenten – einen Verifizierer und einen Agenten zur Tool-Generierung –, die durch iterative Kreuzvalidierung und multiperspektivische Prüfungen zusammenarbeiten. Zusätzlich wird der Verlauf der Tool-Aufrufe erfasst, um echte Abweichungen von fehlerhaftem Tool-Verhalten zu unterscheiden. Auf der Benchmark AIOpsLab steigert das Framework die Genauigkeit von 27,3 % (Basiswert bei Tool-Fehlern) auf 50,0 %. Selbst ohne Tool-Fehler verbessert sich die Genauigkeit von 28 % auf 43,8 %. Die Ergebnisse zeigen, dass kreuzvalidierte und vielfältige Tool-Aufrufe die autonome Infrastrukturverifizierung deutlich verbessern können.
PASCAL – Personalisierter, mit LLMs arbeitender, selbst gehosteter Programmierassistent
LLMs sind als Programmierassistenten besonders nützlich, wenn sie über Schnittstellen für die Code-Vervollständigung und andere Aufgaben mit integrierten Entwicklungsumgebungen (IDEs) verbunden sind. Es ist mittlerweile möglich, Programmierassistenten lokal auf einer kostengünstigen, selbst gehosteten Infrastruktur zu betreiben. Bei unabhängiger Nutzung berücksichtigt der von LLMs generierte Code jedoch nicht die bestehende proprietäre Codebasis eines Teams, insbesondere auch nicht die bereits fertig entwickelten Projektteile. Um dieser Einschränkung entgegenzuwirken, haben wir ein lokales, durch Retrieval Augmented Generation (RAG) erweitertes Framework für die Programmierunterstützung implementiert. Dadurch kann der von einem LLM generierte Code auch vorhandenen Code aus proprietären Projekten nutzen, wobei der Datenschutz gewahrt bleibt, da es lokal ausgeführt wird. Beim Projekt PASCAL haben wir eine zusätzliche Ebene zwischen einer IDE und einem Modellserver
entwickelt und implementiert, die relevante Fragmente aus einer serverseitig gespeicherten proprietären Codebasis abruft und diese nutzt, um personalisierte Vorschläge für die automatische Vervollständigung zu unterbreiten oder um Fragen zu einem laufenden Projekt im Chat-Modus zu beantworten Ein originärer Beitrag des PASCAL-Projekts ist die Evaluation der Lösung anhand eines eigens dafür entwickelten Datensatzes und zweier Metriken: Eine davon verwendet CodeBERTScore, und die andere vergleicht AST-Repräsentationen. Die quantitative Evaluation ermöglichte es uns, Entwicklungsentscheidungen und Hyperparameter der Lösung zu vergleichen.
ermöglichen
Warnsystem für biomedizinische Daten und zentrales HubGerät für Daten-Offloading
Wearable-Edge-Geräte bieten neue Möglichkeiten zur frühzeitigen Erkennung physiologischer Belastungszustände und medizinischer Risiken bei Soldatinnen und Soldaten. In diesem Projekt wurde eine bestehende Wearable-Sensorplattform um Echtzeit-Datenanalyse und kollaborative Device-to-Device-Kommunikation erweitert. Mehrere Geräte können anonymisierte Gesundheits- und Aktivitätsdaten austauschen, sodass Personen im Kontext ihrer Gruppe statt isoliert betrachtet werden. Diese gruppenzentrierte Perspektive verbessert die Erkennung abnormaler physiologischer Reaktionen während gemeinsamer Aktivitäten. Zusätzlich wurden langfristige Herzfrequenz- und Bewegungsdaten analysiert, um erwartete kardiovaskuläre Reaktionen bei längerer körperlicher Belastung zu modellieren. Die Ergebnisse zeigen, dass individuelles Herzfrequenzverhalten anhand von Bewegungsdaten mit guter Genauigkeit vorhergesagt werden kann und Abweichungen als Frühindikatoren für Ermüdung, Überhitzung oder Überbelastung dienen können. Darüber hinaus wurde die zentrale Station für das Daten-Offloading überarbeitet, um Robustheit, Benutzerfreundlichkeit und Zuverlässigkeit bei der operativen Datenerfassung zu verbessern. Insgesamt zeigt das Projekt, dass eine echtzeitfähige, gruppenzentrierte physiologische Überwachung mit batteriebetriebenen Edge-Geräten technisch umsetzbar ist und eine Grundlage für zukünftige Anwendungen bildet.
Spektralsensorik sowie Signalidentifikation undklassifizierung
Fortschritte in der mobilen und luftgestützten Spektralüberwachung erfordern kompakte Sensorplattformen, die Funksignale trotz
begrenzter Hardware- und Energieressourcen effizient erfassen und analysieren können. In diesem Projekt wurde untersucht, wie Signalerkennung und -identifikation mit ressourcenschonenden Software Defined Radios (SDR) umgesetzt werden können. Der Fokus lag auf Zeitmessgenauigkeit, Robustheit gegenüber verschiedenen Signaltypen und der Nutzung lernbasierter MachineLearning-Techniken. Ein zentrales Ergebnis war die experimentelle Evaluation von Paketerkennungsalgorithmen auf eingebetteter SDRHardware, die zeigt, wie Entwicklungsentscheidungen die Zeitmessgenauigkeit und damit die Lokalisierungsleistung beeinflussen. Parallel wurden Deep-Learning-basierte Repräsentationen für Signalabgleich und Datenkompression untersucht. Die Ergebnisse zeigen, dass neuronale Modelle das Datenvolumen deutlich reduzieren können, während relevante Informationen für nachgelagerte Aufgaben erhalten bleiben. Dies wurde mit Luftfahrt- und IoT-Daten validiert und kann auf weitere Technologien übertragen werden. Insgesamt liefert das Projekt praktische Entwicklungsrichtlinien und experimentelle Grundlagen für intelligente, hardwarebewusste Spektralsensorknoten in mobilen und nicht-terrestrischen Anwendungen.
Automatisierte HF-Signalerkennung und -klassifizierung unter Verwendung von I/Q-Daten von SDRs
Die zuverlässige Erkennung und Klassifizierung von Hochfrequenzsignalen ist eine Grundvoraussetzung für eine effektive Spektralüberwachung und Funkaufklärung, insbesondere in Umgebungen mit grossen Datenmengen und unbekannten Signalstrukturen. Bei diesem Projekt haben wir uns auf die Entwicklung und Evaluation automatisierter Signalverarbeitungsmethoden konzentriert, die direkt mit den von Software Defined Radios (SDRs) erfassten I/Q-Rohdaten operieren. Im Mittelpunkt der Arbeit standen die systematische Extraktion von Signalmerkmalen sowie die Bewertung klassischer Erkennungs- und Klassifizierungstechniken mittels realer Messdaten. Bei diesen Messdaten handelte es sich um Daten aus der Luftfahrt und dem Internet der Dinge. Durch die Nutzung von umfassender Erfahrung in der HF-Überwachung und der Positionierung drahtloser Sender liefert das Projekt praktische Arbeitsabläufe für die Analyse verschiedener Signaltypen und das Benchmarking der Algorithmenleistung. Die resultierenden Methoden und Datensätze bieten eine solide Grundlage für eine skalierbare, automatisierte HFSignalanalyse in operativen Überwachungsszenarien.
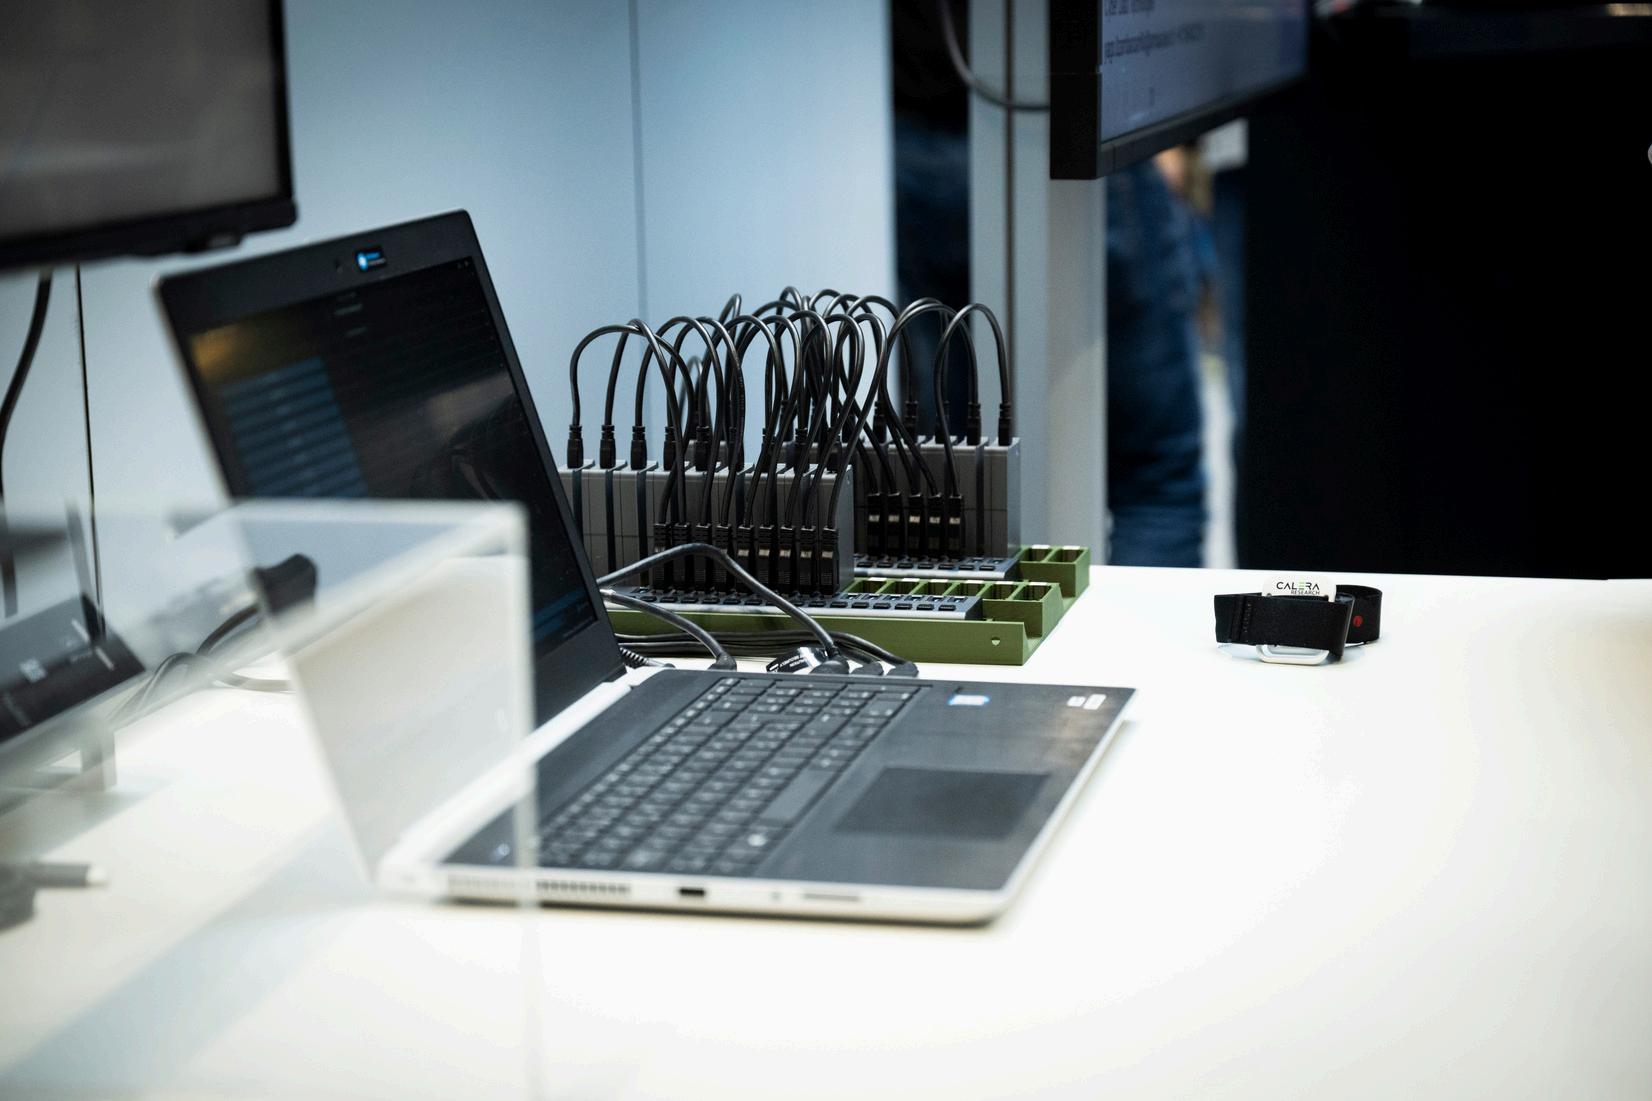
Roadmap und Produkte für das TechnologieMonitoring
In der heutigen digitalen Welt entwickeln sich Cyberbedrohungen, die neueste digitale Technologien nutzen, schneller als je zuvor. Es ist eine Herausforderung, hinsichtlich der Aufklärung dieser Bedrohungen und der Bewertung ihrer potenziellen Auswirkungen stets auf dem aktuellen Stand zu bleiben. Traditionelles Technologie-Monitoring (TM) stützt sich sehr stark auf manuelle und qualitative Methoden. Abweichend hiervon nutzt der CYD Campus zur Optimierung des TM neueste Innovationen im Bereich Big Data und künstlicher Intelligenz, sodass eine stärker quantitativ orientierte Strategie realisiert und auch prädiktive Methoden integriert werden können. Unser Ansatz basiert im Wesentlichen auf Open Data und stringenten wissenschaftlichen Methoden. In der Vergangenheit und Gegenwart lag der Schwerpunkt auf der Bewertung digitaler und sicherheitsrelevanter Technologien mit hoher Wirkung wie beispielsweise Blockchain, 5G und Netzwerke der nächsten Generation, Large Language Models, generative KI und Quantentechnologien. Im Rahmen von Technologie-Reviews und erweiterten Studien haben wir diese Themen behandelt, um ein grundlegendes Verständnis aufzubauen, Chancen und Risiken zu bewerten und die Entwicklung von Kompetenzen zu steuern. Parallel dazu gewährleistet die kontinuierliche Beobachtung sich schnell entwickelnder Bereiche, insbesondere der künstlichen Intelligenz und der Quantentechnologien, eine genaue Verfolgung der technologischen Entwicklungen und aufkommenden Trends. Mit Blick in die Zukunft sieht die Roadmap eine Verlagerung hin zu neuen und disruptiven Technologien vor. Dazu zählen auch neue Anwendungsbereiche wie etwa Cybersicherheit im Weltraum und Mensch-Computer-Schnittstellen. Durch die Kombination von kurzfristigen Beurteilungen, eingehenden Studien und fortlaufendem Monitoring ermöglicht diese Strategie die frühzeitige Erkennung technologischer Trends und potenzieller Disruptionen,
damit wir für die künftigen Herausforderungen und Chancen in einer zunehmend komplexen Technologielandschaft gerüstet sind.
Der CYD Campus engagiert sich aktiv in der SwissCyber Initiative, einem wegweisenden nationalen Projekt, das im Januar 2025 lanciert wurde. Die SwissCyber Initiative verfolgt das Ziel, einen umfassenden Überblick über die Schweizer CybersicherheitsForschungslandschaft auf akademischer und wirtschaftlicher Ebene zu geben. Die Initiative möchte kritische Wissenslücken schliessen, indem sie auf früheren Studien der universitären Forschung aufbaut und diese um Startups, KMU und private Forschungseinrichtungen erweitert. Die HES-SO Valais-Wallis ist bei dem Projekt federführend, mit Unterstützung des CYD Campus und der Schweizerischen Akademie der Technischen Wissenschaften (SATW). Die Initiative gliedert sich in fünf Kernarbeitspakete: Datenerhebung undanalyse, Zielzustandsanalyse, Plattformentwicklung, Delta-Analyse und Empfehlungen sowie Bekanntmachen der Initiative und deren Produkte. Sie läuft bis Dezember 2026. Der CYD Campus gewährleistet durch die enge Zusammenarbeit mit der projektverantwortlichen Institution HES-SO Valais-Wallis eine solide Unterstützung und Begleitung.
Erweiterte Studie zum Thema «Quantentechnologien: Trends und Auswirkungen auf die Cyberabwehr»
Quantentechnologien sind dabei, verschiedene Branchen grundlegend zu verändern – von der Cybersicherheit und Kommunikation bis hin zum Finanzwesen und zur pharmazeutischen Industrie. Die zunehmende Entwicklung von Quantencomputern, Quantenkommunikationssystemen und Hybridlösungen aus Quantentechnologien und klassischen Technologien stellt nicht nur eine technologische Revolution dar, sondern leitet auch einen
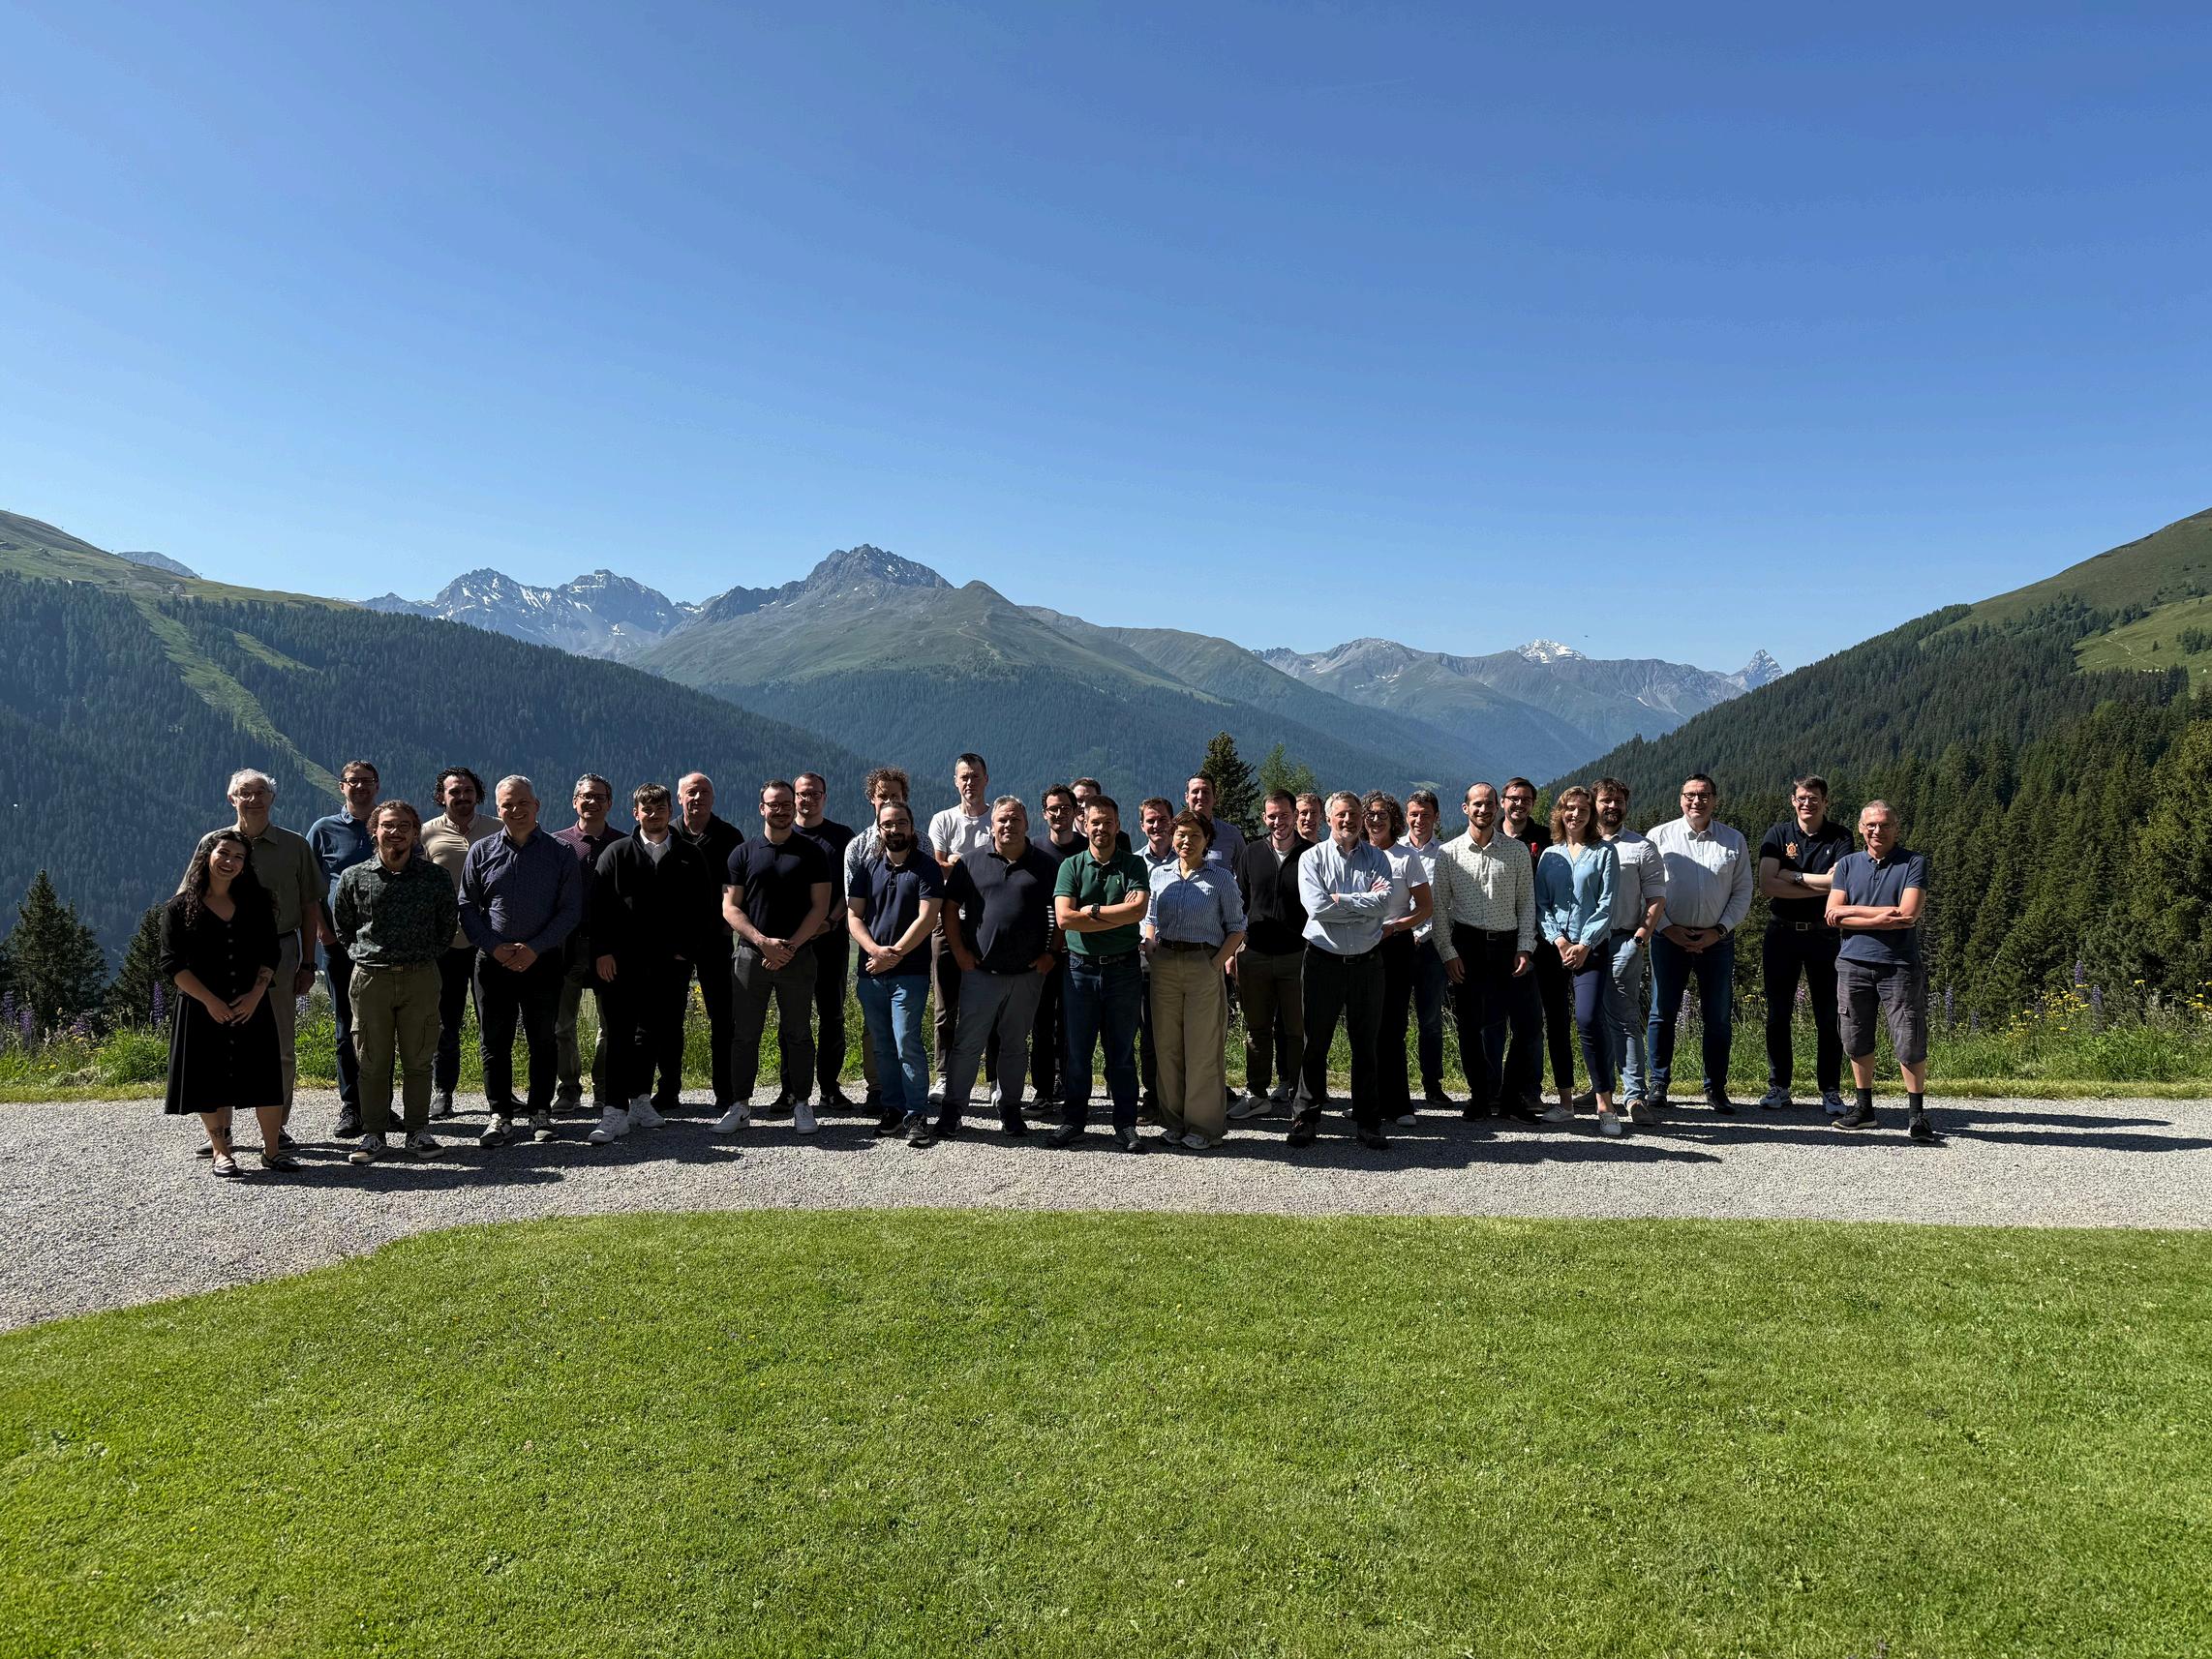
Kartierung und Vorhersage neuer Trends mittels BERTEmbeddings und wissensgewichteter Graphen: Quantencomputing in der Praxis
Künstliche Intelligenz (KI) prägt zunehmend das Feld der Szientometrie und bietet neue Methoden zur Kartierung und
und Vorhersage aufkommender Forschungstrends in verschiedenen Disziplinen. In dieser Studie stellen wir ein KI-Framework zur Überwachung der Entwicklung wissenschaftlicher Konzepte im zeitlichen Verlauf vor, das BERT-Embedding-Modelle, wissensgewichtete Graphen und einen Machine-LearningKlassifikator miteinander verbindet. BERT-Embeddings wie SPECTER und KeyBERT ermöglichen es unserem Framework, eine präzisere, semantikgesteuerte Schlüsselwortextraktion durchzuführen, die herkömmliche frequenzbasierte Ansätze übertrifft. Mittels dieser Schlüsselwörter werden anschliessend relevante Publikationen abgerufen und sich dynamisch entwickelnde, wissensgewichtete Graphen konstruiert. Diese erfassen ausgewogene und aussagekräftige Verbindungen zwischen verschiedenen Forschungsthemen, indem sie Verzerrungen reduzieren, die durch kurzfristige Popularitätsschübe bestimmter Forschungsthemen entstehen. Wir führen eine zeitliche Trendanalyse basierend auf Schlüsselwortfrequenz und Vernetzung durch. Ein Random-ForestModell wird eingesetzt, um kurzfristige Anstiege der Forschungsaktivität vorherzusagen. Anhand einer Fallstudie zum Quantencomputing identifizieren wir wichtige aufkommende Themen, darunter NISQ-Geräte und Quantum Machine Learning, und beobachten eine zunehmende interdisziplinäre Konvergenz von Quantentechnologien, KI und Materialwissenschaften. Das Modell erreicht bei der Vorhersage von Forschungsschüben innerhalb eines Zeitraums von drei Monaten eine Genauigkeit von 77 %. Es beweist damit sein Potenzial für die frühzeitige Erkennung von Trends in sich schnell entwickelnden Bereichen.
Von erklärbarer KI zu evidenzbasierter Vorausschau: Vorhersage wissenschaftlicher Durchbrüche im Quantencomputing durch die Dynamik von Concept Networks
Wissenschaftliche und technologische Durchbrüche entstehen zunehmend aus komplexen Neukombinationen von Wissen aus miteinander verbundenen Bereichen. Die Prognose solcher Entwicklungen ist mittlerweile sowohl für die Forschungsstrategie als auch für die Governance bei technologischer Unsicherheit von bedeutenden strategischen Wandel bei den globalen Bemühungen um die Cybersicherheit ein. Diese erweiterte Studie vereint umfassende Trends, Forschungsergebnisse und Erkenntnisse von mehr als 40 führenden Expertinnen und Experten aus aller Welt in einem Buch. Sie möchte ein tiefgreifendes Verständnis der Chancen, Herausforderungen und Auswirkungen von Quantentechnologien auf die Cyberverteidigung vermitteln. Jedes Kapitel durchlief ein striktes Blindgutachtenverfahren, das Rückmeldungen von Mitautoren sowie auch Evaluationen durch externe Fachleute beinhaltete. Dieser gründliche Überprüfungsprozess war entscheidend, um eine hohe Qualität und wissenschaftliche Genauigkeit zu gewährleisten und die Glaubwürdigkeit sowie Tiefe der präsentierten Inhalte sicherzustellen. Das Buch ist in drei Teile gegliedert. Es untersucht die wichtigsten Fortschritte bei verschiedenen Arten von Quantentechnologien und befasst sich mit den wichtigsten Herausforderungen, die den weiteren Fortschritt behindern. Es beleuchtet zudem die potenziellen Disruptionen aktueller kryptografischer Standards nebst möglichen Lösungen sowie globale Quantenstrategien und Instrumente zur Überwachung von Trends bei den Quantentechnologien. Diese erweiterte Studie soll Forschenden, politischen Entscheidungsträgerinnen undträgern, Fachleuten aus dem Bereich der Cybersicherheit und Führungspersönlichkeiten aus der Wirtschaft, die sich in der sich schnell weiterentwickelnden Quantentechnologielandschaft zurechtfinden müssen, als wertvolle Ressource dienen. Ziel ist, eine fundierte Entscheidungsfindung zu fördern und die branchenübergreifende Zusammenarbeit anzuregen, um sicherzustellen, dass Quantentechnologien zu einer sicheren, erfolgreichen digitalen Zukunft beitragen. Das gebundene Buch ist seit Dezember 2025 auf der Website von Springer Nature im Open Access.
validiert werden, von Fachpersonen erwartete Trends in neuen Fachbereichen zu replizieren. Über die Prognose hinaus haben wir eine evidenzbasierte Entscheidungsarchitektur eingeführt. Diese verfügt über integrierte Schichten für eine automatisierte Erkennung, für Fachübersetzungen und für die Richtlinienintegration und verknüpft auf diese Weise interpretierbare KI-Prognosen mit vorausschauender Governance und strategischen Investitionen. Die Ergebnisse zeigen, wie erklärbares Machine Learning grosse Mengen an Wissensdaten in umsetzbare Prognosen umwandeln kann und somit eine Brücke zwischen Wissenschaft, technologischer Prognostik und verantwortungsvoller Innovationstätigkeit schlägt.
PromptSight: Prognose neuer Technologien mittels iterativem Self-Prompting in LLMs
Die Prognose neuer Technologien ist eine entscheidende Voraussetzung für die Steuerung von Innovationen und der nationalen Sicherheitspolitik. Mit herkömmlichen Methoden ist es jedoch oft schwierig, mit dem rasanten Wandel Schritt zu halten. Die jüngsten Fortschritte im Bereich des Machine Learning (ML) und der Large Language Models (LLMs) eröffnen neue Möglichkeiten, indem sie die Sichtung und Zusammenfassung von technischem Fachwissen beschleunigen. Dennoch sind effektive PromptingStrategien, mit denen diese Vorteile voll ausgeschöpft werden können, noch weitgehend unerforscht. In Zusammenarbeit mit dem Institut für Unternehmertum & Management der HES-SO ValaisWallis haben wir den Einsatz von KI-Agenten-Fähigkeiten für ein «Self-Prompting-Framework» am Anwendungsbeispiel der Satellitenkommunikation untersucht. Im Vergleich mit vier gängigen LLM-Modellen – darunter Gemma-3-27b-it, DeepSeek-R1-DistillQwen-32B und Phi-3.5-mini-instruct – zeigen unsere Ergebnisse, dass LLMs unter Nutzung neuester Erkenntnisse in den Bereichen «Self-Scaffolding» und «Self-Prompting» dazu beitragen können, wegweisende Technologien besser zu identifizieren und deren Markteinführung zu unterstützen.
Sicherheit. Herkömmliche Prognosen für Cyberspace-Technologien stützen sich nach wie vor stark auf die Intuition von Fachleuten. Dennoch kann keine einzelne mit Analysen befasste Person einen ganzheitlichen Überblick über dieses weitläufige, fachgebietsübergreifende Feld behalten, das Weltrauminfrastrukturen, bodengebundene Netzwerke und KIgestützte Sicherheitstools miteinander verknüpft. Um diese Wissenslücke zu schliessen, haben wir kuratiertes Fachwissen mit einer voll automatisierten, auf Large Language Models basierenden bibliometrischen Pipeline kombiniert. Im Rahmen der Studie wurde aus der OpenAlex-Datenbank relevante Literatur über Satellitenund Cybersicherheit extrahiert. Anschliessend wurden KeyBERTSchlüsselwörter aus wissenschaftlichen Abstracts extrahiert und in temporale Co-Occurrence-Tensoren überführt, die als Basis für Prognosen technologischer Trends mittels Graph Neural Networks dienen. Dieses Verfahren ermöglichte eine systematische Analyse umfangreicher Datenmengen, um Muster zu identifizieren und künftige Entwicklungen zu prognostizieren. Die daraus resultierenden Erkenntnisse weisen auf eine starke Konvergenz der Arbeitsabläufe beim Satelliteneinsatz und Cyberabwehrpraktiken hin. Die Ergebnisse deuten auf jene Bereiche hin, in denen eine kurzfristige Beschleunigung am wahrscheinlichsten ist, insbesondere bei der Absicherung einer zuverlässigen Satellitennavigation und der Resilienz von Datenübertragungen. Die aus dieser Studie gewonnenen Erkenntnisse dienen als Frühwarnsystem. Sie unterstützen nationale Sicherheitsbehörden dabei, Schwachstellen in Satellitensystemen und der zugehörigen Bodeninfrastruktur proaktiv anzugehen, bevor diese von feindlichen Akteurinnen und Akteuren ausgenutzt werden können. Sie tragen so zum Schutz kritischer nationaler Funktionen und Fähigkeiten bei.
Marktbeobachtung der Investitionen in die Cybersicherheit im Weltraum
Graph Neural Networks für die Prognose neuer Trends im Bereich der Cybersicherheit im Weltraum
Da Staaten zunehmend von weltraumgestützten Systemen für die sichere Kommunikation, Aufklärung, Navigation (z. B. GPS) und militärische Operationen abhängen, wird die Cybersicherheit in diesem Bereich zu einem strategischen Imperativ. Aufgrund dieser wachsenden Abhängigkeit ist die Sicherheit sämtlicher Komponenten – von den Satelliten im Orbit bis hin zu den bodengestützten Kontrollsystemen – eine Frage der nationalen
Private Investitionen fliessen verstärkt in Unternehmen, die sich mit dem Schutz der Weltraumtechnologie vor Cyberangriffen befassen. Dies umfasst das gesamte Spektrum von Satelliten im Orbit über die Bodenkontrollzentren bis hin zu den Trägerraketen. Die Studie untersuchte die globalen Kapitalströme in den USA, Europa und Asien. Dabei wurde festgestellt, dass das Kapital hauptsächlich von grossen Rüstungskonzernen, Technologiegiganten wie beispielsweise Cloud-Anbietern sowie von spezialisierten Startups stammt, die sich auf die Absicherung etwa von Satellitensignalen und Daten konzentrieren. Die Studie zeigt zudem, dass sich der Grossteil dieser Investitionen auf die USA und Europa konzentriert. In Asien ist es aufgrund mangelnder Transparenz und verzerrter Daten schwieriger, ein vollständiges Lagebild zu erhalten. Mit Blick auf die Zukunft legt die Studie nahe, dass sich die Art und Weise, wie in Weltraum-Cybersicherheit investiert wird, grundlegend ändern muss. Es wird empfohlen, intelligentere Finanzmodelle einzusetzen, die explizit die Cyberresilienz von Unternehmen bewerten. Diese Modelle sollten Daten aus Sicherheitsvalidierungen für Weltraumkomponenten einbeziehen und berücksichtigen, dass Sicherheitsvorfälle im Weltraum oft unter Verschluss gehalten werden, was die Einschätzung von Risiken und Renditen erschwert.
Technologie-Review: Superintelligenz – eine erste Bestandsaufnahme und Trendanalyse
Der Bericht enthält eine Analyse der technologischen Entwicklungen hin zur künstlichen Superintelligenz (Artificial Superintelligence, ASI), die als Intelligenz definiert wird, welche die menschlichen kognitiven Fähigkeiten in allen Bereichen übertrifft. Diese Progression wird als schrittweise Entwicklung konzipiert, die bei heutigen Systemen der Artificial Narrow Intelligence (ANI) beginnt, über die Artificial General Intelligence (AGI) führt und schliesslich das theoretische Stadium der ASI erreicht. Diese Entwicklung wird durch kontinuierliche Fortschritte in Schlüsseltechnologien unterstützt. Dazu zählen verschiedene Reinforcement-LearningTechniken, spezifische neuronale Netzwerkarchitekturen wie
Transformer- und «Mixture-of-Experts»-Modelle, multimodale Systeme zur Integration verschiedenster Datentypen, der Einsatz externer Speichersysteme sowie Methoden zur Selbstoptimierung und zum metakognitiven Schlussfolgern. Trotz dieser Fortschritte identifiziert der Bericht mehrere kritische Einschränkungen aktueller KI-Systeme, wie beispielsweise das Fehlen einer physischen Verkörperung («Embodiment»), mangelndes echtes kausales Verständnis und die symbolische Diskontinuität. Um diese Hürden zu überwinden, sind laut dem Bericht wesentliche kognitive Prinzipien zu beachten, die in künftige Systeme integriert werden müssen. Dazu zählen ein strukturiertes Gedächtnis, eine symbolische Verankerung (Verknüpfung abstrakter Konzepte mit dem Kontext der realen Welt) und eine sensorische Interaktion. Darüber hinaus befasst sich das Dokument mit den erheblichen Risiken der AGI- und ASI-Entwicklung, wobei der Fokus auf dem potenziellen Verlust der menschlichen Kontrolle, der Diskrepanz zwischen Zielen der KI und menschlichen Werten und der Möglichkeit missbräuchlicher Verwendung liegt. Eine wichtige Erkenntnis ist, dass die aktuellen Rechtsrahmen, insbesondere die KI-Verordnung der EU, unzulänglich sind, um die komplexen, unvorhersehbaren Herausforderungen zu bewältigen, die autonome, sich selbst verbessernde Systeme mit sich bringen. Der Bericht schliesst mit der Empfehlung für eine zusammengefasste Technologie-Roadmap, die drei verschiedene Phasen der KI-Entwicklung umreisst und vier übergreifende Prioritäten für die zukünftige Entwicklung hervorhebt: Nachhaltigkeit, Sicherheit, agile Regulierung und internationale Zusammenarbeit.
Technologie-Review: DDoS-Abwehrstrategien
Von 2023 bis 2025 war die Schweizerische Eidgenossenschaft Ziel einer Reihe von DDoS-Angriffen (Distributed Denial of Service), die sich gegen mehrere ihrer Websites richteten. Zwar beeinträchtigten diese Angriffe die operativen Fähigkeiten der Bundesverwaltung nicht massiv, sie erregten jedoch erhebliches Medienaufsehen. Die Fragen rund um diese Ereignisse haben eine Debatte über die allgemeine Resilienz der Schweiz gegenüber Cyberangriffen ausgelöst, insbesondere im Hinblick auf DDoS-Operationen gegen kritische Infrastrukturen. In unserem Bericht beschreiben wir die verschiedenen Arten von DDoS-Angriffen sowie aktuelle Trends wie etwa die Zunahme von Multi-Vektor-Kampagnen, Bedrohungen auf Anwendungsebene, KI-gesteuerte Angriffsautomatisierung und leicht zugängliche Angebote für «DDoS-as-a-Service». Zudem erörtern wir darin eine Reihe ausgereifter, einsatzbereiter DDoS-
Abwehrlösungen, die auf dem Markt erhältlich sind. Dazu zählen lokal eingesetzte spezielle Hardware, cloudbasierte ScrubbingCenter, Content Delivery Networks (CDNs) sowie Web Application Firewalls (WAFs). Das Dokument enthält eine Analyse der Vor- und Nachteile dieser verschiedenen Lösungen, die von unmittelbarem On-Premises-Schutz bis hin zur hohen Skalierbarkeit von CloudDiensten reichen. Der Bericht betont, dass keine Universallösung existiert. Organisationen müssen eigene Risikobeurteilungen durchführen, um den optimalen Mix aus Abwehrmassnahmen für ihre spezifischen Anforderungen zu ermitteln. Dabei sind Faktoren wie die Toleranz gegenüber potenziellen Ausfallzeiten und die Kosteneffizienz zu berücksichtigen. Abschliessend gibt der Bericht allgemeine Empfehlungen für die Entwicklung einer robusten, mehrschichtigen Verteidigungsstrategie. Dazu zählen unter anderem die kontinuierliche Datenverkehrsüberwachung, die Implementierung einer Durchsatzratenbegrenzung, die Erstellung eines angemessen strukturierten Plans für die Reaktion auf Vorfälle sowie kontinuierliche Tests, wofür möglicherweise die Inanspruchnahme spezialisierter externer Anbieter erforderlich ist.
Technologie-Review: Berichte über Emerging Disruptive Technologies (EDT)
Bis zum Jahr 2024 lag der Fokus unserer Technologie-ReviewBerichte auf der Entwicklung von Quantentechnologien im Kontext der Cybersicherheit. Darunter waren Analysen und Vergleiche aus den Bereichen Post-Quantum Cryptography (PQC) und Quantum Key Distribution (QKD). Diese Berichte verbanden zwei komplementäre Ansätze: eine quantitative, datengestützte Methodik zur Unterstützung systematischer Trendanalysen sowie einen qualitativen Ansatz, der die Perspektiven führender Spezialistinnen und Spezialisten der Quantentechnologie zu zentralen Themen erfasste. Ab 2025 wurde der Umfang dieser Berichte erweitert und unter der Bezeichnung «Emerging and Disruptive Technologies» (EDT) neu ausgerichtet. Zusätzlich zu den Quantentechnologien umfassen sie nun weitere transformative Technologiefelder – wie etwa künstliche Intelligenz und Superintelligenz – was deren zunehmende Bedeutung innerhalb des cybersicherheitsorientierten EDT-Bereichs widerspiegelt. Die neu konzipierten EDT-Berichte konsolidieren mehrere neue Technologien in einem einzigen Analyse-Framework und ermöglichen technologieübergreifende Vergleiche anhand gemeinsamer Indikatoren des technologischen Fortschritts, darunter Publikationsaktivität, Patentanmeldungen und Daten zu
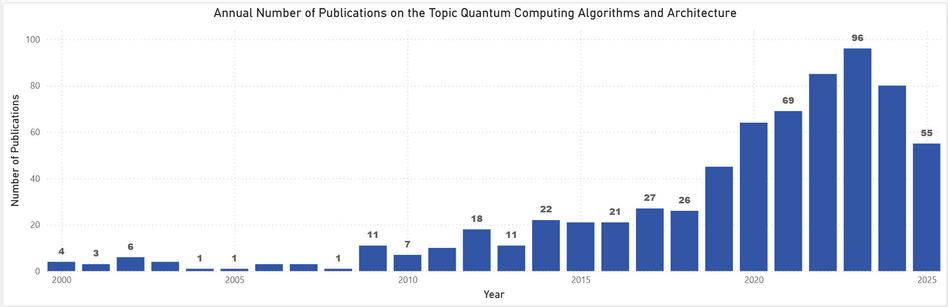
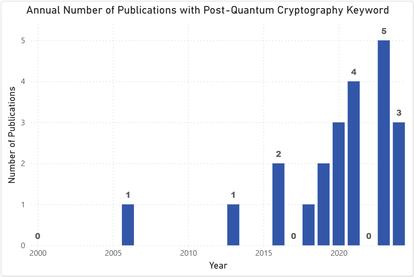
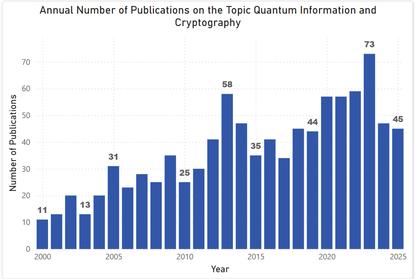
privaten Investitionen. Diese erweiterten EDT-Inhalte erlauben es dem CYD Campus, Interaktionen und die relative Dynamik zwischen den Feldern (beispielsweise Quantentechnologie gegenüber KI) zu verfolgen und die Auswirkungen auf die Cyberabwehr in einem breiteren, verschiedene Technologien umfassenden Risikokontext zu positionieren. Die vorangegangenen Grafiken zeigen Beispiele für Visualisierungen aus dem Trendanalyse-Abschnitt der EDT-Berichte, der datengestützte Erkenntnisse über die Entwicklung ausgewählter EDT-Themen liefert.
Weiterentwicklung von TMM 2.0
Die TMM-Plattform bündelt wertvolle Erkenntnisse, die unsere Technologie-Analystinnen und -Analysten mit ihren eigenen Erkenntnissen und ihrem Know-how im Bereich Scouting zu umfassenden Analysen verknüpfen. Im Jahr 2025 wurde die Plattform TMM 2.0 durch die Einführung von Power-BI-Dashboards weiter gestärkt, die Technologie- und Marktinformationen in Form klarer, interaktiver Visualisierungen darstellen. Diese Dashboards machen die Erkenntnisse für die Stakeholder und Kooperationspartner des CYD Campus besser zugänglich und ermöglichen die konsistente Untersuchung von Signalen, den Vergleich von Trends sowie die Überwachung von Entwicklungen. Infolgedessen hat sich TMM 2.0 zu einer zunehmend verlässlichen Datenquelle für die interne Entscheidungsfindung und zahlreiche Forschungsprojekte entwickelt. Dies stellt sicher, dass Analysen innerhalb der gesamten Organisation auf gemeinsam genutzten, validierten Datenquellen und Messgrössen basieren. Ein weiterer bedeutender Fortschritt im Jahr 2025 war die Verbesserung des Abgleichs und der Interoperabilität zwischen den verschiedenen Datenbanken, welche die Plattform mit Daten versorgen. In Zusammenarbeit mit Studierenden der EPFL wurden gezielte Anstrengungen unternommen, um Entity-Alignment-Verfahren zu optimieren und Dubletten in Datensätzen zu Patenten, wissenschaftlichen Publikationen, Unternehmen und dem Arbeitsmarkt zu reduzieren. Diese Optimierungen führten zu saubereren Verknüpfungen zwischen den verschiedenen Quellen und ermöglichen eine präzisere Zuordnung von Technologien zu
Akteuren und Märkten. Insgesamt haben diese Verbesserungen die Analysequalität der TMM-Ergebnisse erheblich gesteigert und die Fähigkeit der Plattform zur Bereitstellung umfassender, integrierter Informationen über Technologie gestärkt.
Der CYD Campus veranstaltete am 28. August 2025 einen Arbeitsbesuch auf dem Campus der École Polytechnique Fédérale de Lausanne (EPFL). Die Teilnehmenden erhielten bei Laborbesichtigungen und verschiedenen Veranstaltungen nach Mass einen umfassenden Überblick über die Aktivitäten, Forschungsprojekte und Kooperationen des CYD Campus. Als Technologie-Observatorium analysiert der CYD Campus neue und disruptive Technologien wie KI, Quantencomputing und Weltraumtechnologien sowie deren Konsequenzen für die Cybersicherheit und die Cyberabwehr. Die Höhepunkte des Tages waren:
eine Präsentation im Center for Digital Trust (C4DT) zu den Themen Datenschutz und Cybersicherheit, ein Besuch im Bolo Museum, das die Geschichte der IT, der digitalen Kultur und der Videospiele behandelt und einen Ausblick auf die Zukunft bietet, zwei Vorträge am Standort des CYD Campus in Lausanne, über Quantencomputer und Superintelligenz, eine Informationsveranstaltung im EPFL AI Center mit Schwerpunkt auf den technischen Herausforderungen der künstlichen Intelligenz, ein Besuch in den Labors des Center for Quantum Science and Engineering (QSE).
Den Abschluss bildete eine Networking-Session auf dem EPFLCampus, die ein ideales Umfeld für Fachdiskussionen und einen Erfahrungsaustausch bot. Der Technology Monitoring Day stärkte die Synergien zwischen den Akteurinnen und Akteuren aus dem Hochschulbereich und den Mitarbeitenden von armasuisse W+T. Er eröffnete gleichzeitig neue Perspektiven für innovative Projekte.
Am CYD Campus identifizieren wir neue digitale Trends frühzeitig, helfen dabei, neueste wissenschaftliche Erkenntnisse in praktische Lösungen umzusetzen, und übertragen diese in die operative Nutzung. Durch die Vernetzung von Bundesverwaltung, Armee, Wissenschaft und Industrie schaffen wir ein dynamisches Kompetenznetzwerk, das technologische Innovation und Souveränität stärkt. Durch gezielte Forschungsprogramme, Start-upChallenges, Proof-of-Concept-Projekte und reale Testumgebungen tragen wir dazu bei, neue Technologien in Bereichen wie künstliche Intelligenz, sichere Systeme oder sichere Kommunikationsnetze in konkrete Fähigkeiten für die Sicherheit der Schweiz umzuwandeln. Um diesen dynamischen Ansatz in der Praxis zu veranschaulichen, werden in den folgenden Abschnitten wichtige Meilensteine des vergangenen Jahres vorgestellt, die die digitale Souveränität und Sicherheit der Schweiz stärken.
Im Rahmen des Projekts zur Evaluation von SCION, einem sicheren Routing-Protokoll mit vollständiger Kontrolle über den Datenpfad, unterstützten wir die Definition zweier Anwendungsszenarien für hochverfügbare Kommunikationsinfrastrukturen: die nationale Vernetzung von Bundesbehörden sowie eine internationale Anbindung an den SWISSINT-Standort im Kosovo. Das Kommando Cyber der Streitkräfte hat diese in enger Zusammenarbeit mit den Industriepartnern Anapaya und Noser Engineering umgesetzt. Im Anschluss führte der CYD Campus eine Sicherheitsüberprüfung bei einem dieser Anwendungsszenarien durch. Die Ergebnisse bestätigen erneut, dass SCION eine wesentliche Rolle beim Schutz von Datenverbindungen spielen kann. Durch pfadbewusstes Networking mit kryptografisch verifizierten Pfaden wird sichergestellt, dass der Datenverkehr vertrauenswürdigen Routen folgt und gegen Hijacking und Abhörversuche geschützt ist.
Proof of Concept mit Gewinner der Startup Challenge 2024
Im Jahr 2024 war der CYD Campus auf der Suche nach innovativen Lösungen im Bereich der KI-Sicherheit. Die Startup Challenge, die zu diesem Zweck veranstaltet wurde, gewann Patronus AI. Im Rahmen eines Proof of Concept untersuchten wir die Lösung des Unternehmens in diesem Jahr im Detail, wobei wir uns auf die Implementierung und Evaluation der Plattform von Patronus AI als zentrale Lösung für Sicherheitstests von KI-Systemen konzentrierten. Das Projekt, das 2026 weitergeführt wird, sieht eine umfassende Prüfung der Fähigkeit der Software vor, verschiedene Angriffsvektoren auf LLMs abzuwehren. Mithilfe systematischer Experimente wird getestet, wie zuverlässig die Plattform Antworten von LLMs automatisch bewertet und typische Sicherheitsprobleme erkennt. Ziel des Projekts ist es, belastbare Nachweise für die praktische Eignung der Lösung zur Absicherung von KIInfrastrukturen zu erbringen und ihr Potenzial zur Erkennung von Schwachstellen voll auszuschöpfen.
Die Gründer des Startups SkAI Data Services waren die ersten Unternehmer, denen das «Proof of Concept Fellowship» gewährt wurde. Kernstück des Unternehmens ist die Entwicklung des Dienstes «GPSWise», einer innovativen Lösung zur Detektion von GPS-Spoofing und -Jamming. Da moderne Navigations- und Logistiksysteme stark von präzisen Satellitensignalen abhängen, handelt es sich bei GPSWise um ein entscheidendes Sicherheitstool: Es erkennt Störsignale und falsche Positionsdaten in Echtzeit und ermöglicht kritischen Infrastrukturen, autonomen Fahrzeugen und globalen Lieferketten, unmittelbar auf solche Ereignisse zu reagieren und ihre Widerstandsfähigkeit zu erhöhen.
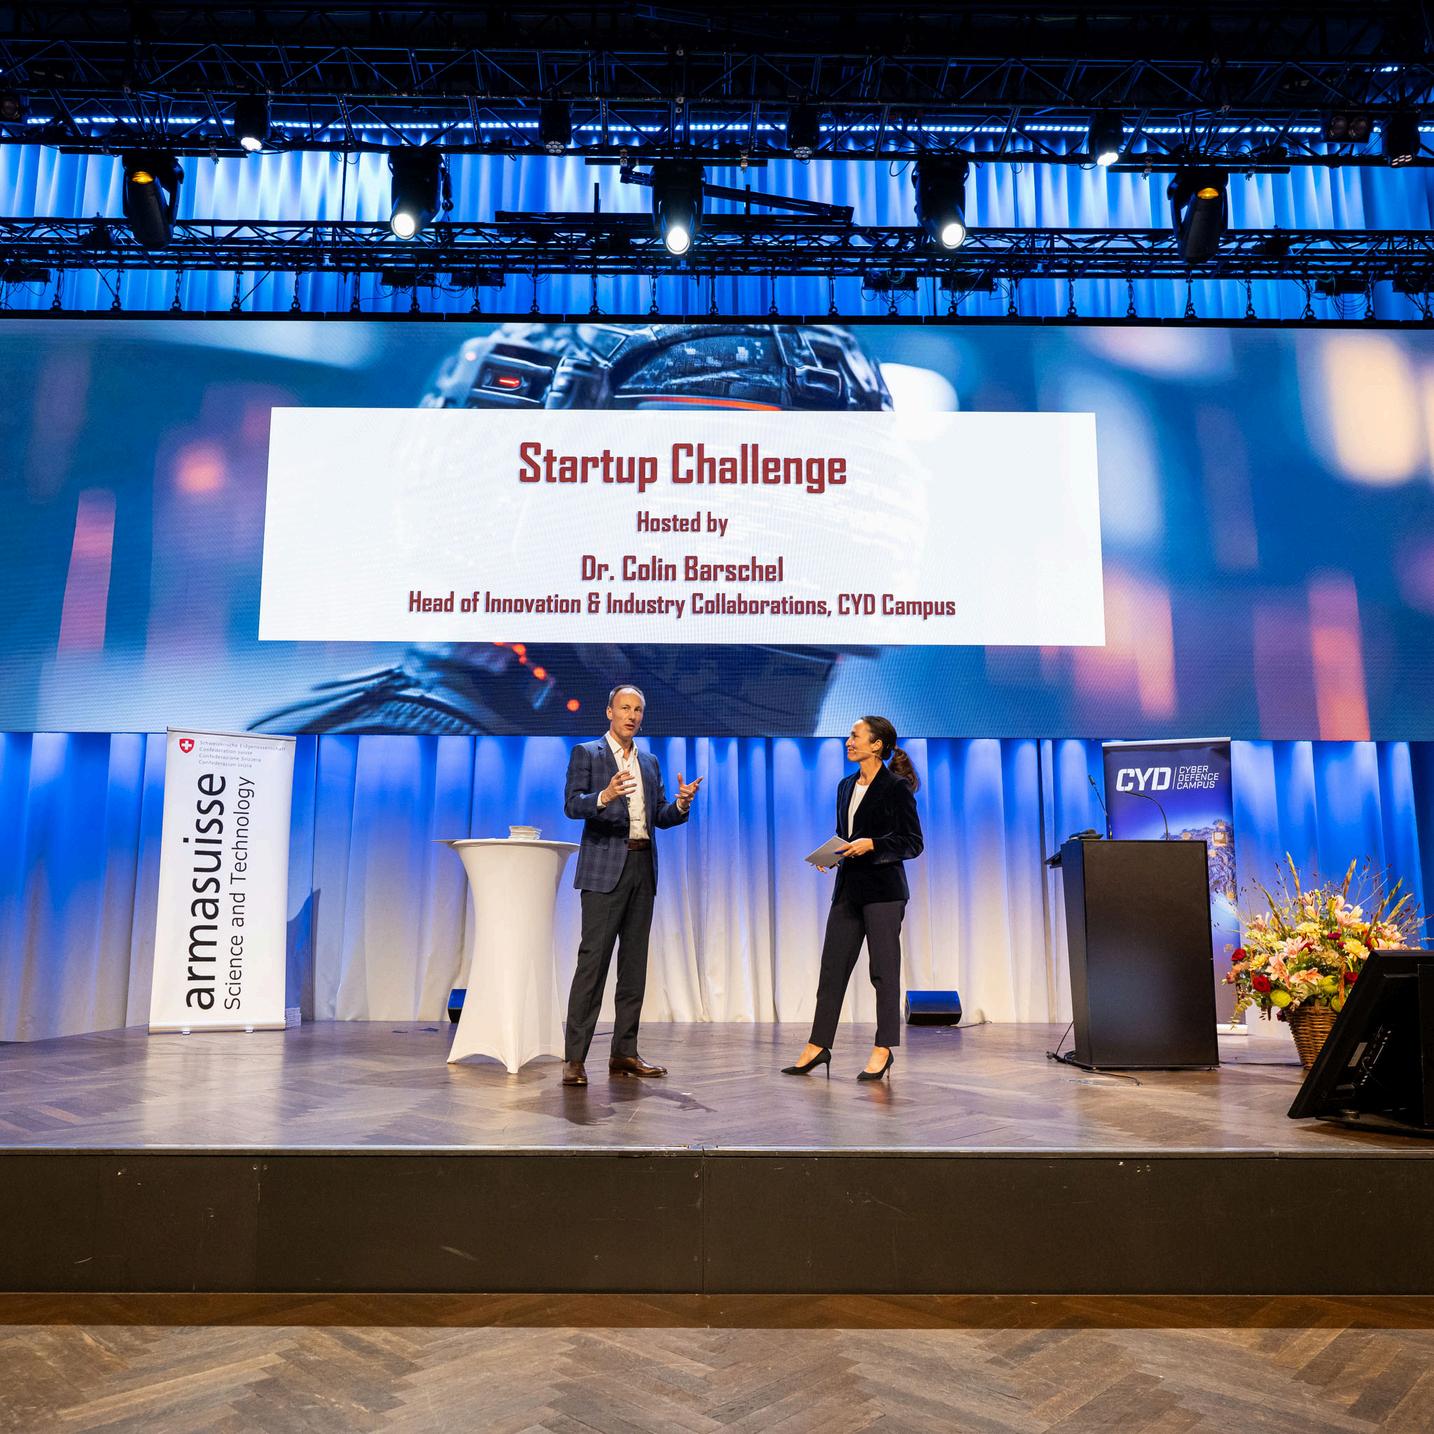
Im Jahr 2025 konzentrierten wir unsere Scouting-Aktivitäten primär auf Europa, behielten jedoch einen globalen Blickwinkel bei. Unser Ziel war es, neue Cybersicherheits- und KI-Technologien frühzeitig zu erkennen, Schlüsselakteure zu erfassen und Trends zu prognostizieren, die für unsere Stakeholder und die Schweiz als Ganzes von Bedeutung sind. Um vielversprechende Startups in der Frühphase zu erreichen, griffen wir auf ein breites Netzwerk von Acceleratoren, Botschafterinnen und Botschaftern und Wirtschaftsförderungsorganisationen zurück. Bei unserem Bestreben, Unternehmen und potenzielle Partner auf effiziente Weise und in grosser Zahl anzutreffen, blieb unser bevorzugtes Instrument die Teilnahme an einigen wenigen wichtigen internationalen Konferenzen und Fachmessen. Diese Kontaktpflege ergänzten wir durch Interviews mit Startups und etablierten Unternehmen. Die daraus gewonnenen Erkenntnisse gaben wir an interessierte Stakeholder weiter, um Beschaffungsprozesse zu unterstützen und das Wissen über den Cybermarkt zu vertiefen. Aus dieser Pipeline gingen mehrere Proof-of-Concept-Projekte hervor, die den konkreten Nutzwert des Scoutings nach Innovationspotenzialen belegen.
Ausbau der internationalen Zusammenarbeit und Vertretung
Die internationale Zusammenarbeit blieb ein Eckpfeiler unserer Aktivitäten. Der CYD Campus vertritt die Schweiz in der Capability Technology Group «Cyber» der Europäischen Verteidigungsagentur. Dieses Forum erleichtert den Expertenaustausch und unterstützt die Gestaltung europäischer Prioritäten. Wo dies angebracht ist, vertiefen unsere Forschenden die Diskussionen über spezifische
Projekte und prüfen, ob ein Schweizer Engagement sinnvoll wäre. Von hoher Bedeutung ist zudem die bilaterale Zusammenarbeit mit Partnerorganisationen des Eidgenössischen Departements für Verteidigung, Bevölkerungsschutz und Sport (VBS) in ausgewählten Ländern in Europa, Amerika und Asien. Wir arbeiten sowohl mit grossen Staaten zusammen, die spezialisiertes Know-how bieten, als auch mit agilen, kleineren Kooperationspartnern, die vor ähnlichen Herausforderungen wie wir stehen. Je nach Kontext umfasst die Kooperation die Vernetzung von Forschenden mit ähnlichen Interessen, den Austausch von Fachwissen, Methoden und Daten oder die Lancierung gemeinsamer Forschungsprojekte. Solche Kooperationen finden in all unseren Themenbereichen statt – von der Technologie- und Marktanalyse über die Cybersicherheit bis hin zu Data Science und Machine Learning. Die Projektkoordination profitiert dabei von engen Verbindungen zum armasuisse-Büro in Washington sowie zu Schweizer Botschaften und Verteidigungsattachés in aller Welt. Parallel dazu betreiben wir Forschungsprojekte mit Wissenschaftlerinnen und Wissenschaftlern an führenden Hochschulen in aller Welt.
Anerkennung für Führungskompetenz seitens der internationalen Cyber-Community
Das NATO Cooperative Cyber Defence Centre of Excellence (CCDCOE) ist für uns ebenfalls ein wichtiger Kooperationspartner. Seit 2022 ist die Schweiz mit einer permanenten Vertretung am CCDCOE präsent, wobei der Cyber-Defence Campus einen Delegierten zu dieser Vertretung beisteuert. Im Jahr 2025 koordinierte unser Delegierter Peter Hladký sämtliche KI-bezogenen Initiativen in mehreren Fachbereichen und vereinte zuvor isolierte
Bestrebungen zu einer kohärenten, effizienten Struktur. Diese Bemühungen stärkten das Arbeitsprogramm für 2026 erheblich und sicherten durch Verhandlungen mit externen Kooperationspartnern entscheidende Rechenkapazitäten für die KI-Forschung. Für seine wirkungsvolle Arbeit wurde Peter Hladký eine offizielle Auszeichnung durch das NATO Cooperative Cyber Defence Centre of Excellence (CCDCOE) verliehen.
Bedeutende Forschungsinitiativen und Kooperationen
A-VIPER
Die Schweiz (über armasuisse Wissenschaft und Technologie) und die USA (über das U.S. Air Force Research Laboratory (AFRL)) riefen das gemeinsame Forschungsprojekt «Automated Vulnerability Identification Prioritisation for Embedded Resources (A-VIPER)» ins Leben. Das Projekt basiert auf dem bestehenden RDT&ERahmenabkommen zwischen dem Schweizer VBS und dem USVerteidigungsministerium, das seit 2019 in Kraft ist. Ziel von A-VIPER ist es, automatisierte Methoden zur Identifizierung, Analyse und Priorisierung von Software-Schwachstellen in sicherheitskritischen Systemen voranzutreiben. armasuisse Wissenschaft und Technologie ist für Methoden zur Analyse von Binärcode verantwortlich, während das AFRL ergänzende, auf Quellcode basierende Analysemethoden entwickelt. Beide Strategien werden in eine gemeinsame Analyseumgebung integriert, mit der Tools und Verfahren konsolidiert, Schwachstellen erkannt und untersucht sowie deren Kritikalität bewertet werden. Das übergeordnete Ziel besteht darin, neue wissenschaftliche Erkenntnisse zu gewinnen, mit denen sich die Qualität von Software-Sicherheitsanalysen verbessern und sicherheitskritische Systeme im Laufe der Zeit resilienter gegen Angriffe machen lassen. A-VIPER soll die technologische Zusammenarbeit zwischen der Schweiz und den USA vertiefen und die Grundlage für zukünftige Forschungsarbeiten im Bereich der Cyberabwehr schaffen. Das Projekt hat eine Laufzeit von fünf Jahren bis 2030.
Der CYD Campus erweitert seine Forschungstätigkeit zur Automatisierung der Cybersicherheit durch eine neue Kooperation mit CybExer Technologies. Ausgehend von den in grossen Cyberübungen gewonnenen Erfahrungen verbindet diese öffentlichprivate Partnerschaft die innovativen Trainingsumgebungen und umfangreichen Übungsdatensätze von CybExer mit dem wissenschaftlichen Know-how, den Entwicklungskapazitäten und den akademischen Kooperationen des CYD Campus. Das gemeinsame Ziel besteht darin, automatisierte Verteidigungssysteme zu optimieren und letztlich die Cyberresilienz in der Zukunft zu stärken.
PESCO Cyber Ranges Federation
Nach der Genehmigung durch den Rat der Europäischen Union am 20. Mai 2025 wird die Schweiz am PESCO-Projekt «Cyber Ranges Federation» (CRF) teilnehmen. Ziel der CRF ist es, nationale CyberTrainingsinfrastrukturen in verschiedenen europäischen Ländern miteinander zu vernetzen, um gemeinsame Übungen, Trainingsund Forschungsprojekte in einer realistischen, anspruchsvollen und effizienten Umgebung zu ermöglichen. Die Teilnahme der Schweiz findet punktuell und bedarfsorientiert über die Schweizer CyberTraining Range statt. Dies bringt Vorteile wie eine gestärkte internationale Zusammenarbeit, Möglichkeiten zum Testen neuer Technologien in unterschiedlichen virtuellen Umgebungen sowie eine verbesserte Weiterbildung für die Cyberspezialistinnen und Cyberspezialisten der Streitkräfte. Die Zusammenarbeit erfolgt gestützt auf eine unverbindliche Verwaltungsvereinbarung (Administrative Arrangement), die mit den neutralitätsrechtlichen Verpflichtungen der Schweiz vereinbar ist. Der Rat der Europäischen Union hat 2017 die Permanent Structured Cooperation (PESCO) ins Leben gerufen. Im Vordergrund steht dabei, gemeinsam die Verteidigungsfähigkeit der Mitgliedstaaten weiterzuentwickeln und dafür gemeinsame Ausbildungen und Rüstungsprojekte durchzuführen. Heute nehmen 26 von 27 EU-Mitgliedstaaten an über 60 Projekten der PESCO teil.
Zusätzlich zu seinen Forschungs-, Innovations- und Technologiebeobachtungsaktivitäten wurden dem Cyber-Defence Campus als Teil der Organisation armasuisse Wissenschaft und Technologie folgende Aufgaben übertragen:
Sicherheitsanalysen und Penetrationstests von IT-Systemen im Rahmen von Beschaffungsprojekten
Penetrationstests ausgewählter kritischer Systeme des Bundes Durchführung von Studien zur Bewertung und Auswahl von Cybertechnologien, insbesondere im Hinblick auf deren Chancen und Risiken
Entwicklung von Technologiedemonstratoren als Grundlage für den anschliessenden Technologietransfer
Bearbeitung kundenorientierter Forschungsfragen im Rahmen von Technologie- oder Fähigkeitsentwicklungsprojekten in ausgewählten Bereichen mit erhöhten Schutzanforderungen
Im Jahr 2025 haben wir eine Reihe von Sicherheitsaudits an militärischen Systemen und Komponenten durchgeführt. Diese Aktivitäten umfassten das Testen von KVM-Switches (Keyboard, Video, Mouse), die Bewertung der Sicherheit von Verschlüsselungslösungen für Endbenutzende, die Bewertung von Hardware-Sicherheitsmodulen (HSMs) und Authentifizierungsportalen sowie die Identifizierung von Schwachstellen in Befehls- und Kontrollinformationssystemen.
Pentesting der Swiss E-ID Vertrauensinfrastruktur
Das Pentesting des Schweizer E-ID-Ökosystems erfolgte anhand einer strukturierten, mehrphasigen Methodik, die STRIDE-basierte (STRIDE ist ein von Microsoft entwickeltes Framework, das dazu dient, Sicherheitsbedrohungen zu identifizieren, indem es sie in sechs Kategorien einteilt: Spoofing, Tampering, Repudiation, Information disclosure, Denial of service, and Elevation of privilege) Bedrohungsmodellierung, Angriffsbaumkonstruktion und gezielte
Penetrationstests auf Code-Ebene kombinierte. Der Cyber-Defence Campus und seine Forschenden analysierten alle Kernkomponenten – Aussteller, Wallet, Verifizierer und die zentralen Register – sowohl unter einem Web-Angreifende- als auch unter einem kompromittierten Infrastrukturmodell. Die systematische Suche nach Schwachstellen erfolgte anhand von Angriffsbäumen für vier kritische Ziele: Fälschung von Anmeldedaten, Datenexfiltration, Störung der Verfügbarkeit und Ausnutzung von Kompromittierungen. Die Überprüfung deckte 95 Schwachstellen auf, darunter Probleme bei der SD-JWT-Analyse (Selective Disclosure for JWT / JSON Web Token), der DID-Auflösung (DID Decentralized Identifier), der Validierung von Vertrauensaussagen, der JSONPath-basierten Filterung und der Verarbeitung von Statuslisten. Mehrere Ergebnisse ermöglichten Angriffe mit grosser Wirkung, wie z. B. Fälschung von Anmeldedaten, DID-Fork-Exploits, Side-Channel-Leakage, ReDoS (regular expression denial of service) und registrierungsbasierte Benutzerverfolgung. Mehr als die Hälfte der Ergebnisse wurde während des Projekts behoben oder akzeptiert, der Rest befindet sich in der Behebung.
Ziel der Schwachstellen Forschung ist die Identifikation neuer Schwachstellen bei Produkten, welche in der militärischen Verteidigung, in der Bundesverwaltung aber auch bei kritischen Infrastrukturen Einsatz finden. Die Auswahl der Produkte erfolgt durch den Cyber-Defence Campus und richtet sich nach der Kritikalität der Komponente. Gefundene Schwachstellen werden nach den Richtlinien der «Coordinated Vulnerability Disclosure» veröffentlicht, was es dem Hersteller erlaubt, die Schwachstelle zu beheben, bevor sie öffentlich bekannt wird. Die Tabelle auf der folgenden Seite listet die im Jahr 2025 veröffentlichten Schwachstellen zusammen mit ihrer Kritikalitätsbewertung auf.
CVE-2024-13502
CVE-2024-13503
ICSA-25-021-01
Schwachstelle
Unzureichende Neutralisierung spezieller Elemente
Unzureichende Neutralisierung spezieller Elemente, die in einem Betriebssystembefehl verwendet werden («OS Command Injection»), die als Sicherheitslücke eingestuft wird
Pufferkopie ohne Überprüfung der Input-Grösse
CVE-2025-41719
CVE-2025-41720
CVE-2025-41721
CVE-2025-41722
CVE-2025-41723
CVE-2025-41724
CVE-2025-41730
CVE-2025-41732
Unternehmen/ Produkt Schweregrad
/ VSAT Modems 9 3 - kritisch
Pufferkopie ohne Überprüfung der Input-Grösse («Classic Buffer Overflow»), die als Sicherheitslücke eingestuft wird iDirect / VSAT Modems 9 5 - kritisch
Traffic Alert and Collision Avoidance System (TCAS) II
Die erfolgreiche Ausnutzung dieser Schwachstellen könnte es einem Angreifer ermöglichen, Sicherheitssysteme zu manipulieren und einen Denial-of-Service-Zustand zu verursachen
Mehrere Unternehmen / TCAS II –Kollisionswarnsysteme 8 2 - hoch
Unzureichende Überprüfung der syntaktischen Korrektheit von Eingaben Ein entfernter Angreifer mit geringen Berechtigungen kann den Benutzerspeicher des Webservers auf dem Gerät kompromittieren, indem er eine Sequenz nicht unterstützter Zeichen eingibt Dies führt zur Löschung sämtlicher zuvor konfigurierter Benutzerkonten und zur automatischen Erstellung des Standard-Administratorkontos mit einem bekannten Standardpasswort Sauter / modulo 6 Geräte modu680-AS
Das Verlassen auf Dateinamen bzw Dateierweiterung von extern bereitgestellten Dateien
Ein entfernter Angreifer mit geringen Berechtigungen kann über die Webserver-API beliebige Daten auf das betroffene Gerät hochladen, indem er diese als PNG-Datei tarnt, da ausschliesslich die Dateierweiterung überprüft wird
Unzureichende Neutralisierung spezieller Elemente, die in einem Betriebssystembefehl verwendet werden («OS Command Injection»)
Ein entfernter Angreifer mit hohen Berechtigungen kann aufgrund einer unzureichenden Neutralisierung spezieller Elemente beim Hinzufügen eines passwortgeschützten, selbstsignierten Zertifikats die an den Befehl «openssl» übergebenen Parameter beeinflussen
Nutzung hartcodierter Zugangsdaten
Der WSC-Server verwendet ein hartcodiertes Zertifikat zur Überprüfung der Echtheit von SOAPNachrichten Ein nicht authentifizierter entfernter Angreifer kann private Schlüssel aus der Software der betroffenen Geräte extrahieren
Path Traversal: « / //»
Die SOAP-Methode «importFile» ist anfällig für Directory-Traversal-Angriffe Ein nicht authentifizierter entfernter Angreifer kann die Pfadbeschränkungen umgehen und Dateien an beliebige Speicherorte hochladen
Fehlerhafte Verarbeitung unvollständiger Elemente Ein nicht authentifizierter entfernter Angreifer kann den WSC-Server durch das Senden unvollständiger SOAP-Anfragen zum Absturz bringen Der WSC-Server-Prozess wird nicht durch einen Watchdog neu gestartet, sodass ein Neustart des Geräts erforderlich ist, um es wieder funktionsfähig zu machen
Remote Stack Buffer Overflow
Die Schwachstellen sind ohne Authentifizierung ausnutzbar und können eine ferngesteuerte CodeAusführung ermöglichen oder einen Denial-of-Service-Zustand verursachen Eine erfolgreiche Ausnutzung kann die Weboberfläche ausser Betrieb setzen, bis ein manueller Eingriff erfolgt, da keine automatischen Wiederherstellungsmechanismen implementiert sind
Stack-basierter Buffer Overflow
Ein nicht authentifizierter entfernter Angreifer kann unsichere sscanf-Aufrufe innerhalb der Funktion «check cookie()» ausnutzen, um beliebige Daten in statisch dimensionierte Stack-Puffer zu schreiben, was zu einem vollständigen Ausfall des Geräts führt
Reboot-Schwachstelle
CVE-2025-1718
Sauter / modulo 6 Geräte modu680-AS 4 3 - mittel
Sauter / modulo 6 devices modu680-AS
Sauter / modulo 6 Geräte modu680-AS
Sauter / modulo 6 Geräte modu680-AS 9 8 - hoch
Sauter / modulo 6 Geräte modu680-AS 7 5 - hoch
Ein authentifizierter Benutzer mit Dateizugriffsberechtigung über FTP kann aufgrund einer unzureichenden Verwaltung des Speicherplatzes einen Neustart von Geräten der Serien Relion 670/650 und SAM600-IO auslösen HITACHI / Energy Monitoring
Folgt noch Stack Buffer Overflow
- mittel
Unsere Aufgabe ist es, das Fachwissen und die wissenschaftlichen Kompetenzen bereitzustellen, die wir für die Abwehr moderner Cyberbedrohungen benötigen. Unsere Publikationen liefern nützliche Erkenntnisse über unsere Aktivitäten und stellen die Ergebnisse unserer Arbeit vor, die wir in Zusammenarbeit mit unseren Kooperationspartnern durchgeführt haben.
Dezember
Better Together: Towards Localizing Fact-Related Hallucinations using Open Small Language Model
David Kletz, Sandra Mitrovic, Ljiljana Dolamic, Fabio Rinaldi, CHOMPS 2025 workshop, International Joint Conference on Natural Language Processing & Asia-Pacific Chapter of the Association for Computational Linguistics, Mumbai, Indien.
Two Shots Are Enough: Reliable Constrained Generation with LLMs
Manuel Mondal, Ljiljana Dolamic, Philippe Cudré-Mauroux, Julien Audiffren, BigData MLBD 2025, Macau, China.
Practical Challenges in Executing Shor's Algorithm on Existing Quantum Platforms
Paul Bagourd, Julian Jang-Jaccard, Vincent Lenders, Alain Mermoud, Torsten Hoefler, Cornelius Hempel, arXiv.
Evaluating Concept Filtering Defenses against Child Sexual Abuse Material Generation by Text-to-Image Models
Ana-Maria Cretu, Klim Kireev, Amro Abdalla, Wisdom Obinna, Raphael Meier, Sarah Adel Bargal, Elissa M. Redmiles, Carmela Troncoso, arXiv.
Quantum Technologies: Trends and Implications for Cyber Defense
Julian Jang-Jaccard, Philippe Caroff, Evan Blezinger, Valentin Mulder, Alain Mermoud, Vincent Lenders, In: Springer Nature.
November
SatIQ: Extensible and Stable Satellite Authentication Using Hardware Fingerprinting
Joshua Smailes, Sebastian Köhler, Simon Birnbach, Martin Strohmeier, Ivan Martinovic, ACM Transactions on Privacy and Security, 2025.
Extreme Multi-label Completion for Semantic Document Labelling with Taxonomy-Aware Parallel Learning
Julien Audiffren, Christophe Broillet, Ljiljana Dolamic, Philippe Cudré-Mauroux, CIKM '25: Proceedings of the 34th ACM International Conference on Information and Knowledge Management, Seoul, Republik Korea.
From Model to Breach: Towards Actionable LLM-Generated Vulnerabilities Reporting
Cyril Vallez, Alexander Sternfeld, Andrei Kucharavy, Ljiljana Dolamic, arXiv.
Are cybersecurity firms different? Intra-sector and cross-industry comparisons of financial performance
Loïc Maréchal, Alain Mermoud, Dimitri Percia David, Mathias Humbert, Journal of Cybersecurity, Oxford Academic.
Low-Resource Languages LLM Disinformation is Within Reach: The Case of Walliserdeutsch
Andrei Kucharavy, Sherine Seppey, Cyril Vallez, Dimitri Percia David, Ljiljana Dolamic, Findings of the Association for Computational Linguistics: EMNLP 2025, Suzhou, China.
Tokenization and Representation Biases in Multilingual Models on Dialectal NLP Tasks
Vani Kanjirangat, Tanja Samardzic, Ljiljana Dolamic, Fabio Rinaldi, Proceedings of the 2025 Conference on Empirical Methods in Natural Language Processing, Suzhou, China.
Understanding Citizen Science: Insights from the 2024/2025 OpenSky Network User Survey
Janina Inauen, Karsten Donnay, Vincent Lenders, Martin Strohmeier, Journal of Open Aviation Science.
Lost in Compression? Matching Signals from Compressed I/Q Data
Dieter Verbruggen, Sofie Pollin, Matthias Schäfer, Yago Lizarribar, Gérôme Bovet, 16th IFIP Wireless and Mobile Networking Conference (WMNC), Löwen, Belgien.
Timing Evaluation of Energy-Based Packet Detection Algorithms on SDRs for Spectrum Sensing Applications
Raquel Marina Noguera Oishi, Franco Minucci, Yago Lizarribar Carrillo, Gérôme Bovet, Sofie Pollin, 16th IFIP Wireless and Mobile Networking Conference (WMNC), Löwen, Belgien.
Oktober
Monitoring Transformative Technological Convergence Through LLM-Extracted Semantic Entity Triple Graphs
Alexander Sternfeld, Andrei Kucharavy, Dimitri Percia David, Alain Mermoud, Julian Jang-Jaccard, Nathan Monnet, arXiv.
Are the LLMs Capable of Maintaining at Least the Language Genus?
Sandra Mitrović, David Kletz, Ljiljana Dolamic, Fabio Rinaldi, arXiv.
Reassessing the market impact of cyber incidents: A bias-adjusted event study approach
Loïc Maréchal, Daniel Celeny, Evgueni Rousselot, Alain Mermoud, Mathias Humbert, SSRN.
TypePilot: Leveraging the Scala Type System for Secure LLM-generated Code
Alexander Sternfeld, Andrei Kucharavy, Ljiljana Dolamic, arXiv.
TRIP: Coercion-resistant Registration for E-Voting with Verifiability and Usability in Votegral Louis-Henri Merino, Simone Colombo, Rene Reyes, Alaleh Azhir, Shailesh Mishra, Pasindu Tennage, Mohammad Amin Raeisi, Haoqian Zhang, Jeff R. Allen, Bernhard Tellenbach, Vero Estrada-Galiñanes, Bryan Ford, SOSP '25: Proceedings of the ACM SIGOPS 31st Symposium on Operating Systems Principles, Seoul, Republik Korea.
September
Exploring Data and Parameter Efficient Strategies for Arabic Dialect Identifications
Vani Kanjirangat, Ljiljana Dolamic, Fabio Rinaldi, arXiv.
Secure and Scalable Rerouting in LEO Satellite Networks
Lyubomir Yanev, Pietro Ronchetti, Joshua Smailes, Martin Strohmeier, arXiv.
Exploring the Role of Artificial Intelligence in Enhancing Security Operations: A Systematic Review
Despoina Giarimpampa, Roland Meier, Tegawendé F. Bissyande, Vincent Lenders, Jacques Klein, ACM Computing Surveys.
NEBULA - Decentralized Federated Learning for Heterogeneous Networks
Enrique Tomás Martínez Beltrán, Gérôme Bovet, Gregorio Martínez Pérez, Alberto Huertas Celdrán, ACM SIGCOMM Posters and Demos '25: Proceedings of the ACM SIGCOMM 2025 Posters and Demos, Coimbra, Portugal.
August
Bluetooth Security Testing with BlueToolkit: a Large-Scale Automotive Case Study
Vladyslav Zubkov, Tommaso Sacchetti, Daniele Antonioli, Martin Strohmeier, WOOT’25 19th USENIX WOOT Conference on Offensive Technologies, Seattle, USA.
SoK: Automating Kernel Vulnerability Discovery and Exploit Generation
Anil Kurmus, Andrea Mambretti, Alessandro Sorniotti, Vincent Lenders, Damian Pfammatter, Bernhard Tellenbach, WOOT’25 19th USENIX WOOT Conference on Offensive Technologies, Seattle, USA.
DSNS: The Deep Space Network Simulator
Joshua Smailes, Filip Futera, Sebastian Köhler, Simon Birnbach, Martin Strohmeier, Ivan Martinovic, arXiv.
HyperDtct: Hypervisor-based Ransomware Detection using System Calls
Jan von der Assen, Alberto Huertas Celdrán, Jan Marc Lüthi, José María Jorquera Valero, Francisco Enguix, Gérôme Bovet, 2025 IEEE International Conference on Cyber Security and Resilience (CSR), Chania, Griechenland.
Juli
A Crowdsensing Intrusion Detection Dataset For Decentralized Federated Learning Models
Chao Feng, Alberto Huertas Celdran, Jing Han, Heqing Ren, Xi Cheng, Zien Zeng, Lucas Krauter, Gerome Bovet, Burkhard Stiller, arXiv.
De-VertiFL: A Solution for Decentralized Vertical Federated Learning
Alberto Huertas Celdrán, Chao Feng, Sabyasachi Banik, Gérôme Bovet, Gregorio Martínez Pérez, Burkhard Stiller, NOMS 2025-2025 IEEE Network Operations and Management Symposium, Honolulu, USA.
Aircraft Takeoff Weight Estimation: The EUROCONTROL PRC 2024 Data Challenge
Enrico Spinielli, Junzi Sun, Martin Strohmeier, Xavier Olive, Quinten Goens, Rainer Koele, Allan Tart, John Fitzgerald, Journal of Open Aviation Science.
Probing LLMs’ Collective Intelligence for Multilingual Hallucination Detection
Sandra Mitrović, Joseph Cornelius, David Kletz, Ljiljana Dolamic, Fabio Rinaldi, Proceedings of the 19th International Workshop on Semantic Evaluation (SemEval-2025).
Juni
Universal Spoofing of Real-World Aircraft Multilateration
Oliver Senn, Giorgio Tresoldi, Daniel Moser, Vincent Lenders, Martin Strohmeier, WiSec 2025: 18th ACM Conference on Security and Privacy in Wireless and Mobile Networks, Arlington, USA.
SpaceJam: Protocol-aware Jamming Attacks against Space Communications
Edd Salkield, Sebastian Köhler, Simon Birnbach, Martin Strohmeier, Ivan Martinovic, WiSec 2025: 18th ACM Conference on Security and Privacy in Wireless and Mobile Networks, Arlington, USA.
GuardFS: A file system for integrated detection and mitigation of Linux-based ransomware
Jan von der Assen, Chao Feng, Alberto Huertas Celdrán, Róbert Oleš, Gérôme Bovet, Burkhard Stiller, Journal of Information Security and Applications.
A Manually Annotated Image-Caption Dataset for Detecting Children in the Wild
Klim Kireev, Ana-Maria Creţu, Raphael Meier, Sarah Adel Bargal, Elissa Redmiles, Carmela Troncoso, arXiv.
Rethinking Backdoor Unlearning by Linear Task Decomposition
Amel Abdelraheem, Alessandro Favero, Gerome Bovet, Pascal Frossard, arXiv.
ProFe: Communication-Efficient Decentralized Federated Learning via Distillation and Prototypes
Pedro Miguel Sánchez Sánchez, Enrique Tomás Martínez Beltrán, Miguel Fernández Llamas, Gérôme Bovet, Gregorio Martínez Pérez, Alberto Huertas Celdrán, ICC 2025 - IEEE International Conference on Communications, Montreal, Kanada.
SATversary: Adversarial Attacks on Satellite Fingerprinting
Joshua Smailes, Sebastian Köhler, Simon Birnbach, Martin Strohmeier, Ivan Martinovic, arXiv.
Mai
Next Steps in Cyber Blue Team Automation – Leveraging the Power of LLMs
Allard Dijk, Roland Meier, Cosimo Melella, Mauno Pihelgas, Risto Vaarandi and Vincent Lenders, CyCon 2025: The Next Step, 17th International Conference on Cyber Conflict, Tallinn, Estland.
Multi-Agent Reinforcement Learning in Cybersecurity: From Fundamentals to Applications
Christoph R. Landolt, Christoph Würsch, Roland Meier, Alain Mermoud, Julian Jang-Jaccard, arXiv.
Towards the ideals of Self-Recovery and Metadata Privacy in Social Vault Recovery
Shailesh Mishra, Simone Colombo, Pasindu Tennage, Martin Burkhart, Bryan Ford, arXiv.
Demo: A Practical Testbed for Decentralized Federated Learning on Physical Edge Devices
Chao Feng, Nicolas Huber, Alberto Huertas Celdran, Gerome Bovet, Burkhard Stiller, arXiv.
Navigating Turbulence: Understanding New GNSS Risks in Conflict Zones
Michael Felux, Benoit Figuet, Vincent Lenders, Raphael Monstein, Martin Strohmeier, 2025 17th International Conference on Cyber Conflict: The Next Step (CyCon), Tallinn, Estland.
TerraDS: A Dataset for Terraform HCL Programs
Christoph Bühler, David Spielmann, Roland Meier, Guido Salvaneschi, 2025 IEEE/ACM 22nd International Conference on Mining Software Repositories (MSR), Ottawa, Kanada.
Stop the Clock - Counteracting Bias Exploited by Attackers through an Interactive Augmented Reality Phishing Training
Lorin Schöni, Martin Strohmeier, Ivo Sluganovic, Verena Zimmermann, CHI '25: Proceedings of the 2025 CHI Conference on Human Factors in Computing Systems, Yokohama, Japan.
It's a Match - Enhancing the Fit between Users and Phishing Training through Personalisation
Lorin Schöni, Neele Roch, Hannah Sievers, Martin Strohmeier, Peter Mayer, Verena Zimmermann, CHI '25: Proceedings of the 2025 CHI Conference on Human Factors in Computing Systems, Yokohama, Japan.
OpenSky Report 2025: Improving Crowdsourced Flight Trajectories with ADS-C Data
Junzi Sun, Xavier Olive, Martin Strohmeier, Vincent Lenders, 2025 Integrated Communications, Navigation and Surveillance Conference (ICNS), Brüssel, Belgien.
März
Threats and Opportunities in AI-generated Images for Armed Forces
Raphael Meier, arXiv.
Flighter: Decentralized Federated Learning and Situational Awareness for Secure Military Aerial Reconnaissance
Enrique Tomás Martínez Beltrán, Pedro Miguel Sánchez Sánchez, Gérôme Bovet, Burkhard Stiller, Gregorio Martínez Pérez, Alberto Huertas Celdrán, IEEE Communications Magazine.
OrbID: Identifying Orbcomm Satellite RF Fingerprints
Cédric Solenthaler, Joshua Smailes, Martin Strohmeier, arXiv.
CyberForce: A Federated Reinforcement Learning Framework for Malware Mitigation
Chao Feng, Alberto Huertas Celdrán, Pedro Miguel Sánchez Sánchez, Jan Kreischer, Jan von der Assen, Gérôme Bovet, IEEE Transactions on Dependable and Secure Computing.
Februar
Multimodal Deep Learning for Android Malware Classification
James Arrowsmith, Teo Susnjak, Julian Jang-Jaccard, Multimodal Deep Learning for Android Malware Classification.
GreenDFL: a Framework for Assessing the Sustainability of Decentralized Federated Learning Systems
Chao Feng, Alberto Huertas Celdrán, Xi Cheng, Gérôme Bovet, Burkhard Stiller, arXiv.
Assessing the Sustainability and Trustworthiness of Federated Learning Models
Chao Feng, Alberto Huertas Celdran, Pedro Miguel Sánchez Sánchez, Lynn Zumtaugwalda, Gérôme Bovet, Burkhard Stiller, SSRN.
DMPA: Model Poisoning Attacks on Decentralized Federated Learning for Model Differences
Chao Feng, Yunlong Li, Yuanzhe Gao, Alberto Huertas Celdrán, Jan von der Assen, Gérôme Bovet, Burkhard Stiller, arXiv.
LeoCommon – A Ground Station Observatory Network for LEO Satellite Research
Eric Jedermann, Vincent Lenders, Martin Strohmeier, Jens Schmitt, Workshop on the Security of Space and Satellite Systems, Internet Society NDSS Symposium, San Diego, USA.
Januar
S-VOTE: Similarity-based Voting for Client Selection in Decentralized Federated Learning
Pedro Miguel Sánchez Sánchez, Enrique Tomás Martínez Beltrán, Chao Feng, Gérôme Bovet, Gregorio Martínez Pérez, Alberto Huertas Celdrán, arXiv.
ColNet: Collaborative Optimization in Decentralized Federated Multi-task Learning Systems
Chao Feng, Nicolas Fazli Kohler, Zhi Wang, Weijie Niu, Alberto Huertas Celdran, Gerome Bovet, Burkhard Stiller, arXiv.
A test environment for evaluating the cybersecurity of building automation
Reto Marek, Nicolas Oberli, Sebastian Obermeier, Raphael Bolfing, Daniel Wolfensberger, Bernhard Tellenbach, Olivier Steiger, Journal of Physics: Conference Series.
From Models to Network Topologies: A Topology Inference Attack in Decentralized Federated Learning
Chao Feng, Yuanzhe Gao, Alberto Huertas Celdran, Gerome Bovet, Burkhard Stiller, arXiv.
Kontakt
Cyber-Defence Campus
Feuerwerkerstrasse 39
CH-3602 Thun
cydcampus.admin.ch
cydcampus@ar.admin.ch
Tel +41 58 462 99 00