UNIDAD EDUCATIVA MUNICIPAL JOSÉ RICARDO CHIRIBOGA 2026-2027
1: CONCEPTO DE SOBREXPOSICIÓN Y VULNERACIÓN DE PRIVACIDAD Sobreexposición: Es la divulgación excesiva de información personal, imágenes, opiniones o actividades, especialmente en redes sociales o medios digitales. Puede hacer que datos privados queden al alcance de muchas personas y generar riesgos para la seguridad o la reputación.
Vulneración de la privacidad: Es la violación del derecho de una persona a mantener protegida su información y su vida personal. Ocurre, por ejemplo, cuando alguien comparte fotografías, mensajes, datos personales o información privada sin autorización.
ALUMNA: Adriana Escobar
UNIDAD EDUCATIVA MUNICIPAL JOSÉ RICARDO CHIRIBOGA 2026-2027
2: Vulneración de la privacidad: fotografiar o grabar a personas sin su consentimiento puede exponer información personal. Sobreexposición: la difusión de imágenes o videos puede revelar datos, rutinas, ubicaciones o situaciones privadas. Ciberacoso y humillación: las fotografías pueden utilizarse para burlas, amenazas, acoso o difusión de contenido ofensivo. Daño a la reputación: una imagen compartida fuera de contexto puede afectar la imagen personal o institucional. Riesgos de seguridad: las fotografías pueden mostrar documentos, instalaciones, equipos, credenciales o información que debería mantenerse reservada. Difusión no autorizada: una imagen puede ser compartida en redes sociales o grupos de mensajería sin permiso de las personas involucradas. Distracción: el uso constante del celular puede afectar la atención, el aprendizaje, el trabajo o el cumplimiento de las actividades institucionales. Conflictos legales o disciplinarios: la captura y difusión de imágenes sin autorización puede contravenir normas institucionales o disposiciones sobre protección de datos y privacidad.
3:REFLEXIÓN ANTES DE PUBLICAR Y PROPONER NORMAS PARA CUIDAR LA HULLA DIGITAL PROPIA Y AJENA Normas para cuidar la huella digital Pensar antes de publicar y preguntarse: ¿es necesario, respetuoso y seguro? Pedir permiso antes de fotografiar, grabar o publicar imágenes de otras personas. No compartir datos personales como dirección, teléfono, contraseñas o ubicación.
ALUMNA: Adriana Escobar
UNIDAD EDUCATIVA MUNICIPAL JOSÉ RICARDO CHIRIBOGA 2026-2027
Evitar publicar contenido que pueda avergonzar, perjudicar o discriminar a otra persona. Revisar la configuración de privacidad de las redes sociales. No compartir fotografías de espacios institucionales sin autorización. Respetar los derechos de autor y reconocer la fuente de los contenidos. Eliminar o denunciar contenido ofensivo, falso o publicado sin consentimiento. Utilizar contraseñas seguras y no compartirlas con otras personas. Recordar que todo lo que publicamos deja una huella digital y puede permanecer en Internet durante mucho tiempo.
ALUMNA: Adriana Escobar
UNIDAD EDUCATIA MUNICIPAL JOSÉ RICARDO CHIRIBOGA 2026-2027
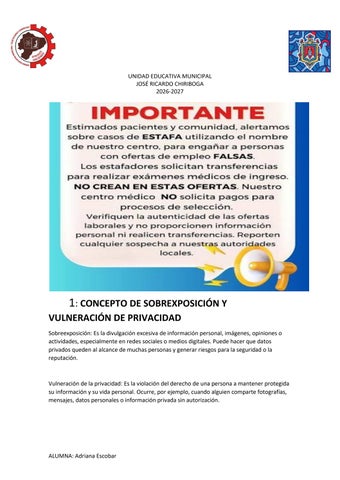
1Remitente del correo : zimbra@aytoguadalajara.es. 2: Intento de estafa Solicita “validar” la cuenta mediante un enlace. Usa un mensaje de urgencia/amenaza de suspensión. Dice que el enlace caduca en 7 días para presionar al usuario. El campo “Para: Undisclosed recipients” es sospechoso en este contexto. Aunque aparenta ser de Zimbra , eso no demuestra que el correo sea legítimo. 3: Se debe o no entregar las claves y abrir enlaces adjuntos ❌ No entregar claves, contraseñas ni códigos. ❌ No hacer clic en el enlace “Validar correo electrónico”. ❌ No abrir archivos adjuntos si no se esperaba recibirlos. ✅ Reportar el mensaje como phishing/spam y eliminarlo. ✅ Si realmente necesitas verificar tu cuenta, entra directamente al sitio oficial, escribiendo la dirección en el navegador, no mediante el enlace del correo. 4: Análisis de responsabilidad preventiva La responsabilidad preventiva ante un posible phishing es no entregar claves, no abrir enlaces ni archivos sospechosos, verificar la información por canales oficiales y reportar el correo a TI o seguridad informática.
Alumna: Adriana Escobar
UNIDAD EDUCATIVA MUNICIPAL “JOSÉ RICARDO CHIRIBOGA “ PROMT EN EDUCACIÓN Tema: Reconocimiento Biométrico En Dispositivos “Los lectores de huella digital y reconocimiento facial de los teléfonos inteligentes convierten los rasgos físicos del usuario en una fotográfia en formato JPG cifrado , la cual se envía en los servidores centrales del fabricante para verificar la identidad en cada desbloqueo”
BÚSQUEDA:Verificar en dos fuentes primarios oficiales para contrastar la información . REGISTRO DE VERIFICACIÓN :Matriz-Tabla RESPUESTA DE LA IA La afirmación es incorrecta. Los sistemas biométricos no funcionan simplemente convirtiendo el rostro o la huella en una fotografía JPG y enviándola a los servidores del fabricante. Apple indica que Face ID transforma los datos del rostro en una representación matemática cifrada que permanece en el dispositivo. Google también señala que el modelo facial de Pixel se almacena de forma segura en el teléfono y nunca sale del dispositivo.
La afirmación es falsa, porque los dispositivos no guardan necesariamente los datos biométricos como una fotografía JPG ni los envían a los servidores del fabricante. La información se procesa y almacena de manera segura en el propio dispositivo para realizar la verificación de identidad.
SESGO DETECTADO
FUENTES PRIMARIAS OFICIALES (CITA/ENLACE) Sesgo de generalización y de Apple – Seguridad del información incorrecta: la reconocimiento facial: los datos afirmación presenta como regla de Face ID se convierten en general que todos los teléfonos representaciones matemáticas envían los datos biométricos a cifradas, se procesan en Secure servidores centrales y los Enclave y no salen del guardan como JPG, sin considerar dispositivo. cómo funcionan realmente los sistemas de seguridad biométrica. Sesgo de simplificación: la Google – Ayuda de Pixel, Face afirmación simplifica demasiado Unlock: el modelo facial se el funcionamiento del almacena de forma segura en el reconocimiento biométrico, ya dispositivo, no sale de él y el que presenta los datos procesamiento ocurre en el biométricos como una simple propio teléfono. fotografía JPG, cuando en realidad se utilizan representaciones matemáticas o plantillas biométricas para verificar la identidad.
CONCLUSIÓN: La información proporcionada en el enunciado debe considerarse falsa, porque contradice la documentación oficial de Apple y Google.
ALUMNA : ADRIANA ESCOBAR
UNIDAD EDUCATIVA MUNICIPAL “JOSÉ RICARDO CHIRIBOGA “ 2026-2027
PROMPT EN EDUCACIÓN TEMA : Inteligencia Artificial y Derecho de Autor “ Los modelos de lenguaje de chat gpt no utilizan datos como derechos de autor para su enfrentamiento ya que la legislación internacional aprobada en 2024 prohibe de forma absoluta en cualquier IA proceso texto o imágenes q tengan propiedad intelectual “ BÚSQUEDA : Verificar en dos fuentes primarias oficiales para contratar la información REGISTRO DE VERIFICACIÓN . MATRIZ-TABLA RESPUESTA DE LA IA
SESGO DETECTADO
FUENTTES PRIMARIAS OFICIALES (CTA/ENLACE )
“Los modelos de ChatGPT no utilizan datos protegidos por derechos de autor.”
Generalización: no está demostrado que esto aplique a todos los modelos de ChatGPT. Reglamento (UE) 2024/1689 — EUR-Lex
“La legislación internacional de 2024 prohíbe absolutamente a cualquier IA procesar textos o imágenes protegidos por derechos de autor.”
El sesgo detectado es generalización, desinformación, exageración, descontextualización, afirmación absoluta, confusión legal, falta de precisión, simplificación excesiva y omisión de excepciones.
IA generativa y propiedad intelectual: organismo internacional oficial especializado en propiedad intelectual. W wipo.int Fuente oficial OMPI Reglamento de IA 2024/1689 (EUR-Lex): establece obligaciones sobre derechos de autor, no una prohibición absoluta. E Eur-Lex Fuente oficial UE
ALUMNA : Adriana Escobar